AssetProtection. Cinque questioni che hanno minato i buoni propositi del GDPR in Italia

Dato che di pezzi pieni di “tecnicismi”, con l’obiettivo di analizzare il GDPR articolo per articolo e renderlo fintamente userfriendly, ce ne sono a iosa, è ora di cominciare a condividere le prime lesson learned – che purtroppo non sono per niente incoraggianti – senza tanti peli sulla lingua. Sembrano storie di un genere vagamente surreale ma che invece corrispondono alle fotografie dell’esperienza in campo.

Il regolamento sulla privacy è davvero nuovo?

Di nuovo c’è poco, per due ragioni. Rispetto alla precedente normativa nazionale D.Lgs 196/03 – ancora parzialmente vigente – il GDPR non ha rivoluzionato i concetti portanti. L’impronta innovativa coinvolge i metodi di presidio dei diritti degli interessati e della sicurezza dei dati che li riguardano, più articolati rispetto al passato. In secondo luogo, la normativa entrante è in vigore dal 2016. E’ la mentalità tutta tipica del nostro Paese che induce (erroneamente) a ragionare sulla data cardine del 25 maggio scorso, termine ultimo di adeguamento, e che invece è stata di fatto la data di startup di molti progetti.


Si può informare senza dire un bel niente?

L’informativa resa agli interessati è lo strumento attraverso il quale si conferisce loro la facoltà di valutare il contesto e le modalità di trattamento dei dati che li riguardano ed esercitare quindi consapevolmente le proprie scelte. Ma se le finalità diventano voli pindarici per atterrare su un’improbabile base giuridica, i tempi di trattamento spesso aleatori e poche volte corrispondenti all’effettiva retention ed infine questi dati non si capisce mai bene chi e dove li tratta, dell’obiettivo ultimo resta ben poco. Il protagonismo assoluto ricade su alcune formule “giuridichesi” con mera funzione riempitiva, in barba al principio della chiarezza.


Se suona un allarme, l’importante è spegnerlo?

Analizzare i rischi e valutare l’impatto dei trattamenti è il metodo più coerente per individuare, pianificare ed intraprendere azioni mirate a tutelare gli interessati. Se si accendono delle lucine rosse, sarebbe il caso di ragionarci su. Ma in tanti riflettono su come spegnerle il prima possibile. Così buona parte degli sforzi sono tutti rivolti a capire come piegare il sistema software utilizzato piuttosto che ad analizzare e trattare i pericoli individuati.


Carta canta?

Nonostante il regolamento parli di “istruzione” per le persone incaricate a svolgere trattamenti per conto del titolare o del responsabile, persiste l’abitudine a voler risolvere la questione con un incarico formale. Ma l’affido di responsabilità – com’è più volte capitato di chiarire – è strettamente correlato al concetto di competenza e consapevolezza. E’ un circolo nel quale la carta ed i formalismi sono solo l’ultimo passaggio di un processo sostanziale di formazione e comunicazione, purtroppo spesso aggirato o saltato a piè pari.


E’ tutta una questione legale?

C’è tanta confusione sulle competenze da mettere in campo per arrivare all’obiettivo: giuridiche, manageriali, tecniche. E sempre più si afferma il modello gestionale integrato del GRC, ovvero governance, risk management e compliance. Ma alla fine molte aziende si sentono al sicuro se ad occuparsi di tutto il progetto c’è un avvocato. Poco importa che buona parte del regolamento pesi sulle implicazioni tecniche derivanti dall’impiego del digitale, ormai utilizzato per compiere i trattamenti nel 99,9% dei casi. Però, di contro, quando si tratta della nomina del DPO, tutti intraprendono un’improbabile scalata sugli specchi per giustificarne l’inopportunità.


Insomma, tutti i meccanismi principali che governano il Regolamento generale per la protezione dei dati personali sembrano essere stati distorti. A pensarci bene, forse da un’unica causa. Se una norma che nasce allo scopo di tutelare i diritti delle persone viene letta dalle organizzazioni come imminente necessità di attivare nuovi strumenti a tutela del business e, se il sistema sanzionatorio viene interpretato come il fulcro di un meccanismo che invece fa leva sul miglioramento continuo, cosa può succedere? Forse esattamente ciò che è successo: tanto fumo e niente arrosto.

The post AssetProtection. Cinque questioni che hanno minato i buoni propositi del GDPR in Italia appeared first on Key4biz.

https://www.key4biz.it/assetprotection-cinque-questioni-che-hanno-minato-i-buoni-propositi-del-gdpr-in-italia/225023/


Google Devices Leak Precise Physical Locations: Researcher

A newly discovered attack against Google Home and Chromecast devices can reveal a user’s precise physical location, a security researcher has discovered.

read more

http://feedproxy.google.com/~r/Securityweek/~3/oHGxC0Af39U/google-devices-leak-precise-physical-locations-researcher


Apple Steps Up Encryption to Thwart Police Cracking of iPhones

Apple said Wednesday it was strengthening encryption on its iPhones to thwart police efforts to unlock handsets without legitimate authorization.

The move by Apple, the latest in an ongoing clash with law enforcement, comes amid reports of growing use of a tool known as GrayKey which can enable police to bypass iPhone security features.

read more

http://feedproxy.google.com/~r/Securityweek/~3/kbOeJakoQpg/apple-steps-encryption-thwart-police-cracking-iphones

Apple bans developers from creating, selling user Contacts databases

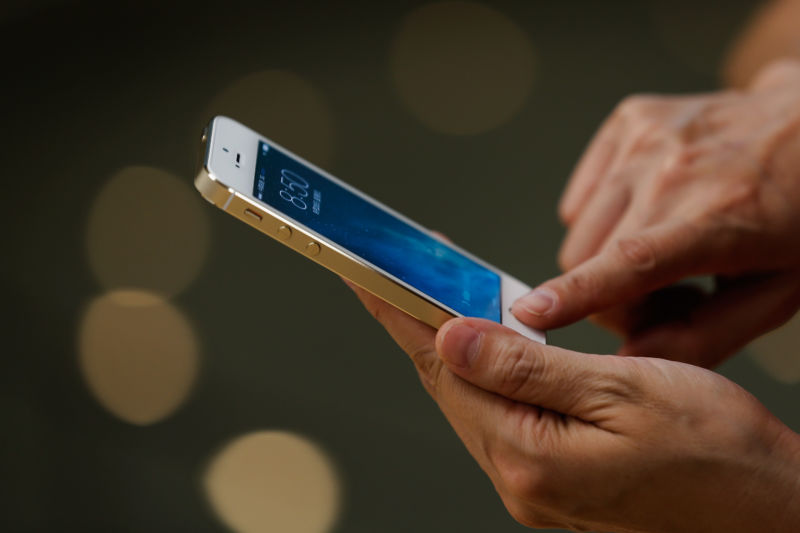
Enlarge / A customer inspects the 2013 iPhone at the Wangfujing flagship store in Beijing. (credit: Lintao Zhang/Getty Images)

Apple is trying to make it harder for developers to abuse users’ information collected through apps. According to a report from Bloomberg, Apple updated its App Store Review Guidelines last week with more detailed rules on what developers can do with users’ Contacts address book information. Now, developers cannot make databases using address book information collected from iPhone users, nor can they share or sell such databases to third parties.

“Do not use information from Contacts, Photos, or other APIs that access user data to build a contact database for your own use or for sale/distribution to third parties, and don’t collect information about which other apps are installed on a user’s device for the purposes of analytics or advertising/marketing,” states the updated guidelines. Those found in violation of the new rules could be banned from the App Store.

Users must already opt in to sharing Contacts information with app developers, but now Apple has placed more restrictions on what developers can do with that information after they obtain it. Once permission is given, though, users can’t pull back data funneled to a developer. However, there are controls in an iPhone’s settings to revoke permission for a particular app to access Contacts information so the developers can’t get any additional information from your address book.

Read 4 remaining paragraphs | Comments

https://arstechnica.com/?p=1330767


DHS HART Biometric Database Raises Security, Civil Liberties Concerns

Protecting the DHS HART National Biometric Database Against Theft and Abuse

read more

http://feedproxy.google.com/~r/Securityweek/~3/Qyk4eGCdowE/dhs-hart-biometric-database-raises-security-civil-liberties-concerns


Australia Agrees Solomons Internet Cable After China Concern

Australia will help fund and build an underseas communications cable to the Solomon Islands, it was agreed Wednesday, after the Pacific nation was convinced to drop a contract with Chinese company Huawei. 

read more

http://feedproxy.google.com/~r/Securityweek/~3/qxpAoeEuRj4/australia-agrees-solomons-internet-cable-after-china-concern


Vietnam MPs Approve Sweeping Cyber Security Law

Vietnamese lawmakers on Tuesday approved a sweeping cyber security law which could compel Facebook and Google to take down critical posts within 24 hours, as space for debate is crushed inside the Communist country.

read more

http://feedproxy.google.com/~r/Securityweek/~3/7QrQGocodMA/vietnam-mps-approve-sweeping-cyber-security-law


Privacy shield, Ue ‘O piena conformità USA entro 1° settembre o sospensione dell’accordo’

Il Comitato per le Libertà civili, la Gustizia e gli Affari Interni del Parlamento europeo ha adottato oggi un nuovo provvedimento relativo al Privacy shield, l’accordo tra Unione europea (Ue) e Stati Uniti d’America (USA) sulla protezione dei dati personali.


Nato nel 2016, ‘lo scudo per la privacy’ è un patto stipulato tra Commissione europea e Dipartimento del Commercio degli Stati Uniti con l’obiettivo di “tutelare la riservatezza dei dati personali dei cittadini europei in caso di trasferimento oltreoceano a scopo commerciale”.


Con la nuova risoluzione, i deputati del Parlamento Ue, a seguito della violazione della privacy nel caso Facebook-Cambridge Analytica, hanno evidenziato “la necessità di un più efficace controllo dell’attuazione dell’accordo, dato che entrambe le società sono abilitate dal Privacy shield”.

“Bisogna agire senza indugio – hanno affermato i sostenitori del testo, rivolgendosi alle autorità americane – rimuovendo dall’elenco le società che hanno violato la privacy e informando Bruxelles di ogni tipo di abuso”.


L’accordo, infatti, prevede il rispetto di obblighi rigorosi per le imprese statunitensi che intendono importare dati personali dall’Europa e che riescono ad ottenere l’autorizzazione, impegnandosi a tutelare i diritti individuali degli Interessati nel corso del trattamento.

Il rispetto degli obblighi è sulla carta garantito dal Dipartimento del Commercio, al quale l’accordo ha attribuito maggiori poteri di controllo.

Il Privacy shield, inoltre, introduce forti limitazioni ai poteri di controllo del Governo degli Stati Uniti. L’accesso delle autorità pubbliche ai dati, per motivi di legge o sicurezza nazionale, è soggetto a chiare limitazioni, garanzie e meccanismi di sorveglianza.


In più, il Comitato ha chiesto formalmente alla Commissione di “sospendere lo scudo per la privacy UE-USA in quanto non fornisce una protezione sufficiente dei dati personali dei cittadini europei”, “a meno che gli Stati Uniti non lo rispettino a pieno entro il 1° settembre 2018”.


“Il Privacy shield nella sua formulazione attuale non fornisce un adeguato livello di tutela richiesto dal Regolamento generale europeo sulla protezione dei dati. Spetta ora alle autorità americane procedere per l’attuazione completa dei termini dell’accordo e a quelle europee di controllarne la conformità al GDPR”, ha precisato il Presidente del Comitato, Claude Moraes.


La risoluzione è passata con 29 voti a favore e 25 contrati (3 astenuti). Il Parlamento si riunirà a luglio per il voto finale sul testo.

The post Privacy shield, Ue ‘O piena conformità USA entro 1° settembre o sospensione dell’accordo’ appeared first on Key4biz.

https://www.key4biz.it/privacy-shield-ue-o-piena-conformita-usa-entro-1-settembre-o-sospensione-dellaccordo/224127/


AssetProtection. Adeguamento al Gdpr, Dpo e certificazioni. Tutti i dubbi da sciogliere

Il 25 Maggio è, finalmente, entrato in pieno vigore il Regolamento Europeo per la Protezione dei Dati Personali (GDPR). Come non accorgersene, visto che il primo concreto risultato è stato il massiccio invio di email con nuove informative, richieste di rinnovare il consenso al trattamento dei propri dati (o, in alcuni casi, di dare un consenso che in verità doveva già essere stato precedentemente acquisito) che hanno contribuito ad intasare le caselle di posta elettronica.


Delle novità introdotte si è già ampiamente parlato: estensione dei diritti degli interessati, includendo anche il diritto all’oblio e il diritto alla portabilità, l’introduzione del principio di responsabilità (accountability) che impone la formalizzazione di rilevanti atti aziendali di valutazioni svolte e razionale delle conseguenti azioni, la figura del Data Protection Officer, l’obbligo di segnalazione delle violazioni dei dati personali (data breach), la Data Protection Impact Analysis (DPIA), ecc.


Ci sembra importante invece sottolineare in questa sede come, nonostante i due anni passati dall’approvazione del Regolamento, la sua entrata in vigore rappresenti per molti versi un punto di inizio e non di completamento dell’evoluzione della materia.


In primo luogo, le difficoltà della politica italiana hanno avuto i suoi effetti anche sul Decreto di adeguamento legislativo, con un primo testo affondato dalle ipotesi di incostituzionalità ed un secondo testo governativo arenatosi tra i ritardi, la campagna elettorale ed un Parlamento per tre mesi quasi “fantasma”. La nuova scadenza del 21 Agosto come termine ultimo per il Decreto di adeguamento ci pone oggi in una fase transitoria in cui non è chiara la situazione del “glorioso” D.Lgs 196/2003. Completamente abrogato? Sembra di no, visto che è stato obiettato che neanche il Governo aveva tale facoltà, avendo ricevuto mandato per una sua “modifica” e per abrogazioni solo parziali degli articoli in contrasto con il Regolamento.


Superato in alcune parti dal Regolamento? Certamente sì, visto che nella gerarchia delle fonti giuridiche i Regolamenti Europei hanno prevalenza sulle leggi ordinarie e che in diversi punti è inevitabile la sovrapposizione tra le due norme. Ma allora che cosa sopravvive del 196/2003? Qualcosa, ma nel dettaglio bisognerà attendere il testo definitivo che sarà approvato.


Eppure, non stiamo parlando di temi secondari. Il primo testo di Decreto, ad esempio, prevedeva e motivava l’abrogazione delle connesse sanzioni penali. Il secondo testo, al contrario, continua a prevederne (ed in verità la Legge Delega parla di adeguamento e non eliminazione delle sanzioni, civili e penali). Vedremo quale sarà l’orientamento definitivo, tenendo anche conto che nel frattempo è intervenuta una nuova legislatura ed un nuovo Governo, di colore diverso dal precedente. Ci sembra però di poter condividere un’argomentazione del primo testo del Decreto in tema di misure di sicurezza: in assenza di quadro normativo certo (come, pur nelle loro limitazioni, assicuravano le “misure minime di sicurezza dell’Allegato B”) è difficile ipotizzare sanzioni penali basate sull’eventuale “valutazione di inadeguatezza” delle “valutazioni di adeguatezza” (il gioco di parole sarà perdonato).


Anche su altri temi, il cammino è da iniziare: quali sono le caratteristiche oggettive di competenza che un DPO deve possedere? Esisterà un riferimento comunitario che possa, ad esempio, inglobare le qualifiche nazionali come la italianissima UNI 11697 e rendere ipotizzabile un albo europeo dei DPO?


E sulla base di quali schemi sarà possibile, per le Aziende, dotarsi di Certificazioni di conformità?


In definitiva, “stay tuned”, perché il meglio deve ancora arrivare.


Per approfondire:

The post AssetProtection. Adeguamento al Gdpr, Dpo e certificazioni. Tutti i dubbi da sciogliere appeared first on Key4biz.

https://www.key4biz.it/assetprotection-adeguamento-normativa-al-gdpr-dpo-e-certificazioni-tutti-i-dubbi-da-sciogliere/224081/


Digital Crime. Sì all’uso delle tecnologie nelle indagini, ma tutelare anche la privacy degli indagati

Sempre più le tecnologie sono indispensabili per contrastare la criminalità, che di queste ne fa largo uso. Da tempo gli inquirenti si imbattono in quella che viene comunemente definita “scena del crimine virtuale”, caratterizzata dalla presenza di beni digitali ( computer, smartphone, tablet, ecc.), attraverso l’analisi dei quali è possibile rintracciare elementi utili  per le indagini.


Parimenti particolarmente efficaci si rivelano le intercettazioni informatiche e gli altri mezzi di ricerca della prova digitale, sequestro, perquisizione e ispezione informatica, previsti oggi grazie alla legge 48 del 2008. Potente mezzo investigativo, da poco entrato nel codice di procedura penale attraverso il Decreto legislativo n.216 del 2017, è sicuramente il captatore informatico che, a determinate condizioni e rispetto al perseguimento di specifici reati, può essere inserito in dispositivi mobili e, attraverso l’attivazione del microfono, apprendere delle conversazioni tra presenti.


Le opportunità offerte dalla tecnologia, se da un lato offrono maggiori possibilità di risultato in termini di prevenzione e repressione dei reati, dall’altro possono finire con il minare le garanzie dell’indagato ed intaccare i diritti anche dei terzi in qualche modo coinvolti. Il discorso valido in generale lo è ancor di più in relazione all’impiego del captatore che, come noto, ha grandissime potenzialità invasive.


Il dibattito che ha preceduto (e che sta proseguendo) il riconoscimento giuridico dell’impiego del captatore, ripropone la contrapposizione tra due schieramenti . Da una lato, vi sono coloro che, in nome delle esigenze di giustizia e verità, invocano un uso delle tecnologie al massimo delle loro potenzialità, considerando che le stesse consentono di raggiungere risultati in fase di indagine altrimenti non perseguibili e osservando come questo sarebbe l’unico modo per contrastare una criminalità sempre più tecnologicamente preparata. D’altro, vi sono coloro che, proprio alla luce delle enormi potenzialità delle tecnologie, ne auspicano un uso limitato, evidenziando il rischio della lesione delle garanzie dell’indagato e di diritti fondamentali, per restare all’uso del captatore, il pericolo di sistematiche violazioni degli art. 14 e 15 della Costituzione e dell’art. 8 CEDU.


Entrambe le tesi pongono alla base argomenti validi. La prima ha il merito di sottolineare come non possa farsi più a meno dell’uso delle tecnologie per contrastare la criminalità. La seconda pone il problema, certo non secondario, delle garanzie e della tutela dei diritti.


Ciò posto, se non si può negare agli inquirenti la possibilità di utilizzare gli strumenti e le risorse digitali, tale impiego non può essere realizzato al massimo delle loro potenzialità, bensì all’interno di una cornice giuridica, che tenga ben presente i diritti fondamentali coinvolti. In altre parole, il fatto che tutto si può fare con le tecnologie non significa che vado fatto ad ogni costo, pena la violazione di principi fondamentali.


Se è vero, ad esempio che una conservazione “senza tempo” dei dati da parte dei provider si rivelerebbe tal volta utile alle indagini, è altrettanto vero che ciò andrebbe contro quel diritto alla riservatezza, che deve comunque essere garantito. Stesso discorso in relazione alla perquisizione informatica. Il fatto che in alcuni casi si potrebbe agevolmente entrare attraverso il sistema per il quale la perquisizione è stata disposta in un altro collocato all’estero e ad esso collegato, non  significa che tale attività sia giuridicamente corretta, considerato che per apprendere beni non virtuali servirebbe la rogatoria internazionale e quindi la collaborazione dell’ altro Paese interessato.


Per quanto concerne il captatore, probabilmente, il legislatore avrebbe fatto bene ad escludere totalmente il suo utilizzo per reati diversi da quelli di criminalità organizzata e terrorismo, invece che negarne l’impiego solo rispetto al domicilio e alla privata dimora. Così statuendo, infatti, non si scongiura il pericolo di possibili, se non probabili, forzature investigative, considerata l’impossibilità di stabilire a priori i luoghi dove verrà condotto il dispositivo da parte del soggetto intercettato e ritenendo che l’inutilizzabilità delle informazioni eventualmente acquisite non garantisce di per sé la tutela dei diritti.

The post Digital Crime. Sì all’uso delle tecnologie nelle indagini, ma tutelare anche la privacy degli indagati appeared first on Key4biz.

https://www.key4biz.it/digital-crime-si-alluso-delle-tecnologie-nelle-indagini-ma-tutelare-anche-la-privacy-degli-indagati/223787/