Persone in rete. I dati tra poteri e diritti

Di Antonello Soro

Fazi editore

Data di pubblicazione: maggio 2018

ISBN: 9788893254359

Pagine: 168

Prezzo: € 18,00

eBook: 9,99


Il 25 maggio entrerà in vigore la nuova direttiva europea sulla Data Privacy. Al centro della direttiva c’è l’assunto che i consumatori e i frequentatori dei Social Network debbano essere i proprietari dei loro dati, possano avere accesso ai propri dati e possano modificarli o cancellarli. La nuova direttiva entra in vigore mentre società come Facebook stanno attraversando una profonda crisi dopo la scoperta che i dati di 87 milioni di persone sono stati passati a una società, Cambridge Analytics, che si occupa tra l’altro di fare campagne politiche.


Con il regolamento, la protezione dati assurge a obiettivo comune di cittadini, imprese, amministrazioni, rappresentando per essi, rispettivamente, un presupposto di libertà, una risorsa reputazionale e un fattore di legittimazione: diritto fondamentale cui si assegna una funzione sociale rilevantissima, principio del diritto pubblico europeo, interesse generale da tutelare non solo in funzione individualistica ma anche collettiva.


La nuova direttiva porrà dei limiti al numero limitato di imprese come Facebook, Instagram e Twitter che hanno il monopolio delle ricerche sul web e che dovranno allinearsi, anche se americane, alla direttiva europea. Le loro tecnologie stanno incidendo, sulla fisionomia propria degli Stati, non solo perché ne stanno scardinando il fattore identitario della territorialità, rispetto appunto a una realtà immateriale che si sviluppa su reti e sistemi cloud, ma anche perché indebolisce la capacità dei singoli Stati di conoscere i fenomeni per poterli governare e intervenire a vantaggio della collettività.


Antonello Soro, Deputato per 5 legislature, è dal 2012 il Presidente dell’Autorità Garante per la protezione dei dati personali. Dal 2014 al 2016 è stato vicepresidente del Gruppo di lavoro articolo 29, organismo di coordinamento delle Autorità europee di protezione dei dati.


Per comprare la versione eBook clicca qui.

The post Persone in rete. I dati tra poteri e diritti appeared first on Key4biz.

https://www.key4biz.it/persone-in-rete-i-dati-tra-poteri-e-diritti/222173/


Digilawyer. Il nuovo GDPR e l’ennesima brutta figura

Continuo a chiedermi perché l’Italia, paese d’eccellenza invidiato da tutto il mondo per le indiscutibili capacità dei suoi cittadini in ogni campo, debba essere poi rappresentata da incapaci e collezionare brutte figure, come nel caso del nuovo Regolamento Europeo 679/2016 dedicato alla tutela e alla libera circolazione dei dati personali.


L’Europa, nel redigere il testo del Regolamento, ha chiaramente fatto tesoro dell’esperienza italiana nell’applicazione della precedente disciplina, ispirata alla Direttiva 46/1995, che aveva trovato la giusta e ponderata cristallizzazione nel D.Lgs. 196/2003, già incentrato su una logica di processo, almeno per quanti lo avevano correttamente interpretato ed hanno inteso realmente applicarlo.


Non a caso, uno dei documenti più utili nell’adeguamento attuale risulta essere proprio il vecchio Documento Programmatico per la Sicurezza, incredibilmente eliminato dal Legislatore nel 2011 e ugualmente aggiornato negli anni successivi dalle aziende pubbliche e private che ne avevano compreso il reale valore.


Nel 2016 l’Italia ha avuto l’occasione per guidare l’applicazione della nuova disciplina della riservatezza in Europa e l’ha persa in modo talmente sciocco da sembrare paradossale, con un ritardo colpevole ed ingiustificabile che ci ha fatto passare da progetto pilota a fanalino di coda, per adempimenti che avremmo potuto spiegare agli altri e che ci ritroveremo invece ad inseguire almeno fino a dicembre. E ciò nonostante anche i nostri esperti di sicurezza informatica e diritto delle tecnologie siano tra i più apprezzati in Europa.


L’ultima risata l’abbiamo strappata diffondendo nel mese di marzo una ipotesi di Decreto Legislativo che avrebbe dovuto abrogare il 196/2003, nascendo palesemente incostituzionale per palese eccesso di delega e ponendo nel nulla decine di processi penali anche importanti, successivamente sostituito da un nuovo testo che avrebbe dovuto, più ragionevolmente, modificare il citato D.Lgs. 196/2003 e adeguarne le parti non compatibili con il Regolamento Europeo.


Ebbene, è scaduto il termine entro il quale il Governo avrebbe dovuto provvedere in tal senso, generando un nuovo corto circuito istituzionale e costituzionale, perché dovrebbe ora nuovamente provvedere il Parlamento ma si ipotizza già una proroga fuori tempo massimo. Nel frattempo il D.Lgs. 196/2003 resterà pienamente operativo e dal 25 maggio dovrà essere disapplicato nelle parti in contrasto con il Regolamento.


Non ci resta che piangere…

The post Digilawyer. Il nuovo GDPR e l’ennesima brutta figura appeared first on Key4biz.

https://www.key4biz.it/digilawyer-il-nuovo-gdpr-e-lennesima-brutta-figura/222166/


Privacyitalia.eu

E’ il sito dell’omonima associazione nata nel 2016, che ha come obiettivo lo sviluppo di una nuova sensibilità nei confronti dei temi della Privacy presso decisori, addetti ai lavori e opinione pubblica. L’associazione vuole contribuire alla costruzione di una diffusa consapevolezza della tutela dei dati personali da parte delle istituzioni, delle imprese e degli stessi cittadini.


Obiettivo del progetto è la creazione di una forte community di settore, capace di aggregare forze professionali, tecniche, aziendali e della società civile (a partire dai consumatori) in chiave di “pressure group”.


La piattaforma www.privacyitalia.eu offre al visitatore una serie innumerevoli di informazioni riguardanti il tema della privacy, provenienti dall’ “Italia”, l’“Europa” e dal “Mondo” come le sezioni presenti nella home page posizionate in alto della barra di navigazione. L’area “Chi siamo” presenta numerose sottopagine, come le associazioni che fanno parte del comitato “Advisory Board”, lo “Statuto” dell’associazione e il form “Diventa socio”per aderire all’associazione.


Ampio spazio è dedicato agli “Eventi” segnalati nell’apposita sezione, invece per poter consultare materiali informativi è possibile andare in”Risorse“, dove all’interno vi è un ampia scelta consultiva di “Norme”, “Libri” e “Report” aggiornati settimanalmente. Per la consultazione dei materiali multimediali vi è presente la sezione “Video” e la sezione “Infografica”


Completano la barra le sezioni “Iscriviti alla newsletter” per ricevere tutte le informazioni riguardanti la privacy ogni settimana e la sezione “Esperti”, un  grande archivio di biografie catalogate in ordine alfabetico per conoscere al meglio chi sono i maggiore esperti del settore.


Un sito piacevole nella veste grafica, accessibile a tutti con la presenza del colore bianco e blue come lo stile del logo presente in tutto la piattaforma, per un’esperienza utente nel complesso stimolante e supportata da servizi online, materiale multimediale ed interattivo, assistenza multicanale agli utenti, aree per scaricare modulistica e documenti ufficiali e molto altro.


Attivati anche dei canali social dell’Associazione PrivacyItalia su LinkedIn, YouTube, Twitter, Facebook. Ottima la navigazione da device smartphone in quanto il sito è interamente mobile friendly.


Contenuti: @@@

Grafica: @@@

Usabilità: @@@


Legenda: @ sufficiente; @@ buono; @@@ ottimo

The post Privacyitalia.eu appeared first on Key4biz.

https://www.key4biz.it/privacyitalia-eu/192619/


Senator Asks DoD to Secure Its Websites

Senator Ron Wyden (D-Ore.) on Tuesday asked the chief information officer at the U.S. Department of Defense (DoD) to take immediate action to ensure that the organization’s websites use HTTPS.

read more

http://feedproxy.google.com/~r/Securityweek/~3/KjV-x8qb5Sw/senator-asks-dod-secure-its-websites


FBI Inflated Numbers on Unhackable Devices

The FBI claimed it was unable to analyze roughly 7,700 devices last year due to strong encryption, but the actual number is likely much lower and the agency has admitted its mistake.

read more

http://feedproxy.google.com/~r/Securityweek/~3/AgIVy-OWw5c/fbi-inflated-numbers-unhackable-devices


‘I’m sorry’, Facebook Boss Tells European Lawmakers

Facebook chief Mark Zuckerberg apologized to the European Parliament on Tuesday for the “harm” caused by a huge breach of users’ data and by a failure to crack down on fake news.

read more

http://feedproxy.google.com/~r/Securityweek/~3/sKnhjGkfahA/im-sorry-facebook-boss-tells-european-lawmakers


As EU Privacy Law Looms, Debate Swirls on Cybersecurity Impact

Days ahead of the implementation of a sweeping European privacy law, debate is swirling on whether the measure will have negative consequences for cybersecurity.

The controversy is about the so-called internet address book or WHOIS directory, which up to now has been a public database identifying the owners of websites and domains.

read more

http://feedproxy.google.com/~r/Securityweek/~3/q_z1XeIzW4k/eu-privacy-law-looms-debate-swirls-cybersecurity-impact


Top 6 Mistakes That Will Blow Your Online Cover

Perfect Operational Security (OPSEC) Needs to Start From Day One

read more

http://feedproxy.google.com/~r/Securityweek/~3/m0s7bYHjTlQ/top-6-mistakes-will-blow-your-online-cover


Website leaked real-time location of most US cell phones to almost anyone

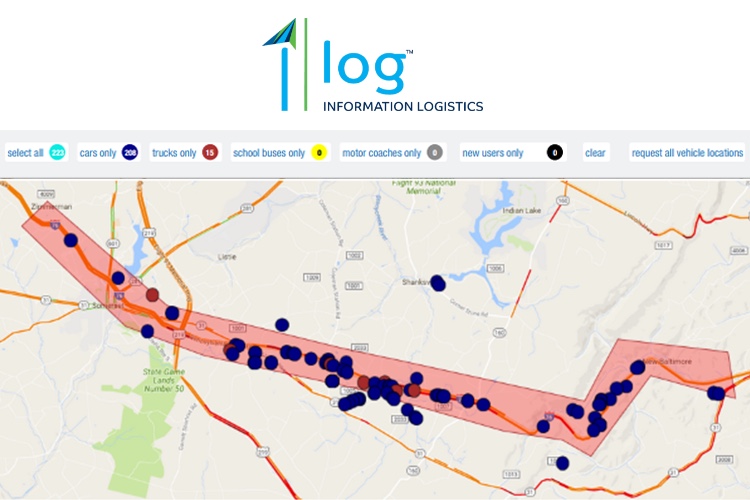
Enlarge / An image from the LookSmart website. (credit: LocationSmart)

A little-known service has been leaking the real-time locations of US cell phone users to anyone who takes the time to exploit an easily spotted bug in a free trial feature, security news site KrebsOnSecurity reported Thursday.

LocationSmart, as the service is known, identifies the locations of phones connected to AT&T, Sprint, T-Mobile, or Verizon, often to an accuracy of a few hundred yards, reporter Brian Krebs said. While the firm claims it provides the location lookup service only for legitimate and authorized purposes, Krebs reported that a demo tool on the LocationSmart website could be used by just about anyone to surreptitiously track the real-time whereabouts of just about anyone else.

The tool was billed as a demonstration prospective customers could use to see the approximate location of their own mobile device. It required interested people to enter their name, email address, and phone number into a Web form. LocationSmart would then text the phone number and request permission to query the cellular network tower closest to the device. It didn’t take long for Robert Xiao, a security researcher at Carnegie Mellon University, to find a way to work around the authorization requirement.

Read 7 remaining paragraphs | Comments

https://arstechnica.com/?p=1310869


Facebook, il 22 maggio Zuckerberg incontra la capigruppo del Parlamento Ue (a porte a chiuse)

C’è la data e l’orario di quando Mark Zuckerberg riferirà a Bruxelles del caso Cambridge Analytica, sui cui server sono finiti illecitamente i dati di 2,7 milioni di europei. Martedì 22 maggio ore 17:45. E questa è una vittoria dell’Unione europea.

In particolare del presidente dell’Europarlamento Antonio Tajani, che da quando è scoppiato il datagate, ha preteso l’audizione del ceo di Facebook. Zuckerberg, evidentemente, ha accettato l’invito ponendo una condizione: non un’audizione nell’Aula del Parlamento Ue, per di più in diretta streaming come avvenuto al Congresso Usa, ma a porte chiuse. Infatti l’incontro avverrà con la Conferenza dei Presidenti, quindi con i presidenti dei gruppi politici, il presidente e il relatore della Commissione per le Libertà civili, giustizia e affari interni (LIBE) e dal Presidente del Parlamento europeo. Una domanda per gruppo politico. Poi Tajani riferirà dell’incontro ai media.

E qui la vittoria diventa una mezza vittoria.

Inoltre è curioso che la prossima settimana, proprio in quella destinata a passare alla storia come la settimana del Gdpr, (il regolamento europeo sulla data protection entrerà, pienamente, in vigore dal 25 maggio prossimo), Zuckerberg vada a Bruxelles per difendersi e piangere lacrime di coccodrillo sulla vicenda Cambridge Analytica, sulla quale Facebook ha delle gravi colpe.

Ai rappresentanti dei 500 milioni di cittadini europei interessa, oltre alla corretta gestione dei dati degli utenti da parte di Facebook, è ottenere l’impegno del social network a combattere le fake news in vista delle elezioni europee di fine maggio 2019.

“La priorità del Parlamento è garantire il corretto funzionamento del mercato digitale, con un’elevata protezione dei dati personali, regole efficaci sui diritti d’autore e la tutela dei diritti dei consumatori. I giganti del web devono essere responsabili per i contenuti che pubblicano, incluse le notizie palesemente false e i contenuti illeciti.

La libertà deve sempre essere accompagnata dalla responsabilità”, si legge nella nota con cui Tajani ha annunciato l’invito raccolto da Zuckerberg.


Come posso sapere se le mie informazioni sono state condivise con Cambridge Analytica?

Basta cliccare questo link https://www.facebook.com/help/, una volta effettuato l’accesso a Facebook, e digitare la parola ‘Cambridge’.

In bocca al lupo.

The post Facebook, il 22 maggio Zuckerberg incontra la capigruppo del Parlamento Ue (a porte a chiuse) appeared first on Key4biz.

https://www.key4biz.it/facebook-il-22-maggio-zuckerberg-incontra-la-capigruppo-del-parlamento-ue-a-porte-a-chiuse-una-mezza-vittoria/221466/