Gli italiani si preoccupano dell’eredità digitale dei defunti


Le identità digitali si moltiplicano e con esse anche le preoccupazioni legate alla privacy, persino per chi non c’è più: secondo lo studio di Kaspersky “Entusiasmo, superstizione e grande insicurezza – Come gli utenti di tutto il mondo si confrontano con l’universo digitale“, il 55% degli utenti italiani ritiene che l’eredità digitale dei defunti sia particolarmente vulnerabile al furto. Il motivo, secondo gli intervistati, è che non c’è nessuno che monitori le informazioni pubblicate online.

Sempre riguardo le persone decedute, il 28% degli intervistati considera accettabile ricreare l’identità digitale di un defunto tramite foto, video e altri ricordi, mentre il 45% si dice contrario.

eredità digitale defunti

Pexels

Il 68% degli italiani ritiene comunque che vedere immagini o storie di persone decedute possa turbare chi era vicino a loro, mentre il 29% pensa che non ci sia un limite di tempo per raccogliere tutti i media pubblicati online riguardo una persona specifica.

Tornando alla preoccupazione per la privacy dei defunti, il 66% degli intervistati è concorde sulla necessità di controllare la presenza digitale dopo la morte includendo nel proprio testamento che cosa fare dei propri dati online e degli account social.

“Il problema della gestione della propria presenza digitale è spesso trascurato nelle attività online quotidiane. Tuttavia, i risultati del sondaggio sottolineano un punto critico: un numero significativo di intervistati è consapevole del fatto che le identità rubate possono causare immensi problemi personali agli utenti o ai loro cari” ha commentato Anna Larkina, Web Content Analysis Expert di Kaspersky. “Alla luce di questi rischi, è prudente adottare misure proattive per migliorare la privacy e salvaguardare le identità digitali. Così facendo, gli utenti possono assicurarsi che la loro presenza online rimanga sicura e rispettabile, in ogni caso“.

Per proteggere adeguatamente la propria identità digitale, Kaspersky consiglia di usare soluzioni di sicurezza per monitorare quali dati personali vengono elaborati dalle applicazioni, limitandone il più possibile la raccolta, e tenere sempre aggiornati il sistema operativo, il browser e qualsiasi software di sicurezza in uso.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/09/03/gli-italiani-si-preoccupano-delleredita-digitale-dei-defunti/?utm_source=rss&utm_medium=rss&utm_campaign=gli-italiani-si-preoccupano-delleredita-digitale-dei-defunti


AI, i software di Microsoft e Palantir per la Difesa USA. I rischi per la privacy e i diritti umani

La notizia della possibile partnership tra Microsoft e Palantir getta un’ombra inquietante sul futuro della sorveglianza governativa e dei diritti civili. Un’alleanza che mira a fornire strumenti di intelligenza artificiale sempre più sofisticati alle agenzie di difesa degli Stati Uniti, e che solleva serie preoccupazioni in merito all’impiego di tecnologie invasive e alla potenziale erosione delle libertà individuali.

Palantir, fondata dal miliardario Peter Thiel, noto per le sue visioni politiche radicali e il sostegno a cause di estrema destra, è da tempo al centro di polemiche per il suo coinvolgimento in progetti governativi controversi. L’azienda è stata accusata di fornire all’ICE – United States Immigration and Customs Enforcement – strumenti per tracciare e deportare migranti, e di contribuire alla repressione del dissenso. La filosofia politica di Thiel, che esalta il potere assoluto e minimizza il valore della democrazia, si riflette nelle ambizioni di Palantir di creare software di sorveglianza sempre più potenti.

Cosa c’entra Microsoft?

Microsoft, da parte sua, ha una lunga storia di collaborazioni con il governo degli Stati Uniti. Sebbene l’azienda abbia spesso affermato di voler utilizzare la tecnologia per il bene dell’umanità, la sua partnership con Palantir dimostra che i profitti possono prevalere sui principi etici. L’integrazione di Azure OpenAI, un potente strumento di AI, nel software di Palantir rappresenta un ulteriore passo avanti verso un futuro in cui la sorveglianza di massa e la manipolazione dell’informazione diventeranno sempre più pervasive.

Implicazioni molteplici

L’integrazione dell’intelligenza artificiale nei sistemi di sorveglianza di Palantir permetterà alle agenzie governative di analizzare enormi quantità di dati in tempo reale, identificando potenziali minacce e tracciando le attività di individui e gruppi. La raccolta e l’analisi di dati personali su larga scala rappresentano una grave minaccia alla privacy degli individui. I sistemi di sorveglianza sviluppati da Palantir e Microsoft potrebbero essere utilizzati per monitorare le comunicazioni, tracciare gli spostamenti e profilare le opinioni politiche delle persone.

Rischio abusi

Nel 2020, Amnesty International ha lanciato l’allarme su Palantir: “Potremmo chiudere gli occhi e fingere che, contrariamente a tutte le prove, Palantir sia un’azienda che rispetta i diritti. Oppure possiamo chiamare la vicenda con il suo vero nome: un’altra azienda che antepone il profitto alle persone, indipendentemente dal costo umano”. Bloomberg segnala che il nuovo software AI di Palantir richiede un modello linguistico di grandi dimensioni. In ambienti governativi classificati, Palantir combinerà i suoi poteri con il già citato Azure OpenAI di Microsoft, che include GPT-4o , GPT-4 Turbo con Vision, GPT-4 e GPT-3.5.

È evidente come l’uso di tali tool per la sorveglianza accresca il rischio di abusi. Algoritmi potenzialmente discriminatori potrebbero essere utilizzati per profilare e perseguitare gruppi specifici, come minoranze etniche o attivisti politici. Governi autoritari avrebbero tutto l’interesse a usare gli strumenti per reprimere il dissenso, controllare le elezioni e consolidare il proprio potere. Con all’orizzonte le presidenziali americane, che stanno per aprire un nuovo capitolo nella storia del paese più “democratico” al mondo.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/microsoft-e-palantir-unalleanza-pericolosa-per-la-privacy-e-i-diritti-umani/501267/


Google and Meta ignored their own rules in secret teen-targeting ad deals

Kids using cellphones

Google and Meta made a secret deal to target advertisements for Instagram to teenagers on YouTube, skirting the search company’s own rules for how minors are treated online.

According to documents seen by the Financial Times and people familiar with the matter, Google worked on a marketing project for Meta that was designed to target 13- to 17-year-old YouTube users with adverts that promoted its rival’s photo and video app.

The Instagram campaign deliberately targeted a group of users labeled as “unknown” in its advertising system, which Google knew skewed toward under-18s, these people said. Meanwhile, documents seen by the FT suggest steps were taken to ensure the true intent of the campaign was disguised.

The project disregarded Google’s rules that prohibit personalizing and targeting ads to under-18s, including serving ads based on demographics. It also has policies against the circumvention of its own guidelines, or “proxy targeting.”

Meta’s YouTube campaign to pull in younger users to Instagram was already in development when Mark Zuckerberg made a dramatic appearance before US Congress in January, where the Facebook co-founder apologized to the families of children who had been victims of sexual exploitation and abuse on his platforms.

The Silicon Valley-based pair, who are normally fierce competitors as the world’s two largest online advertising platforms, embarked on the effort late last year as Google sought to bolster its advertising earnings and as Meta scrambled to retain the attention of younger users against fast-growing rivals such as TikTok. Last week, Zuckerberg told investors that a recent push to engage more 18- to 29-year-olds had been bearing fruit.

The companies worked with Spark Foundry, a US subsidiary of French advertising giant Publicis, to launch the pilot marketing program in Canada between February and April this year, according to the people and documents seen by the Financial Times.

Due to its perceived success, it was then trialed in the US in May. The companies had planned to expand it further, to international markets and to promote other Meta apps such as Facebook, people familiar with the matter said.

While the pilot programs were small, Google saw them as an opportunity to grow into a more lucrative “full-funnel” relationship with Meta that would involve more splashy and expensive “brand” adverts on YouTube as well as its other platforms.

When contacted by the FT, Google initiated an investigation into the allegations. The project has now been canceled, a person familiar with the decision said.

Google said: “We prohibit ads being personalized to people under-18, period. These policies go well beyond what is required and are supported by technical safeguards. We’ve confirmed that these safeguards worked properly here” because no registered YouTube users known to be under 18 were directly targeted by the company.

However, Google did not deny using the “unknown” loophole, adding: “We’ll also be taking additional action to reinforce with sales representatives that they must not help advertisers or agencies run campaigns attempting to work around our policies.”

Meta said it disagreed that selecting the “unknown” audience constituted personalization or a circumvention of any rules, adding that it adhered to its own policies as well as those of its peers when advertising its services. It did not respond to questions about whether staff were aware that the “unknown” group skewed to younger users.

https://arstechnica.com/?p=2041783


X trascinata in tribunale in Irlanda, addestrava l’AI Grok violando il Gdpr

xAI e la sua AI Grok sotto processo in Irlanda

La Commissione irlandese per la protezione dei dati personali (Dpc) ha aperto un procedimento giudiziario contro il modello di intelligenza artificiale (AI) chiamato Grok, sviluppato dall’azienda xAI fondata da Elon Musk, fondatore di Tesla e di X.

L’accusa è di aver violato il regolamento generale europeo per il trattamento dei dati (Gdpr), perchè xAI avrebbe usato i dati degli utenti del social X per addestrare Grok, secondo quanto riportato dal quotidiano Irish Examiner.

L’Autorità per la protezione dei dati personali irlandese ha chiesto al tribunale un’ordinanza di divieto o forte limitazione dell’uso dei dati degli utenti di X per addestrare il modello di AI.

Il passo successivo, secondo il quotidiano, è il deferimento della questione all’Edpb, il board europeo per la protezione dei dati, per un ulteriore esame della questione.

Il punto di vista di X

Il procedimento avviato dal Dpc irlandese è considerato “ingiustificato e troppo ampio nella portata, rispetto ai fatti accertati”, ha risposto X in un post sulla piattaforma.

“L’obiettivo è applicare la restrizione non solo a Grok ma a tutti i modelli di AI, con rilevanti ricadute sulla sicurezza e l’attività di X in Europa”, si legge nel messaggio.

Il caso sarà esaminato dall’Alta Corte irlandese entro la settimana, secondo Examiner. Il caso è di competenze del Dpc e ne sarà verificata la conformità al Gdpr perché Twitter International, che gestisce X, ha sede a Dublino.

Come spiegato dalla stessa xAI, Grok AI è un chatbot che utilizza tecnologia avanzata per creare “conversazioni naturali e coinvolgenti” con gli esseri umani.

L’Alta corte di giustizia irlandese investita del caso

Ai sensi del Data Protection Act 2018 dell’Irlanda, che incorpora il Gdpr dell’Unione europea, l’Alta Corte può ordinare l’interruzione o la limitazione dell’elaborazione dei dati personali a seguito di una richiesta urgente del Dpc nella sua funzione di protezione dei diritti dei cittadini irlandesi.

I provvedimenti del Dpc diventano operativi solo dopo il passaggio in tribunale.

Tra le richieste inviate a X, oltre la cessazione immediata del trattamento dei dati personali degli utenti, anche il rinvio del lancio di Grok, che potrebbe avvenire nel mese di agosto: c’è prima da capire fino a che punto i dati dei cittadini, non solo irlandesi, ma sostanzialmente europei, sono stati sfruttati senza adeguata informazione dei proprietari dei diritti nell’addestramento dell’AI, si legge nelle motivazioni.

Il Gdpr alla prova di una Big Tech

Trovano così applicazione le nuove regole integrate nel Gdpr nel luglio 2023 mirate a potenziare l’azione di tutela della privacy a livello trasfrontaliero.

I garanti nazionali possono fare squadra e agire insieme contro i possibili abusi sul modo in cui i giganti del tech utilizzano le informazioni degli utenti.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/x-trascinata-in-tribunale-in-irlanda-addestrava-lai-grok-violando-il-gdpr/501211/


X is training Grok AI on your data—here’s how to stop it

An AI-generated image released by xAI during the launch of Grok
Enlarge / An AI-generated image released by xAI during the open-weights launch of Grok-1.

Elon Musk-led social media platform X is training Grok, its AI chatbot, on users’ data, and that’s opt-out, not opt-in. If you’re an X user, that means Grok is already being trained on your posts if you haven’t explicitly told it not to.

Over the past day or so, users of the platform noticed the checkbox to opt out of this data usage in X’s privacy settings. The discovery was accompanied by outrage that user data was being used this way to begin with.

The social media posts about this sometimes seem to suggest that Grok has only just begun training on X users’ data, but users actually don’t know for sure when it started happening.

Earlier today, X’s Safety account tweeted, “All X users have the ability to control whether their public posts can be used to train Grok, the AI search assistant.” But it didn’t clarify either when the option became available or when the data collection began.

You cannot currently disable it in the mobile apps, but you can on mobile web, and X says the option is coming to the apps soon.

On the privacy settings page, X says:

To continuously improve your experience, we may utilize your X posts as well as your user interactions, inputs, and results with Grok for training and fine-tuning purposes. This also means that your interactions, inputs, and results may also be shared with our service provider xAI for these purposes.

X’s privacy policy has allowed for this since at least September 2023.

It’s increasingly common for user data to be used this way; for example, Meta has done the same with its users’ content, and there was an outcry when Adobe updated its terms of use to allow for this kind of thing. (Adobe quickly backtracked and promised to “never” train generative AI on creators’ content.)

How to opt out

You can’t opt out within the iOS or Android apps yet, but you can do so in a few quick steps on either mobile or desktop web. To do so:

  • Click or tap “More” in the nav panel
  • Click or tap “Settings and privacy”
  • Click or tap “Privacy and safety”
  • Scroll down and click or tap “Grok” under “Data sharing and personalization”
  • Uncheck the box “Allow your posts as well as your interactions, inputs, and results with Grok to be used for training and fine-tuning,” which is checked by default.

Alternatively, you can follow this link directly to the settings page and uncheck the box with just one more click. If you’d like, you can also delete your conversation history with Grok here, provided you’ve actually used the chatbot before.

https://arstechnica.com/?p=2039543


Olimpiadi di Parigi, per la sicurezza pubblica entra in gioco l’AI (e la privacy?)

Tutto pronto per le Olimpiadi, massima allerta per la sicurezza pubblica

Tra poco meno di una settimana prenderanno il via le Olimpiadi di Parigi 2024 (26 luglio – 11 agosto). Domenica prossima, la fiamma olimpica attraverserà il dipartimento della Val de Marne, entrando quindi nella città di Vincennes, per poi dirigersi verso il centro città parigino.

Giochi particolarmente sentiti dai francesi, perché perché è passato un secolo dall’ultima volta che la capitale ha ospitato le Olimpiadi (Jeux de la VIIIe olympiade 1924).

Uno degli eventi sportivi più importanti al mondo, che attira centinaia di migliaia di sportivi, appassionati, spettatori, da ogni parte del pianeta. Gli occhi di tutti saranno su Parigi, anche quelli indesiderati di malintenzionati, criminali e terroristi.

Per questo, il Governo francese, l’amministrazione cittadina e le agenzie governative preposte alla sicurezza pubblica e nazionale stanno mettendo a punto tutti di dispositivi necessari per un tranquillo svolgimento della manifestazione.

Un lavoro imponente, che ha fatto definire le Olimpiadi come “le più grandi operazioni di sicurezza pubblica al mondo al di fuori della guerra”.

Si accendono gli occhi dell’AI sulle Olimpiadi e sulla città

Tra le tecnologie maggiormente impiegate, troviamo certamente le videocamere di sorveglianza e diverse soluzioni di intelligenza artificiale (AI).

Un controllo effettuato con occhi elettronici particolarmente “svegli”, potenziati da nuove tecnologie software, che ha creato non pochi problemi al Governo francese e all’amministrazione parigina per le possibili implicazioni di natura normativa.

A quanto riportato da un articolo pubblicato su The Conversation, tali dispositivi per la sorveglianza di massa amplificati e potenziati dall’AI violerebbero un po’ tutte le leggi sulla privacy.

Dal tracciamento dei device elettronici alla raccolta di dati biometrici, così si viola la privacy

Addirittura, si parla di un “decreto provvisorio classificato” che consentirebbe al Governo di effettuare “sorveglianza occulta” e raccolta di dati massiccia per tutta la durata dei Giochi, comprese intercettazioni telefoniche e ambientali diffuse, raccolta di dati di geolocalizzazione, tracciamento di dispositivi elettronici di comunicazione connessi in rete, raccolta di dati biometrici.

Come ha ricordato Anne Toomey McKenna, Professore di diritto all’Università di Richmond, nonostante tutte le informative dei servizi segreti e le minacce che trapelano sugli organi di stampa, “tutte le misure di sicurezza preventive individuate dal Governo devono essere proporzionate ai rischi”.

Secondo quanto riportato da Politico, la Francia è già stata accusata di sfruttare le Olimpiadi e le minacce terroristiche alla sicurezza pubblica per aumentare a dismisura la sorveglianza tecnologica, per poi renderla una misura socialmente accettata nei tempi che verranno.

Sorveglianza che a quanto pare, nel caso dell’attentato a Donald Trump in Pennsylvania, potrebbe anche non funzionare a dovere nei momenti più critici.

Collaborazione pubblico-privato, come funziona la sorveglianza AI

Le forze di sicurezza francesi, comunque, ripongono grande fiducia nell’AI. Le autorità nazionali hanno collaborato con diverse aziende del settore, tra cui Videtics, Orange Business, ChapsVision e Wintics, proprio per sviluppare le migliori soluzioni di videosorveglianza AI based, anche montate su droni.

I primi test sono stati effettuati in occasione di grandi eventi musicali, culturali e sportivi (dal concerto di Taylor Swift al Festival di Cannes), ha scritto la professoressa su The Conversation, ma anche nelle stazioni dei treni e della metropolitana nelle fasce orarie di punta.

Software avanzati che dovevano segnalare tra la folla cambiamenti nelle dimensioni e nei movimenti, ma anche oggetti abbandonati o sospetti, presenza di armi da fuoco o uso di armi bianche, corpi a terra, eventuali fiamme e segnalazioni di fumo, fino alla violazione del codice della strada (nel caso di veicoli in accelerazione e diretti contro persone, cose e edifici pubblici).

L’AI rileva ogni minimo disturbo e devianza dagli standard di normalità e predispone in tempo reale l’intervento delle forze di sicurezza.

Rimane il problema della privacy, che nasce dal modo in cui questi dispositivi sono utilizzati e dal modo stesso in cui funzionano.

Lo strappo francese al Gdpr

Quanti e quali tipi di dati devono essere raccolti e analizzati per segnalare casi di reale pericolo? Su quali dati sono addestrati i sistemi? Cosa viene fatto con i dati dopo che sono stati raccolti, dove sono custoditi e chi vi ha accesso? Sono solo alcune delle domande che l’esperta si/ci pone e a cui è fondamentale dare risposta.

Tutta questa mole di dati che fine farà? Sarà data in pasto alle aziende private? Chi gestirà direttamente o indirettamente le migliaia di nuove videocamere AI based sparse a Parigi e altre città francesi.

In preparazione alle Olimpiadi, nel 2023 la Francia ha promulgato la legge n. 2023-380, con lo scopo di fornire un quadro giuridico chiaro all’interno del quale far svolgere le Olimpiadi del 2024.

Questo include il controverso articolo 7, una disposizione che consente alle forze dell’ordine francesi e ai fornitori tecnologici di sperimentare la videosorveglianza AI prima, durante e dopo le Olimpiadi del 2024, e l’articolo 10, che offre la possibilità di usare software di intelligenza artificiale per esaminare i flussi video delle telecamere.

Queste leggi rendono la Francia il primo paese dell’Unione europea a legalizzare un sistema di sorveglianza basato sull’intelligenza artificiale di così vasta portata.

E questo nonostante ci troviamo in uno dei Paesi fondatori dell’Unione europea, che deve rispettare sia il Regolamento generale sulla protezione dei dati (Gdpr), una delle leggi sulla privacy più severe al mondo, sia l’AI Act.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/olimpiadi-di-parigi-per-la-sicurezza-pubblica-entra-in-gioco-lai-e-la-privacy/498762/
L’Europol si lamenta dell’home routing: è un ostacolo per le intercettazioni


L’home routing è un bel problema per la sicurezza nazionale: secondo l’Europol, questa tecnologia impedisce alle forze dell’ordine di intercettare comunicazioni sospette e di conseguenza interagire per proteggere i cittadini.

Europol home routing

Pexels

L’home routing consente a un fornitore di servizi di telecomunicazioni di continuare a offrire i propri servizi ai consumatori anche quando essi si trovano all’estero. “Questo significa che quando un consumatore viaggia al di fuori dei confini nazionali, le sue comunicazioni (chiamate, messaggi e traffico internet) sono processati tramite la sua rete casalinga e non quella del Paese che sta visitando” si legge nel report.

Ciò implica che, in caso di necessità, i provider esteri non sono in grado fornire i dati di comunicazione alle forze dell’ordine, e questo significa che qualsiasi attività sospetta non può essere intercettata. Il problema si presenta sia quando un consumatore usa la propria SIM (estera) nel Paese che sta visitando, sia se un residente di una nazione usa una SIM estera nel proprio Paese.

Questo accade quando il service provider a cui si appoggia l’utente ha abilitato i sistemi Privacy Enhancing Technologies (PET), ovvero tecnologie che permettono di raccogliere e analizzare informazioni senza però compromettere la riservatezza dei dati personali. Nel caso delle comunicazioni mobile, si tratta di un ulteriore livello di cifratura dato dal service provider.

L’Europol specifica che molti criminali sono a conoscenza di questa problematica e la stanno sfruttando da tempo per eludere i controlli delle forze dell’ordine e portare avanti le loro attività illecite. Anche se è comunque possibile sottomettere una richiesta al provider per accedere ai dati di comunicazioni, le tempistiche di risposta possono essere molto lunghe e quindi non è un’opzione valida in caso di emergenze.

Nel suo paper, l’Agenzia ha proposto due soluzioni: o si disabilitano del tutto le tecnologie PET, oppure si abilita la possibilità di richiedere l’intercettazione delle comunicazioni di una persona sospetta al service provider di riferimento, con una risposta che però deve essere immediata.

La prima soluzione è semplice da implementare e mantiene l’attuale livello di sicurezza, ovvero lo stesso che si ha con le SIM nazionali; la seconda, al contrario, richiederebbe la definizione di precisi standard di comunicazione tra i service provider di diverse nazioni e una stretta collaborazione tra le parti coinvolte. L’Agenzia sottolinea inoltre che, in questo modo, i service provider dell’altro Stato sarebbe al corrente dell’identità della persona sospettata e “operazionalmente questo non sempre è auspicabile“.

L’Europol si è detta pronta ad aprire un tavolo di confronto per risolvere le implicazioni di sicurezza dell’home routing e continuare a garantire la privacy delle persone. “Bisogna trovare una soluzione che permetta alle autorità dei Paesi di intercettare legalmente le comunicazioni di una persona sospetta nel proprio territorio, senza ostacolare le comunicazioni sicure“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/08/l-europol-si-lamenta-dellhome-routing-e-un-ostacolo-per-le-intercettazioni/?utm_source=rss&utm_medium=rss&utm_campaign=l-europol-si-lamenta-dellhome-routing-e-un-ostacolo-per-le-intercettazioni


Apple Intelligence and other features won’t launch in the EU this year

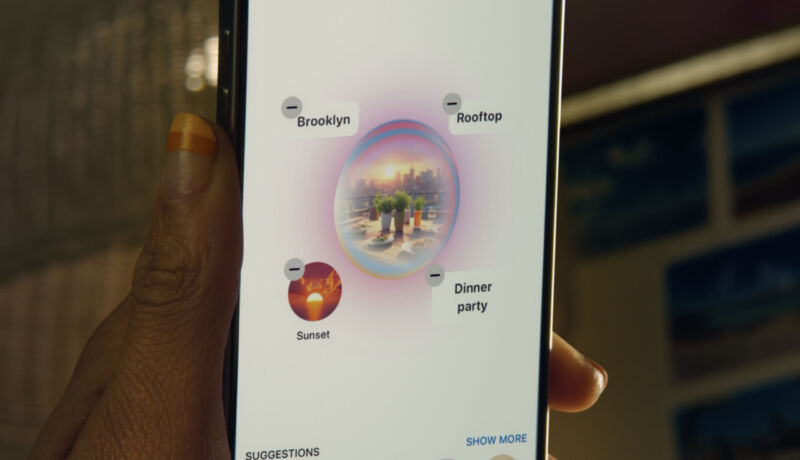
A photo of a hand holding an iPhone running the Image Playground experience in iOS 18
Enlarge / Features like Image Playground won’t arrive in Europe at the same time as other regions.

Three major features in iOS 18 and macOS Sequoia will not be available to European users this fall, Apple says. They include iPhone screen mirroring on the Mac, SharePlay screen sharing, and the entire Apple Intelligence suite of generative AI features.

In a statement sent to Financial Times, The Verge, and others, Apple says this decision is related to the European Union’s Digital Markets Act (DMA). Here’s the full statement, which was attributed to Apple spokesperson Fred Sainz:

Two weeks ago, Apple unveiled hundreds of new features that we are excited to bring to our users around the world. We are highly motivated to make these technologies accessible to all users. However, due to the regulatory uncertainties brought about by the Digital Markets Act (DMA), we do not believe that we will be able to roll out three of these features — iPhone Mirroring, SharePlay Screen Sharing enhancements, and Apple Intelligence — to our EU users this year.

Specifically, we are concerned that the interoperability requirements of the DMA could force us to compromise the integrity of our products in ways that risk user privacy and data security. We are committed to collaborating with the European Commission in an attempt to find a solution that would enable us to deliver these features to our EU customers without compromising their safety.

It is unclear from Apple’s statement precisely which aspects of the DMA may have led to this decision. It could be that Apple is concerned that it would be required to give competitors like Microsoft or Google access to user data collected for Apple Intelligence features and beyond, but we’re not sure.

This is not the first recent and major divergence between functionality and features for Apple devices in the EU versus other regions. Because of EU regulations, Apple opened up iOS to third-party app stores in Europe, but not in other regions. However, critics argued its compliance with that requirement was lukewarm at best, as it came with a set of restrictions and changes to how app developers could monetize their apps on the platform should they use those other storefronts.

While Apple says in the statement it’s open to finding a solution, no timeline is given. All we know is that the features won’t be available on devices in the EU this year. They’re expected to launch in other regions in the fall.

https://arstechnica.com/?p=2032820


Chat Control, cosa dice la proposta di legge dell’UE per scansionare tutti i messaggi sui nostri smartphone

L’Unione Europea potrebbe approvare nuove regole che imporrebbero la scansione in massa dei messaggi digitali, compresi quelli crittografati. Doveva tenersi ieri ma la votazione con cui i paesi parte dell’UE dovranno adottare una posizione sulla proposta di legge volta a individuare materiale pedopornografico (CSAM) sui sistemi dei cittadini, è stata rimandata a data da destinarsi. L’Italia è tra le nazioni che non ha ancora preso una posizione in merito, così come Grecia e Portogallo. Solo Germania, Lussemburgo, Paesi Bassi, Austria e Polonia sono relativamente chiari nel dire che non sosterranno la proposta, ma questo non è sufficiente per una “minoranza di blocco”.

Una prima bozza della norma, denominata Chat Control e voluta dalla presidenza belga dell’Unione, è stata introdotta per la prima volta nel 2022, con requisiti che mettono a serio rischio la privacy degli europei.

Cosa dice il testo di Chat Control

Tra le novità c’è un sistema di “moderazione dei caricamenti” che scansiona tutti i messaggi digitali, comprese immagini, video e collegamenti condivisi. Ogni servizio richiesto per installare questa tecnologia di monitoraggio “controllata” deve chiedere l’autorizzazione per scansionare le conversazioni. Chi si opporrà allo strumento non potrà condividere immagini o URL. Come se questo non sembrasse abbastanza limitativo, la legislazione proposta deve anche approvare e respingere la crittografia end-to-end. In un primo momento, il testo evidenzia come la crittografia E2E “sia un mezzo necessario per proteggere i diritti fondamentali”, ma continua dicendo che i servizi di messaggistica crittografati potrebbero “inavvertitamente diventare zone sicure in cui materiale di abuso sessuale su minori può essere condiviso o diffuso”.

Grande Fratello dei messaggi

La soluzione proposta è lasciare i messaggi aperti alla scansione, ma in qualche modo senza compromettere il livello di privacy offerto dalla crittografia end-to-end. Il nuovo sistema di moderazione potrebbe ottenere il risultato monitorando il contenuto dei messaggi prima che app come Signal, WhatsApp e Messenger li crittografino. In risposta, la presidente di Signal Meredith Whittaker ha affermato che l’app smetterà di funzionare nell’UE se le regole diventeranno legge, poiché la proposta “mina sostanzialmente la crittografia”, indipendentemente dal fatto che venga scansionata prima della crittografia o meno. “Possiamo chiamarla backdoor, porta d’ingresso o moderazione dei caricamenti’”, scrive Whittaker . “Ma comunque lo chiamiamo, ognuno di questi approcci crea una vulnerabilità che può essere sfruttata da hacker e stati nazionali ostili, rimuovendo la protezione e mettendo al suo posto una vulnerabilità di livello superiore”.

Diverse organizzazioni, tra cui la Electronic Frontier Foundation, il Center for Democracy & Technology e Mozilla, hanno firmato una dichiarazione congiunta che invita l’UE a respingere le proposte che scansionano i contenuti degli utenti. I sostenitori della privacy non sono gli unici a lanciare l’allarme. A inizio settimana, decine di membri del Parlamento hanno scritto al Consiglio dell’UE per esprimere la loro opposizione alla proposta. Anche Patrick Breyer, membro tedesco del Parlamento europeo, si è espresso sulla proposta di legge, affermando che “le ricerche indiscriminate e le fughe di notizie soggette a errori di chat private e foto intime distruggono il nostro diritto fondamentale alla corrispondenza privata”.

Periodo di transizione

Secondo Breyer, i sostenitori di Chat Control vogliono approfittare del nuovo legislativo europeo, ossia di un periodo durante il quale il parlamento è in fase di costituzione, dunque l’attenzione su alcuni temi può essere più bassa del solito e così la copertura mediatica. In una dichiarazione a The Verge, Breyer sottolinea che la presidenza belga terminerà alla fine di questo mese e che l’attuale ministro degli Interni del paese è stato in prima linea nel disegno di legge sul controllo delle chat. “L’anno scorso i sostenitori non sono riusciti a ottenere la maggioranza”, afferma Breyer. “Questa potrebbe essere la loro ultima opportunità.”

Se la legislazione otterrà il sostegno, inizieranno le negoziazioni tra il Parlamento, il Consiglio e la Commissione dell’UE per formare il testo finale della legge. Ma anche con un’approvazione da parte dei governi dell’UE, potrebbero ancora esserci delle difficoltà per i fautori della norma. L’anno scorso, un sondaggio condotto dal gruppo European Digital Rights (EDRi) ha suggerito che il 66% dei giovani nell’UE non è d’accordo con le politiche che consentono ai provider Internet di analizzare i loro messaggi. “Molti legislatori capiscono che i diritti fondamentali proibiscono la sorveglianza di massa, ma non vogliono essere visti come oppositori di un piano che viene presentato come una lotta al CSAM”, afferma Breyer. “Il mio messaggio è che i bambini e le vittime di abusi meritano misure che siano veramente efficaci e che reggano in tribunale, non solo promesse vuote, soluzioni tecnologiche fuorvianti e programmi nascosti”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/chat-control-cosa-dice-la-proposta-di-legge-dellue-che-vuole-leggere-tutti-i-messaggi-sugli-smartphone/494911/


Proton is taking its privacy-first apps to a nonprofit foundation model

Swiss flat flying over a landscape of Swiss mountains, with tourists looking on from nearby ledge
Getty Images

Proton, the secure-minded email and productivity suite, is becoming a nonprofit foundation, but it doesn’t want you to think about it in the way you think about other notable privacy and web foundations.

“We believe that if we want to bring about large-scale change, Proton can’t be billionaire-subsidized (like Signal), Google-subsidized (like Mozilla), government-subsidized (like Tor), donation-subsidized (like Wikipedia), or even speculation-subsidized (like the plethora of crypto “foundations”),” Proton CEO Andy Yen wrote in a blog post announcing the transition. “Instead, Proton must have a profitable and healthy business at its core.”

The announcement comes exactly 10 years to the day after a crowdfunding campaign saw 10,000 people give more than $500,000 to launch Proton Mail. To make it happen, Yen, along with co-founder Jason Stockman and first employee Dingchao Lu, endowed the Proton Foundation with some of their shares. The Proton Foundation is now the primary shareholder of the business Proton, which Yen states will “make irrevocable our wish that Proton remains in perpetuity an organization that places people ahead of profits.” Among other members of the Foundation’s board is Sir Tim Berners-Lee, inventor of HTML, HTTP, and almost everything else about the web.

Of particular importance is where Proton and the Proton Foundation are located: Switzerland. As Yen noted, Swiss foundations do not have shareholders and are instead obligated to act “in accordance with the purpose for which they were established.” While the for-profit entity Proton AG can still do things like offer stock options to recruits and even raise its own capital on private markets, the Foundation serves as a backstop against moving too far from Proton’s founding mission, Yen wrote.

There’s a lot more Proton to protect these days

Proton has gone from a single email offering to a wide range of services, many of which specifically target the often invasive offerings of other companies (read, mostly: Google). You can now take your cloud files, passwords, and calendars over to Proton and use its VPN services, most of which offer end-to-end encryption and open source core software hosted in Switzerland, with its notably strong privacy laws.

None of that guarantees that a Swiss court can’t compel some forms of compliance from Proton, as happened in 2021. But compared to most service providers, Proton offers a far clearer and easier-to-grasp privacy model: It can’t see your stuff, and it only makes money from subscriptions.

Of course, foundations are only as strong as the people who guide them, and seemingly firewalled profit/non-profit models can be changed. Time will tell if Proton’s new model can keep up with changing markets—and people.

https://arstechnica.com/?p=2031934