Privacy e potere: considerazioni per una democrazia perpetua

Diamo valore alla democrazia perché conferisce potere ai più, ponendosi all’opposto dall’autocrazia o dall’ oligarchia, dove sono in pochi ad esercitarlo, il potere. Potere appartenente ai più. In una parola, democrazia. Non è possibile parlare di democrazia senza parlare di potere. Analogamente, è impossibile parlare di privacy senza considerare il ruolo fondamentale del concetto di potere.

La privacy è ciò che resta alle persone al netto dell’esercizio di un potere, pubblico o privato che sia. Affinché si possa dire che c’è democrazia occorre che questo spazio, ‘quel che resta’ alle persone, sia ampio abbastanza, sia significativo abbastanza. E non solo come fine a sé stesso, poiché la privacy e la protezione dei dati hanno un immenso valore strumentale rispetto all’esercizio di altri diritti e libertà, come la libertà di espressione o di associazione, o quella sessuale.  La protezione della privacy è uno di quei diritti che contraddistingue le democrazie liberali dove l’esercizio democratico è perpetuo, e si rafforza e rigenera con il voto.

Nelle ultime due decadi vi è stata una consolidazione crescente di potere economico, politico e sociale nelle mani di un numero estremamente limitato di aziende, che controllano il mercato e monopolizzano l’accesso ai dati, realizzando un’intrusione smisurata in pensieri, parole opere ed omissioni dei più, in breve nelle nostre vite.  Queste poche aziende sono le uniche oggi in grado di far scalare le tecnologie che contano, come l’Intelligenza Artificiale, prendendo delle decisioni con un impatto ampissimo sull’umanità. E tuttavia, l’umanità non è parte di queste decisioni. 

Esiste un troppo ampio disequilibrio di potere tra i pochi e i più nel nostro mondo digitale. È legittimo chiedersi, chi decide del se e del quando della sperimentazione di certe tecnologie, che hanno implicazioni enormi non solo in tempo di pace ma anche di guerra (e non può certo dirsi che il nostro mondo sia attualmente attraversato da venti di pace)? Dall’altra parte, quanto grande è la mancanza di trasparenza, di scelta reale per le persone, e di contestabilità da parte dei più piccoli operatori di mercato?  Affinché la democrazia in senso sostanziale possa dirsi esistente, occorre che vi sia uguaglianza. Cos’è rimasto di questo valore nel nostro mondo digitale? In queste condizioni di mercato, di così imponente squilibrio di potere, la privacy non può prosperare.

Questi fenomeni sono particolarmente preoccupanti in tempo di elezioni, in ragione della diffusione di fake news e di deep fakes, o di contenuto divisivo o estremista, ingigantita proprio dall’IA. Una parte importante di questa macchina della manipolazione è squisitamente diretta ai più piccoli. Proteggere la prossima generazione, c’è forse un obiettivo più importante? E tuttavia, la democrazia viene minata dal fatto che alcune piattaforme basano i propri proventi esattamente su questo modello dell’amplificazione della menzogna e dell’assuefazione digitale, realizzato attraverso l’abuso dei nostri dati personali.

Dobbiamo intraprendere un ripensamento profondo e totale delle strutture di mercato e dell’accumulazione di potere che ne deriva, perché l’impatto sui diritti e le libertà, compresa la privacy, è troppo grande. Sono grata e orgogliosa della nuova legislazione che promana dall’ Europa, come il Digital Markets Act o il Digital Services Act, che sta già contribuendo ad avanzare la causa della protezione dei diritti. Ma occorrerà andare oltre, perché questi atti non realizzano un ripensamento fondamentale del nostro mondo digitale. 

Abbiamo il dovere morale di tracciare una nuova traiettoria, per un futuro che possa dirsi giusto ed equo per tutti. Questa traiettoria dovrà riequilibrare il concetto di potere, superare le disuguaglianze, in breve dovrà ricreare le condizioni di base affinché la privacy possa realmente operare come un diritto fondamentale in questo mondo.

Occorre un nuovo patto, globale e partecipato da governi, aziende e cittadini, che faccia del rispetto della persona un imperativo categorico imprescindibile e non compromissibile. Affinché vi sia un rispetto perpetuo del valore della privacy. Affinché vi sia un esercizio perpetuo di democrazia. 

The views expressed here are entirely her own.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/privacy-e-potere-considerazioni-per-una-democrazia-perpetua/494349/


Facebook e Instagram a pagamento. Meta in attesa del verdetto del Garante Privacy irlandese

Intelligenza artificiale, piattaforme social, app e boom dell’uso digitale. Tutti elementi di un unico quadro, incentrato sulla gestione dei dati personali. Se ne è parlato durante “Bootcamp 2024“, l’evento organizzato da Labor Project e Opticon Data Solutions, presso il Museo di Scienza Naturale di Milano. “L’IA non è solo un’applicazione divertente sullo smartphone” sottolinea Matteo Colombo, CEO di Labor Project. “L’intelligenza artificiale sta entrando nei consigli di amministrazione delle nostre aziende e questo pone una necessità fondamentale: governare questa rivoluzione. Come è possibile farlo? Non in maniera indipendente ma seguendo i fari rappresentanti dalle autorità garanti. Non a caso, l’articolo 4 dell’AI Act sottolinea la necessità dell’alfabetizzazione digitale. È una sfida, un modo per sviluppare in maniera corretta soluzioni di intelligenza artificiale sempre con al centro la persona. Dobbiamo vincere questa sfida che è fondamentale per il futuro”.

A Colombo fa eco Alberto Guglielmi, CEO di Opticon Data Solutions: “Siamo nell’era delle tecnologie distruttive, ossia in grado di stravolgere il modo di lavorare. Parliamo di AI, 5G, blockchain: tutte piattaforme che si alimentano di dati per funzionare. Il grosso è rappresentato dalle informazioni personali, utili a personalizzare i servizi. Assume allora un ruolo sempre più importante l’uso di strumenti a tutela della privacy. Quando si parla di tecnologie per la privacy, c’è ancora un elemento che non riusciamo a governare nel suo complesso: il tempo. Contestualizzare le tempistiche può servire per gestire in maniera ottimale le casistiche.

Grandi piattaforme, grandi doveri

L’Unione Europea si è sempre mostrata attenta agli sviluppi del digitale che impattano con i dati delle persone. Lo ha raccontato Riccardo Acciai, Direttore del Servizio relazioni internazionali e con l’Unione Europea del Garante per la protezione dei dati personali: “Fino al 25 maggio 2018, un colosso come Meta si basava sul consenso come base giuridica dei trattamenti per fini di pubblicità. Grazie al GDPR, tale modus operandi è stato cambiato, dovendo basare tali trattamenti su un contratto con gli utenti. Queste piattaforme social non sono più solo delle applicazioni ma luoghi dove si mettono in moto più attività, anche professionali.

A sinistra Alberto Guglielmi, CEO di Opticon Data Solutions, a destra Matteo Colombo, CEO di Labor Project. Modera il direttore di Key4Biz, Luigi Garofalo

Nulla di equiparabile a quanto è presente nel nostro ordinamento”. Mai più dati in vendita è la sintesi di ciò che l’Ue ha stabilito nelle sue procedure di concerto con i regolatori nazionali, portando Meta a non seguire il concetto secondo cui gli utenti o pagavano per non accedere a contenuti pubblicitari o i loro dati erano la merce di scambio. “Adesso, il colosso americano dovrà fornire, rispondendo al Garante della privacy in Irlanda, una terza opzione agli iscritti che non vogliono pagare per un abbonamento o accettare, senza alcuna contrapposizione, l’utilizzo del social con regole imposte dalla piattaforma.

Alla fine di novembre Noyb, il Centro europeo per i diritti digitali, un’organizzazione no-profit fondata dall’attivista austriaco Max Schrems, ha presentato un reclamo contro il nuovo sistema di Facebook all’autorità austriaca per la protezione dei dati. Secondo la denuncia, quando si offre agli utenti una “scelta” tra ricevere annunci o pagare, “solo il 3% delle persone desidera essere monitorato – mentre più del 99% decide di non pagare di fronte a una tassa sulla privacy. Noyb ha definito il prezzo “inaccettabile”.

Nuovi diritti, nuove posizioni, soprattutto nel merito degli obblighi di trasparenza. Carmelo Fontana, AI Senior Regional Counsel di Google e Presidente di AIRIA, associazione nata per regolare l’intelligenza artificiale ricorda le regole fondamentali della data protection. “Il Gdpr e l’AI devono integrarsi con le nome sulla compliance di consumer safety, come il diritto all’oblio. Ci sono poi nuove regole, conseguenza di nuove tecnologie. Non solo trasparenza del dato ma anche pulizia del dato stesso e certezza. Non bisogna fermarsi ai requisiti letterari ma, e l’AI Act ne è la prova, stilare testi che saranno sempre in divenire, sfruttando la tecnologia come parte della soluzione e non il problema”. Ci sono organizzazioni e architetture diverse che ci permettono di andare al di là delle questioni formativi. Per Fontana, urge promuovere una riflessione su questi trend tecnologici, con un occhio positivo verso il domani.

Il valore del dato personale

Dare una lettura diversa sull’utilizzo dei dati personali come strumento di “pagamento” della nostre vite è il focus dell’intervento di Mario Mazzeo, Avvocato e Coautore del libro “Altruismo dei dati” di Gangemi Editore. “Oggi è innegabile che i dati personali siano il nuovo petrolio. È ricco chi ha informazioni. L’IA è la dimostrazione che gli algoritmi vanno alimentati con tali informazioni per essere davvero utili, anche se i metodi di ottenimento sono spesso discutibili. Di fronte alle novità e alla sfide, l’UE ha lavorato bene per dare una serie di ma ad una sfliza di no. Aiutare a trovare soluzioni alternative di acquisizione dei dati è un modo per sensibilizzare soggetti pubblici e privati sul reale valore delle informazioni sensibili, che non di rado vengono concesse con troppa semplicità a terzi”.

Riccardo Acciai, Direttore del Servizio relazioni internazionali e con l’Unione Europea del Garante per la protezione dei dati personali

Di sfide e difficoltà ne ha parlato Edoardo Raffiotta, Prof.re di Diritto Costituzionale dell’Università Bicocca e componente del Comitato di Coordinamento per l’aggiornamento delle strategie nazionali AI. “Siamo in una condizione di over-regulation. L’AI Act è l’esempio di una complessità che non trova una piena sistematizzazione nello scenario globale. Se manca un coordinamento c’è il forte rischio di un’implosione dell’ecosistema complessivo. Una società più povera di diritti è sicuramente meno libera. L’IA PACT è un modo per cominciare ad avere a che fare con il testo, accompagnando le aziende verso la compliance normativa”.

https://www.key4biz.it/facebook-e-instagram-a-pagamento-meta-in-attesa-del-verdetto-del-garante-privacy-irlandese/491051/


L’Ue contro Meta: “Rischi per la salute fisica e mentale dei giovani che usano Facebook e Instagram”

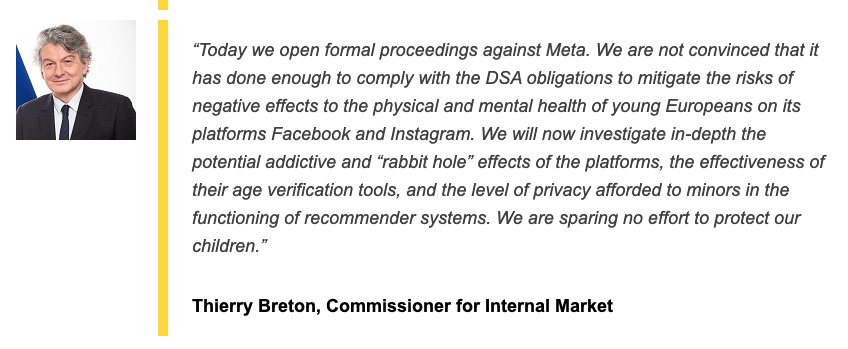
La Commissione Europea non perde un colpo. L’ultima mossa volta a indagare le pratiche digitali dei colossi americani sul mercato continentale riguarda Meta. Il commissario per il Mercato interno, Thiery Breton, ha spiegato in pochi e semplici passaggi il perché dell’apertura di una procedura nei confronti dell’azienda. “Non siamo convinti che Meta abbia fatto abbastanza per rispettare gli obblighi del Digital Services Act nel mitigare i rischi di effetti negativi sulla salute fisica e mentale dei giovani europei sia su Facebook che Instagram”. Il gruppo guidato da Mark Zuckerberg aveva già fornito alcune delucidazioni sul finire dello scorso anno, ossia dopo essere stato messo in guardia sulle possibili violazioni a danno della tutela dei minori.

A Breton, fa eco su Linkedin Veronique Ciminà, Legal Officer dell’unità DSA della Commissione Europea: “I procedimenti – ricorda – riguardano vari settori. Ad esempio il rispetto da parte di Meta degli obblighi di legge sulla protezione dei dati in materia di valutazione e mitigazione dei rischi causati dalla progettazione delle interfacce online di Facebook e Instagram, che possono sfruttare le debolezze e l’inesperienza dei minori e causare comportamenti di dipendenza. Poi la questione dei requisiti del Digital Service Act in relazione alle misure di mitigazione per impedire l’accesso dei minori a contenuti inappropriati, in particolare gli strumenti di verifica dell’età, che potrebbero non essere ragionevoli, proporzionati ed efficaci”.

Ciminà tira in ballo anche i dubbi su come Meta abbia attuato misure “adeguate e proporzionate” per garantire un elevato livello di privacy, sicurezza e protezione per i minori, in particolare per quanto riguarda le impostazioni predefinite nei sistemi di raccomandazione.

Non solo multa

Andando nel concreto: cosa rischia Meta? La multa, per chiunque violi le norme del DSA, prevede somme fino al 6% del giro d’affari annuo globale delle società e, in caso di recidiva, il divieto di operare in Europa. Ma il fine non è solo economico: il regolatore, con modus operandi del genere, intende mettere pressione a piattaforme del genere affinché queste adottino pratiche a difesa degli utenti, in modo particolare i minori. Non è un caso se poco meno di un mese fa, il 22 aprile, la stessa Commissione aveva avviato un’indagine nei confronti di TikTok, che in risposta si era vista costretta a rivedere alcune funzionalità lanciate in Francia e in Spagna, relative a d un programma a premi sull’app Lite.

La risposta di Meta

Non si è fatta attendere la risposta di Meta a seguito delle dichiarazioni provenienti da Bruxelles: “Vogliamo che gli adolescenti abbiano esperienze online sicure e adatte alla loro età. Per questo nell’ultimo decennio abbiamo sviluppato oltre 50 strumenti e policy pensate proprio per proteggerli. Questa è una sfida che tutto il settore si trova ad affrontare e siamo pronti a condividere maggiori dettagli sul nostro lavoro con la Commissione Europea” le parole di un portavoce.

Vale la pena ricordare che Meta sta affrontando un’altra indagine relativa alla pubblicità politica in Unione Europea mentre il suo diretto rivale, X, è nel mezzo di un’analisi circa la moderazione dei contenuti, la gestione della privacy e la trasparenza dei post pubblicitari.

https://www.key4biz.it/lue-contro-meta-rischi-per-la-salute-fisica-e-mentale-dei-giovani-che-usano-facebook-e-instagram/490686/


Sviluppo sostenibile, il discorso del presidente Sergio Mattarella all’ONU: ” Tutela della privacy e libertà di espressioni temi centrali”

Signora Vice Segretario Generale delle Nazioni Unite,
Signor Sottosegretario Generale per gli Affari Economici e Sociali,
Signora Direttrice Generale dell’Organizzazione Internazionale di Diritto per lo Sviluppo,
Signore e Signori, 

sono molto lieto di aprire i lavori di questo incontro su “Pace, Giustizia e Istituzioni per lo Sviluppo Sostenibile”, dedicato all’Obiettivo 16 dell’Agenda 2030 delle Nazioni Unite.

Ringrazio i Rappresentanti dell’Onu e dell’Organizzazione Internazionale di Diritto per lo Sviluppo per aver lavorato a questo evento, che si tiene per la prima volta qui a New York, dopo le precedenti edizioni svoltesi in Italia.

Rivolgo un saluto a tutti i partecipanti, rappresentanti di governi, delle organizzazioni internazionali, delle istituzioni giudiziarie, delle università, della società civile, inclusi in particolare giovani e donne, impegnati nella promozione di società pacifiche e inclusive, di sistemi giudiziari equi e di istituzioni efficaci, responsabili e trasparenti.

Pace, inclusione, giustizia, sono capisaldi irrinunciabili per lo sviluppo sostenibile di ogni Paese e di ogni società, e mi piace sottolineare come siano principi portanti anche dell’ordinamento costituzionale italiano.

L’esistenza di un sistema di tutele e di garanzie giuridiche è pre-condizione al godimento dei diritti della persona e, appunto, per lo sviluppo umano, inteso nel suo senso più alto.

Si tratta di fondamenti riaffermati dalla stessa Carta delle Nazioni Unite, che sin dal suo preambolo ha enunciato l’impegno “a creare le condizioni in cui la giustizia e il rispetto degli obblighi derivanti dai trattati e dalle altre fonti del diritto internazionale possano essere mantenuti” e “a promuovere il progresso sociale e un più elevato tenore di vita in un contesto di accresciute libertà”.

L’Agenda 2030 delle Nazioni Unite, con i suoi Obiettivi di Sviluppo Sostenibile, ha il merito di avere fornito un orizzonte concreto per il loro realizzarsi, indicando un percorso che tutti gli Stati Membri si sono impegnati a perseguire nell’interesse dei popoli, e che passa anzitutto dalla preservazione del pianeta, il luogo che abitano. 

Giunti alla seconda metà del cronoprogramma di attuazione dell’Agenda, una decisa accelerazione verso il raggiungimento dei nostri obiettivi comuni appare imprescindibile, come riaffermato, lo scorso settembre, durante l’ultimo Vertice Onu in materia.

Ci troviamo, purtroppo, in un contesto più complesso di quanto si immaginava poco tempo addietro.

All’intensificarsi degli effetti negativi del cambiamento climatico si aggiunge il proliferare di drammatici conflitti che allontanano dall’impegno di dare priorità a quell’agenda.

Le conseguenze sono disastrose: allo stato attuale solo una parte modestissima degli obiettivi dell’Agenda 2030 sarebbe raggiungibile nei tempi indicati.

Il lavoro che attende questa Conferenza preparatoria sarà prezioso, come avvenuto per le edizioni precedenti di Roma, in particolare in vista del “Summit per il Futuro”, previsto il prossimo settembre.

Il quadro giuridico entro cui si colloca la capacità di perseguire gli obiettivi dell’Agenda è strumento essenziale.

Affidarsi esclusivamente alla buona volontà degli attori in gioco si è rivelato, spesso, illusorio.

Ecco perché l’Obiettivo 16, oggetto della riflessione di questa giornata, costituisce – e comporta – un passaggio ineliminabile.

Come potremmo parlare, infatti, di pace come sviluppo se non sostenendo i diritti delle persone e dei popoli?

Come potremmo, se non affermando la pratica, nei conflitti, dei principi delle Convenzioni di Ginevra in materia di diritto umanitario, oggi apertamente violati?

Se non ponendo in campo norme e iniziative a tutela della condizione femminile, contro la violenza sui fanciulli e sulle donne, sullo sfruttamento da parte della criminalità organizzata, sulla marginalizzazione dei disabili?

Sono questioni che riguardano da vicino le istituzioni e l’amministrazione della giustizia.

Si tratta di por fine alla insicurezza cui sono confinate troppe popolazioni e troppe persone.

Siamo particolarmente onorati, in proposito, di avere proposto e ottenuto l’assenso dell’Assemblea Generale, poco più di un mese fa, su una Risoluzione che, a ventiquattro anni dalla Convenzione di Palermo, ha dichiarato, ricordando la figura di Giovanni Falcone, il 15 novembre di ogni anno, “Giornata internazionale per la prevenzione e la lotta contro tutte le forme di criminalità organizzata transnazionale”.

La stabilità degli stessi Stati, la vigenza dello Stato di diritto, troppo spesso vengono messi in causa da queste forme di pervasiva criminalità.

Se questi sono temi di urgenza particolare, la prospettiva verso la quale ci muoviamo è quella di rendere le nostre società più coese e giuste,  allargando gli spazi civici e politici di partecipazione a tutte le componenti delle società; rendendo le istituzioni, a ogni livello, più inclusive e più rappresentative: in ultima analisi rinsaldando il “contratto sociale” tra popoli e istituzioni.

Si tratta di condizioni essenziali per lo sviluppo della persona, purtroppo fragili o assenti in tante parti del mondo.

Anche per questo l’Italia è impegnata con convinzione a far avanzare l’attuazione di questo obiettivo e a collaborare a questo fine con organizzazioni come l’Idlo, che ospitiamo a Roma. 

Signore e signori,

pace e sviluppo hanno destini incrociati.

Non può esservi l’uno, senza l’altra.

Viviamo in un’epoca con il maggior numero di conflitti dalla fine della Seconda guerra mondiale che divorano enormi risorse nella corsa agli armamenti, sottraendole allo sviluppo.

L’appello alla costruzione delle condizioni necessarie per la pace e per porre fine ai conflitti non potrebbe essere più necessario e urgente.

Fronteggiamo oggi un pericolo ulteriore che mina il rapporto di fiducia con le istituzioni e tra i Paesi, quello della disinformazione.

È di venerdì scorso la Giornata mondiale per la libertà di stampa che ammonisce, ogni anno, sul valore della libertà dell’informazione per il mantenimento della democrazia.

Temi come l’accesso all’informazione, la libertà di espressione, la tutela della privacy, appartengono, a buon diritto, alle mete incluse nell’Obiettivo 16, oggetto di questa discussione.

Con – e nelle – Nazioni Unite dobbiamo lavorare per ricostituire la fiducia tra le nazioni, rinsaldare la cooperazione internazionale e tessere nuove reti di comprensione e di collaborazione.

È sulla base di questo approccio che l’Italia dispiega la sua azione, con ferma determinazione nel sostenere gli strumenti di dialogo basati su quel principio di multilateralismo che oggi vediamo così drammaticamente messo in discussione dall’aggressione russa all’Ucraina e dalle conseguenze dell’irrisolto conflitto israelo-palestinese.

Non possiamo continuare ad attardarci in relazioni tra Paesi basate su visioni ed eredità ottocentesche, su pulsioni di potenza.

A chiedercelo con forza sono i cittadini, i giovani, le donne, che chiedono un avvenire ispirato agli obiettivi che l’Agenda 2030 ha delineato.

Con questi auspici auguro a tutti voi buon lavoro.

[embedded content]

https://www.key4biz.it/il-discorso-del-presidente-sergio-mattarella-allonu/489237/


Cloud Object Storage di Aruba Enterprise per l’archiviazione dei dati scalabile e sicura

Archiviare grandi quantità di dati in maniera flessibile

Salvare grandi quantità di dati non strutturati in maniera semplice ed efficace, tramite la creazione automatica di copie multiple degli oggetti distribuite in più nodi storage, questo offre il servizio di Aruba Enterprise Cloud Object Storage, una soluzione affidabile, flessibile, conforme agli standard di sicurezza e privacy e adatta alle esigenze di data storage per aziende di tutte le dimensioni.

Un servizio che consente di gestire agevolmente i picchi di traffico, garantendo prestazioni continue, e che permette di scegliere dove archiviare i propri dati sul cloud, garantendo il controllo totale sulla loro localizzazione.

Casi di applicabilità

In quali scenari il Cloud Object Storage di Aruba Enterprise risulta essere la scelta vincente?

  • Internet of Things e Big Data: comporta lo stoccaggio di notevoli volumi dati in funzione di analisi e utilizzo di Artificial Intelligence e Machine Learning;
  • Backup and Archiving, quando l’obiettivo è la salvaguardia del dato e archiviazione dei dati cost saving rispetto a block storage o file server;
  • Protezione da attacchi ransomware, prevenendo cancellazioni o modifiche (da ransomware) grazie alla funzionalità Object Locking;
  • Tiering, strumenti di cold tiering per applicazioni a lunga conservazione dei dati, in sostituzione di tecnologie on-premises;
  • Applicazioni Cloud Native, grazie alla compatibilità con il protocollo S3;
  • File Sync e Share, con l’accentramento in Cloud dei dati utente e file sharing, tramite portali di terze parti;
  • Rispetto dei requisiti GDPR per il trattamento dei dati personali, grazie alla struttura che permette di settare ACL (Access Control List) è adeguato alla protezione di dati sensibili.

Grazie alla sua flessibilità e alla facilità di accesso e gestione dei dati, la soluzione permette alle imprese di controllare i costi di archiviazione e di ottimizzare le risorse.

Non solo, la soluzione Aruba permette anche di gestire automaticamente eventuali guasti hardware, provvedendo rapidamente a ripristinare le copie perdute sugli storage rimanenti.

I vantaggi del servizio

Grazie all’elevata scalabilità e alla maggiore efficienza nel gestire petabyte di dati non strutturati e milioni di oggetti, la soluzione Aruba offre costi inferiori rispetto ai servizi di Block Storage.

Si tratta di un servizio completamente personalizzabile, con cui è possibile organizzare, categorizzare e cercare i dati in modo efficiente, semplificando le operazioni di gestione degli stessi.

Offre il massimo livello di resilienza, ottenuto con la creazione automatica di copie multiple degli oggetti caricati e distribuiti su nodi storage distinti.

Sono inoltre possibili l’utilizzo di Access Control List (ACL) per rendere il contenuto caricato accessibile pubblicamente o ad altri utenti del servizio, anche in considerazione che, oltre l’Italia, è attivabile in diversi Paesi europei, come Repubblica Ceca, Francia, Germania, Inghilterra e Polonia.

Il Cloud Object Storage consente infine di governare grandi quantità di informazioni non strutturate e di sfruttare una scalabilità illimitata del repository, integrandosi con altri strumenti cloud, grazie a un protocollo standard di mercato ampiamente diffuso (S3).

Modalità di tariffazione

Il Cloud Object Storage di Aruba permette di scegliere tra due modalità di tariffazione, “a consumo”, su base oraria, con cui viene pagato solo lo spazio utilizzato e il traffico in uscita per la massima granularità ed economicità, o “a canone”, su base mensile, con pacchetti a dimensione fissa più convenienti per l’immagazzinamento a lungo termine di file e cartelle.

Per approfondire la soluzione, scarica il documento di approfondimento

https://www.key4biz.it/cloud-object-storage-di-aruba-enterprise-per-larchiviazione-dei-dati-scalabile-e-sicura/488924/


Garante Privacy: “il dipendente ha il diritto di accedere ai propri dati”

Il caso di un istituto bancario

Il lavoratore ha diritto di accedere ai propri dati conservati dal datore di lavoro, a prescindere dal motivo della richiesta.

È quanto ha ribadito il Garante Privacy accogliendo il reclamo presentato da una donna che aveva chiesto, alla banca di cui era stata dipendente, di accedere al suo fascicolo personale per conoscere quali informazioni potevano aver dato origine ad una sanzione disciplinare nei suoi confronti.

La banca non aveva dato un adeguato riscontro alla richiesta e aveva fornito solo un elenco incompleto della documentazione raccolta, omettendo alcune informazioni in base alle quali era stata irrogata la sanzione disciplinare.

L’istruttoria

Solo a seguito dell’avvio dell’istruttoria da parte dell’Autorità, l’istituto di credito aveva consegnato all’ex dipendente l’ulteriore documentazione contenuta nel fascicolo.

Si trattava, in particolare, della corrispondenza intrattenuta dalla banca con una terza persona, che lamentava l’illecita comunicazione di informazioni riservate del marito correntista alla reclamante, che le aveva utilizzate nell’ambito di un procedimento giudiziario.

La banca, nelle note di riscontro all’Autorità, ha sostenuto di non aver fornito all’ex dipendente tale documentazione per tutelare il diritto di difesa e la riservatezza dei terzi coinvolti, nonché per l’assenza di interesse all’accesso da parte della reclamante.

Il controllo sui propri dati personali

Il Garante ha osservato che, in via generale, il diritto di accesso ha lo scopo di consentire all’interessato di avere il controllo sui propri dati personali e di verificarne l’esattezza. Tale diritto, tuttavia, non può essere negato o limitato a secondo della finalità della richiesta. Infatti, in base alle disposizioni del Regolamento, non è chiesto agli interessati di indicare un motivo o una particolare esigenza per giustificare le proprie richieste di esercizio dei diritti, né il titolare del trattamento può verificare i motivi della richiesta.

Tale interpretazione è stata chiarita anche dal Comitato europeo per la protezione dei dati (EDPB) mediante l’approvazione delle Linee guida sul diritto di accesso ed è frutto di un costante orientamento giurisprudenziale della Corte di Giustizia.

Nel sanzionare la banca per 20mila euro l’Autorità ha tenuto conto della natura, gravità e durata della violazione, ma anche dell’assenza di precedenti analoghi.

https://www.key4biz.it/garante-privacy-il-dipendente-ha-il-diritto-di-accedere-ai-propri-dati/488814/


Privacy, indirizzi IP utenti accessibili agli inquirenti in caso di reati online

I reati online e l’identificazione degli autori, il caso francese

I reati online si moltiplicano e le Istituzioni corrono ai ripari. Si pone quindi il problema di come raccogliere, elaborare, gestire e conservare i dati relativi ai singoli utenti che hanno violato la legge. Sull’argomento c’è una nuova sentenza della Corte di Giustizia dell’Unione europea, nella causa “C-470/21 – La Quadrature du Net e a. (Dati personali e lotta contro la contraffazione)”, in cui si precisano i requisiti relativi alle modalità di conservazione di tali dati e di accesso agli stessi.

Si tratta di una sentenza in risposta ad un ricorso di diverse associazioni per la tutela dei diritti e delle libertà su internet, diretto all’annullamento di un decreto del Governo francese che ha introdotto due diversi trattamenti dei dati personali.

Il primo consiste nella raccolta, da parte di organismi che rappresentano gli autori, di indirizzi IP che appaiono essere stati utilizzati su siti tra pari (peer-to-peer) per la commissione di tali reati, nonché nella loro messa a disposizione dell’Alta autorità francese per la diffusione delle opere e la tutela dei diritti su Internet (la legge Hadopi). Il secondo comprende, in particolare, la messa in relazione, da parte dei fornitori di accesso a internet, che agiscono su richiesta della Hadopi, dell’indirizzo IP e dei dati relativi all’identità civile del suo titolare.

In entrambi i casi, l’Autorità può avviare procedimenti anche repressivi nei confronti dei soggetti identificati dalle forze dell’ordine.

La sentenza della Corte di Giustizia UE

Su questo, la Corte si è pronunciata in questo modo: “Gli Stati membri possono imporre ai fornitori di accesso a Internet un obbligo di conservazione generalizzata e indifferenziata degli indirizzi IP per lottare contro i reati in generale, purché tale conservazione non consenta di trarre conclusioni precise sulla vita privata dell’interessato”.

A determinate condizioni, è specificato nella sentenza, “gli Stati membri possono inoltre, autorizzare l’autorità nazionale competente ad accedere ai dati relativi all’identità civile riferentisi a indirizzi IP, purché sia assicurata una conservazione tale che garantisca una separazione stagna delle diverse categorie di dati”.

Onde evitare una raccolta scriteriata di informazioni sensibili sulla vita privata dell’interessato, “l’accesso deve essere assoggettato a un previo controllo da parte di un giudice o di un ente amministrativo indipendente”.

Tale trattamento dei dati consente all’Autorità di “avviare, nei confronti delle persone identificate, un procedimento che combina misure pedagogiche e repressive, che può dar luogo a un deferimento alla procura nei casi più gravi”.

La separazione stagna delle diverse categorie di dati personali

La Corte, pronunciandosi in seduta plenaria, ha inoltre sottolineato che “la conservazione generalizzata e indifferenziata di indirizzi IP non costituisce necessariamente una grave ingerenza nei diritti fondamentali”, basta che la normativa nazionale imponga modalità di conservazione “che garantiscano una separazione effettivamente stagna delle diverse categorie di dati personali, escludendo così che possano essere tratte conclusioni precise sulla vita privata dell’interessato”.

Inoltre, la sentenza della Corte specifica che “il diritto dell’Unione non osta a una normativa nazionale che autorizza l’autorità pubblica competente, al solo scopo di identificare la persona sospettata di aver commesso un reato, ad accedere ai dati relativi all’identità civile corrispondenti a un indirizzo IP, conservati separatamente e in maniera effettivamente stagna dai fornitori di accesso a Internet”.

Fondamentale è “garantire che tale accesso non consenta di trarre conclusioni precise sulla vita privata dei titolari degli indirizzi IP di cui trattasi” e che si eviti di effettuare un tracciamento del percorso di navigazione a partire dagli indirizzi IP.

Una sentenza che potrebbe risultare di grande aiuto nella lotta alla criminalità online, soprattutto in casi di contraffazione e quindi di violazione della proprietà intellettuale, nonché nella più generale violazione del diritto d’autore, che affligge l’industria audiovisiva e dei contenuti online.
Ciò che deve essere salvaguardata è la vita privata dell’individuo e i dati relativi a questa sfera individuale sono tutelati dalla legge (che ne definisce anche le eventuali deroghe). Le informazioni in possesso degli inquirenti dovranno quindi servire ‘esclusivamente’ all’individuazione del soggetto che ha commesso reato. Qui risiede l’indicazione chiave di mantenere sempre una “separazione effettivamente stagna delle diverse categorie di dati personali, escludendo così che possano essere tratte conclusioni precise sulla vita privata dell’interessato”.

https://www.key4biz.it/privacy-indirizzi-ip-utenti-accessibili-agli-inquirenti-in-caso-di-reati-online/488652/


Message-scraping, user-tracking service Spy Pet shut down by Discord

Image of various message topics locked away in a wireframe box, with a Discord logo and lock icon nearby.

Spy Pet, a service that sold access to a rich database of allegedly more than 3 billion Discord messages and details on more than 600 million users, has seemingly been shut down.

404 Media, which broke the story of Spy Pet’s offerings, reports that Spy Pet seems mostly shut down. Spy Pet’s website was unavailable as of this writing. A Discord spokesperson told Ars that the company’s safety team had been “diligently investigating” Spy Pet and that it had banned accounts affiliated with it.

“Scraping our services and self-botting are violations of our Terms of Service and Community Guidelines,” the spokesperson wrote. “In addition to banning the affiliated accounts, we are considering appropriate legal action.” The spokesperson noted that Discord server administrators can adjust server permissions to prevent future such monitoring on otherwise public servers.

Kiwi Farms ties, GDPR violations

The number of servers monitored by Spy Pet had been fluctuating in recent days. The site’s administrator told 404 Media’s Joseph Cox that they were rewriting part of the service while admitting that Discord had banned a number of bots. The administrator had also told 404 Media that he did not “intend for my tool to be used for harassment,” despite a likely related user offering Spy Pet data on Kiwi Farms, a notorious hub for doxxing and online harassment campaigns that frequently targets trans and non-binary people, members of the LGBTQ community, and women.

Even if Spy Pet can somehow work past Discord’s bans or survive legal action, the site’s very nature runs against a number of other Internet regulations across the globe. It’s almost certainly in violation of the European Union’s General Data Protection Regulation (GDPR). As pointed out by StackDiary, Spy Pet and services like it seem to violate at least three articles of the GDPR, including the “right to be forgotten” in Article 17.

In Article 8 of the GDPR and likely in the eyes of the FTC, gathering data from what could be children’s accounts and profiting from them is almost certainly to draw scrutiny, if not legal action.

Ars was unsuccessful in reaching the administrator of Spy Pet by email and Telegram message. Their last message on Telegram stated that their domain had been suspended and a backup domain was being set up. “TL;DR: Never trust the Germans,” they wrote.

https://arstechnica.com/?p=2020247


L’IA generativa complica la gestione sicura delle applicazioni SaaS


La corsa all’IA generativa ha spinto i produttori di applicazioni SaaS (Software-as-a-Service) ad aggiornare i propri strumenti integrando nuove funzionalità intelligenti per aumentare la produttività.

La GenAI si sta confermando come un assistente indispensabile per facilitare lo sviluppo di software, velocizzare la scrittura di documenti ed email e supportare la creazione di contenuti di valore.

The Hacker News sottolinea che i grandi nomi del panorama tecnologico, tra cui Microsoft, Google, GitHub e Salesforce, hanno già integrato funzionalità di IA generativa nella propria offerta di applicazioni in cloud, e a breve queste feature diventeranno lo standard dei servizi SaaS.

A fronte degli indubbi vantaggi che porta, l’IA generativa nelle applicazioni cloud comporta anche una serie di nuovi rischi di sicurezza che non andrebbero sottovalutati. La diffusione dei nuovi tool ha complicato il panorama delle minacce informatiche, preoccupando le organizzazioni.

La risposta delle aziende ai rischi dell’IA generativa

I modelli usati per alimentare i chatbot di IA generativa utilizzano i dati inseriti dagli utenti per migliorare il proprio addestramento e la qualità delle risposte, rendendoli potenzialmente accessibili agli sviluppatori che lavorano ai modelli; ciò amplia notevolmente la superficie di attacco delle organizzazioni. Anche se gli strumenti avvertono gli utenti di non condividere dati sensibili o informazioni relative alla propria azienda nella maggior parte dei casi questo avvertimento viene ignorato.

Tra i rischi principali ci sono la perdita di IP, dati riservati dei clienti e PII, oltre al fatto che i cybercriminali possono sfruttare le informazioni condivise dagli utenti per eseguire attacchi di phishing e furti di identità.

Le organizzazioni sono preoccupate dai rischi dell’IA generativa, tanto che alcune di esse, soprattutto quelle in industrie e settori che trattano dati riservati, hanno già vietato l’uso di questi tool. The Hacker News riporta che il settore bancario è stato il primo a vietare l’IA generativa, nonostante i manager del settore si dicano fiduciosi sui vantaggi dell’uso dell’IA per migliorare l’efficienza operativa.

Anche il Governo degli Stati Uniti sta seguendo una linea molto severa nei confronti della GenAI: dopo aver bloccato ChatGPT su tutti i PC in dotazione al governo, il mese scorso il Congresso ha vietato l’utilizzo di Copilot di Microsoft.

I divieti imposti dalle organizzazioni rivelano un’incapacità di base nel monitorare l’uso delle applicazioni SaaS basate su IA generativa a causa di un’importante carenza di competenze, sia nella forza lavoro che tra i leader.

I blocchi non impediscono però ai dipendenti di usare comunque i tool di GenAI, spesso appoggiandosi ai dispositivi personali: uno studio di Salesforce ha rivelato che più della metà degli utenti di IA generativa usa strumenti non approvati dal proprio datore di lavoro. I mancati controlli su questi comportamenti e l’assenza di policy chiare per l’uso dell’IA sta mettendo a serio rischio i business.

Pixabay

È ora di riprendere il controllo delle proprie applicazioni

La rapida evoluzione della tecnologia e la diffusione del lavoro ibrido e remoto ha complicato il lavoro degli esperti di cybersecurity. Sempre più organizzazioni si affidano a soluzioni SaaS che spesso soffrono di configurazioni errate e di meccanismi di controllo dell’identità e degli accessi inadeguati.

I cybercriminali stanno sfruttando queste debolezze per distribuire malware ed eseguire attacchi di vario tipo, e l’uso non autorizzato e incontrollato di strumenti di intelligenza artificiale generativa complica un quadro già difficile.

Impedire la diffusione della GenAI è impossibile e contro produttivo; le aziende dovrebbero quindi rivalutare la propria postura di sicurezza e dotarsi di strumenti capaci di gestire la nuova generazione di minacce.

Per ottenere il controllo e la visibilità sulle applicazioni SaaS di IA generativa è necessario mettere in campo soluzioni di sicurezza avanzate basate sul principio di zero-trust che consentono di abilitare l’uso dell’IA riducendone i rischi. Solo con una visione completa delle applicazioni in uso è possibile prevenire, rilevare e rispondere alle minacce, proteggendo al contempo i dati e i processi centrali per il business.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/18/ia-generativa-complica-gestione-sicura-applicazioni-saas/?utm_source=rss&utm_medium=rss&utm_campaign=ia-generativa-complica-gestione-sicura-applicazioni-saas


Billions of public Discord messages may be sold through a scraping service

Discord logo, warped by vertical perspective over a phone displaying the app
Getty Images

It’s easy to get the impression that Discord chat messages are ephemeral, especially across different public servers, where lines fly upward at a near-unreadable pace. But someone claims to be catching and compiling that data and is offering packages that can track more than 600 million users across more than 14,000 servers.

Joseph Cox at 404 Media confirmed that Spy Pet, a service that sells access to a database of purportedly 3 billion Discord messages, offers data “credits” to customers who pay in bitcoin, ethereum, or other cryptocurrency. Searching individual users will reveal the servers that Spy Pet can track them across, a raw and exportable table of their messages, and connected accounts, such as GitHub. Ominously, Spy Pet lists more than 86,000 other servers in which it has “no bots,” but “we know it exists.”

As Cox notes, Discord doesn’t make messages inside server channels, like blog posts or unlocked social media feeds, easy to publicly access and search. But many Discord users many not expect their messages, server memberships, bans, or other data to be grabbed by a bot, compiled, and sold to anybody wishing to pin them all on a particular user. 404 Media confirmed the service’s function with multiple user examples. Private messages are not mentioned by Spy Pet and are presumably still secure.

Spy Pet openly asks those training AI models, or “federal agents looking for a new source of intel,” to contact them for deals. As noted by 404 Media and confirmed by Ars, clicking on the “Request Removal” link plays a clip of J. Jonah Jameson from Spider-Man (the Tobey Maguire/Sam Raimi version) laughing at the idea of advance payment before an abrupt “You’re serious?” Users of Spy Pet, however, are assured of “secure and confidential” searches, with random usernames.

This author found nearly every public Discord he had ever dropped into for research or reporting in Spy Pet’s server list. Those who haven’t paid for message access can only see fairly benign public-facing elements, like stickers, emojis, and charted member totals over time. But as an indication of the reach of Spy Pet’s scraping, it’s an effective warning, or enticement, depending on your goals.

Ars has reached out to Spy Pet for comment and will update this post if we receive a response. A Discord spokesperson told Ars that the company is investigating whether Spy Pet violated its terms of service and community guidelines. It will take “appropriate steps to enforce our policies,” the company said, and could not provide further comment.

https://arstechnica.com/?p=2017957