Apple will require app devs to explain exactly why they use certain APIs

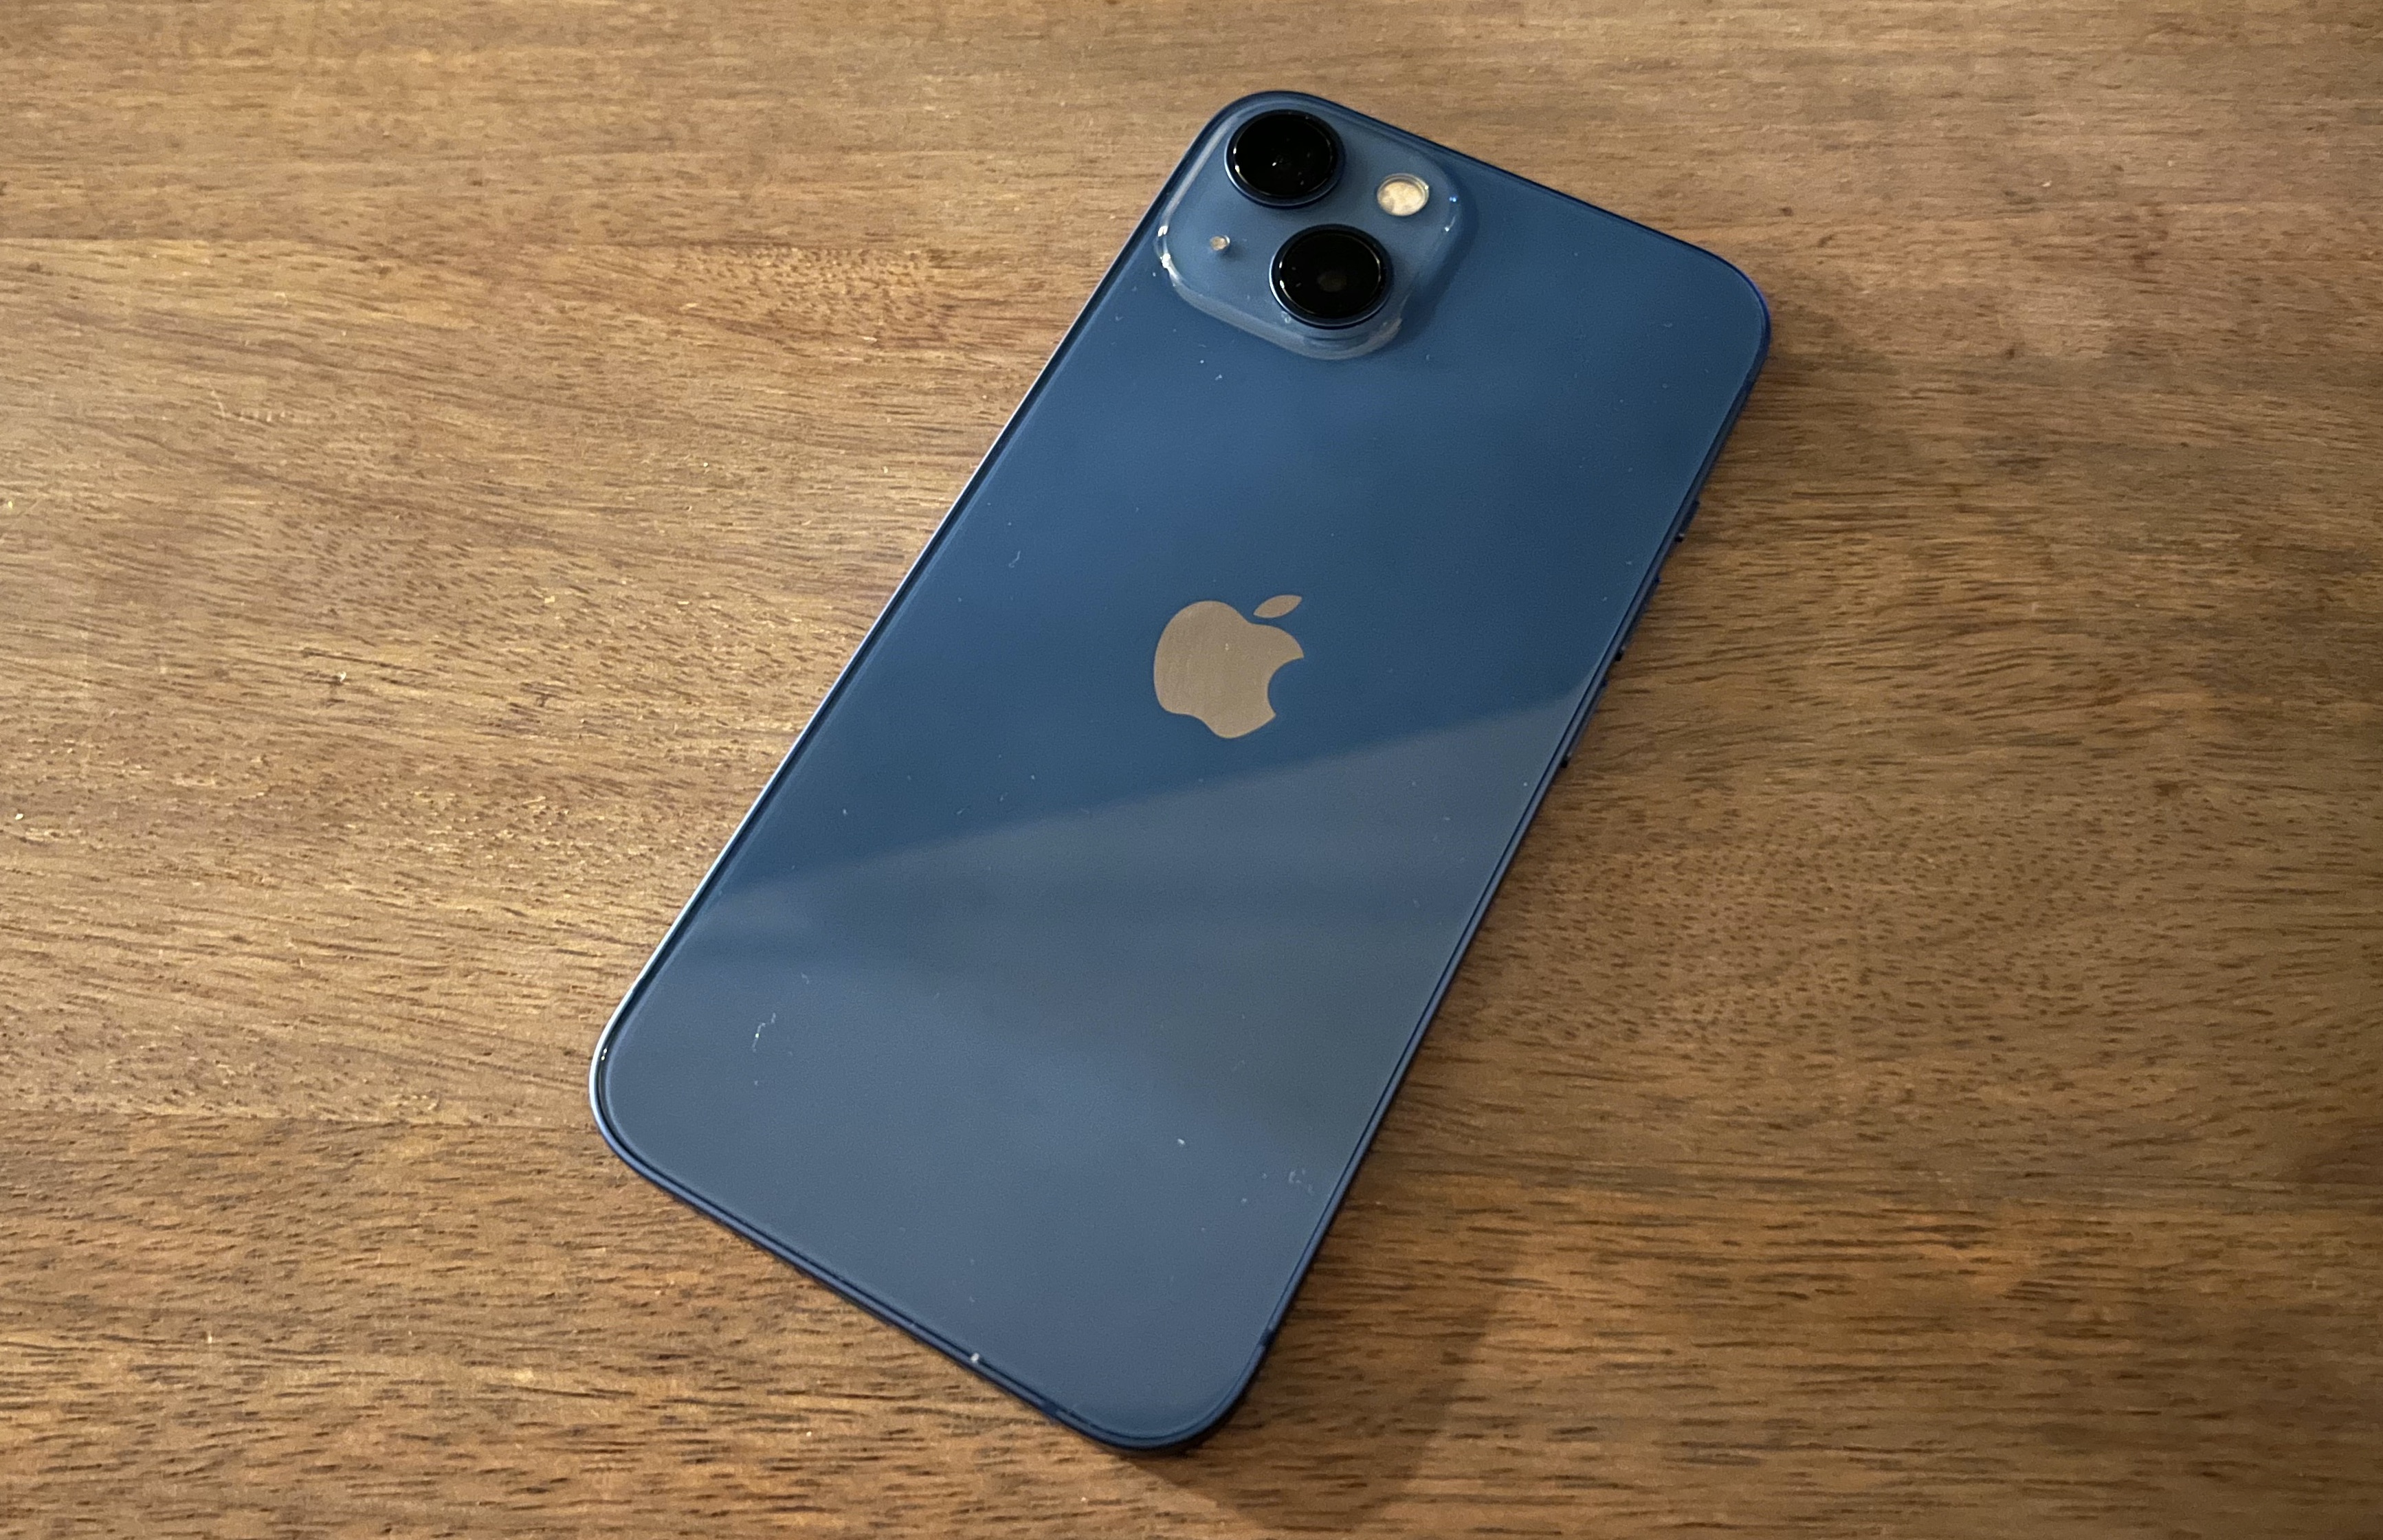
A blue smartphone with two cameras.
Enlarge / The back of the iPhone 13.
Samuel Axon

Apple has announced an additional hoop developers must jump through to get their apps approved on its App Store. Soon, developers of apps that use certain APIs will have to clarify their reasons for using them when submitting those apps.

Apple is trying to close some fingerprinting loopholes here. The term “fingerprinting” in this context refers to various techniques for learning information about a device or its user and tracking them across multiple unrelated apps or websites.

It’s something that Apple has been saying is not allowed in iPhone apps for a while, and the company introduced the controversial App Tracking Transparency initiative in 2021 to give users a choice in whether things like mobile ad networks (for example) could track them in this way.

That said, some more creative and stealthy forms for fingerprinting have been prohibited since then, even if users do opt in to be tracked—and those include misuse of the APIs in question here.

Clever developers can find ways to use the features, information, or tools they offer to track users in exactly the sorts of ways Apple has been trying to stop—even if that wasn’t the main purpose of the API. The APIs that developers will have to justify do things like see file timestamps or look at system boot times, among others. In Apple’s words, these apps can be “misused to access device signals to try to identify the device or user, also known as device fingerprinting.”

Of course, developers can still technically lie and say they’re using an API for one thing when they’re actually using it for something else. Apple addresses that with the somewhat vague policy that “declared reasons must be consistent with your app’s functionality as presented to users.”

It won’t be a perfect system, but it’s likely it will allow Apple to at least decrease the practice of fingerprinting.

Apple previously stated that this change was coming during WWDC 2023, but the company revealed more details and a specific timeline this week.

The rollout will be slow, giving developers plenty of time to respond—at least those who are in a position to actively maintain their apps. Starting this fall, developers who upload an app or an app update that uses one of these APIs will receive a notice that they will need to specify a reason soon.

In spring of 2024, apps that haven’t done this will be rejected. It will be as easy as picking a pre-approved list from a dropdown menu upon app submission for some developers. Still, others may have to do more substantial work—in particular, those who have been taking advantage of this loophole will need to do some development work to change their applications to make them stop doing that if they can’t make a case that one of the approved reasons applies. Those who feel the pre-approved reasons fail to include their own legitimate, non-fingerprinting reason for using an API can contact Apple via a form to request a new reason be approved.

https://arstechnica.com/?p=1957446


ChatGPT: le aziende italiane non sanno come usarlo. Privacy a rischio


Per Kaspersky le aziende italiane non sono ancora pronte a usare ChatGPT: secondo l’ultima ricerca della firma di sicurezza, “ChatGPT, alleato o nemico in ambito lavorativo?”, più del 40% dei dipendenti italiani non sa come funziona l’elaborazione delle informazioni.

L’indagine ha coinvolto 1.000 dipendenti italiani di età compresa tra i 18 e i 55 anni. Più della metà degli intervistati (53%) ha affermato di aver considerato l’idea di usare gli strumenti di IA come ChatGPT in ambito lavorativo, ma solo il 10% li sta già usando.

Il tool viene usato per lo più per la creazione, revisione e traduzione di testi (48%), oppure per annotazioni, appunti e riassunti di riunioni (46%). Solo il 9% degli utenti lo usa per la scrittura di codice.

ChatGPT

Pixabay

La maggior parte degli utenti però non sembra dare la giusta importanza alle questioni relative alla privacy dei dati e alla veridicità delle risposte, tanto che il 50% degli intervistati ha dichiarato di condividere dati personali e documenti sensibili con il chatbot; il 49% di essi, inoltre, non controlla la correttezza delle informazioni.

Il dato è molto preoccupante, soprattutto se si considera che il 57% dei dirigenti e responsabili non è a conoscenza dell’uso del tool in azienda e non è quindi in grado di monitorare il fenomeno.

L’adozione di tecnologie di IA generativa in Italia sta andando a rilento e, dove queste vengono usate, manca una conoscenza adeguata del loro funzionamento e dei rischi. Secondo Kaspersky, più del 60% delle imprese del Paese non ha definito linee guida e regole per l’uso responsabile degli strumenti di IA, esponendosi a rischi di sicurezza elevati.

La situazione è tutt’altro che rosea: gli strumenti di IA generativa vengono usati con troppa leggerezza, spiega Cesare D’Angelo, General Manager Italy & Mediterranean di Kaspersky, e i responsabili non hanno la visibilità giusta per limitare i rischi.

Se le aziende non riusciranno a contrastare il fenomeno e imporre delle linee guida chiare per l’uso delle tecnologie generative, diventeranno esposte a gravi rischi legali e di privacy.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/07/25/chatgpt-le-aziende-italiane-non-sanno-come-usarlo-privacy-a-rischio/?utm_source=rss&utm_medium=rss&utm_campaign=chatgpt-le-aziende-italiane-non-sanno-come-usarlo-privacy-a-rischio


OneTrust Raises $150 Million at $4.5 Billion Valuation

Data privacy and governance provider OneTrust today announced that it has raised $150 million in new funding, bringing the total raised by the company to over $1 billion.

Founded in 2016, the Atlanta-based firm offers a trust intelligence platform to help organizations visualize the data entering their environment, manage it, meet compliance requirements, and ensure transparency.

According to OneTrust, its privacy and security compliance tools are suited for small to large organizations, delivering a holistic approach to trust.

The company says it has over 14,000 active customers, more than double compared to 2020, when it closed a $300 million Series C funding round, at a $5.1 billion valuation.

OneTrust’s current valuation is of $4.5 billion, but the drop is not surprising. Last year, the company let go of 950 employees. Currently, it employs more than 2,000 people.

OneTrust says the new investment round will support its growth and help it meet customer demand for its trust intelligence software.

The new funding round was led by Generation Investment Management, with participation from previous investor Sands Capital.

Advertisement. Scroll to continue reading.

“Our solutions have never been more mission critical. In the face of changing regulations and new business initiatives like AI, organizations need the technology to drive trust to the center of their operations and manage the complex web of privacy, security, ethics, and ESG requirements,” OneTrust founder, CEO, and chairman Kabir Barday said.

Related: Zluri Raises $20 Million for SaaS Management Platform

Related: Secure Code Warrior Raises $50 Million to Help Developers Write Secure Code

Related: SaaS Application Security Firm Savvy Exits Stealth Mode With $30 Million in Funding

Related: IP Fabric Raises $25 Million in Series B Funding

https://www.securityweek.com/onetrust-raises-150-million-at-4-5-billion-valuation/


Norway Threatens $100,000 Daily Fine on Meta Over Data

Norway’s data protection agency said Monday it would ban Facebook and Instagram owner Meta from using the personal information of users for targeted advertising, threatening a $100,000 daily fine if the company continues.

The business practices of big U.S. tech firms are under close scrutiny across Europe over concerns about privacy, with huge fines handed out in recent years.

The Norwegian watchdog, Datatilsynet, said Meta uses information such as the location of users, the content they like and their posts for marketing purposes.

“The Norwegian Data Protection Authority considers that the practice of Meta is illegal and is therefore imposing a temporary ban of behavioural advertising on Facebook and Instagram,” it said in a statement.

The ban will begin on August 4 and last three months to give Meta time to take corrective measures. The company will be fined one million kroner ($100,000) per day if it fails to comply.

“We will analyze the decision … but there is no immediate effect on our services,” Meta told AFP in a statement.

The Norwegian regulator added that its ruling was neither a ban on Facebook and Instagram operating in the country nor a blanket ban on behavioral advertising.

Advertisement. Scroll to continue reading.

The Austrian digital privacy campaign group noyb, which has lodged a number of complaints against Meta’s activities, said it “welcomes this decision as a first important step” and hopes data regulators in other countries will follow suit.

Meta suffered a major setback earlier this year when European regulators dismissed the legal basis Meta had used to justify gathering users’ personal data for use in targeted advertising.

Meta suffered another major setback earlier this month when the European Court of Justice (ECJ) rejected its various workarounds and empowered antitrust regulators to take data privacy issues into account when conducting investigations.

Related: 3 Tax Prep Firms Shared ‘Extraordinarily Sensitive’ Data About Taxpayers With Meta, Lawmakers Say

Related: Meta Fined Record $1.3 Billion and Ordered to Stop Sending European User Data to US

Related: EU Court Deals Blow to Meta in German Data Case

https://www.securityweek.com/norway-threatens-100000-daily-fine-on-meta-over-data/


IA, quale impatto su pace e sicurezza globali? Domani il Consiglio di sicurezza dell’ONU

Il Consiglio di sicurezza dell’ONU alla prova dell’IA

Domani il Consiglio di sicurezza delle Nazioni Unite aprirà ufficialmente un confronto formale tra tutti i suoi membri sul tema delicatissimo dell’intelligenza artificiale (IA) e del suo impatto su pace, conflitti e sicurezza a livello globale.

Un dibattito interno alle Nazioni Unite, fortemente voluto dalla Gran Bretagna per favorire un dialogo internazionale tutto incentrato sui vantaggi che l’IA può garantire ai singoli Paesi e le loro economie, ma soprattutto sui pericoli e le minacce, ancora nascoste, insiti nel suo utilizzo senza regole e standard.

Ci vuole poco, oggi, per turbare i rapporti tra Paesi e gruppi di Paesi a livello mondiale. Le tensioni geopolitiche sempre molto forti, il conflitto in Ucraina e le sue conseguenze sullo scacchiere planetario, le difficoltà dell’economia mondiale, rendono i mercati sempre più instabili e sensibili a qualsiasi perturbazione interna ed esterna.

La Gran Bretagna cerca un ruolo guida nella regolamentazione dell’IA

La Gran Bretagna, che detiene per il mese di luglio la presidenza di turno del Consiglio di sicurezza delle Nazioni Unite, sta cercando di ricavarsi un ruolo di guida a livello internazionale per quel che riguarda il difficile e necessario percorso di regolamentazione dell’IA.

Domani mattina la riunione sarà aperta e presieduta dal ministro degli Esteri britannico, James Cleverly. Diversi i temi chiave in agenda, tra cui l’intelligenza artificiale.

Il mese scorso, lo stesso segretario generale delle Nazioni Unite, Antonio Guterres, ha lanciato una prima proposta di regolamentazione stringente dell’Intelligenza artificiale, a partire dall’istituzione di un organismo sovranazionale di controllo e regolamentazione dell’IA, sul modello dell’Agenzia internazionale per l’energia atomica (AIEA).

Multilateralismo per affrontare le grandi sfide storiche del nostro tempo

L’idea di un confronto in seno alle Nazioni Unite su questo ed altri temi chiave era già stato annunciato dallo stesso Cleverly a giugno, in occasione della Chatham House London Conference.

“Fondamentale riformare il Consiglio di sicurezza dell’ONU in termini di un maggiore multilateralismo, unica via per affrontare in maniera efficace e condivisa sfide epocali come le migrazioni, la sicurezza, la crescita, il debito, il protezionismo, il cambiamento climatico, le pandemie, i conflitti e le crisi umanitarie”, ha spiegato in quell’occasione il ministro britannico.

Un multilateralismo allargato e reso possibile con la proposta di allargare il Consiglio di sicurezza ONU a India, Germania, Brasile e Giappone.

Tra gli obiettivi chiave che saranno via via discussi dal Consiglio ci sono la riforma delle istituzioni finanziarie internazionali, le nuove regole per l’Organizzazione mondiale per il commercio, considerate necessarie per il rilancio ed il rafforzamento dell’economia digitale globale, in cui inevitabilmente ricade il confronto su come gestire tutti assieme il proliferare sempre più rapido delle applicazioni dell’intelligenza artificiale.

https://www.key4biz.it/ia-quale-impatto-su-pace-e-sicurezza-globali-domani-il-consiglio-di-sicurezza-dellonu/453813/


3 Tax Prep Firms Shared ‘Extraordinarily Sensitive’ Data About Taxpayers With Meta, Lawmakers Say

Three large tax preparation firms sent “extraordinarily sensitive” information on tens of millions of taxpayers to Facebook parent company Meta over the course of at least two years, a group of congressional Democrats reported on Wednesday.

They say some of that data was then used by Meta to create targeted advertising to its own users, other companies, and to train Meta’s algorithms. 

The Democrats’ report urges federal agencies to investigate and potentially go to court over the wealth of information that H&R Block, TaxAct and TaxSlayer shared with the social media giant.

In a letter to the heads of the IRS, the Department of Justice, the Federal Trade Commission and the IRS watchdog, seven lawmakers say their findings “reveal a shocking breach of taxpayer privacy by tax prep companies and by Big Tech firms.”

Their report said highly personal and financial information about sources of taxpayers’ income, tax deductions and exemptions was made accessible to Meta as taxpayers used the tax software to prepare their taxes.

That data came to Meta through its Pixel code, which the tax firms installed on their websites to gather information on how to improve their own marketing campaigns. In exchange, Meta was able to access the data to write targeted algorithms for its own users.

The program collected information on taxpayers’ filing status, income, refund amounts, names of dependents, approximate federal tax owed, which buttons were clicked on the tax preparers’ websites and the names of text entry forms that the taxpayer navigated, the report states.

Advertisement. Scroll to continue reading.

Taxpayer data was also shared with Google, through its own tracking tools — though the firm told lawmakers that it never used the information to track users on the internet, according to the report.

The letter to federal agencies was signed by Sens. Elizabeth Warren, Ron Wyden, Richard Blumenthal, Tammy Duckworth, Bernie Sanders, Sheldon Whitehouse and Rep. Katie Porter. The lawmakers called for the agencies to “immediately open an investigation into this incident.”

They ask the agencies to investigate “and prosecute any company or individuals who violated the law,” saying it could result in billions of dollars in criminal liability to the firms.

The Markup, a nonprofit journalism outlet focusing on technology, initially reported on the data-sharing between tax firms and Meta in November. A TaxAct representative said the firm has engaged with Warren’s office to explain its usage of the analytical tools and that protecting customers is its top priority.

A TaxSlayer representative said Wednesday that the report “contains numerous false or misleading statements” regarding the taxpayers’ personal and filing information sent to Meta and Google and it will request a retraction or correction from Warren’s office.

H&R Block said that it takes protecting client privacy very seriously and has taken steps to prevent the sharing of information through the Pixel coding.

And Meta said that it has been clear in its policies that advertisers “should not send sensitive information about people through our Business Tools.”

“Doing so is against our policies and we educate advertisers on properly setting up Business tools to prevent this from occurring,” the company said in an emailed statement. “Our system is designed to filter out potentially sensitive data it is able to detect.”

Meta’s Facebook has a history of failure when it comes to protecting user privacy.

One of its biggest scandals erupted in 2018 when investigations revealed that Cambridge Analytica, a firm with ties to Donald Trump’s onetime political strategist Steve Bannon, had paid a Facebook app developer for access to the personal information of about 87 million Facebook users. That data was then used to target U.S. voters during the 2016 campaign that culminated in Trump’s election as the 45th president.

Facebook agreed to a $725 million user settlement in that case, and later was fined $5 billion by the U.S. Federal Trade Commission.

This May, the FTC proposed sweeping new changes to its standing privacy order for Meta that would bar the company from using any data collected from children under 18, including via its virtual reality technologies. The new rules would also force Meta to pause new products and services until an independent assessor confirms that they comply with the FTC order. The under-18 concerns stem largely from Facebook’s Messenger for Kids app, which has long drawn fire for insufficient privacy protections for its younger users.

Also in 2018, the company disclosed that almost 50 million accounts had been vulnerable to the theft of digital “user tokens” that attackers could use to log into personal accounts. Facebook admitted the same year that most of its then 2.2 billion users had likely had their public data “scraped” by malicious actors.

Representatives from the IRS and FTC did not immediately respond to requests for comment. DOJ and the IRS watchdog declined to comment.

The Democrats say their report serves as an argument for the creation of an electronic free-file system for submitting tax returns that would be run by the government, which the IRS is currently piloting.

The IRS plans to launch a pilot program for the 2024 filing season to test a “direct file” system and help the federal government decide whether to move forward with potentially implementing it in the future.

The IRS in May published a feasibility report laying out taxpayer interest in direct file, how the system could work, its potential cost, operational challenges and more.

The report shows that the majority of surveyed taxpayers would be interested in using an IRS-provided tool to prepare and file their taxes electronically — almost 50% of respondents who preferred the IRS free-file option over commercial tax preparation firms said they preferred to give their financial information directly to the IRS instead of the third party.

https://www.securityweek.com/3-tax-prep-firms-shared-extraordinarily-sensitive-data-about-taxpayers-with-meta-lawmakers-say/


Data Privacy Framework, in attesa del verdetto dei Garanti Ue (che l’avevano già bocciato)

Il nuovo Data Privacy Framework che regola, finalmente, il trasferimento dati transatlantico fra Ue e Usa è entrato in vigore al terzo tentativo. Buona la terza, ma in realtà manca ancora un tassello non certo secondario per avere un imprimatur completo e definitivo al nuovo patto Usa-Ue, a prova di GDPR, sulla tutela della data protection dei cittadini europei i cui dati transitano negli Usa.

Manca ancora il parere dell’EDPB, l’organismo che raccoglie i Garanti europei, sulla versione definitiva dell’accordo. E non è affatto scontato che l’EDPB sia d’accordo, tanto più che già lo scorso mese di aprile il parere dei Garanti Ue sul provvedimento era stato negativo. Critiche erano state avanzate per la mancanza di chiarezza per i criteri di “necessità” e “proporzionalità” in base ai quali le autorità Usa possono accedere ai dati personali di chiunque possa rappresentare una minaccia alla sicurezza nazionale, senza particolari tutele per i cittadini non statunitensi, quindi anche europei.

EDPB Opinion scarica il documento in PDF

L’EDPB verificherà se i rilievi avanzati in passato sono stati emendati per esprimere un giudizio definitivo, che non è scontato.   

Alcuni rilievi dell’EDPB

La commissione competente dell’Europarlamento è contraria

C’è da dire, poi, che un altro scoglio riguarda il fatto che il 13 aprile scorso era arrivato anche un altro “NO” all’accordo, da parte dei deputati della commissione per le libertà civili del Parlamento europeo, che sconsigliavano alla Commissione Ue di chiudere l’accordo: “Il Data Privacy Framework è un miglioramento rispetto ai quadri precedenti, ma”, mettevano in allarme, “non prevede garanzie sufficienti”. In particolare, non elimina la pesca a strascico dei dati (bulk data collection) e non fissa dei limiti sulla conservazione dei dati (data retention).

Un po’ come se la Commissione di Vigilanza Rai bocciasse la riforma Rai.

https://www.key4biz.it/data-privacy-framework-in-attesa-del-verdetto-dei-garanti-ue-che-lavevano-gia-bocciato/453292/


Finalmente il Data Privacy Framework UE-USA, cosa succede adesso?

Rubrica #Elex- Novità dal diritto dei media, è la rubrica sui temi del diritto applicato al digitale, curata dallo studio E-lex di Roma per Key4biz. Per consultare tutti gli articoli clicca qui.

Trasferimenti di dati UE-US: dove eravamo rimasti?

È stato finalmente varato dalla Commissione europea il Data Privacy Framework UE-USA, che dovrebbe metter fine alla travagliata vicenda del trasferimento dei dati personali tra Europa e Stati Uniti.

Il tutto scaturisce, oramai quasi un decennio fa, dalle rivelazioni di Edward Snowden, dalle quali è emerso che i servizi di intelligence americana, apparentemente per finalità antiterrorismo, registravano in maniera indiscriminata i dati dei cittadini europei, avendo accesso alle informazioni raccolte dai fornitori di servizi di comunicazione, tra cui Google, Apple e Facebook.

Nel 2015, la Corte di Giustizia, a seguito di tali rivelazioni, avevano invalidato gli accordi (Safe Harbor) che legittimavano il trasferimento dei dati personali tra Europa e Stati Uniti, costringendole a negoziare frettolosamente nuovi accordi.
Anche queste seconde intese, che avevano dato vita al Privacy Shield, lo “scudo” per la protezione dei dati, sono state nuovamente invalidate nel 2020 dai giudici europei, che hanno concluso che gli Stati Uniti continuassero a non offrire un livello di protezione, nel trattamento dei dati, equivalente a quello europeo. L’accesso indiscriminato, da parte delle autorità pubbliche americane, ai dati sarebbe in contrasto con gli articoli 7 e 8 della Carta di Lisbona, che includono, appunto, il rispetto della vita privata e la protezione dei dati personali tra i diritti fondamentali dell’UE.

Si è così aperto un “terzo tempo” sugli accordi di trasferimento trasfrontaliero: i nuovi negoziati tra Commissione europea e Dipartimento del commercio americano erano ripartiti ed avevano avuto un’accelerazione significativa con l’Executive Order (on Enhancing Safeguards for United States Signals Intelligence Activities) adottato dal Presidente degli Stati Uniti Biden il 7 ottobre scorso.

Cos’è la decisione di adeguatezza?

La Commissione europea ha finalmente dato il via libera alla decisione di adeguatezza, che ricordiamo essere uno strumento previsto dal GDPR per trasferire dati a Paesi terzi che, secondo la Commissione stessa, offrono un livello di protezione dei dati personali paragonabile a quello U.E., anche se non identico (è infatti sufficiente “l’equivalenza essenziale”).

La decisione di adeguatezza copre i trasferimenti di dati da qualsiasi entità, pubblica o privata, nel SEE (Spazio Economico Europeo) a società statunitensi che partecipano al quadro UE-USA sulla privacy dei dati; questo risultato deriva sia da una equivalente protezione applicabile ai dati personali, sia per i meccanismi di controllo disponibili. A tale riguardo, è bene puntualizzare l’esistenza di un elenco di elementi necessari per l’adeguatezza redatto dalle Autorità Europee.

Le società per certificare la loro partecipazione al quadro UE-USA devono impegnarsi a mantenere alcuni obblighi in materia di data protection quali, ad esempio, la limitazione delle finalità, la minimizzazione dei dati e la conservazione dei dati, nonché obblighi specifici relativi alla sicurezza dei dati e alla condivisione dei dati con terze parti. Il Dipartimento del Commercio degli Stati Uniti si occuperà della certificazione e del vigilare sul mantenimento dei requisiti.

Un aspetto molto importante è quello che riguarda le misure vincolanti imposte all’intelligence  statunitense, che accedere ai dati solo se è necessario e in modo proporzionato e adeguato. Un’altra novità molto significativa, considerando che una delle censure della Corte di Giustizia aveva interessato questo aspetto, è l’ istituzione di un meccanismo di ricorso indipendente e imparziale per  gli eventuali reclami dei cittadini dell’Unione Europea per la raccolta dei loro dati a fini di sicurezza nazionale.

I cittadini europei potranno infatti presentare un reclamo alla propria Autorità nazionale per la protezione dei dati (ad esempio, i cittadini italiani al Garante privacy), nella loro lingua, in modo da facilitare il procedimento assicurandosi la corretta trasmissione del reclamo e il recepimento da parte dell’interessato di ogni ulteriore informazione sulla procedura, esito compreso. I reclami saranno trasmessi agli Stati Uniti dal Comitato europeo per la protezione dei dati. Inoltre, i soggetti interessati non dovranno dimostrare che i loro dati sono stati effettivamente raccolti dalle agenzie di intelligence statunitensi per far sì che la loro denuncia risulti ammissibile.

Le denunce saranno esaminate dal Civil Liberties Protection Officer statunitense, che garantirà il rispetto della privacy e dei diritti fondamentali da parte delle agenzie di intelligence statunitensi. I cittadini europei potranno fare ricorso contro la decisione del Responsabile della Protezione delle libertà civili dinanzi al tribunale per il riesame della protezione dei dati (DPRC) di nuova creazione. I membri della Corte sono soggetti esterni al governo degli Stati Uniti, e sono nominati sulla base di specifiche qualifiche, possono essere licenziati solo per giusta causa (come una condanna penale, o essere ritenuti mentalmente o fisicamente inadatti a svolgere i loro compiti) e non possono avere istruzioni del governo. La DPRC ha il potere di indagare sulle denunce di individui dell’UE, anche per ottenere informazioni pertinenti dalle agenzie di intelligence, e può prendere decisioni correttive vincolanti. Ad esempio, se il DPRC rileva che i dati sono raccolti in violazione delle garanzie previste nell’ordine esecutivo, può ordinare la cancellazione di tali dati.

Alla fine dell’indagine del “Civil Liberties Protection Officer” o del DPRC, il denunciante sarà informato che non è stata identificata alcuna violazione della legge statunitense o che è stata rilevata una violazione e vi è stato posto rimedio. In seguito, il denunciante sarà anche informato quando le informazioni riservate sottratte al suo accesso non siano più soggette a requisiti di riservatezza e possano essere ottenute dallo stesso interessato.

La decisione di adeguatezza sarà costantemente monitorata e avrà il primo riesame entro un anno per verificare la correttezza del sistema nel suo funzionamento. Successivamente, e in base all’esito di tale primo riesame, la Commissione deciderà, in consultazione con gli Stati membri dell’UE e le Autorità per la protezione dei dati, sulla periodicità dei futuri riesami, che avranno luogo almeno ogni quattro anni. Le decisioni di adeguatezza possono essere adattate o ritirate se incidano sul livello di protezione nel paese terzo.

Adesso cosa accade?

Innanzi tutto, non occorrerà più ricorrere a standard contractual clauses o binding corporate rules (dove applicabili) per trasferire i dati personali tra Stati Uniti ed Europa: una soluzione invocata da tempo e da tanti e che dovrebbe apportare significativi vantaggi all’economia del vecchio continente.

Per quanto riguarda i servizi utilizzati da molte PA e PMI, la decisione di adeguatezza legittima le offerte di fornitori statunitensi, come, ad esempio, Google Meet, Microsoft Teams e, soprattutto, Google Analytics e Google Font, nell’occhio del ciclone dopo le migliaia di diffide inviate da MonitoraPA.

Il futuro, però, potrebbe essere incerto: NOYB, l’associazione di attivisti per la tutela dei dati personali, ha già annunciato che ricorrerà alla Corte di Giustizia. Ci attendono nuovi sequel in questa saga infinita?

https://www.key4biz.it/finalmente-il-data-privacy-framework-ue-usa-cosa-succede-adesso/453251/


Trasferimento dati Usa-Ue, Max Schrems non ci sta e annuncia ricorso

Il nuovo accordo per il trasferimento dati fra Usa e Ue, appena approvato dalla Commissione Ue, è stato accolto con pesanti critiche da Max Schrems, l’attivista della privacy che attraverso la sua associazione NOYB aveva già contestato con successo la validità dei due precedenti accordi per il data transfer transatlantico, il ‘Safe Harbour’ e il ‘Privacy Shield’. Era prevedibile.

Max Schrems ha già annunciato che intende tornare davanti alla Corte di Giustizia Europea anche questa volta, sarà la terza, e di aspettarsi una risposta nel 2024 o 2025.

Legg anche: Trasferimento dati Usa-Ue, firmato l’accordo dopo tre anni di vuoto normativo

Per Schrems il nuovo patto è una fotocopia dei precedenti Safe Harbour e Privacy Shield

“I comunicati stampa del giorno (ieri ndr) sono quasi copie carbone di quelli [di accordi precedenti]. Affinché [questi] siano efficaci, sarebbero necessarie modifiche alle leggi sull’intelligence statunitense”, ha sostenuto Schrems in una nota.

Nel complesso, secondo NOYB, “il nuovo “Trans-Atlantic Data Privacy Framework” è una copia del Privacy Shield (del 2016), che a sua volta era una copia del “Safe Harbor” (del 2000). Dato che questo approccio è già fallito due volte in passato, non c’era alcuna base legale per il cambio di rotta: l’unica logica di avere un accordo era quella politica”.

Nel mirino la legge Usa FISA 702

Nel mirino di Schrems la legge Usa FISA 702, che consente una sorveglianza di massa su tutti i cittadini non Usa.

La CGUE ha stabilito che la sorveglianza di massa FISA 702 non è “proporzionata” ai sensi dell’articolo 52 della Carta dei diritti fondamentali dell’UE (CFR). Il “trucco”, secondo la NOYB, è che gli Stati Uniti attribuiranno alla parola “proporzionato” un significato diverso da quello della CGUE

La CGUE in passato aveva giudicato sproporzionato e non sufficientemente controllato l’accesso ai dati degli europei da parte delle autorità e dei servizi di intelligence americani. In risposta, il nuovo accordo propone di limitare l’accesso per “motivi di sicurezza nazionale” e introduce un meccanismo di appello per i cittadini europei, o davanti a un funzionario della direzione dell’intelligence americana o al cospetto di un tribunale indipendente formato dal Dipartimento di giustizia degli Stati Uniti.

La posta in gioco è alta. Le lobby delle grandi aziende digitali hanno subito accolto favorevolmente il nuovo quadro, a partire dall’Information Technology Industry Council. “Si tratta di un importante passo avanti”, ha accolto con favore la Computer and Communications Industry Association, accogliendo in un comunicato stampa la fine dell’“incertezza giuridica”.

Multa record

Il presidente Usa Joe Biden, dal canto suo, ha accolto l’adozione del nuovo quadro normativo come una decisione che “riflette l’impegno congiunto” dei due partner “alla forte protezione dei dati personali”, ha sottolineato.

Minacciata l’attività dei grandi gruppi americani in Europa

A fine maggio Meta è stata multata per la cifra record di 1,2 miliardi di euro dal regolatore della privacy irlandese e ha ordinato di cessare, da ottobre, i trasferimenti di dati verso gli Stati Uniti. All’inizio del 2022, anche l’uso di Google Analytics è finito nel mirino delle critiche.

Inoltre, nel 2021 il governo di Emmanuel Macron ha lanciato una politica di “trusted cloud”, obbligando gli attori pubblici a far ospitare ed elaborare i propri dati da società non soggette alle leggi extraterritoriali statunitensi. Questa strategia francese potrebbe essere messa in discussione a lungo termine?

https://www.key4biz.it/trasferimento-dati-usa-ue-max-schrems-non-ci-sta-e-annuncia-ricorso/453215/


Europe Signs Off on a New Privacy Pact That Allows People’s Data to Keep Flowing to US

The European Union signed off Monday on a new agreement over the privacy of people’s personal information that gets pinged across the Atlantic, aiming to ease European concerns about electronic spying by American intelligence agencies.

The EU-U.S. Data Privacy Framework has an adequate level of protection for personal data, the EU’s executive commission said. That means it’s comparable to the 27-nation’s own stringent data protection standards, so companies can use it to move information from Europe to the United States without adding extra security.

U.S. President Joe Biden signed an executive order in October to implement the deal after reaching a preliminary agreement with European Commission President Ursula von der Leyen. Washington and Brussels made an effort to resolve their yearslong battle over the safety of EU citizens’ data that tech companies store in the U.S. after two earlier data transfer agreements were thrown out.

“Personal data can now flow freely and safely from the European Economic Area to the United States without any further conditions or authorizations,” EU Justice Commissioner Didier Reynders said at a press briefing in Brussels.

Washington and Brussels long have clashed over differences between the EU’s stringent data privacy rules and the comparatively lax regime in the U.S., which lacks a federal privacy law. That created uncertainty for tech giants including Google and Facebook parent Meta, raising the prospect that U.S. tech firms might need to keep European data that is used for targeted ads out of the United States.

The European privacy campaigner who triggered legal challenges over the practice, however, dismissed the latest deal. Max Schrems said the new agreement failed to resolve core issues and vowed to challenge it to the EU’s top court.

Schrems kicked off the legal saga by filing a complaint about the handling of his Facebook data after whistleblower Edward Snowden’s revelations a decade ago about how the U.S. government eavesdropped on people’s online data and communications.

Advertisement. Scroll to continue reading.

Calling the new agreement a copy of the previous one, Schrems said his Vienna-based group, NOYB, was readying a legal challenge and expected the case to be back in the European Court of Justice by the end of the year.

“Just announcing that something is ‘new’, ‘robust’ or ‘effective’ does not cut it before the Court of Justice,” Schrems said. “We would need changes in U.S. surveillance law to make this work — and we simply don’t have it.”

The framework, which takes effect Tuesday, promises strengthened safeguards against data collection abuses and provides multiple avenues for redress.

Under the deal, U.S. intelligence agencies’ access to data is limited to what’s “necessary and proportionate” to protect national security.

Europeans who suspect U.S. authorities have accessed their data will be able to complain to a new Data Protection Review Court, made up of judges appointed from outside the U.S. government. The threshold to file a complaint will be “very low” and won’t require people to prove their data has been accessed, Reynders said.

Business groups welcomed the decision, which clears a legal path for companies to continue cross-border data flows.

“This is a major breakthrough,” said Alexandre Roure, public policy director at the Brussels office of the Computer and Communications Industry Association, whose members include Apple, Google and Meta.

“After waiting for years, companies and organizations of all sizes on both sides of the Atlantic finally have the certainty of a durable legal framework that allows for transfers of personal data from the EU to the United States,” Roure said.

In an echo of Schrems’ original complaint, Meta Platforms was hit in May with a record $1.3 billion EU privacy fine for relying on legal tools deemed invalid to transfer data across the Atlantic.

Meta had warned in its latest earnings report that without a legal basis for data transfers, it would be forced to stop offering its products and services in Europe, “which would materially and adversely affect our business, financial condition, and results of operations.”

Related: Europe’s Hypocrisy Over Personal Data Privacy Exposed

Related: One Year After Europe’s Schrems II Decision, Privacy Activist Bemoans Lack of Progress

https://www.securityweek.com/europe-signs-off-on-a-new-privacy-pact-that-allows-peoples-data-to-keep-flowing-to-us/