Facebook contro lo spionaggio e la disinformazione


Negli ultimi tempi, Meta ha lavorato per riunire diversi team e funzioni con il fine di aumentare l’efficienza e la condivisione delle conoscenze nella lotta contro le frodi e la protezione delle aziende.

L’azienda ha messo in campo diverse squadre, con esperti di sicurezza, team di intelligence sulle minacce, i gruppi di lavoro dedicati all’integrità e team di supporto, utilizzando anche l’apprendimento automatico e altre tecniche per proteggere gli account e i contenuti dalle minacce.

La sicurezza è un campo complesso in cui tutti i prodotti, le politiche e le applicazioni devono essere continuamente sviluppate e adattate per proteggersi dai tentativi di abuso. Anche per questo, l’azienda si sta organizzando per collaborare con team e ricercatori di sicurezza esterni, al fine di condividere informazioni e aumentare la protezione.
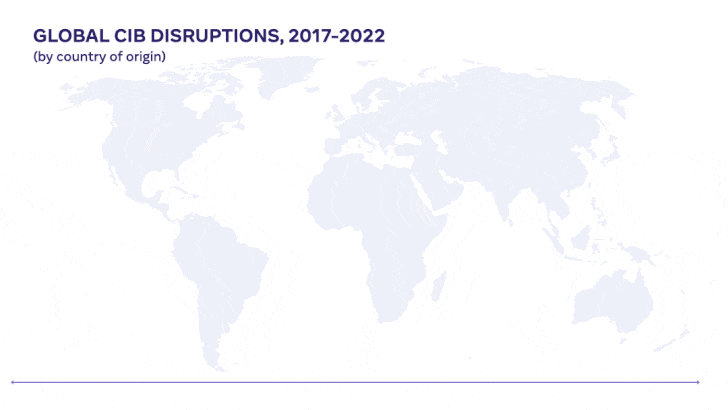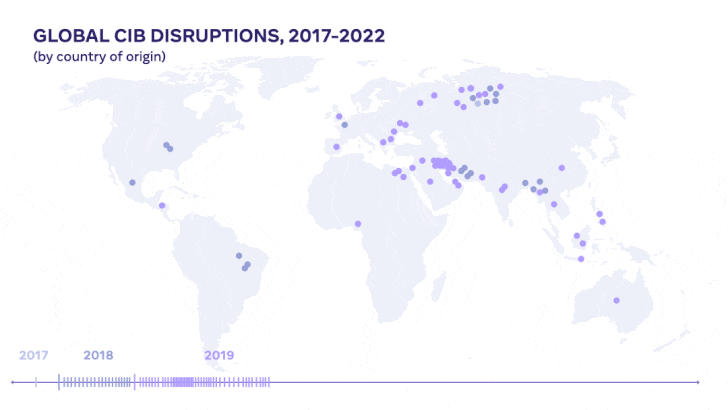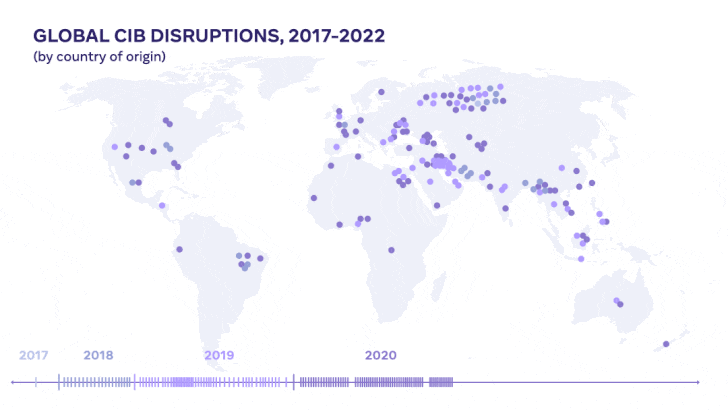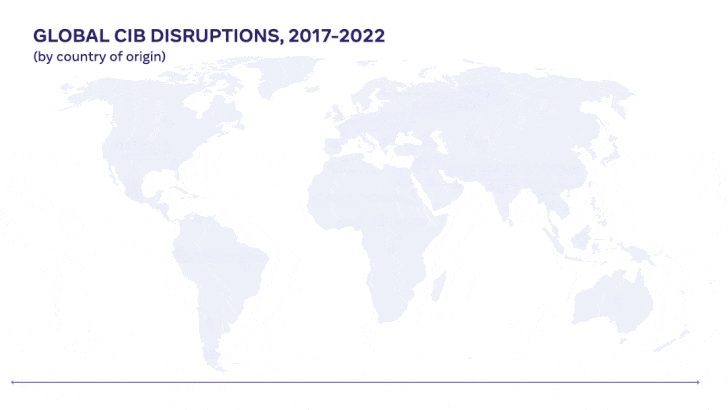
Fonte: Facebook

In questo sforzo, Meta ha individuato e bloccato oltre 200 campagne, che hanno coinvolto 70 Paesi in 42 lingue. L’azienda ha lavorato per disattivare gli account e bloccare le operazioni di campagne spyware provenienti da Cina, Russia, Israele, Stati Uniti e India.

L’industria dello spionaggio

Queste campagne, in genere basate su spyware, prendono di mira moltissime categorie di persone, tra cui giornalisti, attivisti e oppositori politici, con il fine di raccogliere informazioni, manipolare e compromettere i loro dispositivi e account su Internet.

Le reti che impegnate in queste campagne coinvolgevano 68 Paesi; oltre 100 invece sono le nazionalità degli individui colpiti da questi attacchi.

Il Paese attaccato più spesso sono gli Stati Uniti, con 34 campagne individuate, seguiti da Ucraina (20) e Regno Unito (16). Le zone di provenienza più frequente degli attacchi invece sono state Russia (34), Iran (29) e Messico (13). Una rete iraniana bloccata da Meta nell’aprile 2020 colpiva 18 Paesi contemporaneamente.

Tra le molte altre attività legate alla sicurezza, Meta ha anche disattivato migliaia di account collegati a varie operazioni di spionaggio portate avanti da attori di ogni genere, dall’azienda di sicurezza israeliana Candiru fino a entità riferibili a organizzazioni cinesi come Social Links, Cyber Globes o Avalance.

Gli scopi con cui questi account venivano utilizzati variavano dai tentativi di phishing alla raccolta massiva delle informazioni disponibili pubblicamente sui social media.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/12/19/facebook-contro-lo-spionaggio-e-la-disinformazione/?utm_source=rss&utm_medium=rss&utm_campaign=facebook-contro-lo-spionaggio-e-la-disinformazione
Informazioni inesatte online, la Corte Ue a Google: “Dovranno essere rimosse anche senza la decisione del tribunale”

Google dovrà rimuovere informazioni di “inesattezza manifesta” che emergono da una ricerca online, se gli utenti possono dimostrare che sono sbagliate.

Lo ha deciso la massima Corte europea tornando sul complesso tema del ‘diritto all’oblio’ online, dove da anni si contrappongono gli schieramenti di chi ritiene vada data precedenza alla libertà di informazione e chi al diritto alla privacy.

Il Caso dei due manager contro Google

La Corte di Giustizia dell’Ue si è pronunciata in particolare su richiesta di due dirigenti di un gruppo di società di investimento, che avevano chiesto a Google di deindicizzare dai risultati sulla ricerca online dei propri nomi alcuni articoli di critica del modello di investimento del gruppo e di rimuovere anche le loro foto in miniatura visualizzate nella ricerca.

Il colosso di Mountain View aveva replicato di non sapere se le informazioni fossero sbagliate o meno, e nella controversia è stato infine un tribunale tedesco a chiedere alla Corte a Lussemburgo di pronunciarsi sull’equilibrio del diritto all’oblio.

Non è necessaria una decisione del tribunale e che le persone possono “fornire solo prove che possono essere ragionevolmente richieste”.

Per la Corte il motore di ricerca deve deindicizzare, ossia togliere dal risultato, tali informazioni e, soprattutto, secondo i giudici chi presenta la richiesta non deve esibire per prova una decisione giudiziaria contro l’editore del sito internet in questione: basta che forniscano prove che si possono trovare “ragionevolmente”.

Deve cioè presentare “elementi di prova pertinenti e sufficienti”, idonei a corroborare la richiesta e “atti a dimostrare il carattere manifestamente inesatto” delle informazioni incluse nel contenuto indicizzato.

In Italia la Cassazione favorevole al diritto all’oblio con deindicizzazione globale

In Italia la Cassazione si è espressa favorevole al“Diritto all’oblio con deindicizzazione globale e non solo su motori di ricerca in Ue” .

Lo ha chiarito la Prima sezione civile della Cassazione, con l’ordinanza n. 34685 deposita il 25 novembre 2022, accogliendo il ricorso del Garante Privacy contro Google Llc, Google Italy Srl e riformando la decisione del Tribunale di Milano del settembre 2020 che, accogliendo parzialmente il ricorso del colosso di Mountain View, aveva limitato il provvedimento assunto dal Garante nell’ottobre 2017 riducendolo all’ordine di rimozione degli Url sulle sole versioni nazionali del motore di ricerca corrispondenti agli Stati membri dell’Unione Europea.

Per dare attuazione al “diritto all’oblio“, le Autorità italiane – e cioè il Garante per la privacy ed anche i giudici – possono dunque ordinare, in conformità al diritto Ue, al gestore di un motore di ricerca di effettuare una deindicizzazione globale: il cosiddetto global delisting o global removal.

Un repulisti esteso dunque anche ai Paese extra europei, andando a incidere sulle versioni del motore al di fuori dell’Ue. Una tale decisione dovrà essere presa all’esito di un bilanciamento tra il diritto della persona alla tutela della sua vita privata e alla protezione dei dati personali e il diritto alla libertà d’informazione, tuttavia – e questo è un altro passaggio decisivo – tale valutazione va fatta “secondo gli standard di protezione dell’ordinamento italiano”, senza dunque badare alle regole vigenti nei paesi esteri. Fermo restando, ovviamente, che le altre nazioni (fuori dell’Ue) potranno anche non tener conto di tale ordine.

https://www.key4biz.it/informazioni-inesatte-online-la-corte-ue-a-google-dovranno-essere-rimosse-anche-senza-la-decisione-del-tribunale/427844/


Apple adds end-to-end encryption to iCloud device backups and more

End-to-end encryption is coming to most of iCloud with a new optional feature called Advanced Data Protection, according to Apple’s announcement on Wednesday.

Previously, 14 data categories within iCloud were protected. This new feature brings that count to 23, including photos, notes, voice memos, reminders, Safari bookmarks, and iCloud backups of the contents of your devices. Not everything is encrypted in this way, though. Critically, calendar and mail are untouched here. Apple says they are not covered “because of the need to interoperate with the global email, contacts, and calendar systems.”

US-based participants in the Apple Beta Software Program can start using Advanced Data Protection today, and it will roll out to more Americans by year’s end. If you’re outside the US, you’ll have to wait until sometime in 2023, Apple says.

Advanced Data Protection is the big news for most people, but Apple announced two other features related to privacy and security on iCloud. First, iCloud users may now use hardware security keys like YubiKeys. Both NFC keys and plug-in keys are supported.

Second, there’s iMessage Contact Key Verification, which can alert “users who face extraordinary digital threats,” like journalists, if state-sponsored actors are hijacking or spying on their conversations, in some cases.

In tandem with today’s announcements, Apple confirmed something most of us already figured: It is no longer working on a controversial system that was intended to identify child sexual-abuse material on users’ iPhones—the company changed course after a public privacy and security backlash.

Listing image by Samuel Axon

https://arstechnica.com/?p=1902749


Garante Privacy, 2 milioni di multa a Clubhouse

Sanzione di 2 milioni di euro del Garante Privacy alla società Alpha Exploration proprietaria di Clubhouse, il social network basato sullo scambio di chat vocali. Il social contava nel 2021, all’epoca degli accertamenti, più di 16 milioni di utenti globali e circa 90 mila in Italia.

Numerose le violazioni riscontrate dall’Autorità: scarsa trasparenza sull’uso dei dati degli utenti e dei loro “amici”; possibilità per gli utenti di memorizzare e condividere gli audio senza consenso delle persone registrate; profilazione e condivisione delle informazioni sugli account senza l’individuazione di una corretta base giuridica; tempi indefiniti di conservazione delle registrazioni effettuate dal social per contrastare eventuali abusi. Alla società, che dovrà adottare una serie di misure per mettersi in regola, è stato inoltre vietato ogni ulteriore trattamento delle informazioni svolto per marketing e profilazione senza uno specifico consenso.

Clubhouse è basato esclusivamente su interazioni vocali che si svolgono in stanze di conversazione ed è disponibile al pubblico tramite una app gestita dalla società statunitense Alpha Exploration. Gli utenti possono scegliere di aprire una stanza tematica o accedere ad una stanza altrui come ascoltatori. Dal gennaio 2022, possono anche conservare e registrare parte delle conversazioni sulla piattaforma e condividere le stesse registrazioni con terzi.

Al termine della complessa attività istruttoria avviata dal Garante sono arrivati per Alpha Exploration la sanzione e l’ordine di adottare una serie di misure a tutela degli utenti. La società dovrà, in particolare, introdurre una funzionalità che consenta loro di apprendere, prima dell’ingresso nella stanza di conversazione, della possibilità che la chat venga registrata, e introdurre un meccanismo per informare coloro che non sono ancora utenti sull’uso che verrà effettuato dei loro dati personali.

La società dovrà inoltre integrare l’informativa, specificando quale base giuridica si applichi ad ogni finalità del trattamento, i tempi di conservazione dei dati personali e dei file audio, le informazioni necessarie riguardo al “rappresentate designato”, la figura prevista dal Gdpr nei casi in cui una società, che offra servizi e tratti i dati dei cittadini europei, non sia stabilita in alcuno degli Stati membri dell’Ue.

Alpha Exploration dovrà infine effettuare una valutazione d’impatto sui trattamenti di dati effettuati mediante la piattaforma Clubhouse.

https://www.key4biz.it/garante-privacy-2-milioni-di-multa-a-clubhouse/427445/


Proton Calendar rounds out security-focused Big Tech alternative on iOS

Proton Calendar's iOS app aims to offer most of the same niceties as other calendar apps, but with more peace of mind about your data.
Enlarge / Proton Calendar’s iOS app aims to offer most of the same niceties as other calendar apps, but with more peace of mind about your data.

Proton Calendar, which claims to be the “world’s only” calendar using end-to-end encryption and cryptographic verification, has arrived on iOS, giving those seeking a more secure work suite an alternative to Google, Apple, and the like.

Proton Calendar is pitched as offering encryption for all event details, as well as “high-performance elliptic curve cryptography (ECC Curve25519)” to lock it. The web app version of Proton Calendar is open source, with the code for mobile apps to come next, Proton says. Proton also notes that it never finds out who you’ve invited to an event, and it allows for inviting people outside the Proton ecosystem, letting people “cryptographically verify that it was you who invited them.”

Andy Yen, CEO of Proton, said in an interview with Wired in May that calendars are an “extremely sensitive” record of your life and that protecting them is essential. Encryption protects your calendar data from government requests, data leaks, or “a change in business model of your cloud provider.”

For its part, Google, the 800-pound gorilla of calendar data syncing, says that Google Calendar data is “encrypted in-transit and at-rest,” using “strong industry standards and practices.” But Google has your name, email address, and phone number, and Calendar “uses data to improve your experience” and saves “some location info,” search queries, and other activity. Apple’s iCloud security/privacy policy is broader and not as readily broken down into individual apps, but it’s similar regarding encryption. (A summary-friendly policy for personal Outlook accounts was not something the author could provide at this time.)

Proton, then, is offering a far more simple pitch: your data is always encrypted, and it’s not being used to connect other (often ad-driven) services or, as is often the case, round out a heap of user data.

Getting a calendar app onto iOS is part of Proton’s broader push to position its suite of services—email, calendar, file storage, and VPN—as a security and privacy-minded alternative to the free (or freemium) ecosystems run by the biggest tech firms. You pay for all but the most basic services, and you get services focused on protecting your work and communications. Proton’s services are not nearly as feature-packed as the more established suites from Google, Apple, or enterprise firms, but they are under active development.

Proton touts its servers and user data as being protected by “Swiss data privacy laws,” which somewhat came back on the company last year. Proton (then known as ProtonMail) had said that it did not, by default, “keep any IP logs which can be linked to your anonymous email account.” After a Swiss court injunction, Proton was forced to keep IP logs on an account under investigation, removed the logging language from its policy, and pointed to Tor as a way to better anonymize Proton access.

Proton had also strongly encouraged regulators to loosen Apple’s grip on its App Store in 2020, along with other firms like Spotify, Telegram, Basecamp-created Hey, and others.

https://arstechnica.com/?p=1901540


La telemetria raccolta da Apple non è poi così anonima


Il marketing di Apple sottolinea da molti anni l’attenzione alla privacy dell’azienda, che si schiera dalla parte degli utenti contro le pratiche di tracciamento e raccolta delle informazioni personali utilizzate diffusamente dalla maggioranza delle altre Big Tech, come Google o Meta.

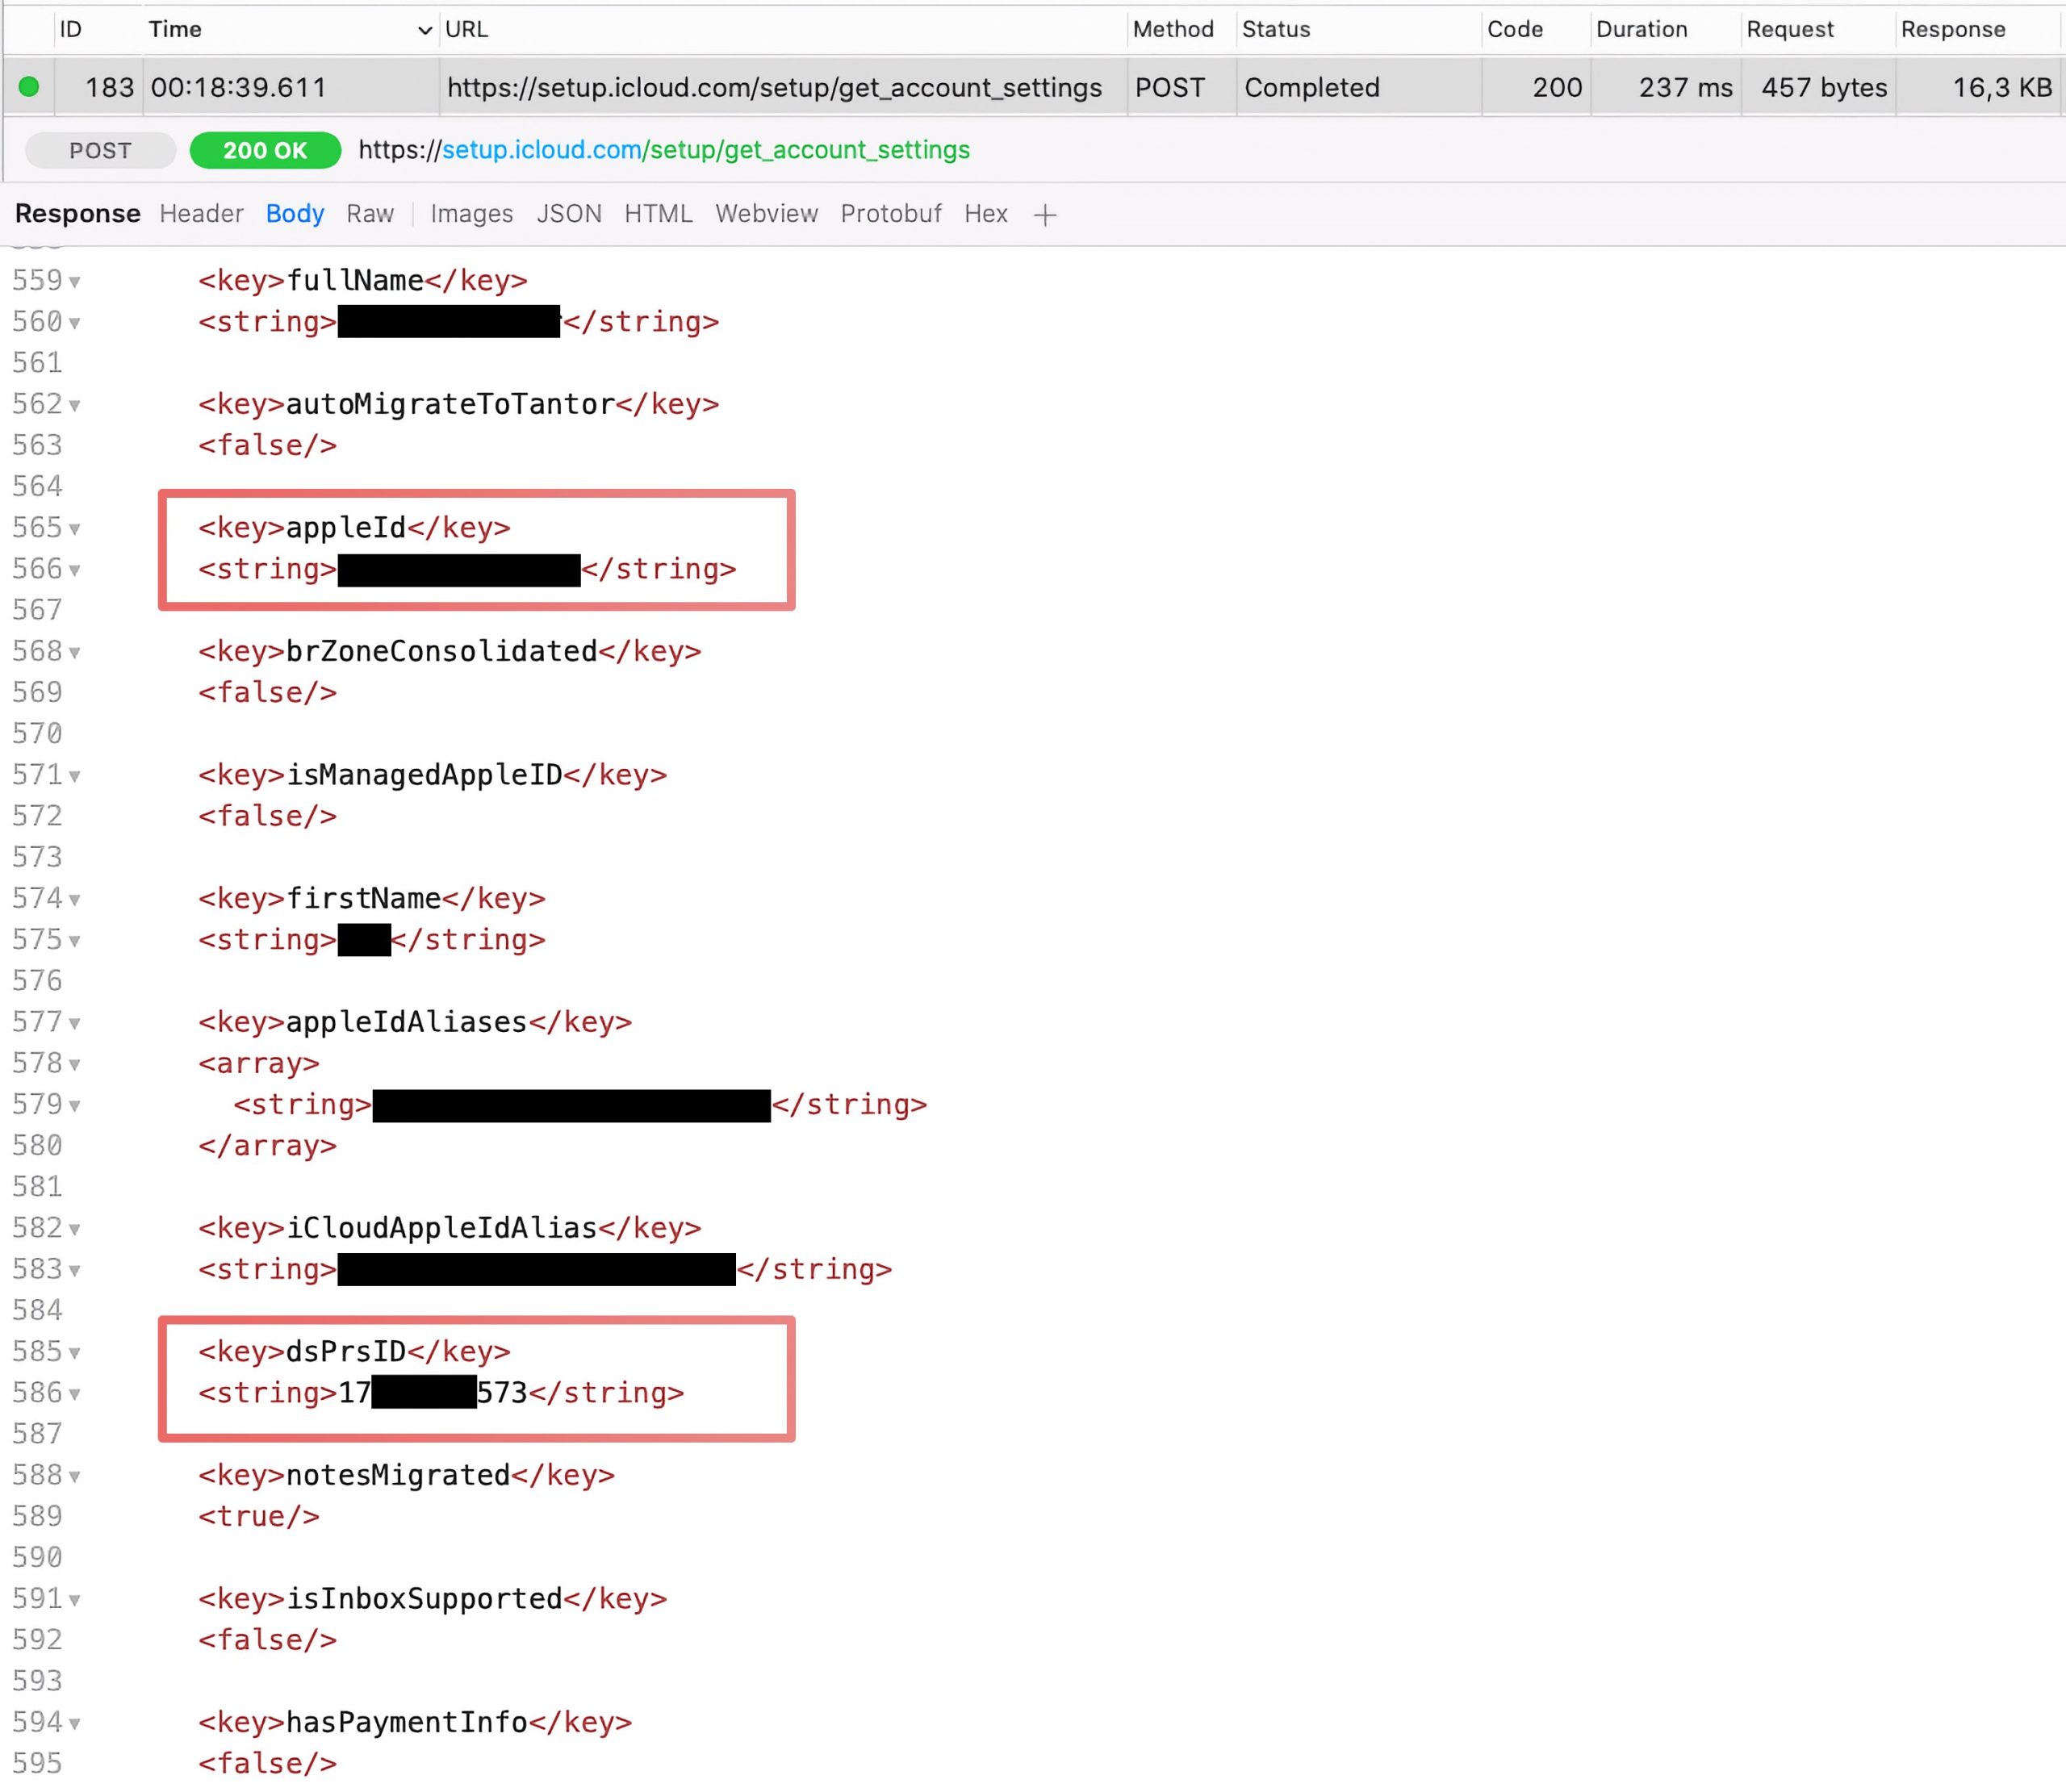
I ricercatori di Mysk hanno analizzato le comunicazioni di telemetria inviate da iOS verso i server Apple e hanno scoperto come in realtà le informazioni siano molto meno anonime di quanto dichiarato: i dati, infatti, includono un’identificazione numerica permanente e immodificabile, chiamata Directory Services Identifier (DSID), che è collegata direttamente a informazioni personali come il nome, il numero di telefono, la data di nascita o l’indirizzo email.

Secondo la policy di Apple, “I dati personali vengono trattati conformemente alle politiche di tutela della privacy di tipo differenziale. Tali informazioni non vengono salvate o vengono rimosse dai resoconti prima di essere inviate ad Apple”.

Una schermata dei dati di telemetria inviati ai server Apple (fonte: Mysk via Twitter)

Indifferenza alle impostazioni dell’utente

Le analisi condotte da Mysk hanno però evidenziato come il DSID sia invece inviato ai server di Apple nel pacchetto dati insieme a tutte le altre informazioni di telemetria. I ricercatori hanno analizzato nei dettagli le informazioni di telemetria generate da un iPhone jailbroken con iOS 14.6, riscontrando le anomalie evidenziate via Twitter e poi con un video pubblicato su YouTube.

L’analisi ha poi coinvolto il più recente iOS 16: in questo caso, l’assenza di un jailbreak non ha consentito l’ispezione completa delle informazioni, che rimangono criptate, ma i pacchetti vengono inviati nello stesso modo, con la stessa frequenza e verso gli stessi server; non si nota nessuna variazione neppure attivando o disattivando l’opzione Condividi dati iPhone nelle impostazioni dedicate alla privacy.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/12/02/la-telemetria-raccolta-da-apple-non-e-poi-cosi-anonima/?utm_source=rss&utm_medium=rss&utm_campaign=la-telemetria-raccolta-da-apple-non-e-poi-cosi-anonima


Thinking about taking your computer to the repair shop? Be very afraid

Thinking about taking your computer to the repair shop? Be very afraid
Getty Images

If you’ve ever worried about the privacy of your sensitive data when seeking a computer or phone repair, a new study suggests you have good reason. It found that privacy violations occurred at least 50 percent of the time, not surprisingly with female customers bearing the brunt.

Researchers at University of Guelph in Ontario, Canada, recovered logs from laptops after receiving overnight repairs from 12 commercial shops. The logs showed that technicians from six of the locations had accessed personal data and that two of those shops also copied data onto a personal device. Devices belonging to females were more likely to be snooped on, and that snooping tended to seek more sensitive data, including both sexually revealing and non-sexual pictures, documents, and financial information.

Blown away

“We were blown away by the results,” Hassan Khan, one of the researchers, said in an interview. Especially concerning, he said, was the copying of data, which happened during repairs for one from a male customer and the other from a female. “We thought they would just look at [the data] at most.”

The amount of snooping may actually have been higher than recorded in the study, which was conducted from October to December 2021. In all, the researchers took the laptops to 16 shops in the greater Ontario region. Logs on devices from two of those visits weren’t recoverable. Two of the repairs were performed on the spot and in the customer’s presence, so the technician had no opportunity to surreptitiously view personal data.

In three cases, Windows Quick Access or Recently Accessed Files had been deleted in what the researchers suspect was an attempt by the snooping technician to cover their tracks. As noted earlier, two of the visits resulted in the logs the researchers relied on being unrecoverable. In one, the researcher explained they had installed antivirus software and performed a disk cleanup to “remove multiple viruses on the device.” The researchers received no explanation in the other case.

Here’s a breakdown of the six visits that resulted in snooping:

Ceci, Stegman, Khan

The laptops were freshly imaged Windows 10 laptops. All were free of malware and other defects and in perfect working condition with one exception: the audio driver was disabled. The researchers chose that glitch because it required only a simple and inexpensive repair, was easy to create, and didn’t require access to users’ personal files.

Half of the laptops were configured to appear as if they belonged to a male and the other half to a female. All of the laptops were set up with email and gaming accounts and populated with browser history across several weeks. The researchers added documents, both sexually revealing and non-sexual pictures, and a cryptocurrency wallet with credentials.

The researchers also configured the laptops to run a custom logging app that used the Windows Steps Recorder utility in the background. The utility captured the screen on every mouse click and recorded each key pressed by the user. The researchers also enabled Windows Audit Policy to log access to any file on the device.

The researchers then brought the laptops to two national outlets, two regional ones, and four local ones. Half the customers were male, and the other half were female.

https://arstechnica.com/?p=1899664


IoT e IA a guardia dei confini nazionali, mercato globale da 70 miliardi di dollari entro il 2027. Il tema dei diritti

La tecnologia a difesa dei confini e delle frontiere Ue

Prima o poi la tecnologia doveva entrare nel confronto spesso aspro sulla sicurezza dei confini nazionali. Intelligenza artificiale (IA), videocamere, internet delle cose (IoT) applicata al rilevamento di intrusioni perimetrali, droni e altri sistemi di monitoraggio elettronico delle frontiere, anche automatizzati, sono le soluzioni tecnologiche più utilizzate in quest’ambito così delicato della politica nazionale.

Proprio in questi giorni stiamo vivendo lo scontro istituzionale tra Italia e Francia sulla questione dei migranti nel Mediterraneo. Il tema del confine è sempre più al centro di dibattiti interni ed internazionali, segno che il mondo globalizzato sta entrando in una nuova fase di cambiamento e di divisione in blocchi.

A livello mondiale, secondo un nuovo Rapporto pubblicato da Junier Research, la spesa in tecnologie per la sicurezza di frontiere e confini supererà i 70 miliardi di dollari entro il 2027, in crescita del 45% rispetto al dato atteso per la fine del 2022, cioè 48 miliardi di dollari.

Le torri di sorveglianza, l’IA e i muri virtuali

La domanda maggiore riguarderà le tecnologie di monitoraggio perimetrale, tra cui sistemi di videosorveglianza e di rilevamento in tempo reale di eventuali intrusioni o sconfinamenti, in particolar modo di quelli automatizzati.

Raddoppierà la spesa in torri di sorveglianza con intelligenza artificiale, in grado di creare un confine virtuale in cui rilevare tramite sensori dell’IoT ogni possibile violazione, anche su grandi distanze, che è stimata passare dai 10 miliardi di quest’anno ai 23 miliardi attesi per la fine del 2027.

Guerre, cambiamenti climatici, carestie, pandemie, spingono gli esseri umani a tentare di varcare questi confini, che invece, specialmente in Europa, si sta cercando di rafforzare, con muri fisici e muri virtuali.

E qui si aprono numerosi quesiti di natura storica e umanitaria: i migranti sono un problema di sicurezza nazionale o un problema umanitario? Parliamo di “minacce” o di esseri umani? Possiamo lasciare alla tecnologia questi interrogativi? È in grado l’intelligenza artificiale di comprendere che uomini e donne, con famigliari a carico, che tentano di passare un confine non sono una minaccia?

Chi garantirà il rispetto dei diritti umanitari, individuali e della privacy?

L’Unione europea investirà sempre di più in soluzioni per il controllo e la difesa delle frontiere esterne (ma anche dei confini interni), ed entro il 2027 è stimato spenderà non meno di 44 miliardi di dollari, con un aumento del 123% rispetto al budget del quinquennio precedente.

Il problema, è bene ribadirlo, è umanitario. Ad esempio, le torri di sorveglianza con integrate l’IA e la sensoristica ad alta definizione, saranno in grado di discernere il motivo per cui un essere umano decide di varcare un confine?

Oggi in tutto il mondo ci sono 100 milioni di “migranti forzati”, secondo il “Dossier Statistico Immigrazione 2022” diffuso da IDOS. Erano poco meno di 90 milioni a fine 2021, comunque in aumento dell’8% rispetto all’anno precedente, ma l’invasione russa dell’Ucraina ha contribuito ad aumentare questo dato. Tra queste persone in fuga, il numero di bambini e minori è altissimo.

Che garanzie di rispetto dei diritti umani ed individuali ci sono? Considerando che questi sistemi di monitoraggio ad alto contenuto tecnologico possono coprire zone molto vaste dei territori, al di qua e al di là delle linee di confine, chi garantirà alle persone il rispetto del diritto alla privacy e delle regole previste dal GDPR? Chi informerà le persone sui loro diritti, prima che si queste si espongano all’azione invasiva delle tecnologie?

IA e diritti umani fondamentali

L’utilizzo di sistemi di intelligenza artificiale coinvolge in maniera diretta una serie di diritti fondamentali, indipendentemente dal campo di applicazione. Tra questi figurano la vita privata, la protezione
dei dati, la non discriminazione e l’accesso alla giustizia, ma l’elenco non è esaustivo e per questo è fondamentale che il tavolo di lavoro rimanga ancora aperto: l’essere umano non può ridursi in nessun caso ad un mucchio di dati.

Il primo standard etico globale sull’IA è stato presentato dall’agenzia delle Nazioni unite nata per promuovere la pace e la comprensione tra le nazioni con l’istruzione, la scienza, la cultura, la comunicazione e l’informazione (Unesco), che ha come obiettivo “il rispetto universale per la giustizia, per lo stato di diritto e per i diritti umani e le libertà fondamentali”.

https://www.key4biz.it/iot-e-ia-a-guardia-dei-confini-nazionali-mercato-globale-da-70-miliardi-di-dollari-entro-il-2027-il-tema-dei-diritti/424644/


Google can now remove your identifying search results, if they’re the right kind

Google's personal information removal tool is available to more people lately, allowing you to at least attempt to have your physical or email address, phone number, or other identifying information removed from search results.
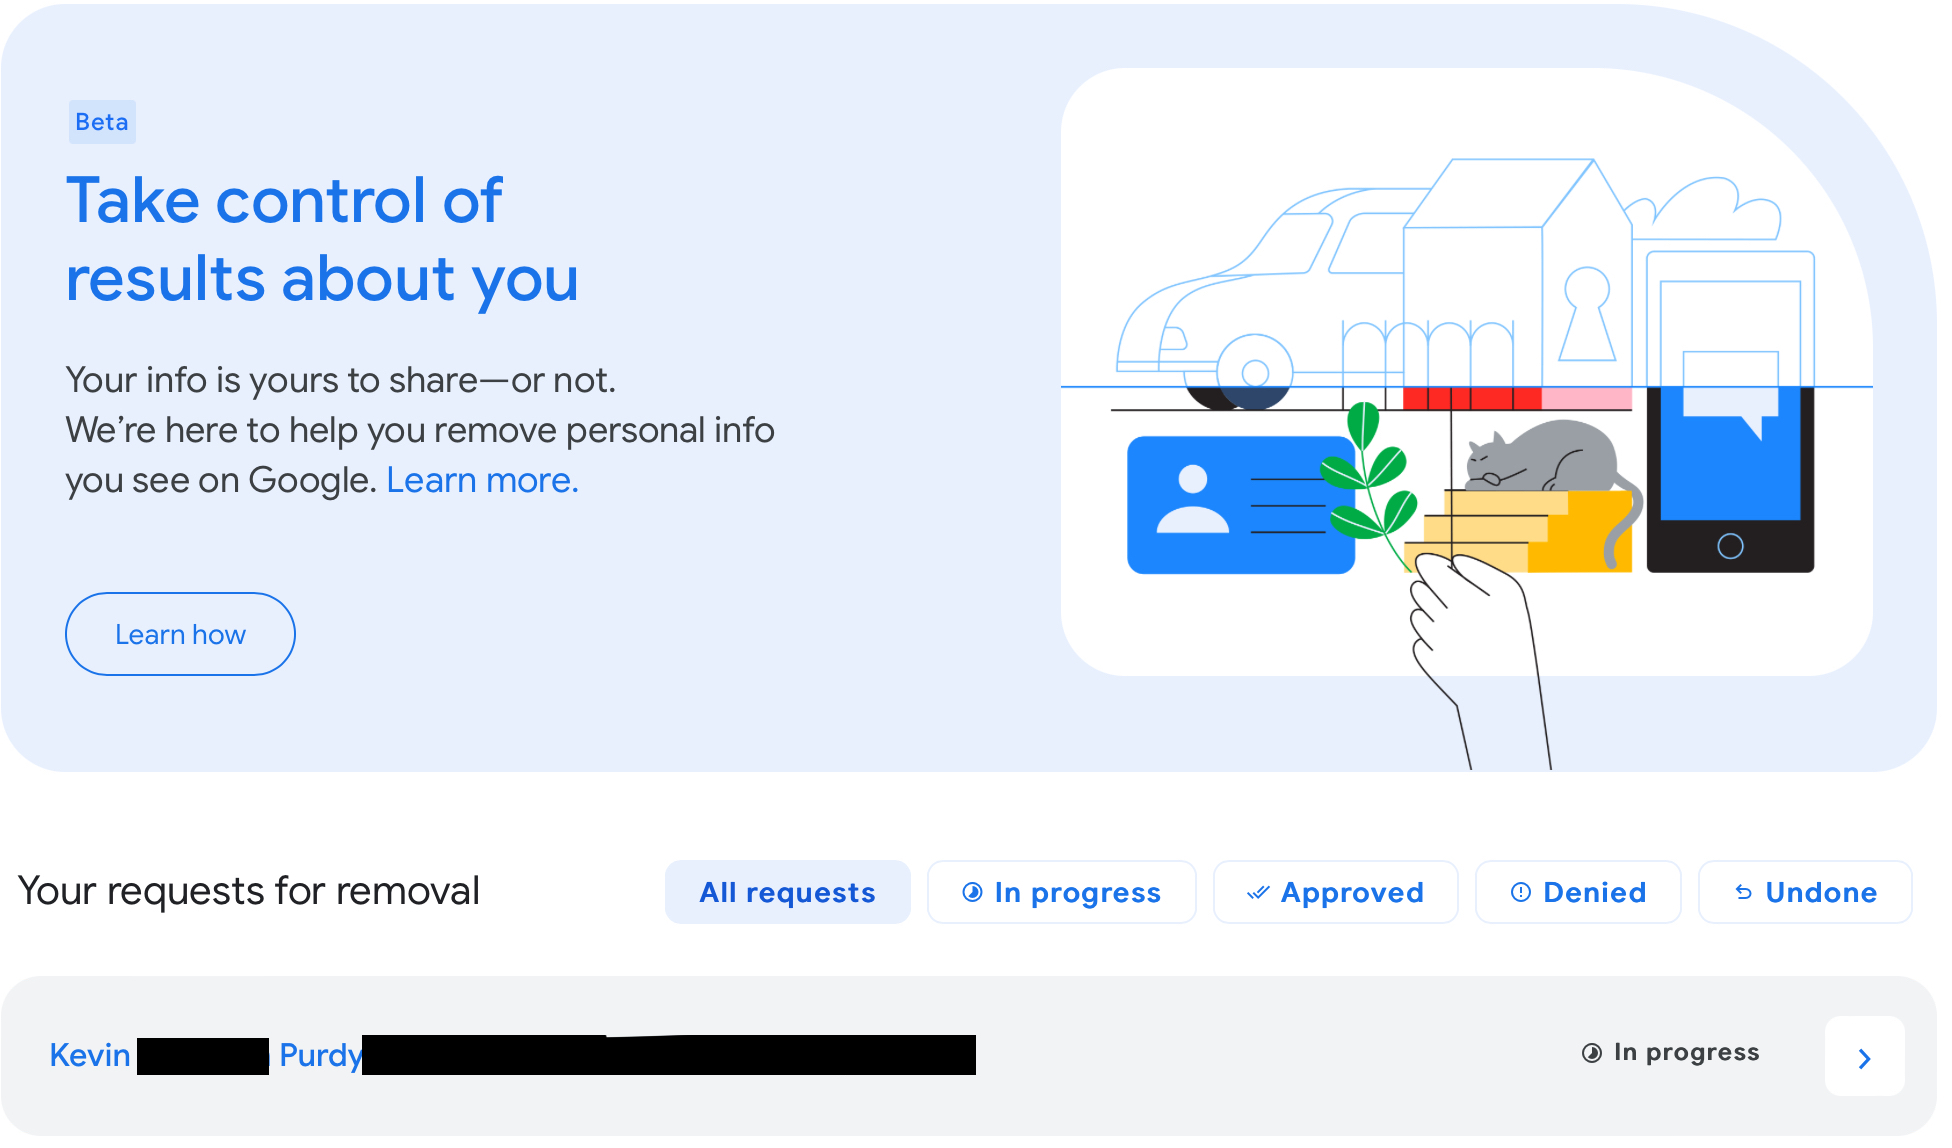
Enlarge / Google’s personal information removal tool is available to more people lately, allowing you to at least attempt to have your physical or email address, phone number, or other identifying information removed from search results.

Google has been pushing out a tool for removing personally identifiable information—or doxxing content—from its search results. It’s a notable step for a firm that has long resisted individual moderation of search content, outside of broadly harmful or copyright-violating material. But whether it works for you or not depends on many factors.

As with almost all Google features and products, you may not immediately have access to Google’s new removal process. If you do, though, you should be able to click the three dots next to a web search result (while signed in), or in a Google mobile app, to pull up “About this result.” Among the options you can click at the bottom of a pop-up are “Remove result.” Take note, though, that this button is much more intent than immediate action—Google suggests a response time of “a few days.”

Google’s blog post about this tool, updated in late September, notes that “Starting early next year,” you can request regular alerts for when your personal identifying information (PII) appears in new search results, allowing for quicker reporting and potential removal.

I took a trial run through the process by searching my name and a relatively recent address on Google, then reporting it. The result I reported was from a private company that, while putting on the appearance of only posting public or Freedom of Information Act-obtained records, places those records next to links that send you to the site’s true owner, initiating a “background check” or other tracking services for a fee.

How a request removal works

I requested the removal of the site from Google’s results, noting that “It shows my personal contact info,” then verified exactly which information the site was showing. Google reported that it was reviewing my request, then emailed me a link where I could track that request and others. You can also request results removal, for yourself or on behalf of others, through a detailed removal request form.

Google identifies some “select personally identifiable info or doxxing content” you can ask to be removed from Google: confidential government ID numbers, bank accounts, credit cards, signatures, ID documents, medical and other highly personal records, contact information (address, phone, and email), and login credentials.

If Google approves your result for removal, it will do one of two things. It can remove the result entirely from its results, which it claims to do for ID, bank, credit card, and similar information. For other identifying details, Google can remove the result when used in searches that contain your name “or other such identifier.” This provides Google a means for making your details less searchable while still allowing content that is “of public interest or has content about other individuals.”

While it’s much easier now to request the removal of identifying information, whether Google will act or not depends on, of course, both the person reviewing the information and how it plays against Google’s identifying information removal policy.

https://arstechnica.com/?p=1893002


Libertà digitali e strumenti di sorveglianza: il nuovo rapporto ONU sulla privacy online

Per quanto Internet nasca come spazio di libertà, negli ultimi decenni lo sviluppo della tecnologia ha sdoganato anche inedite e preoccupanti modalità di profilazione degli utenti, nonché di controllo e repressione del dissenso.

A confermarlo è un report recentemente pubblicato dal Consiglio per i diritti umani dell’Assemblea Generale delle Nazioni Unite, in cui si evidenzia come l’uso massiccio di strumenti di sorveglianza e monitoraggio digitale costituisca un serio rischio per la libera espressione (non soltanto sul web).

In particolare, l’analisi dell’ONU si concentra su tre fattori:

  • l’impiego di spyware contro dissidenti, attivisti o giornalisti da parte delle pubbliche autorità;
  • la centralità della crittografia nella tutela dei diritti alla libertà di espressione e informazione;
  • gli effetti del crescente controllo sugli spazi di dialogo dentro e fuori la rete.

Nello scenario descritto – che richiama tra gli altri il caso del malware Pegasus – il ricorso a software mirati a controllare le attività di personaggi “scomodi” sarebbe infatti sempre più diffuso, non solo da parte di governi autoritari ma altresì nelle democrazie occidentali. E nella stessa direzione vanno le varie restrizioni imposte sull’uso della crittografia le quali, pur generalmente motivate da scopi condivisibili come la lotta al terrorismo o alla pedopornografia online, finiscono per colpire anche l’impiego legittimo della cifratura a protezione di comunicazioni riservate o dati sensibili.

L’ultimo e più ampio degli ambiti esaminati riguarda il monitoraggio degli spazi pubblici online e offline. Al riguardo si mettono in luce i rischi connessi a forme di videosorveglianza sempre più capillari e pervasive, anche grazie ai nuovi livelli di video analytics abilitati dall’Intelligenza Artificiale, soprattutto nel tanto celebrato modello delle Smart Cities; senza tralasciare i potenziali impatti sui diritti umani legati alla raccolta di dati biometrici o alla profilazione di massa degli utenti ad opera delle Big Tech private.

Un quadro complesso rispetto al quale, nelle raccomandazioni finali del report, l’ONU torna a invocare trasparenza e leale collaborazione tra Stati per assicurare la rispondenza di strumenti, normative e misure adottate al principio internazionale della human rights due diligence.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/liberta-digitali-e-strumenti-di-sorveglianza-il-nuovo-rapporto-onu-sulla-privacy-online/