Dati sanitari, i Garanti Ue chiedono il rispetto delle norme sulla privacy

Pieno rispetto delle norme poste a protezione dei dati dei pazienti europei. È quanto il Comitato europeo per la protezione dei dati (Edpb) e il Garante europeo della protezione dei dati (Edps) raccomandano nel parere congiunto sulla proposta della Commissione europea per lo Spazio europeo dei dati sanitari (Ehds -European Health Data Space).

La proposta mira a facilitare la creazione di un’ Unione sanitaria europea e a consentire all’Ue di sfruttare appieno il potenziale offerto dallo scambio, dall’uso e dal riutilizzo sicuro e protetto dei dati sanitari elettronici, sia per fornire una migliore assistenza sanitaria, anche transfrontaliera, al soggetto i cui i dati sono stati raccolti (“uso primario”), sia a fini di  ricerca scientifica, medicina personalizzata, statistica, applicazioni digitali per la salute (“uso secondario”).
Nell’accogliere con favore l’impegno a rafforzare i diritti delle persone rispetto ai propri dati elettronici sanitari l’Edpb e l’Edps esprimono, tuttavia, una serie di preoccupazioni generali. Innanzitutto, riguardo al disallineamento tra le previsioni della proposta sui diritti degli interessati e il Gdpr. Inoltre, pur riconoscendo che le previsioni della proposta volte a facilitare l’uso secondario di dati sanitari elettronici possono generare benefici per il bene pubblico, il Comitato e il Garante europeo mettono in luce i rischi per i diritti e le libertà delle persone interessate derivanti da queste ulteriori attività di trattamento, rispetto alle quali, diversamente dall’”uso primario”, non è garantito all’interessato il diritto di limitare l’accesso di terzi ai propri dati.

Il Comitato e il Garante europeo ritengono che le finalità dell’uso secondario dei dati sanitari elettronici non siano adeguatamente definite dalla proposta e chiedono quindi ai co-legislatori di delimitare ulteriormente tali finalità, circoscrivendole a quelle collegate al perseguimento di un bene pubblico nel settore sanitario e/o previdenziale.

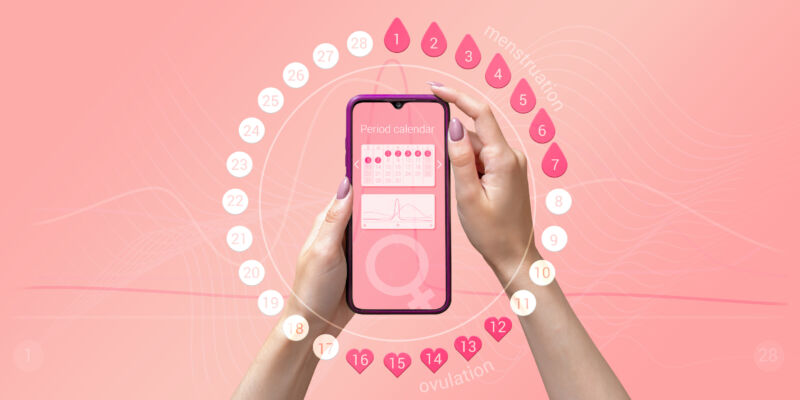
Riguardo ai dati sanitari generati dalle app per il benessere e da altre applicazioni digitali per la salute, Edpb e Edps chiedono che tal informazioni personali non vengano messe a disposizione per l’ “uso secondario”, perché producono un’enorme quantità di dati, che non sono della stessa qualità di quelli generati dai dispositivi medici e che possono essere trattati insieme ad ulteriori informazioni diverse da quelle sanitarie.

Per quanto l’obiettivo dell’infrastruttura per lo scambio di dati sanitari elettronici prevista nella proposta  sia quello di facilitare lo scambio dei dati sanitari, la grande quantità di dati che verrebbero trattati, la loro natura altamente sensibile, il rischio di accesso illegale e la necessità di garantire un controllo efficace da parte di autorità indipendenti per la protezione dei dati richiedono, secondo l’Edpb e l’Edps, che Parlamento europeo e Consiglio impongano l’obbligo di conservare i dati sanitari elettronici esclusivamente all’interno Spazio economico europeo (fatti salvi ulteriori trasferimenti in conformità con le garanzie approntate Gdpr).

Infine, per quanto riguarda il modello di governance introdotto dalla proposta, l’Edpb e l’Edps sottolineano che le Autorità per la protezione dei dati sono le uniche autorità competenti per le questioni relative al trattamento dei dati personali e dovrebbero rimanere l’unico punto di contatto per le persone in merito a tali questioni. Pertanto, dovrebbe essere evitata ogni sovrapposizione tra tali Autorità e i nuovi enti introdotti dalla proposta e dovrebbero essere specificate le rispettive competenze e previsti chiari obblighi di cooperazione.

https://www.key4biz.it/dati-sanitari-i-garanti-ue-chiedono-il-rispetto-delle-norme-sulla-privacy/411797/


Protezione dei dati, la Cina multa la Didi Global per 1,2 miliardi di dollari

Si è conclusa giovedì l’indagine che ha visto al centro dell’attenzione la Didi Global Inc che rappresenta una delle più grandi piattaforme tecnologiche per la mobilità al mondo. L’Autorità per la regolamentazione della sicurezza informatica cinese (CAC) ha multato per 1,2 miliardi di dollari l’azienda per aver violato alcune delle principali leggi in ambito data protection.

La società con sede in Cina offre un’ampia gamma di servizi tramite le sue app in tutto il mondo (America Latina, Asia-Pacifico e Africa) arrivando ad affermarsi leader del mercato di ride-hailing. La decisione arriva proprio nel momento in cui l’azienda si affacciava al mercato azionario americano mettendo così in guardia milioni di investitori.

Secondo la Cyberspace Administration of China (CAC) la Didi avrebbe violato pesantemente la privacy dei suoi utenti. Il colosso avrebbe raccolto illegalmente negli ultimi sette anni, quindi a partire dal 2015, milioni di informazioni sui suoi clienti danneggiando così la sicurezza nazionale.

La multa inflitta corrisponde a 8,026 miliardi di yuan, corrispondenti a 1,2 miliardi di dollari, e le violazioni sono costate 1 milione di yuan al fondatore ed amministratore delegato Cheng Wei ed altrettanto al presidente Jean Liu.

La società Didi, sostenuta dall’azienda americana Uber Technologies Inc e dalla giapponese SoftBank Group Corp, tramite una dichiarazione rilasciata dal proprio account Weibo, ha dichiarato di accettare la decisione del CAC e di aver già cominciato la procedura di verifica delle violazioni.

Didi Chuxing, dopo esser entrata nel mercato azionario americano, puntava alla borsa di Hong Kong cercando di quotarsi, secondo i piani iniziali, proprio nei mesi estivi. Tuttavia, ha dovuto sospendere questi progetti a tempo indeterminato a causa della decisione delle autorità cinesi.

Il provvedimento preso dall’autorità cinese si incastra perfettamente all’interno di un quadro normativo in continua evoluzione per quanto riguarda la tutela dei cittadini rispetto alle violazioni di cyber sicurezza. Sembra, così, solo uno dei tanti segnali forti che il governo cinese dà alle sue aziende intimandole di rispettare la privacy dei cittadini.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/protezione-dei-dati-la-cina-multa-la-didi-global-per-12-miliardi-di-dollari/


FCC chair tries to find out how carriers use phone geolocation data

Visualization of a radio signal coming from a mobile phone used by a person walking through a crowded outdoor area.
Getty Images | peterhowell

Federal Communications Commission Chairwoman Jessica Rosenworcel has ordered mobile carriers to explain what geolocation data they collect from customers and how they use it. Rosenworcel’s probe could be the first step toward stronger action—but the agency’s authority in this area is in peril because Congress is debating a data privacy law that could preempt the FCC from regulating carriers’ privacy practices.

Rosenworcel sent letters of inquiry Tuesday “to the top 15 mobile providers,” the FCC announced. The chairwoman’s letters asked carriers “about their policies around geolocation data, such as how long geolocation data is retained and why and what the current safeguards are to protect this sensitive information,” the FCC said.

The letters also “probe carriers about their processes for sharing subscriber geolocation data with law enforcement and other third parties’ data-sharing agreements. Finally, the letters ask whether and how consumers are notified when their geolocation information is shared with third parties,” the FCC said.

“Mobile Internet service providers are uniquely situated to capture a trove of data about their own subscribers, including the subscriber’s actual identity and personal characteristics, geolocation data, app usage, and web browsing data and habits,” the letters say. Under US communications law, carriers are prohibited from using or sharing private information except under specific circumstances.

Rosenworcel told carriers to answer the questions by August 3. Letter recipients included the big three carriers AT&T, T-Mobile, and Verizon; cable companies Comcast and Charter, which resell mobile service; mobile operators Consumer Cellular, C-Spire, Dish, Google, H2O Wireless, Lycamobile, Mint Mobile, Red Pocket, and US Cellular; and Best Buy Health, which operates the medical-focused Lively mobile service.

FCC has authority over phone privacy… for now

The FCC letters pointed out that in February 2020, it proposed fines totaling $208 million after AT&T, Sprint, T-Mobile, and Verizon were caught “selling access to their customers’ location information without taking reasonable measures to protect against unauthorized access to that information.” While that practice is believed to have been stopped, this week’s FCC letters said there’s still reason to worry about the data collected by carriers:

These carriers voluntarily determined to end the sale of real-time location information to location aggregation services However, last year, a report by the Federal Trade Commission that studied ISPs representing 98 percent of the mobile Internet market observed that ISPs collect more data than is necessary to provide services and more data than consumers expect.

The $208 million in proposed fines is apparently still pending, but the FCC said it “has ensured that these carriers are no longer monetizing their consumers’ real-time location in this way, and the agency is continuing its investigation into these practices.”

The FCC inquiry is important “in light of the long history of abuses by carriers selling this kind of detailed and hyper-accurate information to law enforcement, bounty hunters, and even stalkers,” said Harold Feld, senior VP of consumer advocacy group Public Knowledge. Mobile carriers “have unique access to highly accurate geolocation information—known as A-GPS—designed so that 911 responders can find a caller with pinpoint accuracy,” and have “access to other information that can be combined with geolocation to produce a detailed picture of a person’s activities far beyond what applications on the handset can provide,” Feld said.

Although the FCC gave up its Title II authority over broadband under former Chairman Ajit Pai, Feld noted that the agency still has substantial authority over phone service. “The FCC has specialized power to force carriers to respond,” Feld wrote. “It has the power to impose transparency requirements to reveal when law enforcement abuses the legal process to obtain deeply personal phone information. It has the power to require specific data minimization and data protection obligations if necessary. The FCC has used this power in the past to create new rules in response to revelations that stalkers had access to carrier information, and should not hesitate to use its regulatory powers again if necessary.”

https://arstechnica.com/?p=1868529


CyberRes Voltage: dati critici protetti sempre e ovunque

Strutturati o destrutturati, archiviati, in movimento o in uso: qualunque sia la tipologia o la condizione d’uso dei dati le soluzioni Voltage di CyberRes, business unit di Micro Focus dedicata alla cyber resilienza, permettono di esercitare una protezione completa che si estende attraverso l’intero ciclo di vita

L’aumento esponenziale nella diffusione incontrollata di file sensibili rappresenta uno dei più grossi problemi che i professionisti della sicurezza si trovano a dover affrontare. Nel corso degli ultimi anni i dati critici aziendali non solo sono aumentati enormemente in volume, ma hanno drasticamente cambiato natura uscendo dalle celle dei database relazionali per diffondersi all’interno di mail, report, presentazioni, immagini, registrazioni audio e video.

Le aziende devono, di conseguenza, confrontarsi con la nuova esigenza di analizzare e proteggere i dati destrutturati con il medesimo livello di attenzione dedicato finora alle informazioni strutturate.

Anche per i dati strutturati, però, la situazione è mutata. Le informazioni sensibili non sono più saldamente archiviate all’interno del perimetro aziendale, ma disperse nel cloud e, spesso, inserite nei sistemi di clienti e fornitori con poche o nessuna possibilità di controllo.

Protezione dei dati critici sempre, durante il ciclo di vita

Il punto di partenza per ogni corretta strategia di resilienza e gestione del rischio è il processo di Data Discovery, che consente di comprendere e contestualizzare i propri dati, fornendo una maggiore visibilità sulla loro natura (strutturata e destrutturata), identificando le informazioni sensibili, mappando la loro collocazione ed eliminando i duplicati inutili.

Una volta assolto questo compito, è essenziale che i dati importanti per le aziende, qualunque sia la loro tipologia, siano protetti sempre, ovunque e in qualsiasi condizione (a riposo, in movimento e persino in uso), dal momento della loro creazione fino al termine del loro ciclo di vita.

Impresa impossibile?

No secondo quanto sostiene Pierpaolo Alì, Director Southern Europe, Russia, CIS, CEE & Israel di CyberRes, la business unit di Micro Focus dedicata alle soluzioni software per abilitare la cyber resilienza.

“Per rispondere a questa esigenza CyberRes ha sviluppato la famiglia Voltage, una suite completa di soluzioni software per la privacy e la protezione dei dati che permette di cifrare, mascherare e anonimizzare i dati sensibili per fornire una piena sicurezza in ambienti IT ibridi e multi-cloud. Le soluzioni software CyberRes Voltage intervengono nel momento della creazione di dati e file effettuandone in modo trasparente la cifratura e incorporando controlli di accesso e utilizzo che li proteggono per sempre”.

CyberRes, tramite la propria tecnologia brevettata Hyper Format-Preserving Encryption (Hyper FPE), consente di cifrare i dati persino durante l’uso preservandone il formato originale ovvero la loro integrità referenziale in modo da consentirne l’analisi senza renderli visibili in chiaro neppure all’operatore che li sta trattando.

Protezione e controllo dei file destrutturati

Per la protezione dei dati destrutturati CyberRes ha sviluppato una soluzione specifica denominata Voltage SmartCipher che permette di effettuare una cifratura trasparente persistente dei file al momento della loro creazione e di associargli anche una serie di regole e permessi che definiscono chi ci può accedere a quello specifico file e quali operazioni può eseguire.

Attraverso un sistema centralizzato le aziende possono gestire da remoto l’accesso ai loro file critici, monitorare il loro utilizzo, modificare le policy e prevenire l’accesso non autorizzato.

Questo permette di esercitare un livello di protezione che si estende durante l’intero ciclo di vita, indipendentemente dalla tipologia di file, dalla sua collocazione, dal suo trasferimento (a una persona, un’applicazione o un dispositivo) e attraverso qualsiasi tipo di piattaforma.

“La protezione dei dati aziendali critici è uno degli aspetti centrali per garantire la compliance e abilitare la resilienza aziendale – conclude Alì -. Tramite le soluzioni Voltage di CyberRes questo obiettivo è facilmente ottenibile sia per i dati strutturati sia per quelli non strutturati, anche quando si dovessero perdere le tracce sulla loro collocazione o in caso di furto e diffusione non autorizzata”.

Scopri perché la Data Discovery è un requisito essenziale per migliorare la resilienza aziendale e gestire efficacemente i dati critici, partecipa al webinar gratuito “Data Discovery: il primo passo verso la protezione dei dati sensibili” che si terrà Martedì 19 Luglio 2022 ore 10.00

Registrati QUI al Webinar

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyberres-voltage-dati-critici-protetti-sempre-e-ovunque/


Data Discovery: il primo passo verso la protezione dei dati sensibili – Webinar gratuito

Martedì 19 Luglio 2022 – ore 10:00
Registrati QUI al Webinar

Sapevate che nel 2021 quasi 50 milioni di persone negli Stati Uniti hanno subito una violazione dei loro dati sanitari sensibili, è un numero che è triplicato negli ultimi tre anni*.

I dati americani confermano una tendenza anche italiana, con il numero di violazioni in aumento anche nel nostro paese. L’Italia è seconda in Europa per numero di violazioni con 83 interventi dell’Autorità Garante (in testa c’è la Spagna con più di 250 sanzioni, segue la Romania con 57) ed è al terzo posto per multe complessive con quasi 80 milioni di euro**

In questo caso un approccio alla protezione dato-centrico è fondamentale per le istituzioni sanitarie e governative che hanno a che fare con dati sensibili come PII, PCI e PHI.

Quanto siete certi che non accadrebbe con i dati dei vostri cittadini e clienti? E come potreste evitare che accada?

Da dove parte un progetto sulla privacy e la sicurezza dei dati?

Molti Ciso hanno già espresso le loro difficoltà: la sfida è trovare i dati, capirne il percorso e tenerne traccia in un ambiente dinamico. Semplicemente non si può proteggere ciò che non si conosce. L’operatività della privacy dei dati inizia con il monitoraggio dell’inventario degli elementi sensibili dei dati.

In questo webinar presenteremo quali sono gli strumenti che possono essere utili per la scoperta e la classificazione dei dati strutturati e non strutturati, quali sono le best practice e le esperienze delle aziende che hanno già implementato un programma di gestione del ciclo di vita dei dati personali.

  • Dati personali e sensibili, quali sono le sfide di oggi
  • Scoprire i dati strutturati e non strutturati: introduzione di File Analysis Suite (FAS) e Structured Data Manager (SDM)
  • Come affrontare la protezione dei dati: vantaggi e punti di forza
  • DEMO

Scopri perché la Data Discovery è un requisito essenziale per migliorare la resilienza aziendale e gestire efficacemente i dati critici

“Data Discovery: il primo passo verso la protezione dei dati sensibili”

Martedì 19 Luglio 2022 – ore 10:00

Registrati QUI al Webinar

Fonte: * Politico ** Report DLA Piper 2022

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/data-discovery-il-primo-passo-verso-la-protezione-dei-dati-sensibili/


The danger of license plate readers in post-Roe America

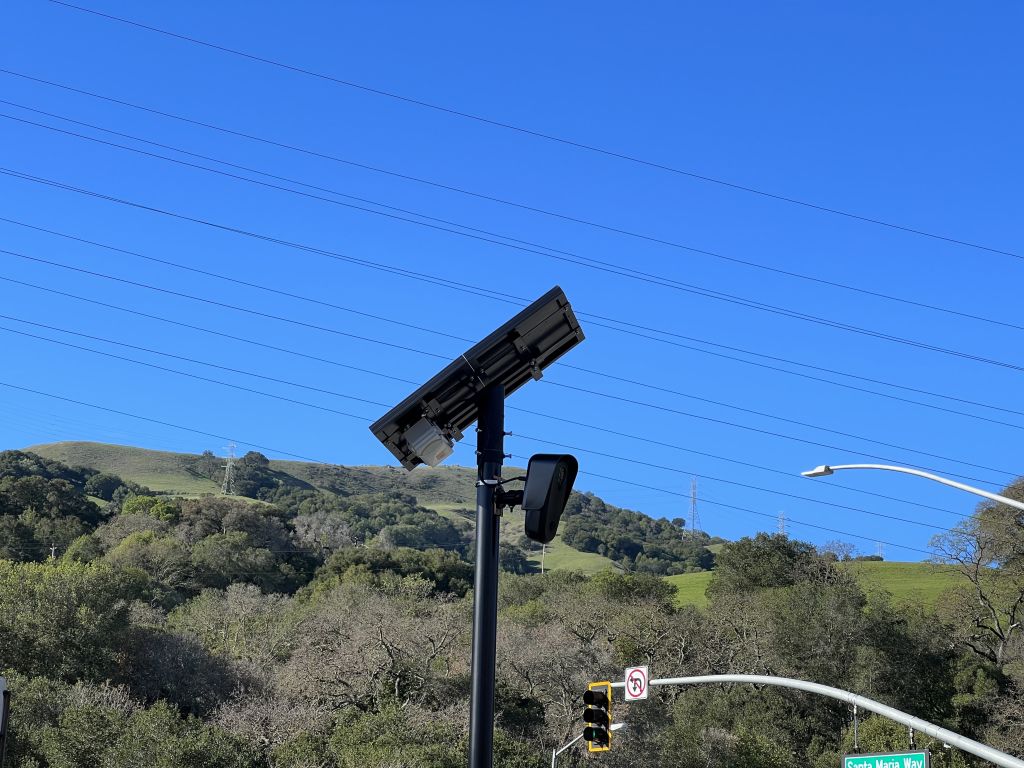
A license plate reader in California.
Enlarge / A license plate reader in California.

Since the United States Supreme Court overturned Roe v. Wade last month, America’s extensive surveillance state could soon be turned against those seeking abortions or providing abortion care.

Currently, nine states have almost entirely banned abortion, and more are expected to follow suit. Many Republican lawmakers in these states are discussing the possibility of preventing people from traveling across state lines to obtain an abortion. If such plans are enacted and withstand legal scrutiny, one of the key technologies that could be deployed to track people trying to cross state lines is automated license plate readers (ALPRs). They’re employed heavily by police forces across the US, but they’re also used by private actors.

ALPRs are cameras that are mounted on street poles, overpasses, and elsewhere that can identify and capture license plate numbers on passing cars for the purpose of issuing speeding tickets and tolls, locating stolen cars, and more. State and local police maintain databases of captured license plates and frequently use those databases in criminal investigations.

The police have access to not only license plate data collected by their own ALPRs but also data gathered by private companies. Firms like Flock Safety and Motorola Solutions have their own networks of ALPRs that are mounted to the vehicles of private companies and organizations they work with, such as car repossession outfits. Flock, for instance, claims it’s collecting license plate data in roughly 1,500 cities and can capture data from over a billion vehicles every month.

“They have fleets of cars that have ALPRs on them that just suck up data. They sell that to various clients, including repo firms and government agencies. They also sell them to police departments,” says Jay Stanley, a senior policy analyst at the ACLU. “It’s a giant, nationwide mass surveillance system. That obviously has serious implications should interstate travel become part of forced-birth enforcement.”

In a statement to WIRED, a Flock Safety spokesperson said the company does not provide customer data to third parties. “We will never share or sell customer data to any third parties. While we cannot speak for any other vendors, we have never and will never sell data to repossession companies or third-party organizations, including anti-abortion groups,” the company said.

However, anyone can become a first party by purchasing the company’s cameras. (Its customers often include neighborhoods and home owners associations.) Flock Safety says its cameras are installed in more than 1,500 cities in 42 states, which are connected to Flock’s centralized camera network. A March 2021 Vice investigation based on Flock-related emails obtained from nearly 20 police departments allows anyone who administers a Flock camera to “make the data Flock captures available to, say, the police, the home owner association’s board, or the individual members of an entire neighborhood.” In addition to private customers, Flock has also reportedly partnered with hundreds of police departments across the US.

Motorola Solutions did not respond to a request for comment prior to publication.

https://arstechnica.com/?p=1865115


Contrattazione sui controlli a distanza dei lavoratori: quando il diritto del lavoro ha bisogno di un po’ di privacy!

La rubrica “Digital & Law” è curata da D&L Net e offre una lettura delle materie dell’innovazione digitale da una prospettiva che sia in grado di offrire piena padronanza degli strumenti e dei diritti digitali, anche ai non addetti ai lavori. Per consultare tutti gli articoli clicca qui.

Il sindacato moderno dovrà avere il logo “PRIVACY”?

Nel corso degli anni abbiamo assistito ad un’evoluzione del concetto dei diritti: sempre più il contenuto ha dovuto prendere la forma del contenitore e questo contenitore “vita” è divenuto sempre più vario.

Il risultato – nel contesto giuslavoristico – è stato quello per cui i diritti contenuti nello statuto dei lavoratori, e nella specie l’art. 4 Stat. Lav. (L 300/1970) in materia di controlli a distanza, appaiono in parte oggi obsoleti e si sta cercando nel tempo di rimodernarli e adeguarli alle circostanze del presente.

Nel tema dei controlli a distanza, ad esempio, dopo differenti interventi normativi che hanno cambiato l’assetto della norma dello Statuto, nel 2015 e nel 2016 (d.lgs. 151/2015 e d.lgs. 185/2016), pare ci si stia attestando su una maggiore consapevolezza e rispetto della privacy nella raccolta e rilevazione dei dati sul lavoro derivanti dal controllo degli apparecchi informatici (che siano telecamere, dispositivi di posizione o smart phone).

Infatti, il controllo del lavoratore tramite strumenti digitali, anche involontariamente a volte a causa del massivo utilizzo di tecnologia, sta diventando da eccezione a regola, all’interno dei contesti lavorativi, anche più piccoli.  La gestione dei dati e delle scelte tramite algoritmi e intelligenze artificiali trova strada e spazio per una ottimizzazione di tempo e di risorse, ma per essere veramente una risorsa i dati vanno ben gestiti e trattati.

In particolare, nel controllo a distanza è importante che il moderno sindacato si occupi di “contrattazione degli algoritmi” ovvero pretenda che tutti i dati dei lavoratori, e in particolar modo quelli più sensibili, vengano preventivamente sottoposti a consenso informato e che il lavoratore – nell’attuale background digitale – sia coscienteche quello che sta scrivendo con lo smart phone aziendale possa essere sottoposto a lettura anche del suo capo o che il titolare dell’azienda, con un semplice monitoraggio del software, sappia che giro abbia fatto il suo dipendente autista e se si sia fermato una o due ore in pausa pranzo o in altri luoghi o che durante l’orario di lavoro effettui degli acquisti tramite shopping on line con il pc aziendale, magari anche in smart working.

Ci vuole correttezza da parte del lavoratore? Certo! Prima di tutto questo ci si auspica essere presente in un rapporto di lavoro, ma vi sono dati – soprattutto quelli intimi e interni ad una corrispondenza privata tracciata in un terminale aziendale – che non è giustificato violare al solo fine dell’indagine a tappeto o verifica ex ante di una qualche violazione disciplinare!

La legittimità del controllo a distanza del lavoratore

Nelle recenti pronunce giurisprudenziali, e in particolare nelle ultime Cassazioni del 2021 e nella sentenza del Tribunale di Genova del 14.12.2021, in primo grado ma esplicativa di tutto un percorso giurisprudenziale degli ultimi 5 anni, si chiarisce proprio che perché un dato possa essere utilizzato, anche ai fini processuali, e perché quindi il controllo del lavoratore si possa dire legittimo, occorre che le informazioni raccolte in esito ad esso siano coperte da un pieno rispetto dei diritti della privacy, così come alla eventuale contrattazione sindacale per quel che attiene gli strumenti di cui all’art. 4 Stat. Lav. comma 1.

I controlli a distanza potranno essere disposti, allora, sia per ragioni di controllo ordinario e di tutela del patrimonio aziendale, o anche come strumento difensivo generale o in senso stretto (che si realizzano rispettivamente, a seconda che il dato venga raccolto ex ante il sospetto di illecito o ex post il sospetto del comportamento del lavoratore, e in quest’ultimo caso non si ricadrà nel campo della norma dello “strumento di controllo” ex art. 4 stat.lav.).

In conclusione, si ritiene che, indipendentemente che si rientri oppure no nell’ambito di applicazione dell’art. 4 Stat. Lav. occorrerà sempre rispettare la privacy: se non ce lo dice l’art. 4 c. 3 Stat. Lav. ce lo dice l’art. 8 CEDU nel momento in cui parla di “bilanciamento della dignità” dei diritti e di diritto alla privacy nella vita privata intesa anche come “vita lavorativa”.

Les jeux sont fait, quindi!

La più moderna contrattazione sul lavoro tende al rispetto della dignità umana e professionale del lavoratore!

https://www.key4biz.it/contrattazione-sui-controlli-a-distanza-dei-lavoratori-quando-il-diritto-del-lavoro-ha-bisogno-di-un-po-di-privacy/409814/


End-to-end encryption’s central role in modern self-defense

A tunnel made of ones and zeroes.

A number of course-altering US Supreme Court decisions last month—including the reversal of a constitutional right to abortion and the overturning of a century-old limit on certain firearms permits—have activists and average Americans around the country anticipating the fallout for rights and privacy as abortion “trigger laws,” expanded access to concealed carry permits, and other regulations are expected to take effect in some states. And as people seeking abortions scramble to protect their digital privacy and researchers plumb the relationship between abortion speech and tech regulations, encryption proponents have a clear message: Access to end-to-end encrypted services in the US is more important than ever.

Studies, including those commissioned by tech giants like Meta, have repeatedly and definitively shown that access to encrypted communications is a human rights issue in the digital age. End-to-end encryption makes your messages, phone calls, and video chats unintelligible everywhere except on the devices involved in the conversations, so snoops and interlopers can’t access what you’re saying—and neither can the company that offers the platform. As the legal climate in the US evolves, people who once thought they had nothing to hide may realize that era is now over.

“There are plenty of people in the US for whom it has always been true that the state wasn’t really helping them and was mostly harming them,” says Riana Pfefferkorn, a research scholar at the Stanford Internet Observatory. “But for those who are now losing faith in traditional institutions of government, it provides room for them to say, ‘OK, what technologies exist for taking back some control?’”

Over the past decades, law enforcement officials around the world have increasingly marked encryption as a hindrance to investigations and, therefore, a threat. The US Department of Justice and other agencies worldwide have campaigned to undermine encryption features with backdoors or make it economically infeasible for companies to offer the protection. While it is important to prevent violence and prosecute activity like the distribution of child sexual abuse materials, researchers consistently note that criminals will deploy and use encryption to protect their data whether the tools are legal or not—as has been the case with terrorist groups like al-Qaida and the Islamic state group.

Moxie Marlinkspike, the cryptographer who founded the open source, end-to-end encrypted messaging service Signal, explored the question of criminality and access to secure communications in a blog post nearly 10 years ago. “Police already abuse the immense power they have, but if everyone’s every action were being monitored, and everyone technically violates some obscure law at some time, then punishment becomes purely selective,” he wrote. “Those in power will essentially have what they need to punish anyone they’d like, whenever they choose.”

https://arstechnica.com/?p=1864680


Google closes data loophole amid privacy fears over abortion ruling

Google closes data loophole amid privacy fears over abortion ruling

Google is closing a loophole that has allowed thousands of companies to monitor and sell sensitive personal data from Android smartphones, an effort welcomed by privacy campaigners in the wake of the US Supreme Court’s decision to end women’s constitutional right to abortion.

It also took a further step on Friday to limit the risk that smartphone data could be used to police new abortion restrictions, announcing it would automatically delete the location history on phones that have been close to a sensitive medical location, such as an abortion clinic.

The Silicon Valley company’s moves come amid growing fears that mobile apps will be weaponized by US states to police new abortion restrictions in the country.

Companies have previously harvested and sold information on the open market, including lists of Android users using apps related to period tracking, pregnancy, and family planning, such as Planned Parenthood Direct.

Over the past week, privacy researchers and advocates have called for women to delete period-tracking apps from their phones to avoid being tracked or penalized for considering abortions.

The US tech giant announced last March that it would restrict the feature, which allows developers to see which other apps are installed and deleted on individuals’ phones. That change was meant to be implemented last summer, but the company failed to meet that deadline, citing the pandemic, among other reasons.

The new deadline of July 12 will hit just weeks after the overturning of Roe vs Wade, a ruling that has thrown a spotlight on how smartphone apps could be used for surveillance by US states with new anti-abortion laws.

“It’s long overdue. Data brokers have been banned from using the data under Google’s terms for a long time, but Google didn’t build safeguards into the app approvals process to catch this behavior. They just ignored it,” said Zach Edwards, an independent cyber security researcher who has been investigating the loophole since 2020.

“So now anyone with a credit card can purchase this data online,” he added.

Google said: “In March 2021, we announced that we planned to restrict access to this permission, so that only utility apps, such as device search, antivirus, and file manager apps, can see what other apps are installed on a phone.”

It added: “Collecting app inventory data to sell it or share it for analytics or ads monetization purposes has never been allowed on Google Play.”

Despite widespread usage by app developers, users remain unaware of this feature in Android software—a Google-designed programming interface, or API, known as the “Query All Packages.” It allows apps, or snippets of third-party code inside them, to query the inventory of all other apps on a person’s phone. Google itself has referred to this type of data as high-risk and “sensitive,” and it has been discovered being sold to third parties.

Researchers have found that app inventories “can be used to precisely deduce end users’ interests and personal traits,” including gender, race, and marital status, among other things.

Edwards has found that one data marketplace, Narrative.io, was openly selling data obtained by intermediaries in this way, including smartphones using Planned Parenthood and various period tracking apps.

Narrative said it removed pregnancy tracking and menstruation app data from its platform in May in response to the leaked draft outlining the Supreme Court’s forthcoming decision.

Another research company, Pixalate, discovered that consumer apps, like a simple weather app, were running bits of code that exploited the same Android feature and were harvesting data for a Panamanian company with ties to US defense contractors.

Google said it “never sells user data, and Google Play strictly prohibits the sale of user data by developers. When we discover violations we take action,” adding it had sanctioned multiple companies believed to be selling user data.

Google said it would restrict the Query All Packages feature to only those who require it from July 12. App developers will be required to fill out a declaration explaining why they need access and notify Google of this before the deadline so it can be vetted.

“Deceptive and undeclared uses of these permissions may result in a suspension of your app and/or termination of your developer account,” the company warned.

Additional reporting by Richard Waters.

© 2022 The Financial Times Ltd. All rights reserved Not to be redistributed, copied, or modified in any way.

https://arstechnica.com/?p=1864151


Google hit with more privacy complaints for “deceptive” sign-up process [Updated]

Google hit with more privacy complaints for “deceptive” sign-up process [Updated]

More than a billion people worldwide have signed up for Google accounts, clicking through screens promising that “your personal info is private and safe.” This week, Google’s sign-up process came under fire when European Union consumer rights groups issued new privacy complaints suggesting that the opposite is true—that Google intentionally designs default settings to deceive new users into granting permissions to harvest and share a broad swath of personal info.

“The language Google uses at every step of the registration process is unclear, incomplete, and misleading,” the European consumer organization BEUC told Reuters. BEUC is helping to coordinate a potential civil lawsuit in Germany and several new complaints to data-protection authorities from consumer rights groups in France, Greece, the Czech Republic, Norway, and Slovenia.

The key issue in these complaints is how hard Google makes it for account users to choose privacy-friendly options. It’s much easier, the consumer groups argue, to set up an account to share personal info than to protect it. As Tech Crunch reported, Google designed a one-click “express personalization” option allowing data tracking, while “manual personalization” requires 10 clicks to turn off tracking.

A Google spokesperson told Reuters that “we are committed to ensuring these choices are clear and simple,” denying any wrongdoing because “these options are clearly labelled and designed to be simple to understand. We have based them on extensive research efforts and guidance from DPAs (data protection authorities) and feedback from testers.”

Google did not immediately respond to a request to comment on any plans to alter the sign-up process. (Update: Google responded with a statement that added that they “welcome the opportunity” to engage with consumer advocates and regulators regarding privacy concerns.)

Do better

BEUC maintains that Google could do better.

“Contrary to what Google claims about protecting consumers’ privacy, tens of millions of Europeans have been placed on a fast track to surveillance when they signed up to a Google account,” said Ursula Pachl, deputy director-general of BEUC, in a statement. “It takes one simple step to let Google monitor and exploit everything you do.”

Instead, she countered, “Privacy protection should be the default and easiest choice for consumers.”

BEUC sees Google as a repeat offender, pointing to additional privacy complaints dating back four years and past fines by EU antitrust regulators amounting to more than $8 billion. Reuters reported that the tech company “could face fines worth up to 2 percent of its global turnover if found guilty of breaching EU privacy rules.”

BEUC expects that the newest complaints from consumer rights groups will pressure regulators to take action against Google. BEUC is working to ensure that account holders are always in control and clearly understand how their data is used.

For now, anyone creating a new account by default grants Google permission to save web and app activity, including their entire YouTube history and use of Google services like search, to personalize ads. On the Privacy and Terms page, users are told that “you’re in control,” with “more options” to turn off these particular settings linked below summaries that explain why the default settings to widely share data are beneficial.

Pachl said the EU complaints will continue until Google accounts are no longer “subjected to surveillance by design and by default,” as required by the EU’s data protection law, the General Data Protection Regulation.

https://arstechnica.com/?p=1863933