Meta rumored to develop ‘Basic Ads’ in response to recent privacy changes

Meta Platforms’ Facebook is reportedly in the early stages of planning a Basic Ads product. Basic Ads would be aimed at advertisers who are looking to build awareness around their brands. 

What are Basic Ads? A Basic Ads product would offer and report only the simplest metrics such as engagement and video views.

With the release of iOS14 in 2020, and the option for users to opt-out to having their data collected, Facebook advertisers are having a more difficult time reporting on performance.

The initial response. Since Meta hasn’t officially announced the new product, little has been said about it in the advertising community. But Facebook veteran Curt Maly of Black Box Social Media, who is aware of Meta’s plans, said it’s interesting to think how a basic product with no targeting and no objectives would be beneficial. 

“More than 90% of all the online marketers I know are focused on direct response where efforts can be directly tracked… with this basic ads platform, it appears that tracking will be rather difficult,” Maly said. “Branding and awareness are used by larger companies with deeper pockets, most small businesses can’t compete with a brand who spends money ‘branding,’ small business owners need/want to drive results now.”

He added that brand new online advertisers and ad vets flock to Facebook to see fast results from targeting, conversion objectives and tracking results.

“If these three major goal lines are moved, I think we will be seeing a lot more people flock to Google/YouTube ads, TikTok ads and Apple’s new ad platform,” Maly said. “I mean Apple didn’t update iOS to ‘help protect users.’ Apple collects all the info they block on Facebook, Apple is about to get into the ad platform game once again and this is yet another reason for people to flock to a better ad platform.”

Privacy changes impact on Meta revenue. Meta estimates a $12.8 billion hit to their revenue in 2022 due to the Apple changes. Meta CEO Mark Zuckerberg also reports “unprecedented levels of competition” from new platforms such as TikTok.

In April, Meta laid out a three-tier plan to save its ad business in the wake of Apple’s privacy crackdown. At the time, Meta COO Sheryl Sandberg described the strategy as “doing more with less data.”

Meta’s response. Facebook declined to comment on the new product. There has not been a release date for a rollout, though Business Insider reports testing to start in the EU ahead of the U.S.

Why we care. The Facebook ads platform was previously known for its wide range of targeted audiences and demographic options. As of late, it seems like a lot of advertisers and businesses are moving away from the platform, reporting a decline in performance. Basic Ads could be a good alternative if they’re able to follow GDPR regulations while still providing useful targeting options.

Basic Ads may work well for household names such as Nike or Netflix whose goals are engagement and awareness. But smaller businesses that rely on more granular targeting and lead generation, such as courses for business owners, or youth soccer camp registrations, may have a more difficult time and may abandon Facebook for good. 


New on Search Engine Land

About The Author

Nicole Farley is an editor for Search Engine Land covering all things PPC. In addition to being a Marine Corps veteran, she has an extensive background in digital marketing, an MBA and a penchant for true crime, podcasts, travel, and snacks.

https://searchengineland.com/meta-basic-ads-385618


Privacy: il lavoro di Lepida come DPO della Regione Emilia-Romagna

Nel corso del 2021 Lepida ha svolto diverse attività in qualità di Data Protection Officer o DPO della Giunta e dell’Assemblea legislativa della Regione Emilia-Romagna e di altre 5 Agenzie regionali.

In particolare si è consolidata l’azione di sorveglianza attraverso gli incontri svolti ogni 3 mesi con gli Enti per un totale complessivo di 22 e sono state svolte 46 diverse attività tra pareri, analisi istruttorie, redazione di documenti e azioni di supporto.

Particolarmente intensa è stata l’attività in ambito nazionale con la partecipazione a 22 Incontri del Tavolo Nazionale Privacy della Conferenza Stato – Regioni aventi a oggetto la risposta comune alle istanze presentate in tema di negazione del consenso al Fascicolo Sanitario Elettronico (FSE), alle misure previste per il contenimento della pandemia da COVID-19 con particolare riferimento all’art. 4 del Decreto Legge 44, agli aspetti vaccinali e all’introduzione del Certificato verde.

Sempre a livello nazionale hanno avuto luogo, insieme ad altre Regioni, diversi incontri per rispondere all’istruttoria del Garante sul trattamento dei dati personali effettuato su richiesta del Ministero della Salute nonché diversi confronti con gli uffici del Garante sul percorso di adozione del regolamento della Legge 14/2015 sui soggetti fragili.

Infine sono state ricevute 2.475 istanze – prima manifestazione massiva di esercizio dei diritti in tema di protezione dei dati personali – da parte di interessati via mail, PEC e raccomandata riguardanti il FSE aventi ad oggetto la negazione del consenso alla consultazione del FSE.

A ciascuna istanza è stata data risposta individuale, oggetto di redazione e condivisione con la Direzione generale Cura della persona, salute e welfare della Regione Emilia-Romagna e con le altre Regioni.

https://www.key4biz.it/privacy-il-lavoro-di-lepida-come-dpo-della-regione-emilia-romagna/405975/


Tim Hortons coffee app broke law by constantly recording users’ movements

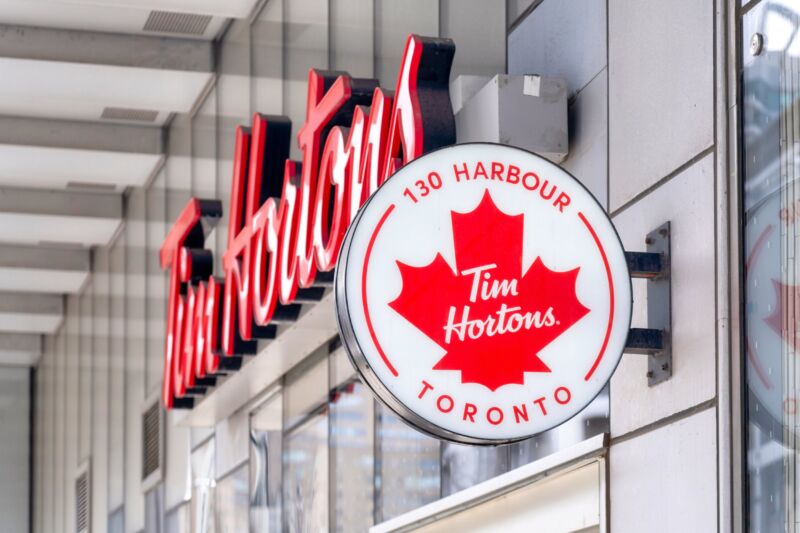
Outside view of a Tim Hortons restaurant in Toronto shows the Tim Hortons logo and a maple leaf.
Enlarge / A Tim Hortons in Toronto in May 2022.
Getty Images | Roberto Machado Noa

Canadian investigators determined that users of the Tim Hortons coffee chain’s mobile app “had their movements tracked and recorded every few minutes of every day,” even when the app wasn’t open, in violation of the country’s privacy laws.

“The Tim Hortons app asked for permission to access the mobile device’s geolocation functions but misled many users to believe information would only be accessed when the app was in use. In reality, the app tracked users as long as the device was on, continually collecting their location data,” according to an announcement Wednesday by Canada’s Office of the Privacy Commissioner. The federal office collaborated with provincial authorities in Quebec, British Columbia, and Alberta in the investigation of Tim Hortons.

“The app also used location data to infer where users lived, where they worked, and whether they were traveling,” the Office of the Privacy Commissioner said. “It generated an ‘event’ every time users entered or left a Tim Hortons competitor, a major sports venue, or their home or workplace.”

Tim Hortons scrapped plans to use the app for targeted advertising but “continued to collect vast amounts of location data” for another year “even though it had no legitimate need to do so,” the Office of the Privacy Commissioner said. Tim Hortons said it used aggregated location data “to analyze user trends—for example, whether users switched to other coffee chains, and how users’ movements changed as the pandemic took hold,” the federal office said.

“Inappropriate form of surveillance”

Canada Privacy Commissioner Daniel Therrien said, “Tim Hortons clearly crossed the line by amassing a huge amount of highly sensitive information about its customers. Following people’s movements every few minutes of every day was clearly an inappropriate form of surveillance.”

Tim Hortons has more than 5,100 stores in 13 countries. Most are in Canada, but there are more than 600 in the US, mostly in New York, Michigan, and Ohio.

Tim Hortons halted the continual tracking of users’ locations in 2020 after the government began investigating. But that “did not eliminate the risk of surveillance” because “Tim Hortons’ contract with an American third-party location services supplier contained language so vague and permissive that it would have allowed the company to sell ‘de-identified’ location data for its own purposes,” the Office of the Privacy Commissioner said. As the office noted, there “is a real risk that de-identified geolocation data could be re-identified.”

Tim Hortons agreed to implement the agencies’ recommendations but apparently will not face any punishment. The investigative report said that Tim Hortons’ commitments “will bring the company into compliance” with Canadian law and that “we therefore find this matter to be well-founded and conditionally resolved.” That’s the language used when an organization violates Canadian privacy laws but has “committed to implementing satisfactory corrective actions.”

The announcement said Tim Hortons agreed to “delete any remaining location data and direct third-party service providers to do the same,” implement a privacy program that “includes privacy impact assessments for the app and any other apps it launches,” implement “a process to ensure information collection is necessary and proportional to the privacy impacts identified,” and ensure “that privacy communications are consistent with, and adequately explain, app-related practices.” Tim Hortons also agreed to report back to the government with details on its compliance.

Reporter uncovered privacy violation

The investigation began after a June 2020 Financial Post report titled “Double-double tracking: How Tim Hortons knows where you sleep, work, and vacation.” Reporter James McLeod found that “Tim Hortons had recorded my longitude and latitude coordinates more than 2,700 times in less than five months, and not just when I was using the app,” even though the app “told customers that it tracks location ‘only when you have the app open.'”

Tim Hortons’ statement said, “In June 2020, we took immediate steps to improve how we communicate with guests about the data they share with us and began reviewing our privacy practices with external experts. Shortly thereafter, we proactively removed the geolocation technology outlined in the report from the Tims app. Data from this geolocation technology was never used for personalized marketing for individual guests. The very limited use of this data was on an aggregated, de-identified basis to study trends in our business—and the results did not contain personal information from any guests.”

Alberta Information and Privacy Commissioner Jill Clayton said the investigation provides “yet another example where an organization has not effectively notified customers about its practices. Tim Hortons’ customers did not have adequate information to consent to the location tracking that was actually occurring.”

https://arstechnica.com/?p=1857804


4 anni di GDPR. Il report di E-Lex sullo stato della data protection

Il GDPR ha compiuto 4 anni. Il 25 maggio 2018, infatti, entrava in vigore il Regolamento europeo che ha profondamente innovato il sistema della data protection, modificando radicalmente l’approccio alla protezione dei dati in Europa.

Per celebrare questo giorno, lo Studio Legale E-Lex, fondato dall’attuale componente del Collegio del Garante Guido Scorza e specializzato in diritto delle nuove tecnologie, ha pubblicato il Report che ripercorre le novità più interessanti degli ultimi dodici mesi: oltre 200 pagine di commento, che passano in rassegna le principali modifiche legislative e i provvedimenti di Garante Privacy e dell’European Data Protection Board (EDPB). Per il download del Rapporto vai al link “Un anno di Data Protection. Il report di E-Lex”.

Nel presentare il Report, Giovanni Maria Riccio, socio dello studio E-Lex, ha affermato: “Spesso, anche per noi esperti del settore può essere complesso riuscire a seguire tutto quello che succede. Per questo motivo, abbiamo pensato che potesse essere utile uno strumento agile, ma sistematico, che mettesse ordine e classificasse per macroaree alcuni dei temi di maggiore attualità”.

Il Report è suddiviso in 9 sezioni, che spaziano dai dati giudiziari e sensibili, alle attività delle pubbliche amministrazioni e all’utilizzo dei dati, spesso sanzionato dal Garante, per attività di marketing e telemarketing.

Particolare attenzione, nel Report, è riservata anche alle nuove tecnologie. Sono così esaminate le sanzioni che le diverse autorità garanti (in Italia, Svezia e Germania) hanno comminato a Clear View AI, l’app statunitense che ha raccolto decine di milioni di dati biometrici, resi pubblicamente accessibili su siti internet e social network, attraverso la tecnica del cosiddetto “web scraping”.

“Le tecniche di acquisizione di dati biometrici sono una grandissima risorsa, ma al tempo stesso possono evocare scenari distopici”, ha dichiarato Adriana Peduto, socia di E-Lex. “Lo sviluppo costante di nuove tecnologie impone un’attenzione quotidiana, che deve condurre alla ricerca di un equilibrio tra diritti di impresa e ragioni dell’innovazione, da un lato, e diritti e libertà fondamentali dei cittadini, soprattutto dei più vulnerabili, dall’altro”.

La protezione dei dati, in un’economica globalizzata, non è però una questione esclusivamente nazionale. Non a caso una sezione del report prende in esame alcuni provvedimenti di altre autorità nazionali, tra cui quella del CNIL sui requisiti del DPO, e alcune modifiche legislative extracomunitarie, come la nuova legge cinese, che, pur riprendendo alcune soluzioni tipiche del GDPR (come la ripartizione tra titolare e responsabile e le basi giuridiche che legittimano il trattamento dei dati), continua ad assegnare allo Stato poteri molto invasivi di controllo sui dati dei cittadini. L’ottica transfrontaliera interessa anche la sezione sul trasferimento dei dati extra UE, tema attualissimo dopo la sentenza Schrems II della Corte di Giustizia, che ha invalidato gli accordi di trasferimento tra Europa e Stati Uniti, e la vicenda di Google Analytics che sta interessando in questi giorni le pubbliche amministrazioni italiane.

Per Ernesto Belisario, socio di E-Lex, “Si tratta di una vicenda sintomatica della scarsa attenzione che spesso le amministrazioni dedicano alla scelta dei propri fornitori, così come dimostrato dai tanti provvedimenti del Garante Privacy dell’ultimo anno che hanno avuto ad oggetto proprio l’attività dei responsabili del trattamento di enti pubblici”.

https://www.key4biz.it/4-anni-di-gdpr-il-report-di-e-lex-sullo-stato-della-data-protection/405183/


Trattamento dei dati: il Garante Privacy sanziona Uber per 4,2 milioni di euro

Due sanzioni di 2 milioni e 120mila euro ciascuna sono state comminate dal Garante privacy a Uber B.V. (UBV), con sede legale ad Amsterdam, e a Uber Technologies Inc (UTI), con sede legale a San Francisco, ritenute entrambe responsabili delle violazioni commesse nei confronti di oltre 1 milione e mezzo di utenti italiani, tra autisti e passeggeri.

Informativa inidonea, dati trattati senza consenso, mancata notificazione all’Autorità sono le violazioni riscontrate dal Garante nel corso di accertamenti ispettivi effettuati presso Uber Italy srl a seguito di un data breach reso pubblico dalla capofila statunitense nel 2017.

L’incidente di sicurezza, avvenuto prima della piena applicazione del Regolamento europeo (Gdpr), aveva coinvolto i dati di circa 57 milioni di utenti di tutto il mondo, ed era stato sanzionato dall’Autorità privacy olandese e da quella inglese sulla base delle rispettive normative nazionali.

Le informazioni personali trattate da Uber riguardavano i dati anagrafici e di contatto (nome, cognome, numero di telefono e e-mail), le credenziali di accesso all’app, dati di localizzazione (quelli che risultavano al momento della registrazione), le relazioni con altri utenti (condivisione di viaggi, presentazione di amici, informazioni di profilazione).

Con il provvedimento odierno l’Autorità sanziona dunque la società di diritto olandese Uber BV e la statunitense Uber Technologies, come contitolari del trattamento, ciascuna responsabile delle violazioni del Codice privacy commesse nei confronti degli utenti italiani.

Le sanzioni riguardano in particolare l’inidonea informativa resa agli utenti (in quanto priva dell’indicazione relativa alla contitolarità del trattamento) e “formulata in maniera generica e approssimativa” con “informazioni poco chiare e incomplete” e “di non facile comprensione”.

Nell’informativa, infatti, non erano ben specificate le finalità del trattamento, i riferimenti ai diritti degli interessati risultavano vaghi e lacunosi, e non era neppure chiaro se gli utenti fossero obbligati o meno a fornire i propri dati, né quali fossero le conseguenze di un eventuale diniego.

Uber, inoltre, senza aver acquisito un valido consenso, trattava i dati di circa 1.379.00 passeggeri profilandoli sulla base del cosiddetto “rischio frode”, assegnando loro un giudizio qualitativo (ad es., low) e un parametro numerico (da 1 a 100).

La multinazionale, infine, non aveva rispettato l’obbligo di notificare all’Autorità il trattamento di dati per finalità di geolocalizzazione, come previsto dalla normativa in vigore prima del nuovo Regolamento Ue.

Nel definire l’ammontare delle sanzioni, applicabile nella stessa misura di 2 milioni e 120mila euro sia a UBV che a UTI, l’Autorità, oltre alla gravità delle violazioni accertate, ha tenuto conto anche del rilevante numero di persone coinvolte e delle condizioni economiche della società.

https://www.key4biz.it/trattamento-dei-dati-il-garante-privacy-sanziona-uber-per-42-milioni-di-euro/404327/


Congresso Asso Dpo, “un must per esperti privacy”: 12 maggio a Milano e online

È online il programma dell’ottava edizione del congresso annuale internazionale Asso Dpo, “diventato un must per chi si occupa di data protection in Italia”, raccontano gli organizzatori: l’Associazione Data Protection Officer, guidata da Matteo Colombo.

Il focus: nuove norme privacy in Italia e all’estero e cybersecurity

I principali DPO di multinazionali e pubbliche amministrazioni in Italia e in Europa, il Garante Privacy italiano ed europeo, le Autorità Garanti del resto del mondo, Associazioni privacy europee, professori universitari, esperti in cybersecurity e tutti gli stakeholder europei sulla protezione dei dati. Saranno questi i relatori dell’edizione, che si terrà il 12 maggio prossimo. 

I temi di questa edizione? Presentare, in modo approfondito, ai partecipanti sia le nuove norme europee in fase di discussione sulla data protection, che affiancheranno il GDPR, come il Data Act, sia far conoscere agli esperti privacy italiani le norme internazionali sulla protezione dei dati. Ampio spazio anche ai temi di attualità, come l’utilizzo dell’intelligenza artificiale in ambito privacy. E poi i DPO racconteranno la propria vita da Data Protection Officer, per scoprire come stanno organizzando l’agenda lavorativa.

Il programma e come registrarsi per seguirlo onsite o online

Il Congresso si svolgerà nella modalità ibrida: in presenza, a Milano al Palazzo delle Stelline, e da remoto. Di seguito il programma del Congresso e qui le informazioni su come registrarsi a pagamento per seguirlo onsite o online.

WELCOME COFFEE

REGISTRAZIONE PARTECIPANTI

10:00 / 10:15

SALUTI ISTITUZIONALI E PRESENTAZIONE

Matteo Colombo, Presidente di ASSO DPO 

10:15 / 10:35

KEYNOTE SPEAKER

Claudio Filippi, Vicesegretario generale, Garante per la protezione dei dati, Italia

Intervista: Raffaele Barberio, Presidente Privacy Italia

10:35 / 10:45

SESSIONE I: ASSO DPO ON AIR 2022

Massimo Giuriati, Vice Presidente ASSO DPO

10:45 / 11:05

COOKIE & E-PRIVACY: LA GESTIONE DEL BANNER TRA DEFINIZIONI TECNICHE E IL RUOLO DELLE TERZE PARTI COINVOLTE

Sponsored by: PRIVACY LAB

Andrea Chiozzi, CEO PrivacyLab

11:05 / 11:25

SESSIONE II: CYBERSECURITY

Intervista: Marco Armoni, Esperto in cyber security e Coordinatore Gruppo Cyber Security, Comitato Scientifico ASSO DPO 

11:25 / 11:40

SESSIONE SPONSOR

Sponsored by: ONE TRUST

Andrea Rossi, Senior Solution Engineer, One Trust | “Prova valida del consenso: come coltivare la fiducia e dimostrare la conformità”

11:40 / 12:00

SESSIONE III: NEW EUROPEAN LEGISLATION ON DATA 

Cecilia Àlvarez, EMEA Privacy Policy Director, Facebook

Intervista: Paul Jordan, Professional Advisory, Representation, Government, Regulatory & Industry Affair, all things data strategy & governance

12:00 / 13:00

SESSIONE IV: ATTIVITÀ ISPETTIVE IN UNIONE EUROPEA

Sponsored by: DELOITTE

Marco Menegazzo, Comandante del Gruppo Privacy del “Nucleo Speciale Tutela Privacy e Frodi Tecnologiche”

Alexandra Jaspar, Director Risk Advisory, Data Protection & Privacy, Deloitte

Dieter Kugelmann, State Commissioner at Rhineland, Palatinate. DHPol

Intervista: Anna Pouliou, Partner Deloitte, Coordinatore Gruppo Internazionale, Comitato Scientifico ASSO DPO

13:00 / 14:00

LUNCH TIME

14:00 / 14:20

KEYNOTE SPEAKER

Bojana Bellamy, Presidente di Hunton Andrews Kurth LLP’s CIPL

Intervista: Paul Jordan, Professional Advisory, Representation, Government, Regulatory & Industry Affair, all things data strategy & governance

14:20 / 15:00

SESSIONE V: EUROPEAN DIGITAL SOVEREIGNTY AND INNOVATION: IMPACTS ON DATA PROTECTION AND PRIVACY

EDPS, European Data Protection Supervisor

European Commission

Intervista: Nicola Fabiano, Avvocato, Già Garante Repubblica di San Marino, Cybersecurity, IoT, Blockchain Lawyer

15:00 / 16:00

SESSIONE VI: TEMATICHE PRIVACY IN SANITÀ

Helga Porisdottir, Data Protection Commissioner, Islanda

Baroum Mrad Georgis, DPO Responsabile Servizio protezione dati e privacy, Ente Ospedaliero Cantonale Ticino, Svizzera

Silvia Melchionna, Funzionario GPDP Area direttiva Settore Sanità

Intervista: Nadia Arnaboldi, Comitato Direttivo ASSO DPO

16:00 / 16:15

COFFEE BREAK

16:15 / 16:30

SESSIONE SPONSOR

16:30 / 17:30

SESSIONE VII: NUOVE SFIDE PER IL DPO: L’INTELLIGENZA ARTIFICIALE E LA TUTELA DELLA PERSONA ALLA LUCE DEI REGOLAMENTI

Carmelo Fontana, Senior Regional Counsel, Google

Giovanni Ziccardi, Professore Associato Informatica Giuridica, Università Milano

Massimiliano Pappalardo, Partner Studio Legale Ughi e Nunziante, CIPP/E

Intervista: Rodolfo Mecarelli, Comitato Scientifico ASSO DPO

17:30 / 19:30

Aperitivo Conclusivo – Network Event

https://www.key4biz.it/congresso-asso-dpo-un-must-per-esperti-privacy-12-maggio-a-milano-e-online/400039/


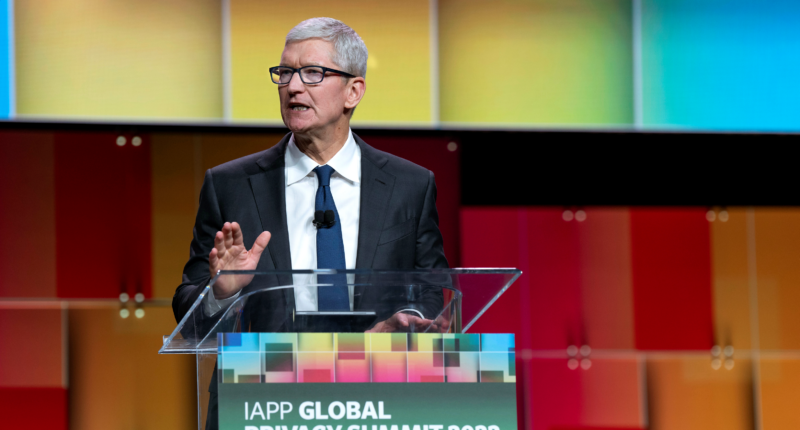
Tim Cook delivers speech railing against “data industrial complex,” sideloading

Apple CEO Tim Cook speaks at the IAPP 2022 conference.
Enlarge / Apple CEO Tim Cook speaks at the IAPP 2022 conference.

Apple CEO Tim Cook took to the stage at the annual International Association of Privacy Professionals (IAPP) conference on Tuesday to talk about privacy, security, ad tracking, and sideloading.

Calling privacy “one of the most essential battles of our time,” Cook lambasted companies that moneteize large user data collection operations, comparing them to real-world stalkers.

By contrast, he claimed that Apple maintains “a commitment to protecting people from a data industrial complex built on a foundation of surveillance.” To vigorous applause from the audience of privacy professionals, he voiced his support for US privacy regulations akin to those passed in Europe in recent years.

On the other hand, he said he and Apple are “deeply concerned about regulations that would undermine privacy and security in service of some other aim,” like protecting competition.

[embedded content]
Apple CEO Tim Cook speaks at IAPP 2022

Although he did not name them specifically, he was likely referring to the European Union’s Digital Markets Act and the United States’ Open App Markets Act, which incorporate language about forcing platform holders like Apple to allow sideloading.

The current iteration of the Digital Markets Act no longer includes a sideloading requirement, but it is still not finalized. The Open App Markets Act still has a sideloading requirement; the Senate Judiciary Committee recently approved it, but it has not yet been brought to the floor in Congress.

On new regulations like these, Cook said:

That means data-hungry companies would be able to avoid our privacy rules, and once again track our users against their will. It would also potentially give bad actors a way around the comprehensive security protections we’ve put in place, putting them in direct contact with our users, and we have already seen the vulnerability that creates on other companies’ devices.

He cited one notable example to support this point: Android users who sideloaded seemingly legitimate COVID-19-tracking apps and consequently found their phones infected with ransomware.

“If we are forced to let unvetted apps onto iPhone, the unintended consequences will be profound,” Cook said. “And when we see that, we feel an obligation to speak up—and to ask policymakers to work with us to advance goals that I truly believe we share, without undermining privacy in the process.”

One key part of his argument is that sideloading could become so commonplace that important apps will only be installable by that method, rather than through the App Store, which Cook claims is safer. If that happens, Cook argues, then the notion of giving users a choice goes away because they might feel pressure to sideload apps, thus exposing them to malicious actors.

Cook also tried to reassure listeners that “Apple believes in competition.” However, he did not offer any alternative solutions for those concerned that Apple’s control over the App Store allows it to charge app developers exorbitant fees or subject developers to capricious or unfair rules.

Cook’s speech was not the first time an Apple executive took the stage at a large conference to make the case that new regulation meant to ensure continued competition could undermine user security and privacy. Craig Federighi made a similar speech at Web Summit 2021.

https://arstechnica.com/?p=1847519


Il nuovo accordo transatlantico USA-UE per la protezione dei dati personali, tutto cambi perché nulla cambi?

Sembra essere una coincidenza (oppure no?) la circostanza che nello stesso giorno in cui Il Consiglio e il Parlamento europeo annunciano di aver trovato l’accordo di compromesso politico sul testo finale della Legge sui Mercati Digitali (Digital Markets Act – DMA) –  il primo testo legislativo al mondo che introduce regole e sanzioni molto stringenti per le grandi piattaforme on line e le big tech (soprattutto a stelle e strisce..) – la Commissione UE e il Governo degli Stati Uniti d’America abbiano contestualmente annunciato di aver trovato – dopo più di un anno di negoziati – un  “accordo politico di principio” sul nuovo quadro regolatorio transatlantico per disciplinare i flussi di dati da una sponda all’altra dell’oceano.

“Accordo politico di principio” significa che l’annuncio non è stato corredato da una bozza o da un testo del “Trans-Atlantic Data Privacy Framework” che gli esperti possano valutare e commentare: gli sherpa del governo USA e della Commissione UE europea continueranno ora la loro cooperazione al fine di tradurre l’accordo politico in documenti legali. Anche se ci vorranno non pochi mesi (il che continuerà a lasciare le imprese e i mercati nella stessa grave situazione di incertezza giuridica seguita alla sentenza della Corte di Giustizia UE Schrems II di annullamento dell’accordo del Privacy Shield, che aveva rimpiazzato il precedente accordo del Safe Harbor, pure invalidato) è individuabile il percorso politico-legislativo che sarà ora seguito: gli impegni politici del “Trans-Atlantic Data Privacy Framework” confluiranno in un ordine esecutivo che costituirà la base della valutazione della Commissione UE nella sua futura decisione di adeguatezza.

E qui sorge un primo dubbio: un ordine esecutivo è un provvedimento proprio del Presidente degli Stati Uniti d’America che indirizza le politiche esecutive delle agenzie del Governo federale degli Stati Uniti d’America (per esempio: le famigerate agenzie per la sicurezza nazionale e di intelligence che hanno scatenato i ricorsi di Maximilian Schrems II che hanno portato all’annullamento dei precedenti accordi internazionali sui data transfer transatlantici). Tuttavia gli ordini esecutivi sono impugnabili di fronte all’autorità giudiziaria per violazione della Costituzione (e nulla vieta di prospettare scenari – anche elettorali.. – in cui i repubblicani attacchino o impugnino l’executive order del Presidente Biden che in adempimento degli accordi politici con la UE vietasse alle agenzie certe attività considerate dagli oppositori primarie per la sicurezza degli USA..).

Il nuovo Trans-Atlantic Data Privacy Framework  è stato presentato come un impegno senza precedenti da parte degli Stati Uniti “per attuare riforme che rafforzeranno la privacy e le protezioni delle libertà civili applicabili alle attività di intelligence dei segnali degli Stati Uniti”. E qui veniamo ad un secondo punctum dolens. Come i più attenti osservatori ricorderanno, ad esempio, con la sentenza Schrems II la Corte di Giustizia UE aveva vietato totalmente – in relazione all’articolo 50 USC § 1881a (= FISA 702) e EO 12.333 – il trattamento/trasferimento dei dati personali dalla UE verso tutti i “fornitori di servizi di comunicazione elettronica” con sede negli Stati Uniti e qualsiasi flusso di dati negli Stati Uniti verso tali soggetti in quanto non protetto da norme di divieto di intercettazioni da parte della National Security Agency – NSA. Ebbene, pur non disponendo del testo, tra gli accordi di principio raggiunti apprendiamo che sulla base del nuovo framework i dati potranno fluire tra le società UE e statunitensi e una nuova serie di regole e salvaguardie vincolanti limiteranno “l’accesso ai dati da parte dell’autorità di intelligence statunitense a quanto necessario e proporzionato per proteggere la sicurezza nazionale”. E’ abbastanza chiaro che una formula così generica e ambigua già di per sé appare svuotare di qualsiasi valore le annunciate garanzie, sembrando rimettere a quegli stessi soggetti (o comunque non essendo chiaro a quale ente imputare) le valutazioni di proporzionalità e adeguatezza e il giudizio di prevalenza della sicurezza nazionale sulla protezione dei dati provenienti dalla UE. E non va dimenticato che proprio questo è il punto che aveva portato all’annullamento sia del Safe Harbor che del Privacy Shield. Scenario che viene ora riproposto praticamente identico al passato, con la differenza che gli USA – in modo formalistico ma rassicurante – utilizzano gli stessi termini GDPR-friendly che piacciono alla UE (la “proporzionalità”) senza spiegare quali profonde modifiche normative intenderanno implementare per realizzare questo impegno politico.

Fa poi francamente sorridere l’affermazione che “le agenzie di intelligence adotteranno procedure per garantire un controllo efficace sulla tutela della nuova privacy e norme sulle libertà civili”: bellissima dichiarazione di principio, ma si resta curiosi di capire con quale vincolatività e veste giuridica troverà spazio nel testo legale dell’accordo, in un mondo di guerre sia sul campo – come la tragica attualità ci mostra – che combattute a colpi di intelligence, intercettazioni, accordi sottobanco tra governi (come quello che sembrerebbe – così raccontano inchieste giornalistiche recenti – aver consentito accesso ai dati sanitari COVID dei cittadini italiani da parte dei servizi segreti russi in cambio di supporto logistico e aiuto nel pieno della pandemia).

Ancora: USA e UE si sono accordati per attuare un nuovo sistema di ricorso a due livelli per avviare indagini e risolvere i reclami degli europei sull’accesso ai dati da parte delle autorità di intelligence statunitensi che include un tribunale per il riesame della protezione dei dati. Dunque si torna sempre al medesima nodo critico: le agenzie USA intanto accedono ai dati, poi gli interessati possono ricorrere….

E infine: sono previsti stringenti obblighi per le aziende che trattano i dati trasferiti dall’UE, ma poi apprendiamo che tali aziende potranno autocertificare la propria adesione ai Principi di protezione dei dati attraverso il Dipartimento del Commercio. Si torna cioè ai primi anni Duemila e al Safe Harbor, quando invece la Corte di Giustizia e le Raccomandazioni del Comitato europeo per la protezione dei dati personali 1/2020 e 2/2020 hanno chiaramente imposto quale precondizione di liceità dei trasferimenti (anche verso gli USA) non una burocrazia inutile (come un’autocertificazione), ma valutazioni documentabili circa le condizioni sostanziali di effettiva tutela dei dati trasferiti nell’ordinamento giuridico del Paese di destinazione dei dati (e tale presupposto è correttamente incluso nella nuova versione delle clausole standard per il trasferimento internazionale dei dati di cui alla Decisione 2021/914 del 4 Giugno 2021 della Commissione UE).

Insomma: nonostante due anni di discussione dalla famosa sentenza della CGUE, sembra che ancora non si siano trovate soluzioni giuridiche effettive e soluzioni pienamente funzionanti ai problemi sollevati dalla Corte di giustizia. E sembra frettoloso aver annunciato un accordo politico senza un testo solido: serve solo a generare ancora più incertezza giuridica.

Forse anche per questo Max Schrems e la sua associazione NOYB (My Privacy is None of Your Business) sono già sugli scudi e annunciano possibili ricorsi (oltre a quelli pendenti post sentenza CGUE – oltre 100 – in varie giurisdizioni mondiali) per l’annullamento (sarebbe il terzo) del Trans-Atlantic Data Privacy Framework, (che il Presidente Biden ha presentato come generatore di valore di scambi commerciali bilaterali per oltre 7 miliardi di euro).

In realtà chi scrive ha più volte sottolineato come nessun accordo bilaterale USA-UE potrà mai risolvere le criticità data protection connesse ai flussi UE-USA dei dati e che ciò che realmente serve è una legge federale USA sulla protezione dei dati. In questa prospettiva, va invece accolto con favore l’indicazione della Future of Tech Commission statunitense che lo scorso 21 gennaio ha pubblicato il rapporto contenente il Piano d’Azione “The Future of Tech: A Blueprint for Action“, che raccomanda un’agenda coordinata di politica tecnologica federale per proteggere la privacy e la sicurezza di consumatori, bambini e famiglie e per salvaguardare il futuro dell’America dal potere smisurato delle grandi aziende tecnologiche.

Le principali raccomandazioni della Commissione sono:

  • promulgare una legge federale nazionale sulla protezione dei dati che dia ai cittadini e consumatori americani un controllo effettivo sulla loro privacy;
  • aggiornare il Child Protection Act per rafforzare le misure di protezione per minori e adolescenti;
  • obbligare ad una maggiore trasparenza e responsabilità sugli algoritmi;
  • migliorare la cyber-sicurezza istituendo centri di sicurezza informatica regionali, pubblico-privati;
  • aumentare la concorrenza di mercato nel settore tecnologico; e
  • investire nell’innovazione tecnologica.

Insomma: solo un deciso, innovativo e storico intervento legislativo sulla protezione dei dati valido per tutta la Confederazione USA potrà forse risolvere i problemi (partendo ad esempio dalla buona legge privacy statale della California, che sta dimostrando di funzionare).

E forse rabbonire Max Schrems una volta per tutte.

https://www.key4biz.it/il-nuovo-accordo-transatlantico-usa-ue-per-la-protezione-dei-dati-personali-tutto-cambi-perche-nulla-cambi/397482/


Nuove norme privacy e cybersecurity al Congresso Asso Dpo: 12 maggio a Milano e online

I principali DPO di multinazionali e pubbliche amministrazioni in Italia e in Europa, il Garante Privacy italiano ed europeo, le Autorità Garanti del resto del mondo, Associazioni privacy europee, professori universitari, esperti in cybersecurity e tutti gli stakeholder europei sulla protezione dei dati. Saranno questi i relatori dell’8° edizione dell’annuale Congresso internazionale Asso Dpo, promosso ed organizzato dall’Associazione Data Protection Officer, che si terrà il 12 maggio prossimo. Il Congresso Asso Dpo è diventato un must per chi si occupa di data protection in Italia.

I temi di questa edizione? Presentare, in modo approfondito, ai partecipanti sia le nuove norme europee in fase di discussione sulla data protection, che affiancheranno il GDPR, come il Data Act, sia far conoscere agli esperti privacy italiani le norme internazionali sulla protezione dei dati. Ampio spazio anche ai temi di attualità, come l’utilizzo dell’intelligenza artificiale in ambito privacy. E poi i DPO racconteranno la propria vita da Data Protection Officer, per scoprire come stanno organizzando l’agenda lavorativa.

Il Congresso si svolgerà nella modalità ibrida: in presenza, a Milano al Palazzo delle Stelline, e da remoto. Qui il programma del Congresso e le informazioni su come registrarsi per seguirlo onsite o online.

https://www.key4biz.it/nuove-norme-privacy-e-cybersecurity-al-congresso-asso-dpo-12-maggio-a-milano-e-online/396764/


Francia, presidenziali 2022: tutti reclamano la sovranità dei dati, ma i siti web dei partiti violano il GDPR

Campagna elettorale e violazione del GDPR

La Francia si avvia a grandi passi verso le nuove elezioni presidenziali, con il primo turno previsto per il 10 aprile prossimo e l’eventuale ballottaggio due settimane dopo. Tanti i siti web dedicati al grande evento elettorale, alcuni tirati su dagli stessi partiti, da liste civiche e movimenti, e come sempre accade l’accesso dei cittadini su ognuno di essi pone subito un problema di tutela dei dati, che appare piuttosto debole o ambigua nel migliore dei casi.

Prima dell’invasione russa dell’Ucraina, delle bome e della questione umanitaria, con milioni di uomini e donne in fuga verso l’Europa occidentale, il tema dei dati era centrale nelle strategie elettorali messe a punto dai partiti.

Si parlava molto della sovranità dei dati, solo che uno studio dell’agenzia Neodia ha smascherato la retorica e posto in evidenza un problema enorme: nessuno di questi siti web a sostegno di un candidato o di un altro è conforme al regolamento europeo sul trattamento dei dati o GDPR.

Candidati promossi e bocciati

In poche parole, nessuno rispetta la normativa base sulla raccolta e sul trattamento dei dati personali dei cittadini e il peggiore, in tal senso, sembra essere il sito web de La République En Marche a supporto dell’attuale Presidente francese, Emmanuel Macron.

In questo caso, è stato dimostrato che i dati personali sono raccolti tramite servizi di profilazione e automazione del marketing, tra cui Google Analytics (e anche Google ADS e Optimize), Facebook Pixel e Video e MailChimp, con sede negli Stati Uniti.

Ma non è l’unico, perché Google Analytics è ampiamento sfruttato anche dal candidato di destra Valérie Pécresse (Repubblicani), dal candidato di centro-destra Jean Lassalle (Résistons) e da tutta la truppa della destra radicale, Marine Le Pen (Rassemblement National), Eric Zemmour (Reconquête) e Nicolas Dupont-Aignan (Debout La France).

In alcuni casi, è stato accertato che la raccolta dati inizia ben prima che l’utente fornisca il suo consenso (c’è sempre da chiedersi se veramente sia consenso “informato”).

Non più di un mese fa, l’Autorità garante per il trattamento dei dati personali in Francia, la CNIL, ha stabilito che l’attività di raccolta e trasferimento dati di Google Analytics non è per niente conforme al GDPR. Tutto lascia pensare che la stessa cosa valga anche per i siti web dedicati alla campagna elettorale delle presidenziali 2022.

L’alternativa alle Big Tech esiste

A sinistra tutti bravi? Dipende. Google è anche qui molto utilizzato, ma i distinguo ci sono. Ad esempio, alcuni candidati della sinistra radicale, come Philippe Poutou (Nuovo partito anticapitalistsa), Jean-Luc Mélenchon (La France Insoumise), il candidato del Partito Comunista Fabien Roussel, il candidato dei Verdi Yannick Jadot e lo stesso Dupont-Aignan nell’altro schieramento, usano anche “Matomo”.

Matomo è un software libero per fornire report dettagliati e in tempo reale sui visitatori di un sito web, fra cui i motori di ricerca di provenienza, parole chiave utilizzate, la lingua di utilizzo e le pagine più visitate.

Alcuni hanno anche sfruttato un’altra piattaforma francese Axeptio, per la gestione dei consensi (CMP). A tutti gli effetti, l’alternativa alle Big tech americane esiste di già.

Chi vince e chi perde in nome del GDPR

Lo studio ha comunque incoronato il candidato alle presidenziali “campione del rispetto della privacy”: è Nathalie Arthaud di Lotta Opeaia. Nel suo sito web mancava come informazione base per il rispetto del GDPR il nome del responsabile della protezione dei dati.

Assolutamente non conformi i siti di Mélenchon e Anne Hildago, membro del Partito Socialista e sindaca di Parigi, in compagnia di Zommour, che nel suo programma parla di leggi per garantire che i dati dei francesi rimangano su suolo nazionale, quindi di sovranità digitale, e allo stesso tempo sfrutta soluzioni tecnologiche che questi dati inviano in altri Paesi.

https://www.key4biz.it/francia-presidenziali-2022-tutti-reclamano-la-sovranita-dei-dati-ma-i-siti-web-dei-partiti-violano-il-gdpr/396143/