Uber asked contractor to allow video surveillance in employee homes, bedrooms
Uber asked contractor to allow video surveillance in employee homes, bedrooms

For years, employers have used surveillance to keep tabs on their employees on the job. Cameras have watched as workers moved cash in and out of registers, GPS has reported on the movements of employees driving company vehicles, and software has been monitoring people’s work email.

Now, with more work being done remotely, many of those same surveillance tools are entering people’s homes. A marketing company in Minnesota forced employees to install software that would record videos of employee’s screens and even cut their hours if they took a bathroom break that was too long. A New York e-commerce company told employees that they would have to install monitoring software on their personal computers that would log keystrokes and mouse movements—and they’d have to install an app on their phones that would track their movements throughout the workday.

The situation isn’t limited to the US, either. One multinational company appears to be testing the boundaries of what’s an acceptable level of surveillance for remote workers. Teleperformance, one of the world’s largest call center companies, is reportedly requiring some employees to consent to video monitoring in their homes. Employees in Colombia told NBC News that their new contract granted the company the right to use AI-powered cameras to observe and record their workspaces. The contract also requires employees to share biometric data like fingerprints and photos of themselves, and workers have to agree to share data and images that may include children under 18.

Teleperformance employs over 380,000 people in 83 countries to provide call center services for a range of companies, including Amazon, Apple, and Uber. A company spokesperson told NBC  that it is “constantly looking for ways to enhance the Teleperformance Colombia experience for both our employees and our customers, with privacy and respect as key factors in everything we do.”

Amazon and Apple said that they did not ask Teleperformance for this extra monitoring, and an Apple spokesperson said the company forbids video monitoring of employees by suppliers. A recent Apple audit reportedly found Teleperformance in compliance with this requirement.

But Uber apparently requested the ability to monitor some workers. Uber said it wouldn’t observe the entire workforce, but the company did not specify which employees would be subject to the new policies. The ride sharing company asked for the monitoring of Teleperformance’s remote employees because call center staff have access to customers credit cards and trip details, an Uber spokesperson told NBC News.

Like many remote workers in the US, Colombians have had to make do with the space they have available to them. In many cases, that’s meant putting their work equipment in otherwise private spaces like their bedrooms. “The contract allows constant monitoring of what we are doing, but also our family,” one worker told NBC. “I think it’s really bad. We don’t work in an office. I work in my bedroom. I don’t want to have a camera in my bedroom.”

Another Teleperformance worker said the only room quiet enough to take customer calls is her bedroom, and at night, during her shifts, it’s also where her husband sleeps. “It’s a violation of my privacy rights, and the rights of my husband and mother-in-law who live with me,” she said.

Boom time for surveillance

Many companies (though not all) were forced to implement remote work a year and a half ago when the pandemic began, and since then, interest in employee monitoring software has boomed. There’s concern that, when the pandemic ends, digital surveillance will follow employees back to the office.

The tools and policies vary in their degrees of invasiveness. Some monitor which apps or websites are open and active, while others log keystrokes or take screenshots to allow managers to snoop on their employees’ desktops. Some will keep tabs on general activity, posting a pop-up window if the person appears to be inactive for too long. If the user doesn’t dismiss it in time, it’ll pause their time clock, effectively docking their pay if their bathroom break stretches too long. Other employers skip specialized apps entirely and ask their employees to stay on video chat all day long.

Employees don’t have many options. They can organize to push back against snooping employers—which many of Teleperformance’s Colombian employees appear to be doing—but many countries, including the US, don’t have laws to prevent companies from surveilling their workers. While the Fourth Amendment in the US may protect against unreasonable search and seizure by the government, it doesn’t apply to private companies in these cases.

“There’s not a constitutional issue here,” Paul Stephens, director of policy and advocacy with Privacy Rights Clearinghouse, told NPR last year. “There aren’t a whole lot of legal protections for employees who are being monitored.”

https://arstechnica.com/?p=1785847


Apple says it will refuse gov’t demands to expand photo-scanning beyond CSAM

Illustration of a padlock over a glowing digital data panel.
Getty Images | Yuichiro Chino

Apple today said it will refuse any government demands to expand its new photo-scanning technology beyond the current plan of using it only to detect CSAM (child sexual abuse material).

Apple has faced days of criticism from security experts, privacy advocates, and privacy-minded users over the plan it announced Thursday, in which iPhones and other Apple devices will scan photos before they are uploaded to iCloud. Many critics pointed out that once the technology is on consumer devices, it won’t be difficult for Apple to expand it beyond the detection of CSAM in response to government demands for broader surveillance. We covered how the program will work in detail in an article Thursday night.

Governments have been pressuring Apple to install backdoors into its end-to-end encryption system for years, and Apple acknowledged that governments are likely to make the exact demands that security experts and privacy advocates have been warning about. In a FAQ released today with the title, “Expanded Protections for Children,” there is a question that asks, “Could governments force Apple to add non-CSAM images to the hash list?”

Apple answers the question as follows:

Apple will refuse any such demands. Apple’s CSAM detection capability is built solely to detect known CSAM images stored in iCloud Photos that have been identified by experts at NCMEC (National Center for Missing and Exploited Children) and other child safety groups. We have faced demands to build and deploy government-mandated changes that degrade the privacy of users before, and have steadfastly refused those demands. We will continue to refuse them in the future. Let us be clear, this technology is limited to detecting CSAM stored in iCloud and we will not accede to any government’s request to expand it. Furthermore, Apple conducts human review before making a report to NCMEC. In a case where the system flags photos that do not match known CSAM images, the account would not be disabled and no report would be filed to NCMEC.

None of this means that Apple lacks the ability to expand the technology’s uses, of course. Answering the question of whether its photo-scanning system can be used to detect things other than CSAM, Apple said that it “is designed to prevent that from happening.”

“CSAM detection for iCloud Photos is built so that the system only works with CSAM image hashes provided by NCMEC and other child safety organizations,” Apple said. “There is no automated reporting to law enforcement, and Apple conducts human review before making a report to NCMEC. As a result, the system is only designed to report photos that are known CSAM in iCloud Photos.”

Apple says it won’t inject other photos into database

But the system’s current design doesn’t prevent it from being redesigned and used for other purposes in the future. The new photo-scanning technology itself is a major change for a company that has used privacy as a selling point for years and calls privacy a “fundamental human right.”

Apple said the new system will be rolled out later this year in updates to iOS 15, iPadOS 15, watchOS 8, and macOS Monterey, and will initially be deployed in the US only. The current plan is for Apple devices to scan user photos and report those that match a database of known CSAM image hashes. The Apple FAQ implicitly acknowledges that hashes of other types of images could be added to the list, but the document says Apple won’t do that.

“Can non-CSAM images be ‘injected’ into the system to flag accounts for things other than CSAM? Our process is designed to prevent that from happening,” Apple wrote. “The set of image hashes used for matching are from known, existing images of CSAM that have been acquired and validated by child safety organizations. Apple does not add to the set of known CSAM image hashes.”

Apple also said the new “feature only impacts users who have chosen to use iCloud Photos to store their photos. It does not impact users who have not chosen to use iCloud Photos.” Apple’s FAQ didn’t say how many people use iCloud Photos, but it is a widely used feature. There are over 1 billion iPhones actively used worldwide, and a 2018 estimate by Barclays analysts found that iCloud (including all services, not just iCloud Photos) had 850 million users.

Apple memo called privacy advocates “screeching voices”

Apple does not seem to have anticipated the level of criticism its decision to scan user photos would receive. On Thursday night, Apple distributed an internal memo that acknowledged criticism but dismissed it as “screeching voices of the minority.”

That portion of the memo was written by NCMEC Executive Director of Strategic Partnerships Marita Rodriguez. “I know it’s been a long day and that many of you probably haven’t slept in 24 hours. We know that the days to come will be filled with the screeching voices of the minority. Our voices will be louder. Our commitment to lift up kids who have lived through the most unimaginable abuse and victimizations will be stronger,” Rodriguez wrote.

The memo was obtained and published by 9to5Mac. The Apple-written portion of the memo said, “We’ve seen many positive responses today. We know some people have misunderstandings, and more than a few are worried about the implications, but we will continue to explain and detail the features so people understand what we’ve built.”

Open letter warns of expanding surveillance uses

Over 6,000 people signed an open letter urging Apple to reverse course, saying, “Apple’s current path threatens to undermine decades of work by technologists, academics and policy advocates towards strong privacy-preserving measures being the norm across a majority of consumer electronic devices and use cases.”

The letter quoted several security experts, including researcher Nadim Kobeissi, who wrote, “Reminder: Apple sells iPhones without FaceTime in Saudi Arabia, because local regulation prohibits encrypted phone calls. That’s just one example of many where Apple’s bent to local pressure. What happens when local regulation mandates that messages be scanned for homosexuality?”

The letter also quotes Johns Hopkins University cryptography professor Matthew Green, who told Wired, “The pressure is going to come from the UK, from the US, from India, from China. I’m terrified about what that’s going to look like. Why would Apple want to tell the world, ‘Hey, we’ve got this tool’?”

https://arstechnica.com/?p=1785740


The privacy battle Apple isn’t fighting

The privacy battle Apple isn’t fighting
Elena Lacey, Getty Images

For at least a decade, privacy advocates dreamed of a universal, legally enforceable “do not track” setting. Now, at least in the most populous state in the US, that dream has become a reality. So why isn’t Apple—a company that increasingly uses privacy as a selling point—helping its customers take advantage of it?

When California passed the California Consumer Privacy Act (CCPA) in 2018, the law came with a large asterisk. In theory, the CCPA gives California residents the right to tell websites not to sell their personal data. In practice, exercising that right means clicking through an interminable number of privacy policies and cookie notices, one by one, on every site you visit. Only a masochist or a die-hard privacy enthusiast would go to the trouble of clicking through to the cookie settings every time they’re looking up a menu or buying a vacuum. Privacy will remain, for most people, a right that exists only on paper until there’s a simple one-click way to opt out of tracking across the whole Internet.

The good news is that this ideal is inching closer and closer to reality. While the CCPA doesn’t explicitly mention a global opt-out, the regulations interpreting the law issued by the California attorney general in 2020 specified that businesses would have to honor one, just as they do individual requests. The technology for a universal opt-out didn’t actually exist yet, but last fall, a coalition of companies, nonprofits, and publishers unveiled a technical specification for a global privacy control that can send a CCPA-enforceable “do not track” signal at the browser or device level.

Today, if you live in California, you can enable the global privacy control by using a privacy browser like Brave or downloading a privacy extension, like DuckDuckGo or Privacy Badger, in whatever browser you already use. (Seriously, go do it. The full list of options is here.) Once you do, you’ll automatically tell sites you visit, “Do not sell my personal information” without having to click anything—and, unlike with previous efforts to create a universal opt-out, any decent-size company that does business in California will be legally obligated to comply, which requires adding just a few lines of code to their website.

The state of CCPA enforcement remains murky because some businesses object to the attorney general’s broad interpretation of the law. But California’s government has begun making clear that it intends to enforce the global privacy control requirement. (The more recently passed California Privacy Rights Act, which goes into full effect in 2023, makes this requirement more explicit.)

In mid-July, Digiday reported that Attorney General Rob Bonta’s office had “sent at least 10 and possibly more than 20 companies letters that call on them to honor the GPC.” And an item appeared on a recent list of CCPA enforcement actions on the attorney general’s website noting that a company had been forced to start honoring the signal.

Now, the bad news. While it’s a lot easier to install a privacy extension or browser than click through a million privacy pages, the vast majority of people are still unlikely to do so. (It remains to be seen whether DuckDuckGo papering America’s highways and cities with billboards will inspire a new wave of privacy connoisseurs.)

This matters quite a bit because online privacy rights are collective, not individual. The trouble with pervasive tracking is not merely that it can allow someone to access your personal location data and use it to ruin your life, as recently happened to a Catholic priest whose commercially available Grindr data revealed a pattern of frequenting gay bars. Even if you personally opt out of tracking, you’re still living in a world shaped by surveillance. Tracking-based advertising contributes to the decline of quality publications by eating away at the premium that advertisers pay to reach their audiences. Cheaper to find those readers on social media or even on bottom-feeding extremist news sites. It turbocharges the incentive to relentlessly maximize engagement on social media platforms. None of that will go away until a critical mass of people opt out of being tracked across the board.

That’s why one absence from the list of companies supporting the global privacy control is so conspicuous. Apple burnished its already strong reputation on privacy earlier this year by introducing App Tracking Transparency, a setting that flips the privacy default on iOS devices by forcing apps to get a user’s permission before sharing their data. That is a genuinely big step forward for privacy, since the difference between being opted out by default and opted in is enormous—and indeed, early reports suggest that most iPhone users are declining to give apps permission to track them.

But Apple, despite its stated (and heavily advertised) commitment to privacy, has not incorporated the global privacy control into Safari, the most popular mobile browser in the US and the second-most-popular desktop browser. Nor has it built it into iOS, which accounts for more than half of the US mobile operating system market. That means it’s not doing as much as it could to protect tens of millions of users from having their data sold and shared. The App Tracking Transparency framework is important, but it relies on Apple catching app developers who violate the policy. Safari’s tracking-prevention feature, meanwhile, relies on a technical approach to blocking cookies and other trackers that can often be circumvented.

“For years, companies have found ways to circumvent technical privacy protections. It’s basically an arms race,” says Ashkan Soltani, a privacy researcher who helped develop the global privacy control. “Technical tools are not enough. You need to have the force of law behind it.” That’s where the global privacy control is crucially different from existing tracking prevention. If a business disregards it, it isn’t just violating terms of service or evading some code—it’s breaking the law and risks being slapped with major fines or penalties.

So far, however, none of the biggest browsers have incorporated the feature, keeping it from widespread adoption. This is not shocking in the case of Google, which hasn’t added it to Chrome or Android: The world’s biggest surveillance advertising company is not exactly known for caring much about user privacy. (Google declined to comment for this story.) A Mozilla spokesperson said the company is “looking into the global privacy control and actively considering next steps in Firefox.” It isn’t clear why Apple hasn’t yet joined the party or whether it plans to in the future. The company didn’t respond to multiple requests for comment over the past week.

In the past, Apple has used software design and App Store policies to protect users, stepping into the vacuum created by the lack of comprehensive privacy legislation. Now, in California and any other states that follow its lead—Colorado, for example, will require businesses to honor the global privacy control starting in 2024—the law has finally gotten ahead of the technology. The public won’t start seeing the full benefits until the private sector catches up. If even a privacy-centric company like Apple isn’t interested, though, the wait might be longer than you’d think.

This story originally appeared on wired.com.

https://arstechnica.com/?p=1784258


Quanto conta il fattore umano nella protezione dei dati personali?

Il diritto alla protezione dei dati personali – come del resto anche il diritto alla privacy –  non gode a tutt’oggi di buona fama, almeno in una parte della popolazione. Sta difatti acquisendo consenso una certa narrazione che vede tali garanzie quali intoppi burocratici senza i quali le cose in Italia andrebbero più spedite e, perché no, molte ataviche inefficienze sarebbero risolte, tralasciando – poco importa se con dolo o con colpa – la loro natura di distinti diritti fondamentali dell’uomo (cfr. a titolo di esempio gli Artt. 7 e 8 della Carta dei Diritti Fondamentali dell’Unione Europea).

Per intenderci, è come se il sentire comune non pensasse a Madame Curie come ad una delle più grandi menti della storia dell’umanità, ma la ritenesse la responsabile diretta delle conseguenze dei disastri di Chernobyl e Fukushima e per questo meritoria di unanime riprovazione.

Il paragone è iperbolico, ma penso renda bene la distonia di questa visione. Raramente, infatti, si osservano campagne tanto ampie e condivise volte allo sminuire altri diritti fondamentali dell’uomo.

Diritti fondamentali dell’uomo. Una perifrasi che dovrebbe incutere un senso di sacro rispetto laico al solo scriverla o pronunciarla, e non già far pensare a perversioni amministrative o lenti ideologiche con le quali inquadrare le dinamiche sociali. Questo tipo di fallacia interpretativa, che sia cosciente o meno, investe una parte sempre più ampia della popolazione e rappresenta una leggerezza non tollerabile ad alcun livello sociale.

E tuttavia, purtroppo, sempre più spesso si osservano commenti da parte di personalità politiche, industriali o sociali che additano la protezione dei dati personali quale vacuo bizantinismo che ingessa il paese rallentandone una crescita che, nella visione degli stessi, paga un conto troppo alto a tali tematiche e ad una quasi miope loro declinazione pratica. In questo contesto, il Garante della privacy sta portando avanti una pregevolissima iniziativa culturale attraverso multiformi canali mediatici, ma sarebbe auspicabile che anche da altri settori della società civile, meno direttamente coinvolti, giungessero analoghe manifestazioni per corroborarne l’efficacia. In un ambiente sociale ormai totalmente dipendente dal valore aggiunto dato dall’elaborazione di dati ed informazioni e nel quale le persone, adulti o bambini che siano, sono sempre più permeabili ai rischi insiti nella disponibilità di strumenti tecnologici che celano un funzionamento ipercomplesso dietro ad una estrema semplicità di utilizzo, i diritti in gioco dovrebbero assurgere – come tutti i diritti, del resto, ma questa è un’altra storia – ad un valore non contaminabile dalla propaganda politica; eppure questo è quello che ormai quotidianamente osserviamo…

Clicca qui per continuare a leggere l’articolo su Cybersecurity Italia su cui è stato originariamente pubblicato.

https://www.key4biz.it/quanto-conta-il-fattore-umano-nella-protezione-dei-dati-personali/370546/


Certificazione e accreditamento nell’ottica del GDPR. I requisiti del Garante Privacy

Il 14 luglio 2021 il Garante per la Protezione dei Dati Personali (GPDP) e l’Ente Italiano di Accreditamento (Accredia) hanno pubblicato le Frequently Asked Questions (FAQ) in materia di “Accreditamento e Certificazione ai sensi del GDPR”, elaborate nell’ambito di una convenzione finalizzata allo scambio di informazioni riguardanti le attività di certificazione e accreditamento previste dal Regolamento UE 679/2016 relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché alla libera circolazione di tali dati.

Prima di entrare nel merito dei principali chiarimenti forniti dai due enti è necessario differenziare i concetti di accreditamento e certificazione, spesso ritenuti interscambiabili, ma sostanzialmente differenti in termini di risultati e credibilità dei soggetti che li ottengono.

Certificazione e accreditamento nell’ottica del GDPR: cosa significa

La certificazione è una attestazione rilasciata da una parte terza, l’organismo di certificazione (OdC), relativa a un oggetto (prodotto, processo, servizio, persona o sistema) sottoposto a valutazione della conformità rispetto a requisiti contenuti in una norma tecnica (standard). Con essa una terza parte indipendente attesta “per iscritto” che un prodotto, una procedura o un servizio soddisfa i requisiti prescritti.

Ad esempio, la certificazione ISO 9001 di un’azienda esprime la conformità ai requisiti della norma internazionale riguardante la gestione generale, i processi ed il trattamento dei dati.

L’accreditamento, diversamente, consiste nel riconoscimento formale, da parte di un organismo autorevole, che un’organizzazione o un singolo individuo sono competenti nell’eseguire uno specifico servizio come descritto nello scopo dell’accreditamento.

Ad esempio, l’accreditamento ISO/IEC 17065 stabilisce i requisiti che un organismo di certificazione deve soddisfare per dimostrare di operare in modo competente, coerente e imparziale. Un documento normativo fondamentale, quindi, per chi opera nel settore perché rappresenta un efficace strumento per il riconoscimento degli organismi e per l’accettazione dei prodotti, processi e servizi.

La certificazione è “accreditata”, infine, quando, attraverso un’attività di ispezione e verifica, viene data dimostrazione dell’imparzialità, completezza ed adeguatezza dell’organismo di certificazione (OdC) da parte dell’ente unico nazionale di accreditamento a ciò deputato (in Italia, Accredia, istituito ai sensi del Regolamento CE n. 765/2008).

Lo scopo dell’accreditamento consiste nel fornire una dichiarazione autorevole in ordine alla competenza ed efficienza di un determinato organismo a svolgere un’attività di certificazione.

Ottenere la certificazione da parte di un organismo accreditato da Accredia permette alle persone fisiche e alle aziende di acquisire una serie di benefici, che così possono essere sintetizzati:

  • godere di una competenza attestata in modo oggettivo da un organismo indipendente e imparziale;
  • vedersi riconosciuta l’affidabilità della prestazione;
  • ottenere un notevole accrescimento della reputazione agli occhi dei propri clienti.

Ciò premesso, con riferimento alla certificazione nell’ambito del GDPR e, quindi, nell’ambito del trattamento dei dati personali, l’art. 42 del Regolamento Europeo (ed altre norme collegate) stabilisce che: “Gli Stati membri, le autorità di controllo, il comitato e la Commissione incoraggiano … l’istituzione di meccanismi di certificazione della protezione dei dati nonché di sigilli e marchi di protezione dei dati allo scopo di dimostrare la conformità al presente regolamento dei trattamenti effettuati dai titolari del trattamento e dai responsabili del trattamento …” specificando al paragrafo 5 che “la certificazione ai sensi del presente articolo è rilasciata dagli organismi di certificazione … o dall’autorità di controllo competente …”.

Il Regolamento, quindi, prevede e incoraggia l’istituzione di meccanismi di certificazione della protezione dei dati personali allo scopo di dimostrare la conformità al GDPR dei trattamenti effettuati dai titolari del trattamento e dai responsabili del trattamento; la certificazione, quindi, viene intesa come uno strumento utile per il titolare e i responsabili del trattamento a dimostrare il rispetto degli obblighi, le garanzie sufficienti e la conformità ai requisiti di protezione dei dati.

L’adesione a un meccanismo di certificazione rilasciato a norma dell’art. 42 del Regolamento può costituire, infatti, un elemento di responsabilizzazione (c.d. accountability), in quanto consente ai titolari e/o responsabili del trattamento che vi aderiscono di dimostrare la conformità dei medesimi trattamenti ad alcune disposizioni o principi del Regolamento o al Regolamento nel suo insieme.

Inoltre, il paragrafo 5 del richiamato art. 42 stabilisce che, nell’ambito dell’istituzione di meccanismi di certificazione, è previsto che gli organismi di certificazione debbano essere accreditati dall’autorità di controllo competente o dall’organismo nazionale di accreditamento o da entrambi.

Sul punto, le FAQ pubblicate dall’Autorità Garante per la Protezione dei Dati Personali chiariscono  che quest’ultima non rilascia certificazioni. I soggetti deputati a rilasciare le certificazioni della protezione dei dati ad aziende, enti ed altri soggetti che ne facciano richiesta in qualità di titolari o responsabili del trattamento saranno gli organismi di certificazione, una volta riconosciuti da Accredia. L’art. 2-septiesdecies del d.lgs. 30 giugno 2003, n. 196 (Codice Privacy), infatti, attribuisce proprio ad Accredia le funzioni di accreditamento degli organismi di certificazione, ovvero il potere di attestare che un determinato Organismo di Certificazione sia qualificato a rilasciare le certificazioni ai sensi dell’art. 42, par. 5 del GDPR in conformità a quanto previsto dall’art. 43, par. 1, lett. b) dello stesso, fatto salvo il potere dell’Autorità di controllo di assumere direttamente l’esercizio di tali funzioni con riferimento a una o più categorie di trattamenti.

Ma quali sono i requisiti di accreditamento fissati dal Garante per la Protezione dei Dati Personali?

Il Garante per la Protezione dei Dati Personali, con proprio provvedimento ha approvato i “requisiti di accreditamento aggiuntivi” con riguardo alla norma EN-ISO/IEC di riferimento e in conformità all’articolo 43, paragrafi 1, lettera b) e all’art. 3 del GDPR, corredati da alcune note esplicative volte a fornire indicazioni pratiche ed esempi che possono agevolare l’applicazione dei medesimi requisiti sia per la predisposizione della richiesta di accreditamento sia per il mantenimento dell’accreditamento stesso.

I requisiti aggiuntivi riguardano:

  • requisiti generali in materia di accreditamento;
  • requisiti per le risorse umane;
  • requisiti di processo;
  • requisiti del sistema di gestione.

L’Organismo di Certificazione accreditato cosa può certificare in ambito protezione dati dei dati personali?

L’art. 4 del Regolamento Europeo definisce il trattamento come “qualsiasi operazione o insieme di operazioni, compiute con o senza l’ausilio di processi automatizzati e applicate a dati personali o insiemi di dati personali”.

Ed è proprio il trattamento di dati personali, così come definito dalla norma, a costituire l’oggetto della certificazione, potendo quest’ultimo variare in maniera più o meno considerevole a seconda che si tratti di più o meno operazioni di trattamento.

Ciò è quanto si ricava altresì alla luce dei provvedimenti assunti dall’EDPB (European Data Protection Board), che chiariscono i limiti connessi ad una valutazione affidabile e significativa della conformità: “devono essere descritti chiaramente i trattamenti inclusi nell’oggetto della certificazione e quindi gli elementi chiave, ossia quali dati, processi e infrastrutture tecniche saranno sottoposti alla valutazione e quali no”.

Conclusivamente, nel sistema delineato dal legislatore europeo, così come integrato dall’Autorità di controllo nazionale, emerga chiaramente l’importanza della certificazione e gli indiscutibili vantaggi che dalla stessa derivano in termini di reputation e affidabilità aziendale; basti pensare che lo stesso art. 83 GDPR prevede, nel caso di irrogazione di sanzioni amministrative, che le stesse siano mitigate nel caso di adesione, da parte del titolare del trattamento, ai meccanismi di certificazione adottati ai sensi dell’art. 42.

https://www.key4biz.it/certificazione-e-accreditamento-nellottica-del-gdpr/370309/


Venmo gets more private—but it’s still not fully safe

Venmo gets more private—but it’s still not fully safe
Getty Images

Venmo, the popular mobile payment service, has redesigned its app. That’s normally news you could safely ignore, but this announcement is worth a closer look. In addition to making some navigational tweaks and adding new purchase protections, the PayPal-owned platform is finally shutting down its global social feed, where the app published transactions from people around the world. It’s an important step toward resolving one of the most prominent privacy issues in the world of apps, but the work isn’t finished yet.

Venmo’s global feed has for years been a font of voyeuristic insights into the financial habits of total strangers. The feed doesn’t display amounts for a given transaction, but names and notes emoji and likes are included. Tapping on a name brings you to that user’s profile, and an enterprising busybody (or worse) could pretty quickly build a small dossier of that person’s friends, their hobbies, and anything else they’ve slipped into the stream—without, perhaps, realizing how public that info can be. In the time it took to write these paragraphs, relatives reimbursed each other for Phillies tickets, someone made a payment for “liquid gold 😍,” more than one set of roommates split their Internet bill.

The visibility of Venmo transactions and other user data has been criticized by privacy and consumer advocates for years. “This commitment to this weird corporate bit, this corporate DNA, of a social payment app is a huge liability,” says Gennie Gebhart, activism director at the Electronic Frontier Foundation, a digital rights group. “It’s not a disaster waiting to happen, it’s a disaster that’s already happened so many times to so many people.”

The most recent and most high-profile instance of where that openness can go wrong came in May, when a team of Buzzfeed reporters found President Joe Biden’s Venmo account, along with those of his family and close friends, simply by searching within the app. It took them 10 minutes.

At the time, even if your transaction history was locked down, your friends list was fair game for anyone to find. Which, again, seems a little unwise for an app built around the often sensitive business of sending and receiving money. Two weeks after the Buzzfeed report, however, Venmo added new privacy controls, letting you make your list of contacts on the app private for the first time.

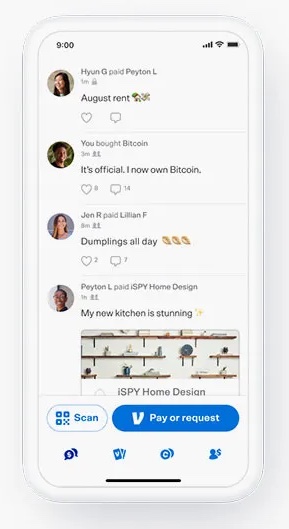
The removal of the global feed extends that work by making it incrementally harder to snoop on total strangers. Soon, the social element of the app will be limited to what your Venmo contacts are up to. “This change allows customers to connect and share meaningful moments and experiences with the people who matter most,” the company said in a blog post announcing the redesign. While it certainly counts as progress, privacy advocates believe it doesn’t go far enough.

“Venmo’s finally getting the message that maximum publicity on a financial app is a terrible idea,” says Kaili Lambe, senior campaigner at the Mozilla Foundation, a nonprofit focused on Internet openness and accessibility. “However, from the beginning we have been calling on Venmo to be private by default, because so many Venmo users don’t actually know that their transactions are public to the world.”

After Venmo's impending redesign, the only feed will be that of transactions from your Friends list.
After Venmo’s impending redesign, the only feed will be that of transactions from your Friends list.

A Venmo spokesperson said the company has no plans at this time to consider making those transactions private by default. That means users will still need to go out of their way to make sure their every peer-to-peer transaction isn’t broadcast to the world. It’s hard to see the benefit of maintaining the status quo.

“You think of a lot of really sensitive use cases,” says Gebhart. “You think about therapists, you think about sex workers. You think about the president of the United States. It doesn’t take a big imagination to imagine places where these defaults could go horribly wrong and cause real harm to real people.”

The implications of Venmo’s public-by-default stance have played out beyond the discovery of Biden’s account. In 2018, privacy advocate and designer Hang Do Thi Duc used Venmo’s public API to sort through nearly 208 million transactions on the platform, piecing together alarmingly detailed portraits of five users based only on their activity in the app. The following year, programmer Dan Salmon wrote a 20-line Python script that let him scrape millions of Venmo payments in a matter of weeks.

Venmo has since placed restrictions on the rate at which you can access transaction data through the public API, but Salmon says the company hasn’t gone far enough. “Venmo basically had a firehose I could connect to of transaction data,” he says. “Now that that is cut off, the transactions are still out there; it will just take a few more steps to go get them.” He says it would take about an hour of work to build a new scraping tool.

“At Venmo, we routinely assess our technical protocols as part of our commitment to platform security and continually improving the Venmo experience for our customers. Scraping Venmo is a violation of our terms of service, and we actively work to limit and block activity that violate these policies,” Venmo spokesperson Jaymie Sinlao wrote in an emailed statement. “We continue to enable select access to our existing APIs for approved developers to continue innovating and building upon the Venmo platform.”

Venmo is far from the only app that makes you opt out of sharing rather than actively seeking it out. But because its use case is exclusively financial, the stakes are significantly higher, and the assumption of its users potentially misplaced. Venmo hasn’t made it especially easy for users to figure out what they are or are not sharing; in 2018 it reached a settlement with the Federal Trade Commissions related in part to its confusing privacy settings.

“Anecdotally, people are very surprised to find that a financial services app is public by default,” says the Mozilla Foundation’s Lambe. “Even people who’ve been using Venmo for years might not know that their settings are public.”

To make sure that yours aren’t going forward, head to Settings > Privacy and select Private. Then tap Past Transactions, and tap Change All to Private to lock things down retroactively. And while you’re at it, go ahead and tap Friends List, then tap Private and toggle off Appear in other users’ friends list. Otherwise, you’re sharing the digital equivalent of your credit card purchases with everyone you know, and lots of people you don’t. Or consider using something like Square’s Cash App instead, which is private by default.

Losing the global feed is an important step toward privacy for Venmo and its users. Hopefully, more steps are still to come.

This story originally appeared on wired.com.

https://arstechnica.com/?p=1782606


FSE, Garante privacy: il paziente ha il diritto di scegliere quali dati oscurare

Il provvedimento del Garante

Ad ognuno di noi è riconosciuto il diritto di decidere quali dati siano o meno accessibili, all’interessato o al medico, sul proprio fascicolo sanitario elettronico o FSE, è quanto prevede la normativa stessa che regola l’utilizzo dello strumento digitale che di fatto contiene tutta la storia del nostro stato di salute.

Il Garante per la protezione dei dati personali ha voluto ribadire questo diritto di oscuramento dei dati, che “è esercitabile al momento in cui sono generati i referti o successivamente”, intervenendo in alcuni casi specifici di mancato rispetto della richiesta da parte di due aziende sanitarie locali in Romagna e in provincia di Trento.

Ricordiamo che le informazioni presenti nel Fascicolo del cittadino sono fornite e gestite dalle singole regioni.

L’incidente informatico e il caso dell’azienda sanitaria di Trento

Il Garante della privacy è dovuto intervenire, ad esempio, per il caso che ha riguardato l’Azienda Provinciale per i Servizi Sanitari di Trento, che ha notificato al Garante una violazione di dati personali per aver messo a disposizione ai medici di famiglia, “per errore”, 293 referti di 175 pazienti, tra cui 2 minorenni e alcune donne sottoposte ad interruzione di gravidanza, “sebbene questi avessero esercitato il diritto di oscuramento nei confronti di tali documenti”.

In questo caso, si legge in un comunicato dell’Autorità, “la violazione è risultata imputabile esclusivamente ad un errore del software, che non ha associato ai documenti la richiesta di oscuramento, correttamente inserita dagli operatori sanitari nel Sistema informativo ospedaliero. In questo caso la sanzione è stata di 150.000 euro”.

Nel definire gli importi delle sanzioni, il Garante ha comunicato di aver tenuto conto di diversi elementi di mitigazione dell’azione, “come il carattere non episodico delle violazioni, il numero e le caratteristiche delle persone interessate, le precedenti violazioni compiute, ma anche il comportamento collaborativo delle aziende sanzionate”.

FSE, la versione digitale della nostra storia sanitaria personale

L’FSE, come detto, è lo strumento digitale attraverso il quale il cittadino può tracciare e consultare tutta la storia della propria vita sanitaria, da condividere, se vuole, con i professionisti sanitari per garantire un servizio più efficace e sicuro.

Ad oggi, secondo dati del ministero della Salute, sono stati attivati in tutta Italia oltre 52,7 milioni di fascicoli sanitari elettronici, per la digitalizzazione di 327,5 milioni di referti ospedalieri e medico-sanitari.

All’interno dell’FSE finiscono anche le vaccinazioni. Nello specifico, la Scheda della singola Vaccinazione è il documento che attesta l’avvenuta somministrazione della/le vaccinazione/i somministrate all’assistito in una certa data, mentre il Certificato Vaccinale è la certificazione di tutti i vaccini somministrati all’assistito.

https://www.key4biz.it/fse-garante-privacy-il-paziente-ha-il-diritto-di-scegliere-quali-dati-oscurare/369162/


Garante Privacy e Accredia, guida alla certificazione Privacy. I 12 punti fondamentali

La rubrica “Digital & Law” è curata da D&L Net e offre una lettura delle materie dell’innovazione digitale da una prospettiva che sia in grado di offrire piena padronanza degli strumenti e dei diritti digitali, anche ai non addetti ai lavori. Per consultare tutti gli articoli clicca qui.

Negli ultimi tempi il richiamo alle certificazioni e agli accreditamenti è all’ordine del giorno ma spesso la scarsa conoscenza porta estrema confusione e incertezza.

L’Autorità Garante per la Protezione dei Dati Personali e Accredia hanno pubblicato delle FAQ dedicate agli aspetti generali, una guida per i Titolari e i Responsabili del trattamento dei dati, in ambito pubblico e privato, che desiderano una certificazione per dimostrare il loro impegno nel rispetto degli obblighi di protezione dei dati personali in conformità con la normativa europea.

L’Art. 42, paragrafo 1, del GDPR prevede che siano accreditati dall’autorità di controllo competente o dall’organismo nazionale di accreditamento. Ove l’accreditamento fosse effettuato dall’organismo nazionale in conformità alla norma ISO/IEC 17065/2012 vi devono essere applicati anche i requisiti aggiuntivi definiti dall’Autorità di controllo.

L’Autorità Garante e Accredia hanno sintetizzato in 12 punti gli aspetti fondamentali:

  1. Che cos’è la certificazione?

La certificazione è una attestazione rilasciata da un organismo di certificazione relativa a un oggetto (prodotto, processo, servizio, persona o sistema) sottoposto a valutazione della conformità rispetto a requisiti contenuti in una norma tecnica (standard) o in un disciplinare specifico.

  1. Che cos’è l’accreditamento?

L’attività di accreditamento è disciplinata a livello europeo e internazionale, rispettivamente, dal Regolamento (CE) n. 765/2008 e dalla norma tecnica ISO/IEC 17011, e in Italia è svolta da Accredia, l’ente unico nazionale designato dal Governo. Si tratta di un’attestazione di conformità.

  1. I vantaggi della certificazione

La certificazione consente di distinguersi nel mercato su tre aspetti:

  • ambito organizzativo relativamente alle proprie risorse;
  • capacità di ottenere e mantenere la conformità del servizio o prodotto relativamente agli standard specificati;
  • possesso delle conoscenze e competenze.

L’accreditamento può dare l’opportunità, altresì, di soddisfare i requisiti previsti in bandi di gara predisposti dalle stazioni appaltanti.

  1. Quali sono i vantaggi della certificazione ai sensi del GDPR?

La certificazione rappresenta uno strumento utile per i titolari e i responsabili del trattamento a dimostrare il rispetto degli obblighi, le garanzie sufficienti e la conformità ai requisiti di protezione dei dati.

  1. Quali i soggetti coinvolti?

I soggetti coinvolti possono essere:

– l’azienda il soggetto pubblico che richiede la certificazione;

– l’organismo di certificazione (OdC) accreditato che rilascia i certificati sulla base dei risultati di verifiche, e vigila sulla corretta gestione dei certificati;

  • l’ente di accreditamento che accredita gli enti di certificazione e controlla periodicamente il mantenimento dei requisiti.
  • Cosa posso certificare in materia di protezione dei dati personali?

In base a quanto previsto dal Regolamento Generale per la Protezione dei Dati Personali (GDPR), e alla luce delle linee-guida 1/2018 dell’EDPB (European Data Protection Board) in materia, l’oggetto della certificazione è un trattamento di dati personali. Tuttavia, la definizione di “trattamento” di dati personali è abbastanza ampia, anche l’oggetto della certificazione può variare in misura considerevole e può comprendere una sola operazione di trattamento (es. la conservazione di dati personali) ovvero più operazioni di trattamento (es. raccolta, conservazione, messa a disposizione) svolte dal titolare o dal responsabile del trattamento.

Ove il trattamento comporti un servizio o un prodotto, la certificazione può avere come oggetto il servizio e/o il prodotto (es. il servizio di gestione del personale di un’azienda). È importante sottolineare che la certificazione non può avere ad oggetto il solo prodotto (es. software), ma quest’ultimo deve essere parte integrante di un trattamento unitario svolto dal Titolare o dal responsabile (es. il trattamento dei dati dei dipendenti svolto dal datore di lavoro in quanto titolare attraverso il suddetto software, che quindi diviene oggetto della certificazione).

  • Cos’è un sigillo europeo?

Un sigillo europeo è uno schema sviluppato per essere utilizzato in tutti gli Stati membri dell’Unione europea e per poter fare ciò deve essere adattabile in modo da tenere conto delle diverse normative nazionali di settore.

  • Il Garante può rilasciare certificazioni secondo il GDPR?

Seppur il Regolamento Generale per la Protezione dei Dati Personali (GDPR) prevede questa possibilità, ad oggi, il Garante per la Protezione dei Dati Personali (GPDP) non rilascia certificazioni.

  • Chi può richiedere una certificazione ai sensi del GDPR?

Qualsiasi ente o azienda, o soggetto interessato, in qualità di titolare e/o responsabile del trattamento di dati personali può richiedere una certificazione al fine di dimostrare la conformità dei trattamenti ai sensi del GDPR.

  1. A chi bisogna rivolgersi?

Per ottenere una certificazione approvata dall’autorità di controllo italiana occorre rivolgersi agli organismi di certificazione (OdC) accreditati da Accredia.

  1. La certificazione può essere sospesa o revocata?

Può essere revocata o sospesa nel momento in cui vengono a mancare i requisiti e le condizioni specificate. La sospensione può essere applicata anche nel caso in cui devono essere messe in atto misure correttive. La revoca della certificazione o riduzione del campo di applicazione della certificazione avviene qualora l’organizzazione certificata non ottemperi alla pianificazione delle azioni necessarie a ripristinare la conformità dei trattamenti.

Anche il Garante per la protezione dei dati personali può revocare o ingiungere gli enti di accreditamento di non rilasciare la certificazione qualora non siano rispettati i requisiti previsti dalla norma.

  1. La certificazione secondo la norma tecnica UNI 11697:2017 può essere definita una certificazione al GDPR?

La norma UNI 11697:2017 “Attività professionali non regolamentate – Profili professionali relativi al trattamento e alla protezione dei dati personali – Requisiti di conoscenza, abilità e competenza”,  prevede rispettivamente, i requisiti di competenza e le regole per la valutazione della conformità di alcune figure professionali che operano nel settore del trattamento e della protezione dei dati personali, quali Responsabile della protezione dei dati, Manager Privacy, Specialista Privacy e Valutatore Privacy.

Di conseguenza non può certificare un servizio o un prodotto e non rientra nelle certificazioni annoverate dall’art. 42 del GDPR; può rappresentare, tuttavia, un titolo ulteriore.

https://www.key4biz.it/garante-privacy-e-accredia-guida-alla-certificazione-privacy-i-12-punti-fondamentali/368586/


Protezione dei dati personali e ruolo del medico competente: un’individuazione univoca?

La rubrica “Digital & Law” è curata da D&L Net e offre una lettura delle materie dell’innovazione digitale da una prospettiva che sia in grado di offrire piena padronanza degli strumenti e dei diritti digitali, anche ai non addetti ai lavori. Per consultare tutti gli articoli clicca qui.

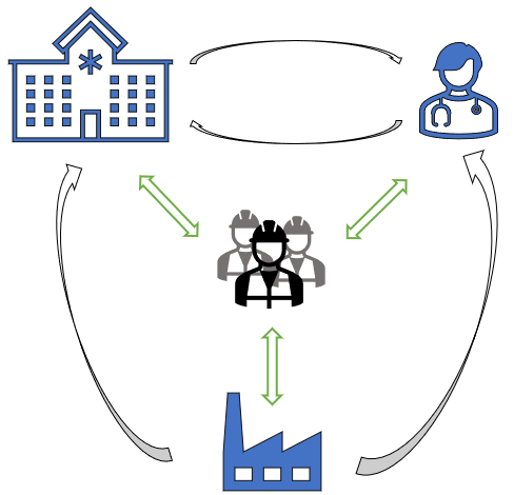
Il ruolo del medico competente all’interno dell’organigramma privacy di un’azienda non è sempre questione di immediata risoluzione, nonostante il recente intervento del Garante volto proprio a fare chiarezza sul tema.

Il grado di complessità nell’individuazione della qualifica di tale figura può dipendere dalla tipologia di rapporto contrattuale instauratosi tra i principali attori coinvolti a diverso titolo nell’attività di sorveglianza sanitaria in favore dei dipendenti.

<!-- LARGE RECTANGLE POST - CORPO TESTO

-->

Una particolare casistica

In ambito di medicina del lavoro, infatti, non di rado accade che ai tipici soggetti coinvolti nell’attività di sorveglianza sanitaria (datore di lavoro e medico competente, ciascuno entro i limiti stabiliti dalla normativa) se ne aggiunga un terzo, con un ruolo di primaria importanza nel trattamento dei dati personali riferibili ai dipendenti sottoposti a sorveglianza sanitaria: la struttura sanitaria privata/società specializzata in erogazione di servizi di medicina del lavoro, che offre al datore di lavoro una più o meno vasta gamma di servizi di consulenza nell’ambito della medicina del lavoro, e nella cui organizzazione si inserisce il medico competente, quest’ultimo formalmente nominato dal datore di lavoro ma contrattualmente legato alla struttura sanitaria.

Casi del genere possono presentare alcune peculiarità, tra le quali si evidenziano le seguenti:

  • i medici competenti possono operare all’interno dell’organizzazione di una struttura sanitaria privata/società specializzata privata (di seguito, la “Struttura”), utilizzando locali, strumentazione informatica, software e strumenti sanitari di proprietà della stessa struttura per svolgere le attività di  sorveglianza sanitaria ex d.lgs. 81/08 in favore dei lavoratori delle aziende clienti della Struttura, nonché usufruendo di una serie di servizi effettuati dalla struttura sanitaria quali ad esempio la calendarizzazione delle visite mediche e l’effettuazione di alcuni accertamenti clinici;
  • in tale contesto, i medici competenti sono legati contrattualmente alla struttura sanitaria, solitamente da un contratto di prestazione d’opera professionale, sono dunque liberi professionisti;
  • dall’altra parte, le aziende (datori di lavoro):
  • conferiscono alla Struttura l’incarico di svolgere varie attività rientranti nella o comunque connesse alla medicina del lavoro,
  • contestualmente, nominano formalmente il medico competente, solitamente individuandoli tra i professionisti che collaborano con la Struttura.

Ebbene, in casi analoghi a quello ipotetico – ma non troppo – sopra descritto, il governo dei dati personali riferibili al lavoratore ben può essere, di fatto, in capo alla Struttura che, mediante propri dipendenti, ricopre un ruolo primario nella gestione delle informazioni, dalla fase di ricezione dei dati personali a quella di trasmissione della cartella sanitaria del lavoratore ai soggetti legittimati a riceverla secondo la normativa.

L’inserimento del medico competente in una struttura organizzata che offre servizi correlati alla medicina del lavoro, d’altra parte, consente al medico competente di concentrarsi sullo svolgimento delle attività strettamente medico-sanitarie, demandando alla struttura gli adempimenti burocratici e gestionali.  

Le linee guida del Garante

Le citate linee guida del Garante hanno evidenziato che in via generale i medici competenti nominati sono titolari del trattamento dei dati dei lavoratori sottoposti a sorveglianza sanitaria, sottolineando la circostanza che tale qualifica non deve essere ricoperta dall’azienda datore di lavoro.

Solo in un caso eccezionale, ossia quello del medico competente operante presso una struttura sanitaria pubblica che svolge sorveglianza sanitaria presso le aziende, si configurerebbero ruoli diversi, e cioè: struttura sanitaria pubblica titolare del trattamento e medico competente soggetto autorizzato.

Tale eccezione, però, non sarebbe fondata sulla diversa organizzazione del soggetto che svolge attività di sorveglianza sanitaria, bensì sulle circostanze che i) tale organizzazione faccia riferimento ad un soggetto di natura pubblica, e che ii) vi sia una legge di riferimento che attribuisce alle strutture sanitarie pubbliche un proprio servizio di medicina del lavoro. Per tali motivi, difficile poter ragionare per analogia applicando la medesima soluzione alle strutture private specializzate in medicina del lavoro.

Quali opzioni alternative?

Ci si chiede, dunque, se il criterio fattuale e il ruolo delle parti nel governo dei dati personali del lavoratore possano giustificare un (parziale) discostamento da quanto indicato dal Garante, attribuendo alla struttura/società privata specializzata in medicina del lavoro un ruolo preminente nel trattamento dei dati dei lavoratori sottoposti a sorveglianza sanitaria, non per forza coincidente con quello di responsabile del trattamento per conto del medico competente, soluzione quest’ultima la cui implementazione potrebbe dar luogo a difficoltà pratiche nella gestione dei rapporti.

A seconda delle circostanze del caso concreto, si ritiene che la risposta possa essere affermativa. Fermo restando che trattasi di un ambito in cui le modalità di trattamento dei dati personali sono pressoché individuate dalla normativa applicabile.

https://www.key4biz.it/protezione-dei-dati-personali-e-ruolo-del-medico-competente-unindividuazione-univoca/366754/


L’Europa e il trasferimento dati con il Regno Unito che (già) appare avere vita breve

Il Trasferimento internazionale di dati in base al GDPR

Il Regolamento (UE) 2016/679 sulla protezione dei dati personali (noto come “GDPR”) contiene al Capo IV (rubricato “trasferimenti di dati personali verso paesi terzi o organizzazioni internazionali”) una dettagliata disciplina normativa sul trasferimento dei dati al di fuori dei paesi dell’Unione europea che, prevede che “qualunque trasferimento di dati personali oggetto di un trattamento o destinati a essere oggetto di un trattamento dopo il trasferimento verso un paese terzo o un’organizzazione internazionale”[…] ha luogo soltanto se il titolare del trattamento e il responsabile del trattamento rispettano le condizioni di cui al presente capo, fatte salve le altre disposizioni del presente regolamento” (art. 44 GDPR).

In forma estremamente schematica, si possono trasferire dati fuori dallo spazio UE sulla base di una decisione di adeguatezza (art. 45 GDPR: “il trasferimento di dati personali verso un paese terzo o un’organizzazione internazionale è ammesso se la Commissione ha deciso che il paese terzo, un territorio o uno o più settori specifici all’interno del paese terzo, o l’organizzazione internazionale in questione garantiscono un livello di protezione adeguato. In tal caso il trasferimento non necessita di autorizzazioni specifiche”), se il trasferimento è soggetto a garanzie adeguate (art. 46 GDPR: “il titolare del trattamento o il responsabile del trattamento può trasferire dati personali verso un paese terzo o un’organizzazione internazionale solo se ha fornito garanzie adeguate e a condizione che gli interessati dispongano di diritti azionabili e mezzi di ricorso effettivi”), in base alle norme vincolanti d’impresa (ex art. 47 GDPR sono regole che si danno i gruppi industriali e che sono approvate espressamente dalla supervising authority della privacy interessata) o, in assenza di un’altra base giuridica pertinente tra quelle già menzionate, è ammesso il trasferimento solamente se si verificano una serie di condizioni particolari (ex art. 48 GDPR, per esempio: a) il consenso dell’interessato; il trasferimento sia necessario all’esecuzione di un contratto concluso tra l’interessato e il titolare del trattamento ovvero all’esecuzione di misure precontrattuali adottate su istanza dell’interessato, si vedano, poi, le altre fattispecie contenute nella norma) o, in via assolutamente residuale, l’art. 48 GDPR specifica che “se non è possibile basare il trasferimento su una disposizione dell’articolo 45 o 46, comprese le disposizioni sulle norme vincolanti d’impresa, e nessuna delle deroghe in specifiche situazioni a norma del primo comma del presente paragrafo è applicabile, il trasferimento verso un paese terzo o un’organizzazione internazionale sia ammesso soltanto se non è ripetitivo, riguarda un numero limitato di interessati, è necessario per il perseguimento degli interessi legittimi cogenti del titolare del trattamento, su cui non prevalgano gli interessi o i diritti e le libertà dell’interessato, e qualora il titolare e del trattamento abbia valutato tutte le circostanze relative al trasferimento e sulla base di tale valutazione abbia fornito garanzie adeguate relativamente alla protezione dei dati personali”.

<!-- LARGE RECTANGLE POST - CORPO TESTO

-->

La Sentenza Schrems II, il USA Privacy Shield e la Nuova Decisione di Adeguatezza

Nel luglio del 2020, la Corte di giustizia dell’unione europea (d’ora in poi “CJEU”), nella nota sentenza Schrems II, ha invalidato la decisione di adeguatezza che permetteva di trasferire dati tra la UE e gli Stati uniti, nota come Privacy schield; dopo la  caducazione a opera della CJEU del Privacy shield e prima del 28 giugno 2021, permanevano in essere 13 decisioni di adeguatezza (per maggiori informazioni si visiti la pagina del Garante): il 28 giugno la Commissione europea ha adottato una decisione di adeguatezza in base alla quale si possono trasferire liberamente dati personali con il Regno unito per un periodo di quattro anni e soggetto a revisione (“personal data can now flow freely from the European Union to the United Kingdom where it benefits from an essentially equivalent level of protection to that guaranteed under EU law”, press release dell’UE del 28 giugno 2021).

La nuova decisione di adeguatezza con il Regno Unito si caratterizza per la presenza della cosiddetta sunset clause (in pratica, il termine finale della decisione di adeguatezza), in base alla quale la decisione di adeguatezza decadrà automaticamente dopo quattro anni dalla data della sua emanazione e non si rinnoverà automaticamente ma solamente sulla base di una nuova specifica istruttoria e “only if the UK continues to ensure an adequate level of data protection” (ibidem); la motivazione della decisione di adeguatezza è basata, inter alia, sul fatto che “the UK’s data protection system continues to be based on the same rules that were applicable when the UK was a Member State of the EU. The UK has fully incorporated the principles, rights and obligations of the GDPR and the Law Enforcement Directive into its post-Brexit legal system” (ibidem).

Tutto è bene quel che finisce Bene?

Diverse nubi già si possono scorgere sulla recente decisione di adeguatezza che permette di trasferire dati con il Regno unito: il recente report al Parlamento inglese della Taskforce on innovation, growth and regulatory reform (del maggio 2021) espressamente prevede che “we now have the opportunity to reform UK General Data Protection Regulation 2018 (GDPR) to create an even more innovative and cutting-edge business landscape and to attract the top start-ups and leaders in tech. UK tech grew dramatically in 2020, with the UK securing a record £15bn of Venture Capital investment in tech companies, the third highest rate in the world behind only the US and China, it has the potential to grow even further”.

Il Governo inglese, nell’ambito di una riorganizzazione post-Brexit, sembra maggiormente interessato ad attrarre su Londra le start up e le PMI tecnologiche (lasciando a Dublino la sede europea delle big tech americane, che possono giovarsi del fatto di avere una sede in territorio UE, all’interno di uno Stato il cui PIL è comparabile con i propri bilanci) che a rimanere allineato al GDPR (del resto Theresa May lo aveva detto chiaramente: “Brexit means Brexit”) : nelle proprie strategie pluriennali, le imprese italiane dovrebbero valutare con estrema cautela la recente decisione di adeguatezza con il Regno unito in quanto facilmente, tra quattro anni, i dati con il Regno unito potrebbero non più “flow freely”. 

https://www.key4biz.it/leuropa-e-il-trasferimento-dati-con-il-regno-unito-che-gia-appare-avere-vita-breve/366517/