Activists Launch Action Against ‘Cookie Banner Terror’
A group of online privacy activists said Monday it is taking action against hundreds of websites over their use of pop-up banners asking users to consent to “cookies”, the files that track users’ activity.
The Vienna-based NOYB group (an acronym of “none of your business”) said it would be presenting more than 500 draft complaints to companies over what it calls the “cookie banner terror” which has turned the internet into “a frustrating experience for users all over Europe”.
NOYB says many of the consent pop-ups which have become almost ubiquitous on the internet do not conform to EU laws, including the landmark General Data Protection Regulation (GDPR).
The group says the pop-ups in question do not give the user the simple “yes or no” to data collection that the law requires.
It says the banners are often designed in a way that make it “extremely complicated to click anything but the ‘accept’ button”.
The draft complaints are being lodged with companies in 33 countries, among them every European Economic Area (EEA) member state except Malta and Liechtenstein.
NOYB says it will file the complaints to regulatory authorities in a month’s time if the sites haven’t taken action to make the cookie banners comply with the requirements of privacy laws and rectify what NOYB calls their “unfair” and “frustrating” design.
The founders of NOYB include Austrian activists Max Schrems, who has notched up a series of legal victories over online privacy, including scuppering major EU-US data exchange arrangements.
“Frustrating people into clicking ‘okay’ is a clear violation of the GDPR’s principles,” Schrems said in a statement, adding: “Under the law, companies must facilitate users to express their choice and design systems fairly.”
NOYB says it has devised an automated system for identifying cookie banners that violate privacy regulations which could enable the group to file up to 10,000 complaints over the course of a year.
The group hopes that if its action is successful, “users should see simple and clear “yes or no” options” for data collection on more and more websites over the coming months.
Search giant Google has pledged to steer clear of tracking individual online activity when it begins implementing a new system for targeting ads without the use of cookies.
The company’s widely used Chrome browser recently began testing an alternative to the tracking practice that it believes could improve online privacy while still enabling advertisers to serve up relevant messages.
Azione contro i cookie banner, pronti 560 reclami Gdpr in Europa anche contro le Big Tech
L’invadenza dei cookie, la difficoltà di rifiutarli
Navigare internet dovrebbe essere un’esperienza soddisfacente per tutti gli utenti, piena di sorprese e scoperte, tutte positive ovviamente, ma nella realtà dei fatti ognuno di noi è costretto a surfare tra mille difficoltà, tra un sito e l’altro, cercando di schivare annunci di ogni tipo, richieste di contatto, inviti ad iscriversi a chat, newsletter e altri servizi per potenziali clienti, fino all’invadente moda dei banner cookie in modalità popup.
Così in un articolo dell’anno scorso abbiamo definito questa novità, un’improvvisa moda del popup per il consenso o meno ai cookie, cioè stringe di testo di piccole dimensioni inviate da un sito web al nostro browser, che li memorizza in automatico e da cui sono estrapolate informazioni specifiche sul nostro tipo di navigazione, sulle nostre esperienze online, con l’obiettivo di trasformarle poi in servizi personalizzati.
Una richiesta ineludibile, anche alla luce della Regolamento europeo per il trattamento dei dati o Gdpr, che assicura all’utente di rete il pieno controllo dei propri dati. Eppure, come ricordato sopra, non sembra essere così semplice gestire i propri dati in piena libertà, perché in molti casi rifiutare i cookie banner non è per niente facile.
Ci chiedono di accettare una serie di richieste, magari di personalizzare il trattamento dei dati, ma in un modo ambiguo, che è definito in gergo “dark patterns”, specie di trappole cognitive pensate appositamente per far accettare le condizioni del sito e quindi i cookie al maggior numero di persone possibile (sfruttandone superficialità, ingenuità e non conoscenza del problema legato alla violazione della privacy).
Di fatto, solo in rarissimi casi è messa in evidenza sia l’opzione accetto, sia quella dirifiuto.
Sotto la lente più di 10 mila siti web
La piattaforma europea non profit Noyb, per i diritti digitali e la difesa della privacy (Noyb è l’acronimo di “None of your business”, come dire che “la mia privacy o quello che faccio online non è affar tuo”), ha deciso di affrontare la questione in due modi: sviluppando un software che ogni volta che accediamo ad un sito web riconosce eventualmente la violazione della privacy e genera in automatico un reclamo all’Autorità nazionale competente; comunicando contestualmente al maggior numero possibile di aziende proprietarie di piattaforme e siti web la richiesta di modificare le proprie impostazioni in relazione alla privacy e conformarsi alle indicazioni del Gdpr.
L’obiettivo dell’iniziativa è coinvolgere fino a 10 mila tra i siti web più visitati d’Europa in questa campagna per la difesa dei diritti digitali e della privacy dei cittadini utenti di internet, per arrivare ad un accordo molto semplice quanto efficace: ogni cookie banner deve solamente chiedere, in maniera chiara e trasparente, se l’utente vuole “accettare” o “rifiutare” di esser tracciato e profilato.
Ogni volta che ci si para davanti il cookie banner, la stragrande maggioranza di noi non fa altro che accettare in automatico le condizioni proposte per navigare sul sito, senza informarsi correttamente sulle conseguenze reali per i nostri dati, perché oggi navigare internet deve essere fluida e veloce come esperienza.
Pronti 560 reclami
Noyb si dice pronta a far partire più di 560 reclami tutti assieme se le aziende contattate non si conformeranno rapidamente al Gdpr (tempo limite un mese).
In concomitanza con l’individuazione di una violazione del Regolamento in automatico partirà una mail che arriverà all’azienda con la richiesta di adeguamento al Gdpr e anche con una breve guida su come procedere per reimpostare il software e conformarsi alla legge.
In caso contrario Noyb procederà a presentare reclamo presso l’Autorità competente, con possibili sanzioni fino ad un massimo di 20 milioni di euro.
Nell’80% dei casi non è offerta subito l’opzione di rifiuto dei cookie
In un sondaggio Noyb è risultato che delle centinaia di siti web esaminati l’81% non offriva nessuna opzione di rifiuto per i cookie nel primo messaggio all’utente. Per rifiutare ilo trattamento bisognava inoltrarsi nel sito, perché l’opzione era di fatto nascosta.
Addirittura nel 73% dei casi, anche se l’opzione rifiuta era presente nel primo messaggio all’utente, la grandezza dei caratteri, il gioco dei colori e altri sotterfugi grafici, spingevano l’utente a cliccare su accetta.
Una volta dato il proprio consenso ai cookie, anche se per errore, nel 90% dei casi i siti web non spiegavano in che modo fosse possibile ritirarlo.
Tutte pratiche illegali, perché i dati sono nostri e solo noi possiamo decidere quando vogliamo dare o meno ed eventualmente ritirare il consenso al loro trattamento. Un concetto chiaro, che soprattutto le Big Tech sembrano voler rifiutare, o comunque non accettare fino in fondo, perché i nostri dati valgono tanto, sono il nuovo oro, e nessuno vuole rinunciarci.
Amazon devices will soon automatically share your Internet with neighbors
If you use Alexa, Echo, or any other Amazon device, you have only 10 days to opt out of an experiment that leaves your personal privacy and security hanging in the balance.
On June 8, the merchant, Web host, and entertainment behemoth will automatically enroll the devices in Amazon Sidewalk. The new wireless mesh service will share a small slice of your Internet bandwidth with nearby neighbors who don’t have connectivity and help you to their bandwidth when you don’t have a connection.
By default, Amazon devices including Alexa, Echo, Ring, security cams, outdoor lights, motion sensors, and Tile trackers will enroll in the system. And since only a tiny fraction of people take the time to change default settings, that means millions of people will be co-opted into the program whether they know anything about it or not. The Amazon webpage linked above says Sidewalk “is currently only available in the US.”
The webpage also states:
What is Amazon Sidewalk?
Amazon Sidewalk is a shared network that helps devices work better. Operated by Amazon at no charge to customers, Sidewalk can help simplify new device setup, extend the low-bandwidth working range of devices to help find pets or valuables with Tile trackers, and help devices stay online even if they are outside the range of their home wifi. In the future, Sidewalk will support a range of experiences from using Sidewalk-enabled devices, such as smart security and lighting and diagnostics for appliances and tools.
How will Amazon Sidewalk impact my personal wireless bandwidth and data usage?
The maximum bandwidth of a Sidewalk Bridge to the Sidewalk server is 80Kbps, which is about 1/40th of the bandwidth used to stream a typical high definition video. Today, when you share your Bridge’s connection with Sidewalk, total monthly data used by Sidewalk, per account, is capped at 500MB, which is equivalent to streaming about 10 minutes of high definition video.
Why should I participate in Amazon Sidewalk?
Amazon Sidewalk helps your devices get connected and stay connected. For example, if your Echo device loses its wifi connection, Sidewalk can simplify reconnecting to your router. For select Ring devices, you can continue to receive motion alerts from your Ring Security Cams and customer support can still troubleshoot problems even if your devices lose their wifi connection. Sidewalk can also extend the working range for your Sidewalk-enabled devices, such as Ring smart lights, pet locators or smart locks, so they can stay connected and continue to work over longer distances. Amazon does not charge any fees to join Sidewalk.
Amazon has published a white paper detailing the technical underpinnings and service terms that it says will protect the privacy and security of this bold undertaking. To be fair, the paper is fairly comprehensive, and so far no one has pointed out specific flaws that undermine the encryption or other safeguards being put in place. But there are enough theoretical risks to give users pause.
Wireless technologies like Wi-Fi and Bluetooth have a history of being insecure. Remember WEP, the encryption scheme that protected Wi-Fi traffic from being monitored by nearby parties? It was widely used for four years before researchers exposed flaws that made decrypting data relatively easy for attackers. WPA, the technology that replaced WEP, is much more robust, but it alsohas a checkered history.
Bluetooth has had its share of similarvulnerabilities over the years, too, either in the Bluetooth standard or in the way it’s implemented in various products.
If industry-standard wireless technologies have such a poor track record, why are we to believe a proprietary wireless scheme will have one that’s any better?
The omnipotent juggernaut
Next, consider the wealth of intimate details Amazon devices are privy to. They see who knocks on our doors, and in some homes they peer into our living rooms. They hear the conversations we’re having with friends and family. They control locks and other security systems in our home.
Extending the reach of all this encrypted data to the sidewalk and living rooms of neighbors requires a level of confidence that’s not warranted for a technology that’s never seen widespread testing.
Last, let’s not forget who’s providing this new way for everyone to share and share alike. As independent privacy researcher Ashkan Soltani puts it: “In addition to capturing everyone’s shopping habits (from amazon.com) and their internet activity (as AWS is one of the most dominant web hosting services)… now they are also effectively becoming a global ISP with a flick of a switch, all without even having to lay a single foot of fiber.”
Amazon’s decision to make Sidewalk an opt-out service rather than an opt-in one is also telling. The company knows the only chance of the service gaining critical mass is to turn it on by default, so that’s what it’s doing. Fortunately, turning Sidewalk off is relatively painless. It involves:
Opening the Alexa app
Opening More and selecting Settings
Selecting Account Settings
Selecting Amazon Sidewalk
Turning Amazon Sidewalk Off
No doubt, the benefits of Sidewalk for some people will outweigh the risks. But for the many, if not the vast majority of users, there’s little upside and plenty of downside. Amazon representatives didn’t respond to a request for comment.
https://arstechnica.com/?p=1768704
U.S. Charges 22 in Stolen Payment Cards Crackdown
The U.S. Justice Department this week announced indictments against 22 individuals who allegedly purchased and used payment cards stolen from a national retail chain.
Using point-of-sale malware installed at multiple retail locations of the target company, threat actors stole information of over three million payment cards, including credit, debit, and gift cards used at over 400 of the company’s retail stores.
According to the indictment, the co-conspirators then sold the hijacked data for $4 million in Bitcoin to an individual who sold it to thousands of other people, including the 22 now facing charges by the U.S. Department of Justice.
Twenty of the defendants have been arrested while the other two remain are large, likely abroad, the authorities said.
The 22 individuals are charged with using the payment card information to make various purchases, including at gas stations, hotels, and restaurants.
The indictment alleges that one of the defendants purchased more than 13,000 payment cards stolen from the retail chain, while another purchased more than 6,000 such cards. Others purchased between 2,000 and 4,000 payment cards.
According to the Justice Department, each defendant faces up to 20 years in federal prison for charges of wire fraud and a two-year mandatory, consecutive prison sentence for aggravated identity theft.
Green pass, il legale di Mitiga: “Consenso unico per i dati”. App non mitica per la privacy
Non utilizzeranno l’app Mitiga le 1.000 persone che domenica vedranno allo stadio ‘Meazza’ Inter-Udinese, ultima partita di campionato in cui la squadra di Antonio Conte festeggerà in casa con i tifosi lo scudetto già ipotecato.
E come entreranno allo stadio i tifosi? I presenti sono da considerare ospiti della società nerazzurra: saranno dipendenti dell’Inter, sponsor e famiglie dei calciatori e dunque sarà la squadra a decidere la modalità di ingresso.
<!-- LARGE RECTANGLE POST - CORPO TESTO
-->
Invece, per la finale di Coppa Italia è stata l’app Mitiga a consentire l’accesso alle oltre 4mila persone allo stadio di Reggio Emilia.
“È andata bene, zero code e i numeri di download dell’app sono stati buoni. Non ci sono stati problemi nel primo uso di Mitiga”, ci racconta Fabio Traini, marchigiano, uno dei due fondatori dell’app. “Ora”, ci annuncia, “stiamo lavorando per usarla per il test in discoteca il 5 giugno in Puglia”.
L’intervista al legale dell’app Mitiga
Noi abbiamo intervistato il legale dell’app, che preferisce non rivelare pubblicamente il nome, per capire nel dettaglio come Mitiga gestisce i dati personali e sanitari degli utenti.
Key4biz. Mitiga chiede il consenso sul trattamento dei dati sanitari Covid degli utenti?
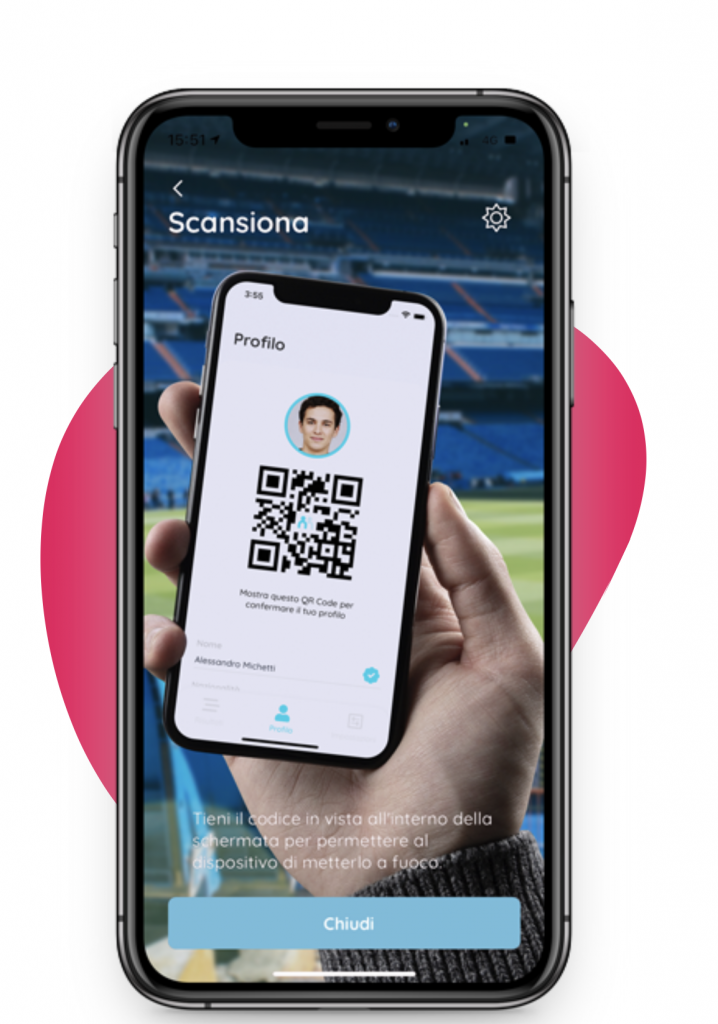
Sì, chiediamo il consenso esplicito e l’uso dell’app è finalizzato all’emissione del QR Code che si visualizza di colore verde per accedere, come è avvenuto mercoledì sera allo stadio per la finale di Coppa Italia.
Key4biz. Quali dati sanitari tratta l’app Mitiga?
L’applicazione effettua il trattamento del solo dato del tampone negativo effettuato in uno dei centri autorizzati e convenzionati con l’app. Mitiga non sa della positività del tampone, perché il QR Code dall’app si genera solo a seguito del caricamento del risultato negativo da parte del centro autorizzato. Il QR Code ha una validità di 48 ore, per cui trattiamo un dato sanitario, l’unico e minimizzato, che ha una breve validità, ma non conserviamo il referto del tampone, in possesso della farmacia che l’ha effettuato, di cui Mitiga non entra mai in possesso. Il dato negativo del tampone è indispensabile per usare l’app ai fini di accesso in un luogo, come lo stadio della finale.
Key4biz. L’app effettua anche il trattamento dei dati dei certificati cartacei dei vaccinati e guariti dal Covid?
No. Né sull’app né sul sito dell’applicazione sono caricati i certificati cartacei dei vaccinati o guariti. Queste persone firmano un’autodichiarazione sull’app grazie alla quale viene poi rilasciato sull’applicazione il QR Code di colore rosso, il cui possesso è stata definita dalla Lega di Serie A condizione necessaria per accedere allo stadio per vedere la finale di Coppa Italia mercoledì 19 maggio.
Key4biz. Ma mercoledì sul sito dell’applicazione era scritto“per i vaccinati e guariti, anche se in possesso del certificato cartaceo che lo attesti, sono costretti all’iter digitale, che sarà completato nelle postazioni allestite all’ingresso dello stadio, incaricate di trasferire il certificato vaccinale o quello di avvenuta guarigione sull’applicazione”
Questo è un aspetto della Comunicazione dell’app, io mi occupo degli aspetti legali. Nella realtà non avviene così. Il certificato cartaceo del vaccinato o guarito dal Covid viene mostrato al luogo dell’evento e, dopo aver verificato l’identità delle persone, si sblocca il QR Code sull’app. Mitiga ha concluso un accordo con la Lega di Serie A per l’utilizzo dell’app per accedere allo stadio della finale di Coppa Italia. L’applicazione rende più agevole il flusso delle persone e più veloci i controlli dei certificati cartacei e dei tamponi rispetto a una verifica tradizionale.
Key4biz. Qual è la base giuridica a cui fa riferimento l’app Mitiga?
La base giuridica è il consenso esplicito, libero ed informato dell’interessato, come previsto dai princìpi del GDPR.
Key4biz. Concretamente come è stata creata privacy by design l’app?
Con la minimizzazione dei dati richiesti all’utente, limitando temporalmente la conservazione dei dati e non cedendoli a terzi.
Key4biz. Come avviene il trattamento dei dati con Mitiga e perché l’esigenza di procedere alla “schedatura/profilazione interna degli utenti”?
Il consenso è la base di ogni trattamento dei dati effettuati dall’app. L’applicazione acquisisce il consenso più ampio possibile per consentire all’app di erogare il servizio richiesto (generazione di un QR Code) e la schedatura/profilazione dei dati altro non è che un normale sistema di archiviazione dei soli dati non sensibili/particolari (quindi no dati sanitari) per il corretto utilizzo della app.
Key4biz. Mitiga gestisce i dati su larga scala. Ha effettuato la valutazione d’impatto?
Nel rispetto del principio dell’accountability, sancito dal GDPR, Mitiga ha effettuato la data protection impact assessment e detiene il registro dei trattamenti dati, ovviamente a disposizione per eventuali controlli da parte del Garante della Privacy.
Key4biz. Come fa Mitiga ad ottenere il consenso aggiuntivo e separato per ricevere la newsletter e per la schedatura/profilazione?
Qui non parliamo più del dato sanitario del tampone negativo, qui il riferimento è ai dati come nome, cognome, email per i quali è richiesto un unico consenso fornito in modo esplicito.
I dubbi privacy
Ci lascia un dubbio la richiesta agli utenti di un unico consenso, quando si registra all’app, per
“erogare il servizio di newsletter informative, di notifiche e rispondere alle richieste di informazioni dell’interessato” e per
“produrre articoli redazionali, effettuare analisi statistiche e procedere alla schedatura/profilazione interna degli utenti”.
Sono questi i due punti a cui fa riferimento il testo della richiesta del consenso unico, come si vede dallo screenshot dell’app.
Perché il dubbio?
Perché, come indicato dal Garante Privacy nelle linee guida antispam di luglio 2003, è obbligatorio chiedere un consenso per il marketing e un altro consenso separato per la profilazione. Qui siamo di fronte a un unico consenso per prendere tutto. Sembra un’offerta al supermercato, “paghi uno, prendi due”.
“Il titolare del trattamento deve acquisire un consenso specifico per ciascuna distinta finalità quali ad esempio: marketing, profilazione”, scrive il Garante della Privacy nelle linee guida sul consenso per le modalità di marketing.
“Non c’è libertà se il titolare del trattamento ha riunito diverse finalità di trattamento e non ha chiesto il consenso separato per ciascuna di esse”, è scritto, chiaro e tondo, a pagina 13 delle linee guida 5/2020 sul consenso redatto dal comitato europeo per la protezione dei dati, composto dai Garanti privacy nazionali e da quello europeo.
Infine, abbiamo scaricato l’app Mitiga e provato a registrarci, ma la registrazione è vincolata dal dare il consenso per ricevere la newsletter e per la schedatura/profilazione.
Come si vede dall’immagine, se non si spunta la voce, non è possibile cliccare su “prosegui” e procedere con la registrazione e quindi usare l’app.
E senza l’applicazione, le circa 4mila persone non avrebbero potuto vedere la finale di Coppa Italia allo stadio o il 5 giugno prossimo i giovani non potranno ballare nelle discoteche pugliese durante il test del green pass per la movida. E chissà in quante altre occasioni potrebbe essere utilizzata Mitiga in Italia, in attesa del green pass governativo…
La richiesta obbligatoria del consenso unico per ricevere la newsletter e per la schedatura/profilazione, altrimenti è impossibile usare Mitiga, mostra chiaramente che il consenso per gli utenti non è facoltativo, come, invece, deve essere in questi casi.
Secondo le norme, le persone devono avere la possibilità di non selezionare la voce del consenso per marketing e profilazione e procedere liberamente alla registrazione.
App Mitiga, ma non mitica sotto il profilo della gestione della privacy degli utenti.
Quale trasparenza sui dati? I Big tech devono spiegare come i loro algoritmi prendono le decisioni
Da Amazon a Uber, le Big tech oggi utilizzano sempre più algoritmi basati sul machine learning per personalizzare l’offerta di contenuti agli utenti. Queste aziende, secondo un team di ricercatori della Carnegie Mellon University (CMU), hanno il dovere morale di spiegare come funzionano i loro algoritmi e quali dati raccolgono.
Diversi informatici ed enti governativi hanno chiesto trasparenza sull’uso da parte delle aziende di algoritmi decisionali autonomi e sulla dipendenza dai dati degli utenti. Ad esempio, nel 2016 l’Unione Europea ha adottato il Regolamento generale sulla protezione dei dati (GDPR), parte del quale regola l’uso di sistemi decisionali automatici basati su algoritmi.
Quando le aziende non forniscono dettagli su come accedono ai profili degli utenti, da dove raccolgono i dati e con chi li scambiano, sono in gioco sia la correttezza che la fiducia, ha affermato il team.
Nell’era digitale, non è possibile ottenere un’autorizzazione preventiva alla divulgazione di informazioni con la piena consapevolezza di tutte le possibili conseguenze, ma ottenere un consenso informato è eticamente richiesto, ha affermato il team.
Diverse aziende hanno anche assunto data interpreters, professionisti che collegano il lavoro dei data scientist e le persone interessate dalle decisioni delle aziende per comprendere i problemi posti dalle decisioni automatizzate.
Non è chiaro se le richieste di una maggiore trasparenza sul funzionamento degli algoritmi impatterà negativamente sulle prestazioni delle aziende o porterà a risultati migliori, proprio come lo scontro sulla trasparenza tra Apple e Facebook. “Ma ancora più importante, il diritto alla spiegazione è un obbligo etico, al di là dell’impatto finale”, ha aggiunto il team.
Google Analytics, Max Schrems: “Dati trasferiti illegalmente dall’Ue agli Usa”
Questa volta sono le autorità austriache che, a seguito delle denunce del Centro europeo per i diritti digitali (None of Your Business – NOYB) con sede a Vienna, hanno messo sotto inchiesta Google per violazione della privacy dei cittadini europei.
Secondo Maximiliam Schrems, l’avvocato ormai a tutti noto per le sue battaglie civili in materia di protezione dei dati personali, che guida il Centro di Vienna, Google – e più precisamente Google Analytics (servizio usato da oltre 28 milioni di siti web) avrebbe trasmesso ai servizi di intelligence statunitensi dati personali di cittadini europei, violando le rigide norme del GDPR che dovrebbero proteggerli.
<!-- LARGE RECTANGLE POST - CORPO TESTO
-->
L’accusa di Max Schrems a Google
Secondo Magnus Westerlund, professore dell’Università di Helsinki e anch’egli impegnato nelle battaglie civili sulla privacy “…il caso Google è di vasta portata…”, in quanto “…se i tribunali ritengono che Google non sia conforme al GDPR (Regolamento generale sulla protezione dei dati dell’UE) che tutela il diritto alla privacy, ciò comporterà la fine del modello di piattaforma come lo conosciamo”. Westerlund ha quindi lanciato un monito: “l’Europa deve intensificare la leadership strategica in modo significativo ed elaborare una strategia di sovranità digitale, se vogliamo avere leggi che sfidano in modo chiaro l’attuale status quo che rischia di minacciare irrimediabilmente la sfera personale“.
Google ha ovviamente negato le accuse mosse da NOYB, affermando di provvedere alla protezione dei dati di Google Analytics adottando misure supplementari “tecniche, legali ed operative”.
Il riferimento è ad un sistema di clausole contrattuali standard che regola il trasferimento dei dati, considerato legale, a condizione che sia integrato da “misure supplementari”, che impediscano l’accesso ai dati esportati da parte dei servizi di intelligence statunitensi.
Tale meccanismo di tutela è stato introdotto a seguito della decisione della Corte di Giustizia europea che, lo scorso luglio, con la ormai storica sentenza Schrems II, ha reso illegale il Privacy Shield cosiddetto, una modalità di accordo USA-UE che la Corte ha ritenuto inefficace per impedire alle autorità statunitensi di spiare i cittadini europei, data l’esistenza di leggi come il Foreign Intelligence Surveillance Act (FISA, una legge federale degli Stati Uniti che stabilisce procedure per la sorveglianza fisica ed elettronica e la raccolta di “informazioni di intelligence straniera” tra “potenze straniere” e “agenti di potenze straniere” sospettati di spionaggio o terrorismo).
Maximilian Schrems di NOYB, facendo riferimento anche alle raccomandazioni dell’European Data Protection Board (EDPB), ha sottolineato che, proprio per via degli obblighi legali che Google ha nei confronti del governo degli Stati Uniti e della natura dei suoi servizi (tra cui l’elaborazione di dati non crittografati), nessun meccanismo potrebbe essere in grado di consentire a Google di trasferire dati personali dall’UE agli Stati Uniti, senza incorrere in violazioni del diritto alla privacy dei cittadini europei.
Se le autorità austriache decidessero di condannare Google, la multa potrebbe arrivare fino a 7,3 miliardi di dollari – il 4% dei ricavi dell’azienda. Gravi sarebbero le implicazioni anche per altre società statunitensi operanti in Europa. Basti pensare ai dati contenuti nel cloud di Amazon, Microsoft, Google, Oracle & Co. Oltre che agli utenti di iOS di Apple o serviti dal sistema operativo Android di Google, che raccolgono e memorizzano tonnellate di dati minuto dopo minuto. Quel che è certo è che urge per le nostre democrazie europee, che dispongono già di uno strumento potente come il GDPR, dotarsi di una consapevolezza condivisa sulle azioni da intraprendere, non solo per il rispetto delle prerogative personali dei cittadini europei, ma anche per preservare il valore economico dei dati ed evitare qualunque circostanza che avvalori e generi sistemi di sorveglianza di massa.
Quello europeo resta il mercato più ricco del mondo, in cui operano alcune delle aziende di maggior valore a livello mondiale; tanto basta perché Google e gli altri Big Tech si sforzino di trovare soluzioni operative che consentano la localizzazione delle operazioni di elaborazione dei dati in Europa.
96% of US users opt out of app tracking in iOS 14.5, analytics find
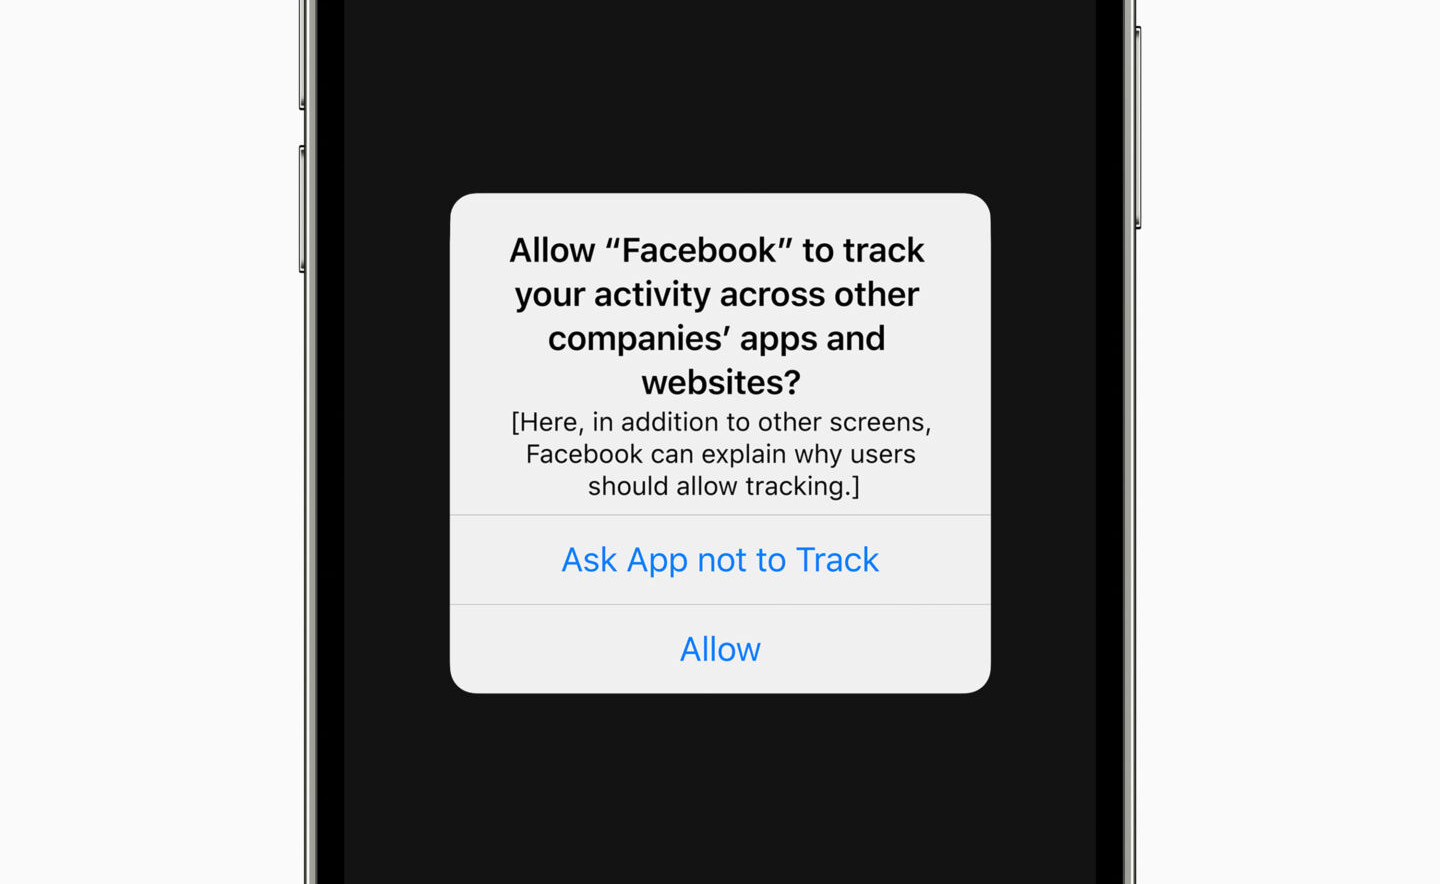
Enlarge/ The Facebook iPhone app asks for permission to track the user in this early mock-up of the prompt made by Apple.
It seems that in the United States, at least, app developers and advertisers who rely on targeted mobile advertising for revenue are seeing their worst fears realized: Analytics data published this week suggests that US users choose to opt out of tracking 96 percent of the time in the wake of iOS 14.5.
When Apple released iOS 14.5 late last month, it began enforcing a policy called App Tracking Transparency. iPhone, iPad, and Apple TV apps are now required to request users’ permission to use techniques like IDFA (ID for Advertisers) to track those users’ activity across multiple apps for data collection and ad targeting purposes.
The change met fierce resistance from companies like Facebook, whose market advantages and revenue streams are built on leveraging users’ data to target the most effective ads at those users. Facebook went so far as to take out full-page newspaper ads claiming that the change would not just hurt Facebook but would destroy small businesses around the world. Shortly after, Apple CEO Tim Cook attended a data privacy conference and delivered a speech that harshly criticized Facebook’s business model.
Nonetheless, Facebook and others have complied with Apple’s new rule to avoid being rejected from the iPhone’s App Store, though some apps present a screen explaining why users should opt in before the Apple-mandated prompt to opt in or out appears.
This new data comes from Verizon-owned Flurry Analytics, which claims to be used in more than one million mobile apps. Flurry says it will update the data daily so followers can see the trend as it progresses.
Based on the data from those one million apps, Flurry Analytics says US users agree to be tracked only four percent of the time. The global number is significantly higher at 12 percent, but that’s still below some advertising companies’ estimates.
The data from Flurry Analytics shows users rejecting tracking at much higher rates than were predicted by surveys that were conducted before iOS 14.5 went live. One of those surveys found that just shy of 40 percent, not 4 percent, would opt in to tracking when prompted.
Flurry Analytics’ data doesn’t break things down by app, though, so it’s impossible to know from this data whether the numbers are skewed against app tracking opt-in by, say, users’ distrust of Facebook. It’s possible users are being more trusting of some types of apps than others, but that data is not available.
https://arstechnica.com/?p=1763464
Facebook and Big Pharma exploited disease “awareness” for personalized marketing
Pharmaceutical companies spend around $6.5 billion a year on advertising, and even though Facebook prohibits the use of “sensitive health information” in ad targeting, about $1 billion of that ad spending ends up in the companies’ pockets. Big Pharma, it turns out, has found some creative ways to work within Facebook’s rules.
Facebook’s ad targeting allows drug companies to zero-in on likely patients by aiming not for their conditions but for Facebook-defined interests that are adjacent to their illnesses, according to a report by The Markup. The site used a custom web browser to analyze what ads Facebook served to 1,200 people and why, and it found that Big Pharma frequently used illness “awareness” as a proxy for more sensitive health information.
The range of treatments advertised to potential patients ran the gamut. Novartis used “National Breast Cancer Awareness Month” to sell Facebook users on Piqray, a breast cancer pill that lists for $15,500 for a 28-day supply. AstraZenecaran ads for Brilinta, a $405-per-month blood thinner, based on whether Facebook thought a user was interested in “stroke awareness.” And GlaxoSmithKline shows ads for Trelegy, a $600-per-month inhaler, if someone was flagged by Facebook for “chronic obstructive pulmonary disease [COPD] awareness.”
Facebook’s targeting allows pharmaceutical companies to get even more creative. GlaxoSmithKline served up ads for another COPD drug if a user showed interest in “oxygen” or “cigarettes.” COPD, of course, can be caused by emphysema, which can result from years of smoking. Merck used terms like “chemical industry,” “Corona beer,” and “bourbon” to select users for ads for Keytruda, a cancer immunotherapy that can be given to treat everything from melanoma to lung cancer, bladder cancer, and head and neck cancer. It costs $9,869.94 for a three-week course.
Capitalizing on the opportunity, Facebook has an entire section of its “Facebook for Business” site devoted to case studies in health and pharmaceutical advertising. One for AstraZeneca shows how companies might use social advertising in concert with TV commercials, which still constitute 75 percent of pharma ad spends. A “brand lift study” run on Facebook allowed AstraZeneca to “refine targeting solutions” for Symbicort, another COPD and asthma treatment.
Interest-based ad targeting on Facebook is widely used across a variety of industries, but it has raised flags among health privacy researchers when used to sell medical treatments. Even Google has steered clear of the practice, instead selling targeted advertising based on the content next to which an ad appears. Their practice is more in line with how pharmaceuticals are advertised on TV and in magazines, where drug companies buy slots based on the overall demographics of the audience rather than individuals.
Though it may exploit users’ privacy, targeting pharmaceutical ads based on Facebook-defined interests is not illegal. In a case decided by the US Court of Appeals in 2018, the judges ruled in favor of Facebook, saying that just because users “searched and viewed publicly available health information,” they were not entitled to privacy, because Facebook’s terms allowed the company to harvest the data, and that data “cannot, in and of itself, reveal details of an individual’s health status or medical history.” The large sum of ad spends on Facebook suggests that pharmaceutical companies believe otherwise.
https://arstechnica.com/?p=1763427
Anonimizzazione di dati: i 10 fraintendimenti secondo l’EDPS e l’AEPD
La rubrica “Digital & Law” è curata da D&L Net e offre una lettura delle materie dell’innovazione digitale da una prospettiva che sia in grado di offrire piena padronanza degli strumenti e dei diritti digitali, anche ai non addetti ai lavori. Per consultare tutti gli articoli clicca qui.
Non di rado ci si imbatte, per esempio all’interno di informative o di accordi per la nomina di responsabile del trattamento, in affermazioni del tipo “al termine del periodo di conservazione, i tuoi dati saranno anonimizzati e trattati per finalità statistiche” o “i dati, resi anonimi, potranno essere utilizzati per ulteriori finalità”.
Ma siamo davvero sicuri che i dati di cui si parla vengano effettivamente anonimizzati?
<!-- LARGE RECTANGLE POST - CORPO TESTO
-->
Il significato di anonimo
Il concetto dell’anonimità è di primaria importanza ai fini della (dis)applicazione del GDPR, che, lo ricordiamo, non si applica al trattamento di informazioni anonime o sufficientemente anonime.
Conoscere i più comuni fraintendimenticorrelati all’anonimizzazione è il primo passo da compiere al fine di acquisire maggiore consapevolezza ed evitare di incorrere in errori esponendo all’accesso di terzi non autorizzati informazioni anonimizzate solo in via presuntiva.
L‘EDPS e l’AEPD (l’autorità garante spagnola per la protezione dei dati personali) ne elencano dieci in un recente documento pubblicato sui rispettivi siti istituzionali.
Il concetto di anonimizzazione
Prima di vedere quali, però, soffermiamoci brevemente su cosa debba intendersi con il termine dato “anonimizzato”. È un concetto strettamente collegato all’identificabilità di una persona. Il considerando 26 del GDPR spiega che per essere considerati anonimi o sufficientemente anonimi ai sensi del GDPR, i dati, rispettivamente:
non devono riferirsi a una persona fisica identificata o identificabile oppure
devono impedire o non consentire più l’identificazione dell’interessato.
Il citato considerando prosegue chiarendo che per stabilire se una persona fisica è identificabile devono considerarsi tutti i mezzi di cui il titolare del trattamento o un terzo può ragionevolmente avvalersi per identificare, direttamente o indirettamente, la persona a cui i dati si riferiscono.
Anonimizzazione di dati: i dieci fraintendimenti secondo l’EDPS e l’AEPD
Fatta questa preliminare precisazione, di seguito si riportano, nella colonna di sinistra, i dieci fraintendimenti correlati all’anonimizzazione evidenziati dall‘EDPS e l’Autorità spagnola nel documento sopra richiamato, denominato “10 MISUNDERSTANDINGS RELATED TO ANONYMISATION”.
Sgombrato il campo dagli equivoci più ricorrenti, emerge a chiare lettere l’importanza di procedere ad una valutazione specifica e ponderata al fine di realizzare un processo di anonimizzazione efficace, evitando soluzioni approssimative o completamente automatizzate e, soprattutto, considerando quale oggetto primario da tutelare i diritti e le libertà delle persone coinvolte nel processo di anonimizzazione.
Articolo di Giovanni Ferorelli – Avvocato, consulente in materia di protezione dei dati personali


 Tags:


 Tags: