Zuckerberg responds to Apple’s privacy policies: “We need to inflict pain”
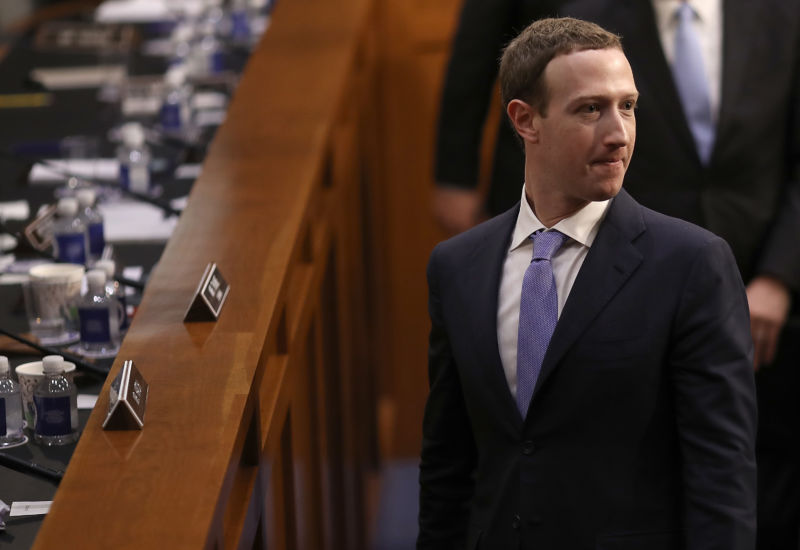
Enlarge/ Facebook co-founder, chairman, and CEO Mark Zuckerberg departs after testifying before a combined Senate Judiciary and Commerce Committee hearing in the Hart Senate Office Building on Capitol Hill, April 10, 2018, in Washington, DC.
Win McNamee/Getty Images
Facebook CEO Mark Zuckerberg told employees close to him, “we need to inflict pain” on Apple for comments by Apple CEO Tim Cook that Zuckerberg described as “extremely glib.”
This and other insights into an ongoing rift between the two companies appeared in a report in The Wall Street Journal this weekend. The article indicates that based on first-hand reports, Zuckerberg has taken Cook and Apple’s public criticisms of Facebook’s privacy policies, whether direct or indirect, as personal affronts.
For example, Cook publicly responded to Facebook’s 2018 Cambridge Analytica scandal by saying such a scandal would never happen to Apple because Apple does not treat its customers like products. When asked what he would do in Zuckerberg’s position, he said, “I wouldn’t be in this situation,” calling Facebook’s approach “an invasion of privacy.” This was one of the comments that has led Zuckerberg to see Apple as an opponent.
Before that, in 2017, Zuckerberg and Cook met to attempt to smooth an already souring relationship, the article says, but the meeting “resulted in a tense standoff.” Since then, the relationship has continued to sour.
The disputes reached new prominence last year, when Apple announced plans to require that iOS apps ask users for permission to track them with IDFA (ID For Advertisers) tags across apps and websites. The change in policy is already reflected in Apple’s terms of service for app developers but will not be enforced until early spring, after the release of iOS 14.5.
Facebook, whose business model and competitive advantage rely on this kind of tracking, responded by telling investors to expect falling revenues—and by running full-page newspaper ads declaring that the change would hurt small businesses.
Further, Facebook has explored filing a lawsuit against Apple, alleging that the smartphone maker’s policies are anticompetitive.
The Wall Street Journal story also notes that Facebook has directly aided Epic Games’ battle against Apple over a separate but loosely related battle over Apple’s grip on its App Store and that Facebook has been “waging a campaign against Apple” with government officials and antitrust regulators.
Apple has attempted to position itself as the Big Tech company on the side of privacy because its business model is not built on tracking like Facebook’s or Google’s.
But there are other dimensions at play, too. Both Cook and Zuckerberg have said they view augmented and mixed reality as “the next computing platform,” and Facebook and Apple are on a course toward competing more directly with their products in the future.
Facebook has agreed to follow Apple’s rules requiring user opt-in for tracking in its iOS apps, but it has tested ways to pre-empt the Apple-required prompt in order to make the case to users to opt in.
Meanwhile, both companies are subject to wide-ranging lawsuits and investigations alleging anticompetitive behavior, albeit mostly for very different reasons.
https://arstechnica.com/?p=1742352
La Procura di Napoli blocca l’uso del “trojan di stato” di Cy4gate
Alla base della decisione potrebbe esserci un “grave malfunzionamento” dello spyware, che visualizzerebbe delle notifiche sul telefono sorvegliato.
Una vicenda complicata, che ha portato la Procura di Napoli a sospendere la sua collaborazione con Sio S.p.A., la società che fornisce microspie e strumenti di sorveglianza digitali agli investigatori. Il motivo? Un difetto nei trojan forniti alle forze di polizia che vanificherebbe le operazioni di sorveglianza.
Tutto è cominciato qualche giorno fa, quando gli attivisti di Citizen Lab hanno denunciato la presenza di alcuni siti che contenevano una versione alterata di Whatsapp contenente un file in grado di recuperare e trasmettere numerose informazioni riguardanti il dispositivo a una serie di domini.
L’app per iOS sfrutterebbe, come al solito, il sistema dei profili MDM (Mobile Device Management) che consente di installare sui dispositivi Apple applicazioni proprietarie senza passare dall’App Store.
Secondo quanto riportato da Motherboard in un articolo pubblicato lo scorso 3 febbraio, uno dei domini utilizzati per ospitare le pagine di phishing sarebbe collegato a un ulteriore dominio registrato a nome di Cy4gate, azienda italiana specializzata nello sviluppo e vendita in quelli che ormai vengono definiti comunemente “trojan di stato”.
Insomma: secondo gli attivisti il sito sarebbe stato utilizzato per indurre i visitatori a scaricare e installare un trojan sul loro smartphone.
Al momento, però, non ci sono prove certe che il sito ospitasse una versione infetta di Whatsapp e quella di Citizen Lab, per quanto circostanziata, rimane di conseguenza una (credibile) ipotesi.
La denuncia, ripresa da numerosi siti, ha portato Cy4gate a smentire un suo diretto coinvolgimento sulla gestione dei server in questione. La sua eventuale partecipazione all’attacco, se confermato, potrebbe portare a qualche (serio) problema.
Dalle parti di Facebook (proprietaria di Whatsapp) hanno già dimostrato di non gradire questo tipo di operazioni, come dimostra la causa in corso nei confronti di NSO Group, società israeliana che ha sfruttato Whatsapp in un’operazione simile a quella che gli attivisti di Citizen Lab sospettano sia stata portata avanti da Cy4gate.
A fare più danni, però, potrebbero essere gli ulteriori sviluppi della vicenda. Alla fine della settimana scorsa, infatti, la Procura di Napoli ha annunciato di aver sospeso la fornitura dei servizi da parte di Sio S.p.A., la società che fornisce i sistemi di sorveglianza agli investigatori e che utilizzerebbe il trojan prodotto da Cy4gate.
Le motivazioni ufficiali parlano di “gravi disservizi” ma, secondo i colleghi di Motherboard che hanno raccolto indiscrezioni da due fonti anonime, il problema riguarderebbe un bug dello spyware stesso.
Nel dettaglio, si spiega nell’articolo, in alcuni casi la procedura di esfiltrazione dei dati visualizzerebbe sul dispositivo una notifica che rischierebbe di mettere in allarme il bersaglio dell’intercettazione.
Insomma, il trojan “invisibile” non sarebbe poi così “invisibile”. Un difetto che, se confermato, non sarebbe certo una buona pubblicità per l’azienda romana.
Virginia is about to get a major California-style data privacy law
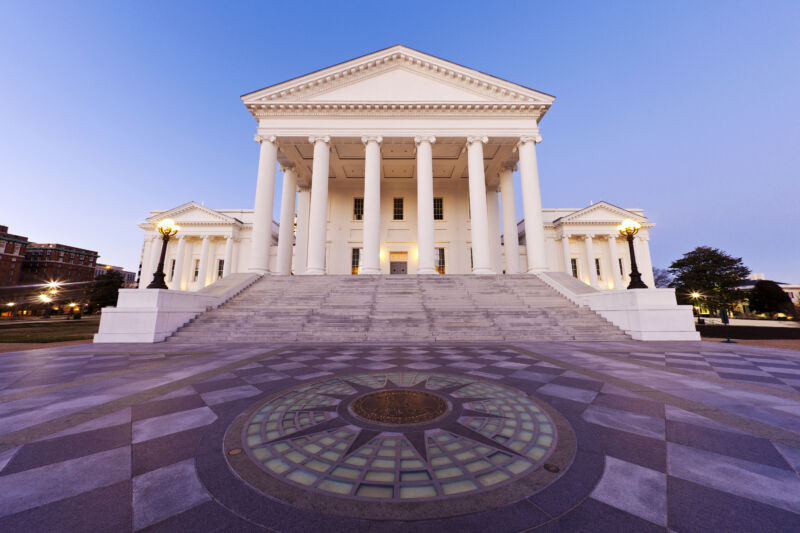
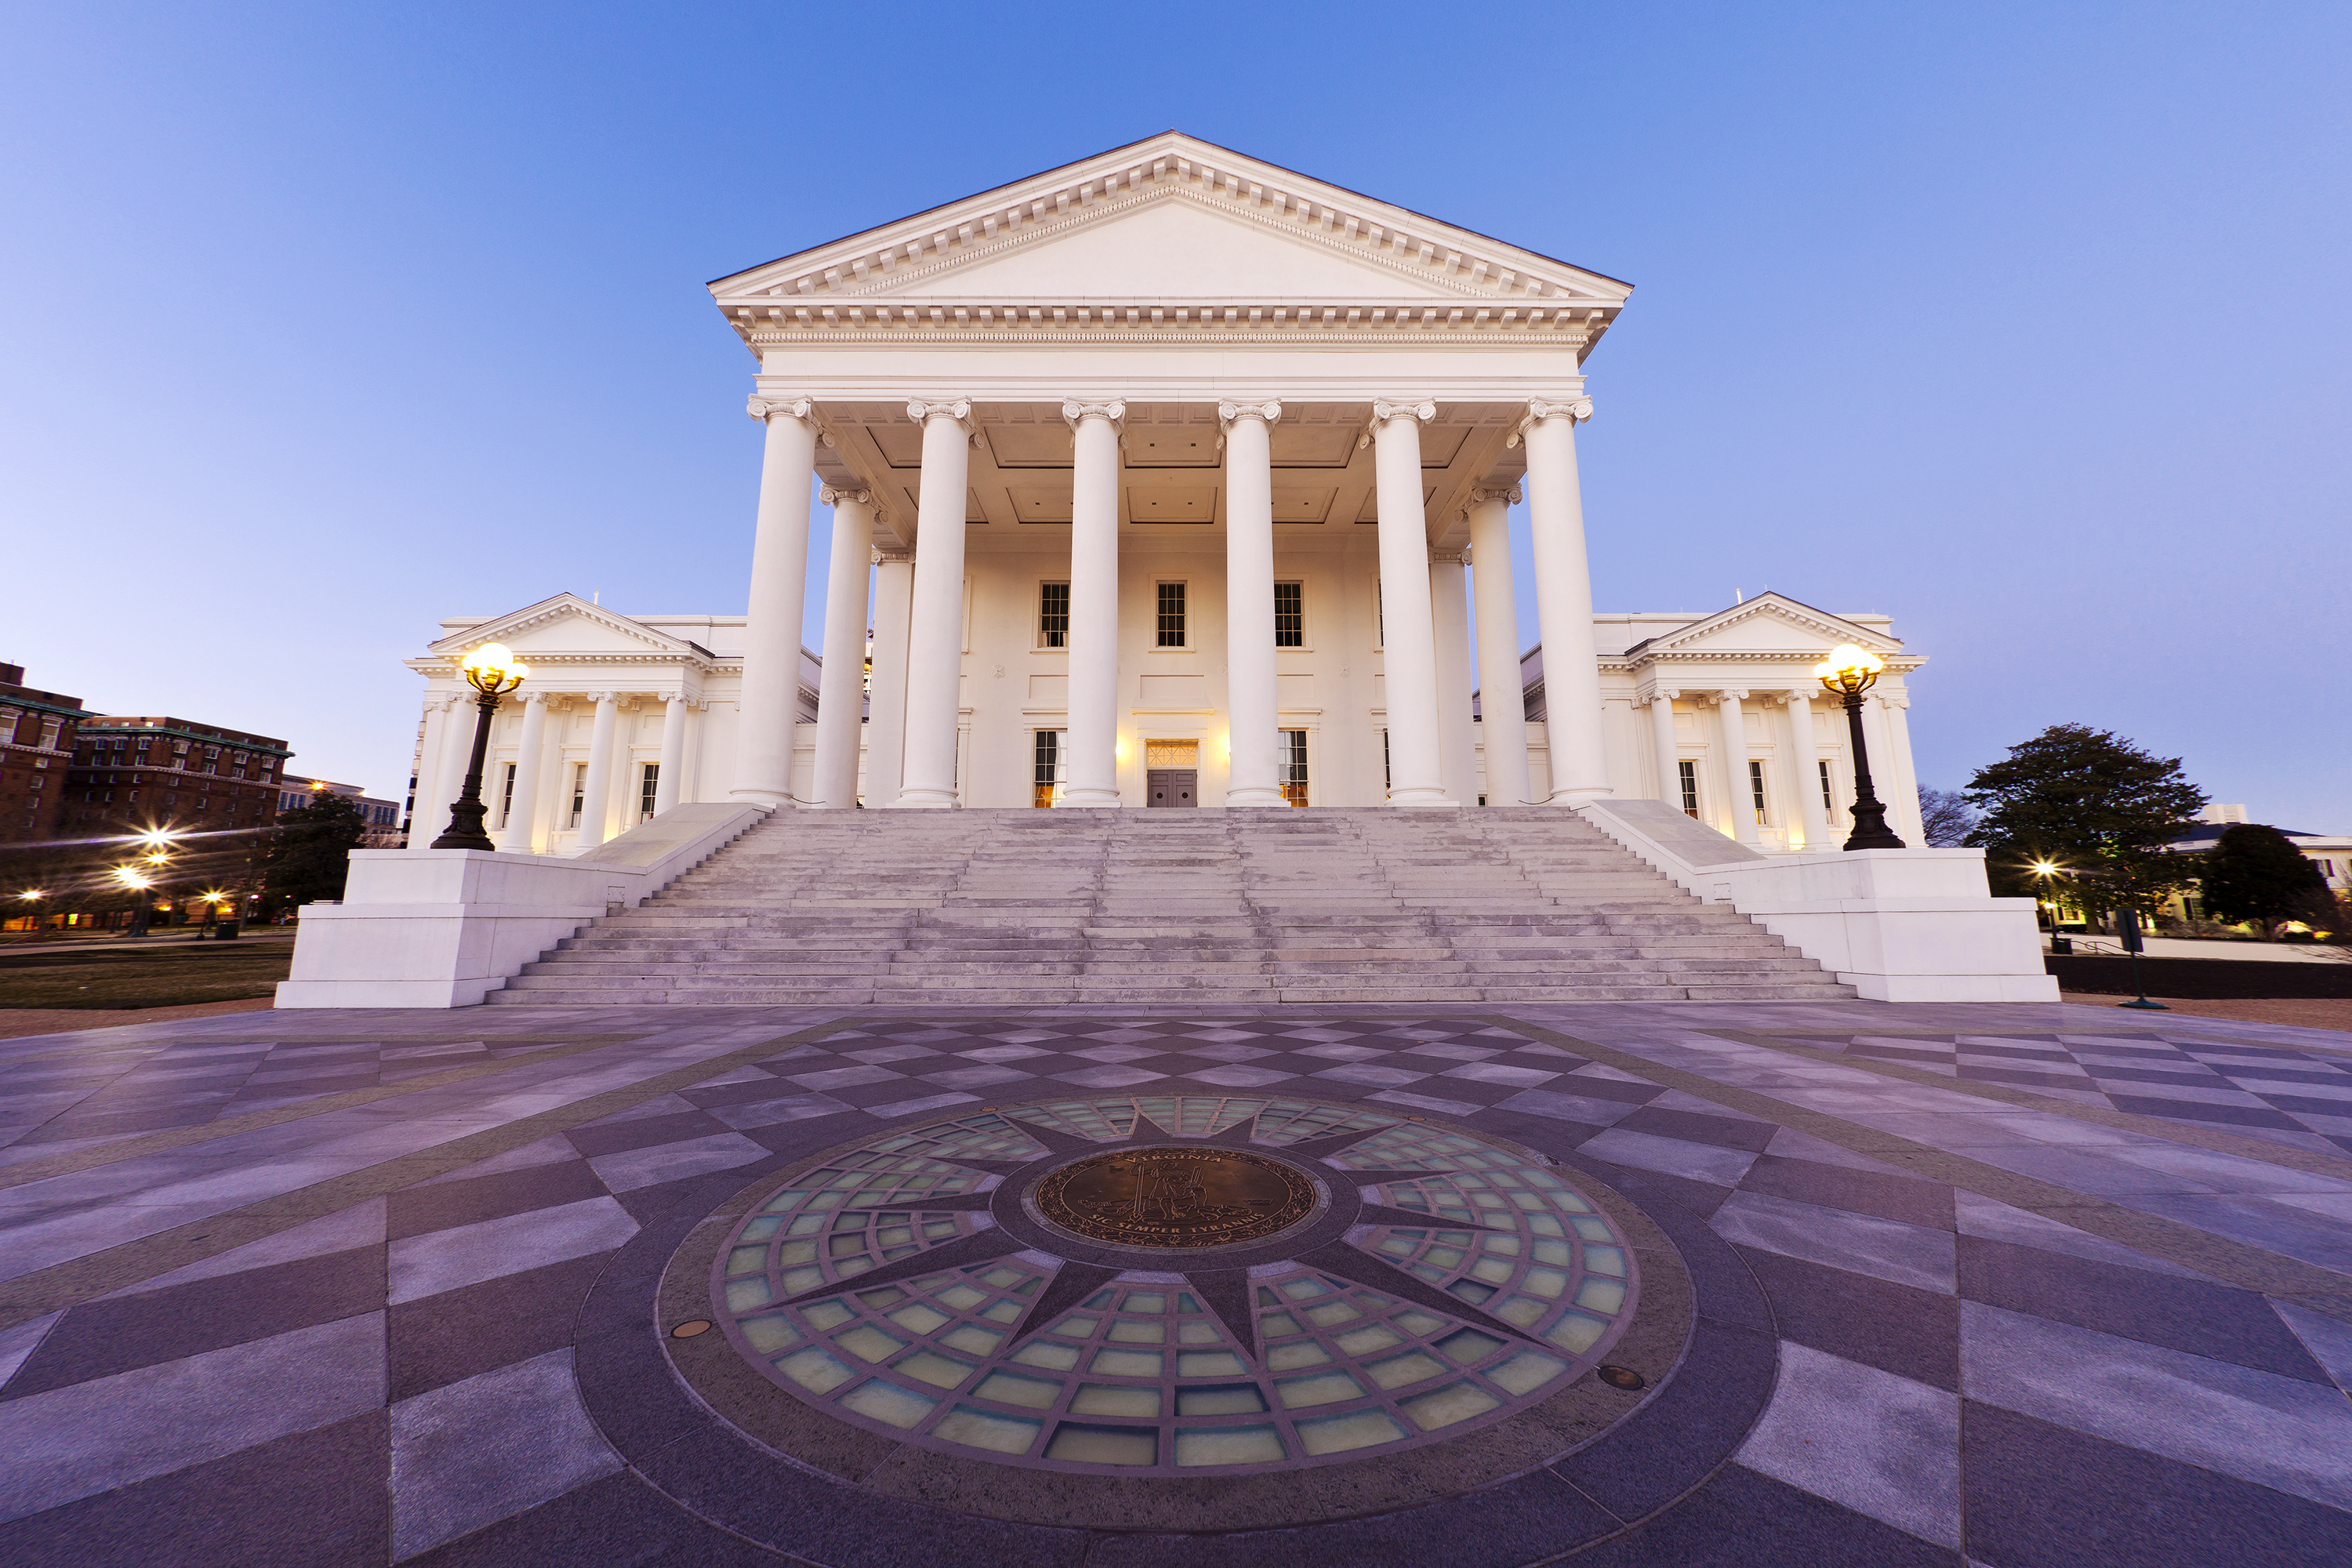
Enlarge/ The Virginia state Capitol building at twilight, in prepandemic times.
Virginia is poised to follow in California’s footsteps any minute now and become the second state in the country to adopt a comprehensive online data protection law for consumers.
If adopted, the Consumer Data Protection Act would apply to entities of a certain size that do business in Virginia or have users based in Virginia. The bill enjoys broad popular support among state lawmakers; it passed 89-9 in the Virginia House and unanimously (39-0) in the state Senate, and Democratic Gov. Ralph Northam is widely expected to sign it into law without issue in the coming days.
In the absence of a general-purpose federal privacy framework, states all over the nation are very slowly stepping in with their own solutions. The Virginia law is somewhat modeled on California’s landmark Consumer Privacy Act, which was signed into law in 2018 and took effect on January 1, 2020. Legislatures in several other states—including Minnesota, New York, North Dakota, Oklahoma, and Washington—have some kind of data privacy bills currently under consideration.
What would the Virginia law do?
The CDPA applies to entities that “control or process” personal information of 100,000 or more Virginia residents in a calendar year or to entities that make 50 percent or more of their gross revenue from the sale of personal data if they hold information about at least 25,000 residents. Basically, the big data brokers and companies with a major online presence would all be covered, but small businesses would not be. Under the law, these entities that determine “the purpose and means of processing personal data” are called “controllers.”
Covered consumers are also defined very explicitly in the bill, meaning specifically individuals acting on their own or in a “household context.” It does not include actions “in a commercial or employment context.” So if you’re using the Internet at home on your own time, you’re covered; if you’re using the Internet at work for work reasons, you’re not.
Provided that an interaction does involve a private consumer, a covered business, and covered personal information, however, then Virginia residents would gain a handful of explicit new rights for how their data is handled, including:
The right to confirm if a controller has your data and, if so, to see it
The right to correct inaccuracies in the data the controller has
The right to have a controller delete personal data provided by or obtained about you
The right to opt out of having your data used for targeted advertising; having it sold to a third party; or “profiling in furtherance of decisions that produce legal or similarly significant effects concerning the consumer.”
The law puts in place guidelines for how controllers should collect, handle, and share personal information. For example, it mandates that data collection must be limited to “what is adequate, relevant, and reasonably necessary” for the purpose at hand. Controllers would also be required to conduct assessments of any activities that involve the use of personal data for targeted advertising, for profiling, or for sale. The assessments also have to “identify and weigh the benefits that may flow, directly and indirectly” to all stakeholders, including the consumer and the public, and the attorney general can request access to those assessments.
The bill contains wide carve-outs specific types of data and covered entities that are already regulated under laws such as HIPAA, the Fair Credit Reporting Act, the Gramm-Leach-Bliley Act, and educational privacy law FERPA.
Notably, the Virginia bill does not include any private right of action whatsoever over violations, meaning you can’t sue if your rights are being violated under the law; only the Virginia attorney general’s office can pursue a case.
Even California isn’t quite California
A coalition of consumer advocates, including the Electronic Frontier Foundation, the Electronic Privacy Information Center, and Consumer Reports say that Virginia’s goals are in the right place, but they argue the CDPA doesn’t go far enough to provide meaningful protection.
“We readily acknowledge that there is a lot to like about the bill,” the organizations wrote in a letter (PDF) to the bill’s primary sponsor. “The CDPA would grant important new rights to Virginia citizens that the residents of most states do not currently enjoy.”
But “[b]ecause the CDPA is based on an opt-out model… the deck is already stacked against consumers,” the coalition notes. “Consumers have to contact hundreds, if not thousands, of different companies in order to fully protect their privacy.”
These opt-out measures haven’t exactly worked as intended in California in the past year, either, the coalition notes, pointing to a Consumer Reports study that found the mandatory “do not sell my information” links required by California law are not only hard to find but sometimes just plain don’t work at all. “At least 14% of the time, burdensome or broken [do not sell] processes prevented consumers from exercising their rights under the CCPA,” the study found, and participants in the study were dissatisfied with the opt-out process more than half of the time.
https://arstechnica.com/?p=1741414
EDPB, pubblicate le linee guida su 18 casi d’uso riguardanti la notifica di violazione dei dati
L’European Data Protection Board (“EDPB”) ha pubblicato, in consultazione, le linee guida 01/2021 sugli esempi relativi alla notifica di violazione dei dati (“data breach”). I contributi a tali linee guida dovranno pervenire entro il 2 marzo e nel frattempo possiamo analizzare nel dettaglio quanto sviluppato, al riguardo, dall’EDPB.
Si tratta di un documento molto interessante sia per gli esperti privacy ma anche per gli operatori della Cybersecurity.
Con tali linee guida, l’EDPB ha inteso integrare le linee guida WP250 emanate dal WPG 29 e attualizzarle ai casi pratici oltre che all’intervenuta applicazione quotidiana del GDPR, con lo scopo di fornire utili elementi per la gestione delle violazioni dei dati e quali fattori considerare durante la valutazione del rischio.
Il primo elemento da valutare nell’ambito di qualsiasi di violazione è la possibilità di riconoscerla, per come definito all’art. 4, paragrafo 12 del GDPR.
Nel parere 03/2014 (G29 WP213, del 25 marzo 2014) sulla notifica di violazione e nelle citate linee guida WP 250, il WP29 ha chiarito che le violazioni possono essere classificate in base ai tre principi sulla sicurezza delle informazioni:
· “Violazione della riservatezza” – in caso di divulgazione non autorizzata o accidentale o accesso ai dati personali.
· “Violazione dell’integrità” – in caso di alterazione non autorizzata o accidentale dei dati personali.
· “Violazione della disponibilità” – in caso di perdita accidentale o non autorizzata dell’accesso o la distruzione dei dati personali (pag. 7 linee guida WP250).
Ciascuna violazione, potenzialmente, può avere una serie di effetti negativi significativi, specialmente sugli individui, che possono provocare danni fisici, materiali o immateriali; ciò può significare la perdita di controllo sui loro dati personali, la limitazione dei loro diritti, la discriminazione, il furto di identità, la frode, perdite finanziarie, l’inibizione non autorizzate della pseudonimizzazione, il danno alla reputazione e la perdita di riservatezza dei dati personali (anche protetti dal segreto professionale) e può anche includere qualsiasi altro significativo svantaggio economico o sociale.
Uno degli obblighi più importanti del titolare del trattamento è valutare questi rischi per i diritti e le libertà degli interessati e attuare adeguate misure tecniche e organizzative per affrontarle.
Il GDPR, ai sensi dell’art. 33, richiede al titolare del trattamento di:
· documentare eventuali violazioni dei dati personali, i suoi effetti e le azioni correttive intraprese;
· notificare la violazione dei dati personali all’autorità di controllo, a meno che sia improbabile che comporti un rischio per i diritti e le libertà delle persone fisiche;
· comunicare la violazione dei dati personali all’interessato quando ciò possa comportare un rischio elevato per i diritti e le libertà delle persone fisiche.
Le violazioni dei dati comportano problemi di vari natura, ma sono anche sintomi di una vulnerabilità, forse per un sistema di sicurezza dei dati obsoleto; indicano, altresì, debolezze del sistema che devono essere risolte.
In generale, è sempre meglio prevenire le violazioni dei dati preparandosi in anticipo, poiché le loro conseguenze sono irreversibili.
Anzitutto, come accennato, andrebbe identificata la causa del problema di vulnerabilità: infatti la notifica di violazione potrebbe essere anticipata all’identificazione del pericolo di vulnerabilità e non dovrebbe essere atteso il relativo incidente per promuovere quelle azioni correttive; in tal modo si potrebbero ridurre i ritardi connessi all’impatto provocato dalla violazione.
Perciò, la violazione dovrebbe essere notificata quando si ritiene che questa possa comportare un rischio per i diritti e le libertà dell’interessato e prendere coscienza del rischio della violazione, non attendendo un esame forense dettagliato o l’attuazione delle misure di mitigazione.
Ciascun titolare del trattamento dovrebbe disporre di piani e procedure per la gestione di eventuali violazioni dei dati, con chiare linee guida da fornire ai propri dipendenti per garantire il processo di recupero o mantenere la continuità operativa di sistema.
Altro elemento fondamentale sono la formazione (costante e aggiornata) e la sensibilizzazione del personale su tali temi in modo da rendere cosciente e preparato ciascun individuo inserito nella catena di gestione delle violazioni dei dati.
Proprio questo approccio non è altro che la declinazione pratica del principio di “accountability” by design fintanto che venga adottato un “Manuale sul trattamento della violazione dei dati personali” che miri ad identificare i rischi, fornire in anticipo informazioni rapide per consentire di mitigare i rischi e adempiere agli obblighi senza ritardo.
A questo punto l’EDPB condivide quegli esempi di violazione che sono frutto della casistica e letteratura emersa negli ultimi tempi. Si tratta, perciò, di spunti di riflessione che dovrebbero permettere, in via analogica, di comprendere come reagire ad una violazione dei dati secondo le macro categorie di minaccia.
Ransomware
Un attacco ransomware, generalmente, prevede che un codice dannoso crittografa i dati personali e successivamente l’aggressore chieda al titolare un riscatto in cambio del codice di decrittazione.
Questo tipo di attacco di solito può essere classificato come violazione della disponibilità, ma spesso potrebbe verificarsi anche una violazione della riservatezza.
CASO N. 01: Ransomware con backup adeguato e senza esfiltrazione
I sistemi informatici di una piccola azienda manifatturiera sono stati esposti a un attacco ransomware e i dati memorizzati in quei sistemi sono stati crittografati.
Il titolare del trattamento ha utilizzato la crittografia “a riposo”, quindi tutti i dati a cui il ransomware accedeva venivano archiviati in forma crittografata utilizzando un algoritmo di crittografia avanzato.
La chiave di decriptazione non è stata compromessa durante l’attacco, ovvero l’aggressore non poteva né accedervi né utilizzarlo indirettamente.
Di conseguenza, l’aggressore aveva accesso solo a dati personali crittografati.
In particolare, né il sistema di posta elettronica dell’azienda, né alcun sistema client utilizzato per l’accesso è stato colpito.
L’azienda ha usufruito della consulenza di una società esterna di sicurezza informatica per indagare sulle dinamiche dell’incidente.
Sono altresì integri e disponibili i registri che tracciano tutti i flussi di dati in uscita dall’azienda (inclusa la posta in uscita).
Perciò, dopo aver analizzato dai sistemi di rilevamento i log e i dati raccolti, l’indagine interna – supportata dalla società esterna di sicurezza informatica – ha stabilito, con certezza, che l’autore del reato ha solo crittografato i dati, senza esfiltrazione.
I registri non hanno mostrato alcun flusso di dati in uscita nel periodo di tempo dell’attacco.
I dati personali interessati dalla violazione riguardano clienti e dipendenti dell’azienda, poche decine di individui in tutto.
Era altresì disponibile immediatamente un backup e i dati sono stati ripristinati poche ore dopo l’attacco.
La violazione non ha comportato alcuna conseguenza sull’operatività quotidiana del titolare del trattamento né sono stati registrati ritardi nei pagamenti dei dipendenti o nella gestione delle richieste dei clienti.
In questo caso, la violazione ha comportato l’alterazione illecita dei dati personali e l’accesso non autorizzato ai dati medesimi.
Misure preventive e valutazione del rischio
Come per tutti i rischi posti da agenti esterni, la probabilità che un attacco ransomware abbia successo può essere drasticamente ridotto rafforzando la sicurezza dell’ambiente di controllo dei dati.
La maggior parte di queste violazioni possono essere prevenute garantendo adeguate misure organizzative, fisiche e tecnologiche.
Esempi di tali misure sono la corretta gestione delle patch e l’utilizzo di un appropriato sistema di rilevamento antimalware.
Avere un adeguato backup, gestito separatamente al sistema informatico, aiuterà i sistemi medesimi di una piccola azienda ad essere gestiti nel miglior modo per mitigare le conseguenze di un attacco.
Inoltre, utile a tal fine è il programma di sicurezza, istruzione, formazione e sensibilizzazione rivolto ai dipendenti (security, education, training and awareness program, SETA) che può aiutare a prevenire e riconoscere questo tipo di attacco.
Tra queste misure, come detto, una gestione adeguata di aggiornamento della patch garantisce che i sistemi siano appunto aggiornati visto che la maggior parte degli attacchi ransomware sfruttano vulnerabilità ben note.
Nel valutare i rischi, il titolare del trattamento dovrebbe indagare sulla violazione e identificare il tipo di
codice dannoso per comprendere le possibili conseguenze dell’attacco.
Tra questi rischi, dovrebbe essere considerato il rischio che i dati siano stati esfiltrati senza lasciare traccia nei log dei sistemi.
In questo caso, l’autore dell’attacco ha avuto accesso ai dati in forma crittografata e questi sono stati compromessi. Tuttavia, tutti i dati che potrebbero essere stati esfiltrati non possono essere letti o utilizzati dall’autore, almeno per il momento.
La tecnica di crittografia utilizzata dal titolare del trattamento è conforme all’attuale stato dell’arte della tecnologia disponibile sul mercato.
Inoltre la chiave di decriptazione non è stata compromessa e, presumibilmente, neppure con altri mezzi. Di conseguenza, il rischio che i diritti e le libertà delle persone fisiche siano compromessi è ridotto al minimo.
In generale, vieppiù, il titolare del trattamento dovrebbe anche considerare l’impatto e la gravità della violazione.
In questo caso, la mancanza di disponibilità dei dati oltre che la loro riservatezza non sono compromessi.
Gli effetti negativi della violazione sono stati mitigati celermente dopo la violazione stessa visto che il backup ha attutito le conseguenze ulteriori poiché i dati interessati dall’attacco sono stati ripristinati in poche ore, la violazione non ha comportato alcuna conseguenza sul funzionamento quotidiano del titolare del trattamento e non ha avuto effetti significativi sugli interessati (es. pagamenti dei dipendenti o gestione delle richieste dei clienti).
Mitigazione e obblighi
Senza un backup, alcune misure per porre rimedio alla perdita di dati personali possono essere intraprese dal titolare e i dati dovrebbero essere raccolti di nuovo.
Tuttavia, sempre in questo caso, l’attacco ha avuto un perimetro contenuto e il sistema è stato ripristinato da un backup “pulito” (privo di codice dannoso).
Infatti, le procedure di backup dovrebbero essere strutturate, coerenti e ripetibili.
Esempi di procedure di backup sono i file Metodo 3-2-1 e metodo nonno-padre-figlio.
Qualsiasi metodo dovrebbe sempre essere testato per verificarne l’efficacia, soprattutto per la capacità di ripristino. La verifica dovrebbe essere ripetuta a intervalli programmati e verificarne l’integrità del sistema.
Si comprende bene che senza un backup adeguato, i dati vengono persi e la gravità degli effetti dell’attacco possa aumentare, con proporzionale aumento del rischio relativo e degli impatti per le persone fisiche.
La tempestività di ripristino dei dati dal backup è una variabile “chiave”, anche al fine di analizzare gli impatti della violazione stessa.
Altrettanto rilevante, quindi, è l’intervallo di tempo impiegato per ripristinare i dati compromessi.
Come noto, il GDPR afferma che una violazione dei dati personali debba essere comunicata senza indebito ritardo e, ove possibile, non oltre 72 ore.
Pertanto, potrebbe essere stabilito che il superamento del limite di 72 ore è, in ogni caso, sconsigliabile ma quando si tratta di casi di livello ad alto rischio, anche il rispetto di questa scadenza può essere considerato insoddisfacente.
In questo caso, a seguito di una dettagliata valutazione d’impatto e di un processo di risposta all’incidente, il titolare del trattamento ha stabilito che è improbabile che la violazione abbia comportato un rischio per i diritti e le libertà delle persone fisiche, pertanto non è stata necessaria alcuna comunicazione agli interessati, né è stata necessaria la notifica all’Autorità Garante.
Tuttavia, poiché tutte le violazioni dei dati dovrebbero essere documentate ai sensi dell’articolo 33, paragrafo 5, GDPR, il titolare dovrebbe poter dare traccia dell’accaduto laddove si renda necessario a seguito di accesso da parte dell’Autorità Garante e per dimostrare che le misure di sicurezza sia state aggiornate e implementate in base all’attacco subito.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
X
X
CASO N. 02: Ransomware senza backup adeguato
Uno dei computer utilizzati da un’azienda agricola è stato esposto ad un attacco ransomware e i suoi dati sono stati crittografati dall’aggressore. L’azienda si avvale dell’esperienza di società esterna di sicurezza informatica per monitorare la propria rete.
I log che tracciano tutti i flussi di dati in uscita dall’azienda (inclusa la posta in uscita) sono disponibili.
A seguito delle indagini interne coadiuvate dalla società di cybersecurity si è stabilito che l’autore dell’attacco ha solo crittografato i dati, senza esfiltrarli.
I registri non mostrano flussi di dati in uscita nel periodo di tempo dell’attacco. I dati personali interessati dalla violazione si riferiscono a poche decine di dipendenti e clienti dell’azienda.
No sono state coinvolte categorie particolari di dati.
Non era disponibile un backup in formato elettronico.
La maggior parte dei dati sono stati ripristinati da backup cartacei in 5 giorni lavorativi e ha comportato lievi ritardi nella consegna degli ordini ai clienti.
Misure preventive e valutazione del rischio
Il titolare del trattamento avrebbe dovuto adottare le stesse misure preventive menzionate nel paragrafo precedente. La principale differenza rispetto al caso precedente è la mancanza di un backup elettronico e la mancanza di crittografia “a riposo”.
Le differenze sono le seguenti: nel valutare i rischi, il titolare del trattamento dovrebbe indagare sul metodo di infiltrazione e identificare il tipo di codice dannoso per comprendere le possibili conseguenze dell’attacco. In questo esempio il ransomware ha crittografato i dati personali senza esfiltrarli. Di conseguenza, sembra che i rischi per i diritti e le libertà degli interessati siano derivati dalla mancanza di disponibilità dei dati personali, e la riservatezza dei dati personali non è stata compromessa.
Un esame approfondito dei log del firewall e le sue implicazioni sono essenziali per determinare il rischio. Il titolare dovrebbe indagare sull’accaduto poiché, in caso di attacco più sofisticato, il malware potrebbe modificare i file di registro e rimuovere le tracce dell’attaco. Quindi, il titolare del trattamento non potrebbe affermare con certezza che il registro dei log potrebbe dimostrare l’assenza di esfiltrazione, quindi la probabilità di una violazione della riservatezza non può essere del tutto archiviata.
Bisognerebbe verificare se l’aggressore ha avuto accesso ai dati.
Durante la valutazione del rischio, il titolare del trattamento dovrebbe anche prendere in considerazione la natura, la sensibilità, il volume e il contesto dei dati personali interessati dalla violazione.
In questo caso nessuna categoria particolare di dati personali sono oggetto dell’attacco e la quantità di dati violati e il numero di interessati è basso.
Bisogna, inoltre, raccogliere informazioni esatte sull’accesso non autorizzato per determinare il livello di rischio e prevenire un nuovo attacco o il prolungamento dello stesso attacco.
Se i dati fossero stati copiati dal database, andrebbe registrato un aumento del rischio.
Mitigazione e obblighi
Senza un backup, alcune misure per porre rimedio alla perdita di dati personali possono essere intraprese dal titolare del trattamento e i dati devono essere raccolti di nuovo, a meno che non sia disponibile un’altra fonte.
Senza un backup, i dati potrebbero andare persi e la gravità dipenderà dall’impatto per gli interessati medesimi.
Il ripristino dei dati non dovrebbe rivelarsi eccessivamente problematico se i dati sono ancora disponibili su cartaceo, ma data la mancanza di un backup elettronico, viene presa in considerazione una notifica all’Autorità di controllo in quanto il ripristino dei dati ha richiesto del tempo e potrebbe causare alcuni ritardi negli ordini di consegna ai clienti e una notevole quantità di metadati potrebbero non essere recuperabili (ad esempio log, timestamp).
Informare gli interessati della violazione può anche dipendere dalla durata di conservazione dei dati personali non più disponibili e della difficoltà di ripristinare la linea di business del titolare (es. ritardi nel trasferimento dei pagamenti dei dipendenti).
Tali ritardi nei pagamenti e nelle consegne possono comportare problemi finanziari per gli interessati e di conseguenza possono comportare un rischio elevato agli stessi.
Inoltre, non si può evitare di informare gli interessati nel caso in cui il loro contributo si renda necessario per ripristinare i dati crittografati.
Il caso in esame, attacco ransomware con rischio non elevato per i diritti e le libertà dei dati degli interessati soggetti, necessita comunque di comunicazione all’Autorità visto che lo stesso può avere riflessi sugli aspetti rilevati quali l’integrità dei dati
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
X
CASO N. 03: Ransomware con backup e senza esfiltrazione in un ospedale
Il sistema informativo di un ospedale è stato esposto ad un attacco ransomware e una parte significativa dei suoi dati è stata crittografata dall’aggressore. L’azienda sanitaria si avvale di una società di sicurezza informatica esterna per monitorare la propria rete.
Sono disponibili log che tracciano tutti i flussi di dati (inclusa la posta in uscita).
Dopo aver analizzato i log e i dati di altri sistemi è stato stabilito che l’autore del reato ha solo crittografato i dati senza esfiltrarli.
I registri non mostrano alcun flusso di dati in uscita nel periodo di tempo dell’attacco.
I dati personali interessati dalla violazione si riferiscono ai dipendenti e ai pazienti (migliaia di individui). Sono disponibili backup in formato elettronico.
La maggior parte dei dati è stata ripristinata ma questa operazione è durata 2 giorni lavorativi ed ha comportato notevoli ritardi nel trattamento dei pazienti con annullamento e rinvio di interventi chirurgici,
abbassando il livello di servizio per indisponibilità dei sistemi.
Misure preventive e valutazione del rischio
La particolarità del caso riguarda l’elevata gravità delle conseguenze per gli interessati.
La quantità di dati violati e il numero di interessati sono elevati, soprattutto per gli ospedali che di solito elaborano grandi quantità di dati.
L’indisponibilità dei dati ha un impatto elevato sugli interessati.
Inoltre, esiste un rischio residuale rispetto alla elevata gravità per la riservatezza dei dati del paziente.
Il tipo di violazione, la natura, la sensibilità e il volume dei dati personali interessati dalla violazione sono
importanti.
Anche se esisteva un backup per i dati e poteva essere ripristinato in pochi giorni, un rischio elevato esiste ancora a causa della gravità delle conseguenze per gli interessati derivanti dalla mancanza di disponibilità dei dati al momento dell’attacco e nei giorni successivi.
Mitigazione e obblighi
Si ritiene necessaria una notifica all’Autorità in quanto si tratta di categorie particolari di dati personali e
il ripristino dei dati potrebbe richiedere molto tempo, con conseguenti notevoli ritardi nella cura del paziente.
È necessario, inoltre, informare gli interessati della violazione a causa dell’impatto per i pazienti, anche dopo il ripristino dei file dati crittografati.
Infatti, il sistema informatico non era disponibile e sono stati compromessi i trattamenti dei pazienti che dovevano essere trattati in ospedale durante il periodo di attacco.
Il titolare del trattamento dovrebbe comunicare la violazione dei dati a quei pazienti direttamente coinvolti.
Potrebbe essere omessa la comunicazione diretta agli altri pazienti (alcuni dei quali potrebbero non essere stati ricoverati in ospedale per più di vent’anni) in ragione dell’eccezione di cui all’articolo 34, paragrafo 3, lettera c), GDPR.
Sarà, invece, opportuna una comunicazione pubblica o un provvedimento simile con cui gli interessati vengano informati in modo altrettanto efficace dell’attacco.
Tale scenario, inoltre, è il classico esempio di attacco ransomware ad alto rischio per i diritti e le libertà degli interessati.
Pertanto deve essere data comunicazione all’Autorità ai sensi dell’articolo 33, paragrafi 1 e 5, e data comunicazione agli interessati ai sensi dell’articolo 34, paragrafo 1.
Il titolare dovrebbe aggiornare i sistemi di sicurezza, aggiornarli e implementare misure organizzative e di mitigazione del rischio.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
✓
CASO N. 04: Ransomware senza backup e con esfiltrazione
Il server di un’azienda di trasporto pubblico è stato esposto a un attacco ransomware e ai suoi dati sono stati crittografati.
Secondo i risultati dell’indagine interna l’autore ha crittografato i dati e li ha anche esfiltrati.
Il tipo di dati violati riguardano i dati personali di clienti e dipendenti (diverse migliaia di persone che utilizzano i servizi dell’azienda, quali ad es. per l’acquisto di biglietti online).
Sono stati inoltre esfiltrati i dati di identità di base, i numeri di carta d’identità e i dati finanziari come pure i dettagli della carta di credito.
Il backup esistente è stato crittografato dall’aggressore.
Misure preventive e valutazione del rischio
Sebbene il backup fosse disponibile lo stesso è stato oggetto di attacco.
Ciò pone in forte discussione il livello e la qualità delle misure di sicurezza IT adottate dal titolare del trattamento e ciò dovrebbe essere esame di ulteriore indagine, poiché l’architettura del sistema di backup deve essere ben protetta, ben archiviata senza accesso dal sistema principale (altrimenti, come è accaduto, il backup potrebbe essere compromesso nello stesso attacco).
Questa violazione riguarda non solo la disponibilità dei dati, ma anche la riservatezza, poiché l’attaccante potrebbe aver modificato e/o copiato i dati dal server.
Pertanto, il tipo di violazione comporta un rischio elevato.
La natura, la sensibilità e il volume dei dati personali aumentano ulteriormente i rischi, perché il numero delle persone interessate è elevato, così come la quantità complessiva di dati personali degli interessati. Inoltre, i dati oggetto di attacco riguardano i dati identificativi di “base”, i documenti di identità e dati finanziari come i dettagli della carta di credito.
Una violazione del genere presenta di per sé un rischio elevato e, se elaborati insieme, i dati esfiltrati potrebbero essere utilizzati, tra l’altro, per perpetrare casi di furto di identità o frode.
A causa di una architettura logica del server difettosa o dei controlli organizzativi, i file di backup sono stati coinvolti nell’attacco ransomware, impedendo il ripristino dei dati e aumentando il rischio.
Questa violazione dei dati presenta un rischio elevato per i diritti e le libertà delle persone, perché potrebbe comportare sia danni patrimoniali (es. perdita finanziaria) che danni non patrimoniali (es. furto di identità o frode).
Mitigazione e obblighi
La comunicazione agli interessati è essenziale, in modo che possano compiere i passi necessari per evitare ulteriori danni patrimoniali (ad esempio bloccare le loro carte di credito).
Come detto, il server è stato crittografato assieme al backup di riferimento ed i dati dettagliati di migliaia di interessati sono stati esfiltrati.
Perciò è necessario notificare l’accaduto all’Autorità ai sensi dell’articolo 33, paragrafi 1 e 5, e dare comunicare della violazione ai singoli interessati (articolo 34, paragrafo 1); inoltre il titolare dovrebbe dare notizia dell’attacco pubblicamente soprattutto per quei casi in cui sia difficile comunicare direttamente con il singolo interessato.
Il titolare potrebbe anche aver bisogno di aggiornare e correggere i propri dati personali organizzativi e tecnici gestione della sicurezza e misure e procedure di mitigazione del rischio.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
✓
Misure organizzative e tecniche per prevenire/mitigare gli impatti di attacchi ransomware
Il fatto che possa aver avuto luogo un attacco ransomware è solitamente un segno di una o più vulnerabilità nel sistema di sicurezza adottato dal titolare.
Ciò vale anche nei casi in cui i dati personali siano stati crittografati ma non esfiltrati.
Indipendentemente dall’esito e dalle conseguenze dell’attacco, l’importanza di una valutazione onnicomprensiva del sistema di sicurezza dei dati – con particolare enfasi sulla sicurezza IT – è imprescindibile.
I punti deboli e le falle della sicurezza informatica o organizzativa devono essere identificati, documentati e affrontati senza indugio.
Misure consigliate:
(l’elenco fornito dall’EDPB sulle seguenti misure non è in alcun modo esaustivo o completo. Piuttosto, l’obiettivo è fornire idee per la prevenzione del rischio e possibili soluzioni. Ogni attività di trattamento è diversa, da qui il titolare dovrebbe prendere la decisione su quali misure si adattano maggiormente alla situazione del caso concreto).
· Mantenere il firmware, il sistema operativo e il software applicativo su server, macchine client, componenti di rete attivi e qualsiasi altra macchina sulla stessa LAN (inclusi i dispositivi Wi-Fi) aggiornati. Garantire che tutte le misure di sicurezza IT siano in atto, assicurandosi che siano efficaci e siano continuamente aggiornati e mantenuti all’evoluzioni tecnologiche. Ciò include la conservazione di registri dettagliati di quali patch vengono applicate e in quale timestamp.
· Progettare e organizzare i sistemi e le infrastrutture informatiche in modo da segmentare o isolare i sistemi di raccolta e gestione dei dati e delle reti per evitare la propagazione di malware all’interno dell’organizzazione e verso sistemi esterni.
· Bisogna adottare e implementare una corretta procedura di backup, aggiornata, sicura e testata.
La gestione del backup dovrebbe essere tenuta separata rispetto alla raccolta e al sistema di archiviazione dei dati, con esclusione all’accesso da parte di personale non autorizzato.
· Disporre/adottare un software anti-malware appropriato, aggiornato, efficace e integrato.
· Disporre di un firewall appropriato, aggiornato, efficace e integrato, con rilevamento delle intrusioni e sistema di prevenzione. È necessario sempre filtrare il traffico di rete attraverso il firewall.
· Erogare formazione ai dipendenti sui metodi per riconoscere e prevenire gli attacchi IT e segnalarli immediatamente al responsabile della sicurezza.
· Identificare il tipo di attacco per essere in grado di adottare le giuste misure per mitigare il rischio.
· Ridondare i registri sui flussi dati a un server di registro centrale (possibilmente includendo la firma o
marcatura temporale crittografica delle voci di registro).
· Adottare un tipo di crittografia e autenticazione avanzate, in particolare per l’accesso amministrativo ai sistemi IT (2FA), con chiavi appropriate e validi sistemi di gestione delle password.
· Effettuare periodici test di vulnerabilità e penetrazione.
· Istituire un CSIRT (Computer Security Incident Response Team) o un Computer Emergency Response Team (CERT) o prevedere un team collettivo.
· Quando si valutano le contromisure, l’analisi del rischio dovrebbe essere rivista e aggiornata.
Attacchi con esfiltrazioni di dati
Attacchi che sfruttano le vulnerabilità nei servizi offerti dal titolare del trattamento a terzi su Internet (es. commesso tramite attacchi injection [SQL injection, path traversal ], compromissione del sito web e metodi simili), possono assomigliare ad attacchi ransomware in quanto il rischio deriva dall’azione su di un file ad opera di terzi non autorizzati. Questi attacchi in genere mirano a copiare, esfiltrare e utilizzare i dati personali per finalità illecite.
Si tratta quindi principalmente di violazioni della riservatezza e, possibilmente, anche dell’integrità dei dati. Allo stesso tempo, se il titolare del trattamento è a conoscenza delle caratteristiche di questo tipo di violazioni, possono essere messe in atto misure in grado di ridurre il rischio derivante da un attacco.
CASO N. 05: Esfiltrazione di dati relativi alle candidature di lavoro da un sito web
Un’agenzia di collocamento è stata vittima di un attacco informatico, tramite codice malevolo inserito facendo breccia sul suo sito web. Questo codice dannoso rendeva le informazioni personali inviate tramite domanda di lavoro online (moduli memorizzati sul server web) accessibile a persone non autorizzate. Dall’esame dell’accaduto è stato constatato che non erano presenti categorie particolari di dati colpiti dalla violazione. Il particolare toolkit malware installato aveva funzionalità che ha consentito all’attaccante di rimuovere qualsiasi cronologia di esfiltrazione e ha anche consentito l’acquisizione dei dati personali. Il toolkit è stato scoperto solo un mese dopo il suo installazione.
Misure preventive e valutazione del rischio
Le misure di sicurezza, come detto in precedenza devono essere costantemente aggiornate, i dati sensibili devono essere crittografati e le applicazioni devono essere sviluppate secondo standard di sicurezza elevati (strong autentication).
A tal fine sono inoltre necessari audit periodici della sicurezza IT, valutazioni delle vulnerabilità e test di penetrazione per rilevare in anticipo questi tipi di vulnerabilità e risolverli.
In questo caso particolare.
Il titolare del trattamento dovrebbe sempre indagare sulla violazione identificando il tipo di attacco e i sui metodi, al fine di valutare le misure da adottare.
Per essere veloci ed efficienti, il titolare dovrebbe disporre di un piano di risposta agli incidenti che specifichi i passaggi rapidi e necessari per gestire l’incidente.
In questo caso particolare, il tipo di violazione ha un fattore di rischio alto poiché è stata compromessa sia la riservatezza dei dati oltre che l’integrità visto che l’attaccante ha potuto acquisire i dati e modificarli.
Occorre sempre valutare la natura, la sensibilità e il volume dei dati personali interessati dalla violazione per determinare in che misura la violazione ha coinvolto gli interessati.
Sebbene nessuna categoria particolare di dati personali è stata coinvolta nell’attacco, i dati a cui si ha avuto accesso contengono considerevoli informazioni e tali dati potrebbero essere utilizzati in modo improprio in diversi modi (targeting con marketing non richiesto, furto di identità, ecc.), quindi se ne desume la gravità delle conseguenze e del relativo aumento del rischio delle libertà degli interessati.
Mitigazione e obblighi
Dopo aver affrontato l’attacco, il database dovrebbe essere confrontato con quello archiviato in un secure
backup. Dovrebbero essere aggiornate le infrastrutture IT e implementarle per evitare simili violazioni dei dati in futuro (ad esempio con controlli di integrità dei file e controlli di sicurezza).
Se i dati personali non sono stati solo esfiltrati, ma anche cancellati, il titolare deve porre rimedio a tale situazione cercando recuperare i dati personali nello stato in cui si trovavano prima della violazione.
Può essere necessario rivedere il metodo di archiviazione e le politica di conservazione dei dati per aumentare il livello di data recovery.
La violazione, che dovrà essere debitamente documentata, ha perciò comportato un rischio elevato per i diritti e le libertà degli interessati (che dovrebbero esserne assolutamente informati ai sensi dell’articolo 34, paragrafo 1), il che ovviamente significa andrà effettuata anche la comunicazione all’Autorità ai sensi dell’articolo 33, paragrafo 5, del GDPR.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
✓
N. 06: Esfiltrazione di password con hash da un sito web
Una vulnerabilità SQL Injection è stata sfruttata per ottenere l’accesso a un database del server di un sito web dedicato alla cucina. Gli utenti potevano, come nomi utente, scegliere solo pseudonimi arbitrari. L’uso della posta elettronica era disincentivato.
Le password archiviate nel database sono state sottoposte ad hashing con estensione algoritmo forte e il sale non è stato compromesso.
Dati interessati: password con hash di 1.200 utenti.
Per motivi di sicurezza, il titolare del trattamento ha informato gli interessati della violazione tramite e-mail e ha chiesto loro di modificare le password, soprattutto se la stessa password è stata utilizzata per altri servizi.
Misure preventive e valutazione del rischio
In questo caso particolare la riservatezza dei dati è compromessa, ma le password nel database erano state impostate con metodo hash aggiornato, con ciò riducendo il rischio dell’attacco.
Questo caso non presenta rischi per i diritti e le libertà degli interessati.
Inoltre, le informazioni di contatto (ad esempio indirizzi e-mail o numeri di telefono) degli interessati non sono state compromesse, il che significa che non vi è alcun rischio significativo per gli interessati per altri tentativi fraudolenti (es. ricezione di e-mail di phishing o messaggi di testo e telefonate fraudolenti). Non sono stati attinte altre categorie di dati personali.
Alcuni nomi utente potrebbero essere considerati dati personali, ma la struttura del sito web non lo consentiva.
Bisogna considerare che la valutazione del rischio può cambiare se il tipo di sito web raccoglie o potrebbe rivelare categorie particolari di dati personali (es. sito web di alcuni partiti politici o di sindacati).
In generale, l’utilizzo di una crittografia all’avanguardia potrebbe mitigare gli effetti negativi di violazione. Inoltre, prevedere un numero limitato di tentativi di accesso impedirà eventuali attacchi brute force, riducendo così i rischi di attacco se si conosce già il nome utente.
Mitigazione e obblighi
La comunicazione agli interessati in alcuni casi potrebbe essere considerata un fattore attenuante, poiché gli interessati sono inoltre in grado di compiere i passi necessari per evitare ulteriori danni da violazione (ad esempio modificando la password).
In questo caso, la notifica non è obbligatoria, ma può essere considerata una buona pratica.
Il titolare del trattamento dei dati dovrebbe correggere la vulnerabilità e attuare nuove misure di sicurezza per evitare violazioni di dati simili in futuro come, ad esempio, controlli di sicurezza sistematici sul sito web.
La violazione dovrebbe essere documentata ai sensi dell’articolo 33, paragrafo 5, ma nessuna notifica o comunicazione all’Autorità sarà necessaria.
Inoltre, è fortemente consigliabile comunicare in ogni caso agli interessati una violazione delle password
anche quando le password sono state memorizzate utilizzando un salthash con un algoritmo di ultima generazione.
Per ciò che attiene il server, è preferibile l’uso di metodi di autenticazione che elaborano password randomiche.
Inoltre, gli interessati dovrebbero avere la possibilità di scegliere le misure appropriate per le proprie password.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
X
X
CASO N. 07: Attacco di credential stuffing a un sito web bancario
Una banca ha subito un attacco informatico contro uno dei suoi siti web di online banking.
L’attacco mirava a enumerare tutti i possibili ID utente di accesso utilizzando una password banale fissa. Le password sono costituite da 8 cifre.
A causa di una vulnerabilità del sito Web, in alcuni casi sono trapelate delle informazioni degli interessati
(nome, cognome, sesso, data e luogo di nascita, codice fiscale, codici identificativi dell’utente), anche se la password utilizzata non era corretta o il conto corrente bancario non è più attivo.
Ciò ha interessato circa 100.000 soggetti. Di questi, l’attaccante si è connesso con successo a circa 2.000 account che utilizzavano l’accennata password banale.
Dopo il fatto, il titolare è stato in grado di identificare tutti i tentativi di accesso illegittimi.
Inoltre, dopo ulteriori controlli antifrode, durante l’attacco nessuna transazione è stata eseguita da questi conti.
La banca era a conoscenza della violazione dei dati perché il suo centro operativo di sicurezza ha rilevato un numero elevato di richieste di login dirette al sito web.
In risposta, il titolare ha disabilitato la possibilità di accedere al sito spegnendolo e forzando il ripristino delle password degli account compromessi.
Il titolare ha comunicato la violazione solo agli utenti con gli account compromessi, ovvero agli utenti le cui password sono state compromesse o i cui dati erano stati divulgati.
Misure preventive e valutazione del rischio
È importante ricordare che i titolari del trattamento che trattano dati sensibili, informazioni finanziarie, ecc. hanno una responsabilità in termini di fornitura di un’adeguata sicurezza dei dati, ad esempio avere un centro operativo di sicurezza e altre misure di prevenzione, rilevamento e risposta agli incidenti.
Il mancato rispetto di questi standard, più elevati del normale, verrà valutato dall’Autorità in sede di indagini.
La violazione riguarda i dati finanziari oltre che l’identità e le informazioni sull’ID utente, rendendo la violazione particolarmente insidiosa.
Inoltre, il numero di interessati colpiti è elevato.
Il fatto che una violazione possa verificarsi in un ambiente così sensibile indica una significativa falla nella sicurezza dei dati e può essere un indice della necessità di revisione e aggiornamento delle misure di sicurezza “adeguate” in linea con gli articoli 24 (1), 25 (1) e 32 (1) del GDPR.
I dati violati consentono l’identificazione univoca degli interessati e contengono altre informazioni su di essi (inclusi sesso, data e luogo di nascita), inoltre possono essere utilizzati dall’aggressore per fini ulteriori (quali una campagna di spear phishing diretta ai clienti della banca).
Per questi motivi, la violazione dei dati ha comportato un rischio elevato per i diritti e le libertà di tutti gli interessati e i danni patrimoniali e non patrimoniali non sono realmente ponderabili.
Mitigazione e obblighi
Le misure adottate dal titolare nel caso di specie sono adeguate.
Inoltre, durante l’attacco, sono state corrette le vulnerabilità del sito Web e sono state adottate altre misure per prevenire violazioni simili in futuro, come l’aggiunta dell’autenticazione a due fattori al sito Web e l’autenticazione “forte” del cliente.
In questo scenario, però, è necessario documentare la violazione ai sensi dell’articolo 33, paragrafo 5, GDPR e informarne l’Autorità. Inoltre, il titolare del trattamento dovrebbe notificare la violazione a tutti i 100.000 interessati (inclusi i dati soggetti i cui account non sono stati compromessi) ai sensi dell’articolo 34 GDPR.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
✓
Misure organizzative e tecniche per prevenire / mitigare gli impatti di attacchi di hacker
Proprio come nel caso degli attacchi ransomware, indipendentemente dal risultato e dalle conseguenze dell’attacco, la rivalutazione della sicurezza informatica è obbligatoria per i titolari del trattamento in casi simili.
Misure consigliate:
(l’elenco fornito dall’EDPB sulle seguenti misure non è in alcun modo esaustivo o completo. Piuttosto, l’obiettivo è fornire idee per la prevenzione del rischio e possibili soluzioni. Ogni attività di trattamento è diversa, da qui il titolare dovrebbe prendere la decisione su quali misure si adattano maggiormente alla situazione del caso concreto).
· Crittografia e gestione delle chiavi secondo lo stato dell’arte vigente, soprattutto per quanto riguarda le password in merito alla gestione di dati sensibili o di dati finanziari. E’ sempre preferito impiegare la crittografia all password (hash e salting crittografati per informazioni confidenziali. E’ inoltre preferibile evitare l’elaborazione di password dal lato server.
· Mantenere aggiornato il sistema (software e firmware). Garantire che tutte le misure di sicurezza IT siano regolarmente aggiornate, cangianti ed evolute al caso di specie. Per poter dimostrare la conformità con l’articolo 5, paragrafo 1, lettera f) e paragrafo 2, del GDPR, il titolare del trattamento dovrebbe conservare un registro di tutti gli aggiornamenti eseguiti, compreso anche il momento in cui sono stati applicati.
· Adottare una politica delle password aggiornata con uso di metodi di autenticazione “forte” (come autenticazione a due fattori e server di autenticazione).
· Adottare standard di filtraggio dell’input utente (come la limitazione del numero massimo di tentativi ovvero fare uso di “Web Application Firewall“).
· Adottare forme di privilegi utente e criteri di gestione del controllo dell’accesso.
· Utilizzare firewall di rilevamento delle intrusioni aggiornato, efficace e integrato con i sistemi di difesa perimetrale.
· Effettuare audit sistematici della sicurezza informatica e valutazioni delle vulnerabilità (test di penetrazione). Revisioni e test regolari per garantire che i backup possano essere utilizzati per ripristinare i dati di cui l’integrità o la disponibilità è stata compromessa.
· Nessun ID di sessione nell’URL in testo normale.
Errore Umano
Il ruolo dell’errore umano nelle violazioni dei dati personali deve essere sempre evidenziato, a causa del suo comune verificarsi.
Poiché questi tipi di violazioni possono essere sia intenzionali che non intenzionali, è molto difficile per i titolari del trattamento identificare le vulnerabilità e adottare misure per evitarle.
Questa risoluzione sottolinea che dovrebbero essere adottate adeguate misure di salvaguardia per prevenire errori umani e fornisce un elenco non esaustivo di tali tecniche di prevenzione.
CASO N. 08: Esfiltrazione di dati aziendali da parte di un ex dipendente
Durante il periodo di preavviso per le dimissioni, il dipendente di una società copia i dati aziendali dal database della società a cui è autorizzato ad accedere per ragioni del suo lavoro. Mesi dopo, dopo aver lasciato il lavoro, utilizza i dati così acquisiti (principalmente dati di contatto di base) per contattare i clienti dell’azienda per invogliarli alla sua nuova attività.
Misure preventive e valutazione del rischio
In questo caso particolare non sono state prese misure preventive per impedire al dipendente di copiare i contatti e le informazioni della clientela dell’azienda, poiché il lavoratore aveva accesso legittimo a queste informazioni.
Poiché la maggior parte degli impieghi relativi alle relazioni con i clienti richiede un qualche tipo di accesso dei dipendenti ai dati personali, queste violazioni dei dati possono essere più difficili da prevenire.
Le limitazioni all’accesso, infatti, possono limitare il lavoro che il dipendente dovrebbe eseguire.
Tuttavia, le politiche di accesso ben ponderate e il controllo costante possono aiutare a prevenire tali violazioni.
Come al solito, durante la valutazione del rischio devono essere presi in considerazione il tipo di violazione, la natura, sensibilità e volume dei dati personali coinvolti.
Questi tipi di violazioni sono generalmente violazioni di riservatezza, poiché il database viene solitamente lasciato intatto, il suo contenuto viene “semplicemente” copiato per un ulteriore utilizzo.
Anche la quantità di dati interessati è generalmente bassa o media.
In questo caso particolare nessuna categoria particolare dei dati personali è stata attinta dalla violazione, il dipendente aveva bisogno solo delle informazioni di contatto dei clienti per mettersi in contatto con loro dopo aver lasciato l’azienda. Pertanto, i dati in questione non sono possono considerarsi dati “sensibili”.
Sebbene l’unico obiettivo dell’ex dipendente, che ha maliziosamente copiato i dati, era limitato all’ottenimento delle informazioni di contatto della clientela della società per propri scopi commerciali, il titolare del trattamento non è in una posizione per considerare basso il rischio per gli interessati, dal momento che lo stesso non ha alcun tipo di rassicurazione sulle intenzioni del dipendente.
Pertanto, mentre le conseguenze della violazione potrebbero essere limitate all’utilizzo per auto-marketing non richiesto dell’ex dipendente, non è escluso che i dati rubati vengano comunque trattati illecitamente.
Mitigazione e obblighi
L’attenuazione degli effetti negativi della violazione nel caso di cui sopra è difficile. Potrebbe essere necessario promuovere un’azione legale immediata per impedire ulteriori impieghi dei dati parte dell’ex dipendente, come detto per trattarli illecitamente o diffonderli.
Come passo successivo, l’obiettivo dovrebbe essere quello di evitare situazioni future simili.
Il titolare potrebbe diffidare l’utilizzo abusivo di questi dati ma tale avviso non costituirebbe un valido deterrente.
Ad ogni modo, non esiste una soluzione valida per questo tipo di casi, ma un approccio sistematico può aiutare a prevenirli.
Ad esempio, l’azienda può implementare il sistema dei log di accesso in modo che l’accesso indesiderato possa essere registrato e contrassegnato.
Inoltre, il contratto di lavoro dei dipendenti dovrebbe includere clausole che proibiscono tali azioni di captazione maliziosa.
In questo specifico caso, però, visto che la violazione in questione non ha comportato un rischio elevato per i diritti e le libertà delle persone fisiche, sarà sufficiente la sola notifica all’Autorità.
Tuttavia, sarebbe più saggio provvedere alla comunicazione verso gli interessati per evitare che in futuro gli stessi possano apprendere della violazione, all’epoca tenuta nascota.
Inoltre, sarà necessario documentare la violazione ai sensi dell’articolo 33, paragrafo 5.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
X
CASO N. 09: Trasmissione accidentale di dati a una terza parte (fidata)
Un agente assicurativo senza alcuno specifico motivo ha notato che, tramite le impostazioni errate di un file Excel ricevuto da una e-mail, è possibile accedere a informazioni relative a due dozzine di clienti.
Egli è vincolato dal segreto professionale ed è l’unico destinatario dell’e-mail.
L’accordo tra il titolare del trattamento e l’agente assicurativo obbliga l’agente a segnalare al titolare del trattamento ogni violazione dei dati personali senza ingiustificato ritardo.
Pertanto, l’agente immediatamente ha segnalato l’errore al titolare, che a sua volta ha corretto il file e lo ha rispedito, chiedendo all’agente di eliminare il messaggio precedente.
L’agente, poi, ha dato conferma dell’avvenuta cancellazione del messaggio “errato”.
Le informazioni ottenute dall’agente non includono dati particolari ma solo dati di contatto e dati sull’assicurazione stessa (tipo di assicurazione, importo).
Dopo aver analizzato i dati personali interessati dalla violazione il titolare ha constatato che non vi è stato alcun impatto significativo sul livello di rischio o sui diritti e le libertà degli interessati.
Misure preventive e valutazione del rischio
A differenza del caso precedente, qui la violazione non deriva da una deliberata azione di un dipendente, ma da un errore umano involontario causato dalla disattenzione.
Questi tipi di violazioni possono essere evitati:
a) imponendo programmi di formazione, istruzione e sensibilizzazione in cui i dipendenti comprendano l’importanza della protezione dei dati personali;
b) tramite la riduzione dello scambio di file tramite posta elettronica, sarebbe opportuno utilizzare invece sistemi dedicati per l’elaborazione dei dati dei clienti;
c) prevedere un doppio controllo dei file prima dell’invio;
d) separando la creazione dall’invio dei file.
Questa violazione dei dati ha riguardato solo la riservatezza dei dati, mentre l’integrità e l’accessibilità di non sono stati compromessi.
La violazione dei dati ha riguardato solo circa due dozzine di clienti, da cui la quantità dei dati interessati può essere considerato basso.
Inoltre, i dati personali interessati non contengono dati particolari.
Il fatto che il responsabile del trattamento (l’agente) abbia contattato immediatamente il titolare del trattamento dopo essere diventato consapevole della violazione dei dati può essere considerato un fattore di attenuazione del rischio (La possibilità che i dati siano stati inviati ad altri agenti assicurativi dovrebbe essere valutato e, se confermato, dovrebbero essere adottate misure adeguate).
In ragione dell’adozione di misure appropriate dopo la violazione dei dati, la violazione non avrà probabilmente alcun impatto sui diritti e le libertà degli interessati.
La combinazione del basso numero di persone interessate, l’individuazione immediata della violazione e le misure adottate per ridurre al minimo i suoi effetti rendono questo caso particolare senza rischi.
Mitigazione e obblighi
Nel caso in questione, sono in gioco anche altre circostanze di attenuazione del rischio: l’agente è vincolato dal segreto professionale; lui stesso ha segnalato il problema al titolare e ha cancellato il file su richiesta.
Implementando la consapevolezza del rischio e inserendo ulteriori passaggi nel controllo dei documenti che coinvolgono i dati personali potrebbe evitare casi simili in futuro.
Oltre a documentare la violazione ai sensi dell’articolo 33, paragrafo 5, non sono necessarie altre azioni.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
X
X
Misure organizzative e tecniche per prevenire/mitigare gli impatti di fonti interne di rischio umano
La combinazione delle misure sotto indicate – applicate a seconda delle caratteristiche del caso di specie – dovrebbe aiutare a ridurre la possibilità che una violazione simile si ripresenti nuovamente.
Misure consigliate:
(l’elenco fornito dall’EDPB sulle seguenti misure non è in alcun modo esaustivo o completo. Piuttosto, l’obiettivo è fornire idee per la prevenzione del rischio e possibili soluzioni. Ogni attività di trattamento è diversa, da qui il titolare dovrebbe prendere la decisione su quali misure si adattano maggiormente alla situazione del caso concreto).
· Attuazione periodica di programmi di formazione, educazione e sensibilizzazione per i dipendenti sui propri obblighi sulla privacy, sulla sicurezza, sul rilevamento e la segnalazione di minacce alla sicurezza dei
dati personali. È utile sviluppare una campagna di sensibilizzazione per ricordare ai dipendenti gli errori più comuni nelle violazioni dei dati personali e come evitarle.
· Istituzionalizzare solide ed efficaci pratiche, procedure e protocolli sulla privacy e sulla protezione dei dati.
· Valutazione delle pratiche, delle procedure e dei sistemi in materia di privacy per garantire l’efficacia continua degli stessi.
· Definizione di adeguati criteri di controllo degli accessi e definizione degli obblighi da seguire da parte di ciascun utente/dipendente.
· Implementazione di tecniche di autenticazione dell’utente durante l’accesso ai dati personali particolari/sensibili.
· Disattivazione dell’account dell’utente in seno alla società non appena questi lascia l’azienda.
· Controllo del flusso di dati insolito tra il file server e le workstation dei dipendenti.
· Configurazione della protezione dell’interfaccia I/O nel BIOS o tramite l’uso di software che ne controlla l’utilizzo dell’interfacce del computer (blocco o sblocco, ad esempio USB / CD / DVD, ecc.).
· Revisione della politica di accesso dei dipendenti (ad es. Registrazione dell’accesso a dati sensibili e richiesta all’utente di inserire un motivo per il trattamento/consultazione, in modo che sia disponibile per gli audit).
· Disabilitazione dei servizi cloud aperti.
· Proibire e impedire l’accesso servizi di posta “aperti”.
· Disattivazione della funzione di stampa dello schermo nel sistema operativo.
· Applicazione di una politica della “scrivania pulita” (clean desk policy).
· Blocco automatico di tutti i computer dopo un certo periodo di inattività.
· Utilizzare meccanismi (ad esempio token (wireless) per accedere/aprire account bloccati) per il passaggio rapido degli utenti in ambienti condivisi.
· Utilizzo di sistemi dedicati per la gestione dei dati personali che applicano un adeguato meccanismo di controllo degli accessi e che prevengono l’errore umano, come l’invio di comunicazioni a destinatari sbagliati. L’uso di fogli di calcolo e altri documenti d’ufficio non è un mezzo appropriato per gestire i dati dei clienti.
Dispositivi e documenti su carta smarriti o rubati
Un caso frequente è lo smarrimento o il furto di dispositivi portatili.
In questi casi, il titolare deve prendere in considerazione alcune circostanze del trattamento, come il tipo di dati memorizzati sul dispositivo, nonché le risorse di supporto e le misure adottate prima della violazione per garantire un adeguato livello di sicurezza.
Tutti questi elementi influenzano i potenziali impatti della violazione dei dati.
La valutazione del rischio potrebbe essere difficile, poiché il dispositivo non è più disponibile.
Questi tipi di violazioni possono sempre essere classificate come violazioni della riservatezza.
Tuttavia, se non c’è backup per il database rubato o smarrito, questo tipo di violazione può anche essere considerata come violazione della disponibilità e dell’integrità.
Gli scenari seguenti dimostrano come le circostanze sopra menzionate influenzano la probabilità e gravità della violazione dei dati.
CASO n. 10: materiale rubato contenente dati personali crittografati
Durante un’irruzione in un asilo nido per bambini, sono state rubati due tablet.
I tablet in questione contenevano un’app che a sua volta deteneva i dati personali dei bambini che frequentano l’asilo nido (nome, data di nascita, dati personali sull’educazione dei bambini).
Entrambi i tablet avevano i file crittografati, erano spenti al momento dell’irruzione e l’app era protetta da un forte password.
I dati di backup erano effettivamente e prontamente disponibili.
Poco dopo il furto, l’asilo ha attivato a distanza un comando per “ripulire” i dati contenuti nei tablet.
Misure preventive e valutazione del rischio
In questo caso particolare, il titolare del trattamento ha adottato misure adeguate per prevenire e mitigare gli impatti di una potenziale violazione dei dati utilizzando la crittografia del dispositivo, introducendo un’adeguata protezione tramite password forte e con un backup dei dati memorizzati sui tablet.
Dopo essere venuto a conoscenza di una violazione, il titolare del trattamento dovrebbe valutare la fonte del rischio, valutare i sistemi di supporto, il tipo di dati personali coinvolti e il potenziale impatto della violazione dei dati rispetto alle persone interessate.
La violazione dei dati sopra descritta riguarderebbe la riservatezza, la disponibilità e l’integrità dei dati in questione, tuttavia grazie all’adeguatezza delle contromisure attuate dal titolare del trattamento prima e dopo la violazione dei dati nessuno di questi rischi si è verificato.
Mitigazione e obblighi
La riservatezza dei dati personali sui dispositivi non è stata compromessa dovuta alla predisposizione di una password complessa a protezione dei tablet oltre che dell’app.
I tablet sono stati impostati con una password e i sui dispositivi sono stati anche crittografati.
Si aggiunga che il titolare ha attivato da remoto un sistema di cancellazione dei dati contenuti nei dispositivi rubati.
In ragione delle misure adottate, anche la riservatezza dei dati è stata mantenuta intatta.
Inoltre, il backup ha garantito la continua della disponibilità dei dati personali, quindi nessun potenziale impatto negativo dovrebbe essersi verificato.
Quindi è improbabile che la violazione dei dati sopra descritta comporti un rischio per i diritti e libertà degli interessati, quindi nessuna notifica all’Autorità o agli interessati interessati andrà effettuata.
Tuttavia, anche questa violazione dei dati dovrà essere documentata ai sensi dell’articolo 33, paragrafo 5.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
X
X
CASO n. 11: materiale rubato contenente dati personali non crittografati
Il notebook di un dipendente di una società di servizi è stato rubato.
Il dispositivo in questione conteneva nomi, cognomi, sesso, indirizzi e date di nascita di oltre 100000 clienti. A causa dell’indisponibilità del dispositivo rubato non è stato possibile identificare se sono state interessate anche altre categorie di dati personali. L’accesso al disco rigido del notebook era non protetto da alcuna password. I dati personali potrebbero essere ripristinati dai backup giornalieri (disponibili).
Misure preventive e valutazione del rischio
Nessuna misura di sicurezza preventiva è stata adottata dal titolare del trattamento, quindi i dati personali memorizzati sul notebook sono facilmente accessibile per il ladro o qualsiasi altra persona che, in seguito, è entrata in possesso del dispositivo.
Questa violazione dei dati riguarda la riservatezza dei dati archiviati sul dispositivo rubato.
Il notebook contenente i dati personali era, in questo caso, vulnerabile perché non possedeva alcuna protezione tramite password o crittografia.
La mancanza di misure di sicurezza di base aumenta il livello di rischio per i soggetti interessati.
Inoltre, è anche alto e problematico il rischio di identificazione degli interessati e ciò aumenta anche la gravità della violazione.
Il numero considerevole di interessati aumenta il rischio nonostante non siano stati attinti dalla violazione dati personali particolari.
Durante la valutazione del rischio, il titolare del trattamento dovrebbe prendere in considerazione le potenziali conseguenze e gli effetti negativi della violazione della riservatezza.
A seguito della violazione gli interessati possono subire frodi di identità in ragione dei dati disponibili sul dispositivo rubato, quindi il rischio è considerato elevato.
Mitigazione e obblighi
L’attivazione della crittografia del dispositivo e l’uso di una password complessa di protezione del database avrebbero impedito che la violazione dei dati comportasse un rischio per i diritti e le libertà degli interessati.
A causa di queste circostanze è richiesta la notifica all’Autorità, oltre che la comunicazione agli interessati
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
✓
CASO N. 12: File cartacei rubati con dati sensibili
Un registro cartaceo è stato rubato da una struttura di riabilitazione per tossicodipendenti.
Il registro conteneva l’identità di base e i dati sanitari dei pazienti ammessi alla struttura di riabilitazione. I dati sono stati memorizzati solo su carta e nessun supporto era disponibile per i medici che curano i pazienti. Il registro non era riposto in un luogo sicuro (in un cassetto chiuso a chiave o in una stanza) né era archiviato su di un file. Il titolare del trattamento non aveva adottato né una gestione di controllo degli accessi né alcun altra misura di salvaguardia della documentazione cartacea.
Misure preventive e valutazione del rischio
Nessuna misura di sicurezza preventiva è stata adottata dal titolare del trattamento, ne consegue che i dati personali memorizzati in questo registro erano facilmente accessibili per la persona che l’ha trovato. Inoltre, la natura dei dati personali conservati nel registro oltre che la mancanza di backup dei dati contribuiscono a descrivere il fattore di rischio molto alto.
Questo caso serve da esempio per una violazione dei dati ad alto rischio.
A causa della totale assenza di adeguate misure di sicurezza, i dati sanitari sensibili ai sensi dell’articolo 9, paragrafo 1, del GDPR sono andati persi.
Trattandosi di dati particolari il rischio potenziale è alto.
Questa violazione riguarda la riservatezza, la disponibilità e l’integrità dei dati personali coinvolti dalla violazione.
Invero, possono essere conosciute, da terzi estranei, importanti e private informazioni mediche dei pazienti e ciò può avere un grave impatto sulla vita personale del paziente.
La violazione della disponibilità può anche compromettere la continuità dei trattamenti medici dei pazienti.
Dal momento che non può essere esclusa la modifica e la cancellazione dei dati contenuti nel registro, l’integrità dei dati stessi è compromessa.
Mitigazione e obblighi
Durante la valutazione delle misure di sicurezza da adottare dovrebbe essere considerata anche l’attività (trattamento dei dati) che si intende svolgere.
Poiché il registro dei pazienti era un documento fisico, la sua custodia avrebbe dovuto essere predisposta in modo diverso. Ad esempio avrebbe potuto impedire la violazione dei dati la pseudonimizzazione dei nomi dei pazienti, la conservazione del registro in un locale custodito e chiuso in un cassetto a chiave o una stanza o l’adozione del controllo degli accessi con autenticazione.
La violazione dei dati sopra descritta può avere un grave impatto sugli interessati; quindi sono necessarie sia la notifica all’Autorità oltre che la comunicazione della violazione agli interessati.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
✓
Misure organizzative e tecniche per prevenire/mitigare gli impatti di perdita o furto di dispositivi
Misure consigliate:
(l’elenco fornito dall’EDPB sulle seguenti misure non è in alcun modo esaustivo o completo. Piuttosto, l’obiettivo è fornire idee per la prevenzione del rischio e possibili soluzioni. Ogni attività di trattamento è diversa, da qui il titolare dovrebbe prendere la decisione su quali misure si adattano maggiormente alla situazione del caso concreto).
· Predisporre sistemi di crittografia del dispositivo (come Bitlocker, Veracrypt o DM-Crypt).
· Usare passcode/password complessa su tutti i dispositivi.
· Utilizzare l’autenticazione a più fattori.
· Attivare le funzionalità dei dispositivi altamente mobili che consentono di localizzarli in caso di smarrimento o furto (utilizzare il software/app MDM (Mobile Devices Management).
· Se possibile, salvare i dati personali non su un dispositivo mobile ma su un server back-end centrale.
· Se la workstation è connessa alla LAN aziendale, eseguire un backup automatico.
· Utilizzare una VPN sicura (ad esempio, che richiede una chiave di autenticazione a due fattori separata) per connettere i dispositivi mobili ai server back-end.
· Fornire serrature fisiche ai dipendenti per consentire loro di proteggere fisicamente i dispositivi mobili mentre rimangono incustoditi.
· Regolamentare adeguatamente l’utilizzo del dispositivo all’esterno dell’azienda.
· Corretta regolamentazione dell’utilizzo dei dispositivi all’interno dell’azienda.
· Utilizzare il software/app MDM (Mobile Devices Management) e abilitare la funzione di cancellazione remota.
· Utilizzare la gestione centralizzata dei dispositivi con “beneficio minimo” per gli utenti finali per l’installazione del software.
· Predisporre controlli di accesso fisico.
· Evitare di archiviare informazioni sensibili su dispositivi mobili o dischi rigidi. Se è necessario accedere al file sistema interno dell’azienda, è necessario utilizzare canali ben protetti.
Errore postale
Anche in questo frangente la fonte del rischio è un errore umano interno, senza però comportare una violazione dei dati. È solo il risultato della disattenzione. In questi casi, più che in altri tipi di violazione, il titolare del trattamento può fare ben poco, quindi la prevenzione è ancora più importante.
CASO N. 13: errore di posta ordinaria
Due ordini di scarpe sono stati confezionati da un’azienda di vendita al dettaglio. A causa di un errore umano due fatture di imballaggio sono state confuse con il risultato che sia i prodotti che le relative fatture di imballaggio sono stati inviati ai destinatari in modo sbagliato. Ciò significa che i due clienti hanno ricevuto gli ordini l’uno dell’altro, comprese le fatture di imballaggio contenente i dati personali.
Il titolare del trattamento, venuto a conoscenza della violazione, ha recuperato gli ordini e li ha inviati ai destinatari corretti.
Misure preventive e valutazione del rischio
Le fatture contenevano i dati personali necessari per una corretta consegna (nome, indirizzo, più l’articolo
acquistato e relativo prezzo).
È importante identificare come potrebbe essere accaduto l’errore umano e, se in qualche modo, avrebbe potuto essere prevenuto.
Nel caso in questione il rischio è basso, non vi sono dati particolari, non vi potrebbero essere abusi nel trattamento illecito né vi sono effetti negativi sulle persone coinvolte e la violazione non è il risultato di un errore sistemico da parte del titolare avendo riguardato solo due individui sono preoccupati.
Non è stato possibile identificare alcun effetto negativo sugli interessati.
Mitigazione e obblighi
Il titolare del trattamento, oltre che prevedere la restituzione gratuita degli articoli e delle fatture di accompagnamento, dovrebbe richiedere ai destinatari sbagliati di distruggere/cancellare tutte le eventuali copie delle fatture contenenti i dati personali di altre persone.
Anche se la violazione in sé non rappresenta un rischio elevato per i diritti e le libertà delle persone interessate (quindi la comunicazione agli interessati non è prevista dall’art. 34 GDPR), la comunicazione della loro violazione non può essere evitata, poiché la loro collaborazione è necessaria per mitigare il rischio.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
X
X
CASO n. 14: Dati personali sensibili inviati per posta per errore
Il dipartimento del personale di un ufficio della pubblica amministrazione ha inviato un messaggio di posta elettronica – riguardo i prossimi corsi di formazione – alle persone registrate nel suo sistema come persone in cerca di lavoro.
Per errore, un documento contenente tutti i dati personali di queste persone in cerca di lavoro (nome, indirizzo e-mail, indirizzo postale, numero di previdenza sociale) è stato allegato a questa e-mail.
Il numero di individui coinvolti è di oltre 60000.
Successivamente l’ufficio ha contattato tutti i destinatari chiedendo loro di cancellare il file contenuto nel messaggio precedentemente inviato e di non utilizzare le informazioni in esso contenute.
Misure preventive e valutazione del rischio
Si sarebbero dovute attuare regole più severe per l’invio di tali messaggi. È necessario prendere in considerazione meccanismi di controllo degli invii.
Il numero di persone colpite è considerevole come è altrettanto elevato il numero di dati diffusi, il che conseguentemente aumenta il livello di rischio.
L’eventuale ed ulteriore diffusione dei dati da parte di uno qualsiasi dei destinatari non può essere contenuta dal titolare.
Mitigazione e obblighi
Come accennato in precedenza, i mezzi per mitigare efficacemente i rischi di una violazione simile sono limitati.
Sebbene il titolare abbia richiesto l’eliminazione del messaggio, non può obbligare i destinatari a farlo, e di conseguenza, non può essere certo che quest’ultimi soddisfino la richiesta.
Per tale ragione dovrebbe la violazione dovrebbe essere documentata, notificata all’Autorità e comunicata agli interessati coinvolti.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
✓
CASO N. 15: Dati personali inviati per posta per errore
Un elenco dei partecipanti a un corso di inglese giuridico che si svolge in un hotel per 5 giorni è stato inviato per errore al posto dell’hotel a 15 ex partecipanti al corso.
L’elenco contiene nomi, e-mail, indirizzi e preferenze alimentari dei 15 partecipanti.
Solo due partecipanti hanno compilato le proprie preferenze alimentari, affermando che sono intolleranti al lattosio. Non è stata protetta l’identità dei partecipanti. Il titolare del trattamento scopre l’errore subito dopo aver inviato l’elenco e informa i destinatari dell’errore e chiede loro di eliminare l’elenco.
Misure preventive e valutazione del rischio
Si sarebbero dovute attuare regole più rigorose per l’invio di tali messaggi. È necessario prendere in considerazione meccanismi di controllo degli invii. Il rischio, rispetto al caso precedente, è basso.
I dati personali includono dati sensibili sulle preferenze alimentari di soli due dei partecipanti. Infatti, anche se si tratta di dati sanitari (il che può comportare solitamente un rischio elevato per l’interessato, cfr. Linee guida WP 250, p. 23.), il rischio che questi dati vengano utilizzati in maniera illecita dovrebbe essere considerato relativamente basso vista la bassa probabilità che tali informazioni sull’intolleranza al lattosio vengano divulgate con impatti patrimoniali e non patrimoniali: di solito l’intolleranza al lattosio normalmente non può essere collegata a nessuna informazione a carattere religiosa o filosofica.
Inoltre, la quantità dei dati violati e il numero di interessati è molto basso.
Mitigazione e obblighi
In sintesi, si può affermare che la violazione non ha avuto effetti significativi sugli interessati. Il fatto che il titolare del trattamento abbia contattato immediatamente i destinatari dopo essere venuto a conoscenza dell’errore può essere considerato un fattore attenuante.
Se viene inviata una e-mail ad un destinatario errato/non autorizzato, il titolare del trattamento dovrebbe appore al messaggio di posta elettronica un messaggio di follow-up rispetto ai casi di inoltro errato laddove, scusandosi dell’accaduto, si diano istruzioni affinché l’e-mail i questione venga eliminata con avviso di non utilizzare ulteriormente il contenuto della stessa.
In questo caso, infatti, è improbabile che questa violazione dei dati comporti un rischio per i diritti e le libertà degli interessati, quindi non è necessaria alcuna notifica all’Autorità e agli interessati. Però, anche questa violazione dei dati deve essere documentata ai sensi dell’articolo 33, paragrafo 5.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
X
X
CASO N. 16: Errore di posta ordinaria
Un gruppo assicurativo offre assicurazioni auto. A tal fine, invia tramite posta ordinaria le polizze assicurative. Oltre al nome e all’indirizzo dell’assicurato, la lettera contiene il numero di immatricolazione del veicolo, le tariffe assicurative dell’anno in corso e del prossimo anno, il chilometraggio annuo approssimativo e data di nascita dell’assicurato. Non sono inclusi dati sanitari ai sensi dell’art. 9 GDPR, i dati di pagamento (coordinate bancarie), i dati economici e finanziari. Le lettere vengono imballate con macchine avvolgitrici automatiche. A causa di un errore meccanico, due lettere di diversi assicurati vengono inseriti in una busta e inviati per posta ad un altro assicurato.
Il contraente apre la lettera e controlla sia la sua lettera oltre a quella inviata erratamente.
Misure preventive e valutazione del rischio
La lettera consegnata in modo errato contiene nome, indirizzo, data di nascita, numero di targa e la classificazione del tasso di assicurazione dell’anno in corso e del successivo. Se il tasso di assicurazione aumenta nell’anno successivo, indica che un sinistro automobilistico è stato presentato alla compagnia di assicurazione. Gli effetti sulla persona interessata devono essere considerati di media portata, poiché le informazioni, normalmente non disponibili al pubblico, come la data di nascita o il numero di immatricolazione del veicolo hanno un peso non irrilevante visto che, ad esempio, se un eventuale reclamo aumenta il tasso di assicurazione potrebbe significare anche che si sia verificato un incidente e tale informazione potrebbe essere divulgata ad un destinatario non autorizzato. La probabilità di un uso improprio di questi dati è valutata tra bassa e media.
Tuttavia, mentre molti dei destinatari probabilmente smaltiranno la lettera erroneamente ricevuta nella spazzatura, non è possibile escludere in maniera categorica che la lettera venga affissa, ad esempio, sui social network o che l’assicurato venga contattato direttamente.
Mitigazione e obblighi
Il titolare del trattamento dovrebbe ottenere la restituzione del documento originale a proprie spese. Il destinatario sbagliato deve inoltre essere informato che non può utilizzare impropriamente le informazioni acquisite per errore.
Probabilmente non sarà mai possibile impedire completamente un errore di consegna postale in un invio di massa utilizzando macchine completamente automatizzate. Tuttavia, in caso di aumento della frequenza, è necessario controllare se le macchine avvolgitrici sono impostate e mantenute abbastanza correttamente, o se qualche altro problema al sistema può comportare una simile violazione.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
X
Misure organizzative e tecniche per prevenire / mitigare gli impatti di errato
Misure consigliate:
(l’elenco fornito dall’EDPB sulle seguenti misure non è in alcun modo esaustivo o completo. Piuttosto, l’obiettivo è fornire idee per la prevenzione del rischio e possibili soluzioni. Ogni attività di trattamento è diversa, da qui il titolare dovrebbe prendere la decisione su quali misure si adattano maggiormente alla situazione del caso concreto).
· Stabilire standard precisi – senza spazio per l’interpretazione – per l’invio di lettere/e-mail.
· Adeguata formazione del personale su come inviare lettere/e-mail.
· Quando si inviano e-mail a più destinatari, per impostazione predefinita vengono elencati nel campo “Ccn”.
· È richiesta una conferma aggiuntiva quando si inviano e-mail a più destinatari, e non sono elencati nel campo “Ccn”.
· Applicazione del principio dei quattro occhi (four-eyes).
· Indirizzamento automatico al posto del manuale, con dati estratti da database disponibile e aggiornato; il sistema di indirizzamento automatico dovrebbe essere riesaminato regolarmente per verificarne la presenza di errori nascosti e impostazioni errate.
· Applicazione dell’invio del “messaggio differito” (ad esempio, il messaggio può essere cancellato/modificato entro un determinato periodo di tempo dopo aver cliccato sul pulsante).
· Disattivazione del completamento automatico durante la digitazione degli indirizzi di posta elettronica.
· Sessioni di sensibilizzazione sugli errori più comuni che portano a una violazione dei dati personali.
· Sessioni di formazione e consegna di manuali su come gestire gli incidenti che portano a una violazione dei dati personali e chi tenere informato (coinvolgere il DPO).
Altri casi: ingegneria sociale
CASO n. 17: furto di identità
Il contact center di una società di telecomunicazioni riceve una telefonata da qualcuno che si presenta come un cliente.
Il sedicente cliente richiede all’azienda di modificare l’indirizzo di posta elettronica a cui le informazioni di fatturazione dovrebbero essere inviate da lì in poi. L’operatore del contact center convalida l’identità del cliente richiedendo alcuni dati personali, così come definiti dalle procedure dell’azienda. Il chiamante indica correttamente il codice fiscale e l’indirizzo del cliente richiesto (perché aveva accesso a questi elementi). Dopo la convalida, l’operatore effettua la richiesta di cambio di informazione di fatturazione. La procedura non prevede alcuna notifica all’ex contatto e-mail. Il mese successivo il legittimo il cliente contatta l’azienda, chiedendo perché non riceve la fatturazione al suo indirizzo e-mail e nega qualsiasi chiamata da parte sua chiedendo il cambio del contatto e-mail. Successivamente, l’azienda si rende conto
che le informazioni sono state inviate a un utente illegittimo e annulla la modifica.
Valutazione, mitigazione e obblighi del rischio
Questo caso serve da esempio sull’importanza delle misure preliminari.
La violazione, dal punto di vista del rischio, presenta un alto livello di rischio, in quanto i dati di fatturazione possono fornire informazioni sulla vita privata dell’interessato (es. abitudini, contatti) e potrebbe causare danni patrimoniali e non (es. stalking, rischio per l’integrità fisica). I dati ottenuti durante questo attacco possono essere utilizzati anche per facilitare l’acquisizione illecita dell’account presso la stessa azienda attaccata o sfruttare ulteriori misure di autenticazione in altre organizzazioni.
Considerando questi rischi, la misura di autenticazione “appropriata” dovrebbe soddisfare un livello elevato, a seconda di quali dati personali possono essere elaborati a seguito dell’autenticazione.
Di conseguenza, sono necessarie sia una notifica all’Autorità oltre la comunicazione all’interessato da parte del titolare.
Il processo di convalida preliminare del cliente deve essere chiaramente perfezionato alla luce di questo caso. I metodi utilizzati per l’autenticazione erano infatti insufficienti. Il malintenzionato è stato in grado di fingere di essere l’utente indicato tramite l’uso di informazioni pubblicamente disponibili a cui ha avuto accesso.
L’uso di questo tipo di autenticazione statica, basata sulla conoscenza (dove la risposta non cambia, e dove le informazioni non sono “segrete” come nel caso di una password) non è consigliato.
L’organizzazione dovrebbe, invece, utilizzare una forma di autenticazione con un alto grado di sicurezza, in cui l’utente sia in grado di dimostrare che sia la persona designata e non chiunque altro.
L’introduzione di un metodo di autenticazione a più fattori (out-of-band multi-factor authentication) risolverebbe il problema (ad esempio la modifica dovrebbe essere recapitata al contatto precedente, o si effettuano domande extra con informazioni visibili solo sulle bollette precedenti).
È responsabilità del titolare del trattamento decidere quali misure adottare, poiché conosce al meglio i dettagli e le esigenze del proprio funzionamento interno.
Azioni necessarie in base ai rischi individuati
Nessun rischio (registro interno)
Rischio (comunicazione all’Autorità)
Alto rischio (comunicazione agli interessati)
✓
✓
✓
CASO N. 18: Esfiltrazione di e-mail
Una catena di ipermercati ha rilevato, 3 mesi dopo la sua configurazione, che alcuni account di posta elettronica sono stati compromessi in modo che ogni e-mail contenente determinate espressioni (ad es. “fattura”, “pagamento”, “bonifico bancario”, “autenticazione carta di credito”, “coordinate bancarie”) vengano inoltrati in una cartella inutilizzata e anche inoltrati a un indirizzo di posta elettronica esterno. Inoltre, a quel tempo, era già stato realizzato un attacco social in cui l’aggressore, fingendosi un fornitore, era riuscito a modificare i dettagli del conto bancario del vero fornitore con i suoi.
A quel punto, diverse fatture false erano state già inviate, con accluso il nuovo conto bancario.
La piattaforma del sistema di monitoraggio della posta elettronica ha fornito un avviso per quanto riguarda alcune cartelle. L’azienda non è stata in grado di rilevare come l’attaccante, sin dal principio, è stato in grado di accedere agli account di posta elettronica, ma supponeva che la colpa per aver dato accesso al gruppo di utenti incaricati dei pagamenti era da attribuirsi ad un file contenuto in una e-mail infetta.
A causa dell’inoltro di e-mail basato sull’intercettazione di alcune parole chiave, l’aggressore ha ricevuto informazioni su 99 dipendenti: nome e stipendio di un determinato mese riguardante 89 interessati; nome, stato civile, numero di figli, salario, orario di lavoro e altre informazioni sulla ricevuta dello stipendio di 10 dipendenti, i cui contratti di lavoro erano cessati.
Il titolare del trattamento ha dato comunicazione della violazione ai 10 dipendenti appartenenti a quest’ultimo gruppo.
Valutazione, mitigazione e obblighi del rischio
Anche se l’aggressore probabilmente non mirava a raccogliere dati personali, poiché la violazione potrebbe comportare danni patrimoniali (ad es. perdita finanziaria) e non patrimoniali (ad es. furto di identità o frode) o potrebbe facilitare altri attacchi (ad esempio phishing), la violazione dei dati personali è da considerarsi ad alto rischio per i diritti e le libertà degli interessati.
Pertanto la violazione deve essere comunicata a tutti i 99 dipendenti e non solo ai 10 dipendenti, cui sono trapelate informazioni sullo stipendio.
Dopo essere venuto a conoscenza della violazione, il titolare del trattamento ha forzato la modifica della password dell’account compromesso, è stato bloccato l’invio di e-mail all’account e-mail dell’aggressore, ha comunicato tale modifica al fornitore, ha rimosso le regole impostate dall’aggressore e perfezionato gli alert del sistema di monitoraggio per dare un alert non appena viene creata una regola automatica.
In alternativa, il titolare potrebbe rimuovere il diritto per gli utenti di impostare regole di inoltro, che necessitano dell’autorizzazione del team IT o potrebbe introdurre una politica per cui gli utenti sul trattamento dei dati finanziari.
Il fatto che una violazione possa verificarsi e non venga rilevata per così tanto tempo evidenziano problemi significativi nel sistema di sicurezza informatica del titolare; inoltre, in un lasso di tempo più lungo, tale attacco di ingegneria sociale avrebbe potuto essere utilizzato per compromettere dati ulteriori. Questi problemi dovrebbero essere affrontati senza indugio, come enfatizzare l’automazione delle revisioni e dei controlli delle modifiche, come pure il rilevamento degli incidenti, con adeguate misure di risposta. I titolari che gestiscono dati sensibili, informazioni finanziarie, ecc. hanno una responsabilità maggiore in termini di applicazione e implementazione di adeguate misure di sicurezza dei dati.
Not just Facebook: Snap, Unity warn Apple’s tracking change threatens business
Snapchat on an iPhone.
Social media company Snap (which runs Snapchat) and game development software company Unity have joined Facebook in warning their investors that Apple’s imminent ad-tracking change will negatively impact their businesses.
As previously reported, Apple plans to use the next iOS update (iOS 14.5, due out in early spring) to implement a requirement that all apps on the platform gain user opt in to track users with IDFA (ID for Advertisers) tags. IDFA tags are used to track what users do across multiple apps in order to target advertising more effectively.
Social media giant Facebook has told its own investors that the coming change to Apple’s operating system could very negatively impact its advertising revenue, because this kind of tracking-based ad targeting is one of Facebook’s main ingredients for success.
It has also taken out full-page newspaper ads claiming that one effect of targeted advertising becoming less effective as a result of this change is that small and local businesses that rely on Facebook advertising will see higher costs to reach users, negatively impacting those businesses as well.
Unity made a similar case, in a way. Unity runs a mobile app advertising platform, earning much of its revenue from game and app developers on platforms like iOS. The company’s leadership said in yesterday’s earnings call that the change will affect app and game developers’ ability to efficiently gain new customers and optimize their lifetime value. The company predicts its revenues will fall $30 million in 2021 as a result of the change. However, that is estimated to be just 3 percent of the company’s overall annual revenue.
For its part, Snap (which offers many sophisticated ad products) warned investors of the effects the change could have but tried to strike a more confident tone. “We admire Apple and believe they are trying to do the right thing for customers,” said Chief Business Officer Jeremi Gorman. She said she believes Snap is well-positioned to prepare advertisers for the change, even as the potential impact was acknowledged.
As a result of concern about the Apple change, Snap shares fell 7 percent in after-hours trading despite an otherwise positive business picture, including a 22 percent increase in daily active users year over year. The stock rose back above its previous levels during today’s trading, however.
When The Information reported that Facebook leadership was seeking outside legal counsel for a potential lawsuit against Apple, it also said that many Facebook employees were opposed to the move because they did not see Facebook as “a compelling victim.” While Snap and Unity have not orchestrated PR or legal battles against Apple like Facebook has, the public might find Snap and Unity more sympathetic.
Snap is popular, but it does not dominate in the same way Facebook does, and it has been less embroiled in controversies over the spread of misinformation or privacy scandals. And Unity’s stated cause for concern is that it will miss out on revenue because its customers—game and app developers big and small—will see their own revenue fall.
Nonetheless, the companies plan to comply with Apple’s required changes, and those changes are expected to roll out this spring. Apple has already updated its app review guidelines to reflect the new policy.
https://arstechnica.com/?p=1740030
TikTok, problema non risolto: manca “l’assoluta certezza dell’età”. E con l’IA si profilano tutti gli utenti
Con il provvedimento del 22 gennaio scorso il Garante privacy ha imposto a TikTok una chiara condizione: accertare con sicurezza l’età anagraficadegli utenti.
Nell’ “accordo” con l’Autorità, così lo definisce il social, TikTok ha dichiarato di mettere in campo misure per tentare di bloccare l’accesso agli utenti minori di 13 anni. Non è stata trovata una soluzione in grado di garantire “l’assoluta certezza dell’età e, conseguentemente, del rispetto delle disposizioni collegate al requisito anagrafico”, come richiesto dal Garante.
Qual è la prima “soluzione” trovata da TikTok?
Dal 9 febbraio chiederà a tutti gli utenti in Italia di dichiarare, in modo arbitrario, la propria età: chi risulterà avere meno di 13 anni sarà rimosso. E gli under 13 già iscritti, magari anche con tanti follower, indicheranno la loro effettiva età anagrafica?
Quindi la prima misura di TikTok è al massimo un palliativo. Lo sa bene il Garante Privacy, che subito ha commentato: “È un primo passo” e si riserva di “verificare l’effettiva efficacia delle misure annunciate”.
Per cui è troppo presto titolare sui giornali con “TikTok cede al Garante”…
TikTok valuterà insieme al Garante privacy irlandese l’uso dell’IA per l’age verification. I rischi
La stessa società, essendo consapevole dell’inefficacia della prima misura che adotterà dal 9 febbraio e di altre già in atto, ne ha annunciata un’altra: si impegna a valutare ulteriormente l’uso di sistemi di intelligenza artificiale per l’age verification. Ossia la condizione principale imposta dal Garante privacy.
Ma “il rimedio potrebbe essere peggiore del male”, scrive Arturo Di Corinto su Il Manifesto.
Alessandro del Ninno: “I profili creati con l’IA per la verifica dell’età usabili anche per altri scopi”
Alessandro del Ninno, esperto ICT & Data Protection, ci spiega “Con l’ulteriore uso dell’Intelligenza artificiale, TikTok andrebbe a creare, in modo legittimo, dei profili dei minori che non dovranno poi essere utilizzati per altri scopi, ma questa garanzia non si potrà mai avere dai gestori dei social”.
“Con l’ulteriore uso dell’IA si profilano tutti gli utenti in Italia di TikTok”
L’avv. Del Ninno mette poi in evidenza un altro rischio: “Per usare l’IA, con l’obiettivo di scovare gli under 13, si andrebbe a profilare di default tutti gli utenti iscritti in Italia a TikTok e poi ex post andare a rimuovere, su consiglio dell’intelligenza artificiale e in base al comportamento sul social, chi ha meno di 13 anni. In questo modo si rispetterebbero la trasparenza e la non discriminazione degli algoritmi e quale sarebbe la base giuridica per profilare tutti gli utenti?”
Occorre l’ok del Garante privacy irlandese
Poiché l’individuazione di tali soluzioni richiede un bilanciamento tra la necessità di accurate verifiche e il diritto alla protezione dei dati dei minori, TikTok si è impegnata ad avviare con l’Autorità privacy dell’Irlanda – Paese nel quale la piattaforma ha fissato il proprio stabilimento principale – una discussione sull’utilizzo dell’intelligenza artificiale a fini di age verification.
L’IA per l’age verification? Un problema in più per la privacy degli utenti
A mettere in evidenza gli effetti negativi del ricorso all’intelligenza artificiale per provare a accertare, non con sicurezza come impone il Garante, ma con approssimazione, l’età anagrafica degli utenti è anche Gianluca Nicoletti su La Stampa:
“La discussione ora è aperta sull’uso dell’intelligenza artificiale come strumento di ‘age verification’, sarà sicuramente un problema in più per salvaguardare la protezione dei dati sensibili dei minori. Per scoprire quanti anni abbia realmente un utente occorre necessariamente acquisire informazioni su di lui, un altro pezzo di anima digitale dovrà per forza essere messo sul piatto”.
Misure non risolutive. Ginevra Cerrina Feroni: “Verificheremo l’efficacia”
Dunque, le misure annunciate da TikTok non sono risolutive del problema che si cerca di risolvere: impedire agli under 13 di usare l’app. E ci attendiamo iniziative anche dagli altri social per tutelare i minori.
“Diciamo che è l’inizio di un lavoro da fare. Noi vigileremo sugli accertamenti e saremo i primi a verificare e a monitorare l’applicazione di queste regole e la loro efficacia”, avverte Ginevra Cerrina Feroni, vicepresidente del Garante della privacy.
Il digitale non è un gioco
Abbiamo di fronte una sfida che si può vincere solo con il coinvolgimento di tutti gli attori interessati: gestori dei social, minori, genitori, insegnanti, istituzioni e personaggi pubblici: ci si deve attivare per lo sviluppo di una “cittadinanza digitale consapevole”, che vede l’individuo come soggetto attivo e responsabile nel mondo digitale e non come consumatore passivo.
Avere degli educatori digitali è fondamentale per alimentare la piena consapevolezza dei rischi e dei vantaggi dei social.
Il digitale non è un gioco, ricorda Barbara Volpi, ma è un percorso di educazione e formazione che la famiglia e la scuola devono sostenere e supportare.
Privacy, minori e social network. 4 proposte per cambiare direzione
Occorre far riferimento regolamento europeo generale sulla protezione dei dati personali Ue n. 2016/679 GDPR (General Data Protection Regulation) – relativo alla protezione delle persone fisiche con riguardo al trattamento e alla libera circolazione dei dati personali stabilisce che l’età minima per non essere considerati dei minori per quanto riguarda il consenso per la privacy è 16 anni. Si ricorda, tuttavia, come siano gli Stati membri a decidere dove collocare questa soglia a partire dai 13 anni.
Cosa succede in Europa
La normativa di riferimento, dunque, sul consenso per la privacy dei minorenni è il Regolamento generale sulla protezione dei dati personali, il Gdpr approvato dall’Unione europea che definisce, tra le altre cose, quelli che sono i punti fondamentali della tutela dei dati personali di chi non ha ancora compiuto i 16 anni. In particolare, il testo prevede che è possibile per gli Stati membri di modificare questo limite al ribasso purché non vada al di sotto dei 13 anni. Se occorre dare il consenso di un minore al di sotto dei 13 è richiesto l’intervento di chi ha la responsabilità genitoriale.
Il GDPR sancisce, inoltre, che è necessario spiegare, in modo chiaro e comprensibile, come vengono raccolti i dati personali dell’utente minorenne.
Il consenso deve essere richiesto quando il trattamento dei dati di un minore riguarda:
un obbligo contrattuale;
un obbligo derivante dalla legge;
un interesse vitale;
un servizio pubblico;
legittimi interessi.
Cosa succede in Italia
L’Italia, nel recepire il Regolamento, ha fissato il limite per poter prestare autonomamente e validamente il consenso in 14 anni. In particolare, il decreto legislativo recita: “In attuazione dell’articolo 8, paragrafo 1, del Regolamento, il minore che ha compiuto i 14 anni può esprimere il consenso al trattamento dei propri dati personali in relazione all’offerta diretta di servizi della società di informazione. Con riguardo a tali servizi – continua il decreto – il trattamento dei dati personali del minore d’età inferiore a 14 anni è lecito a condizione che sia prestato da chi esercita la responsabilità genitoriale”.
Si ricorda infatti come il consenso dei genitori di un minore di almeno 14 anni non sia necessario nemmeno nell’ambito della prevenzione o della consulenza che viene fornita direttamente ai ragazzi, ad esempio, in materia di cyberbullismo o di sostegno all’infanzia, il consenso del 14enne, anche in questi casi, viene ritenuto valido dalla normativa.
Tale scelta fu accolta con perplessità dal Garante Privacy Soro per cui sarebbe stato più opportuno mantenere il limite di età a 16 anni. Le perplessità del Garante si fondavano sul fatto che risulta alquanto incoerente il fatto di chiedere, ad esempio, il consenso dei genitori per iscrivere un 15enne in palestra mentre si lascia un 14enne libero di fare ciò che vuole nell’universo ben più complicato della Rete. Tuttavia, nell’accettare la decisione del legislatore, l’Autorità sottolineò che l’abbassamento dell’età dovesse essere accompagnata “da programmi formativi specifici, rivolti a minorenni, che ne assicurino una sufficiente consapevolezza digitale”.
Privacy, minori e social network
Nell’ambito dell’applicazione delle direttive sia europee, che della declinazione nazionale, va detto che i social network hanno, per quanto riguarda il consenso per la privacy, delle regole ben precise. Nel dettaglio:
Facebook – vietata l’iscrizione ai minori di 13 anni, mentre chi non ha almeno 16 anni può aprire un profilo solo con il consenso dei genitori;
WhatsApp – vale la stessa regola: niente minori di 13 anni, utenti da 13 a 16 anni con consenso dei genitori;
Twitter – resta la soglia minima dei 13 anni, mentre i minori di 16 anni non possono usare Periscope;
Instagram – il limite minimo per avere un account è sempre 13 anni;
Tik Tok – i servizi sono riservati esclusivamente a utenti con un’età minima di 13 anni.
Tali limiti sono tuttavia non rispettati nella pratica di uso comune e quotidiano, per cui l’accesso su tali piattaforme è effettuato ben prima del raggiungimento dei 13 anni da parte dei minori che spesso falsificano la propria età in modo da poter registrare il proprio account.
Secondo l’ultima indagine condotta da EuKids Online[1], in Italia il 23% dei bambini tra i 9-11 anni e il 63% dei preadolescenti tra i 12-14anni visitano un Social Network su base quotidiana. La percentuale sale naturalmente al 79% per i ragazzi tra i 15-16 anni.
Minori e social network: casi recenti di cronaca
Negli ultimi giorni si sono verificati oltre al caso della bambina di Palermo anche altri inquietanti episodi che riguardano il grave rischio che corrono i minori in rete (un bimbo di Bari ed una bambina di lecce, casi su cui però sta ancora indagando la magistratura). In relazione alla recente tragica morte della bimba di 10 anni di Palermo Il Garante per la protezione dei dati personali ha disposto inizialmente solo nei confronti di Tik Tok il blocco immediato dell’uso dei dati degli utenti per i quali non sia stata accertata con sicurezza l’età anagrafica. Subito dopo l’Autorità ha aperto un fascicolo anche su Facebook e Instagram chiedendo di fornire una serie di informazioni.
Il provvedimento pone già un principio di possibilità di allargamento a tutti gli altri social in quanto, come si è esposto, vale per tutte le piattaforme l’osservanza delle norme sulla privacy con particolare riferimento all’età minima per la prestazione del consenso.
Per ciò che concerne il rischio di divulgazione di dati, ogni dato affidato alla rete è un dato immesso nell’immenso web che sarà difficile recuperare ed oscurare.
I rischi vanno dalla condivisione di frasi ed immagini che si potrebbero non volere più vedere nel futuro assegnati alla propria persona fino alla rielaborazione da parte di sistemi di intelligenza artificiale e rielaborazione automatica che possono consentire di innescare immagini sconvenienti (ad es. immagini di nudo su visi tratti da foto) e quindi pericoli di manipolazioni con contenuti falsi.
Minori e social network: poca trasparenza
Purtroppo, c’è ancora poca trasparenza da parte dei social network nelle modalità di accesso ai dati personali anche se, uno dei principi cardine del regolamento europeo, è proprio la trasparenza del trattamento che deve essere sindacabile da parte dell’utente.
Ma i rischi per i minori sono presenti e amplificati soprattutto dalla scarsa consapevolezza verso il valore dei propri dati personali e sensibili, la stessa scarsa consapevolezza è spesso presente anche negli adulti di riferimento che dovrebbero guidare i minori nell’utilizzo delle tecnologie digitali.
Tornando al caso di cronaca di Palermo, è opportuno osservare come le famose “challenge” (sfide) online, non sono un’esclusiva di Tik Tok, ma sono molto diffuse nella rete ed anche in altri social network.
Altro punto di riflessione è relativo all’utilizzo di dispositivi complessi come gli smartphone in tenera età, senza nessun tipo di educazione all’utilizzo, o guida da parte dell’adulto di riferimento.
Osservando le statistiche riportate prima, sappiamo che un’alta percettuale di bambini sotto i 13 anni hanno dei profili sui social network, questo significa verosimilmente che in modo autonomo hanno registrato il proprio account falsificando la data di nascita, e in modo altrettanto autonomo procedono verso l’utilizzo dello strumento. Spesso l’adulto (per mancanza di conoscenze e formazione specifica) ignora i possibili rischi presenti nella rete e permette l’utilizzo autonomo e non condiviso, confidando nel fatto che “sono nativi digitali e lo sanno usare meglio di noi”.
Ci sono quindi responsabilità e doveri diversi nella tutela dei minori da parte sia dei gestori di questi servizi che dei genitori.
Per quanto riguarda i Gestori di servizi digitali e in particolare dei Social Network necessario:
il controllo preventivo dei dati e la verifica dell’età dei minori,
maggiore trasparenza nel trattamento dei dati,
in caso di divulgazione di contenuti illecito, pronta rimozione e segnalazione all’autorità pubblica.
Per quanto riguarda i genitorinecessario:
maggiore formazione ed educazione alle tecnologie digitali non solo per i minori ma anche per la scuola e le famiglie
consenso esplicito da parte di chi esercita patria potestà;
un sistema di condivisione che consenta ai genitori il monitoraggio dell’attività dei figli minorenni e nel caso lanci allarme.
Si ricorda, inoltre che i genitori rispondono anche dei danni che possono derivare a terzi, dell’assenza di vigilanza sui minori e dell’omessa educazione all’uso di uno strumento così potente che mettono nelle mani dei minori.
Va inoltre sottolineato che è molto semplice (per un minore come per un qualsiasi utente) falsificare la propria età in fase di iscrizione o accesso ad una piattaforma online. Gli attuali sistemi di autenticazione richiedono una semplice autodichiarazione. Per tale motivo è l’utente il responsabile delle azioni che compie, ma sappiamo che per un bambino o bambina non è ancora possibile un tale livello di responsabilità, per cui “l’azione di falsificare i propri dati in rete” non ha per loro connotati gravi. Da ciò appare necessaria una riflessione sulle modalità di verifica dell’età e l’adozione di sistemi di autenticazione più avanzati che prevedano altri livelli di controllo. Una soluzione eventualmente da valutare è l’utilizzo delle identità digitali (ad es. lo SpID) come strumento di autenticazione che possa permettere una verifica più approfondita dell’età dell’utenza.
Ma In concreto cosa cambierà dopo la contestazione del Garante Privacy nell’utilizzo di Tik Tok?
La misura inibitoria ha effetto immediato dalla ricezione del provvedimento, ma tenuto conto del moltiplicarsi di episodi drammatici come questo è ragionevole attendersi un cambio di passo in tal senso.
Proposte:
Maggiori regole rispetto all’uso dei dati degli utenti di cui non è disponibile un accertamento dell’età anagrafica.
Richiesta di una rapida attuazione delle normative europee e nazionali in termini di protezione dei dati degli utenti con particolare attenzione ai dati dei minori in Rete.
Confronto del CNU con con le principali istituzioni che hanno competenza nella gestione dei temi legati all’infanzia e all’adolescenza e con le aziende del settore
Richiesta di maggiori finanziamenti (recovery plan) per programmi di formazione ed educazione alle tecnologie digitali (educazione digitale) non solo indirizzati ai minori ma con particolare attenzione alla formazione dei genitori, alla formazione del personale scolastico e delle figure di riferimento dei minori.
Ulteriori riflessioni:
Le tragedie ricordate sollecitano una riflessione urgente su un fenomeno sempre più diffuso collegato all’uso dei social e, in particolare, all’uso delle piattaforme di video-sharing che costituiscono ormai un fitto reticolo di mezzi di informazione, non facile da governare alla luce delle dirompenti trasformazioni tecnologiche dell’ecosistema digitale.
La nuova direttiva europea sui servizi media audiovisivi (SMAV) introduce importanti novità per le piattaforme di video sharing, e potrebbe fornire le prime risposte ai nuovi scenari indotti dalla rapidità dei processi tecnologici in corso. Questa estende anche alle piattaforme di video-sharing le tutele dei minori previste per i media tradizionali relativamente ai contenuti audiovisivi, compresi i video generati dagli utenti, ed alle comunicazioni commerciali.
Anche i social media rientrano nel campo di applicazione della regolamentazione, al fine di proteggere i minori da contenuti nocivi e tutti i cittadini dall’istigazione all’odio, alla violenza e al terrorismo.
La citata direttiva – che si appresta ad essere recepita nel nostro Paese, atteso lo stato dei lavori parlamentari – prevede misure appropriate anche per tutelare i minori dai contenuti che possono nuocere al loro sviluppo fisico, mentale o morale ma anche tutelare il grande pubblico dai contenuti che istigano alla violenza o all’odio.
Si tratta di misure che consentono la possibilità di segnalare contenuti inappropriati, di verificare lo stato della segnalazione, nonché sistemi per verificare l’età degli utenti e garantire innovativi sistemi di controllo parentale
La direttiva, infine, impone che i fornitori di servizi di media siano in grado di fornire chiare informazioni sui contenuti in modo tale che, in particolare per ciò che riguarda i minori, non possano nuocere al loro sviluppo psicofisico (ad esempio, mediante un sistema di descrittori di contenuti, un’avvertenza acustica, un simbolo visivo o qualsiasi altro mezzo che descriva la natura del contenuto).
Appare inoltre evidente come il legislatore nazionale nella previsione dei principi e dei criteri per il recepimento della Smav, tenda a dare importanza al rafforzamento della tutela. Con una modifica approvata in occasione dell’esame in Senato, è stato previsto che i fornitori di servizi di media, comprese le piattaforme social, debbano fornire agli utenti dettagliate informazioni in merito a contenuti, anche pubblicitari, nocivi allo sviluppo fisico, mentale o morale dei minori, incluso il divieto di pubblicità relativa al gioco d’azzardo.
Con il recepimento di tale direttiva il legislatore nazionale procederà anche all’aggiornamento dei compiti dell’Autorità per le garanzie nelle comunicazioni, quale autorità di regolazione di settore in un ‘ottica di ulteriore rafforzamento delle prerogative di indipendenza. Tale armonizzazione garantirà un livello più elevato di protezione dai contenuti che potrebbero nuocere anche allo sviluppo psicofisico dei minori.
Molto significativa è stata la dichiarazione della Presidente della Commissione europea Ursula Von der Leyen, che ha posto in primo piano la necessità di un’urgente maggiore regolamentazione sia internazionale che nazionale delle piattaforme online, regolamentazione basata non solo sulla concorrenza libera e leale, ma anche sulla sicurezza e sulla qualità delle informazioni. Per cui appare necessaria non solo una profonda riflessione sul tema dei contenuti che vengono veicolati sulle piattaforme di maggiore utilizzo ma anche una maggiore trasparenza sui sistemi algoritmici in grado di definire le priorità dei contenuti online.
Per ciò che concerne infine la Legge sui servizi digitali[2] (Digital Services Act) che per la prima volta unirà un insieme di norme sugli obblighi e la responsabilità degli intermediari si ricorda che il suo obiettivo è quello di garantire un elevato livello di tutela a tutti gli utenti ( e quindi ai minori ), indipendentemente dal luogo in cui risiedono nell’UE . Tra i suoi obiettivi: una minore esposizione a contenuti illegali ed una maggiore tutela dei diritti fondamentali.
In ogni caso c ‘è da riflettere che non si può basare tutto soprattutto sulla regolamentazione delle piattaforme ( seppur necessaria e doverosa) .
E’ necessario anche sottolineare la responsabilità degli utenti e soprattutto nel caso dei minori la responsabilità genitoriale per cui imprescindibile la necessità che l’utenza tutta (con particolare riguardo non solo ai minori ma anche agli adulti di riferimento ) sia maggiormente informata, ma anche formata rispetto al funzionamento delle piattaforme digitali (in particolare i social network)e ciò presuppone la necessità di mettere in campo risorse adeguate per l’educazione digitale prevedendole anche nel recovery plan
Neurotecnologie, il Garante privacy: “Sì solo all’uso terapeutico. No all’hackeraggio del cervello”
Neuralink è la startup di Elon Musk, lanciata nel 2016, con la missione di mettere in comunicazione il cervello umano con l’intelligenza artificiale. Occorre partire da qui per comprendere il monito lanciato oggi dal Garante privacy Pasquale Stanzione.
L’interfaccia cervello-computer
Il progetto di Neuralink punta a costruire un’interfaccia cervello-computer (Bci) che colleghi il cervello umano direttamente ai computer. La Bci è un impianto cerebrale, di solito un chip di elettrodi di pochi millimetri quadrati, che viene impiantato chirurgicamente direttamente nel cervello (si è partito con quello di un maiale). Gli elettrodi raccolgono l’attività elettrica dalle cellule cerebrali, dai neuroni e la trasmettono a un computer.
L’effetto negativo: leggere il cervello. Il neurocapitalismo
Questi chip nel cervello consentiranno di contenere gli effetti di patologie neurodegenerative ma, ecco l’effetto negativo, in un domani non lontano potranno leggere anche i pensieri e influenzare, addirittura, gli stati mentali e il comportamento, agendo direttamente sulla sfera neuropsicologica. In alcune scuole in Cina sono stati usati chip di neuro-monitoraggio per l’apprendimento degli alunni. Neuromonitoring obbligatorio per alcuni lavoratori nello stesso Paese. E già si parla di neuromarketing, caratterizzato da algoritmi per utilizzare le nostre emozioni e la predittività dei nostri pensieri.
I dubbi sulle neurotecnologie
“Il così rilevante incremento del potere epistemico di queste applicazioni neurotecnologiche solleva interrogativi”, ha chiarito Pasquale Stanzione, nel corso del convegno “Privacy e neurodiritti: la persona al tempo delle neuroscienze”, organizzato quest’anno dal Garante per la privacy in occasione della 15ma Giornata europea della protezione dei dati personali per approfondire:
la questione dell’incidenza delle neuroscienze e dell’intelligenza artificiale sul processo volitivo e, più in generale, cognitivo, delle persone, anche sotto il profilo delle responsabilità giuridiche.
Il brain reading
“Queste e altre forme di ‘brain reading’, lasciano dunque intravedere la possibilità, almeno in un prossimo futuro, di ‘lettura’ (ma anche condizionamento e persino predizione) di intenzioni, emozioni, asserzioni di verità”, ha messo in guardia il Garante, che ha detto, nettamente, sì all’uso delle neurotecnologie per l’uso terapeutico. No per l’hackeraggio del cervello.
“Sì per la cura di malattie neurodegenerative“
“Va promosso l’uso terapeutico di tali tecniche”, ha affermato, “ad esempio per la cura di malattie neurodegenerative, ben più problematico ne è l’uso a fini di potenziamento cognitivo. Si tratta non tanto e non solo del ‘pendio scivoloso’, quanto della definizione del limite oltre il quale non sia tollerabile andare, anche per non ingenerare nuove discriminazioni nei confronti di quanti potenziati non siano e non accettino di essere”.
Così, qualora le neurotecnologie fondate sul brain-reading, dunque con funzione essenzialmente analitico-descrittiva dovessero effettivamente riuscire a decodificare i contenuti mentali, si avrebbero implicazioni principalmente sotto il profilo della “trasparenza” – e quindi della visibilità – del pensiero. “Esse attingerebbero, dunque, alla dimensione della segretezza di quel foro interno, la cui inaccessibilità è garantita in ogni ambito”, ha ricordato Stanzione.
Le tecnologie capaci, invece, di apportare condizionamenti al processo neurale, porrebbero invece essenzialmente un problema di libertà cognitiva come presupposto dell’autodeterminazione individuale.
“Il rischio? Non solo l’hackeraggio del cervello, ma la legittimità etica”
Uno degli effetti negativi delle neurotecnologie è il brain hacking.
“Il rischio”, ha evidenziato Stanzione, “non è tanto e non è solo quello dell’hackeraggio del cervello quanto, prima ancora, quello dell’ammissibilità (in primo luogo) etica di un intervento eteronomo sul processo cognitivo, sinora immune da ogni interferenza esterna”.
Come difendere le persone dall’uso improprio delle neurotecnologie?
Allora come difendere le persone dall’uso improprio delle neurotecnologie?
La risposta sono i neurodiritti, ha indicato il Garante.
“Neurodiritti da creare ad hoc o da desumere dalle norme attuali, perché sono l’argine essenziale all’uso improprio delle nuove tecnologie”, ha detto Stanzione.
È chiaro, quindi, il monito dell’Autorità per la protezione dei dati personali: tutto ciò che è tecnicamente possibile non è anche giuridicamente lecito ed eticamente fattibile. Ed in Italia l’uso improprio delle future neurotecnologie dovranno prima essere vagliate dal Garante privacy. La scienza, solo se guidata dal diritto e dall’etica, può rendere la vita migliore.
Da qui la proposta lanciata, infine, dal Garante. “C’è la necessità di uno Statuto giuridico con neurodiritti, privacy ed etica”.
I bug avrebbero consentito di ottenere informazioni sugli account che i pirati informatici avrebbero potuto usare per portare attacchi di phishing.
I guai per TikTok non arrivano solo dal garante per la privacy italiano, che ha recentemente intimato al social network cinese di interrompere il trattamento dei dati per gli utenti di cui non è in grado di verificare l’età. Qualche problema inerente la privacy emerge anche dai suoi sistemi di autenticazione.
A spiegarlo è Check Point, che nei mesi scorsi ha avviato un’analisi approfondita dei sistemi di autenticazione di TikTok, individuando una vulnerabilità che avrebbe permesso di accedere a informazioni sensibili riguardanti gli utenti del social network.
TikTok è uno dei social network che, negli ultimi anni, ha registrato il più elevato aumento di utenti, con una media di circa 100 milioni di nuovi utilizzatori al mese. Secondo gli esperti, nel 2021 potrebbe superare il miliardo di utenti mensili.
Come spiegano i ricercatori della società di sicurezza in un post pubblicato sul blog ufficiale di Check Point, il problema di privacy riguarda gli account che utilizzano come strumento di autenticazione il numero di telefono dell’utente.
Il sistema implementato da TikTok, infatti, sfrutta alcuni parametri (l’ID del dispositivo e un token di sessione) per verificare l’autenticità dell’account. Entrambi, però, hanno una durata di 60 giorni e la loro verifica avviene attraverso una query tramite messaggi su protocollo HTTP.
I ricercatori di Check Point, però, hanno trovato il modo di aggirare il sistema di verifica dei messaggi, consentendo così di avviare un’operazione in grande scala di profilazione degli utenti. In altre parole, sfruttando il bug un pirata informatico potrebbe interrogare i server di TikTok per estrarre dai database le informazioni memorizzate al loro interno.
Insomma: la vulnerabilità avrebbe permesso di associare il nome degli utenti ai rispettivi numeri di telefono, consentendo così ai pirati informatici di sfruttare queste informazioni per eventuali attacchi, basati ad esempio su tecniche di phishing.
La segnalazione di Check Point ha consentito agli sviluppatori del social network di correggere la falla e bloccare eventuali attacchi di questo genere.
Grindr scivola sul Gdpr, Garante norvegese minaccia multa per 10 milioni di dollari
L’Autorità norvegese per la protezione dai dati personali (Datatilsynet) intende multare la piattaforma Grindr per oltre 9,6 milioni di euro (100 milioni di corone norvegesi).
Al centro dell’indagine e della sanzione c’è una possibile violazione del Regolamento europeo per la protezione dei dati (Gdpr) da parte del social network: “per aver condiviso con inserzionisti pubblicitari informazioni sensibili relativi ai propri utenti“.
Il Garante Privacy norvegese contro Grindr
La questione era emersa a gennaio 2020, quando il Consiglio nazionale dei consumatori presentò tre reclami contro Grindr per violazione della privacy. Tra le informazioni sensibili condivise, senza consenso informato, anche la posizione dei singoli utenti e il tipo di device utilizzato.
Associare tali informazioni ad una persona potrebbe rendere pubblico l’orientamento sessuale ed esporla a discriminazioni di varia natura, secondo l’accusa.
La piattaforma ha tempo fino al 15 febbraio per dare delle risposte all’Autorità norvegese. In mancanza di prove utili a respingere le accuse, dovrà pagare una multa di 100 milioni di corone norvegesi.
Bill Shafton, vicepresidente Business and legal affairs di Grindr, in una dichiarazione a theverge.com, si dice disponibile ad un chiarimento immediato: “Miglioriamo continuamente i nostri sistemi a protezione della privacy, anche in considerazione della continua evoluzione delle leggi e dei regolamenti sulla privacy, siamo a disposizione dell’Autorità”.
L’applicazione per incontri, Grindr, dedicata alle persone omosessuali e bisessuali, più in generale Lgbtq, già in passato aveva dato prova di una scarsa attenzione alla privacy dei propri utenti. Come nel 2018, quando clamorosamente ha condiviso i dati relativi allo stato seriologico degli utilizzatori, profilandoli in base ai test HIV.
Interrogarsi su come avviene il trattamento dei dati
In relazione al problema della condivisione di dati senza autorizzazione esplicita, abbiamo sentito l’avvocato Elena Bassoli, docente di Cybersecurity and Data protection presso l’Università di Genova: “Premesso che sta proprio nella natura di Grindr trattare dati inerenti alla vita sessuale e alla geolocalizzazione degli iscritti, al fine di favorire incontri nelle vicinanze con persone che abbiano lo stesso orientamento sessuale, occorre interrogarsi su come questo trattamento possa avvenire lecitamente”.
“Il GDPR sul punto è chiaro nella sua formulazione dell’art. 9, specificamente dedicato ai trattamenti particolari di dati (gli ex “dati sensibili” nella terminologia previgente) tra cui rientrano senza dubbio i dati inerenti alla vita sessuale e all’orientamento sessuale”, ha precisato Bassoli. “La disciplina di tali dati, però, risulta molto più stringente rispetto a quanto richiesto per il trattamento di dati personali comuni, come l’indirizzo, il codice fiscale o la targa dell’auto.
“Al momento della sottoscrizione del contratto per l’utilizzo della piattaforma di Grindr – ha aggiunto l’avvocato – all’iscritto dovrebbe essere richiesto il consenso anche solo per le finalità strettamente legate all’adempimento delle prestazioni contrattuali che Grindr offre, trattandosi appunto di trattamenti particolari di dati che non possono essere sorretti neppure dalle finalità contrattuali, invece previste e sufficienti per i dati personali comuni. Qualora ciò non sia avvenuto l’intero trattamento risulterebbe illecito fin dal principio”.
“Ma anche supponendo che tale consenso sia stato legittimamente prestato all’inizio, ciò non implicherebbe implicitamente il consenso anche per il successivo trattamento riguardante la comunicazione a terzi per finalità di marketing. In questo caso, oltre alla imprescindibile informativa, vi sarebbe dovuto essere un secondo consenso, specifico per la finalità di advertising. Infatti, se anche l’utente acconsente all’utilizzo dei propri dati sessuali per permettere le segnalazioni di geolocalizzazione nel proprio interesse, ciò non implica automaticamente il consenso anche alla comunicazione di tali dati a società terze”, ha concluso Bassoli.
L’azione portata avanti dall’Authority norvegese dimostra come i social e il mercato pubblicitario raccolgano continuamente informazioni sulla nostra salute, anche sul nostro orientamento sessuale e sui nostri interessi.
“Questa notizia chiarisce una volta per tutte che è illegale monitorare i consumatori 24 ore su 24, 7 giorni su 7, senza il loro consenso, per raccogliere e condividere i loro dati”, ha affermato in una nota Monique Goyens, Direttore Generale del Beuc.
“Troppe app raccolgono e condividono dati personali con terze parti per scopi poco chiari e senza alcun controllo. L’azione legale dell’autorità norvegese – ha aggiunto – avrà ripercussioni sull’intero settore dell’advertising e, si spera, porterà ad un cambiamento”.
I consumatori vengono presi letteralmente di mira dagli annunci pubblicitari, basati proprio sulle nostre attività in rete, che rivelando molto di noi, a volte troppo, fino ad esporci a discriminazioni e aggressioni online, se usati per scopi sbagliati.