Fuga da WhatsApp. Perché 500 milioni di utenti scelgono Telegram?

L’aggiornamento della privacy policy di WhatsApp sta suscitando un importante e positivo effetto in una grande percentuale dei suoi oltre 2 miliardi di utenti: sta alzando il livello di consapevolezza sulla protezione dei dati con la conseguente fuga dall’app di milioni di persone verso Telegram e Signal.

Telegram ha 500 milioni di utenti, 25 milioni solo negli ultimi 3 giorni

“Nella prima settimana di gennaio, Telegram ha superato i 500 milioni di utenti attivi mensili. Dopodiché, ha continuato a crescere: 25 milioni di nuovi utenti si sono iscritti a Telegram solo nelle ultime 72 ore. Questi nuovi utenti provenivano da tutto il mondo: il 38% dall’Asia, il 27% dall’Europa, il 21% dall’America Latina e l’8% dal Nord Africa e Medio Oriente”, ha annunciato Pavel Durov, Ceo e creatore (insieme al fratello Nikolai) della piattaforma.

Signal: record di dowload in Italia

Secondo Sensor Tower, Signal ha registrato circa 7,5 milioni di download in tutto il mondo tramite l’Apple App Store e il Google Play Store tra il 6 gennaio e il 10 gennaio.

In Italia, Signal e Telegram figurano al primo e al terzo tra le “top app gratuite” nell’app store. Su Google Play, invece, nella categoria ‘Comunicazione’ Signal è seconda solo ad IO. Alle sue spalle Telegram.

Come fare ad unirsi al canale Telegram di Key4biz?

È facile iscriversi. Basta cliccare su questo link: https://t.me/Key4biz_it ed installare Telegram sul Pc e/o sullo smartphone.

Pavel Durov: “Le persone non vogliono più scambiare la loro privacy con servizi gratuiti”

“L’instant marketing” del fondatore e ceo di Telegram è efficace:

“Le persone non vogliono più scambiare la loro privacy con servizi gratuiti. Non vogliono più essere tenuti in ostaggio da monopoli tecnologici che sembrano pensare di poter farla franca con qualsiasi cosa purché le loro app abbiano una massa critica di utenti”,

E ancora, “Telegram è diventato il più grande rifugio per coloro che cercano una piattaforma di comunicazione dedicata alla privacy e alla sicurezza. Prendiamo molto seriamente questa responsabilità. Non ti deluderemo”.

E poi conclude: “A differenza di altre app popolari, Telegram non ha azionisti o inserzionisti a cui fare rapporto. Non facciamo accordi con operatori di marketing, data miner o agenzie governative. Dal giorno del lancio, nell’agosto 2013, non abbiamo divulgato un singolo byte dei dati privati ​​dei nostri utenti a terze parti”.

WhatsApp, cliccare o non cliccare su ACCETTO? Spostare su Signal e Telegram le comunicazioni sensibili

Tutti noi o quasi cliccheremo su quell’ACCETTO della nuova privacy policy di WhtasApp, perché, ad oggi, è troppo utile per comunicare con amici, parenti e colleghi. Ma forse dovremmo iniziare a spostare su Telegram e Signal le comunicazioni sensibili e di lavoro.

Però l’alto livello di privacy e sicurezza di Telegram (è possibile nascondere il proprio numero, scegliere un nickname e addirittura, per i più esperti, avere un account senza legarlo a un numero di telefono reale) suscita l’interesse anche di chi vuole commettere dei reati online: come pubblicazione di contenuti pedopornografici, il revenge porn e condivisione di materiali pirata. Solo su quest’ultimo fenomeno, e in particolare sui canali dei giornali, quotidiani e libri pirata Telegram sta collaborando con le autorità giudiziarie. (Copyright: Telegram chiude tutti i canali pirata sotto inchiesta, ecco la lista).

Vuoi iscriverti al canale Telegram di Key4biz? È facile. Basta cliccare su questo link: https://t.me/Key4biz_it ed installare Telegram sul Pc e/o sullo smartphone.

https://www.key4biz.it/fuga-da-whatsapp-perche-500-milioni-scelgono-telegram/339197/


Controllare il tracciamento dei nostri dati, l’Ue impiega cloud e blockchain

Assumere il controllo dei propri dati personali dovrebbe essere la norma, non l’eccezione. Sembra un problema insormontabile, quando invece è solo legato a delle scelte politiche chiare e concrete.

Il progetto europeo “PoSeIDon”

Il progetto europeo “PoSeIDon” (Protection and control of Secured Information by means of a privacy enhanced Dashboard) si pone proprio questo obiettivo: aiutare i consumatori ad assumere il controllo sui propri dati personali e decidere in che misura condividerli e con chi.

Un’iniziativa che va potenziare il meccanismo del regolamento generale europeo per la protezione dei dati (General Data Protection Regulation o GDPR), rafforzando il quadro regolatorio a tutela della privacy nell’Unione europea e in ogni singolo Stato membro.

Per fare questo, PoSeIDon è stato centrato sull’identità digitale e sull’utilizzo di tecnologie innovative e all’avanguardia nella gestione dei dati e nell’autenticazione elettronica.

Un “Cruscotto per la privacy”

Il frutto principale del progetto è lo sviluppo di un “cruscotto ottimizzato per la privacy”.

Come spiegato a Cordis da Francesco Paolo Schiavo, direttore generale del ministero italiano dell’Economia e delle finanze e coordinatore del Gruppo di lavoro di PoSeIDon: “A coloro che utilizzeranno il cruscotto ottimizzato per la privacy sarà garantito un accesso ai propri dati personali conciso, trasparente, intelligibile e semplice”.

Cosa importante, tra le altre, “essi conosceranno il modo in cui tali dati vengono tracciati, controlleranno e gestiranno le proprie informazioni di identificazione personale elaborate da organizzazioni pubbliche e private, e agiranno concretamente da titolari e/o fornitori dei dati”.

Tornare proprietari dei dati

Si torna quindi a sottolineare la rilevanza della “proprietà dei dati”, che inalienabile dal singolo individuo cittadino e consumatore.

Grazie a questo tool, ognuno di noi “sarà in grado concedere, limitare o revocare i permessi conformemente al principio di minimizzazione dei dati, oltre a essere avvisati in caso di esposizione della privacy”.

I dati e la blockchain

Il sistema immaginato e realizzato dal gruppo di lavoro si basa su alcune tecnologie molto all’avanguardia, tra cui blockchain, cloud, machine learning.

“Un’innovazione chiave è la messa in sicurezza della nostra architettura aperta, per mezzo di blockchain dotate di permessi e contratti intelligenti – ha affermato Schiavo – il che fornisce responsabilità, trasparenza e conformità alla normativa sulla protezione dei dati”.

In termini pratici, il cruscotto traccia tutte le transazioni: “registra il consenso degli utenti e assegna una garanzia contestuale sulla cancellazione dei dati e sulla ridotta tracciabilità delle identità, il tutto grazie al meccanismo delle pseudo-identità cancellabili”.

Il cloud

Altre innovazioni sono legate alla “gestione in cloud degli accessi”, in base alla normativa dell’Unione sull’identificazione elettronica e sui servizi fiduciari per le transazioni elettroniche nel mercato interno (eIDAS , electronic IDentification, Authentication and trust Services), e alla “gestione della privacy con analisi dell’apprendimento automatico”.

Il cruscotto per la privacy è anche un servizio basato su cloud PEDaaS (Privacy Enhanced Dashboard as a Service), per venire incontro alle organizzazioni che non dispongono di blockchain e/o cloud proprietari o che non possono sostenere i costi di gestione di strumenti conformi al GDPR.

https://www.key4biz.it/controllare-il-tracciamento-dei-nostri-dati-lue-impiega-cloud-e-blockchain/338334/


WhatsApp, in Europa no condivisione dati grazie al GDPR. Ma in futuro potrebbe succedere

Non ci sarà nessuna modifica alla modalità di condivisione dei dati WhatsApp con Facebook in Europa (dove è in vigore il GDPR).

La precisazione arriva dalla società di messaggistica di proprietà di Mark Zuckerberg dopo la diffusione dell’avviso agli utenti sull’aggiornamento dei termini di servizio e l’informativa sulla privacy, in vigore dal prossimo 8 febbraio.

WhatsApp: cosa cambia con la nuova policy

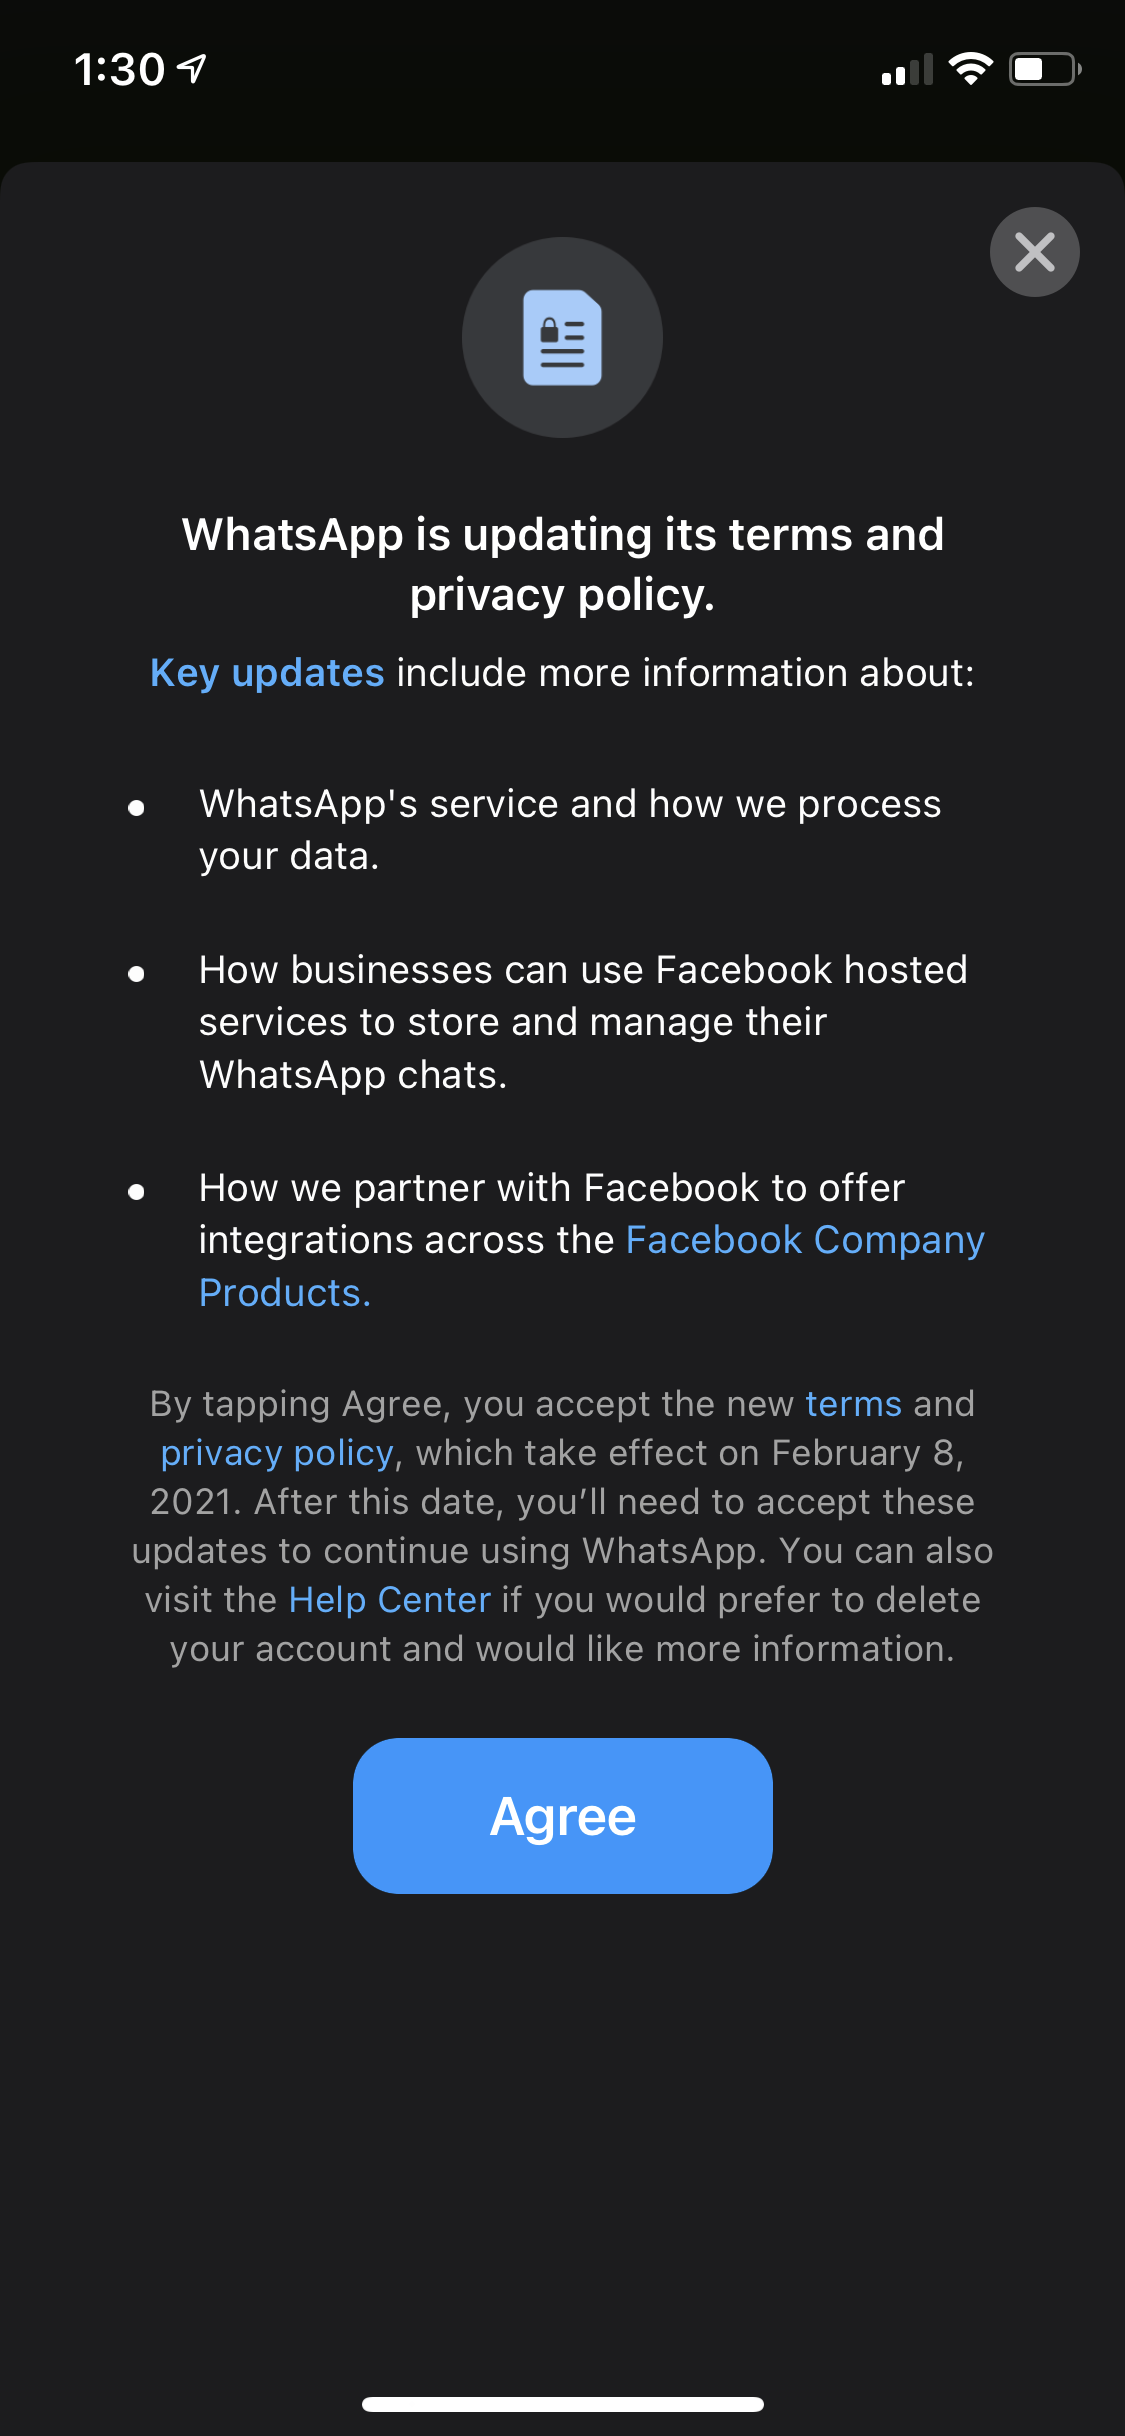
A partire dall’8 febbraio 2021 chi non accetterà i nuovi termini non potrà più usare l’app, si legge nella comunicazione dell’app di messaggistica inviata a tutti gli utenti.

I principali aggiornamenti della chat di messaggistica riguardano il modo in cui WhatsApp tratta i dati personali e il modo in cui le aziende terze possono utilizzare i servizi disponibili su Facebook per conservare e gestire le proprie chat di WhatsApp. Il messaggio è chiaro e univoco: “Toccando ACCETTO, accetti i nuovi termini in vigore dall’8 febbraio 2021. Dopo tale data dovrai accettare i nuovi termini per continuare a usare WhatsApp. Se preferisci eliminare il tuo account e vuoi ricevere maggiori informazioni, puoi visitare il Centro assistenza”.

In Europa no allo scambio di dati con Facebook grazie al GDPR

“Non ci sono modifiche alle modalità di condivisione dei dati di WhatsApp nella Regione europea, incluso il Regno Unito, derivanti dall’aggiornamento dei Termini di servizio e dall’Informativa sulla privacy – ha spiegato un portavoce di WhatsApp – Non condividiamo i dati degli utenti dell’area europea con Facebook allo scopo di consentire a Facebook di utilizzare tali dati per migliorare i propri prodotti o le proprie pubblicità“.

I principali aggiornamenti dei termini di servizio chiariscono le modalità del trattamento dei dati e, in riferimento alle aziende che usano WhatsApp Business, come possono utilizzare i servizi disponibili su Facebook per gestire le chat.

Niamh Sweeney, Director of Policy for WhatsApp per l’area europea ha specificato che le modifiche non entreranno in vigore per gli utenti europei.

“Non ci sono modifiche alle pratiche di condivisione dei dati di WhatsApp nella Regione Europea a seguito dell’aggiornamento. Resta il fatto che WhatsApp non condivide i dati degli utenti dell’area europea con Facebook allo scopo di consentire a quest’ultima di utilizzarli per migliorare i propri prodotti o le proprie pubblicità”. Questo perché nell’Unione Europea è in vigore il GDPR, il regolamento europeo sulla protezione dei dati personali.

Ma in futuro potrebbe succedere. Come si legge sulla pagina WhatsApp riguardante la privacy e la sicurezza in futuro la società potrebbe decidere di condividere i dati con le aziende di Facebook a scopi pubblicitari. In tal caso, però, avverrà solo dopo aver raggiunto un accordo con la commissione per la protezione dei dati irlandese o dall’Irish Data Protection Commission (IDPC).

https://www.key4biz.it/whatsapp-in-europa-no-condivisione-dati-grazie-al-gdpr-ma-in-futuro-potrebbe-succedere/338176/


The Great Suspender: un’altra estensione per Chrome preoccupa gli utenti


Il progetto è stato venduto dallo sviluppatore originale e la gestione del codice è diventata terribilmente “opaca”. Un’altra fregatura?

Le stensioni per browser continuano a rappresentare una spina nel fianco a livello di sicurezza informatica. L’ultimo esempio, in ordine di tempo, è rappresentato da The Great Suspender, un add-on che alcuni esperti di sicurezza hanno cominciato a guardare con sospetto da qualche mese.

Il caso, riassunto in un articolo pubblicato su The Register, ricalca lo stesso schema di altri controversi episodi avvenuti in passato, tutti legati a un “passaggio di mano” nella gestione dei progetti. Un fenomeno di cui abbiamo già parlato e che mantiene tutta la sua pericolosità.

Nel caso di The Great Suspender non ci sono ancora certezze, ma molti sospetti che portano gli esperti di sicurezza a consigliare i (presunti) 2 milioni di utenti che lo utilizzano a disinstallarlo in via cautelativa.

A partire dallo scorso novembre, infatti, la manutenzione dell’estensione che “congela” le schede inutilizzate allo scopo di migliorare le prestazioni del PC è passata nelle mani di un altro proprietario, le cui attività hanno fatto alzare più di un sopracciglio nel settore della cyber security.

estensione Chrome

L’estensione in questione, infatti, ha già ricevuto due aggiornamenti (7.1.8 e 7.19) che gli esperti non esitano a definire “sospetti”. In primo luogo perché, nonostante il loro rilascio sullo store di Chrome e al conseguente distribuzione automatica agli utenti, il codice delle nuove versioni non è stato pubblicato nel repository su GitHub, dove è indicata come ultima versione la 7.1.6.

Stando a quanto viene riportato dai colleghi di The Register, poi, nelle nuove versioni avrebbero fatto la sua comparsa degli script “richiamati” in remoto, oltre a degli strumenti di analytics (cioè di tracciamento) che invierebbero informazioni sull’utente senza alcuna segnalazione esplicita.

Insomma: l’impressione di chi sta seguendo la vicenda è che il nuovo manutentore dell’estensione stia adottando delle politiche ben poco trasparenti, e il timore è che queste possano essere soltanto l’antipasto di comportamenti ben più dannosi.

Non sarebbe la prima volta, infatti, che qualcuno acquisti un’estensione piuttosto popolare per poi tentare il colpaccio pubblicandone un aggiornamento contenente codice malevolo.

Il consiglio per gli utenti che hanno installato l’estensione, in definitiva, è di tenere le antenne ben dritte e monitorare costantemente la situazione. Sempre che non decidano di adottare una strategia più “conservativa”, magari disinstallandolo sulla fiducia.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2021/01/07/the-great-suspender-unaltra-estensione-per-chrome-preoccupa-gli-utenti/?utm_source=rss&utm_medium=rss&utm_campaign=the-great-suspender-unaltra-estensione-per-chrome-preoccupa-gli-utenti


WhatsApp gives users an ultimatum: Share data with Facebook or stop using the app

In this photo illustration a Whatsapp logo seen displayed on

WhatsApp, the Facebook-owned messenger that claims to have privacy coded into its DNA, is giving its 2 billion plus users an ultimatum: agree to share their personal data with the social network or delete their accounts.

The requirement is being delivered through an in-app alert directing users to agree to sweeping changes in the WhatsApp terms of service. Those who don’t accept the revamped privacy policy by February 8 will no longer be able to use the app.

Share and share alike

Shortly after Facebook acquired WhatsApp for $19 billion in 2014, its developers built state-of-the-art end-to-end encryption into the messaging app. The move was seen as a victory for privacy advocates because it used the Signal Protocol, an open source encryption scheme whose source code has been reviewed and audited by scores of independent security experts.

In 2016, WhatsApp gave users a one-time ability to opt out of having account data turned over to Facebook. Now, an updated privacy policy is changing that. Come next month, users will no longer have that choice. Some of the data that WhatsApp collects includes:

  • User phone numbers
  • Other people’s phone numbers stored in address books
  • Profile names
  • Profile pictures and
  • Status message including when a user was last online
  • Diagnostic data collected from app logs

Under the new terms, Facebook reserves the right to share collected data with its family of companies.

“As part of the Facebook family of companies, WhatsApp receives information from, and shares information with, this family of companies,” the new privacy policy states. “We may use the information we receive from them, and they may use the information we share with them, to help operate, provide, improve, understand, customize, support, and market our Services and their offerings.”

In some cases, such as when someone uses WhatsApp to interact with third-party businesses, Facebook may also share information with those outside entities.

A lack of transparency

The move comes a month after Apple started requiring iOS app makers, including WhatsApp, to detail the information they collect from users. WhatsApp, according to the App Store, reserves the right to collect:

  • Purchases
  • Financial information
  • Location
  • Contacts
  • User content
  • Identifiers
  • Usage data and
  • Diagnostics

A WhatsApp spokeswoman declined to speak on the record about the changes and precisely how or if it’s possible for users to opt out of them. She agreed to email additional information on the condition it be kept on background, meaning none of the details can be quoted verbatim.

The move, the spokeswoman said, is part of a previously disclosed move to allow businesses to store and manage WhatsApp chats using Facebook’s infrastructure. Users won’t have to use WhatsApp to interact with the businesses and have the option of blocking the businesses. She said there will be no change in how WhatsApp shares provides data with Facebook for non-business chats and account data.

Together, the WhatsApp privacy policy and terms of service are more than 8,000 words long and are filled with legal jargon that makes it difficult for non-lawyers to understand. WhatsApp is doing its users a disservice by not agreeing to speak on the record so that reporters can fully understand the changes and explain them to readers.

People who object to the new terms and policy should consider using a different messenger. The Signal messenger provides the same robust encryption engine with a much more transparent privacy policy and terms of service. (Those documents are half the length of those from WhatsApp, too.) Besides providing encrypted chats, Signal also offers encrypted audio and video calls.

Post updated to add details in the third-to-last paragraph.

https://arstechnica.com/?p=1733317


Upcoming Apple privacy update has developers desperately seeking dodges

Social media applications are seen on an iPhone in this photo illustration in Warsaw, Poland, on December 17, 2020. Facebook has disabled several features on its Messenger app to comply with new data usage rules currently being put in place in the EU as part of the ePrivacy Directive. (Photo illustration by Jaap Arriens/NurPhoto via Getty Images)
Enlarge / Social media applications are seen on an iPhone in this photo illustration in Warsaw, Poland, on December 17, 2020. Facebook has disabled several features on its Messenger app to comply with new data usage rules currently being put in place in the EU as part of the ePrivacy Directive. (Photo illustration by Jaap Arriens/NurPhoto via Getty Images)
Getty Images

App developers are exploring surreptitious new forms of user tracking to evade Apple’s new privacy rules, which threaten to upend the mobile advertising industry in the coming months.

Early in 2021, an iPhone update will prevent apps from using advertising identifiers known as IDFA without obtaining each user’s explicit consent for targeting. Developers expect more than two-thirds of users will block tracking when they see a popup appear within their apps.

Some app makers say they plan to use invasive tracking techniques such as “device fingerprinting” to work around the new restrictions—even though doing so risks getting them thrown off the App Store if they are caught.

“100 percent, everyone will try doing fingerprints, whether Apple enforces their rules or not,” one mobile games developer said.

Privacy campaigners have welcomed Apple’s changes but warn that it is never possible to eliminate tracking entirely.

“There is still going to be tracking,” said Andrés Arrieta, director of consumer privacy engineering at Electronic Frontier Foundation, a campaigner for digital rights. “We will still see apps trying to do nefarious things. No matter what you do, you will have those bad actors.”

Facebook has led criticism of Apple’s change, taking out a series of newspaper advertisements in December that accused Apple of depriving app makers of as much as half of their ad revenues by removing personalization.

Few other developers are willing to pick a public fight with Apple, whose App Store acts as gatekeeper to a $500 billion economy. But privately, the creators of some of the App Store’s most popular apps are fretting, given the importance of advertising as a means of both revenue and distribution.

“The impact is close to impossible to predict,” said the head of one large mobile games developer.

“This is a huge, huge change,” said the chief of another leading mobile games developer. “It’s the biggest risk that we have [as a company]…  It could really affect us negatively.”

Developers are concerned that many in the advertising industry are still unaware of the magnitude of the coming changes. “Brands and agencies have no idea—they don’t have a full grasp on where the ecosystem is headed,” said a policy executive at one app maker. “Tech intermediaries are being forced to solve the problem.”

Under such pressure, some developers are, in desperation, considering using new and more invasive forms of tracking, even if users deny their apps permission to use IDFA.

Device fingerprinting can be used to recognize repeat visits from the same smartphone, even across multiple apps. The technique, which is banned by Apple’s App Store rules but can be difficult to detect, works by correlating a combination of a device’s hardware and software characteristics, configurations such as Internet connections, battery or language settings, and patterns of usage.

Another way to track people between apps is if they use the same email address to sign up for various services and games. “Hashed emails,” whereby addresses are turned into a string of letters and numbers, allow companies to share user details without directly handing over an individual’s email address to their partners.

While these techniques might be difficult for Apple to detect, the cost of being caught—and losing access to the world’s most lucrative mobile storefront—could be enormous. “Do you want to play with fire?” one developer asked.

© 2020 The Financial Times Ltd. All rights reserved Not to be redistributed, copied, or modified in any way.

https://arstechnica.com/?p=1733276


Telegram feature exposes your precise address to hackers

Map pin flat on green cityscape and Huangpu River

If you’re using an Android device—or in some cases an iPhone—the Telegram messenger app makes it easy for hackers to find your precise location when you enable a feature that allows users who are geographically close to you to connect. The researcher who discovered the disclosure vulnerability and privately reported it to Telegram developers said they have no plans to fix it.

The problem stems from a feature called People Nearby. By default, it’s turned off. When users enable it, their geographic distance is shown to other people who have it turned on and are in (or are spoofing) the same geographic region. When People Nearby is used as designed, it’s a useful feature with few if any privacy concerns. After all, a notification that someone is 1 kilometer or 600 meters away still leaves stalkers guessing where, precisely, you are.

Stalking made simple

Independent researcher Ahmed Hassan, however, has shown how the feature can be abused to divulge exactly where you are. Using readily available software and a rooted Android device, he’s able to spoof the location his device reports to Telegram servers. By using just three different locations and measuring the corresponding distance reported by People Nearby, he is able to pinpoint a user’s precise location.

Telegram lets users create local groups within a geographical area. Hassan said that scammers often spoof their location to crash such groups and then peddle fake bitcoin investments, hacking tools, stolen social security numbers, and other scams.

“Most users don’t understand they are sharing their location, and perhaps their home address,” Hassan wrote in an email. “If a female used that feature to chat with a local group, she can be stalked by unwanted users.”

A proof-of-concept video the researcher sent to Telegram showed how he could discern the address of a People Nearby user when he used a free GPS spoofing app to make his phone report just three different locations. He then drew a circle around each of the three locations with a radius of the distance reported by Telegram. The user’s precise location was where all three intersected.

Hassan asked that the video not be published. The screenshot below, however, gives the general idea.

Ahmed Hassan

Fixing the problem

In a blog post, Hassan included an email from Telegram in response to the report he had sent them. It noted that People Nearby isn’t enabled by default and that “it’s expected that determining the exact location is possible under certain conditions.”

Telegram representatives didn’t respond to an email seeking comment.

People Nearby poses the biggest threat to people using Android devices, since they report a user’s location with enough granularity to make Hassan’s attack work. The recently released iOS 14, by contrast, allows users to divulge only a rough approximation of their location. People who use this feature aren’t as exposed.

Fixing the problem—or at least making it much harder to exploit it—wouldn’t be hard from a technical perspective. Rounding locations to the nearest mile and adding some random bits generally suffices. When the Tinder app had a similar disclosure vulnerability, developers used this kind of technique to fix it.

The privacy consequences of Telegram’s People Nearby feature are a good reminder that features can often be abused in ways that aren’t contemplated by the people who develop them. Users who want to keep their whereabouts private should be suspicious of location-based services and do research before installing or turning them on.

https://arstechnica.com/?p=1733117


COVID-19 contact-tracing data is fair game for police, Singapore says

Close-up image of a hand holding a palm-sized electronic device.
Enlarge / A user in Singaapore holding the TraceTogether device that can be used for COVID-19 contact tracing in lieu of a smartphone app.

The government of Singapore said this week it has used data gathered for COVID-19 mitigation purposes in criminal investigations, sparking privacy concerns about contact tracing both in Singapore and elsewhere in the world.

Singapore’s contract-tracing app, TraceTogether, has been adopted by nearly 80 percent of the country’s population, according to The Guardian, and Singaporeans are required to use it to enter certain gathering places such as shopping malls.

TraceTogether’s privacy statement originally read, “Data will only be used for Covid-19 contact tracing,” but it was updated this week to add, “Authorised Police officers may invoke Criminal Procedure Code (CPC) powers to request users to upload their TraceTogether data for criminal investigations. The Singapore Police Force is empowered under the CPC to obtain any data, including TraceTogether data, for criminal investigations,” The Register reports.

“We do not preclude the use of TraceTogether data in circumstances where citizens’ safety and security is or has been affected, and this applies to all other data as well,” Singapore Minister of State for Home Affairs Desmond Tan confirmed Monday. Law enforcement have reportedly already used contact-tracing data during the course of a murder investigation.

Singapore has a long history of using pervasive mass surveillance techniques, including laws that allow law enforcement to compel cooperation with “pre-emptive surveillance.” In more recent years, the country has adopted widespread facial recognition technology, which it will soon use for accessing government programs, such as filing tax returns, as well.

Worldwide fears

Contact tracing in the face of COVID-19 has been neither widespread nor effective here in the United States the way it has in many other nations, including Singapore. There are many reasons for the domestic failures, including too few resources for too many cases, with most states hiring nowhere near the number of trained contact tracers they would need to keep up.

But distrust of governmental authority is also rampant in the US. And it’s not isolated to a single group but instead shows up across the whole political spectrum: conspiracy theorists have one set of concerns about the government, conservatives have another, and disproportionately targeted groups such as Black Americans or undocumented immigrants have still more.

Despite strong efforts on the part of both Apple and Google to develop a privacy-sensitive mechanism for widespread exposure notification, use and support are not widespread. Back in April, half of Americans said they wouldn’t trust such an app, and by June that figure was up to 70 percent of US adults.

Nor are Americans afraid only of apps gathering their personal information. The Pew Research Center in October published a report finding that 40 percent of US adults would not be comfortable speaking with a public health official who contacted them about the coronavirus outbreak. Among those who would speak with a public health official, 27 percent would not feel comfortable sharing the names of people they had seen or the places they had visited, and a solid 50 percent would not share location data from their mobile phones.

Not without reason

US residents are not necessarily wrong to have broad overall concerns that their sensitive data will be surreptitiously gathered and used by law enforcement without their knowledge. In 2020 alone, for example, both the US Secret Service and US Customs and Border Protection were discovered to be purchasing location data from private entities that would have required a search warrant for the agencies to gather on their own.

Low trust and low participation, in their turn, make contact-tracing programs less useful. Several US governments, in attempts to generate higher participation, explicitly promise that information shared with public health entities for purposes of contact tracing will not be shared with law enforcement. New York just adopted a new law that explicitly protects contact-tracing information from being accessed by police or immigration enforcement agencies.

https://arstechnica.com/?p=1733013


Lotta alla pedopornografia online: il bilancio del 2020


Incremento di attività per la sezione della Polizia Postale dedicata al contrasto del fenomeno sul Web. Ecco quali sono le criticità e le strategie.

Si chiama CNCPO. (Centro Nazionale per il Contrasto alla Pedopornografia Online) ed è la sezione della Polizia Postale dedicata alla lotta alla pedofilia e pornografia minorile su Internet.

Un ruolo particolarmente delicato, che le istituzioni stanno affrontando dovendosi confrontare anche con una situazione molto particolare (la pandemia da Covid 19) che ha portato a un netto incremento delle attività online.

Il bilancio dell’attività del CNCPO, riassunta in un comunicato pubblicato sul sito ufficiale della Polizia di Stato, mostra un quadro decisamente articolato, in cui i crimini a sfondo sessuale su Internet sono in netto aumento.

Stando a quanto riportano gli operatori, si parla di un aumento del 110% rispetto allo stesso periodo dell’anno precedente, riguardano i reati relativi allo sfruttamento sessuale dei minori online e dell’adescamento di minori, per i quali sarebbero stati eseguiti ben 69 arresti e denunciate 1192 persone.

Per rispondere all’esigenza di contrastare la crescita del fenomeno, la polizia Postale ha avviato una serie di iniziative, intensificando il monitoraggio della rete e rafforzando il raccordo delle investigazioni nei canali di cooperazione internazionale di polizia e giudiziaria.

Pedopornografia online

Laddove possibile, poi, gli operatori hanno innalzato il livello di collaborazione con i social network più diffusi in Italia, creando dei “canali preferenziali” di comunicazione e gestione dei casi penalmente rilevanti.

L’impegno maggiore, si legge, è stato però quello rivolto a individuare un numero sempre maggiore di siti che contengono materiale pedopornografico, che vengono inseriti in una black list gestita dallo stesso CNCPO e che permette di bloccare i collegamenti dal territorio italiano.

Nel comunicato, gli operatori del CNCPO hanno inserito anche un elenco delle operazioni condotte nel corso dell’anno. Un campionario che rappresenta una vera “galleria degli orrori” e dalla quale emerge anche un dato preoccupante: in numerosi casi gli episodi vedono i minori coinvolti non solo in qualità di vittime, ma anche di “attori” delle attività criminali.

Una dimostrazione del fatto che, accanto alla repressione attraverso strumenti di indagine e iniziative giudiziarie, è quanto mai urgente un intervento di tipo culturale che possa consentire di prevenire reati di questo genere.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2021/01/05/lotta-alla-pedopornografia-online-il-bilancio-del-2020/?utm_source=rss&utm_medium=rss&utm_campaign=lotta-alla-pedopornografia-online-il-bilancio-del-2020


Data breach in ho.mobile. Ecco I rischi per i clienti


Sul Dark Web sarebbe in vendita un database con i dati di 2,5 milioni di utenti del servizio telefonico. Ecco quali sono le possibili conseguenze.

Sarebbero ben 2,5 milioni gli utenti di ho.mobile (operatore virtuale legato a Vodafone) interessati dal leak di informazioni conseguente a un presunto (ma probabile) attacco hacker ai sistemi informatici del provider.

A lanciare l’allarme con un tweet è stata la società di sicurezza informatica Bank Security, i cui ricercatori avrebbero individuato nel Dark Web un database contenente e informazioni personali dei clienti di ho.mobile.

Secondo quanto ricostruito dagli analisti, l’archivio in questione conterrebbe tutte le informazioni personali degli utenti, nel dettaglio: nome e cognome, indirizzo, data di nascita, indirizzo email, numero di cellulare e numero seriale della SIM. Insomma: tutti i dati che potenzialmente un operatore telefonico può avere riguardo i suoi clienti.


Ma quali sono le possibili conseguenze del furto di queste informazioni e della loro messa in vendita sul Dark Web? Purtroppo per gli utenti di ho.mobile, si tratta di un potenziale disastro.

Un cyber criminale in possesso di questi dati, infatti, sarebbe in grado di sfruttarli per vari tipi di attacchi. Il più semplice è il phishing, cioè l’utilizzo delle informazioni per confezionare dei messaggi di posta elettronica (o SMS) in cui i criminali fingono di essere impiegati di ho.mobile per attirare le vittime su siti contenenti codice malevolo o sottrarre loro altre informazioni sensibili.

Un altro rischio è quello legato alle truffe “SIM swapping”, tecnica che i cyber criminali stanno utilizzando sempre più spesso per aggirare i sistemi di autenticazione a due fattori implementate dai servizi di home banking.

La strategia, in questo caso, prevede di solito la collaborazione di un complice che lavora nel settore della telefonia e che consente ai pirati informatici di disattivare la SIM del legittimo proprietario e ottenere una nuova scheda con cui intercettare i codici OTP che consentono di autorizzare le operazioni online.

Un caso clamoroso (di cui abbiamo parlato in questo articolo) ha consentito ai truffatori di mettere le mani su 24 milioni di dollari in Bitcoin.

ho.mobile

Le informazioni sottratte a ho.mobile, però, potrebbero essere utilizzate anche in truffe più complesse, in cui i criminali potrebbero utilizzare i dati ottenuti illecitamente per impersonare la stessa società di telecomunicazioni e indurre le potenziali vittime a fidarsi di loro.

Chi fosse coinvolto nel leak ho.mobile, di conseguenza, dovrà prestare particolare attenzione a eventuali comunicazioni che appaiono provenire dall’operatore telefonico (e non solo) evitando di aprire i link contenuti nei messaggi.

Indispensabile, inoltre, cambiare il numero di telefono e modificare le impostazioni di sicurezza di tutti i servizi online che utilizzano i codici via SMS come sistema di autenticazione.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/12/30/data-breach-in-ho-mobile-ecco-i-rischi-per-i-clienti/?utm_source=rss&utm_medium=rss&utm_campaign=data-breach-in-ho-mobile-ecco-i-rischi-per-i-clienti