Didattica a distanza, vulnerabilità privacy sulle piattaforme: dubbi su finalità di raccolta e utilizzo dei dati

L’emergenza sanitaria legata alla pandemia non conosce sosta, con una nuova accelerazione dei contagi proprio in questi giorni e la necessità di un più rigido distanziamento sociale. Alle scuole e alle università italiane ed europee non resta quindi che affidarsi ancora una volta alla didattica a distanza (dad) per non perdere giorni preziosi di studio.

Secondo una ricerca condotta da otto ricercatori di accademie italiane e straniere, con la partecipazione di Giulia Priora e Giulia Schneider, assegniste di ricerca dell’Istituto Dirpolis (Diritto, Politica e Sviluppo) della Scuola Superiore Sant’Anna di Pisa, le lezioni da remoto in dad portano con sé diverse criticità in termini di privacy e copyright.

Di nove piattaforme dad europee, tra le più utilizzate durante il primo lockdown, sono stati esaminati nel dettaglio “termini e condizioni, politiche sulla privacy e linee guida della comunità”, con risultati di massima rilevanza.

È emerso che “i servizi online selezionati lasciano istituzioni, insegnanti e studenti esposti a rischi legali, spesso di natura fondamentale”.

“Il futuro si muove verso la didattica online e da remoto, per questo motivo è necessario fare scelte consapevoli perché la tecnologia vada in nostro favore”, ha commentato Giulia Priora.

In termini di protezione dei dati personali, “la maggior parte delle piattaforme utilizzate per l’apprendimento a distanza non fornisce informazioni sufficientemente chiare e trasparenti per quanto riguarda la finalità della raccolta ed utilizzo dei dati personali degli utenti”.

Didattica online e privacy

Studiando le clausole contrattuali relative al ‘consenso’, concesso da questi ultimi, grazie alla ricerca è evidente che “non è sempre facile capire quali dati vengono trattati, per quali scopi e secondo quali basi giuridiche”, sebbene la legislazione europea in merito si sia recentemente consolidata e modernizzata a grande tutela della privacy degli utenti digitali con l’adozione del regolamento europeo su privacy e dati (Gdpr).

La didattica da remoto resta uno strumento insostituibile lì dove le misure di lockdown sono tornate in vigore, ma è necessario, da parte delle Istituzioni, delle scuole e delle università, una maggiore consapevolezza legata ai rischi legali.

L’utilizzo della dad deve prevedere “la piena consapevolezza dei rischi legali, anche di quelli connessi con la inevitabile perdita di controllo sui dati, quando decidono di fare affidamento in parte o completamente sui servizi di terzi”, si legge nel commento allo studio.

Altra criticità non meno rilevante, secondo i ricercatori, è legata al diritto d’autore, soprattutto relative al controllo e all’uso dei contenuti e alla responsabilità dei docenti.

“Per il controllo dei contenuti didattici elaborati dagli insegnanti e condivisi ora online con le studentesse e con gli studenti – ha spiegato Priora – abbiamo notato che, seppure tutte le piattaforme analizzate riconoscano i diritti di esclusiva ai rispettivi autori dei contenuti, esse richiedono una licenza spesso spropositata per usarli a loro piacimento, potenzialmente annullandone, di fatto, gran parte della protezione”.

Docenti nuovi “vigili del copyright”

La stessa responsabilità per i contenuti caricati sulle piattaforme dad ricade quasi sempre sui docenti.

Sono loro, più di quanto si pensi, che dovranno far fronte a possibili violazioni del diritto d’autore in relazione ai contenuti caricati per le loro lezioni.

“Ciò provoca un duplice effetto: da una parte i docenti rischiano di diventare i nuovi ‘vigili del copyright’ poiché grava su di loro il fardello della ‘legalità’ dei contenuti caricati anche dai loro studenti, dall’altra parte il loro diritto di usare contenuti protetti, ad esempio capitoli di libri, articoli di giornale, spezzoni di film, a fini didattici, che le legislazioni nazionali europee prevedono, seppur regolato in maniera diversa, può essere profondamente limitato dalla paura di incorrere in sanzioni, rimozione dei file e, peggio ancora, sospensione dell’account”, è spiegato nel documento.

https://www.key4biz.it/didattica-a-distanza-vulnerabilita-privacy-sulle-piattaforme-dubbi-su-finalita-di-raccolta-e-utilizzo-dei-dati/328249/


Perché è illegittima la videosorveglianza privata su strada aperta al pubblico

Con sentenza del 17/03/2020 (n.03316), Il Tribunale Amministrativo Regionale per il Lazio, Sezione Seconda Bis, ha chiarito che qualsivoglia sistema di videosorveglianza installato presso una via “aperta” al pubblico (seppur privata) bisogna di espressa autorizzazione dell’Amministrazione Comunale, in mancanza della quale può essere immediatamente sospeso il trattamento dei dati e ordinata la rimozione dell’apparato di videosorveglianza.

Presupposto per tale regola è che la rete stradale sia aperta al pubblico transito facendo sorgere in capo al Comune il diritto di gestirla poiché assoggettata a servitù di uso pubblico (“dicatio ad patriam”).

Ne discende che le aree sottoposte a “pubblico” passaggio possano essere video sorvegliate solo tramite impianti gestiti dal Comune.

Infatti, solo alla Pubblica Amministrazione territoriale è demandato il fine della prevenzione dei reati e del controllo del territorio per la tutela della sicurezza urbana secondo quanto stabilito dalle regole in materia di protezione dei dati personali dettate dalla direttiva 2016/680 (direttiva Polizia).

Pertanto, a tale tipo di trattamento non si applicano le regole del Regolamento europeo 2016/679 (GDPR) anche laddove siano i privati ad installare telecamere rivolte verso aree pubbliche, posto che in tal caso occorre sempre un accordo formale con il Comune con cui questi sia indicato quale unico ed esclusivo gestore dell’impianto di videosorveglianza e che provveda al trattamento dei dati nei richiamati fini di polizia e consentendo così alle forze di Polizia locali di avere l’accesso esclusivo alle telecamere installate per motivi di sicurezza.

Invero, l’installazione di impianti di videosorveglianza da parte di privati è consentita solo in rapporto all’area di stretta pertinenza della proprietà privata, on esclusione di aree pubbliche o soggette al pubblico transito, per le quali, invece, l’installazione di impianti del genere compete al Comune per le finalità di prevenzione e tutela della pubblica incolumità.

https://www.key4biz.it/perche-e-illegittima-la-videosorveglianza-privata-su-strada-aperta-al-pubblico/328023/


Hacker “buca” un servizio di psicoterapia. Pazienti sotto ricatto


Succede in Finlandia, dove gli utenti di una clinica privata stano subendo le minacce dei pirati informatici. Le vittime potrebbero essere 40.000.

Se gli allarmi riguardanti la necessità di proteggere i dati sanitari negli ultimi anni si stanno moltiplicando, quello che era mancato fino a oggi era un caso di cronaca che ponesse con prepotenza il problema.

L’episodio che promette di portare il tema in cima alla lista delle priorità arriva dalla Finlandia e, in particolare dal Centro di Psicoterapia Vastaamo, vittima di un attacco hacker le cui conseguenze sono ancora tutte da verificare.

Come riportano organi di stampa finlandesi, i sistemi informatici della clinica privata sarebbero stati infatti violati da un gruppo di pirati informatici che sono riusciti ad appropriarsi di un numero imprecisato di cartelle cliniche e che adesso starebbero utilizzando il materiale rubato per ricattare i pazienti della clinica stessa.

hacker psicoterapia

Secondo quanto è stato riportato dai siti di news locali (qui il collegamento a una pagina in finlandese) l’attacco risalirebbe addirittura a novembre 2018, periodo dal quale i pirati avrebbero avuto libero accesso al database della clinica.

La violazione è emersa soltanto lo scorso settembre, quando i pirati hanno evidentemente deciso di passare all’azione contattando il Centro di Psicoterapia chiedendo 450.00 dollari per non divulgare le informazioni sottratte.

In seguito, però, i cyber criminali avrebbero cominciato a contattare singolarmente i pazienti, minacciandoli di rendere pubbliche le informazioni riguardo la loro storia clinica nel caso in cui non avessero pagato un “riscatto” che oscillerebbe tra i 200 e i 500 euro.

Secondo quanto dichiarato dagli stessi amministratori della clinica, il numero di potenziali vittime supererebbe le 40.000.

La clinica ha avviato un’indagine interna (piuttosto tardiva, verrebbe da dire) per verificare il livello di sicurezza dei suoi sistemi, ma nel frattempo le informazioni di alcuni pazienti sarebbero già state pubblicate sul Dark Web.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/10/27/hacker-buca-i-sistemi-di-un-servizio-di-psicoterapia-pazienti-sotto-ricatto/?utm_source=rss&utm_medium=rss&utm_campaign=hacker-buca-i-sistemi-di-un-servizio-di-psicoterapia-pazienti-sotto-ricatto


Study shows which messengers leak your data, drain your battery, and more

Stock photo of man using smartphone.

Link previews are a ubiquitous feature found in just about every chat and messaging app, and with good reason. They make online conversations easier by providing images and text associated with the file that’s being linked.

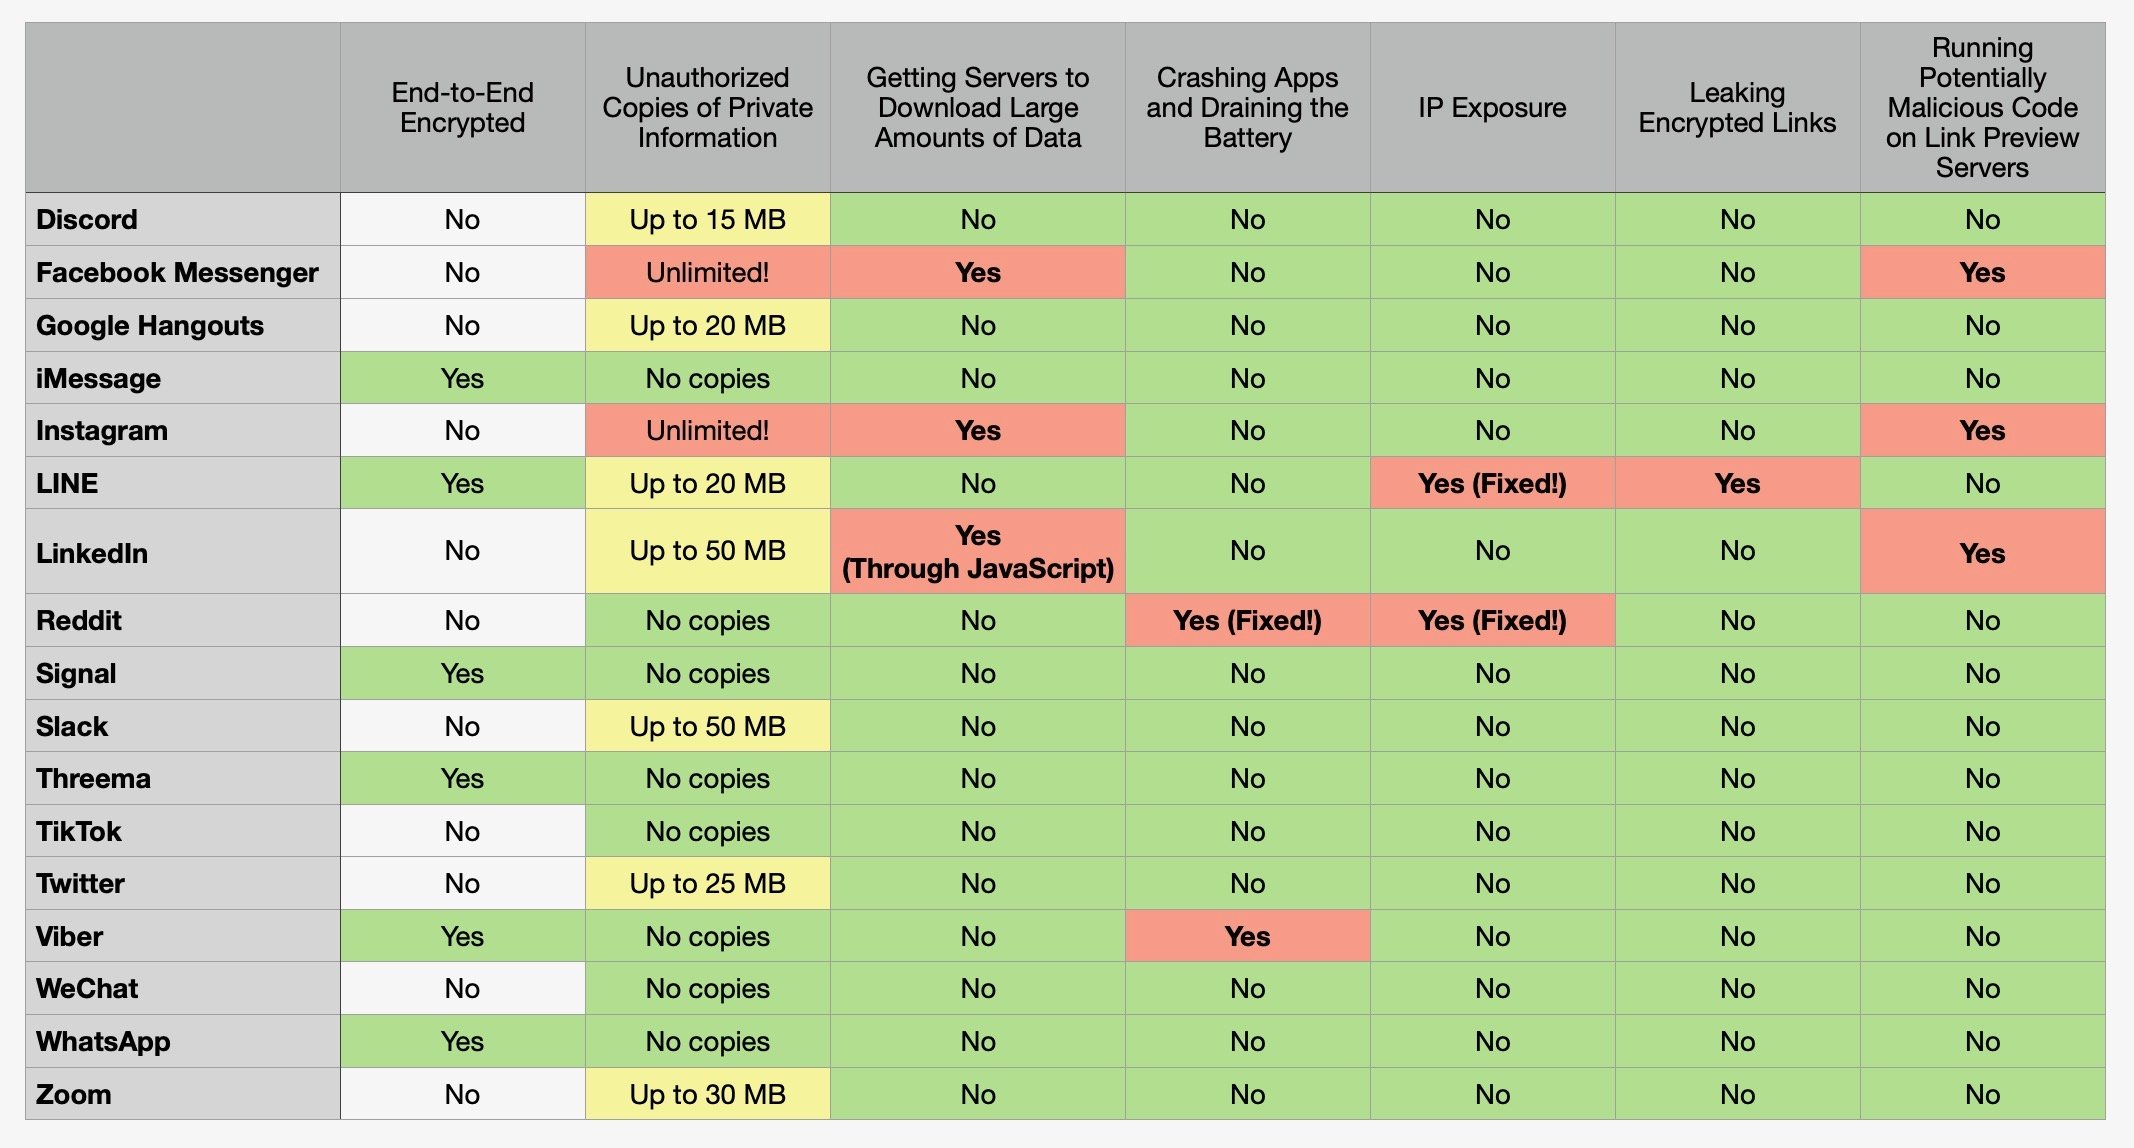
Unfortunately, they can also leak our sensitive data, consume our limited bandwidth, drain our batteries, and, in one case, expose links in chats that are supposed to be end-to-end encrypted. Among the worst offenders, according to research published on Monday, were messengers from Facebook, Instagram, LinkedIn, and Line. More about that shortly. First a brief discussion of previews.

When a sender includes a link in a message, the app will display the conversation along with text (usually a headline) and images that accompany the link. It usually looks something like this:

For this to happen, the app itself—or a proxy designated by the app—has to visit the link, open the file there, and survey what’s in it. This can open users to attacks. The most severe are those that can download malware. Other forms of malice might be forcing an app to download files so big they cause the app to crash, drain batteries, or consume limited amounts of bandwidth. And in the event the link leads to private materials—say, a tax return posted to a private OneDrive or DropBox account—the app server has an opportunity to view and store it indefinitely.

The researchers behind Monday’s report, Talal Haj Bakry and Tommy Mysk, found that Facebook Messenger and Instagram were the worst offenders. As the chart below shows, both apps download and copy a linked file in its entirety—even if it’s gigabytes in size. Again, this may be a concern if the file is something the users want to keep private.

[embedded content]
Link Previews: Instagram servers download any link sent in Direct Messages even if it’s 2.6GB

It’s also problematic because the apps can consume vast amounts of bandwidth and battery reserves. Both apps also run any JavaScript contained in the link. That’s a problem because users have no way of vetting the security of JavaScript and can’t expect messengers to have the same exploit protections modern browsers have.

[embedded content]
Link Previews: How hackers can run any JavaScript code on Instagram servers.

Haj Bakry and Mysk reported their findings to Facebook, and the company said that both apps work as intended. LinkedIn performed only slightly better. Its only difference was that, rather than copying files of any size, it copied only the first 50 megabytes.

Meanwhile, when the Line app opens an encrypted message and finds a link, it appears to send the link to the Line server to generate a preview. “We believe that this defeats the purpose of end-to-end encryption, since LINE servers know all about the links that are being sent through the app, and who’s sharing which links to whom,” Haj Bakry and Mysk wrote.

Discord, Google Hangouts, Slack, Twitter, and Zoom also copy files, but they cap the amount of data at anywhere from 15MB to 50MB. The chart below provides a comparison of each app in the study.

Talal Haj Bakry and Tommy Mysk

All in all, the study is good news because it shows that most messaging apps are doing things right. For instance, Signal, Threema, TikTok, and WeChat all give the users the option of receiving no link preview. For truly sensitive messages and users who want as much privacy as possible, this is the best setting. Even when previews are provided, these apps are using relatively safe means to render them.

Still, Monday’s post is a good reminder that private messages aren’t always, well, private.

“Whenever you’re building a new feature, always keep in mind what sort of privacy and security implications it may have, especially if this feature is going to be used by thousands or even millions of people around the world,” the researchers wrote. “Link previews are a nice feature that users generally benefit from, but here we’ve showcased the wide range of problems this feature can have when privacy and security concerns aren’t carefully considered.”

https://arstechnica.com/?p=1717263


Congresso Asso DPO. Ginevra Cerrina Feroni (Garante privacy): “Il giurista alla prova della nuova civiltà dei dati”

Alla 6° edizione del Congresso Internazionale ASSO DPO, che quest’anno si è svolto online, a causa dell’emergenza sanitaria legata alla pandemia di Coronavirus, hanno partecipato relatori ospiti di rilievo internazionale nel panorama privacy e data protection, tra cui il vice presidente del nuovo Garante italiano per la Protezione dei Dati Personali, Ginevra Cerrina Feroni.

Intervistata da Raffale Barberio, Presidente Privacy Italia, la vice presidente ha delineato, in termini generali, quella che sarà l’azione del Garante in relazione a determinati argomenti chiave per la comprensione del valore dei dati e della privacy in questi difficili mesi di pandemia di Coronavirus e in relazione alla grande trasformazione tecnologica a cui è sottoposta la nostra società.

Il ruolo del Garante al tempo della transizione digitale

I prossimi sette anni di consigliatura avranno il compito di affrontare i nodi che la transizione digitale porta con sé, tendendo presente il mutevole scenario politico nazionale, europeo ed internazionale, e la rapidità dei processi in corso, per un ruolo del Garante che deve essere pensato in un contesto realistico e sempre aggiornato.

“Legislatore e regolatore sono predestinati a fallire gli obiettivi se interpreteranno la loro funzione come meri censori di costumi sperati o moderatori di soluzioni tecnologiche che possono essere aggirate facilmente con un aggiornamento successivo”, ha dichiarato Cerrina Feroni.

“La sfida si sta giocando sul campo dell’elasticità e della variabilità, in cui il diritto è strutturalmente perdente se inteso in senso formalistico e ciecamente prescrittivo. Il giurista deve avere un orizzonte ampio di fronte a sè, deve provare a costruire un paradigma etico e culturale, rispetto cui conformare un evento inedito, universale e dinamico come quello della nuova civiltà dei dati. Inquadramento di questa nuova civiltà dei dati non può che avere una dimensione alta, costituzionale, nazionale e sovranazionale”.  

Lockdown, misure anti-Covid e privacy

Riguardo all’uso dei dati personali per la tutela sanitaria della popolazione in questi mesi di pandemia di Covidà19, in molti hanno lamentato un maggiore livello di conflittualità tra difesa della privacy e le stesse misure sanitarie adottate, anche in termini di applicazioni tecnologiche avanzate, come nel caso dell’app Immuni.

“Il costituzionalismo contemporaneo ci insegna che i diritti concorrenti devono essere bilanciati”, ha spiegato la vice presidente. “Il diritto alla salute deve sempre essere coniugato con la piena garanzia di tutti gli altri diritti fondamentali della persona, in un contemperamento che deve sempre essere equo e proporzionato. La corte costituzionale ci ha insegnato che la tutela dei diritti fondamentali ha natura sistemica, cioè, nessun diritto deve essere tirannico rispetto agli altri”.

“È chiaro che, in un’emergenza come questa, ci sono tantissimi interessi da considerare, da coordinare e contemperare. La tutela della salute può passare attraverso il trattamento dei dati personali dei cittadini, ma soltanto se questi trattamenti sono limitati, al perseguimento effettivo delle loro finalità. Solo se nessuna informazione sia trattata in modo sproporzionato”, ha precisato.

“La condizione migliore in cui un cittadino possa tranquillamente conferire i propri dati, per il perseguimento del bene collettivo – ha affermato – è l’assoluta trasparenza delle modalità di effettuazione, tanto dal lato del funzionamento dell’app di tracciamento, tanto della gestione degli stessi dati da parte delle Autorità pubbliche”.

“In termini di coordinamento europeo delle informazioni raccolte, attraverso le diverse app di tracciamento, sviluppate nei vari Paesi europei, è fondamentale che questo avvenga in condizione di reciprocità. Su un punto bisogna essere chiari, i nostri modelli di riferimento per il contenimento del contagio non potranno mai essere vicini ai modelli asiatici, dove non si conosce la democrazia, ma una sottomissione incondizionata da parte dei cittadini al potere in un clima diffuso di paura”.

Cloud e trattamento dei dati

Riguardo al cloud e al volume di dati quotidianamente generati dai nostri device, c’è da chiedersi se oggi abbiamo consapevolezza di chi realmente gestisce questi meccanismi di trasferimento e archiviazione, se sappiamo davvero dove vengono dirottati questi flussi, in che modo e con quali soluzioni.

“L’Unione europea produce dati molto allettanti sul mercato e sono allettanti per varie ragioni, perché i cittadini europei sono risparmiatori, perché producono beni di lusso, perché orientano le tendenze e le mode, perché rappresentano economie consolidate.

Gli Stati Uniti sviluppano sistemi tecnologici avanzati e straordinari, e offrono servizi strutturati sul trattamento dei dati degli utenti, ci sui anche noi europei siamo fruitori insaziabili, di servizi ritenuti indispensabili ormai.

Il Copasir c’ha più volte richiamato sui rischi dei trasferimenti massicci di dati di cittadini italiani su piattaforme e infrastrutture di Paesi esteri. Il Garante si è impegnato a valorizzare nelle proprie valutazioni anche questo tipo di aspetti in quanto la condivisione di informazioni sensibili circa lo stato di salute fisico, economico, morale o anche politico di una determinata società trascende il tema della sicurezza dei dati perché diventa una questione molto più ampia e delicata, una questione di sicurezza nazionale”.

Il concetto di privacy intesa in maniera dinamica

Ragionando sulle molteplici forme di interazione con i mezzi di comunicazione, con gli schermi luminosi dei nostri dispositivi e con la rete, Verrina Feroni ha spiegato che “non si può pensare al concetto di privacy, nel momento in cui siamo davanti ad uno schermo che dà sul nostro profilo social, o davanti ad uno delle migliaia di eventi online che si sono susseguiti in questi mesi, come se stessimo ancora in un salotto del secolo scorso”.

“Il tema è lo stesso – ha precisato – ma il concetto diventa dinamico in relazione al contesto sociale nel suo insieme, in relazione al suo rapporto con il potere, in relazione al livello di alfabetizzazione tecnologica, alla sua capacità di disciplinarsi sotto il profilo giuridico; è dinamico perché muta la percezione della intimità, della discrezione, del senso del pudore, e così si evolve anche il parametro  giuridico da usare per determinare la regola e con essa i suoi limiti”.

Monetizzazione dei dati

“È un tema delicato e denso di insidie. Partiamo da un presupposto, che il corpo fisico è inviolabile e infungibile. Questa la cornice di riferimento. Tuttavia, laicamente, mi pongo una domanda, cioè quale potrebbe essere la differenza tra questo tipo di fenomeno, in cui i dati vengono ceduti in cambio di denaro, rispetto a quanto avviene quotidianamente e sempre più massicciamente, di dati ceduti in cambio di benefit generici, di servizi premium e buoni sconti, talvolta in cambio di nulla? La differenza è che in questo secondo modello lo scambio avviene in maniera subdola e strisciante, in cui l’interessato fa fatica a rendersi pienamente conto di quanto gli accade, non ne ha consapevolezza. Ecco perché del tema dovremmo occuparci e dovremmo farlo in modo nuovo e aperto in una discussione che è appena iniziata”.

Messaggio ai DPO

Rivolgendosi infine ai Data protection officer italiani, la vice presidente del Garante privacy li ha definiti “chiave del sistema”, “ovvero di un regolamento fondato sull’accountability, siete il nostro avamposto nel tessuto economico e istituzionale, siete gli eredi di una lunga tradizione di valutazione diretta dell’impatto del trattamento sui dati ad opera del Garante, che ora spetta ai titolari. Da maggio del 2018 non può esistere un garante efficiente, aggiornato e avveduto senza questa rete diffusa di garanti, che operano quotidianamente sui territori nel vivo della specificità di migliaia di trattamenti speciali che sono nevralgici per l’economia del Paese. il regolamento cammina sulle vostre gambe”.

https://www.key4biz.it/asso-dpo-ginevra-cerrina-feroni-garante-privacy-il-giurista-alla-prova-della-nuova-civilta-dei-dati/326895/


Come orientarsi nell’evoluzione dei fenomeni di privacy? Se ne parlerà il 22 ottobre a Roma

Il prossimo 22 ottobre a Roma, nella sede del Consiglio Nazionale Forense, si terrà l’evento dal titolo “Privacy: orientarsi nell’evoluzione dei fenomeni”, un’occasione per presentare l’ultimo libro scritto da Nicola Fabiano, Presidente dell’Autorità Garante Privacy di San Marino, dal titolo “GDPR & Privacy consapevolezza e opportunità. L’approccio con il Data Protection and Privacy Relationships Model (DAPPREMO)”.

Il modello DAPPREMO, acronimo di Data Protection and Privacy Relationships Model, è basato su un approccio matematico alto, che consente di affrontare in modo più completo e ampio le nuove sfide e i temi più innovativi correlati alla protezione dei dati personali.

  • Avv. Nicola Fabiano, Presidente Autorità Garante Protezione dei Dati | San Marino
  • Dott. Wojciech R. Wiewiórowski, European Data Protection Supervisor | EDPS
  • Avv. Carla Secchieri, Consigliere Nazionale CNF
  • Avv. Carolina Scarano, Consigliere Nazionale CNF
  • Avv. Rocco Panetta, Member of IAAP Board of Directors e IAAP Country Leader | Italia
  • Avv. Vincenzo Colarocco, Componente del Gruppo di Lavoro FIIF-CNF
  • Dott. Raffaele Barberio, Presidente Privacy Italia

Come seguire l’evento

L’evento sarà trasmesso in streaming dalle 15:00 del 22 ottobre sul sito del Consiglio Nazionale Forense.

Per seguire l’evento in streaming clicca qui.

https://www.key4biz.it/come-orientarsi-nellevoluzione-dei-fenomeni-di-privacy-se-ne-parlera-il-22-ottobre-a-roma/326181/


GDPR & Privacy: consapevolezza e opportunità

  • Di Nicola Fabiano
  • GoWare editore
  • Data di pubblicazione: settembre 2020
  • Pagine: 178
  • Prezzo: 19,99 €

Oggi sempre più spesso sentiamo parlare di data protection: ma cosa s’intende? La protezione riguarda le persone fisiche e quindi i dati personali. Il libro ci accompagna in un viaggio attraverso la disciplina introdotta dal Regolamento ue 2016/679 (GDPR) per aiutarci a comprenderne l’evoluzione storica, i principi etici e giuridici che la guidano e gli adempimenti connessi al trattamento.

Il tema della sicurezza informatica non va trascurato, anche in considerazione delle più attuali modalità di comunicazione e dallo sviluppo di nuovi strumenti che ci offrono possibilità di connessione attraverso gli smartphone, la posta elettronica e i social network, ponendo, tuttavia, rischi severi, soprattutto per i minori.

Le nuove frontiere tecnologiche (blockchain, IoT, big data, Intelligenza artificiale, droni, robotica) meritano attenzione soprattutto in considerazione dell’impatto sulla protezione dei dati personali; è sempre più necessaria adeguata consapevolezza anche al fine di un corretto approccio etico al tema.

Nel volume viene presentato un nuovo e innovativo approccio alla protezione dei dati secondo il modello relazionale che è stato definito DAPPREMO (acronimo di Data Protection and Privacy Relationships Model) basato sulla matematica in funzione dell’analisi della realtà.

Nicola Fabiano è avvocato cassazionista, specialista in Diritto civile. È Presidente dell’Autorità per la protezione dei dati personali di San Marino ed esperto nazionale per la Repubblica di San Marino al tavolo della Convenzione 108 presso il Consiglio d’Europa. Nel 2017 è stato incaricato dal Congresso di Stato della Repubblica di San Marino per la redazione di specifica normativa in materia di protezione dei dati personali. È componente della Commissione privacy del Consiglio nazionale forense (CNF), del gruppo di lavoro della Fondazione italiana per l’innovazione forense (FIIF) e del tavolo tecnico Blockchain del Comitato scientifico di San Marino innovation. È autore di numerosi contributi scientifici presentati a conferenze internazionali e pubblicati. È in possesso di diverse certificazioni in ambito privacy e sicurezza e vincitore di numerosi awards.

https://www.key4biz.it/gdpr-privacy-consapevolezza-e-opportunita-3/326188/


LO SAPETE CHE CON DECRETO LO STATO SI E’ PRESO I VOSTRI DATI MEDICI? Alla faccia del consenso informato della privacy e di tante altre belle cose che non ci sono più

Lo sapete che i lo Stato si è preso i vostri dati medici, raccolti con i tamponi , e li h passati, per ora, al’ISTAT? Il tutto grazie ad un bel decreto legge, il 30 del 10 maggio 2020, convertito con la legge 72 del 2/7/2020, che riporta:

1. In considerazione della necessita’ di disporre con urgenza
di studi epidemiologici e statistiche affidabili e complete sullo
stato immunitario della popolazione, indispensabili per
garantire la protezione dall’emergenza sanitaria in atto,
ai sensi dell’articolo 9, paragrafo 2, lettere g) e j), e
dell’articolo 89 del Regolamento (UE) 2016/679 del Parlamento europeo
e del Consiglio del 27 aprile 2016, nonche’ dell’articolo 2-sexies,
comma 2, lettera cc) del decreto legislativo 30 giugno 2003,
n. 196, e’ autorizzato il trattamento dei dati personali, anche genetici
e relativi alla salute, per fini statistici e di studi scientifici
svolti nell’interesse pubblico nel settore della sanita’ pubblica,
nell’ambito di un’indagine di sieroprevalenza condotta congiuntamente dai
competenti uffici del Ministero della salute e dall’Istituto
nazionale di statistica (ISTAT), in qualita’ di titolari del
trattamento e ognuno per i profili di propria competenza, secondo
le modalita’ individuate dal presente articolo e dal protocollo
approvato dal Comitato Tecnico Scientifico di cui all’articolo 2
dell’ordinanza del Capo del Dipartimento della protezione civile
3 febbraio 2020, n. 630, nonche’ nel rispetto delle pertinenti
Regole deontologiche allegate al medesimo decreto legislativo n. 196 del
2003.


Quindi ora lo Stato, con l’aiuto dell’ISTAT, legittimamente, potrà fare
una bella Banca Dati dei vostri corredi genetici raccolti con i tamponi e con gli altri test richiesti , per ari motivi, dall’emergenza Covid-19. Con i migliori complimenti da parte dell’Autorità per la Privacy che, sinceramente, possiamo anche dismettere perchè completamente inutile. Alla fine basta un bel decreto legge per passare sopra a tutto ed acquisire i dati anche più intimi. Naturalmente per ora a fin di bene, un giorno , magari, per una bella selezione genetica della popolazione. Alla fine anche il nazismo iniziò con le migliori intenzioni, di cui è sempre lastricata la strada dell’inferno. Cos può andare storto in un paese che è comandato da un governo senza  autorizzazione democratica, senza voto, con un partito di maggioranza relativa che non esiste neanche più, un presidente delle Repubblica che regge bordone ed una magistratura politicizzata e senza autorità morale, ma solo con la forza bruta? Andrà sicuramente tutto bene…


Telegram
Grazie al nostro canale Telegram potete rimanere aggiornati sulla pubblicazione di nuovi articoli di Scenari Economici.

⇒ Iscrivetevi subito ⇐


https://scenarieconomici.it/lo-sapete-che-con-decreto-lo-stato-si-e-preso-i-vostri-dati-medici-alla-faccia-del-consenso-informato-della-privacy-e-di-tante-altre-belle-cose-che-non-ci-sono-piu/


Cambridge Analytica, scovato il set di dati per le campagne politiche. Il report del Garante privacy Uk

Nei 700 terabyte di dati sequestrati nell’ufficio londinese di Cambridge Analytica nel 2018, il Garante privacy UK (ICO – Information Commissioner’s Office) non ha trovato la “pistola fumante”, non ha trovato le prove secondo cui la società ha utilizzato in modo illecito i dati dei cittadini per influenzare il voto sulla Brexit. “Se Cambridge Analytica avesse continuato l’attività, avremmo avuto più possibilità di cercare le prove della cattiva gestione dei dati”, ha detto Elizabeth Denham, a capo dell’ICO, nel presentare l’indagine al Parlamamento britannico. 

Le sanzioni

Denham, tuttavia, ha ricordato che l’autorità ha sanzionato: 

  • Facebook con £ 500.000, multa pagata il 4 novembre 2019
  • Voto Leave con £ 40.000, pagate il 29 aprile 2019
  • Leave.EU con £ 15.000, sanzione pagata il 15 maggio 2019
  • Emma’s Diary con £ 140.000, multa pagata il 29 agosto 2018

La lista dei dati preziosi, tra questi un ‘graph database’ contenente 30 milioni di utenti Facebook

Dall’indagine finale, iniziata da ottobre 2018 e costata all’ICO 2,4 milioni di sterline, emerge un elemento interessante. Ecco il set di dati in mano a Cambridge Analytica per l’advertising personalizzato e per i messaggi di propaganda politica mirati per singoli utenti dei social.  

L’indagine dell’ICO ha ridimensionato il numero di dati in possesso di Cambridge Analytica, “non 5.000 data point per individuo su 230 milioni di americani adulti, come Cambridge Analytica invece vantava”, è scritto nel report. Comunque tra i preziosi dati, anche il “graph database” contenente 30 milioni di utenti Facebook.
David Carroll ha fatto causa a Cambridge Analytica per conoscere quali i suoi dati erano nei database della società: è emerso che era etichettato come “un repubblicano strambo, appassionato al problema delle armi”, e la la sua scheda conteneva la registrazione elettorale e la storia dei risultati elettorali nel suo quartiere divisa per partiti.

Come funzionava il metodo Cambridge Analytica

Il 14 marzo 2018, nel servizio mandato in onda da Channel 4, con telecamera nascosta, l’allora Ceo di Cambridge Analytica, Alexander Nix, spiega in che modo l’azienda è in grado di indirizzare gli elettori con campagne mirate e profilate in base ai loro gusti e le loro preferenze. Quasi tutti i dati attinti dai profili di 87 milioni di utenti Facebook.

La responsabilità di Facebook

E di sicuro quello che emerge dall’indagine è la responsabilità proprio di Facebook nel datagate, sia perché non è stata in grado di impedire il flusso di dati di 87 milioni di utenti del social network ai server di Cambridge Analytica attraverso un sondaggio lanciato sul social sia per aver concesso la diffusione di fake news, anche con post a pagamento, su Brexit, Presidenziali Usa 2016 fino ad oggi in tutto il mondo.

Ma perché Facebook multata solo per 500mila sterline?

Perché lo scandalo Cambridge Analytica è scoppiato nel 2015, prima dell’attuazione del regolamento generale sulla protezione dei dati dell’UE nel maggio 2018, così l’Ico ha potuto sanzionare Facebook con la multa massima possibile secondo la normativa in vigore prima del GDPR. Se il datagate si fosse verificato dopo maggio 2018, la potenziale ammenda avrebbe potuto essere molto più elevata, fino al 4% del fatturato annuo di Facebook.
Infine, Facebook ha anche patteggiato con la Federal Trade Commission (Ftc) la cifra record di 5 miliardi di dollari per chiudere la disputa sulle violazioni della privacy degli utenti Usa con lo scandalo Cambridge Analytica e anche il Garante privacy italiano ha sanzionato Facebook con un 1 milione di euro per il datagate.

Per approfondire:

https://www.key4biz.it/cambridge-analytica-scovato-il-set-di-dati-per-le-campagne-politiche-ecco-il-report-del-garante-privacy-uk/326057/


Parental control e minori, cosa dice la sentenza del tribunale di Parma

La rubrica “Digital & Law” è curata da D&L Net e offre una lettura delle materie dell’innovazione digitale da una prospettiva che sia in grado di offrire piena padronanza degli strumenti e dei diritti digitali, anche ai non addetti ai lavori. Per consultare tutti gli articoli clicca qui.

Negli ultimi anni si sono moltiplicate, in rete, le applicazioni e i software mediante i quali i genitori possono controllare e tracciare le attività che i figli effettuano mediante e sui cellulari, strumenti che, come sappiamo, sono ormai di uso comune fin dalla prima età scolare.

Queste applicazioni permettono di verificare e leggere i messaggi mandati e ricevuti, verificare le chiamate, controllare luoghi e posizioni dove i ragazzi si sono recati e spesso molto altro.

Nel contemperare le delicate ragioni della tutela della privacy dei minori con il necessario e doveroso controllo dei genitori, il tribunale di Parma (n. 628/2020), con una sentenza pubblicata poche settimane fa, ha confermato un orientamento consolidato dei nostri giudici, secondo il quale i genitori sono tenuti a controllare che i figli abbiano assimilato l’educazione loro impartita, se necessario anche mediante controlli e verifiche che possono, e talvolta devono, divenire penetranti.

Il dovere di controllo

La decisione del giudice parmigiano sottolinea che i genitori devono tenere sotto controllo non solo i telefoni cellulari, certamente ormai più comuni e utilizzati nei post – millennials rispetto ai computer portatili, ma anche questi ultimi, potendo e dovendo, se del caso, applicare filtri e controlli: “i contenuti presenti sui telefoni cellulari dei minori andranno costantemente supervisionati da entrambi i genitori, evitando la comparsa di materiali non adatti all’età ed alla formazione educativa dei minori. La stessa regola vale per l’utilizzo eventuale del computer, al quale andranno applicati i necessari dispositivi di filtro.”

Tali attività in qualche modo anche preventive devono essere messe in atto soprattutto e a maggior ragione laddove i figli manifestino condotte imprudenti o anche ingenue e, in ogni caso, a loro tutela, a fronte di effettive e dimostrabili necessità che giustifichino una tale ingerenza che però, vale la pena ricordare, non può trascendere norme fondamentali come quelle previste dalla Convenzione sui diritti del fanciullo di New York, ratificata in Italia con la Legge n. 176/1991.

Si tratta, a ben vedere, di misure che se applicate, come si è fatto in passato -sebbene mediante altre modalità- con discernimento e ragionevolezza, appaiono indispensabili per evitare influenze nocive ed esposizioni a circostanze, fatti e situazioni che, oggigiorno, assumono le vesti più diverse e spesso degenerate.

La rete è un coacervo di informazioni, che vanno dalle più utili e innocue alle più orrende e disgustose, senza dimenticare quelle davvero pericolose.

Il controllo parentale dovrebbe dunque favorire una crescita serena e libera, ma non senza controlli.

Le competenze digitali degli adulti

Se quanto abbiamo sin qui accennato pare condivisibile, non può però non farsi cenno al fatto che per poter efficacemente supervisionare gli strumenti e gli applicativi in uso ai figli è necessario avere un minimo di conoscenza e di consapevolezza di come il mondo digitale e la rete in generale, oggigiorno, si muovano.

Da WhatsApp a TikTok alle miriadi di applicazioni di dubbia fattura, provenienza, finalità e gestione, è difficile se non irrealistico pensare che tutti i genitori siano realmente in grado di “tenere il passo” dello sviluppo tecnologico.

Il Ministero per l’innovazione tecnologica e la digitalizzazione del paese è impegnato in una strategia di livello istituzionale per combattere il c.d. digital divide e accompagnare il processo di trasformazione digitale del Paese.

I tristemente noti eventi di forzato spostamento della didattica mediante forme di insegnamento a distanza impartite attraverso i dispositivi familiari hanno purtroppo recentemente confermato che il livello di digitalizzazione del Paese è ancora, in certe zone soprattutto, piuttosto arretrato.

Come sempre, peraltro, è doveroso rimboccarsi le maniche e darsi da fare: se non altro per non perdere il velocissimo treno sul quale i ragazzi stanno viaggiando e che, come visto in apertura, abbiamo il dovere di conoscere e controllare.

Al riguardo, l’Europa ha delineato un progetto di sviluppo, il DCDS-Digital Competences Development System, che mira a definire un approccio per fornire alla popolazione europea adulta poco qualificata le competenze digitali e trasversali di base necessarie per l’occupazione, lo sviluppo personale, l’inclusione sociale e la cittadinanza attiva.

Confidiamo possa essere un utile ausilio, anche per i genitori dei ragazzi di oggi.

Articolo di Andrea Broglia, avvocato – componente D&L Network

https://www.key4biz.it/parental-control-e-minori-cosa-dice-la-sentenza-del-tribunale-di-parma/325914/