YouTube unlawfully violates kids’ privacy, new $3.2B lawsuit claims

A sign featuring the YouTube logo, outside the YouTube Space studios in London on June 4, 2019.
Enlarge / A sign featuring the YouTube logo, outside the YouTube Space studios in London on June 4, 2019.

A new lawsuit filed in a United Kingdom court alleges that YouTube knowingly violated children’s privacy laws in that country and seeks damages in excess of £2.5 billion (about $3.2 billion).

A tech researcher named Duncan McCann filed the lawsuit in the UK’s High Court and is serving as representative claimant in the case—a similar, though not identical, process to a US class-action suit. Foxglove, a UK tech advocacy group, is backing the claim, it said today.

“YouTube, and its parent company Google, are ignoring laws designed to protect children,” Foxglove wrote in a press release. “They know full well that millions of children watch YouTube. They’re making money from unlawfully harvesting data about these young children as they watch YouTube videos—and then running highly targeted adverts, designed to influence vulnerable young minds.”

A spokesperson for Google told Bloomberg News that YouTube is not intended for users under the age of 13. “We launched the YouTube Kids app as a dedicated destination for kids and are always working to better protect kids and families on YouTube,” the company told Bloomberg.

Spotty track record

That argument, however, has not saved YouTube from landing in hot water over underage users on this side of the Atlantic.

Last year, Google and the Federal Trade Commission reached a $170 million settlement over allegations that it violated the Children’s Online Privacy Protection Act, or COPPA.

COPPA, one of the few federal laws dealing with digital privacy in the US, imposes certain restrictions on the collection and use of personal data associated with children ages 12 and under. Under the law, websites, apps, and digital platforms that collect data from children under 13 are required to post a privacy policy and have parents consent to it, to give parents the option to opt out of having their children’s information shared with third parties, to let parents review their children’s data, and to follow sound data storage and retention policies.

You don’t have to be logged in or registered in order to view most videos on YouTube, so there’s no age-gating. Anyone can view videos, including kids. YouTube boasted to toy companies Mattel and Hasbro that “YouTube was unanimously voted as the favorite website for kids 2-12” and “93% of tweens visit YouTube to watch videos,” according to the FTC’s complaint.

While Google’s left hand boasted to toymakers about how many kids viewed its content, the company’s right hand said the opposite. According to an email obtained by the FTC, one Google employee wrote, “we don’t have users that are below 13 on YouTube and platform/site is general audience, so there is no channel/content that is child-directed and no COPPA compliance is needed.”

Same problem, different law

The UK lawsuit points to those same claims YouTube made to Mattel and Hasbro and pairs them with a UK government report from February that found about 75 percent of UK kids ages five to 15 watch YouTube, along with roughly half of UK preschoolers aged three and four.

UK law, like COPPA, protects the personal information of children under 13. That, Foxglove argues, makes YouTube’s actions against the law:

We think its unlawful because YouTube processes the data of every child who uses the service—including kids under 13. They profit from this data, as they are paid by advertisers to place targeted advertising on their YouTube website. They do all this without getting explicit consent from the children’s parents. Under the GDPR and UK law, corporations can’t process the data of kids under 13 *at all* without explicit parental consent. Parents haven’t agreed to the many ways YouTube takes kids’ data.

The suit was filed on behalf of more than 5 million children residing in England and Wales and seeks compensation of between £100 and £500 for every child who watched a video on YouTube since May 25, 2018—the day the EU’s General Data Protection Regulation took effect.

“Google’s drive to profit from kids’ attention has turned corners of YouTube into a weird technicolored nightmare,” Foxglove Director Cori Crider said. “The real price of YouTube’s ‘free’ services is kids addicted, influenced, and exploited by Google. It’s already unlawful to data-mine children under 13. But Google won’t clean up its act until forced by the courts.”

https://arstechnica.com/?p=1705851


Garante privacy irlandese a Facebook: ‘Stop al trasferimento dati europei negli Usa’

Il Garante della privacy irlandese ha inviato a Facebook un ordine preliminare per sospendere i trasferimenti di dati negli Stati Uniti sui suoi utenti dell’UE. 

E’ la prima volta che un’autorità di regolamentazione privacy dell’UE compie un’azione del genere. La decisione arriva dopo che la Corte di giustizia dell’Unione Europea, con la sentenza sul caso Maximilian Schrems e Facebook Ireland dello scorso luglio, ha invalidato il Privacy Shield, l’accordo che regolamentava il trasferimento di dati tra Unione europea e USA, perché non proteggeva a sufficienza il diritto alla riservatezza dei dati personali dei cittadini Ue trasferiti negli Usa.

Facebook adesso cosa farà?

Secondo il Wall Street Journal, che ha riportato in esclusiva la notizia, per rispettare l’ordine preliminare irlandese, il social network dovrebbe probabilmente riprogettare il suo servizio per isolare la maggior parte dei dati che raccoglie dagli utenti europei o interrompere del tutto, almeno temporaneamente.

Quello che adesso dovrà fare Facebook sarà trovare un metodo con il quale riuscire a gestire i dati degli utenti europei su server al di fuori degli Stati Uniti (presumibilmente su server nel territorio dei Paesi dell’Ue).

Se questo regolamento non viene rispettato, l’Irlanda potrà multare Facebook fino al 4% delle entrate annuali dell’azienda. Al momento l’ordine preliminare è focalizzato solo su Facebook, anche se potrebbero essere interessate anche le altre quattro grandi aziende tecnologiche americane come Amazon, Apple, Google e Microsoft.

Una partita che riguarda tutta l’Europa

Trattandosi di un ordine preliminare, le condizioni non sono ancora chiaramente stabilite e alcune cose potrebbero cambiare. Secondo il WSJ, la Commissione irlandese per la privacy ha concesso a Facebook fino a metà settembre per rispondere all’ordine. L’idea è di inviare una bozza dell’ordine al resto dei Paesi dell’Ue il 26 settembre. Una partita dunque che interessa tutti gli stati membri e non solo l’Irlanda.

Dato che potrebbero essere necessari mesi prima che l’ordine entri in vigore, l’azienda di Mark Zuckerberg potrà presentare ricorso in tribunale e anche il resto dei Paesi può richiedere modifiche.

Al momento, l’ordine preliminare è una vittoria per gli attivisti europei per la privacy, che hanno sostenuto davanti alle autorità di regolamentazione e in tribunale che i loro dati non dovrebbero essere inviati o conservati negli Stati Uniti perché potrebbero essere consegnati al governo sotto richieste segrete.

https://www.key4biz.it/garante-privacy-irlandese-a-facebook-stop-al-trasferimento-dati-europei-negli-usa/320450/


TikTok potrebbe non essere venduto in Usa, dopotutto

Bytedance, la società cinese a cui fa capo TikTok, sta trattando con gli Stati Uniti per valutare alternative che consentirebbero all’app di evitare una vendita delle sue attività nel mercato Usa. Lo riporta il Wall Street Journal citando alcune fonti, secondo le quali le trattative sono di recente accelerate con l’avvicinarsi della scadenza imposta da Donald Trump per una vendita o una chiusura e la stretta cinese sulle esportazioni tecnologiche.

Come mai un passo indietro?

Le trattative su un eventuale stop alla vendita di TikTok a una società Usa sono iniziate da quando, di recente, il governo cinese ha introdotto misure che rendono più difficile la vendita di tecnologie di intelligenza artificiale a Paesi esteri: è necessario l’ok delle autorità cinesi.

Allora la soluzione?

Restano sul tavolo alcune opzioni, la situazione è fluida e una vendita, non del tutto completa, è ancora una possibilità, hanno detto le fonti al WSJ. La soluzione finale potrebbe essere, “una sorta di ristrutturazione di TikTok. Ciò potrebbe comportare un accordo tra la società cinese e un partner tecnologico statunitense, che aiuta a proteggere i dati degli utenti Usa e potenzialmente prende una quota di minoranza”.

Il 20 settembre scatterà il bando di Trump?

Staremo a vedere, nel frattempo l’ordine esecutivo di Trump che mette al bando TikTok negli Usa scadrà il 20 settembre. Sarà Microsoft ad acquisire le operazioni statunitensi di TikTok entro il 15 settembre o la società cinese riuscirà a trovare un accordo che accontenti Pechino e Trump, che è in piena campagna elettorale?

Per approfondire:

https://www.key4biz.it/tiktok-potrebbe-non-essere-venduto-in-usa-dopotutto/320481/


Riconoscimento facciale in pubblico: Commissione Ue prende tempo, ma un quarto degli europei è contrario

Ancora non è chiaro se ci sarà o meno il divieto di utilizzo della tecnologia di riconoscimento facciale in ambito pubblico negli Stati dell’Unione europea. Tutto dipenderà dalle considerazioni della Commissione europea sui recenti risultati relativi alla consultazione pubblica sull’intelligenza artificiale.

Le rassicurazioni della Commissione Ue

Killian Gross, a capo dell’unità Technologies and Systems for Digitising Industry della DG Connect, ha affermato, in un intervento tenuto davanti alla Commissione per il mercato interno del Parlamento europeo, che “tutte le opzioni sono ancora sul tavolo e saranno esaminate attentamente alla luce dell’attuale quadro regolatorio”.

Rispondendo a una domanda dell’eurodeputato Marcel Kolaja del Partito pirata, Gross ha chiarito che non ci sono preoccupazioni particolari e che il regolamento generale per la protezione dei dati (Gdpr) copre ampiamente questo tipo di situazioni.

“Abbiamo una forte legislazioni sul riconoscimento facciale in Europa e comunque ogni decisione deve essere conforme al Gdpr”, ha dichiarato Gross.

I dubbi che ancora ci sono, in seno alla Commissione europea, sono di natura tecnica e soprattutto relativi ad alcune aree di applicazione che potrebbero presentare dei punti di vulnerabilità: “La Commissione si prenderà tutto il tempo necessario per valutare eventuali criticità e per offrire tutte le garanzie necessarie”.

“Prima di consentire il riconoscimento facciale pubblico dovremo essere certi che nessun cittadino ne sia danneggiato – ha spiegato Gross – e, se necessario, tale tecnologia sarà vietata solo in alcuni casi o alcune aree, temporaneamente o in maniera permanente, perché tutte le opzioni sono ancora sul tavolo”.

Una questione di privacy e diritti

Rimane comunque un dato di massima rilevanza su cui riflettere: dalla consultazione pubblica sull’intelligenza artificiale è emerso che il 28% degli europei non è favorevole al riconoscimento facciale e più in generale l’identificazione biometrica a distanza in luoghi pubblici, un 20% è favorevole, ma solo a determinate condizioni.

Sull’argomento, lo scorso febbraio, si era pronunciato anche il Garante europeo della protezione dei dati (Gepd). Secondo l’autorità, le tecnologie di riconoscimento facciale dovevano essere temporaneamente vietate nei luoghi pubblici, giusto per il tempo di un esame più approfondito delle principali criticità.

Le preoccupazioni maggiori riguardavano e ancora riguardano il trattamento dei dati personali biometrici e la privacy, la violazione anche parziale dei diritti fondamentali e le possibili discriminazioni, declinate nelle diverse tipologie di situazioni, a cui possono essere sottoposti i cittadini.

https://www.key4biz.it/riconoscimento-facciale-in-pubblico-commissione-ue-prende-tempo-ma-un-quarto-degli-europei-e-contrario/320361/


GDPR, il Garante Privacy stabilisce i requisiti per i certificatori

Il Garante per la protezione dei dati personali ha fissato i requisiti per l’accreditamento degli organismi di certificazione che potranno attestare il rispetto delle norme del Regolamento europeo sulla privacy (GDPR) da parte di imprese ed enti che trattano dati personali per fornire specifici prodotti o servizi.

Lo spiega l’autorità in una nota, dove, per l’accreditamento degli organismi di certificazione, sono stati fissati i seguenti criteri:

  • Assenza di conflitti di interesse;
  • adeguata formazione delle risorse umane;
  • gestione ottimale dei reclami;
  • verifiche periodiche sui servizi e sui prodotti certificati.

GDPR e Certificazioni: il ruolo di Accredia

Il Regolamento europeo prevede che il rilascio di certificazioni in materia di protezione dati sia effettuato da organismi accreditati a svolgere tali funzioni.

In Italia, spiega l’Autorità, il legislatore ha affidato il compito dell’accreditamento ad Accredia. L’accreditamento deve avvenire sulla base dei requisiti contenuti nella norma tecnica internazionale EN-ISO/IEC 17065:2012 e di ulteriori requisiti “aggiuntivi” stabiliti dalle Autorità privacy nazionali, sulla base di un modello comune definito dal Comitato europeo per la protezione di dati (Edpb).

Il provvedimento del Garante che contiene proprio questi requisiti aggiuntivi è stato adottato dopo il parere favorevole rilasciato dall’Edpb e stabilisce che Accredia verifichi che gli organismi certificatori soddisfino criteri di onorabilità, indipendenza e imparzialità, attestando l’assenza di conflitti di interesse con i soggetti che desiderano certificarsi. I certificatori, inoltre, dovranno essere dotati di personale qualificato e costantemente aggiornato, dovranno adottare adeguati processi di gestione di eventuali reclami e implementare periodiche procedure di sorveglianza sui prodotti, processi e servizi certificati.

Il ruolo della trasparenza

Ulteriori specifici requisiti individuati dal Garante riguardano gli accordi di certificazione definiti dagli organismi di certificazione con i propri clienti che dovranno, ad esempio, contenere clausole che garantiscano piena trasparenza sull’attività svolta dal titolare o responsabile del trattamento certificato.

L’Autorità sottolinea che la certificazione è un elemento importante in termini di responsabilizzazione – perché attesta, attraverso organismi indipendenti, l’impegno a conformarsi al Gdpr da parte dell’impresa o dell’ente che la ottengono – e contribuisce ad aumentare la fiducia degli utenti riguardo alla gestione dei loro dati personali.

La certificazione, tuttavia, ricorda l’Autorità, non esaurisce gli obblighi di osservanza del Gdpr e, in ogni caso, lascia impregiudicati i compiti e i poteri di controllo del Garante.

https://www.key4biz.it/gdpr-il-garante-privacy-stabilisce-i-requisiti-per-i-certificatori/319780/


Halo: lo smartband di Amazon che monitora anche l’umore. Ma la privacy?

Rubrica settimanale Cosa Compro, frutto della collaborazione fra Key4biz e SosTariffe. Un servizio al consumatore: qualità, virtù e difetti dei prodotti hitech di uso quotidiano. Per consultare tutti gli articoli clicca qui.

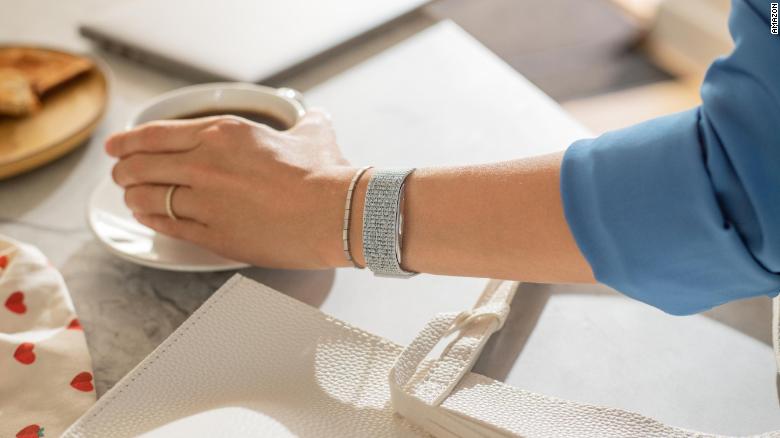
Nei giorni scorsi è stata diffusa la notizia dell’esordio di Amazon nel settore wearable: non è una novità che il colosso di e-commerce lanci dei propri prodotti tecnologici sul mercato (pensiamo ad esempio ai tablet, agli ebook reader e agli assistenti virtuali), ma è certamente la prima volta per l’azienda nel settore del fitness. Il dispositivo in questione prende il nome di Amazon Halo e si preannuncia un prodotto molto interessante, con un appeal e un approccio molto particolari.

Il design è certamente in linea con quello degli assistenti virtuali, con tessuti di varie colorazioni, carine da vedere e piacevoli al tatto. Come potete già notare sulle immagini, non è provvisto di display (ha solamente un piccolo LED di stato). Questo, però, non compromette affatto le funzionalità di questo dispositivo, come vedremo tra poco.

Halo: design e funzionalità

Come la stragrande maggioranza delle smartband in commercio, non è provvisto di sim per sfruttare delle offerte Internet mobile degli operatori direttamente dal bracciale, ma si associa ad un’applicazione smartphone sviluppata per comunicare con il dispositivo attraverso il Bluetooth. Come i classici braccialetti, quindi, è dotato di sensori che registrano l’attività fisica, i passi, monitora il sonno e l’attività cardiaca, etc…. Non abbiamo, invece, il GPS.

Fin qui nessuna novità, l’Amazon Halo sembrerebbe non differire da molti altri braccialetti in commercio. In realtà le funzionalità più interessanti che contraddistinguono questo prodotto ci sono eccome, e non sono poche:

  • misura la temperatura corporea;
  • valuta l’umore dell’utente, grazie alla presenza di due microfoni e all’analisi del tono e del ritmo della voce;
  • effettua una scansione in 3D del corpo per offrire dati precisi sulla forma fisica, la quantità di massa magra e massa grassa, e riesce a farlo sfruttando la fotocamera dello smartphone a cui è associato;
  • offre la possibilità di lanciare delle piccole sfide (Labs) per creare nuove buone abitudini e abbandonare quelle cattive;
  • è possibile utilizzarlo come accesso all’assistente vocale Alexa;
  • è disponibile in varie versioni, dalle più eleganti alle più resistenti (fino ad una pressione di 5 ATM per chi ha bisogno di utilizzarlo in acqua);
  • ha una batteria abbastanza buona, con una durata di circa 1 settimana di utilizzo (la ricarica è abbastanza rapida e non dovrebbe superare i 90 minuti).

Acquistabile (per ora) solo negli USA

Insomma, l’Amazon Halo ha tutte le carte in regola per essere uno dei braccialetti smart più richiesti sul mercato. Negli Stati Uniti sta per arrivare ad un prezzo scontato di 65 dollari, poco meno di 55 euro al cambio attuale. C’è da chiarire, però, un punto importante: l’acquisto del dispositivo non permette l’accesso a tutte le funzioni viste in precedenza.

In abbinamento alla smartband, infatti, Amazon offre un abbonamento di 3,99 euro al mese per accedere ai programmi di cambio abitudini e per altre chicche che moltiplicheranno le funzionalità del dispositivo.

Halo: l’arrivo in Europa e le polemiche sulla privacy

E che dire, invece, del suo arrivo in Europa e nel nostro Paese? Per ora l’azienda non si è espressa al riguardo e non sappiamo ancora se e quando verrà lanciato in Italia e nel Vecchio Continente. Attendiamo di avere maggiori informazioni da parte del gruppo nei prossimi mesi.

Bisogna considerare che, rispetto al mercato USA, l’Europa ha un approccio molto più duro sul rispetto della privacy e le caratteristiche di Halo hanno già scatenato alcune polemiche ancora prima di essere lanciato. Il bracciale di Amazon viene criticato soprattutto per i seguenti motivi:

  • “ascolta” continuamente, come i suoi dispositivi Echo;
  • il servizio di valutazione della massa corporea necessita di alcune foto della persona in intimo (anche se su questo punto l’azienda a rassicurato che gli scatti non verranno mai salvati ma solamente utilizzati per la scansione);
  • raccoglie informazioni sensibili sulla salute psicofisica dell’utente che potrebbero essere utilizzate per scopri differenti o per pubblicità (anche in questo caso, però, Amazon ha fatto sapere che per usare Halo si dovrà creare un profilo ad hoc, non legato in alcun modo ad un eventuale account Amazon già in possesso).

Se da una parte i dubbi e le richieste di chiarimenti sono più che legittimi e necessari, dall’altra Amazon sembrerebbe ricevere più critiche e sospetti di numerose aziende che già vendono i propri wearable e raccolgono giornalmente dati simili. Un problema concreto potrebbe esservi stato se i profili utente fossero stati condivisi tra account Amazon e Halo e se alcune informazioni sensibili fossero state archiviate (come ad esempio le foto utilizzate per la scansione 3D) ma, stando alle prime dichiarazioni della società, niente di tutto ciò verrà fatto.

Siamo certi che, nel caso in cui Amazon Halo arriverà in Europa, le istituzioni competenti faranno tutte le dovute analisi e i controlli necessari affinché il prodotto rispetti le norme sulla privacy e non vi sia alcuna ambiguità sul trattamento dei dati dei cittadini da parte dell’azienda statunitense.

https://www.key4biz.it/halo-lo-smartband-di-amazon-che-monitora-anche-lumore-ma-la-privacy/319718/


Facebook complains, Apple responds: iOS 14’s big privacy change gets postponed

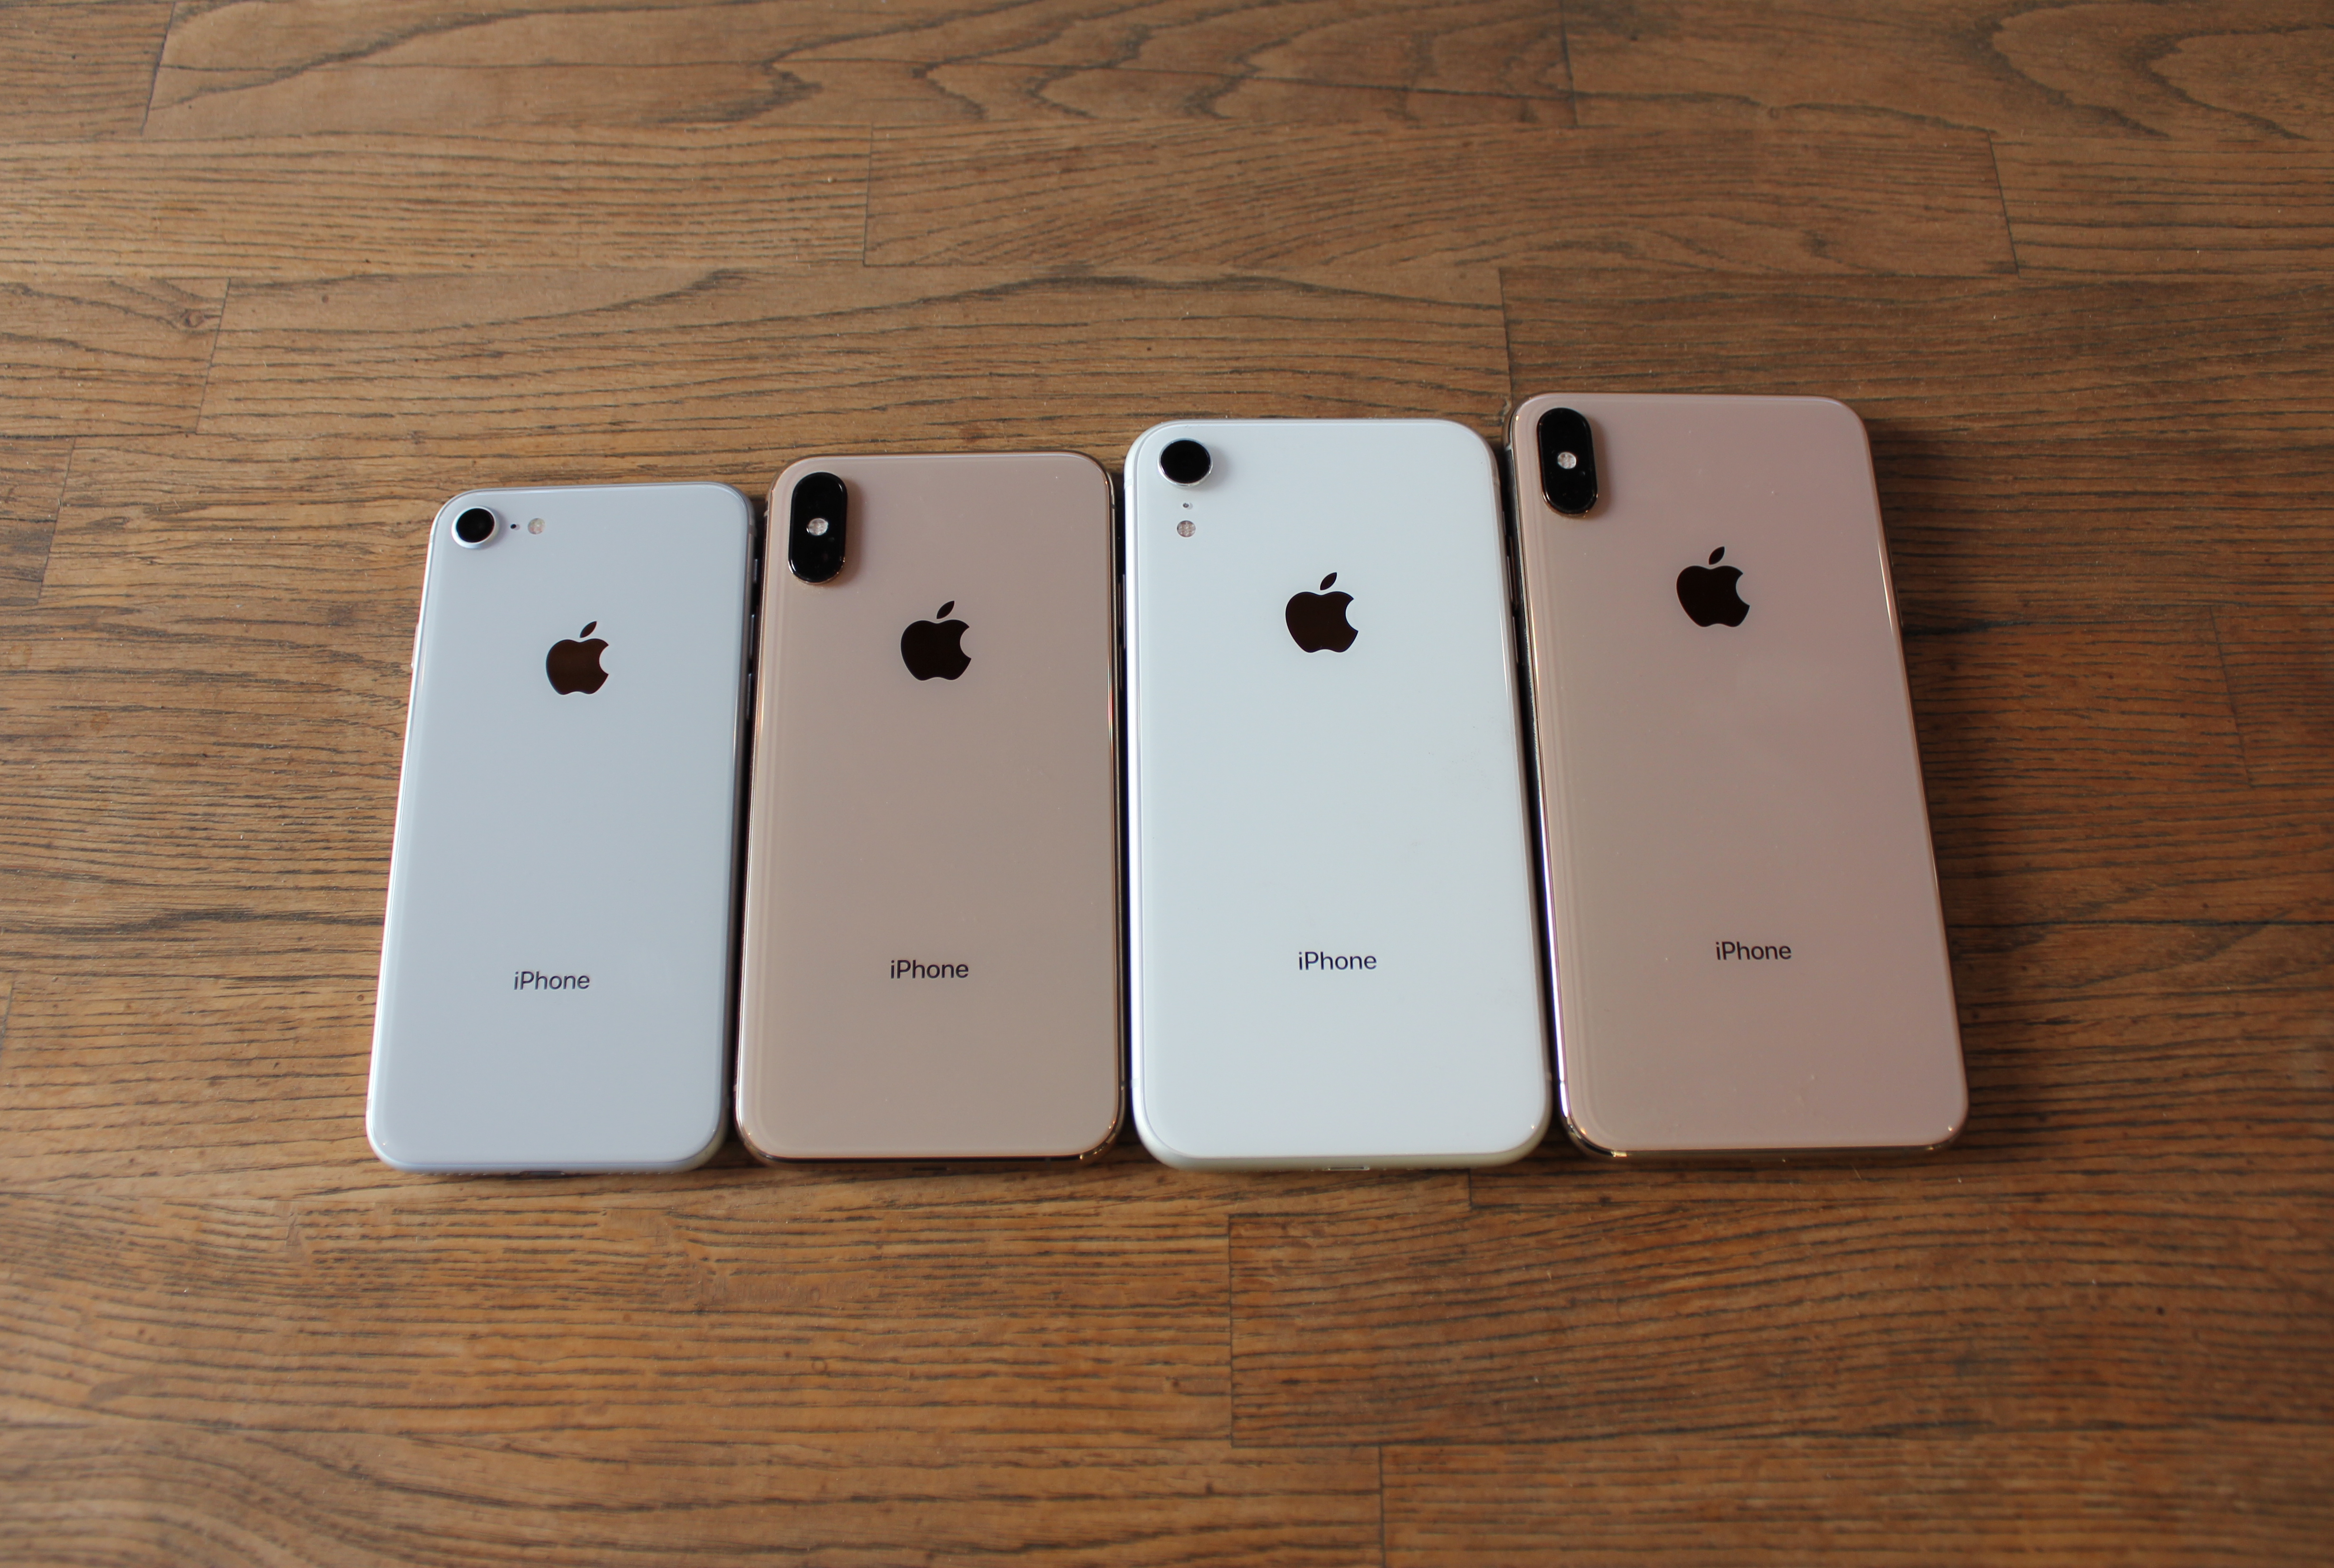
The iPhone 8, the iPhone XS, the iPhone XR, and the iPhone XS Max.
Enlarge / From left to right: the iPhone 8, the iPhone XS, the iPhone XR, and the iPhone XS Max.
Samuel Axon

Apple has postponed full enforcement of a feature of its upcoming iOS 14 software for iPhones that would require app developers to request users’ permission to track them across apps for advertising purposes. This announcement comes in the wake of a public complaint from Facebook that the privacy policy could negatively impact the ad market in Apple’s ecosystem.

The feature, announced at Apple’s annual developer conference in June, would require app developers to notify a user of an app’s intent to track the user’s IDFA (ID for Advertisers). IDFA is used to track the user’s behavior across multiple apps and deliver targeted ads based on that behavior. The change would also require the user to opt in to that tracking.

Apple now says that, while developers will be able to implement this notification and request for permission, doing so will no longer be mandatory when iOS 14 launches sometime in the next couple of months. However, Apple was careful to clarify that it still intends to establish the requirement in the future, and that this is only a delay “to give developers time to make necessary changes.”

Here’s Apple’s statement on the matter, which was published to its developer portal today:

In addition, on iOS 14, iPadOS 14, and tvOS 14, apps will be required to receive user permission to track users across apps or websites owned by other companies, or to access the device’s advertising identifier. We are committed to ensuring users can choose whether or not they allow an app to track them. To give developers time to make necessary changes, apps will be required to obtain permission to track users starting early next year. More information, including an update to the App Store Review Guidelines, will follow this fall.

The delay comes in the wake of a public ploy by Facebook to rally app developers and marketers against Apple over the planned change, as the change would fundamentally threaten the viability of Facebook’s business model on iOS. The social media company published a public memo warning that Apple’s new policy would not only threaten the prospects of marketers and advertisers on the iPhone (Facebook itself included), but it would call into question whether Facebook would continue to support its Audience Network program (which uses IDFAs and is one of Facebook’s main services for app developers and advertisers) on the platform.

The argument was that, given the choice, users would generally opt out, greatly weakening the strength of the network for advertisers.

Apple has not said when it will enact the requirements it initially announced, though—only that there has been a delay, and that more information will come this fall. Additionally, Apple used the same post to its developer portal today to announce more details about its plans to have a nutrition-label-like privacy-disclosure page for each app in the App Store.

Here’s the statement:

At Apple, we believe that privacy is a fundamental human right. As announced at WWDC20, App Store product pages will feature a new privacy information section to help users understand an app’s privacy practices. Today we are publishing more details for developers on what will be covered in this new privacy section. By the end of next month, you will be able to submit your information via App Store Connect to prepare for this feature rolling out to users by the end of the year.

As of today, developers can review new support documentation on what needs to be disclosed and how to disclose it on a special page in the developer portal.

https://arstechnica.com/?p=1703423


Facebook halts Oculus Quest sales in Germany amid privacy concerns

Facebook halts Oculus Quest sales in Germany amid privacy concerns
Aurich Lawson / Facebook

Facebook subsidiary Oculus says it has “temporarily paused” sales of Oculus Quest headsets to customers in Germany. Reports suggest the move is in response to concerns from German regulators about the recently announced requirement that all Oculus users will need to use a Facebook account by 2023 to log in to the device.

“We have temporarily paused selling Oculus devices to consumers in Germany,” Facebook writes in a brief message on the Oculus support site. “We will continue supporting users who already own an Oculus device and we’re looking forward to resuming sales in Germany soon.”

Facebook declined an opportunity to provide additional comment to Ars Technica. But in a statement to German News site Heise Online (machine translation), the company said the move was due to “outstanding talks with German supervisory authorities… We were not obliged to take this measure, but proactively interrupted the sale.”

Breaking up a coupling?

In a statement provided to Heise Online, the Hamburg Commissioner for Data Protection and Freedom of Information (HCDPFI) said, in part:

“The obligation to create a Facebook account [to access an Oculus headset] is legally extremely questionable, at least for those who have already bought a headset. Whether this also applies to new customers is definitely open to discussion. That should largely depend on the design of the contract, which we do not have.”

The group goes on to cite the GDPR’s so-called “coupling ban”, which prohibits tying one side of a contract (say, the EULA needed to use an Oculus headset) to the sharing of specific personal data (say, the data included in a user’s personal Facebook account).

Facebook’s requirement that “the use of the headset should be linked to the establishment of a Facebook account” would seem to violate this coupling ban, HCDPFI said. “For those users who already have a headset and do not log in with a Facebook account after 2023, there is also no immediately suitable alternative to continuing to use the headset. The compulsion to use Facebook is therefore exerted on both old and new customers.”

Both the HCDPFI and Germany’s Federal Cartel Office (which protects against anti-competitive practices in the country) made it clear to Heise that they were not currently in discussions with Facebook on this matter. But the Cartel Office has previously gone after the company for merging user data from a variety of sources (such as WhatsApp and Instagram) without the user’s active consent.

“Regulators in Germany are right to question the legality of this move,” Ray Walsh, a digital privacy expert at ProPrivacy, said in a statement provided to Ars Technica. “Consumers should be allowed to own a device without linking it to Facebook. Forcing users to be part of a social ecosystem is not necessary for the purposes of playing the vast majority of games, and those who wish to play games without social networking should be free to do so.”

Walsh continued:

It seems clear that Facebook is using its market-leading position within the VR industry to bully users into providing data about themselves. Just how much data Facebook is harvesting from headsets is a grey area, but it is clear that the headsets, which have the ability to map people’s homes, have a vast potential for accumulating a wealth of data about users and their homes… The danger for users is that the small amount of data Facebook currently claims to collect from headsets will be widened in the future; with the emergence of social VR platforms such as Facebook Horizons. These will create the perfect ecosystem for gathering data about users in all sorts of problematic ways.

https://arstechnica.com/?p=1703429


Ritorno in ufficio, Garante privacy europeo: “Sia una persona a rilevare la temperatura. Non solo trattamento automatizzato”

Settembre non significa solo ritornare a scuola, ma per milioni di italiani, non in smart working, è il ritorno in azienda. Nell’attuale situazione legata all’emergenza epidemiologica, il datore di lavoro può rilevare la temperatura corporea del personale dipendente o di utenti, fornitori, visitatori e clienti all’ingresso della propria sede, secondo il Protocollo condiviso di regolamentazione delle misure per il contrasto e il contenimento della diffusione del virus Covid-19 negli ambienti di lavoro tra Governo e parti sociali del 14 marzo 2020.

La rilevazione della temperatura corporea può avvenire in modo manuale, con una persona formata che non registra il dato, o attraverso una rilevazione automatizzata.

Le linee guida del Garante privacy europeo

Il primo caso non rientra nell’ambito dell’applicazione del GDPR, ha precisato il Garante europeo privacy nelle linee guida dedicate alla rilevazione della temperatura corporea durante il Covid-19. Nel secondo caso, o quando il dato della temperatura viene registrato ed associato a una persona, allora il trattamento dei dati è disciplinato dal Regolamento Ue. Per cui, scrive il Garante, “è necessario implementare ulteriori garanzie di protezione dei dati, che deve essere by design and by default  per  ridurre al minimo la quantità di dati personali raccolti”.   

“Coinvolgimento umano significativo nelle fasi di controllo della temperatura“

Inoltre, il garante europeo per la protezione dei dati raccomanda, “conformemente all’articolo 24 del GDPR, i controlli della temperatura su base obbligatoria non dovrebbero essere basati esclusivamente sul trattamento automatizzato. È pertanto opportuno prevedere un coinvolgimento umano significativo nelle fasi di controllo della temperatura”. 

“ Le linee guida includono un elenco non esaustivo di raccomandazioni tecniche e organizzative per aiutare istituzioni, enti e società dell’Ue e i responsabili della protezione dei dati (DPO) a soddisfare i requisiti delle norme sulla protezione dei dati dell’UE, ove applicabile”, ha dichiarato Wojciech Wiewiórowski, il Garante privacy europeo.

Infine, il Garante consiglia alle istituzioni, enti e società dell’Unione europea di valutare con regolarità la necessità e la proporzionalità di tali misure, alla luce dell’evoluzione dell’epidemia.

https://www.key4biz.it/ritorno-in-ufficio-garante-privacy-europeo-sia-una-persona-a-rilevare-la-temperatura-corporea-e-non-solo-con-trattamento-automatizzato/319484/


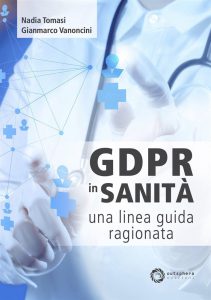
GDPR in sanità

  • Di Gianmarco Vanoncini,Nadia Tomasi
  • EDITORE Outsphera Edizioni
  • EAN 9788894412758
  • Data di pubblicazione: 2020
  • Prezzo: 18,00

L’evoluzione della normativa in materia di tutela dei dati personali ha generato l’esigenza di avere a disposizione una guida ragionata che consenta ai titolari del trattamento e a tutte le persone coinvolte nella gestione dei dati di seguire un processo logico, pratico e funzionale per la corretta applicazione del Regolamento Generale sulla Protezione dei Dati (GDPR) [Regolamento (UE) 2016/679] e del Decreto 101 del 10 agosto 2018 che ha disciplinato, in Italia, il quadro normativo in materia di tutela dei dati personali.

Questo volume, che non sostituisce la consulenza di un professionista del settore, mira a fare chiarezza, anche attraverso numerosi esempi, nell’articolato panorama normativo soprattutto con riferimento agli step che devono essere seguiti da titolari e responsabili del trattamento al triplice scopo di agevolare i professionisti della sanità che a buon diritto devono concentrarsi sulla loro prestazione medica e sul loro operato, essere rispettosi dell’etica della privacy e per evitare sanzioni evitabili.

https://www.key4biz.it/gdpr-in-sanita/319408/