tvOS, surround-sound AirPods, and more: The other big WWDC announcements

Apple CEO Tim Cook starts the WWDC 2020 keynote.
Enlarge / Apple CEO Tim Cook starts the WWDC 2020 keynote.

Today, Apple made one of its biggest announcements in years: that Macs will begin to transition away from Intel processors. The company also outlined plans for new versions of iOS, macOS, and watchOS. But while those were the headlining changes, there are a bunch of smaller announcements that are worth looking into.

We’re not listing every little feature in iOS right now—that’s for the review later this year, after all—but we will flag a few of the bigger standalone announcements that we didn’t get to during our event coverage. We’ll start with tvOS, which is getting its biggest software update in a good long while.

tvOS gets expanded multi-user support and picture-in-picture

tvOS, the software that drives Apple TV set-top-boxes, is getting what might be its most substantial new version since 2017. The headlining feature is arguably expanded multi-user support, though Apple has not been crystal clear on exactly what that support will entail yet. Still, expanding that has been one of the most requested features for the Apple TV, so we’re looking forward to seeing more.

The Apple TV’s ability to manage smart home devices will be greatly expanded. A new control-center view will let users control smart devices in their homes that support HomeKit, Apple’s API for the smart home. For example, you’ll be able to look at whatever your security cameras see from directly within the Apple TV interface.

Apple is also introducing picture-in-picture support across the OS, including for content shared via AirPlay. Other new features include support for Microsoft’s Xbox One Elite Series 2and Adaptive Xbox One controllers (Apple added support for the standard Xbox One controller and Sony’s DualShock 4 last year), 4K video streaming in the Photos app, and audio sharing with AirPods.

It’s not a revolution, but these are generally welcome changes to a platform that has grown relatively slowly over the past couple of years.

AirPods Pro will do directional audio

AirPods Pro will receive a firmware update that allow them to support directional audio, including Dolby Atmos. Apple has developed technology that allows the AirPods to use built-in sensors to tell which way your head is turned at any moment. They’ll also customize the sound field based on that information as well as where your viewing device (like an iPad) is located.

And in a development that’s sure to be exciting for more than just owners of AirPods Pro, Apple is finally delivering on a promise it made back when the first AirPods were announced: AirPods will automatically switch between devices without any user input required. So for example, you could be listening to Apple Music on your Mac when a phone call comes in. Answering the call on your phone will automatically switch the AirPods to that audio source.

HomeKit gets more competitive

Apple doesn’t appear to have invested as heavily in HomeKit as some of its competitors, like Google, have in the same space. But Apple executives did take a few brief moments out of today’s WWDC keynote to describe some new features that are coming alongside iOS 14 and tvOS 14 this fall.

First off, there’s facial recognition for security cameras. If a familiar face is recognized, a user’s HomePod can announce who is at the door when the doorbell is rung.

Apple is also looking to address one of the most frustrating things about security cameras: false positives on intruders or objects of interest. The solution, in this case, is to allow users to define a specific part of the camera’s field of view that is monitored for objects of interest. So for example, the user can exclude the road so the neighborhood kids’ bike trips don’t trigger an alert, but someone walking up onto the user’s lawn does.

Apple also briefly discussed support for adaptive lighting for certain smart light bulbs. This feature will change the tone of lighting in a space as the day progresses: more cool lighting during the day, more warm lighting for winding down at night.

Finally, Apple announced that it is working with Google, Amazon, and other players to develop a smart home networking standard to let different platforms talk to one another to some degree.

There are even more privacy features

Apple has made privacy a big focus of its marketing campaigns. That might partly be because its main competitors don’t have the best track record on that front. But whatever the motivations, Apple has started baking privacy features and principles directly into both its software and hardware.

First off, Apple will now make apps ask for permission to track you across apps and websites owned by other companies. It will also offer up summaries of how specific apps plan to use your data right in the App Store, so you can consider those angles before you buy or download an app. iOS 14 also shows how an app is using your data even if it’s already been installed.

Users will be able to choose to show an application only their general location, rather than getting hyper-specific. This could be useful for say, getting movie times for your town without revealing exactly where your home is.

Apple is also expanding Sign In With Apple, the single sign-on tool it introduced last year. One of the key complaints about Sign In With Apple has been that it only works if you’re creating a new account with a service; you can’t associate your Apple sign-in information with an account you already have. That’s changing in iOS 14; you’ll be able to use Sign In With Apple even if you created the account in question elsewhere previously.

A lot is going on with Apple’s platforms in terms of privacy, but those are a few of the noteworthy new features or changes. We’ll continue monitoring the event and publish any major new changes in this area as the week proceeds.

https://arstechnica.com/?p=1686304


Il ‘Sistema di Allerta Covid-19’ nazionale è partito con l’app Immuni, dopo l’autorizzazione del Garante Privacy. Pubblicate anche le modalità tecniche per il coinvolgimento del Sistema Tessera Sanitaria

Dal 15 giugno l’App Immuni è utilizzabile in tutta Italia e ci si augura che presto venga scaricata dal maggior numero possibile di persone, in quanto strumento prezioso nella strategia globale di lotta alla pandemia.

Per attuare gli strumenti di contact tracing[1] secondo le indicazioni fornite dal nostro Garante per la Privacy e dalle Autorità europee, in un continuum ideale e valoriale, un requisito fondamentale era rappresentato da una fonte normativa che ne sancisse l’assoluta necessità, sicché in data 30 aprile 2020, sono state approvate[2] le “misure urgenti per l’introduzione del sistema di allerta Covid-19″, in particolare al Capo II,  art. 6, dove viene descritto il “Sistema di allerta Covid-19”.

Il comma 1 stabilisce che “al solo fine di allertare le persone che siano entrate in contatto stretto con soggetti risultati positivi e tutelarne la salute attraverso le previste misure di prevenzione nell’ambito delle misure di sanità pubblica legate all’emergenza COVID-19, é istituita una piattaforma unica nazionale per la gestione del sistema di allerta dei soggetti che, a tal fine, hanno installato, su base volontaria, un’apposita applicazione sui dispositivi di telefonia mobile”.

Il titolare del trattamento è il Ministero della Salute, che si coordina, sentito il Ministro per gli affari regionali e le autonomie, anche ai sensi dell’articolo 28 del Regolamento (UE) 2016/679 (GDPR), con i soggetti operanti nel Servizio nazionale della protezione civile, nonché con l’Istituto superiore di sanità e, anche per il tramite del Sistema Tessera Sanitaria, con le strutture pubbliche e private accreditate del Servizio sanitario nazionale, “nel rispetto delle relative competenze istituzionali in materia sanitaria connessa all’emergenza epidemiologica da COVID 19, per gli ulteriori adempimenti necessari alla gestione del sistema di allerta e per l’adozione di correlate misure di sanità pubblica e di cura”.
Le modalità operative del sistema di allerta tramite la piattaforma informatica sono complementari alle ordinarie modalità in uso nell’ambito del Servizio sanitario nazionale (cd. ‘tracciamento manuale dei contatti’).

In ottemperanza alle prescrizioni del Regolamento (UE) 2016/679, il Ministero della salute:

  • dopo una valutazione di impatto, effettuata ai sensi dell’art.35,
  • ha adottato misure tecniche e organizzative idonee a garantire un livello di sicurezza adeguato ai rischi elevati per i diritti e le libertà’ degli interessati,
  • sentito il Garante per la protezione dei dati personali ai sensi dell’art.36, par. 5, e dell’articolo 2-quinquiesdecies del ‘Codice in materia di protezione dei dati personali’[3].

Era infatti necessario assicurare, in particolare, che:

a) gli utenti ricevessero, prima dell’attivazione dell’app, informazioni chiare e trasparenti, ai sensi degli artt.13 e 14, al fine di raggiungere una piena consapevolezza, in particolare, sulle finalità e sulle operazioni di trattamento, sulle tecniche di pseudonimizzazione utilizzate e sui tempi di conservazione dei dati;
b) per impostazione predefinita, in conformità all’art.25, i dati personali raccolti fossero esclusivamente quelli necessari ad avvisare gli utenti dell’applicazione di rientrare tra i contatti stretti di altri utenti accertati positivi al COVID-19 (individuati secondo criteri stabiliti dal Ministero della salute), nonché ad agevolare l’eventuale assistenza sanitaria in loro favore;
c) il trattamento effettuato per allertare i contatti fosse basato sul trattamento di dati di prossimità dei dispositivi, resi anonimi oppure, ove ciò non sia possibile, pseudonimizzati; “è esclusa in ogni caso la geo-localizzazione dei singoli utenti”;
d) fossero garantite su base permanente la riservatezza, l’integrità, la disponibilità e la resilienza dei sistemi e dei servizi di trattamento nonché misure adeguate ad evitare il rischio di reidentificazione degli interessati cui si riferiscono i dati pseudonimizzati oggetto di trattamento;
e) i dati relativi ai contatti stretti fossero conservati, anche nei dispositivi mobili degli utenti, per il periodo strettamente necessario al trattamento, la cui durata é stabilita dal Ministero della salute e specificata nell’ambito delle presenti misure; i dati fossero infine cancellati in modo automatico alla scadenza del termine;
f) i diritti degli interessati (artt. 15- 22) potessero venire esercitati anche con modalità semplificate.

I dati raccolti attraverso l’app non possono essere trattati per finalità diverse da quelle sopra indicate, salva la possibilità di utilizzo in forma aggregata o comunque anonima, per soli fini di sanità pubblica, profilassi, statistici o di ricerca scientifica, ai sensi degli artt. 5, paragrafo 1, lettera a) e 9, paragrafo 2, lettere i) e j), del Regolamento (UE) 2016/679.

Viene espressamente ribadita la volontarietà dell’utilizzo: “il mancato utilizzo dell’applicazione non comporta alcuna conseguenza pregiudizievole ed é assicurato il rispetto del principio di parità di trattamento”.

La piattaforma informatica “è di titolarità pubblica ed è realizzata dal Commissario Straordinario per l’attuazione e il coordinamento delle misure di contenimento e contrasto dell’emergenza epidemiologica Covid-19”. Utilizza solo infrastrutture pubbliche situate all’interno dei confini nazionali ed è gestita esclusivamente dalla società pubblica Sogei SpA. Il codice sorgente è stato sviluppato per la presidenza del Consiglio dei ministri da Bending Spoons SpA ed è rilasciato sotto licenza GNU Affero General Public License (versione 3). L’utilizzo dell’App e della piattaforma, nonché ogni trattamento di dati personali dovranno essere interrotti alla data di cessazione dello stato di emergenza disposto con delibera del Consiglio dei ministri del 31 gennaio 2020, e comunque non oltre il 31 dicembre 2020, ed entro la medesima data tutti i dati personali trattati dovranno essere cancellati o resi definitivamente anonimi.

In data 1 giugno 2020, il Garante per la protezione dei dati personali ha autorizzato il Ministero della salute ad avviare il trattamento relativo al “Sistema di allerta Covid-19” (app “Immuni”)[4], sicché da pari data l’app è disponibile sugli store digitali di Apple e Google.

Come si legge nel Provvedimento, sulla base della valutazione d’impatto effettuata dal Ministero, il trattamento di dati personali effettuato nell’ambito del Sistema “può essere considerato proporzionato, essendo state previste misure volte a garantire in misura sufficiente il rispetto dei diritti e le libertà degli interessati, che attenuano i rischi che potrebbero derivare da trattamento”.

Tuttavia, anche a causa della complessità del sistema e del numero dei soggetti coinvolti, il Garante ha voluto indicare una serie di misure, volte a rafforzare la sicurezza dei dati degli utenti dell’app; in particolare, l’Autorità ha disposto che, utilizzando anche il periodo di test che dall’8 giugno ha riguardato quattro regioni (Abruzzo, Liguria, Marche e Puglia):

  • gli utenti fossero informati adeguatamente in ordine al funzionamento dell’algoritmo di calcolo utilizzato per la valutazione del rischio di esposizione al contagio;
  • fossero portati a conoscenza del fatto che il sistema potrebbe generare notifiche di esposizione che non sempre riflettono un’effettiva condizione di rischio;
  • avessero inoltre la possibilità di disattivare temporaneamente l’App, attraverso una funzione facilmente accessibile nella schermata principale;
  • fosse anche garantita la trasparenza del trattamento a fini statistico-epidemiologici dei dati raccolti e individuate modalità adeguate a proteggerli, evitando ogni forma di riassociazione a soggetti identificabili e adottando idonee misure di sicurezza e tecniche di anonimizzazione;
  • venissero introdotte misure volte ad assicurare il tracciamento delle operazioni compiute dagli amministratori di sistema sui sistemi operativi, sulla rete e sulle basi dati;
  • la conservazione degli indirizzi Ip dei cellulari venisse commisurata ai tempi strettamente necessari per il rilevamento di anomalie e di attacchi;
  • venissero adottate misure tecniche e organizzative per mitigare i rischi derivanti da “falsi positivi”;
  • particolare attenzione fosse dedicata all’informativa e al messaggio di allerta, tenendo altresì conto del fatto che è previsto l’uso del Sistema anche da parte di minori ultra quattordicenni.

Il Garante ha sottolineato infine che il trattamento di dati personali raccolti attraverso l’app “da parte di soggetti non autorizzati può determinare un trattamento di dati personali illecito, eventualmente anche sotto il profilo penale”.

Dal canto suo, il 3 giugno 2020 il Ministero dell’Economia e delle Finanze è intervenuto a indicare le “modalità tecniche per il coinvolgimento del ‘Sistema Tessera Sanitaria’ ai fini dell’attuazione delle misure di prevenzione nell’ambito delle misure di sanità’ pubblica legate all’emergenza COVID-19”[5].

Il Sistema TS (di cui è titolare il Ministero dell’economia e delle finanze) rende disponibili all’operatore sanitario (l’operatore del Dipartimento di prevenzione della ASL autorizzato ad accedere al Sistema TS per la trasmissione al Sistema di allerta Covid-19 dei dati raccolti mediante l’app), anche tramite «SAR» (il Sistema di accoglienza regionale), le funzionalità per la trasmissione dei dati[6], secondo le seguenti modalità.

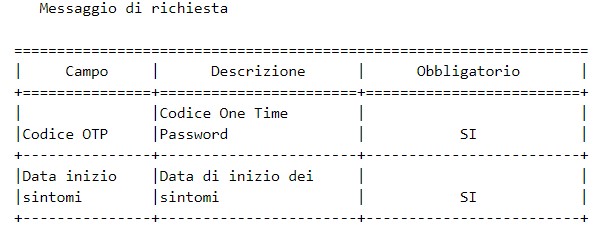
In caso di esito positivo di un tampone, l’operatore sanitario contatta il paziente per effettuare l’indagine epidemiologica, che prevede anche la verifica dell’installazione dell’App Immuni: se il paziente l’ha installata, gli sarà richiesto di aprirla e di utilizzare la funzione di generazione del codice OTP (One time password di durata temporale limitata). Il paziente comunica i 10 caratteri del codice OTP all’operatore sanitario  e attende l’autorizzazione a procedere con l’upload delle proprie TEK (Temporary exposure key, chiave crittografica casuale generata da un telefono cellulare o altro dispositivo «mobile» dotato dell’App).

L’operatore sanitario, secondo le modalità descritte nell’Allegato A del decreto, accede al Sistema TS e, in virtù del particolare profilo attribuito, inserisce i dati forniti dal paziente concernenti:

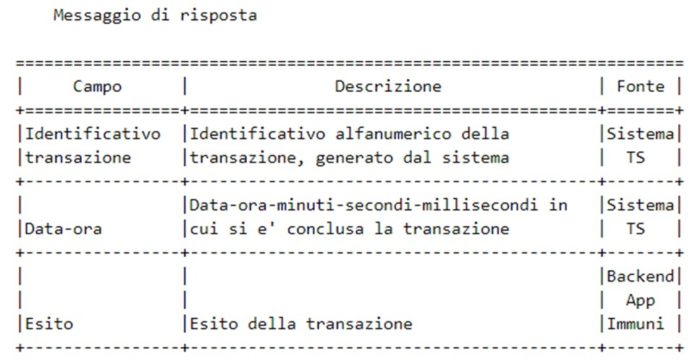
Il Sistema TS invia i dati al server di backend del Sistema di allerta Covid-19:

Di seguito evidenzio alcuni dei punti di maggiore interesse – in ottica data protection & privacy – relativi alle modalità tecniche di trasmissione da parte degli operatori sanitari dei dati alla componente di backend, descritte appunto nell’Allegato A del decreto MEF.

Accesso al servizio

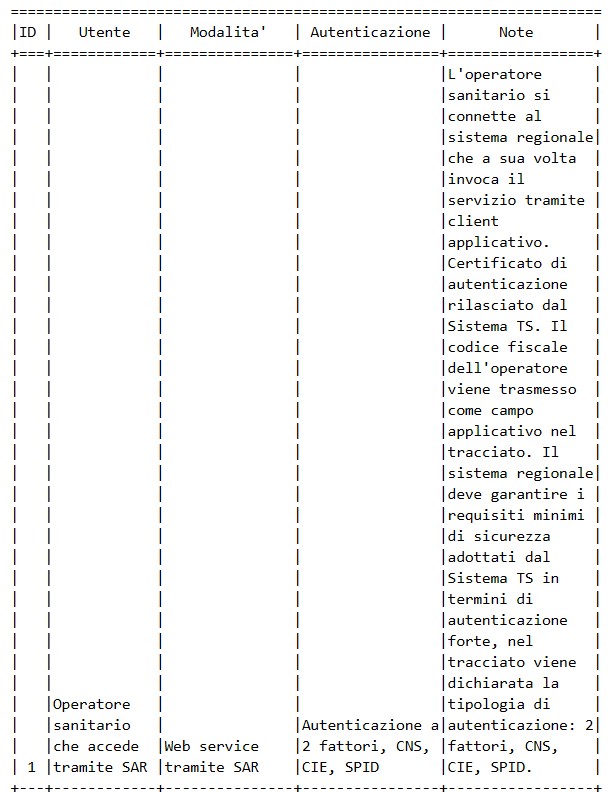
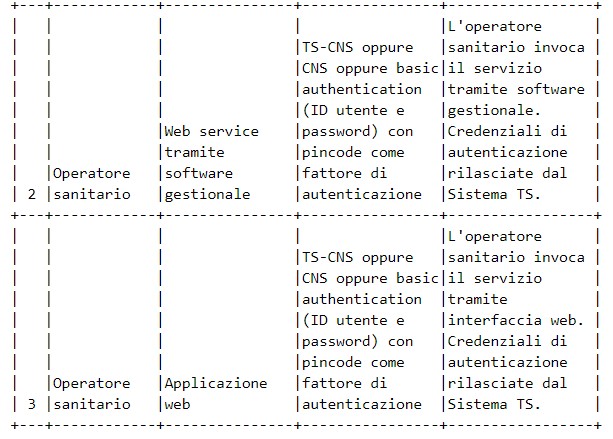
Le possibilità di accesso al servizio da parte dell’operatore sanitario sono riassunte nella seguente tabella, che indica gli utenti che possono accedere al sistema TS attraverso sistemi software con interfacce web o web services, oppure per il tramite di sistemi regionali (SAR):

Registrazione degli accessi applicativi e tempi di conservazione

Il servizio non costituisce né alimenta alcuna banca dati contenuta nel Sistema TS, in quanto la sua finalità é la trasmissione dei dati al backend dall’app. Il sistema registra unicamente gli accessi all’applicazione e l’esito dell’operazione, e inserisce i dati dell’accesso in un archivio dedicato. In nessun caso sono tracciati i dati applicativi (OTP, data inizio sintomi), né su banca dati né su file di log. I log degli accessi così descritti sono conservati per dodici mesi.

Misure di sicurezza

Infrastruttura fisica

L’infrastruttura fisica é realizzata dal Ministero dell’economia e delle finanze attraverso l’utilizzo dell’infrastruttura del Sistema tessera sanitaria. I locali sono sottoposti a videosorveglianza continua e sono protetti da qualsiasi intervento di personale esterno. L’accesso ai locali avviene secondo una documentata procedura, prestabilita dal titolare del trattamento, che prevede l’identificazione delle persone che accedono e la registrazione degli orari di ingresso e di uscita di tali persone.

Registrazione degli utenti ed assegnazione degli strumenti di sicurezza

L’infrastruttura di Identity e Access Management censisce direttamente le utenze, accogliendo flussi di autenticazione e di autorizzazione, per l’assegnazione dei certificati client di autenticazione, delle credenziali di autenticazione e delle risorse autorizzative. Il certificato viene emesso con un sistema di crittografia asimmetrica a chiave pubblica/privata. Il sistema effettua la gestione completa del certificato di autenticazione: assegnazione, ri-emissione alla scadenza, revoca.

La gestione dei profili di autorizzazione é effettuata sempre dagli amministratori di sicurezza delle ASL: “a tutti gli operatori sanitari che devono essere autorizzati viene assegnata una risorsa di autorizzazione creata e dedicata appositamente al servizio descritto dal presente decreto. Gli amministratori di sicurezza si autenticano con le credenziali in basic authentication. Entro sessanta giorni dalla data di adozione del decreto saranno dotati di strumenti di autenticazione forte. La gestione degli amministratori di sicurezza delle ASL é effettuata dall’Amministratore centrale della sicurezza. L’Amministratore centrale della sicurezza é nominato tra gli incaricati del trattamento”.

Sistemi e servizi di backup e disaster recovery

Non sono previsti sistemi e servizi di backup e disaster recovery per i log di accesso in quanto non necessari per le finalità di trattamento dei dati del servizio. Tali sistemi non sono previsti nemmeno per i dati: infatti, poiché il sistema non prevede una banca dati e registra unicamente gli accessi al servizio, l’eventuale perdita delle informazioni registrate non pregiudicherebbe l’utilizzo né l’efficienza del servizio, in quanto il codice OTP ha durata limitata, non è in alcun modo riconducibile all’interessato, e comunque può essere rigenerato in qualunque momento dal dispositivo «mobile». È unicamente previsto il backup dei sistemi.

Accesso ai sistemi

L’infrastruttura dispone di sistemi di tracciamento degli accessi ai sistemi informatici di supporto come base dati, server web e infrastrutture a supporto del servizio.

L’accesso alla base dati avviene tramite utenze nominali e il sistema di tracciamento registra (su appositi log) le seguenti informazioni: identificativo univoco dell’utenza che accede, data e ora di login, logout e login falliti, postazione di lavoro utilizzata per l’accesso (IP client), tipo di operazione eseguita sui dati (ad esclusione delle risposte alle query).

Per ogni accesso ai sistemi operativi, ai sistemi di rete, al software di base e ai sistemi complessi (anche da parte degli amministratori di sistema), il sistema di tracciamento registra (su appositi log) le seguenti informazioni: identificativo univoco dell’utenza che accede, data e ora di login, logout e login falliti, postazione di lavoro utilizzata per l’accesso (IP client).

I log prodotti dai sistemi di tracciamento infrastrutturali sono soggetti a monitoraggio costante allo scopo di individuare eventuali anomalie inerenti alla sicurezza (accessi anomali, operazioni anomale, ecc.) e di valutare l’efficacia delle misure implementate.

I log di accesso degli amministratori di sistema e degli incaricati sono protetti da eventuali tentativi di alterazione e dispongono di un sistema di verifica della loro integrità. I log relativi agli accessi e alle operazioni effettuate sui sistemi operativi, sulla rete, sul software di base e sui sistemi complessi sono conservati per dodici mesi.

Sin dalla sua attivazione, secondo gli ultimi aggiornamenti, l’app Immuni è stata scaricata da 2,5 milioni di persone. Se ne auspica la sua più ampia diffusione, in quanto è uno strumento fondamentale nella lotta alla pandemia, non solo perché consente di affinare sempre più i dati epidemiologici, statistici e di ricerca scientifica, ma soprattutto per prevenire ‘attivamente’ il contagio massivo: in definitiva, “più persone la scaricano, maggiore sarà la sua efficacia”, come è stato detto e ripetuto da più parti.

Note

[1] Per ampi dettagli scientifici, tecnici e giuridici, si rinvia al White Paper a cura di Sergio Guida “Un Framework per il Contact Tracing in Italia tra esigenze scientifiche, possibilità tecnologiche e rispetto di Diritti e Liberta’ Individuali in termini di Data Protection”, in corso di pubblicazione.

[2] Con il Decreto Legge n. 28 “Misure urgenti per la funzionalità’ dei sistemi di intercettazioni di conversazioni e comunicazioni, ulteriori misure urgenti in materia di ordinamento penitenziario, nonché disposizioni integrative e di coordinamento in materia di giustizia civile, amministrativa e  contabile e misure urgenti per l’introduzione del sistema di allerta Covid-19”, (GU n.111 del 30-4-2020).

[3] È il “Codice Privacy”, di cui al decreto legislativo 30 giugno 2003, n. 196 integrato con le modifiche introdotte dal Decreto Legislativo 10 agosto 2018, n.101, 2018 n. 101, concernente «Disposizioni per l’adeguamento della normativa nazionale alle disposizioni del regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio, del 27 aprile 2016, relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché’ alla libera circolazione di tali dati e che abroga la direttiva 95/46/CE (Regolamento generale sulla protezione dei dati».

[4] Con il Provvedimento di autorizzazione al trattamento dei dati personali effettuato attraverso il Sistema di allerta Covid-19 – App Immuni [doc. web n. 9356568], GARANTE PER LA PROTEZIONE DEI DATI PERSONALI, Registro dei provvedimenti, n. 95 del 1° giugno 2020.

[5] È il decreto ministeriale  3 giugno 2020, Modalità tecniche per il coinvolgimento del Sistema tessera sanitaria ai fini dell’attuazione delle misure di prevenzione nell’ambito delle misure di sanità pubblica legate all’emergenza COVID-19 (20A03083) (GU n.144 del 8-6-2020).

[6] Cfr. “Il Ministero della salute, in qualità di titolare del trattamento ai sensi dell’art. 6, comma 1 del decreto-legge 30 aprile 2020, n. 28, ha designato il Ministero dell’economia e delle finanze quale responsabile esterno del trattamento dei dati di cui al presente decreto. La valutazione di impatto dei trattamenti effettuati nell’ambito del Sistema tessera sanitaria di cui al presente decreto è riportata nel documento di valutazione di impatto di cui all’art. 6, comma 2 del decreto-legge 30 aprile 2020, n. 28”.

Articolo a cura di Sergio Guida

Da economista aziendale ha maturato esperienze in gruppi industriali diversi per settori, dimensioni e caratteristiche. Specializzato in pianificazione e controllo di gestione, finanza, risk e project management, sistemi di rendicontazione integrativi (sociale, ambientale e intangible assets), è stato relatore in convegni e seminari e ha pubblicato articoli di economia, finanza, strategie e compliance.

Forti interessi verso complessità, multidisciplinarietà, innovazione tecnologica, concentrati ora su digital economy, interazione uomo-macchina (aspetti etici, cognitivi ed epistemologici), data protection & privacy regulations.

Download PDF

https://www.ictsecuritymagazine.com/articoli/il-sistema-di-allerta-covid-19-nazionale-e-partito-con-lapp-immuni-dopo-lautorizzazione-del-garante-privacy/


Il Senato usa Zoom, l’interesse dello Stato va al di là della convenienza prestazionale ed economica

Leggo su Key4biz che il Senato per le sue riunioni telematiche usa Zoom.

Giustamente il giornalista pone ai lettori una serie di domande su questa scelta, perché il Senato non è una qualunque organizzazione ma è una delle istituzioni dello Stato italiano. Non dovrebbe quindi, secondo me, procedere alla scelta di una soluzione tecnologica in base a semplici analisi di convenienza prestazionale ed economica. Tanto più quanto tale soluzione è di tipo digitale, quindi attiene ad una dimensione che ha ormai pervaso in modo capillare in ogni aspetto della nostra vita.

In un paio di occasioni ho già discusso proprio su Key4biz le conseguenze politiche di scelte tecnologiche relative alla gestione dei dati e non le ripeterò qui.

Mi limito solo ad osservare che, anche qualora il Senato abbia valutato eccessivamente costosa una soluzione sviluppata interamente “in casa” (anche se sappiamo che i servizi informatici delle nostre istituzioni nazionali sono mediamente di eccellente livello), in Italia abbiamo un ente pubblico che ha la competenza per poter sviluppare e gestire un servizio di questo genere.

Il Consorzio GARR per sviluppare la piattaforma di videoconferenza per Senato e Camera

Si tratta del Consorzio GARR che (cito dal suo sito) è «un’associazione senza fini di lucro fondata sotto l’egida del Ministero dell’Istruzione, dell’Università e della Ricerca. I soci fondatori sono CNR, ENEA, INFN e Fondazione CRUI, in rappresentanza di tutte le università italiane.»

Normalmente il GARR fornisce la rete ad alte prestazioni per docenti, ricercatori e studenti delle università e degli enti di ricerca italiani. Più recentemente sta iniziando a fornire la connettività di rete anche alle scuole, anche se non mi è chiara la situazione attuale. In aggiunta alla semplice rete fornisce anche servizi informatici a valore aggiunto relativi alla sicurezza, a identità e mobilità, al calcolo, all’archiviazione dei dati, alla video-conferenza, e così via.

Nel corso degli ultimi anni, con lo sviluppo della tecnologia cloud, il GARR ha maturato approfondite competenze per la realizzazione ed il dispiegamento di soluzioni in questa modalità, gestibili in modo efficiente ed efficace – grazie a quell’elevata automazione che solo un’informatica ben realizzata consente di ottenere – e che potrebbero essere la base sulla quale sviluppare servizi per le istituzioni italiane.

L’ISTAT e la SIS utilizzano tale infrastruttura per l’effettuazione delle Olimpiadi di Statistica (https://www.sis-statistica.it/index.php?p=23). Durante il periodo di quarantena, mediante questa infrastruttura sono stati messi a disposizioni delle scuole servizi cloud che le hanno aiutate nella didattica a distanza (https://iorestoacasa.work/). Sono tutti servizi basati su software open-source, con le conseguenti garanzie relative alla loro sicurezza ed al trattamento dei dati.

Perché le infrastrutture digitali per le scuole non sono gestite dallo Stato?

Recentemente, Maria Chiara Pievatolo, ha chiesto pubblicamente, con un bellissimo post https://www.roars.it/online/teledidattica-proprietaria-e-privata-o-libera-e-pubblica/, come mai questo preziosissimo serbatoio di competenza, tutto italiano, sia stato finora bellamente ignorato dalle istituzioni della scuola, quando in altri paesi europei è la norma che le infrastrutture digitali per le scuole siano gestite dallo Stato. Non abbiamo informazioni al riguardo.

La proposta: il GARR come possibile fornitore o un altro ente pubblico

Ecco, ritengo che per le “riunioni virtuali, le conferenze audio-video, le chat e la mobile collaboration” forse il Senato potrebbe (e dovrebbe) investigare la strada di considerare il GARR come un possibile fornitore. Non ritengo si possano opporre considerazioni di modalità di approvvigionamento cui bisogna sottostare: l’interesse dello Stato va al di là di queste, per non parlare poi delle questioni di privacy e di sicurezza che già l’articolo di Key4biz aveva sollevato.

Le infrastrutture digitali sono ormai linfa vitale della società: così come lo Stato realizza e garantisce la percorribilità di vie stradali, ferroviarie, aeree e marittime, e ne sorveglia la sicurezza usando le necessarie cautele quando questi percorsi sono fruiti da enti e persone di rango istituzionale, così lo Stato deve comportarsi rispetto agli analoghi canali digitali.

È solo una scelta politica

Penso che un approfondimento sul ruolo che il GARR (o altri consorzi o enti pubblici, se ce ne sono con professionalità, competenze ed esperienze paragonabili) può svolgere per fornire questi servizi al Senato (e ad altre istituzioni nazionali che non li realizzano già in casa) sia doverosa.

La politica si lamenta spesso dell’arretratezza digitale del nostro Paese: ecco, in questo caso ha la possibilità di impegnarsi in prima persona per dimostrare che vuole superare questa situazione. Vedremo cosa accadrà.

Per approfondire

https://www.key4biz.it/il-senato-usa-zoom-linteresse-dello-stato-va-al-di-la-della-convenienza-prestazionale-ed-economica/310475/


Smantellata truffa online RC Auto. Giovanni Reccia (GdF): “Per la prima volta segnalati anche gli Isp e i colossi del web”

Gli uomini del Nucleo Speciale Tutela Privacy e Frodi Tecnologiche della Guardia di Finanza ha smantellato una rete di oltre 220 siti web che vendevano al pubblico false polizze assicurative per l’automobile. Complessivamente, la truffa online ha fruttato più di 3 milioni di euro e sono 44 le persone identificate.

È l’esito dell’Operazione ‘Fake Insurance’, coordinata sin dal 2019 dalla Procura della Repubblica di Milano. Un’indagine lunga e articolata, che per la prima volta nel nostro Paese ha preso in considerazione la responsabilità in concorso degli Internet service provider (Isp) e dei colossi del web, ovvero i principali motori di ricerca internazionali.

Abbiamo chiesto al Colonnello Giovanni Reccia, Comandante del Nucleo Speciale Privacy e Frodi Tecnologiche (GdF), in che modo si è giunti a questo risultato, che tipo di reato è ipotizzabile per i provider e perché è fondamentale dare rilievo anche al concomitante reato di violazione della normativa sulla protezione dei dati personali.

Key4biz. Per la prima volta le indagini si sono orientate anche sulla responsabilità in concorso degli Internet Service Provider e dei “colossi del Web, quali le accuse e quali i soggetti in campo?

Col. Giovanni Reccia. C’è una raccomandazione emanata dall’Unione europea nel 2018 in cui si dava l’incombenza agli Internet service provider di eliminare tutti quei contenuti che potevano essere considerati illegali. Una norma, anche più vecchia, del 2003, fa riferimento ad una responsabilità in capo agli stessi provider. Nel caso specifico, l’Ivass, l’Istituto per la vigilanza sulle assicurazioni, organo che autorizza a svolgere attività di assicurativa, aveva già informato alcuni ISP che diversi siti erano illegali.

Sulla base di questa serie di comunicazioni, intervenute tra provider e Ivass, abbiamo ritenuto con Autorità Giudiziaria di Milano, per la prima volta in Italia, che vi possa essere una responsabilità da parte degli ISP che non hanno provveduto a suo tempo a rimuovere i siti in questione.

Key4biz. Cosa avrebbero potuto e dovuto fare ISP e colossi del web per evitare azioni così criminose?

Col. Giovanni Reccia. Avrebbero potuto procedere all’eliminazione dei siti in questione, visto che erano considerati illegali già da parte dell’Ivass. Sostanzialmente si è continuata a perpetrare una truffa nei confronti di cittadini ignari, nel momento in cui un organo di controllo aveva già rilevato l’illegalità delle attività poste in essere online.

Key4biz. Quali potrebbero essere le conseguenze giudiziarie nei confronti di ISP e colossi del web?

Col. Giovanni Reccia. I siti che vendevano le polizze sono stati già oscurati nel 2019. A seguito dei sequestri effettuati i siti web incriminati erano già stati resi inoperativi su internet. Il passo successivo è stata la ricerca e l’individuazione di coloro che erano i responsabili materiali della truffa che abbiamo individuato. Dopo una serie di accertamenti di ordine finanziario sono 44 gli indagati. In relazione al pagamento da parte dei cittadini delle polizze assicurative che avvenivano su Postepay, siamo poi riusciti a risalire a chi erano i soggetti che avevano messo in atto queste truffe. Soggetti che per la maggior parte avevano anche precedenti specifici sempre legati alle truffe informatiche.

Key4biz. Tra i reati si ipotizza anche la violazione alle norme del codice della privacy?

Col. Giovanni Reccia. Un altro passaggio importante dell’investigazione è che molti di questi siti web si appoggiavano su server esteri, situati fuori dal nostro Paese e fuori dall’Europa. I dati personali non sono stati trattati secondo quanto previsto dalla normativa sulla privacy. Sicuramente c’è stato un problema di sicurezza dei dati. Non possiamo escludere quindi che tutta una serie di informazioni relative agli acquirenti delle false polizze assicurative, come dati personali e sensibili, possano essere finite nelle grandi maglie del dark web ed essere poi messe in vendita per un uso illecito di altri criminali.

https://www.key4biz.it/smantellata-truffa-online-rc-auto-giovanni-reccia-gdf-per-la-prima-volta-segnalati-anche-gli-isp-e-i-solossi-del-web/310204/


RC Auto, truffe online per 3 milioni di euro. Nell’indagine finiscono anche gli internet service provider

Smantellato un giro di polizze auto false che non offrivano nessuna copertura assicurativa e che, in caso di incidente, avrebbero messo in seri guai i cittadini coinvolti. È l’esito dell’operazione “Fake insurance” portata a termine dal Nucleo Speciale Tutela Privacy e Frodi Tecnologiche della Guardia di Finanza.

Oltre 220 i siti internet privi di autorizzazione da parte dell’IVASS (Istituto per la Vigilanza sulle Assicurazioni), messi su con l’unico scopo di truffare i consumatori, e 44 i responsabili identificati dalla Guardia di Finanza, per un giro di affari superiore ai 3 milioni di euro.

La truffa RC Auto

I siti in questione promuovevano e vendevano pacchetti assicurativi per l’automobili estremamente convenienti. False RC Auto con i loghi delle principali compagnie assicurative simulando perfino un impeccabile servizio online di assistenza al cliente.

Oltre al raggiro finanziario, gli ignari automobilisti hanno rischiato di guidare senza alcuna protezione assicurativa, con la possibilità concreta, in caso di incidente e semplice controllo di Polizia, di vedersi sequestrato il veicolo e ritirata la patente, nonché essere multati e denunciati.

Gli inquirenti, in particolare, hanno evidenziato la particolarità delle tecniche di occultamento adottate dai criminali: “i Registrant dei portali truffaldini erano quasi sempre cittadini vittime di furto d’identità e spesso tra coloro che avevano acquistato una polizza; le utenze telefoniche utilizzate per le Chat ed i relativi account di posta elettronica intestati a prestanomi”.

L’operazione

Portate avanti con il nome in codice ‘Fake Insurance’, le indagini, coordinate sin dal 2019 dal Procuratore della Repubblica di MIlano, dott. Francesco Greco, dal Procuratore Aggiunto, dott. Eugenio Fusco, e dal Sostituto Procuratore, dott. Christian Barilli, hanno consentito di effettuare decine di denunce e per la prima volta il coinvolgimento degli Isp, gli Internet service provider.

Per identificare i responsabili della truffa RC Auto, gli uomini del Nucleo Speciale Tutela Privacy e Frodi Tecnologiche della Guardia di Finanza hanno eseguito accertamenti finanziari sugli strumenti di pagamento (quasi

sempre Carte Postepay), indicati dai criminali nei siti per ricevere il premio delle false polizze assicurative.

Visto che nella truffa rientravano anche i dati personali degli utenti, necessari per far partire le false pratiche a carico degli indagati c’è anche il reato di trattamento illecito dei dati personali, in quanto tali informazioni venivano conservate su server all’estero, in violazione alle norme del codice della privacy.

Il coinvolgimento degli Isp

Per la prima volta in Italia, come anticipato, le indagini si sono orientate anche sulla responsabilità in concorso degli Isp e dei colossi del web, ovvero i principali motori di ricerca internazionali.

L’iniziativa scaturisce dalla presenza in rete degli elenchi dei siti web irregolari periodicamente pubblicati dall’IVASS, nonché di numerose segnalazioni su blog, forum e siti Internet di truffe subite dagli utenti riconducibili a quelle piattaforme.

Sei siti web sono stati segnalati alla magistratura: “pur disponendo degli strumenti informativi utili ad apprendere l’illiceità dei portali, non avevano rimosso le informazioni illegali e disabilitato l’accesso al sito”.

https://www.key4biz.it/rc-auto-truffe-online-per-3-milioni-di-euro-nellindagine-finiscono-anche-gli-internet-service-provider/310176/


Pubblicazione e formato aperto dei documenti amministrativi

1. Breve premessa: sottoscrizione dei documenti informatici

La determinazione AGID n. 157/2020, «Emanazione delle Linee Guida per la sottoscrizione elettronica di documenti ai sensi dell’art. 20 del CAD», fornisce le indicazioni operative per firmare il documento informatico e attribuire una paternità certa all’atto (profili che possono essere traslati anche nei documenti amministrativi)

L’art. 20, «Validità ed efficacia probatoria dei documenti informatici», del d.lgs. n. 82/2005 stabilisce che il documento informativo firmato con firma digitale, o altro tipo di firma elettronica qualificata o una firma elettronica avanzata o, comunque, formato, previa identificazione informatica del suo autore:

  • «soddisfa il requisito della forma scritta»;
  • «ha l’efficacia prevista dall’articolo 2702 del Codice civile».

Le Linee guida, aventi carattere vincolante e valenza erga omnes (quale atto di regolamentazione di natura tecnica), disciplinano le modalità atte a garantire la sicurezza, integrità e immodificabilità del documento e, in maniera manifesta e inequivoca, la sua riconducibilità all’autore (osservazioni estensibili a tutti gli atti formati digitalmente).

Destinatari delle Linee guida sono:

  • i fornitori di servizi e i gestori dell’identità (SP);
  • gli utenti in qualità di fruitori del servizio.

L’utilizzo del dispositivo di firma elettronica qualificata o digitale si presume riconducibile al titolare di firma elettronica, salvo che questi dia prova contraria, con l’evidente intento di formulare la piena identità digitale (SPID, della persona fisica e per uso professionale), con il pieno diritto di accedere ai servizi on line offerti dai soggetti pubblici (P.A. e gestori di pubblici servizi)[1].

Viene indicata concretamente la procedura di sottoscrizione da parte del gestore e di riflesso dell’utente con le proprie credenziali, indicando il processo di generazione del file, e relative regole tecniche di sicurezza (c.d. sigillo elettronico qualificato e il suo formato, specifiche PDF versione 1.7 o successive, profilo PDF/A-2a, secondo lo standard ISO/IEC 32000)[2].

2. Formato aperto

Il comma 1 dell’art. 40, «formazione di documenti informatici», del d.lgs. n. 82/2005 stabilisce che «le pubbliche amministrazioni formano gli originali dei propri documenti, inclusi quelli inerenti ad albi, elenchi e pubblici registri, con mezzi informatici secondo le disposizioni di cui al presente codice e le Linee guida», con uno scopo di digitalizzare l’intera attività (inclusa la dematerializzazione, con conseguenti piani di sostituzione degli archivi cartacei con archivi informatici), che, associato al “protocollo informatico”, completa la tracciatura dei documenti ricevuti o spediti dalle Pubbliche Amministrazioni, ex art. 53 del decreto del Presidente della Repubblica 28 dicembre 2000, n. 445, ovvero le comunicazioni che provengono da o sono inviate a domicili digitali eletti, nonché le istanze e le dichiarazioni presentate per via telematica.

A ben vedere, se l’accesso ai servizi on line è la regola, questa visione prospettica impone la riorganizzazione strutturale e gestionale delle P.A., volta al perseguimento dell’utilizzo delle tecnologie dell’informazione e della comunicazione per la realizzazione degli obiettivi di efficienza, efficacia, economicità, imparzialità, trasparenza, semplificazione e partecipazione nel rispetto dei principi di uguaglianza e di non discriminazione, nonché per l’effettivo riconoscimento dei diritti dei cittadini e delle imprese alla cittadinanza digitale, in conformità agli obiettivi indicati nei Piani triennali per l’informatica.

Questo processo di trasformazione (con l’affidamento al Responsabile per la transizione digitale) impone alle Pubbliche Amministrazioni in particolare a razionalizzare e semplificare i procedimenti amministrativi, le attività gestionali, i documenti, la modulistica, le modalità di accesso e di presentazione delle istanze da parte dei cittadini e delle imprese mediante documenti digitali.

Di converso, la Pubblica Amministrazione dovrà estendere le forme di trasparenza (secondo il modello FOIA) con la pubblicità dei documenti nei portali, nell’albo pretorio on line, nella sez. «Amministrazione Trasparente» dei propri siti istituzionali.

I documenti amministrativi (compresi i provvedimenti) devono, quindi, essere redatti in formato digitale (ex art. 20 del CAD), con l’esigenza di distinguere (secondo le definizioni dell’art. 1 del CAD):

– FORMATO APERTO (comma 1, lettera l bis): un formato di dati reso pubblico, documentato esaustivamente e neutro rispetto agli strumenti tecnologici necessari per la fruizione dei dati stessi;

– DATI DI TIPO APERTO (comma 1, lettera l ter): i dati che presentano le seguenti caratteristiche:

  • sono disponibili secondo i termini di una licenza o di una previsione normativa che ne permetta l’utilizzo da parte di chiunque, anche per finalità commerciali, in formato disaggregato;
  • sono accessibili attraverso le tecnologie dell’informazione e della comunicazione, ivi comprese le reti telematiche pubbliche e private, in formati aperti ai sensi della lettera l bis), sono adatti all’utilizzo automatico da parte di programmi per elaboratori e sono provvisti dei relativi metadati;
  • sono resi disponibili gratuitamente attraverso le tecnologie dell’informazione e della comunicazione, ivi comprese le reti telematiche pubbliche e private, oppure sono resi disponibili ai costi marginali sostenuti per la loro riproduzione e divulgazione salvo quanto previsto dall’articolo 7 del decreto legislativo 24 gennaio 2006, n. 36 (dove si precisa che i dati sono resi disponibili gratuitamente oppure, qualora per il riutilizzo di documenti sia richiesto un corrispettivo, quest’ultimo è limitato ai costi effettivi sostenuti per la loro riproduzione, messa a disposizione e divulgazione).

L’art. 68 del CAD, nel riferire sull’utilizzo di dati aperti, precisa: «le pubbliche amministrazioni acquisiscono programmi informatici o parti di essi nel rispetto dei princìpi di economicità e di efficienza, tutela degli investimenti, riuso e neutralità tecnologica, a seguito di una valutazione comparativa di tipo tecnico ed economico tra le seguenti soluzioni disponibili sul mercato: a) software sviluppato per conto della pubblica amministrazione; b) riutilizzo di software o parti di esso sviluppati per conto della pubblica amministrazione; c) software libero o a codice sorgente aperto; d) software fruibile in modalità cloud computing; e) software di tipo proprietario mediante ricorso a licenza d’uso; f) software combinazione delle precedenti soluzioni».

Inoltre, l’art. 23 ter, «Documenti amministrativi informatici», del d.lgs. n. 82/2005 dispone che «gli atti formati dalle pubbliche amministrazioni con strumenti informatici, nonché i dati e i documenti informatici detenuti dalle stesse, costituiscono informazione primaria ed originale da cui è possibile effettuare, su diversi o identici tipi di supporto, duplicazioni e copie per gli usi consentiti dalla legge».

Il primo comma dell’art. citato esprime una evidente esigenza di passare al digitale di tutti i documenti, rilevando al comma 1 bis che «la copia su supporto informatico di documenti formati dalle pubbliche amministrazioni in origine su supporto analogico è prodotta mediante processi e strumenti che assicurano che il documento informatico abbia contenuto identico a quello del documento analogico da cui è tratto, previo raffronto dei documenti o attraverso certificazione di processo nei casi in cui siano adottate tecniche in grado di garantire la corrispondenza del contenuto dell’originale e della copia».

Dunque, i documenti informatici (anche da copie analogiche), quando sono sottoscritti con firma digitale o di altra firma elettronica qualificata (nel rispetto delle Linee guida AGID), assolvono la loro funzione di autenticità, con l’obbligo di conservazione dell’originale del documento soddisfatto con la conservazione della copia su supporto informatico.

3. Pubblicazione dei documenti e dati aperti

Chiarito, nei passi precedenti, la stesura del documento digitale si tratta di verificare le modalità della pubblicazione partendo dall’art. 52, «Accesso telematico e riutilizzo dei dati» del CAD dove si chiarisce che i dati e i documenti soggetti a pubblicazione, con qualsiasi modalità, senza l’espressa adozione di una licenza si «intendono rilasciati come dati di tipo aperto ai sensi all’articolo 1, comma 1, lettere l bis) e l ter), del presente Codice, ad eccezione dei casi in cui la pubblicazione riguardi dati personali».

A rafforzare tale obbligo di pubblicazione digitale, con dati di tipo aperto, il comma 4 dell’art. 52 cit. stabilisce che «le attività volte a garantire l’accesso telematico e il riutilizzo dei dati delle pubbliche amministrazioni rientrano tra i parametri di valutazione della performance dirigenziale», segnando un evidente raffronto in termini di capacità di assolvere concretamente le funzioni assegnate, dove la digitalizzazione del procedimento amministrativo ricopre un obiettivo fondamentale per il singolo dirigente.

Questo ultimo aspetto è ancorato ad un ulteriore obbligo di trasparenza in capo ai dirigenti, segnato dal comma 1 quater dell’art. 14 del d.lgs. n. 33/2013, quando si richiede che «negli atti di conferimento di incarichi dirigenziali e nei relativi contratti sono riportati gli obiettivi di trasparenza, finalizzati a rendere i dati pubblicati di immediata comprensione e consultazione per il cittadino, con particolare riferimento ai dati di bilancio sulle spese e ai costi del personale, da indicare sia in modo aggregato che analitico. Il mancato raggiungimento dei suddetti obiettivi determina responsabilità dirigenziale ai sensi dell’articolo 21 del decreto legislativo 30 marzo 2001, n. 165», rafforzando l’obbligo con il dovere di verificare il raggiungimento dei suddetti obiettivi per un successivo conferimento di incarico dirigenziale.

Le due norme citate, con l’ulteriore apparato sanzionatorio previsto dagli artt. 46 e 47 del decreto Trasparenza (ex d.lgs. n. 33/2013)[3], impongono precisi obblighi di pubblicazione in capo alla dirigenza; obblighi di pubblicazione secondo il formato aperto, con le precisazioni che seguono.

In effetti l’art. 53, «Siti Internet delle pubbliche amministrazioni», del CAD a livello generale chiariscono gli obblighi di pubblicazione dei documenti, rispettosi dei principi di accessibilità, nonché di elevata usabilità e reperibilità, anche da parte delle persone disabili, completezza di informazione, chiarezza di linguaggio, affidabilità, semplicità dì consultazione, qualità, omogeneità e interoperabilità.

L’art. 53 CAD dispone, altresì, che le P.A. nei siti istituzionali devono:

  • rendere facilmente reperibili e consultabili i dati, gli atti e i documenti di cui al decreto legislativo 14 marzo 2013, n. 33, nell’apposita sez. «Amministrazione trasparente»;
  • pubblicare, ai sensi dell’articolo 9 del decreto legislativo 14 marzo 2013, n. 33, anche il catalogo dei dati e dei metadati, nonché delle relative banche dati in loro possesso e i regolamenti che disciplinano l’esercizio della facoltà di accesso telematico e il riutilizzo di tali dati e metadati, fatti salvi i dati presenti in Anagrafe tributaria.

Giova rammentare per gli atti da pubblicare in «Amministrazione trasparente» rispetto al c.d. albo pretorio on line che nelle Linee Guida n. 15/2014 del Garante privacy al punto «3.a. Albo pretorio online degli enti locali» (ma estensibile a tutte le P.A.), si affronta sia la pubblicazione per “ragioni di trasparenza”, sul modello FOIA (rectius quello del d.lgs. n. 33/2013) che per ragioni di “efficacia legale”[4] della pubblicazione che si intendono assolti con la pubblicazione nei propri siti informatici da parte delle Amministrazioni e degli Enti pubblici obbligati (ai sensi della Legge 18 giugno 2009, n. 69, recante «Disposizioni per lo sviluppo economico, la semplificazione, la competitività nonché in materia di processo civile»): aspetti diversi.

Si afferma che i documenti oggetto di pubblicazione obbligatoria, ex d.lgs. n. 33/2013, vanno ordinariamente pubblicati nei termini indicati dal cit. decreto Trasparenza, osservando che l’art. 8 «Decorrenza e durata dell’obbligo di pubblicazione» detta le regole generali: «i dati, le informazioni e i documenti oggetto di pubblicazione obbligatoria ai sensi della normativa vigente sono pubblicati per un periodo di 5 anni, decorrenti dal 1° gennaio dell’anno successivo a quello da cui decorre l’obbligo di pubblicazione, e comunque fino a che gli atti pubblicati producono i loro effetti, fatti salvi i diversi termini previsti dalla normativa in materia di trattamento dei dati personali e quanto previsto dagli articoli 14, comma 2, e 15, comma 4. Decorsi detti termini, i relativi dati e documenti sono accessibili ai sensi dell’articolo 5».

Si comprende che la norma indicata intende esprimere un concetto di pubblicazione legato ai termini individuati puntualmente ai fini della trasparenza, mentre in presenza di altre forme di trasparenza, quella legale, i termini sono individuati dalla fonte di riferimento speciale o specifica, come del resto per le pubblicazioni in generale dove bisogno individuare la base giuridica di legittimazione (c.d. base giuridica), specie quando sono presenti dati personali (identificativi).

Ad esempio, i provvedimenti amministrativi (quali le determinazioni/deliberazioni) per la loro pubblicazione (e la relativa durata in relazione al c.d. diritto all’oblio) devono trovare la propria fonte nella norma di riferimento, avendo cura di rilevare che l’art. 23  – «Obblighi di pubblicazione concernenti i provvedimenti amministrativi» – del d.lgs. n. 33/2013 dispone che tali determinazioni (i provvedimenti adottati dagli organi di indirizzo politico e dai dirigenti) sono pubblicate e aggiornate ogni sei mesi, in distinte partizioni della sezione «Amministrazione trasparente», non in forma integrale ma «in elenchi», con particolare riferimento ai provvedimenti finali dei procedimenti di:

  • scelta del contraente per l’affidamento di lavori, forniture e servizi, anche con riferimento alla modalità di selezione prescelta ai sensi del codice dei contratti pubblici, relativi a lavori, servizi e forniture, di cui al decreto legislativo 18 aprile 2016, n. 50, fermo restando quanto previsto dall’articolo 9 bis;
  • accordi stipulati dall’Amministrazione con soggetti privati o con altre amministrazioni pubbliche, ai sensi degli articoli 11 e 15 della legge 7 agosto 1990, n. 241.

Per gli altri atti, documenti e provvedimenti è necessario riferirsi alle diverse forme di pubblicità individuate dal d.lgs. n. 33/2013, meglio descritte nei singoli adempimenti nella determinazione ANAC n. 1310 del 28 dicembre 2016, «Prime linee guida recanti indicazioni sull’attuazione degli obblighi di pubblicità, trasparenza e diffusione di informazioni contenute nel d.lgs. 33/2013 come modificato dal d.lgs. 97/2016».

Occorre rammentare, in termini di trasparenza e formato aperto, che il comma 35, lettera f) dell’art. 1 della legge n. 190/2012, obbligava «di pubblicare tutti gli atti, i documenti e le informazioni di cui al presente comma anche in formato elettronico elaborabile e in formati di dati aperti. Per formati di dati aperti si devono intendere almeno i dati resi disponibili e fruibili on line in formati non proprietari, a condizioni tali da permetterne il più ampio riutilizzo anche a fini statistici e la ridistribuzione senza ulteriori restrizioni d’uso, di riuso o di diffusione diverse dall’obbligo di citare la fonte e di rispettarne l’integrità».

4. Pubblicazione dei dati, delle informazioni e dei documenti

Il Capo I ter «Pubblicazione dei dati, delle informazioni e dei documenti» del d.lgs. n. 33/2013 si occupa di stabilire come vanno pubblicati tutti i documenti:

Art. 6 – QUALITÀ DELLE INFORMAZIONI: le informazioni riportate nei siti istituzionali devono rispettare gli obblighi di pubblicazione previsti dalla legge, assicurandone l’integrità, il costante aggiornamento, la completezza, la tempestività, la semplicità di consultazione, la comprensibilità, l’omogeneità, la facile accessibilità, nonché la conformità ai documenti originali in possesso dell’Amministrazione, l’indicazione della loro provenienza e la riutilizzabilità: la pubblicazione deve rispettare i termini previsti nel decreto Trasparenza: la qualità delle informazioni diffuse non può, in ogni caso, costituire motivo per l’omessa o ritardata pubblicazione dei dati, delle informazioni e dei documenti.

Art. 7 – DATI APERTI E RIUTILIZZO (c.d. open data): i documenti, le informazioni e i dati oggetto di pubblicazione obbligatoria, resi disponibili anche a seguito dell’accesso civico sono pubblicati:

  • in formato di tipo aperto, ai sensi dell’68 del CAD[5];
  • e riutilizzabili ai sensi del decreto legislativo 24 gennaio 2006, n. 36, del decreto legislativo 7 marzo 2005, n. 82, e del decreto legislativo 30 giugno 2003, n. 196, senza ulteriori restrizioni diverse dall’obbligo di citare la fonte e di rispettarne l’integrità.

Il Garante privacy[6] annota, sul punto, che il riutilizzo di tali documenti non deve pregiudicare il livello di tutela delle persone fisiche con riguardo al trattamento dei dati personali fissato dalle disposizioni di diritto europeo e nazionale in materia: le nuove disposizioni introducono specifiche eccezioni al riutilizzo fondate sui principi di protezione dei dati, prevedendo che una serie di documenti del settore pubblico contenenti tale tipologia di informazioni siano sottratti al riuso anche qualora siano liberamente accessibili online.

Si ricava che il principio generale del libero riutilizzo di documenti contenenti dati pubblici, stabilito dalla disciplina nazionale ed europea, riguarda essenzialmente documenti che non contengono dati personali oppure riguarda dati personali opportunamente aggregati e resi anonimi.

Conclude il Garante privacy che il semplice fatto che informazioni personali siano rese pubblicamente conoscibili on line per finalità di trasparenza questo non significa che le stesse siano liberamente riutilizzabili da chiunque e per qualsiasi scopo, bensì impone al soggetto chiamato a dare attuazione agli obblighi di pubblicazione sul proprio sito web istituzionale di determinare – qualora intenda rendere i dati riutilizzabili – se, per quali finalità e secondo quali limiti e condizioni eventuali utilizzi ulteriori dei dati personali resi pubblici possano ritenersi leciti alla luce del “principio di finalità” e degli altri principi di matrice europea in materia di protezione dei dati personali.

Art. 7 bis – RIUTILIZZO DEI DATI PUBBLICATI: dove si distinguono le pubblicazioni contenenti dati personali, diversi dai dati sensibili e dai dati giudiziari, che comportano la possibilità di una diffusione dei dati medesimi attraverso siti istituzionali, nonché il loro trattamento secondo modalità che ne consentono la indicizzazione e la rintracciabilità tramite i motori di ricerca web e il loro riutilizzo, ai sensi dell’articolo 7, nel rispetto dei principi sul trattamento dei dati personali.

Le pubblicazioni ulteriori, ovvero quello che non sussiste un obbligo di pubblicazione ai sensi del decreto Trasparenza o sulla base di specifica previsione di legge o regolamento, nel rispetto dei limiti indicati dall’articolo 5 bis, devono avvenire in forma anonima per i dati personali eventualmente presenti, con evidenti limitazioni in presenza di dati riferiti a determinate situazioni, rendendo non intelligibili i dati personali non pertinenti o, se sensibili o giudiziari, non indispensabili rispetto alle specifiche finalità di trasparenza della pubblicazione.

ART. 8 DECORRENZA E DURATA DELL’OBBLIGO DI PUBBLICAZIONE: vengono previsti i termini ordinatori di pubblicazione (salvo i casi specifici) il c.d. diritto all’oblio (cancellazione)[7]:

  • i dati, le informazioni e i documenti oggetto di pubblicazione obbligatoria ai sensi della normativa vigente sono pubblicati per un periodo di 5 anni, decorrenti dal 1° gennaio dell’anno successivo a quello da cui decorre l’obbligo di pubblicazione, e comunque fino a che gli atti pubblicati producono i loro effetti, fatti salvi i diversi termini previsti dalla normativa in materia di trattamento dei dati personali e quanto previsto dagli articoli 14, comma 2, e 15, comma 4;
  • decorsi detti termini, i relativi dati e documenti sono accessibili ai sensi dell’articolo 5 (accesso civico).

ART. 9 ACCESSO ALLE INFORMAZIONI PUBBLICATE NEI SITI: indica l’obbligo di inserire nella home page dei siti istituzionali un’apposita sezione denominata «Amministrazione trasparente», al cui interno sono contenuti i dati, le informazioni e i documenti pubblicati ai sensi della normativa vigente.

Per evitare eventuali duplicazioni, la suddetta pubblicazione può essere sostituita da un collegamento ipertestuale alla sezione del sito in cui sono presenti i relativi dati, informazioni o documenti, assicurando la qualità delle informazioni di cui all’articolo 6, chiarendo un dovere di natura cogente che impedisce alle P.A. di disporre filtri e altre soluzioni tecniche atte ad impedire ai motori di ricerca web di indicizzare ed effettuare ricerche all’interno della sezione «Amministrazione trasparente», salvo ovviamente i casi in cui siano presenti dati personali (particolari, i c.d. “ex sensibili” e giudiziari, o che creino disagio).

In effetti, la presenza di documenti, caso di specie, graduatorie, visibili e liberamente scaricabili, con la presenza di dati personali (indirizzo di residenza ed e-mail, codice fiscale, numero di telefono, dati riferiti all’invalidità) non è coerente con le regole sulla pubblicazione degli atti nel sito web istituzionale, atteso che le ulteriori informazioni di carattere personale relative ai soggetti inseriti nei testi documentali non risultano necessarie rispetto alla finalità perseguite con la pubblicazione.

Il Garante per la protezione dei dati personali conferma che la pubblicazione in chiaro, anche di informazioni non necessarie rispetto alle finalità perseguite con la pubblicazione, nonché dati relativi alla salute di taluni docenti, risulta un trattamento non conforme alla disciplina rilevante in materia di protezione dei dati personali, in violazione (oltre all’applicazione di una sanzione):

  • dei principi di “liceità, correttezza e trasparenza” e di “minimizzazione dei dati”, di cui all’art. 5, par. 1, (par. 1, lett. a) e c) del Regolamento UE 679/2016;
  • in assenza di un presupposto normativo per la pubblicazione, di cui all’art. 6, par. 1, lett. c) ed e), par. 2 e par. 3, lett. b), del Regolamento e 2 ter, commi 1 e 3, del Codice in materia di protezione dei dati personali;
  • del divieto di diffusione di dati relativi alla salute, di cui all’art. 9, parr. 1, 2, 4, del Regolamento e art. 2 septies, comma 8, del Codice[8].

Note

[1] La firma digitale in formato CAdES dà luogo un file con estensione finale <*.p7m> e può essere apposta a qualsiasi tipo di file, ma per visualizzare il documento oggetto della sottoscrizione è necessario utilizzare un’applicazione specifica. Invece, la firma digitale in formato PAdES, più nota come «firma PDF», è un file con normale estensione <*.pdf>, leggibile con i comuni readers disponibili per questo formato, sicché sussiste la piena equivalenza, riconosciuta a livello europeo, delle firme digitali nei formati CAdES e PAdES:, secondo la normativa nazionale, la struttura del documento firmato può essere indifferentemente PAdES o CAdES, Cass. civ, sezioni Unite, 27 aprile 2018, n. 10266.

[2] La c.d. “marcatura temporale” è il processo con cui un certificatore accreditato crea e appone su un documento informatico, digitale o elettronico una “firma digitale del documento” alla quale sono associate le informazioni relative alla data e all’ora di creazione che, ove siano state seguite le regole tecniche sulla validazione temporale, sono così opponibili ai terzi, Cass. civ., sez. I, ord., 13 febbraio 2019, n. 4251.

[3] Vedi il comma 7 dell’art. 1, del D.L. n. 162/2019, «Disposizioni urgenti in materia di proroga di termini legislativi, di organizzazione delle pubbliche amministrazioni, nonché di innovazione tecnologica».

[4] Si tratta di una previsione legale secondo cui, nel caso di atti non assoggettati a notifica individuale, il terminus a quo per l’impugnativa decorre dall’ultimo giorno della pubblicazione, se questa sia prevista da disposizioni di legge o di regolamento, Cons. Stato, sez. V, 27 settembre 2018, n. 5567.

[5] Sulla tipologia del formato si vedano DPCM 10 dicembre 2008, «Specifiche tecniche del formato elettronico elaborabile (XBRL) per la presentazione dei bilanci di esercizio e consolidati e di altri atti al registro delle imprese»; DPCM 13 novembre 2014, «Regole tecniche in materia di formazione, trasmissione, copia, duplicazione, riproduzione e validazione temporale dei documenti informatici nonché di formazione e conservazione dei documenti informatici delle pubbliche amministrazioni ai sensi degli articoli 20, 22, 23 -bis, 23 -ter, 40, comma 1, 41, e 71, comma 1, del Codice dell’amministrazione digitale di cui al decreto legislativo n. 82 del 2005»; Direttiva 2013/37/UE che modifica la direttiva 2003/98/CE relativa al riutilizzo dell’informazione del settore pubblico. Secondo le indicazioni AGID, i “Formati aperti” sono: «il formato dei dati digitali si definisce “aperto” quando ne viene resa pubblica, mediante esaustiva documentazione, la sintassi, la semantica, il contesto operativo e le modalità di utilizzo. Tali informazioni, unitamente ad una guida all’uso del formato, orientata alla lettura da parte dell’utilizzatore, devono essere presenti in uno o più documenti rilasciati dall’ente proponente lo standard».

[6] Garante per la protezione dei dati personali, «Linee guida in materia di trattamento di dati personali, contenuti anche in atti e documenti amministrativi, effettuato per finalità di pubblicità e trasparenza sul web da soggetti pubblici e da altri enti obbligati», Reg. provvedimenti n. 243 del 15 maggio 2014.

[7] La pubblicazione di un’informazione concernente una persona determinata, a distanza di tempo da fatti e avvenimenti che la riguardano, non può che integrare la violazione del fondamentale diritto all’oblio; Cass., sez. I, 20 marzo 2018, n. 6919.

[8] Garante per la protezione dei dati personali, doc. web n. 9283014, «Ordinanza ingiunzione nei confronti di …», Registro dei provvedimenti n. 21 del 30 gennaio 2020.

Articolo a cura di Maurizio Lucca

Download PDF

https://www.ictsecuritymagazine.com/articoli/pubblicazione-e-formato-aperto-dei-documenti-amministrativi/

L’Immuni tedesca pronta al lancio, ma data protection troppo debole

La prossima settimana il Governo tedesco presenterà ufficialmente ai suoi cittadini la “Corona-warn-app”, secondo quanto dichiarato dal ministro della Salute Jens Spahn, una soluzione molto simile alla nostra “Immuni”.

Il problema è che ancora prima del suo lancio, l’app in questione presenta diverse vulnerabilità in termini di privacy e sicurezza dei dati raccolti.

Un’app contro il Coronavirus

L’applicazione dovrebbe funzionare come un diario personale dei contatti, che ogni giorno teniamo con le persone, da quelli occasionali a quelli costanti nel tempo. Tramite funzionalità bluetooth dello smartphone, si registreranno tutte le interazioni dei cittadini che hanno scaricato e attivato il servizio.

Nel momento in cui uno di questi dovesse risultare positivo al Coronavirus si potrà facilmente e rapidamente risalire a tutte le persone che hanno avuto con lui occasione di contatto (in base alla distanza fisica e alla frequenza delle interazioni), avvertendole del rischio di contagio.

Tutti dati raccolti in anonimato, tengono a ribadire da Berlino, ma le associazioni per la tutela della privacy e la cybersecurity non sono convinte che il programma sia in grado di proteggere i dati personali in maniera efficace.

Da più parti si chiede una legge apposita per l’app contro il Coronavirus in Germania, per garantire un’adeguata data protection.

Serve una legge

Ad esempio, l’hacker civico Fabian Scherschel, esaminando il codice dell’applicazione, ha dichiarato su heise.de che non è possibile chiedere ai cittadini di scaricare un software che non è stato testato un numero sufficiente di volte. È evidente che in esso si possono nascondere numerose minacce informatiche.

Alvar Freude, esperto di sicurezza IT, ha detto ad Euractive Germany che sono state già individuate diverse vulnerabilità e che anche un hacker di medio livello potrebbe facilmente violare il database dell’applicazione, sottraendo dati personali sensibili.

Altro graddne problema, sollevato invece da Rainer Rehak, responsabile di data protection, è la possibilità da parte di Google ed Apple di poter accedere al database e magari rivendere i dati a terzi. Per questo è fondamentale, secondo molti altri esperti, che il Governo vari una legge dedicata alla protezione dei dati.

Una legge che una volta per tutte definisca cosa si può o meno fare con questi dati, in che modo e, soprattutto, chi è autorizzato a farlo.

Anche in Italia stiamo facendo i conti con l’app “Immuni” per il tracciamento del contagio e, nonostante numerose criticità sollevate da più parti, nei giorni scorsi è arrivato l’ok del Garante privacy, con l’indicazione di integrare al più presto diverse misure volte proprio al rafforzamento della sicurezza di dati personali.

https://www.key4biz.it/limmuni-tedesca-pronta-al-lancio-ma-data-protection-troppo-debole/309436/


COVID-19 privacy protection bill introduced with bipartisan support

A global pandemic is no excuse for sticking your nose in other people's private data.
Enlarge / A global pandemic is no excuse for sticking your nose in other people’s private data.

A group of lawmakers from both parties is putting forth legislation that aims to protect Americans’ privacy and personal data while advancing public health initiatives in the face of COVID-19.

Well over 100,000 people in the United States have died as a result of the current pandemic, which is far from over. Mitigating the further spread of the disease will require robust contact tracing, among other efforts. The scale of tracing required, however, is enormous and difficult to manage.

In the modern era, any issue of scale is met with the promise of an app, and contact tracing is no different. Apple and Google worked together on an API for contact tracing, which was recently deployed to phones. But public confidence in contact-tracing apps is already mixed at best, and recent statements by state and local governments conflating public health contact tracing with police investigation of protesters have sown further distrust.

A proposed bill, called the Exposure Notification Privacy Act (PDF), seeks to limit what data entities collecting COVID-19 exposure data can collect and how they can use it.

The Act would first require all contact tracing to be opt-in only, requiring “affirmative express consent.” The text specifically mandates that every user of an app would have to consent clearly and voluntarily, rather than just having consent inferred from “continued use of a service or product,” as so many platforms currently do.

Operators of such apps would also be required not only to gather the minimum amount of user information necessary and de-identify aggregate data but also to promise not to combine it with other data in order to identify “any individual or device.” App makers would also be required to use the data they gather for public health purposes only, not for any commercial purpose, and any entity to which they might transfer user data would be required to adhere to the same conditions.

Senators Maria Cantwell (D-Wash.) and Bill Cassidy (R-La.) together introduced the bill, with Sen. Amy Klobuchar (D-Minn.) signing on as a co-sponsor.

“Public health needs to be in charge of any notification system so we protect people’s privacy and help them know when there is a warning that they might have been exposed to COVID-19,” Cantwell said in her written statement. She also told the Washington Post she’s not inclined to use contact tracing apps without such permissions in place, adding, “We’re all irritated our browser history might be sold a thousand times over, but when it’s your healthcare history, it’s a whole new realm.”

Cassidy echoed the sentiment to the Post, saying, “I think if you ask most people, ‘Do you trust Google to respect your privacy?’” the answer is no. “This is a matter of perception. It’s not an indictment of Google; we’re making sure people are comfortable with this.”

Several public health and digital rights experts and advocates endorsed the bill, expressing hope it could help technologists and public health officials strike the right balance of increasing public safety while protecting privacy.

This isn’t the first stab Congress has taken at a coronavirus-specific privacy bill, but it is the first such effort to hit the ground running with at least some support from both parties. The Public Health Emergency Privacy Act, introduced in May, has Democratic backers in both the House and Senate but is unlikely to win Republican support. That proposal followed an earlier bill, the COVID-19 Consumer Data Protection Act, which was put forth by Senate Republicans and is unlikely to win Democratic support.

https://arstechnica.com/?p=1680625


Fase 2, le riaperture e qualche incognita sul trattamento dei dati personali

La rubrica “Digital & Law” è curata da D&L Net e offre una lettura delle materie dell’innovazione digitale da una prospettiva che sia in grado di offrire piena padronanza degli strumenti e dei diritti digitali, anche ai non addetti ai lavori. Per consultare tutti gli articoli clicca qui.

Articolo di Andrea Broglia, Avvocato –  esperto in privacy e ICT Law

Il decreto legge n. 33 dello scorso 16 maggio nel consentire la ripresa di molte attività ha contemporaneamente imposto l’osservanza di una consistente, variegata e diffusa platea di prescrizioni, contenute in protocolli e linee guida adottati sia centralmente sia dalle Regioni e dalla Conferenza delle stesse (art. 1, n. 14).

Il 22 maggio quest’ultima ha aggiornato le “Linee Guida per la riapertura delle attività economiche e produttive” di qualche giorno precedenti.

Diverse Regioni hanno provveduto a precisare proprie specifiche indicazioni o a far proprie quelle adottate in sede nazionale (ad es.: Lombardia, Piemonte, Lazio, Campania).

Tutte queste pubblicazioni, coerentemente con i Protocolli per la ripresa delle attività produttive di fine di aprile, prevedono azioni tese a limitare il più possibile le circostanze di contagio e sono, fondamentalmente, finalizzate a rinforzare le tre misure principali di contenimento dell’epidemia: utilizzo di dispositivi protettivi (d.p.i., ossia le mascherine), mantenimento della distanza e igiene personale.

Rilevazione delle temperatura dei dipendenti

Come già indicato nel Protocollo nazionale, le misure prevedono la rilevazione della temperatura dei dipendenti al fine di, eventualmente, impedire l’accesso a coloro che presentino un valore superiore a 37,5 gradi, oppure di intervenire senza ritardo laddove i sintomi si manifestino durante lo svolgimento dell’attività lavorativa.

Tale operazione costituisce, come del resto indicato anche nel protocollo (si veda la nota 1 dello stesso) un’attività di trattamento di dati personali, anche laddove essa sia effettuata mediante la sola rilevazione e senza registrazione.

Tenuto conto che in diverse Regioni l’operazione è obbligatoria, ne derivano importanti conseguenze da un punto di vista gestionale.

L’azienda dovrà pertanto rilevare la temperatura senza registrare il dato ma anche fornire un’adeguata informativa, implementando quelle già circolarizzate ai dipendenti; precisare le finalità di prevenzione del contagio e indicare quale base giuridica l’adempimento dell’obbligo di legge costituito dall’applicazione del Protocollo e/o delle Linee Guida della rispettiva Regione di appartenenza; oltre a ciò sarà opportuno precisare il termine massimo di conservazione, rappresentato al momento solo genericamente con il “termine” del periodo emergenziale o, al più al 31 dicembre 2020.

Ma le necessità di compliance non terminano qui perché, evidentemente, sarà opportuno predisporre una adeguata integrazione della specifica autorizzazione al trattamento già fornita al dipendente incaricato della rilevazione e individuare misure di sicurezza fisiche e tecniche, oltre che organizzative, adeguate al trattamento dei dati così raccolti (non si dimentichi che la necessità di registrazione può sorgere al fine di documentare l’impedimento all’accesso o il superamento delle soglie durante lo svolgimento della prestazione).

Laddove i soggetti incaricati siano esterni rispetto all’azienda, come avviene nel caso delle società di sicurezza, sarà invece necessario procedere alla contrattualizzazione di tale incarico ai sensi dell’art. 28 del Regolamento Europeo n. 679/2016.

Non per ultimo è opportuno predisporre adeguate modalità per garantire dignità e riservatezza in relazione ai dati di coloro che risultino sintomatici.

Al necessario aggiornamento del registro delle attività di trattamento di cui all’art. 30 del GDPR si aggiunge quanto previsto dall’art. 35 in tema di valutazione di impatto e tutto quanto previsto in relazione alle necessità derivanti dalle cautele e procedure in tema di rientro di personale già positivo o sottoposto a quarantena (si veda, nello specifico, quanto previsto dal Protocollo 24 aprile).

Rilevazione della temperatura dei clienti

Le linee guida delle Regioni prevedono, in molti casi, sempre ovviamente con finalità di contenimento del contagio e, pertanto, per uno scopo del tutto condivisibile, la raccolta e la conservazione non solo della temperatura dei dipendenti, ma anche dei clienti e dei visitatori: ciò avviene ad esempio per il settore della ristorazione, per il settore delle piscine e delle palestre, per le attività turistiche come stabilimenti balneari e spiagge nonché per molti servizi alla persona (estetisti, acconciatori, barbieri).

In tali casi la prescrizione è quella della registrazione della temperatura e del mantenimento di tale dato per un periodo minimo di 14 giorni (nel Lazio il termine giunge al minimo di 30 giorni).

Si tenga presente che nei locali con posti a sedere ma anche in tante altre realtà (si pensi ai parrucchieri o agli estetisti) l’invito è, anche, alla previa prenotazione, con ulteriore, connesso, trattamento di dati.

Comprensibili gli scopi contenitivi, sembrano peraltro leciti alcuni dubbi in punto formulazione di tali obblighi, di rispetto delle indicazioni del Garante Privacy e, non per ultimo, di notevole appesantimento delle realtà che vorranno adempiere rispettando alla lettera i dettati normativi.

Non risultano, infatti, precisate, molte delle necessità che tali modalità e tipologie di trattamento comportano: la necessaria informazione, la raccolta, la conservazione, l’eventuale comunicazione di tali informazioni, l’effettiva cancellazione, la necessità di adozione di misure tecniche adeguate per la conservazione appaiono tutti, come già visto per quanto riguarda i dipendenti e per limitarsi a minime osservazioni, aspetti completamente (o volutamente?) ignorati dalle autorità ma di cui i titolari dovrebbero farsi carico in un periodo di faticosa ripresa e con molteplici problemi da affrontare.

Senza dire che una tale vasta, generalizzata e indiscriminata raccolta di una moltitudine di dati personali relativi a molte e diverse attività degli utenti, correttamente analizzata, consentirebbe precise profilazioni e puntuali tracciamenti di una gran mole di soggetti su larga scala, v’è soprattutto da evidenziare che non è stata fornita agli operatori alcuna indicazione sulle corrette modalità di adempimento (anche qui: volutamente o per “dimenticanza”?).

Se è da credere che realtà più grandi e strutturate sono certamente abituate a procedure e modalità adeguate per il trattamento di dati di vaste porzioni di clientela (si pensi alle strutture ricettive, alle catene di ristoranti, alle aziende operanti nel campo dei servizi alla persona), non sembra invece esagerato ritenere che realtà più piccole ma estremamente diffuse nel contesto italiano appaiono impreparate a gestire una tale quantità di informazioni in modo adeguato.

Spiace dunque, in definitiva, rilevare che il buon proposito del contenimento di una epidemia subdola e pericolosa finisca per essere gestito, sotto taluni aspetti, in modo assai poco consapevole e foriero di ulteriori svilimenti delle informazioni e dei dati personali di tutti noi “utenti”: alla ricorrenza dei due anni di applicabilità del Regolamento 679 i passi da fare per una reale consapevolezza e, in fin dei conti, per una effettiva tutela di un diritto riconosciuto dalla Carta dei diritti fondamentali dell’Unione Europea, deve ancora faticare per raggiungere il posto che merita, che è di pari rango rispetto a tanti altri diritti. 

Articolo di Andrea Broglia, Avvocato –  esperto in privacy e ICT Law

https://www.key4biz.it/fase-2-le-riaperture-e-qualche-incognita-sul-trattamento-dei-dati-personali/307887/


5G, ZTE riceve certificati di privacy e sicurezza nel Regno Unito

La cinese ZTE ha ottenuto in Gran Bretagna il certificato ISO/IEC 27701:2019, che copre la fornitura di servizi di ricerca, sviluppo e manutenzione delle soluzioni 5G NR e UME. Il documento è stato rilasciato dal British Standards Institution (BSI).

Si tratta di certificazioni che riconoscono al fornitore globale di soluzioni tecnologiche per le telecomunicazioni, che il sistema per la protezione dei dati adottato è risultato pienamente conforme agli standard internazionali di sicurezza delle informazioni.

L’ISO/IEC approvato dal BSI riguardava in particolar modo la sicurezza dei servizi 5G.

Oltre alla sicurezza delle infrastrutture, è stato valutato anche il processo di protezione della privacy.

A riguardo, il gruppo cinese si è impegnato a costruire un sistema di protezione della privacy e di conformità end-to-end, a ciclo chiuso e orientato ai processi.

Lo stesso concetto di protezione della privacy è stato integrato nel processo di sviluppo del prodotto, che costituisce il nucleo della competitività di ZTE.

Scopo dell’ISO/IEC 27701:2019, rilasciato congiuntamente dall’Organizzazione Internazionale per la Standardizzazione (ISO) e dalla Commissione Elettronica Internazionale (IEO), è aiutare le organizzazioni a proteggere ed elaborare le informazioni personali.

Un obiettivo che va sempre raggiunto in conformità alle leggi europee sulla protezione dei dati, come il Regolamento generale sulla protezione dei dati (GDPR).

https://www.key4biz.it/5g-zte-riceve-certificati-di-privacy-e-sicurezza-nel-regno-unito/307588/