Adesso eBay controlla la presenza di sistemi di controllo in remoto


Il sito di e-commerce ha introdotto un sistema di monitoraggio che esegue una scansione delle porte per individuare eventuali PC infetti.

Troppe truffe informatiche ed eBay corre ai ripari. La piattaforma di aste online si trova infatti coinvolta suo malgrado in molte attività dei cyber criminali, che sfruttano il sito per acquistare beni utilizzando gli account delle loro vittime.

La reazione degli sviluppatori di eBay, però, è piuttosto curiosa e ha sollevato molta curiosità tra gli esperti del settore. Avrebbero infatti introdotto un sistema che esegue una scansione di alcune porte del PC che si collega al sito.

Ad accorgersene è stato uno sviluppatore che ha segnalato la cosa sul suo blog. Una piccola indagine da parte dei colleghi di Bleeping Computer ha confermato la presenza di un JavaScript chiamato check.js che avvia un collegamento a una serie di specifiche porte al momento del collegamento al sito.

Analizzando le porte sottoposte a scansione, i giornalisti hanno potuto associarle a numerosi strumenti di controllo o assistenza in remoto. La loro opinione (che condividiamo) è che gli sviluppatori di eBay abbiano introdotto questo controllo per poter individuare eventuali PC controllati da pirati informatici.

eBay

Fonte: Bleeping Computer

L’utilizzo di strumenti legittimi per il controllo remoto (come Remote Desktop) è ormai una prassi abituale per molti cyber criminali, che utilizzano i software come trojan o, in altri casi, usano le stesse porte utilizzate dai VNC (Virtual Network Computing) con i loro malware.

Il fatto che eBay sia particolarmente coinvolto in questo tipo di attività illecite è dovuto alle abitudini degli utenti, che spesso mantengono attivo il login al sito per poterlo visitare con facilità e maggiore frequenza, per esempio quando vogliono verificare l’andamento di un’asta.

Un comportamento che consente ai pirati informatici di accedere facilmente all’account e portare a termine gli acquisti fraudolenti.

Il JavaScript inserito nel sito eBay, che in un primo momento ha provocato qualche protesta tra gli esperti che hanno visto questa scansione come un’attività potenzialmente “intrusiva”, sarebbe quindi una forma di controllo che avrebbe lo scopo di mitigare il rischio di frodi ai danni dei suoi utenti.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/05/27/adesso-ebay-controlla-la-presenza-di-sistemi-di-controllo-in-remoto/?utm_source=rss&utm_medium=rss&utm_campaign=adesso-ebay-controlla-la-presenza-di-sistemi-di-controllo-in-remoto


Buone pratiche di cybersecurity e centralità degli aspetti comportamentali: il futuro dell’‘identità’ è nella biometria

Il 7 maggio il World Password Day ha portato a una necessaria riflessione critica sulle nostre abitudini in tema di credenziali.

In linea di principio tutti sanno come le password siano gatekeeper fondamentali per le nostre identità digitali, permettendoci di accedere ad acquisti online, incontri, attività bancarie, social media, lavoro e comunicazioni. Nel suo libro “Perfect Password” del 2005, il cyber esperto Mark Burnett ha per la prima volta incoraggiato le persone ad avere una “giornata delle password”, in cui aggiornare le password importanti. Ispirata da questa idea, nel maggio 2013 Intel Security ha preso l’iniziativa di dichiarare ogni primo giovedì di maggio World Password Day .

La privacy di ognuno, in sostanza, si basa sulla sicurezza dei propri dati.

In un mondo cibernetico, le password sicure sono essenziali, quindi SecureAuth ha condotto una ricerca per indagare sul nostro approccio all’uso sicuro e responsabile di applicazioni, portali, sistemi, strumenti di business e account online nella nostra vita quotidiana. L’obiettivo è “ottenere una migliore comprensione dei meccanismi psicologici della average person – dalla Generazione Z ai Baby Boomer e oltre – quando si tratta di sicurezza e privacy personale, e le abitudini che stanno contribuendo alla sfida di proteggere e metter al sicuro la nostra privacy online”.

Con quasi il 50% degli intervistati in 2.000 consumatori della popolazione generale degli Stati Uniti, il “Rapporto sullo stato dell’identità-2020” fornisce un set di dati oggettivi rispetto alle abitudini di sicurezza e privacy che i consumatori applicano sia nella loro vita personale che professionale.

Eccone i principali risultati:

  1. nonostante tutti gli esperti di informatica lo ricordino sempre, le “cattive abitudini di password” si confermano come “un grosso problema per la nostra vita personale e lavorativa”. Molte persone utilizzano la stessa password per più di un account e la maggior parte lo utilizza su 3-7 account (62%), mentre il 10% afferma di utilizzare la stessa password su più di 10 account. Inoltre, “il 44% delle persone ha ammesso di utilizzare le proprie password personali sul lavoro”;
  2.  il vero problema è che “le persone sono prevedibili a causa di password davvero uniche che sono un mal di testa da ricordare”;
  3. nei luoghi di lavoro, il management spesso si comporta “peggio del personale nell’igiene delle password”, poiché solo il 38% di coloro che occupano posizioni dirigenziali afferma di utilizzare password di lavoro uniche. E “il 34% delle persone occupate con un ruolo dirigenziale ammette di aver usato una delle password più comuni”;
  4.  la condivisione non è valutata come un problema quando si tratta di password. Gli account dei servizi di streaming video hanno le password o le credenziali di accesso più condivise, seguite dagli account di gioco online e dalle password dei telefoni cellulari. Il tipo di account con le password con le credenziali meno condivise “si riferisce alle e-mail di lavoro”, anche se il 34% rivela di aver “condiviso la propria password per l’e-mail di lavoro”;
  5. la maggior parte dei consumatori condivide le password in modo da facilitare, di fatto, l’hacking. Il 20% dei consumatori ammette di condividere una password utilizzando un messaggio di testo, il 19% di una telefonata, il 15% di una nota scritta e il 10% via e-mail.

Ecco perché alla fine del Rapporto troviamo una dichiarazione in cui Bil Harmer (CISO & Chief Evangelist, SecureAuth) afferma che “è importante ricordare, anche se le password sono crittografate, gli hacker possono usare la forza bruta contro di loro e scoprire quali siano. Alla fine, la vittima non avrà avvertimenti avanzati, motivo per cui le password devono scomparire e deve essere implementata una forma elevata di autenticazione continua”.

Quindi, in prospettiva, “il futuro dell’identità sta nella biometria” – riconoscimento vocale, lettore di impronte digitali, riconoscimento facciale o scansione della retina – per ottenere l’accesso a risorse sicure. Ma “bisogna fare più istruzione per aumentare l’appetito e la volontà tra i consumatori medi”.

Al momento, solo meno di un consumatore su tre conferma di sentirsi “a proprio agio nel condividere alcuni dei loro dati biometrici con una società da cui acquistano beni e servizi o con il governo”.

Viceversa, “nonostante gli alti livelli di disagio” quando richiesto specificamente (“il 57% delle persone afferma di sentirsi a proprio agio, mentre il 43% ritiene che i propri dati potrebbero essere violati”), “i dati mostrano che le persone stanno già utilizzando la biometria in più contesti” senza problemi particolari.

Più in dettaglio, “il 51% dei consumatori stanno già utilizzando la biometria” ed è disposto “a condividere i propri dati biometrici per risparmiare tempo: I) il 13%  li condividerà per risparmiare 30 secondi o meno, II) il 12% per risparmiare 5 minuti, III) il 10% per risparmiare 10-30 minuti”.

Sembra quindi sicuro che il futuro della protezione della nostra identità e del miglioramento della sicurezza risieda nella biometria. Per ora, tuttavia, sono necessarie più istruzione e consapevolezza per “facilitare i meccanismi mentali delle average person a migliorare il loro appetito e la volontà di abbracciare il potenziale della biometria”.

Nel frattempo, la ricerca ha chiaramente identificato “che le persone all’interno o all’esterno dell’ufficio non stanno rispettando le migliori pratiche relative alle password che sfortunatamente mettono a rischio i nostri dati personali e la privacy”.

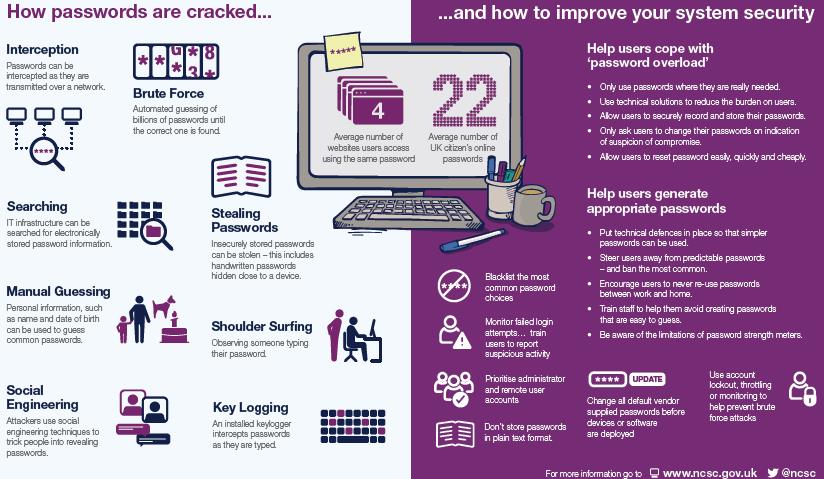
Quindi, in attesa di sviluppi futuri – ma in parte già in corso – vale la pena di riassumere i suggerimenti per la password da seguire in questo periodo turbolento, come d’altronde non mancano di fare anche altre fonti (vedasi ad es. schema del National Cyber Security Centre – NCSC).

Ogni “utente medio” farebbe quindi bene a:

  • cambiare una vecchia password in una password alfanumerica forte e unica che sia almeno nelle doppie cifre dei caratteri per ogni account che ha;
  • modificare le password ogni pochi mesi o ogni volta che ritenga che i suoi account possano essere stati compromessi;
  • attivare l’autenticazione a due fattori per gli account più importanti;
  • proteggere con password il proprio router wireless;
  • non archiviare le password sul computer o telefono;
  • disconnettersi al termine di un programma;
  • rimuovere periodicamente i file temporanei di Internet;
  • se sa di avere un account che non usa mai, eliminarlo. Trattenere vecchi account può esporre a grandi hack o intrusioni online, anche perché, se quell’account è ancora collegato ad altri siti e servizi (come il proprio account di social network o l’autenticazione a due fattori), un utente malintenzionato potrebbe accedere a tali account reimpostando le password inviate al vecchio indirizzo email;
  • ogni volta che installa un’app, verranno chieste le autorizzazioni per le funzioni o i dati del telefono, come contatti, foto, fotocamera o anche il dialer del telefono stesso. Fare attenzione alle app che si installano, poiché una sola “app canaglia” può creare un buco nelle protezioni della privacy;
  • l’uso del blocco degli annunci pubblicitari può impedire agli annunci di installare cookie di tracciamento e persino malware;
  • se si usa una rete pubblica (come un hotspot Wi-Fi), fare molta attenzione, poiché ogni pagina visitata esporrà le proprie informazioni personali, inclusi nomi utente e password;
  • non solo è saggio stare attenti a ciò che si archivia nel cloud ove possibile, ma anche assicurarsi che i vari cloud siano sicuri.

Agli utenti “avanzati” simili regole possono apparire scontate: ma la realtà dei comportamenti posti in essere da gran parte dei consumatori dimostra ancora che, troppo spesso, i behavioral security duties vengono misconosciuti o trascurati e quanto una maggiore cyber awareness nella pratica quotidiana sia oltremodo necessaria.

Articolo a cura di Sergio Guida

Da economista aziendale ha maturato esperienze in gruppi industriali diversi per settori, dimensioni e caratteristiche. Specializzato in pianificazione e controllo di gestione, finanza, risk e project management, sistemi di rendicontazione integrativi (sociale, ambientale e intangible assets), è stato relatore in convegni e seminari e ha pubblicato articoli di economia, finanza, strategie e compliance.

Forti interessi verso complessità, multidisciplinarietà, innovazione tecnologica, concentrati ora su digital economy, interazione uomo-macchina (aspetti etici, cognitivi ed epistemologici), data protection & privacy regulations.

Download PDF

https://www.ictsecuritymagazine.com/articoli/buone-pratiche-di-cybersecurity-e-centralita-degli-aspetti-comportamentali-il-futuro-dellidentita-e-nella-biometria/


Videointervista a Giuseppe Busia (Segr. Generale Garante Privacy): “Con nuovo Registro Opposizioni azzerati precedenti e non più attuali consensi al telemarketing

“Chi si iscriverà al nuovo Registro Pubblico delle Opposizioni potrà richiedere la cancellazione tutti i consensi dati in passato a ricevere chiamate di telemarketing, che oggi invece ci disturbano”. Questa è la prima novità illustrata nella videointervista da Giuseppe Busia, Segretario Generale Autorità Garante privacy, in merito al Registro Pubblico delle Opposizioni, che entro fine anno sarà ampliato alle numerazioni mobili in base legge approvata a dicembre del 2018. 

[embedded content]

Il Registro Pubblico delle Opposizioni è gestito dalla Fondazione Ugo Bordini, per conto del Ministero dello Sviluppo economico. Il mandato del Mise alla Fondazione è anche esplorare l’utilizzo di nuove tecnologie, fra cui la Blockchain, per rendere più efficiente, economico e affidabile la gestione del Registro.

“In attesa di conoscere in maniera più approfondita il prototipo ‘Decentralized Robinson List’ della Fondazione Ugo Bordoni”, ha risposto Busia alla nostra domanda, nel corso della videointervista, “la blockchain dovrà garantire che i consensi espressi dagli utenti, che sono dati personali, vengano protetti e non rimangano per sempre nella storia della blockchain”. “Allo stesso tempo”, ha aggiunto, “potrebbe essere utilizzata la stessa tecnologia per colmare alcune lacune della legge, in particolare non si ha un registro chiaro, visibile ed impegnativo per i call center delle campagne promozionali e dei numeri degli utenti che utilizzano. Se questo sistema sarà reso trasparente, anche con la blockchain, accrescerà il rispetto dei diritti degli utenti e consentirà al Garante Privacy di intervenire, rispetto ai reclami, e di sanzionare gli operatori che praticano il telemarketing selvaggio”, ha concluso Giuseppe Busia.

Per approfondire

  • Il Podcast dell’intervista a Giuseppe Busia (Per ascoltare clicca qui)

Ascolta “Telemarketing, le novità in arrivo” su Spreaker. https://www.key4biz.it/videointervista-a-giuseppe-busia-segr-generale-garante-privacy-con-nuovo-registro-opposizioni-azzerati-precedenti-e-non-piu-attuali-consensi-al-telemarketing/306929/


Tutela dei dati personali: tornare ai fondamentali – Parte II

Vorremmo ribadire i concetti esposti nel precedente articolo, dato il prolificare di informazioni non sempre corrette e di “super esperti” in tema tutela dei dati personali: lo faremo attraverso dei semplici esempi in modo da poter essere i più chiari possibile.

Ringraziamo, già ora, chi avrà la costanza e la pazienza di leggere questo articolo fino alla fine.

L’approccio al trattamento dei dati personali e alla loro tutela, generalmente, non segue un percorso scientifico ma è lasciato alla “buona volontà” delle persone e, molte volte, al caso.

Il metodo scientifico, proposto da Galilei, prevede che sia formulata un’ipotesi, magari derivante da un’osservazione, da una sperimentazione, una verifica attraverso dei modelli magari matematici, cioè una correlazione, e una conferma o disconferma dell’ipotesi con la ripetibilità dell’esperimento per dare universalità alla soluzione.

Molti partono con il trattamento dei dati personali “al contrario”. Sviluppo di un’app (oggi molto attuale), sviluppo di un software oppure nuovi trattamenti e poi verificano se questi dati sono tutelati. Se questo non succede si corre ai ripari… ma dopo! Per fortuna il GDPR ha introdotto l’art. 25, ancor oggi sconosciuto e poco applicato.

È una questione di metodo. Gli antichi pastori ammucchiavano una pietra per ogni pecora che usciva dall’ovile e le toglievano per ogni pecora che rientrava nell’ovile. Non sapevano che stavano facendo un’operazione matematica semplice (addizione) e che stavano contando. Controllavano se le pecore erano tutte presenti. Allo stesso risultato si può arrivare considerando un numero – 1 – e addizionandolo, attraverso un operatore matematico (+), a se stesso tante volte. Si ottiene lo stesso numero: solo che alla base ci sono le regole della matematica che ci permettono di capire cosa succede. Il numero uno è primo dispari, è neutro nella moltiplicazione e nella divisione appartiene ai numeri naturali, etc. L’approccio è diverso.

Riportiamo ora un piccolo esempio.

Vogliamo costruire una barca per attraversare un lago. Alcuni prendono il materiale costruiscono la barca la varano e affonda. Allora ne costruiscono un’altra modificata la quale affonda lo stesso. Per approssimazioni successive e varie modifiche riescono alla fine a farla galleggiare. Ma quante ne abbiamo affondate!

Invece il metodo scientifico parte dalla teoria già nota, il principio di Archimede, che spiega il fenomeno considerando alcune variabili quali la massa M, la densità dell’acqua ρ, la densità del materiale ρ1, il volume V, il peso P, il peso specifico p, che vengono correlate utilizzando delle formule per calcolare il galleggiamento. Non solo ma è necessario considerare il contesto: il lago è composto da acqua salata o acqua dolce? La barca è a motore o a vela? Quale è lo scenario? (Tornando ai numeri, parliamo di numeri naturali o complessi?).

Lo stesso vale per la privacy/tutela del dato personale.

Quindi, date le regole – gli artt. 7 e 8 della carta dei diritti fondamentali della costituzione europea e l’art. 2 della Costituzione – bisogna considerare le variabili: liceità, necessità, proporzionalità, necessità, pertinenza, non eccedenza e base giuridica. Bisogna verificare il contesto e gli scenari presenti (dove faccio il trattamento, tipologia dei dati, tipologia di azienda, tipologia di interessati, etc.)

Queste variabili sono poi correlate attraverso delle equazioni (informative, lettere di nomina, consensi, adozione delle misure di sicurezza, analisi dei rischi, etc) supportate dalla teoria (nell’esempio, il GDPR).

Risulta allora chiaro che è necessario un approccio più scientifico per implementare un sistema forte e affidabile che garantisca il rispetto dei requisiti e la dimostrazione (come per il metodo di Galileo), o accountability, che quanto posto in essere sia applicato ed efficace.

Come abbiamo sottolineato sia in questo articolo che nel precedente, viviamo in un periodo dove, soprattutto grazie al web, “tutti sanno tutto di tutti”. È così che ci piace riprendere un aforisma di uno dei più grandi filosofi greci, che in tempi non sospetti sosteneva che “il vero sapiente è colui che sa di non sapere”.

Pertanto, solamente nel momento in cui realizziamo e prendiamo coscienza del fatto che per potere prendere determinate decisioni dobbiamo anche avere gli strumenti adatti per farlo, possiamo asserire di essere in grado di governare gli eventi.
Il nostro paradigma risulta essere: situazione da affrontare >>> valutazione degli strumenti in mio possesso >>> approfondimento e arricchimento delle conoscenze tematiche >>> scelta delle decisioni >>> possibilità di governare un processo.

In tutto ciò non dobbiamo dimenticare il ruolo che l’ipengiofobia esercita su tutti noi. Probabilmente, molti dei lettori non sanno cosa sia l’ipengiofobia ma il solo fatto che contenga “fobia” fa venire in mente la paura di un qualcosa. Tal Katz-Navon è Professoressa Associata di Comportamento Organizzativo presso la Arison School of Business del Centro Interdisciplinare (IDC) Herzliya, Israele. La prof.ssa Katz-Navon studia i modelli organizzativi, la motivazione dei dipendenti, i processi di apprendimento, l’autonomia e la voce, che mirano a migliorare i dipendenti e le prestazioni organizzative. In un suo studio, analizzò il livello di dettaglio delle regole di 47 dipartimenti sanitari di diversi ospedali israeliani. Nello specifico vennero raccolti i dati in merito al numero di incidenti che avvenivano ogni anno durante le operazioni e altri trattamenti. L’obiettivo era di mettere in relazione il numero e il dettaglio delle regole con il numero e la gravità degli incidenti. La prof. Tal Katz-Navon osservò che nei dipartimenti con poche regole era stata rilevata una media di 13 incidenti all’anno, media che cresceva parallelamente al numero di regole a cui il personale doveva attenersi in ogni struttura oggetto dell’indagine. La particolarità che emerse dallo studio, fu che la relazione tra regole e incidenti non era lineare bensì curvilinea, con una tendenza esponenziale.
L’ipengiofobia rappresenta pertanto la paura delle regole!

Le regole producono certezze, ma troppe regole producono incertezze; e quando ci sono troppe regole, le persone cominciano ad aver paura di infrangerle. Le persone cominciano ad essere ossessionate e queste diventano l’unico obiettivo su cui ci si concentra. Cogito ergo sum, le persone smettono di pensare.

Valutare e gestire il rischio (cioè diminuire la probabilità che l’errore umano ma non solo possa avverarsi) è senza dubbio di fondamentale importanza. Ma è un’attività che si realizza introducendo controlli sui processi e standard di comportamento (procedure, regole di condotta) per le persone.
E purtroppo esiste un limite alla possibilità di introdurre regole e controlli all’interno delle organizzazioni:

  • troppi controlli rallentano l’esecuzione dei processi ed incidono negativamente sulla performance organizzativa,
  • troppe regole finiscono per immobilizzare la capacità decisionale delle persone (ipengiofobia).

Sostenere che si possa realizzare un sistema perfetto è un azzardo, in quanto non esiste il sistema perfetto, vale a dire quello in grado di azzerare un rischio. Il principio previsto dall’art. 25 del GDPR – protezione dei dati fin dalla progettazione e protezione per impostazione predefinita – è in parte uno strumento di lavoro nuovo; la bibliografia di riferimento è ancora troppo scarna e, soprattutto, per lo più priva di esempi applicati e affidabili. Il controllo totale delle persone e dei processi finirebbe per annientare le persone e l’organizzazione, motivo per cui risulta fondamentale tracciare un percorso che rispecchi fin dalla sua progettazione quella che sarà la sua operatività.

Tutti noi sappiamo che nessun sistema di protezione da attacchi cibernetici al mondo è in grado di escludere una violazione dei dati personali che le aziende gestiscono, indipendentemente dalle risorse che vengono investite sia da un punto di vista delle persone che economico. Le aziende devono garantire che la gestione dei procedimenti e l’erogazione di servizi che coinvolgono dati personali avvengano nel pieno rispetto delle regole.

Vediamo pertanto quali possono essere queste poche ma fondamentali regole a cui proponiamo di fare riferimento e di non dimenticare in fase di progettazione e impostazione:

  • Quali dati tratto?
  • Per quanto tempo e dove li conservo?
  • Perché e per quali fini conservo e tratto i dati?
  • È stata identificata la base giuridica per trattare i dati?
  • Chi ha accesso all’interno della mia azienda, e con quali modalità, a questi dati?
  • Sono stati identificati gli strumenti utilizzati per trattare i dati?
  • Vengono coinvolte parti terze (in caso affermativo, bisogna rivedere tutti i punti sopra esposti)?
  • Quale è il ruolo dei soggetti nel trattamento di dati?
  • Quali sono i rischi corrono le persone di cui tratto i dati a seguito dei miei trattamenti?
  • Ho valutato quali possono essere le violazioni dei dati?
  • Mi sono sincerato che siano state prese particolari precauzioni per un eventuale trattamento dei dati ex art. 9 del GDPR?
  • Ho una mappatura del flusso dei dati?
  • Il trattamento necessita di implementare l’architettura informatica attualmente in essere in azienda?
  • C’è corresponsione di informazioni tra le informative in essere ex art. 13 e 14 del GDPR e il nuovo trattamento dei dati? Questa documentazione deve essere aggiornata?

Conclusioni

Bisogna tenere in considerazione i fattori che incrementano il rischio di violazione dei dati (come ad esempio una scarsa chiarezza delle regole, carenza di personale, mancanza di procedure, assenza di rotazione, rilevanza economica, complessità delle operazioni da svolgere, ecc…), per cercare di limitare il danno di una eventuale violazione pur sapendo che questi rendono vulnerabili i processi. La consapevolezza nei processi lavorativi richiamata nel primo articolo deve essere introdotta nella fase progettuale di un nuovo trattamento dei dati, ancor prima di richiederla all’interessato finale.

Volendo riassumere e sintetizzare quanto esposto, possiamo dire che la valutazione del rischio, in combinazione con la qualità e alla consapevolezza del trattamento, devono essere oggetto di un’attenta analisi dei processi. Gli interessi in gioco sono molti e un’accurata analisi degli inneschi interni ed esterni, basati sulle relazioni che “supportano”, contribuisce a redigere poche ma essenziali e chiare regole a cui attenersi.

Articolo a  cura di Stefano Gorla e Augusto Bernardi

Stefano Gorla è nato a Milano, si è laureato in fisica nucleare presso l’Università di Padova. Ha insegnato per qualche anno Matematica e Fisica presso alcuni licei.

Da anni si occupa di privacy e sicurezza dei dati attraverso un approccio sistemico e olistico.
Consulente e formatore in ambito sicurezza e tutela dei dati e delle informazioni e relatore in numerosi convegni.

Auditor ISO 27001, DPO Certificato FAC Certifica, NIST Specialist Certificato Fac Certifica, Certificato COBIT5 ISACA, Master EQFM.
Ha maturato notevoli esperienze come Referente Privacy (DPO) e consulente in tali ambiti.
È autore di varie pubblicazioni sul tema.

Augusto Bernardi, nato a Bressanone (BZ), ha seguito un ciclo di studi in giurisprudenza e diritto internazionale presso l’Università di Innsbruck (A). Dopo un’esperienza nel modo assicurativo e finanziario si è dedicato alla consulenza normativa, giuridica e di protezione dei dati delle cooperative di distribuzione elettrica e centrali di teleriscaldamento della Provincia di Bolzano.

Negli ultimi anni si è dedicato all’approfondimento delle conoscenze della nuova regolamentazione europea in materia di protezione dei dati e opera come consulente privacy e responsabile per la protezione dei dati per numerose aziende dell’Alto Adige.

Formatore e relatore in ambito sicurezza e tutela dei dati per le aziende e organizzazioni pubbliche, è DPO Certificato UNI 11697 da FAC Certifica.

Download PDF

https://www.ictsecuritymagazine.com/articoli/tutela-dei-dati-personali-tornare-ai-fondamentali-parte-ii/


Conservazione documenti digitali, il Garante Privacy chiede maggiori tutele

L’AgID dovrà stabilire regole più precise per fare in modo che i soggetti che si occupano di conservazione dei documenti informatici rispettino a pieno la normativa sulla protezione dei dati personali, nel caso in cui la fornitura del servizio offerto a PA e a privati venga a cessare.

Questa la richiesta del Garante della privacy in relazione alla bozza di “Linee guida per la stesura del piano di cessazione del servizio di conservazione”, predisposte dall’Agenzia per l’Italia digitale nell’ambito dell’attuazione del Codice per l’Amministrazione Digitale (Cad).

Lo schema sottoposto a parere individua regole tecniche e di indirizzo che aiutano il “conservatore” di documenti informatici (come quelli contabili e le dichiarazioni fiscali) a predisporre un piano per la corretta migrazione dei dati che eviti perdite di informazioni, sia in caso di cessazione del servizio che di ritiro dell’accreditamento da parte dell’AgID all’operatore che lo fornisce.

Nel predisporre tale piano, il conservatore deve tenere conto di molteplici variabili e fattori di rischio, tra cui il grado di interoperabilità nei processi di migrazione, l’affidabilità dell’impianto tecnologico, i livelli di aggiornamento e di sicurezza fisica e logica.

Nel parere finale, il Garante privacy ha chiesto all’AgID di integrare lo schema in modo da assicurare specifiche tutele per i dati personali trattati in linea con il Regolamento europeo in materia, il cosiddetto GDPR.

Le Linee guida dovranno, in particolare, ricordare che la normativa impone al conservatore (che in questo caso riveste il ruolo di responsabile del trattamento) precisi obblighi in materia di restituzione dei dati al produttore (titolare del trattamento).

A tale proposito, è importante che nel processo di cessazione venga coinvolto anche il responsabile per la protezione dei dati (cosiddetto Rpd/Dpo).

L’Autorità chiede poi che nelle Linee guida il conservatore sia invitato ad ampliare l’“analisi dei rischi”, tenendo conto di quelli connessi al trattamento dei dati personali valutando, tra l’altro, la presenza di dati personali di categorie particolari, come quelli relativi alla salute, alle condanne penali o a reati.

Il conservatore dovrà inoltre adottare adeguate misure di sicurezza per il “trasferimento degli archivi di conservazione”, così da garantire riservatezza, integrità e disponibilità dei dati contenuti nei documenti.

Nel piano predisposto, il conservatore cessante dovrà infine indicare per quanto tempo sarà garantita l’accessibilità dei documenti, e definire modalità sicure per la “cancellazione degli archivi di conservazione”.

Queste indicazioni del Garante, insieme a quelle già proposte in un precedente parere sulle “Linee Guida sulla formazione, gestione e conservazione dei documenti informatici” consentiranno di aumentare la protezione dei dati personali contenuti nei documenti informatici, garantendo la sicurezza del trattamento, anche attraverso una più chiara attribuzione dei compiti e una corretta ripartizione delle responsabilità.

Tali integrazioni permetteranno, se applicate, di condurre le pubbliche amministrazioni e le imprese verso una corretta innovazione dei processi, per una digitalizzazione a prova di privacy, riducendo i rischi per i diritti e le libertà degli interessati.

https://www.key4biz.it/conservazione-documenti-digitali-il-garante-privacy-chiede-maggiori-tutele/306724/


Cybersecurity e tutela della privacy, l’UE stanzia 49 milioni di euro per l’innovazione: focus su Pmi e 5G

Sviluppare, condividere, rafforzare, ma soprattutto innovare gli strumenti di cyber sicurezza e tutela della privacy a nostra disposizione nei settori più strategici dell’economica dell’Unione europea (Ue), ma visto il momento storico anche a livello sanitario e sociale.

La Commissione europea ha stanziato un primo pacchetto di 41 milioni di euro circa per sostenere 9 progetti finalizzati al raggiungimento di questi obiettivi: cinque di questi si concentreranno su soluzioni di ciber sicurezza e tutela della privacy per i cittadini e le piccole e medie imprese (Pmi); altri quattro mirano invece a migliorare i sistemi di sicurezza critici come le infrastrutture sanitarie e i sistemi di trasporto multimodale.

Altri 7,6 milioni di euro andranno a sostenere 21 progetti che nelle intenzioni dell’Unione europea dovranno rafforzare le capacità di cyber sicurezza degli Stati membri per essere meglio preparati e contrastare in modo più efficiente le minacce e gli incidenti informatici.

Sicurezza Pmi e 5G

In particolare, l’azione comunitaria si è rivolta al potenziamento delle infrastrutture sanitarie. La pandemia che ha colpito l’Ue ha richiamato le Istituzioni di Bruxelles e i Governi locali ad una maggiore attenzione al numero e alla qualità delle strutture sanitarie disponibili sui territori, al grado di resilienza e al livello di trasformazione digitale raggiunto.

L’aumento a livello mondiale della domanda di soluzioni più sicure ha cambiato le dinamiche di mercato e le imprese (comprese le piccole e medie imprese) che disporranno di prodotti certificati godranno di un vantaggio competitivo se sapranno soddisfare tale richiesta.

Altro focus dei progetti è la rete 5G, la futura colonna portante la nuova economica europea e mondiale, con applicazioni strategiche per altrettante aree critiche come energia, trasporti, salute, industria, banche, finanza.

Bruxelles considera come “evidente” la necessità di far fronte ad ogni tipologia di minaccia e vulnerabilità possa compromettere o anche solo disturbare il nuovo standard, ponendo la cyber protezione del 5G al primo posto tra le preoccupazioni per il futuro, in termini di valutazioni di rischi e individuazione delle misure necessarie per contrastarli.

https://www.key4biz.it/cybersecurity-e-tutela-della-privacy-lue-stanzia-49-milioni-di-euro-per-linnovazione-focus-su-pmi-e-5g/306531/


GDPR adeguato a protezione dati della app di contact tracing?

La deputata laburista inglese Harriet Harman, presidente del Comitato per i Diritti Umani, considera il GDPR totalmente inadeguato ad assicurare la sicurezza e la privacy dei dati raccolti dal governo tramite la app di contact tracing anti Covid-19 attualmente in fase di test nel Regno Unito. Lo scrive Computer Weekly, secondo cui la Harman ha attaccato a testa bassa il GDPR, sostenendo la sua inadeguatezza già prima della pandemia.

Proposta nuova normativa

Secondo Harman, il Regno Unito ha bisogno di una nuova normativa su misura per contrastare questa era totalmente nuova della data collection perché oggi la “protezione (dei dati ndr) è suddivisa fra GDPR, il Data Protection Act del 2018, casi di legge sulla privacy e la Convenzione Europea sui Diritti dell’Uomo, nessuno dei quali prevede il ginepraio giuridico intorno al contact tracing. E’ per questo che abbiamo bisogno di una nuova normativa ad hoc che vada di pari passo con questa nuova app”, ha detto Harman.

Governo di Londra non è d’accordo

Harman ha già comunicato le sue preoccupazioni al ministro della Salute Matt Hancock, presentando inoltre una bozza pronta all’uso da parte del Governo britannico.

Il ministro non ha però accolto le richieste di modifica legislativa della normativa privacy, ed è per questo che Harman sta verificando la possibilità di presentare a sua proposta in Parlamento alla Camera dei Comuni.

Sperimentazione sull’isola di Wight

Attualmente, la app di contact tracing del Regno Unito è in fase di test sull’Isola di Wight dove circa 60mila persone hanno scaricato l’applicazione, secondo quanto riferito da Downing Street.

https://www.key4biz.it/gdpr-adeguato-a-protezione-dati-della-app-di-contact-tracing/306448/


Privacy e sicurezza stradale, costruttori Ue: “Le auto connesse non sono come gli smartphone”

Sensori, internet delle cose, WiFi, porte Usb, 4G Lte (e presto il 5g), sono diversi i sistemi di interfaccia utente utilizzabili in un’automobile connessa in rete. Ognuno di essi rappresenta però non solo un canale di comunicazione, ma anche di accesso ai dati da parte di soggetti esterni.

Anche per i veicoli connessi in rete è fondamentale sviluppare un elevato livello di protezione dei dati personali, esattamente come per qualsiasi altro dispositivo tecnologico. In particolare, la tutela della privacy per le automobili comporta anche una maggiore attenzione alla sicurezza fisica dei passeggeri.

Le linee guida per la privacy

A riguardo, da poco è stata chiusa la consultazione pubblica sulle linee guida (1/2020) sul trattamento dei dati personali nel contesto dei veicoli connessi e applicazioni relative alla mobilità da parte del Comitato europeo per la protezione dei dati (lo European data protection board o Edpb), l’organismo europeo preposto all’applicazione del Regolamento generale sulla protezione dei dati.

Un’occasione per aprire un confronto tra tutti i soggetti pubblici e privati interessati alla protezione dati nell’industria automotive e dei trasporti. Secondo l’associazione europea dei costruttori di automobili (Acea), tali linee guida sono fondamentali per uno sviluppo deciso del settore, anche perchè dare connettività ad un’automobile significa moltiplicarne le vulnerabilità in termini di privacy.

“I veicoli connessi in rete sono molto diversi dagli altri dispositivi tecnologici, come lo smartphone ad esempio”, ha spiegato in una nota Eric-Mark Huitema, Direttore generale dell’Acea.

“Un’auto connessa coinvolge un maggior numero di utenti, che poi sono i passeggeri, e anche una platea maggiore di soggetti interessati, dai pedoni e i ciclisti inquadrati dalle videocamere fino ai meccanici che periodicamente interagiscono con il mezzo, le compagnie assicurative e gli stessi proprietari dei software e delle app mobili che andiamo a scaricare”, ha precisato il Direttore.

Dati personali e sicurezza stradale

Questo ci fa capire quanto le linee guida siano rilevanti non solo per la privacy, ma anche per l’incolumità delle persone, perché i dati personali in gioco sono molteplici e condivisi con un gran numero di soggetti.

Tutelare i dati personali significa migliorare la sicurezza stradale, difendere la sicurezza fisica dei passeggeri, perché hackerare un sistema di connessione per automobili mette a rischio la vita di chi guida, ma anche di eventuali pedoni e ciclisti.

I dati personali dei passeggeri di un’auto connessa in rete si raccolgono in vari modi: all’interno del veicolo e condivisi tra tutti i device personali degli utenti, compresi device esterni (anche dell’infrastruttura stradale).

I dati raccolti all’interno del veicolo, inoltre, sono condivisi con molti altri soggetti esterni, tra cui il costruttore, l’assicurazione, le case dei software, i produttori e distributori di servizi e contenuti (gestione della mobilità, intrattenimento, sicurezza stradale, infotainment, benessere e salute).

https://www.key4biz.it/privacy-e-sicurezza-stradale-costruttori-ue-le-auto-connesse-non-sono-come-gli-smartphone/306177/


TikTok, l’accusa dei sostenitori privacy: ‘Continua a violare le norme sui minori’

Privacy e social network: la guerra continua. Questa volta non riguarda Facebook, ma un social network utilizzato principalmente dai giovanissimi.

Protagonista è TikTok, l’applicazione social che spopola tra i ragazzini e che consente di registrare e condividere filmati in cui i protagonisti si esibiscono in performance musicali e non solo. dati di aprile dicono che l’app è utilizzata da 2 miliardi di utenti.

L’accusa dei sostenitori privacy

Secondo il New York Times, un gruppo di sostenitori della privacy dei minori ha presentato un reclamo contro TikTok alla Federal Trade Commission (FTC) sostenendo che l’app video ha violato l’accordo sulla privacy stipulato lo scorso anno.

Nel febbraio 2019 TikTok ha pagato una sanzione di 5,7 milioni di dollari alla FTC a causa di accuse secondo cui una versione precedente della sua app, denominata Musical.ly, violava la legge sulla protezione della privacy online americana dei minori consentendo agli utenti di età inferiore ai 13 anni di iscriversi senza il consenso dei genitori.

TikTok non ha rimosso i video dei minori pubblicati prima del 2016

Secondo i termini dell’accordo, TikTok ha anche accettato di rimuovere tutti i video precedentemente caricati da persone di età inferiore ai 13 anni.

Ma la coalizione di sostenitori della privacy, guidata dal Children’s Online Privacy Protection Act (COPPA), ha scoperto che i video del 2016 pubblicati da minori di 13 anni erano ancora nell’app e che la società non sta facendo abbastanza per salvaguardare la privacy degli utenti.

“TikTok non compie sforzi ragionevoli per garantire che un genitore di un bambino riceva un avviso diretto delle sue pratiche in merito alla raccolta, all’uso o alla divulgazione di informazioni personali”, afferma il reclamo presentato alla FTC. “In effetti, TikTok non contatta in nessun momento i genitori del bambino per avvisarli e non richiede nemmeno informazioni di contatto per i genitori del bambino. Pertanto, TikTok non ha alcun mezzo per ottenere il consenso dei genitori verificabile prima di qualsiasi raccolta, utilizzo o divulgazione delle informazioni personali dei minori, come richiesto dal decreto di consenso e dalla regola COPPA”.

I gruppi a sostengo della privacy chiedono alla FTC di avviare un’indagine su TikTok e “imporre ulteriori sanzioni e garanzie per garantire la protezione della privacy dei minori”.

https://www.key4biz.it/tiktok-laccusa-dei-sostenitori-privacy-continua-a-violare-le-norme-sui-minori/305667/


TikTok accused of breaching US child privacy regulations

TikTok accused of breaching US child privacy regulations
Getty Images

Twenty advocacy groups have accused TikTok of violating child privacy regulations in the US and breaching a settlement that the viral video app agreed with the Federal Trade Commission last year over a previous privacy complaint.

The groups—which include the Campaign for a Commercial-Free Childhood, the Center for Digital Democracy and the Electronic Privacy Information Center—have filed a complaint with the US watchdog saying they believe that the social media platform is “in contempt” of the terms of the 2019 settlement, as well as children’s privacy regulations.

TikTok, which is owned by Chinese tech group ByteDance, was fined $5.7 million in February last year for illegally collecting children’s data, as it began to rise in popularity among teens in the west.

But according to the advocacy groups’ complaint, “more than a year later, with quarantined kids and families flocking to the site in record numbers, TikTok has failed to delete personal information previously collected from children and is still collecting kids’ personal information without notice to and consent of parents”.

TikTok said it had not yet seen the latest complaint. It said in a statement: “We take privacy seriously and are committed to helping ensure that TikTok continues to be a safe and entertaining community for our users.”

Last month, TikTok topped 2 billion downloads, according to data from Sensor Tower, after it was installed more than 315 million times via the App Store and Google Play in the first quarter of the year alone, a quarterly record for any app to date.

Calling for an investigation into the matter and sanctions on TikTok, the consumer and child privacy groups said the company had failed to delete personal information collected from users aged 13 and under prior to the 2019 settlement order, in breach of the terms of the agreement.

They also argued that TikTok does not have an adequate mechanism for receiving parental consent for the collection of certain data belonging to children on the platform, or for allowing parents to delete that personal information, in violation of the consent decree and the Children’s Online Privacy Protection Act (Coppa).

“We easily found that many accounts featuring children were still present on TikTok. Many of these accounts have tens of thousands to millions of followers, and have been around since before the order,” said Michael Rosenbloom, staff attorney at the Institute for Public Representation at Georgetown Law, which is representing the advocates.

“We urge the FTC to hold TikTok to account for continuing to violate both Coppa and its consent decree.”

The news comes just hours after the Dutch data protection agency announced an investigation into whether TikTok “adequately protects” the privacy of Dutch children and “adequately explains how their personal data is collected, processed and used”.

TikTok said it was “fully cooperating” with the Dutch watchdog regarding its privacy investigation.

There are mounting concerns from critics over children’s online privacy, particularly at big internet companies that collect reams of user data for targeted advertising. Last year, Google paid $170m in a settlement with the FTC to resolve allegations that it breached Coppa by illegally gathering certain data on child users of YouTube for ad purposes.

Separately last year, the FTC reached a $5bn settlement with Facebook after finding it had violated an earlier consent order related to user privacy.

The FTC declined to comment.

© 2020 The Financial Times Ltd. All rights reserved. Not to be redistributed, copied, or modified in any way.

https://arstechnica.com/?p=1676055