Zoom, 500mila account in vendita sul dark web

Le informazioni sugli account appartenenti ad almeno mezzo milione di utenti Zoom sono state pubblicate, scambiate e, in alcuni casi, vendute sul dark web.

Secondo quanto riportato dal sito Bleeping Computer, l’archivio è stato identificato ad inizio aprile da Cyble, una società di sicurezza informatica che ha scoperto e successivamente acquistato più di 530.000 credenziali Zoom rubate attraverso un forum di hacker.

La tecnica del Credential Stuffing

Cyble ha dichiarato a Bleeping Computer che gli hacker sono stati in grado di ottenere gli indirizzi e-mail, le password, i collegamenti URL e le chiavi host degli utenti Zoom tramite uno schema di attacchi informatici chiamato “Credential stuffing“, in cui i dati precedentemente trapelati da un’altra fonte online vengono estratti da aree del dark web e usate per compromettere nuovi account.

È qui che gli hacker utilizzano i dettagli dell’account rubati da hack di altri siti per ottenere l’accesso, poiché le persone spesso riutilizzano le stesse password su più siti.

Account venduti per 0,002 centesimi

Alcuni degli account Zoom venivano offerti gratuitamente, mentre altri per meno di 0,002 centesimi ciascuno “in modo che gli hacker possano usarli in scherzi e attività criminale, spiega il sito.” Si dice anche che gli hacker offrano account gratuiti per “acquisire una maggiore reputazione nella comunità degli hacker”.

I conti stessi erano vari, molti dei quali riguardavano indirizzi universitari ma includevano anche conti per società ben note, tra cui JPMorgan Chase Bank N.A. e Citigroup Inc.

Le colpe di Zoom

È bene precisare che la vicenda non nasce da un attacco diretto a Zoom, ma si basa sullo sfruttamento di credenziali già finite nelle mani sbagliate da tempo. Ci sono però dei modi per fornire una sicurezza maggiore agli utenti, come ad esempio l’introduzione dell’autenticazione a due fattori. In questo modo infatti, si aggiungerebbe una barriera all’ingresso contro i cybercriminali.

Zoom e Covid-19

Durante la pandemia COVID-19, Zoom è emerso alla ribalta, arrivando in cima ai download delle applicazioni. Con questa popolarità sono anche uscite allo scoperto le sue pratiche di sicurezza, rivelatesi carenti.

A parte i problemi di sicurezza, Zoom è una delle poche aziende che ha superato bene la pandemia di coronavirus. Il prezzo delle azioni di Zoom ha raggiunto il picco di 159,56 dollari lo scorso 23 marzo, anche se le questioni di sicurezza hanno attenuato leggermente l’interesse degli investitori.

https://www.key4biz.it/zoom-500mila-account-in-vendita-sul-dark-web/300083/


Il grande data breach

Cos’è la protezione dei dati personali

Proteggere i dati personali significa garantirne riservatezza, disponibilità e integrità. Lo ripetiamo perché questo periodo di grande paura per la COVID‑19 sembra corrispondere a una vorticosa circolazione di dati personali, più o meno consapevole e più o meno controllata.

La paura e la costrizione dovuta alle misure di contenimento hanno fatto aumentare il numero di tweet, messaggi Whatsapp, post Facebook che, in molti casi, contengono dati personali di persone contagiate e, quindi, dati appartenenti alle particolari categorie (quelli sulla salute).

Le possibili misure di prevenzione del contagio nei luoghi di lavoro hanno disturbato i sonni di amministratori delegati e di amministratori pubblici che, senza mai essersi occupati seriamente né di safety né di protezione di dati personali, si sono inventati le più disparate soluzioni investigative (peraltro, non troppo gradite al Garante per la Protezione dei Dati Personali) che, spesso, vanno ben oltre il Protocollo Governo-Parti sociali siglato lo scorso 14 marzo 2020[1].

Inoltre vale la pena di indagare, coerentemente (ma senza alcun possibile paragone valoriale) con il saggio metodo investigativo del giudice Falcone, per capire dove vanno a finire, prevalentemente, i soldi in questo momento e, con essi, anche molti dati personali: aziende di sanificazione, supermercati e piattaforme che offrono servizi di collaboration online.

In questa situazione, milioni di dati personali stanno circolando confusamente in un grande data breach di cui, probabilmente, non avremo mai contezza e di cui ci accorgeremo solo quando tutto tornerà, gradualmente, alla normalità (sempre che la privacy sopravviva ai recenti emendamenti al decreto Cura Italia che intendono sospendere l’applicazione del GDPR[2]).

Non eravamo pronti all’emergenza sanitaria. Ma non eravamo pronti nemmeno a reggere questa circolazione incontrollata di dati personali. Non erano pronte le istituzioni pubbliche, che:

  • non hanno predisposto, nel tempo, sistemi strutturati e sicuri per interagire con i cittadini;
  • credono che la protezione dei dati personali corrisponda soltanto alla tutela della riservatezza e che, quindi, si possa effettuare qualsiasi trattamento e che basti “mettere tutto sotto chiave” (ammesso che siano in grado di farlo).

E non erano pronte le persone che, ancora oggi:

  • non hanno alcuna percezione dell’importanza dei loro dati personali;
  • non riescono a fare a meno di riempire i loro smartphone di inutili app.

Qualche esempio di questa bulimìa potrà essere utile a comprendere le dimensioni del problema e, quindi, anche a suggerire le eventuali misure per la riduzione del danno.

Dove sono i soldi

I soggetti che in questo momento, più di altri e per motivi diversi tra loro, stanno vedendo ampliare la domanda per i loro prodotti/servizi sono:

  • le aziende di sanificazione;
  • i supermercati e, in generale, le attività commerciali autorizzate a operare, da ultimo, dal decreto legge n. 19 del 25 marzo 2020[3];
  • le piattaforme che offrono servizi di collaboration.

Cerchiamo di chiarire quali effetti questa dinamica commerciale può avere sul trattamento dei dati personali.

L’attività di sanificazione su commissione delle ASL avviene, spesso, all’interno delle abitazioni private e, quindi, le aziende incaricate vengono in possesso, direttamente o indirettamente, di una mole enorme di dati personali che riguardano la salute (ma non solo) dei soggetti contagiati e dei loro familiari. È presumibile che il trattamento di questi dati, anche considerate l’impreparazione delle aziende a queste circostanze eccezionali e la rapidità con la quale devono intervenire, non avvenga con le tutele previste dal GDPR (misure di sicurezza, addestramento dei dipendenti, ecc.).
Oltre alla riservatezza, quindi, possono essere messe a rischio:

  • l’integrità; per esempio, qualche malintenzionato può manomettere l’elenco dei soggetti per i quali si è intervenuto nella sanificazione e, successivamente, pubblicarlo su un social network per danneggiare qualche ignaro soggetto;
  • la disponibilità; per esempio, può smarrirsi lo stesso elenco e, quindi, non aversi certezza che la sanificazione sia stata effettuata.

Le attività commerciali che sono rimaste operative si sono attrezzate, in molti casi, per la consegna a domicilio oppure con app per controllare le file. In entrambi i casi l’acquisizione e il successivo trattamento di dati personali (soprattutto per la consegna a domicilio) sta avvenendo senza le dovute garanzie per gli interessati. La consegna a domicilio, per esempio, richiede il trattamento (spesso eseguito con l’ausilio di supporti elementari e poco sicuri) dell’indirizzo, del numero di telefono e delle fasce orarie di disponibilità dell’acquirente; invece le app, spesso, tendono a essere sviluppate da soggetti terzi non ben attrezzati per proteggere i dati personali e, di solito, articolano il loro funzionamento chiedendo l’accesso a dati presenti nel dispositivo, in palese violazione del principio di privacy by default previsto dal GDPR. Si tratta, quindi, di milioni di dati personali, anche appartenenti alle particolari categorie, che, prima della diffusione della COVID‑19, non venivano trattati e per i quali è ipotizzabile un trattamento non particolarmente aderente al GDPR.

L’hashtag #iorestoacasa ha dato una scossa alla modalità agile di effettuare riunioni di lavoro, realizzare incontri a distanza e impostare lezioni e formazione da remoto. Fatta eccezione per molte istituzioni universitarie e qualche grande soggetto privato, poche organizzazioni avevano messo in piedi organicamente un servizio di comunicazione/collaborazione a distanza; sono state, quindi, imbastite infrastrutture volanti che hanno costretto i soggetti partecipanti (alle lezioni, alle riunioni, ecc.) a creare degli account presso la piattaforma prescelta che, di solito, è resa disponibile – in maniera apparentemente gratuita – da soggetti con forti interessi commerciali[4]. In qualche caso, nella spasmodica ricerca di una soluzione idonea, le organizzazioni hanno provato varie piattaforme prima di trovare quella che poteva fare al caso loro; in ogni  prova i poveri interlocutori hanno dovuto creare account e fornire, tutte le volte, i dati personali richiesti. Com’è noto, tuttavia, la creazione di account è una procedura che, conformemente al GDPR, deve seguire regole precise e, prima di tutto, deve essere corretta e trasparente ovvero deve chiarire all’interessato le finalità del trattamento e cosa succede se non fornisce i dati che vengono richiesti. In molti casi, anche quando l’accesso al servizio è strutturato secondo canoni di correttezza e trasparenza, il furore di veder “funzionare le cose” induce gli utenti ad accettare ciecamente tutti i passaggi cruciali nei quali si accettano condizioni e si forniscono consensi.

Siamo di fronte, quindi, al trattamento di milioni di dati personali che, a causa della situazione emergenziale e della fretta con la quale sono raccolti/conferiti (secondo il punto di vista), nasce con i seguenti (possibili) peccati originali:

  • carenza di applicazione dei principi di correttezza e trasparenza;
  • ambiguità delle finalità, anche perché, di solito, l’offerta gratuita dell’uso della piattaforma ha, come contropartita, proprio il successivo utilizzo dei dati personali degli utenti;
  • difficoltà nell’esercizio effettivo dei diritti previsti come, ad esempio, il diritto alla revoca del consenso.

Sicurezza dei lavoratori e privacy

Oltre a questi esempi di trattamento che la situazione di emergenza ha generato, prevalentemente legati ad attività commerciali, sono germogliati altri trattamenti, anch’essi effettuati con finalità e modalità più o meno disinvolte, ideati da amministratori pubblici o manager aziendali per tutelare la salute dei propri lavoratori.

I vertici delle amministrazioni pubbliche e delle organizzazioni private, nell’ordinarietà della loro attività, sono raramente impegnati nelle vicende che riguardano la salute dei lavoratori e la protezione dei dati personali: insomma, ne sanno poco, dell’una e dell’altra materia. Tuttavia, la diffusione del COVID‑19 li ha rapidamente catapultati in una realtà che doveva coniugarle. Ci sono state, quindi, escalation che, man mano che montava la gravità del contagio, hanno condotto a:

  • chiedere ai lavoratori di autocertificare di non provenire da zone a rischio;
  • chiedere ai lavoratori di segnalare situazioni di rischio riguardanti i propri familiari;
  • misurare la temperatura dei lavoratori;
  • chiedere ai lavoratori di elencare, giornalmente, le persone (soggetti esterni e colleghi) con i quali si è avuto contatto diretto (anche oltre la fatidica distanza di sicurezza).

Naturalmente queste misure, spesso, non hanno rispettato il principio di proporzionalità e hanno generato la raccolta e il trattamento di migliaia di dati personali (spesso contenuti su supporto cartaceo) di cui non si sa quali potranno essere gli esiti futuri.

L’ultima iniziativa simile, in ordine di tempo, ha riguardato un gruppo di sindaci che, per attrezzare specificatamente gli operatori ecologici che eseguono la raccolta differenziata nel proprio territorio e tutelarne la salute, hanno chiesto alla ASL di competenza i nominativi dei soggetti affetti da COVID‑19. Purtroppo, anche in questo caso, la semplice lettura sistematica del D.Lgs. 81/2008 e del GDPR avrebbe portato alle seguenti conclusioni:

  • la valutazione del rischio per i lavoratori spetta al datore di lavoro;
  • in caso di epidemia (cioè nella situazione attuale), conoscere i nominativi dei soggetti contagiati non incide sulla valutazione del rischio giacché la minaccia (come si dice in gergo) è potenzialmente diffusa anche oltre i contagiati già riconosciuti;
  • le misure di riduzione del rischio, quindi, devono essere applicate a tutti gli operatori ecologici prescindendo dal fatto che il ritiro dei rifiuti riguardi o meno soggetti contagiati;

e, quindi, alla sostanziale inutilità di ottenere i dati personali dei contagiati.

Tracking e tracing

A tutti questi trattamenti di dati personali che la COVID‑19 ha innescato, con la prospettiva di tante mini‑violazioni che si possono tradurre in un gigantesco data breach diffuso, potrebbe aggiungersi quello governativo che sembra oscillare tra tracking (corrispondente al tracciamento continuo) e tracing (corrispondente al rintracciamento a posteriori) ma che, si spera, sarà avviato nel rispetto dei consigli[5] del Comitato Europeo per la Protezione dei Dati Personali e solo a fronte di una solida base normativa e organizzativa (magari sottoposta preventivamente al parere del Garante per la Protezione dei Dati Personali).

Note

[1] http://www.salute.gov.it/portale/nuovocoronavirus/dettaglioNotizieNuovoCoronavirus.jsp?lingua=italiano&menu=notizie&p=dalministero&id=4237

[2] http://www.senato.it/leg/18/BGT/Schede/Ddliter/testi/52873_testi.htm

[3] http://www.regioni.it/download/news/608221/

[4] https://www.federprivacy.org/?option=com_k2&view=item&id=1373:migliaia-di-videochiamate-su-zoom-finite-su-internet-ad-insaputa-degli-utenti&Itemid=540

[5] https://edpb.europa.eu/sites/edpb/files/files/file1/edpb_statement_2020_processingpersonaldataandcovid-19_en.pdf

Articolo a cura di Francesco Maldera

Francesco Maldera è Data Protection Officer e Data Scientist.

Il suo percorso professionale lo ha chiamato a responsabilità direzionali nell’ambito dei sistemi informativi, della safety&security, della privacy e dell’auditing svolgendo diversi incarichi dirigenziali nella Pubblica Amministrazione e in aziende private.

Attualmente, accompagna l’attività consulenziale a quella di sensibilizzazione delle persone tramite il sito www.prontoprivacy.it

Download PDF

https://www.ictsecuritymagazine.com/articoli/il-grande-data-breach/


Apple and Google detail bold and ambitious plan to track COVID-19 at scale

Apple and Google detail bold and ambitious plan to track COVID-19 at scale

In a bold and ambitious collaboration, Apple and Google are developing a smartphone platform that tries to track the spread of the novel coronavirus at scale and at the same time preserve the privacy of iOS and Android users who opt in to it.

The cross-platform system will use the proximity capabilities built into Bluetooth Low Energy transmissions to track the physical contacts of participating phone users. If a user later tests positive for COVID-19, the disease caused by the coronavirus, she can choose to enter the result into a health department-approved app. The app will then contact all other participating phone users who have recently come within six or so feet of her.

The system, which Google and Apple described here and here respectively, applies a technological approach to what’s known as contact tracing, or the practice of figuring out everyone an infected individual has recently been in contact with. A recently published study by a group of Oxford researchers suggested that the novel coronavirus is too infectious for contact tracing to work well using traditional methods. The researchers proposed using smartphones, since they’re nearly ubiquitous, don’t rely on faulty memories of people who have been infected, and can track a nearly unlimited number of contacts of other participating users.

Mitigating the worst

But while mobile-based contact tracing may be more effective, it also poses a serious threat to individual privacy, since it opens the door to central databases that track the movements and social interactions of potentially millions, and possibly billions, of people. The platform Apple and Google are developing uses an innovative cryptographic scheme that aims to allow the contact tracing to work as scale without posing a risk to the privacy of those who opt into the system.

Privacy advocates—with at least one notable exception—mostly gave the system a qualified approval, saying that while the scheme removed some of the most immediate threats, it may still be open to abuse.

“To their credit, Apple and Google have announced an approach that appears to mitigate the worst privacy and centralization risks, but there is still room for improvement,” Jennifer Granick, surveillance and cybersecurity counsel for the American Civil Liberties Union, wrote in a statement. “We will remain vigilant moving forward to make sure any contact tracing app remains voluntary and decentralized, and used only for public health purposes and only for the duration of this pandemic.”

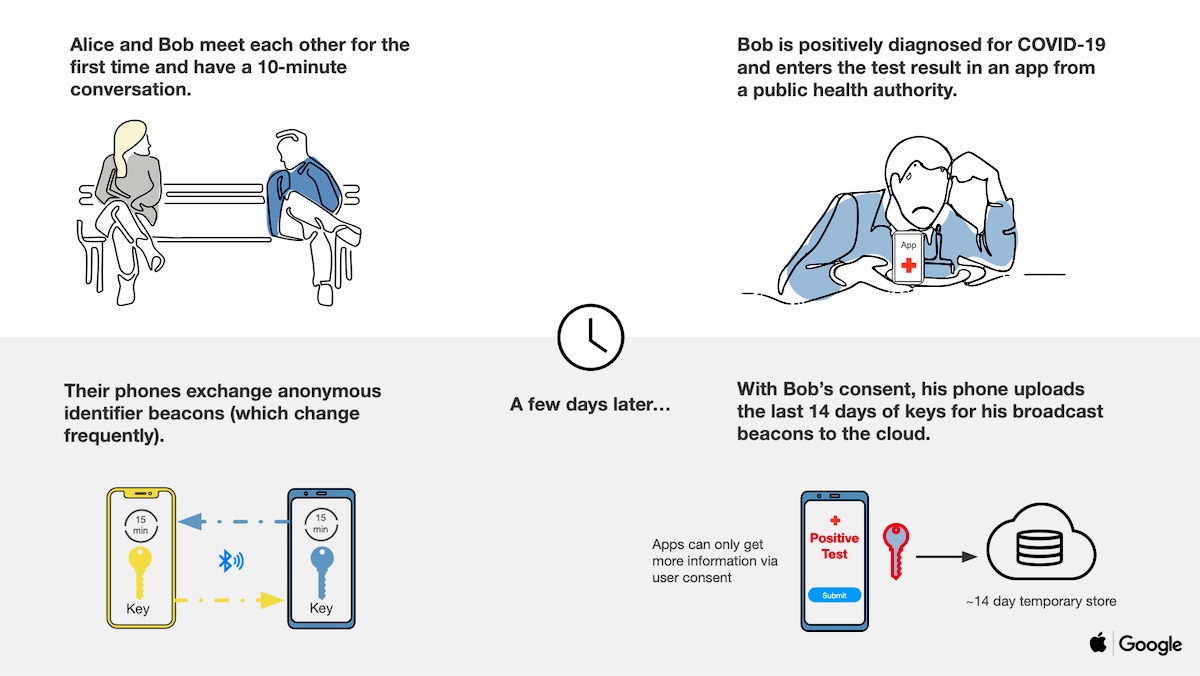
Unlike traditional contact tracing, the phone platform doesn’t collect names, locations, or other identifying information. Instead, when two or more users opting into the system come into physical contact, their phones use BLE to swap anonymous identifier beacons. The identifiers—which in technical jargon are known as rolling proximity identifiers—change roughly every 15 minutes to prevent wireless tracking of a device.

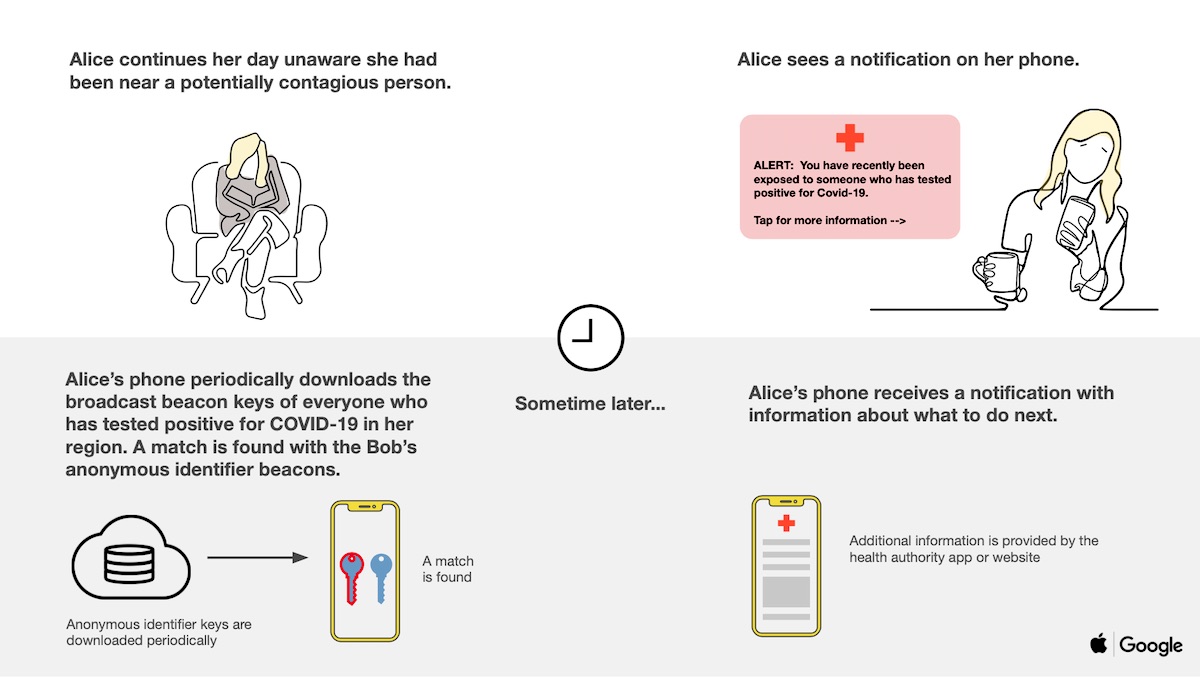
As the users move about and come into proximity with others, their phones continue to exchange these anonymous identifiers. Periodically, the users’ devices will also download broadcast beacon identifiers of anyone who has tested positive for COVID-19 and has been in the same local region.

In the event someone reports to the system that she has tested positive, her phone will contact a central server and upload 14 days of her identifiers. Non-infected users download daily tracing keys, and because of the way each rolling proximity identifier is generated, end-user phones can recreate them indexed by time from just the daily tracing key for each day. The following two slides help illustrate at a high level how the system works.

Apple and Google are providing other assurances, including:

  • Explicit user consent required
  • Doesn’t collect personally identifiable information or user location data
  • List of people you’ve been in contact with never leaves your phone
  • People who test positive are not identified to other users, Google or Apple
  • Will only be used for contact tracing by public health authorities for COVID-19 pandemic management
  • Doesn’t matter if you have an Android phone or an iPhone—works across both

How it works (in theory)

Jon Callas, a cryptography expert and senior technology fellow at the ACLU, told me that the scheme is similar to the way raffle tickets work, with one party getting half of a paper ticket, the other party getting the other half, and—in theory at least—no one else being the wiser. When two phone users come into physical proximity, they BLE transmitters exchange tickets. Callas said that a similar COVID-19 tracking scheme known as the Pan-European Privacy-Preserving Proximity Tracing appears to work roughly the same way.

“I keep a list of all the tickets I have,” he said. “If Alice tests positive, she releases her tickets and if ones that I have match, I know I had a contact with a positive person.” Callas went on to caution that ambiguities in the flow of both the Apple-Google platform and the Pan-European Privacy-Preserving Proximity Tracing leave open the possibility of abuse because it’s not yet clear which parties get access to which tickets.

“If Alice releases the tickets she sent and the ones she received, she’s outing the people who were near her,” he said.

Callas said he was involved in development of a third tracking scheme known as PACT, short for Private Automatic Contact Tracing. By contrast, he said, it has assurances that parties can only release sent tickets.

Begging to differ

Moxie Marlinspike, a hacker and developer who has both broken advanced crypto schemes and built them, was among the most vocal critics of the scheme as laid out. In a twitter thread that analyzed the way the APIs and cryptography interacted, he raised serious doubts about the plan.

“So first obvious caveat is that this is ‘private’ (or at least not worse than BTLE), *until* the moment you test positive,” he wrote in one tweet. “At that point all of your BTLE mac addrs [BLE MAC addresses] over the previous period become linkable. Why do they change to begin with? Because tracking is already a problem.”

Marlinspike, who is the creator of the Signal encrypted messenger app and the CEO of of the the company that stewards it, said the next weakness is the amount of data that might have to be transmitted to user phones:

Second caveat is that it seems likely location data would have to be combined with what the device framework gives you.

Published keys are 16 bytes, one for each day. If moderate numbers of smartphone users are infected in any given week, that’s 100s of MBs for all phones to DL
That seems untenable. So to be usable, published keys would likely need to be delivered in a more ‘targeted’ way, which probably means… location data.

Another possible weakness: trolls might frequent certain areas and then report a false infection, leading large numbers of people to think they may have been exposed. These kinds of malicious acts could be prevented by requiring test results to be digitally signed by a testing center, but details released on Friday, didn’t address these concerns. A variation of falsifying positive results is relaying BLE IDs collected from a hospital or other targeted area.

Technologist and privacy advocate Ashkan Soltani provided additional privacy critiques in this Twitter thread:

Soltani provided other useful details here and here.

Reading the specs

The cryptography behind the anonymous and ever-changing identifiers are laid out in this specification, which among other things assures that:

  • The key schedule is fixed and defined by operating system components, preventing applications
    from including static or predictable information that could be used for tracking.
  • A user’s Rolling Proximity Identifiers cannot be correlated without having the Daily Tracing Key. This
    reduces the risk of privacy loss from advertising them.
  • A server operator implementing this protocol does not learn who users have been in proximity with
    or users’ location unless it also has the unlikely capability to scan advertisements from users who
    recently reported Diagnosis Keys.
  • Without the release of the Daily Tracing Keys, it is not computationally feasible for an attacker to
    find a collision on a Rolling Proximity Identifier. This prevents a wide-range of replay and
    impersonation attacks.
  • When reporting Diagnosis Keys, the correlation of Rolling Proximity Identifiers by others is limited to
    24h periods due to the use of Daily Tracing Keys. The server must not retain metadata from clients
    uploading Diagnosis Keys after including them into the aggregated list of Diagnosis Keys per day.

A separate Bluetooth specification, meanwhile, requires that:

  • The Contact Tracing Bluetooth Specification does not require the user’s location; any use of location is completely optional to the schema. In any case, the user must provide their explicit consent in order for their location to be optionally used.
  • Rolling Proximity Identifiers change on average every 15 minutes, making it unlikely that user location can be tracked via bluetooth over time.
  • Proximity identifiers obtained from other devices are processed exclusively on device.
  • Users decide whether to contribute to contact tracing.
  • If diagnosed with COVID-19, users consent to sharing Diagnosis Keys with the server.
  • Users have transparency into their participation in contact tracing.

Coming to a phone near you

Apple and Google plan to release iOS and Android programming interfaces in May. They will be available public health authorities for developing apps running on one mobile operating system to work with apps running on the other. The official apps will then be available for download in Apple’s App Store and Google Play. Eventually, the companies plan to introduce tracing functionality directly into the OSes. Presumably, users can activate the functionality with a setting change.

Besides the privacy risks, there are other potential flaws. The system could cause undue alarm if it sends a warning that someone was exposed, when in fact the other party was dwelling in the same apartment building but in separate units. Bluetooth is also prone to a variety of flaws that can compromise its reliability and occasionally its security.

There are many important details that aren’t yet available and are crucial to understanding the privacy risks of the system Apple and Google are building. In normal times, it might be a given to advise people to opt out. Given the global health crisis presented by the ongoing pandemic, the call will be much harder to make this time around.

Post updated to correct the information uploaded from the phone of someone who tests positive.

https://arstechnica.com/?p=1667565


Come convivere con l’algoritmo ai tempi del Covid-19

Io come persona e i miei diritti umani da un lato, e dall’altro, l’algoritmo: come convivere o meglio come vivere insieme, soprattutto ai tempi del COVID 19.

È di notevole rilievo, in questo contesto storico sociale, l’iniziativa del Consiglio d’Europa con la quale tutti i 47 Stati Membri vengono invitati al rispetto dei diritti umani anche mediante un approccio precauzionale attraverso norme, politiche e pratiche che consentono lo sviluppo e l’utilizzo di sistemi algoritmici.

Il Comitato dei Ministri del Consiglio d’Europa, con la Raccomandazione sugli impatti dei sistemi algoritmici sui diritti umani, CM/Rec (2020)1, ha fissato le linee guida dirette a garantire il rispetto dei diritti umani anche allorquando vengano utilizzati o sviluppati sistemi algoritmici.

Ogni Stato, nella sua funzione di legislatore è tenuto a delineare contesti legislativi, regolamentari e persino di supervisione che siano efficaci e prevedibili, in grado di prevenire, individuare e proibire le violazioni dei diritti umani imputabili a soggetti privati o pubblici, ed eventualmente porvi rimedio.

La Raccomandazione CM/Rec (2020)1 dell’8 aprile 2020 richiama l’attenzione sulle fondamentali sfide per i diritti umani associate all’utilizzo di sistemi algoritmici, soprattutto per quanto riguarda il diritto a un equo processo; il diritto al rispetto della privacy e alla protezione dei dati; il diritto alla libertà di pensiero, di coscienza e di religione; il diritto alla libertà di espressione e di assemblea; il diritto alla parità di trattamento; e i diritti economici e sociali.

Nel comunicato stampa “Algoritmi e Automazione: nuove linee guida per prevenire la violazione dei diritti umani” si ricorda che “nell’attuale pandemia da COVID-19, i sistemi algoritmici vengono utilizzati per la previsione, la diagnostica e la ricerca di vaccini e cure. Un numero crescente di Stati membri sta prendendo in esame dispositivi di monitoraggio digitale avanzati, basati anche questi su algoritmi e automazione.”

È proprio anche in questa fase di sfida al COVID 19 che deve essere aumentato il livello di consapevolezza e di attenzione per prevenire la violazione dei diritti umani (Human rights breaches).

Si, perché I diritti umani siamo noi.

I diritti umani non sono un qualcosa che sta scritto solo nelle “tavole delle leggi” (a partire dalla Convenzione Europea per la salvaguardia dei diritti dell’Uomo e delle Libertà fondamentali).

I diritti umani mi appartengono perché rendono inviolabile il fatto che IO ho il diritto di essere libero, di muovermi, di esprimermi, di comunicare, di stare in famiglia, di lavorare, di stare in compagnia, di avere un credo politico o religioso, di andare a scuola, di vivere e di essere in salute. I diritti umani significa che IO sono libero, mi muovo, mi esprimo, comunico, resto in casa e in famiglia, lavoro, ho compagnia, ho una fede o un orientamento politico, imparo e apprendo, vivo e sono sano.

In questo contesto internazionale di emergenza sanitaria dovuta alla epidemia, la maggior parte dei diritti stanno necessariamente cedendo il passo a quello essenziale della salute strettamente correlato a quello della vita.

La tecnologia ha preso il sopravvento in ogni spazio della nostra vita, che quando non è appesa ad un filo con un respiratore artificiale è diventata sostanzialmente virtuale. La nostra sopravvivenza è affidata alla connessione, alle piattaforme, ad internet. Nei giorni scorsi, l’accesso ad internet è stato, persino, qualificato quale “diritto che dovrebbe essere costituzionalmente garantito”. In altri termini, da inserire tra i diritti umani

Dal caso INPS abbiamo appreso che è necessario imparare a passare dalla gestione del rischio del Data breach alla prevenzione di Human rights breaches.

Si fa presto a dire tecnologia. In realtà nel contesto del rispetto dei diritti umani , primo fra tutti quello di libertà definito dall’art 8 della Carta di Nizza quale diritto alla protezione dei dati personali, la soluzione tecnologica – osserva l’avv. Nicola Fabiano, Presidente Garante per protezione dei dati personali di San Marino – “da adottare deve comunque rispettare l’impianto normativo esistente secondo il principio di neutralità della tecnologia rispetto alle norme in materia di protezione dei dati personali e privacy. Infatti, un risultato sarà efficace quando, appunto, risulterà neutro rispetto all’impianto normativo in materia; del resto, lo stesso GDPR – né altre norme oggetto di convenzioni o trattati – non fornisce alcuna indicazione riguardo a specifiche tecnologie. Ed ancora, continua l’Avv. Nicola Fabiano “Eventuali soluzioni tecnologiche prima del concreto sviluppo dovranno aver superato, già in sede di progettazione, le opportune valutazioni relative alla conformità con il principio ex art. 25 GDPR (Data protection by design and by default). Inoltre, la stessa soluzione tecnologica dovrà garantire che siano trattati solo i dati personali necessari per ogni specifica finalità del trattamento per impostazione predefinita. Questi principi si attuano, secondo le previsioni del GDPR, mettendo in atto misure tecniche e organizzative adeguate. L’approccio, quindi, deve muovere da un processo che è logicamente antecedente rispetto alla soluzione che resta neutra.” (articolo dal titolo ‘Covid19 e monitoraggio tramite app: un approccio consapevole basato su privacy e regole di protezione dei dati’).

Ormai, diffusamente, si sente parlare di soluzioni tecnologiche basate sull’intelligenza artificiale (Artificial Intelligence) per contenere e contrastare il fenomeno del contagio; insomma sistemi algoritmici verso i quali- oggi più di ieri – è doveroso tenere un atteggiamento di cautela da realizzare seguendo le linee guida contenute nella Raccomandazione CM/Rec (2020)1.

In questo contesto di emergenza da coronavirus l’Avv. Nicola Fabiano (sebbene rinviando ad altra sede ogni approfondimento) ha ricordato che “si parla di Intelligenza Artificiale per fare riferimento ad avanzate soluzioni algoritmiche che poco hanno a che fare con la definizione e l’etimologia del termine “intelligenza” che è propria ed esclusiva dell’essere umano. Del resto, nel campo della AI, è noto il limite determinato dai biases o human biases che possono condurre a risultati algoritmici non precisi o inaffidabili” (articolo dal titolo CORONAVIRUS APP e PRIVACY: un valido approccio giuridico al GDPR).

Proprio questi profili vengono espressamente richiamati al punto 5 delle linee guida CM/Rec (2020)1 “While it is often argued that the costs are offset by gains in rationalisation and accuracy, it is important to note that most algorithmic systems are based on statistical models in which errors form an inevitable part, sometimes with feedback loops that maintain, replicate and reinforce pre-existing biases, errors and assumptions. Although it may seem as if larger datasets provide better chances of finding recurrent patterns and correlations, accuracy rates do not automatically increase with the size of the dataset. As a result of the large number of people affected by algorithmic systems, the number of errors in the form of false positives and false negatives, and of people who are affected by these errors and inbuilt bias, will also expand, triggering additional interferences with the exercise of human rights in multiple ways.”

Da qui, l’invito al legislatore di ogni Stato membro al rispetto dei diritti umani ogni qual volta si opti per la scelta dei sistemi algoritmici.

E’ proprio al legislatore italiano (alla Commissione IX della Camera dei deputati) sono state rivolte le parole del Presidente del Garante per la Protezione dati personali nella audizione informale dell’8 aprile 2020.

Sono stati esaminati in successione gli argomenti più importanti:1. Diritti, deroghe limiti, 2 Mappe epidemiologiche e sorveglianza 3. Il contact tracing.

Il Presidente Antonello Soro ha concluso evidenziando che “Il rischio che dobbiamo esorcizzare è quello dello scivolamento inconsapevole dal modello coreano a quello cinese, scambiando la rinuncia ad ogni libertà per l’efficienza e la delega cieca all’algoritmo per la soluzione salvifica”.

Consapevolezza, in sintesi, è la parola d’ordine affinché i miei diritti umani non vengano violati dall’algoritmo, neanche ai tempi del COVID 19.

https://www.key4biz.it/come-convivere-con-lalgoritmo-ai-tempi-del-covid-19/299791/


Lockdown Italia: Google sa sempre dove siamo e andiamo, anche quando non dovrebbe

L’epidemia di Coronavirus ha imposto in moltissimi Paesi di tutto il mondo una lunga quarantena, con rigide regole di comportamento, dal distanziamento sociale all’uso di dispositivi di protezione personale (le ormai celebri mascherine), fino alla chiusura di esercizi commerciali ed attività economiche di varia natura.

L’imperativa è stato, è ancora e probabilmente sarà per altre settimane: “restate a casa”. Tranne chi autorizzato dalla legge, tutti gli altri devono rispettare il lockdown.

La memoria di Google

In molti, tra Governi e organizzazioni sovranazionali, come l’Oms, si sono chiesti però se davvero le persone siano rimaste a casa o meno in questo periodo. Google, ad esempio, ha raccolto molte informazioni a riguardo e ha fornito delle risposte, seppur parziali al momento, sul livello di mobilità delle persone durante il lockdown, in tutto il mondo, Italia compresa.

Secondo quanto scoperto dai ricercatori di Mountain View, la gente è rimasta a casa o nelle sue vicinanze. Per ottenere i dati relativi agli spostamenti delle persone, Google ha semplicemente sfruttato la geolocalizzazione dei device degli utenti, attraverso lo strumento “Manage your Location History”.

Al momento di attivare il proprio account Google, le persone hanno accettato i termini e le condizioni di utilizzo, cioè hanno acconsentito (in teoria in maniera informata) che l’azienda conoscesse e soprattutto memorizzasse i dati di localizzazione dell’utente e del suo device.

Come spiega bene Google nella pagina dedicata: “Quando la Cronologia delle posizioni è attiva, la voce “Spostamenti” include i luoghi in cui ti rechi e le tue modalità di spostamento, ad esempio a piedi, in bicicletta, in auto o con i mezzi pubblici”.

Considerando che stiamo parlando di miliardi di persone/utenti, basterebbe anche una minima parte di questi che abbia acconsentito alla geolocalizzazione per ricavare una montagna di dati relativi agli spostamenti.

I dati di localizzazione sono stati suddivisi dagli analisti della società in sei aree: vendita al dettaglio e attività ricreative, come supermercati, centri commerciali, ristoranti, e musei; alimentari e farmacie, tra cui mercati dell’agroalimentare e tutte le attività autorizzate a vendere medicinali e accessori medici; aree verdi e parchi; stazioni dei treni, delle metropolitane, aeroporti e porti; luoghi di lavoro; residenze, tra cui la propria abitazione o il domicilio.

E la privacy?

Google ha assicurato che si tratta di dati aggregati a assolutamente anonimi. Se prendiamo posto al tavolo di un ristorante, a nessuno interessa chi siamo, con chi siamo e cosa abbiamo mangiato. Almeno è quello che dichiarano dall’azienda.

La funzione “Cronologia delle posizioni” è disattivata per default sugli apparecchi.

C’è però da sapere alcune cose, che la stessa Google non nasconde:

  • le impostazioni per gli altri servizi di geolocalizzazione sul tuo dispositivo, come le funzioni Servizi di geolocalizzazione e Trova il mio dispositivo di Google restano inalterate;
  • alcuni dati sulla posizione potrebbero continuare a essere salvati in altre impostazioni, come Attività web e app, nell’ambito della tua attività in altri servizi, come Ricerca e Maps, anche dopo aver disattivato Cronologia delle posizioni.

Siamo ancora padroni dei nostri dati?

Già un paio di anni fa, diverse organizzazioni dei consumatori in Europa hanno chiamato in causa Google e il suo popolare motore di ricerca per violazione del regolamento GDPR sul trattamento dei dati personali. L’accusa riguarda proprio la cronologia delle posizioni.

Secondo il BEUC, un network europeo a cui fanno riferimento diverse associazioni di consumatori, questo tracciamento dei nostri spostamenti avviene “tenendo all’oscuro gli utenti che attivano servizi e funzioni senza conoscere “in maniera informata e consapevole” che cosa accade ai loro dati personali, che spesso sono utilizzati per una miriade di scopi dal motore di ricerca, compreso il mercato della pubblicità mirata/personalizzata”.

A febbraio di quest’anno, il problema sulla violazione della privacy si ripete ancora, sempre in Europa, stavolta in Irlanda. Al centro delle proteste, si legge in una nota ufficiale, c’è il servizio di geolocalizzazione, il giudizio di legalità sul modo in cui Google procede al trattamento dei dati relativi alla posizione delle persone e la trasparenza del meccanismo di raccolta dati.

Più di un terzo degli italiani al lavoro

Gli ultimi dati pubblicati da Google sono relativi al 29 marzo e per l’Italia l’unica area che ha segnato un aumento sensibile di rilevazioni è proprio quella residenziale, la propria casa: è qui che ci si geolocalizza con più facilità e con maggiore frequenza.

Dai risultati emerge che gli italiani sono rimasti a casa o nel proprio domicilio, comunque nelle immediate vicinanze dell’abitazione, con una crescita della geolocalizzazione domestica del +24% rispetto al mese di febbraio.

Secondo l’analisi dei dati fornita da Google, le localizzazioni delle persone in ristoranti, cinema, musei e librerie sono colate a picco, con un -94%, mentre in negozi di alimentari e mercati dell’agroalimentare sono diminuite del -85%.

Crollato anche il dato della nostra presenza in parchi nazionali, aree protette e grandi giardini pubblici, li abbiamo abbandonati quasi del tutto: -90%.

Dato simile per tutto il mondo dei trasporti, che hanno registrato un -87% di geolocalizzazioni.

Sicuramente meno negativo il risultato relativo ai luoghi di lavoro, che si è certamente fortemente ridotto, a seguito dei decreti della Presidenza del Consiglio dei ministri, ma non in maniera drastica, registrando a fine marzo un -63% di geolocalizzazioni.

Dari regione per regione

A livello regionale, secondo i dati riportati da Google, i cittadini della Val d’Aosta sembrano i più ligi al dovere, con una localizzazione domestica cresciuta al +36% in tempo di #restateacasa. Al secondo posto il Molise, con un +29%.

Poi ci sono le Marche, con un +26% di cittadini in casa, quindi la Puglia e il Veneto con un +25%, a cui segue la Lombardia con un +24%. Il dato più basso è stato registrato in Basilicata e Calabria, con un +22%&.

https://www.key4biz.it/lockdown-italia-google-sa-sempre-dove-siamo-e-andiamo-anche-quando-non-dovrebbe/299692/


Di Zoom non si fida neanche il ministero degli Esteri tedesco: “limitato l’uso per motivi di sicurezza”

Non scatta subito il ban “perché è ampiamente utilizzato dai partner internazionali”, ma è una forte presa di posizione quella del ministero degli Esteri della Germania che ha deciso di limitare ai dipendenti l’uso di Zoom per motivi di sicurezza.

“Sulla base dei resoconti dei media e dei nostri risultati, abbiamo concluso che il software Zoom presenta punti deboli critici e gravi problemi di sicurezza e protezione dei dati”, così è scritta nella circolare del ministero destinata ai dipendenti e visionata dal giornale tedesco Handelsblatt.

“Non si dovrebbe usare Zoom”, ha aggiunto il ministero, “per comunicare contenuti riservati contrassegnati con VS-NfD (“informazioni classificate – solo per uso ufficiale”).

Inoltre, secondo le informazioni del giornale tedesco, il Ministero degli Esteri è già alla ricerca di un’alternativa “più affidabile” a Zoom.

Zoom nell’occhio del ciclone

L’uso limitato di Zoom da parte del ministero degli Esteri tedesco arriva alcuni giorni dopo il ban da parte di New York, che ha vietato l’uso della piattaforma di videocall in tutte le scuole della città, Taiwan ha imposto ai funzionari di smettere di usarlo, mentre la Svizzera ha consigliato ai dipendenti pubblici di utilizzare Microsoft Teams, se Skype for Business è sovraccarico.

Tutte decisioni che dimostrano come Zoom sia nell’occhio del ciclone in questi giorni, sia per le falle di privacy sia per i bug sulla sicurezza informatica. 

Così la società è statat costretta ad assumere come consulente l’ex capo della sicurezza di Facebook, Alex Stamos.

Basterà?

https://www.key4biz.it/di-zoom-non-si-fida-neanche-il-ministero-degli-esteri-tedesco-limitato-luso-per-motivi-di-sicurezza/299679/


Data tracing, Pisano: “L’app sarà volontaria con garanzia dell’anonimato e gestione pubblica” (Ma non si sa ancora chi gestirà i dati)

La task force nelle prossime ore individuerà l’app “migliore” per il data tracing su 319 progetti proposti. L’ha annunciato la ministra dell’Innovazione Paola Pisano durante l’audizione alla Commissione Tlc della Camera, dove però ha spiegato che “non è stato ancora individuato il soggetto o soggetti pubblici che andranno a gestire i dati raccolti con l’applicazione”.

Lavoro task force verso finalizzazione. Valutazioni da Governo

“Gli esperti hanno analizzato le applicazioni pervenute producendo due relazioni tecniche, una sulla privacy e una sull’analisi tecnologica delle soluzioni. Conto di ricevere nelle prossime ore la relazione finale della task force che sarà mia cura inoltrare al presidente Conte e agli altri membri del Governo per le valutazioni e decisioni di competenza, unitamente alle osservazioni che abbiamo ricevuto dal Garante privacy e dall’Agcom”. Così la ministra dell’Innovazione, Paola Pisano, che ha anche spiegato le 7 condizioni, da lei indicate, che l’app dovrà rispettare. 

  • App da scaricare su base volontaria.
  • Il singolo cittadino sia in grado di confidare nella correttezza del servizio 
  • L’intero sistema di contact tracing sia gestito da uno o più soggetti pubblici con soluzione open source.
  • I dati siano resi sufficientemente anonimi da impedire l’identificazione dei soggetti.
  • Alla fine, tutti i dati, tranne quelli aggregati, siano cancellati in modo certo.
  • Sia una soluzione Efficace sul piano epidemiologico.
  • Adotti strumenti che riducano la reidentificazione anche con cambi frequenti l’ID di un dispositivo.

Pisano: ‘Contact tracing non ha obiettivo geolocalizzare persone’

“L’applicazione di contact tracing non ha l’obiettivo di geolocalizzazione ma quello di tracciamento/memorizzazione per un determinato periodo di tempo degli identificativi dei cellulari con il quale il nostro è venuto in contatto ravvicinato. Questo accade se in entrambi i cellulari è presente l’applicazione di tracciamento”, ha chiarito la ministra dell’Innovazione nel corso dell’audizione riguardo l’App che “crea un registro dei contatti” e per informare “tutti quegli utenti – in modo anonimo- che sono entrati in contatto con un cittadino positivo”.

Come funziona l’app

Pisano ha anche spiegato come funzionerà l’app di data tracking, che la task force sta selezionando per proporla poi al Governo con l’obiettivo di contrastare il Covid-19.

“Non geolocalizzerà chi la usa, ma memorizza, per un determinato tempo, gli identificativi dei cellulari. L’app crea poi un registro dei contatti ed è quindi in grado di indicare tre tipologie di dati:

  • Qual è l’IMEI dello smartphone.
  • La distanza tra contagiati e persone venute in contatto.
  • Per quanto tempo

“Il cittadino che usa l’app”, ha detto la ministra, “se risulta positivo al virus, in modo anonimo, attraverso il suo medico, fa inviare un alert a tutte le persone con cui ha avuto un contatto ravvicinato nei precedenti giorni”.

Domande&Risposte

Giorgio Mulè (Forza Italia) ha chiesto esplicitamente a Pisano chi sarà a gestire i dati che saranno raccolti con l’app. “Ancora non è stato individuato il soggetto o i soggetti pubblici che andranno a gestire i dati con una soluzione open source”, ha risposto Pisano, precisando che l’app tratterà i dati in modo “sufficientemente anonimo da impedire l’identificazione dell’interessato”, come previsto dal GDPR.

Alessandro Morelli e Massimiliano Capitanio (Lega) hanno chiesto il cirterio di selezione dei 74 componenti della task force. “Dalla comprovata esperienza dei curricula e poi alcuni membri sono stati indicati dall’OMS, dal ministero della Salute e dall’Istituto Superiore di Sanità”.

Infine, quando sarà sviluppata un’applicazione per l’autocertificazione degli spostamenti, è stato chiesto alla ministra, come sapete è una battaglia di Key4biz. “Anche se è di competenza del Viminale, ci stiamo lavorando”, ha concluso la ministra.

https://www.key4biz.it/data-tracing-pisano-lapp-sara-volontaria-con-garanzia-dellanonimato-e-gestione-pubblica-ma-non-si-sa-ancora-chi-gestira-i-dati/299569/


Attacco a Email.it: 600.000 account in vendita sul Dark Web


I pirati informatici avrebbero tentato un’estorsione ai danni del provider e, dopo il rifiuto, hanno messo in vendita i dati sottratti.

Un clamoroso leak di dati ai danni di Email.it, provider di posta italiana che avrebbe subito un colossale data breach in cui sarebbero coinvolti più di 600.000 account di posta elettronica.

La notizia prende le mosse da un tweet pubblicato dai presunti hacker, che avrebbero messo in vendita il database contenente le informazioni riguardanti le caselle email e 5 terabyte di contenuti estratti dai datacenter, che conterrebbero messaggi e allegati inviati attraverso il servizio di posta elettronica.

Stando a quanto scrivono i pirati, l’attacco avrebbe avuto luogo la bellezza di due anni fa e avrebbe permesso ai cyber criminali di “installarsi” nei sistemi di Email.it e accedere tranquillamente ai dati conservati senza che gli amministratori si accorgessero di nulla.

Peggio ancora: sul sito del NoName Hacking Group (raggiungibile solo nel Dark Web) i pirati informatici sostengono che Email.it abbia conservato le password degli account in chiaro (senza alcuna protezione crittografica) nonostante sul sito dell’azienda sia chiaramente indicato l’utilizzo di un sistema di crittografia “forte” per proteggere i dati degli utenti.

Email.it

Secondo quanto scrivono gli hacker, l’intrusione risalirebbe al 1 gennaio 2018 e la situazione avrebbe vissuto un’escalation qualche settimana fa, quando i pirati hanno cercato di estorcere del denaro a Email.it.

L’azienda, però, avrebbe rifiutato di pagare e avrebbe tentato, stando a quanto si legge sul sito dei cyber criminali, di risolvere il problema senza darne comunicazione alcuna né alle autorità, né ai suoi utenti.

Email.it

Un comportamento che, se confermato, potrebbe avere conseguenze gravissime per l’azienda, che rischia una salatissima multa ai sensi del GDPR.

Ora i pirati hanno messo in vendita tutti i dati che hanno sottratto al datacenter, relativi a 600.000 account di posta gratuita gestita da Email.it a prezzi che variano dagli 0,5 ai 3 Bitcoin, equivalenti a circa 3.000 – 20.000 euro.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/04/07/attacco-a-email-it-600-000-account-in-vendita-sul-dark-web/?utm_source=rss&utm_medium=rss&utm_campaign=attacco-a-email-it-600-000-account-in-vendita-sul-dark-web


Google knows if everyone in your county is actually staying home or not

The reports are all public, but the nifty magnifying glass effect is not actually included.
Enlarge / The reports are all public, but the nifty magnifying glass effect is not actually included.

The entire world is scrambling to mitigate the novel coronavirus pandemic. By now, a majority of US states are under some kind of stay-at-home order, with governors nationwide asking or requiring non-essential businesses to close and everyone to plant their butts at home as much as possible.

As the disease continues to march its way across the country and the globe, though—as of this writing, there have been more than 250,000 US diagnosed cases—officials, regulators, and we the work-from-home masses are all wondering: are we all actually complying with these new rules, or is it still chaos on the streets out there somewhere?

Google has unfathomable reams of data from billions of individuals worldwide, and it has pulled some of that location information together into community mobility reports to try to answer that question. Here’s the good news: by and large, trips to virtually everywhere that isn’t “home” have dropped a whole lot.

To make the reports, Google used location data from any account that has opted into allowing Google to store location history. The company’s services have billions of active daily users, so even if only a minority of users allowed location use, it would still create an enormous data set. Google broke down locations into six broad categories: Retail and recreation, such as malls, restaurants, and museums; grocery and pharmacy, which includes farmer’s markets and food warehouses along with supermarkets and drugstores; parks, including local, national, and state parks; transit stations; workplaces; and residential.

The reports, which so far go through March 29 (last Sunday), are broken down by country. For the United States, Google has also provided state-level reports which show data at the county level. While there’s a fair amount of variation, the trend across the board shows a huge drop in non-essential travel and significantly reduced travel in the grocery and pharmacy category as well. The “residential” category is also up across the board, showing that people are staying home.

The regional reports are more robust for urban centers than rural ones, simply because more densely populated areas have more data for Google to draw from. For example, Kings County, New York—better known as the borough of Brooklyn—has a population of about 2.5 million packed into its borders. That’s a large enough data set for Google, which found that Brooklyn residents are indeed making significantly fewer trips through transit stations and to retailers. Travel to workplaces is also down, likely due to a combination of people working from home where possible and being laid off or furloughed where not.

Travel inside New York City began to plummet after March 8, which was the day Governor Andrew Cuomo announced <a href="https://www.governor.ny.gov/news/governor-cuomo-confirms-16-additional-coronavirus-cases-new-york-state-bringing-statewide-total">more than 100 confirmed cases</a> of COVID-19 in the state.
Enlarge / Travel inside New York City began to plummet after March 8, which was the day Governor Andrew Cuomo announced more than 100 confirmed cases of COVID-19 in the state.

The only real wildcard is the “parks” category, which has no consistent pattern across states and counties. Park visits are up by 27 percent in Mississippi, for example, and up by 19 percent in neighboring Alabama, to the east—but down by 18 percent in Louisiana to the west, and almost flat, with only a 2 percent decline, in nearby Georgia.

Outdoor time of course might be a location-specific phenomenon, as lousy weather is going to keep people indoors and nice weather will bring them outside—which is becoming its own problem. Time outdoors every day is strongly encouraged for your exercise and mental health during this time, and people are all going for more walks, jogs, and bike rides. But people, home from work and school, have been flocking all at once to many parks, trails, and beaches, which creates crowds and defeats the purpose of social distancing. Many jurisdictions are consequently closing parks, which will no doubt affect the data going forward.

Even in all the noise, there are some hopeful signs in the data that people are listening. For all the wholly justified concern about spring break travelers and slow-to-act leadership in places like Florida, for example, travel to parks is down by 77 percent from the norm in Florida’s Miami-Dade county.

“These are unprecedented times and we will continue to evaluate these reports as we get feedback from public health officials, civil society groups, local governments and the community at large,” Google executives wrote in a blog post. “We hope these insights will add to other public health information that will help people and communities stay healthy and safe.”

https://arstechnica.com/?p=1665547


Security tips every teacher and professor needs to know about Zoom, right now

Children take part in a video conference on a large TV.

With the Coronavirus pandemic forcing millions of people to work, learn, and socialize from home, Zoom conferences are becoming a default method to connect. And with popularity comes abuse. Enter Zoom bombing, the phenomenon of trolls intruding into other people’s meetings for the sole purpose of harassing attendees, usually by bombarding them with racist or sexually explicit images or statements. A small sample of the events over the past few days:

  • An attendee who disrupted an Alcohol Anonymous meeting by shouting misogynistic and anti-Semitic slurs, along with the statement “Alcohol is soooo good,” according to Business Insider. Meeting organizers eventually muted and removed the intruder but only after more than half of the participants had left.
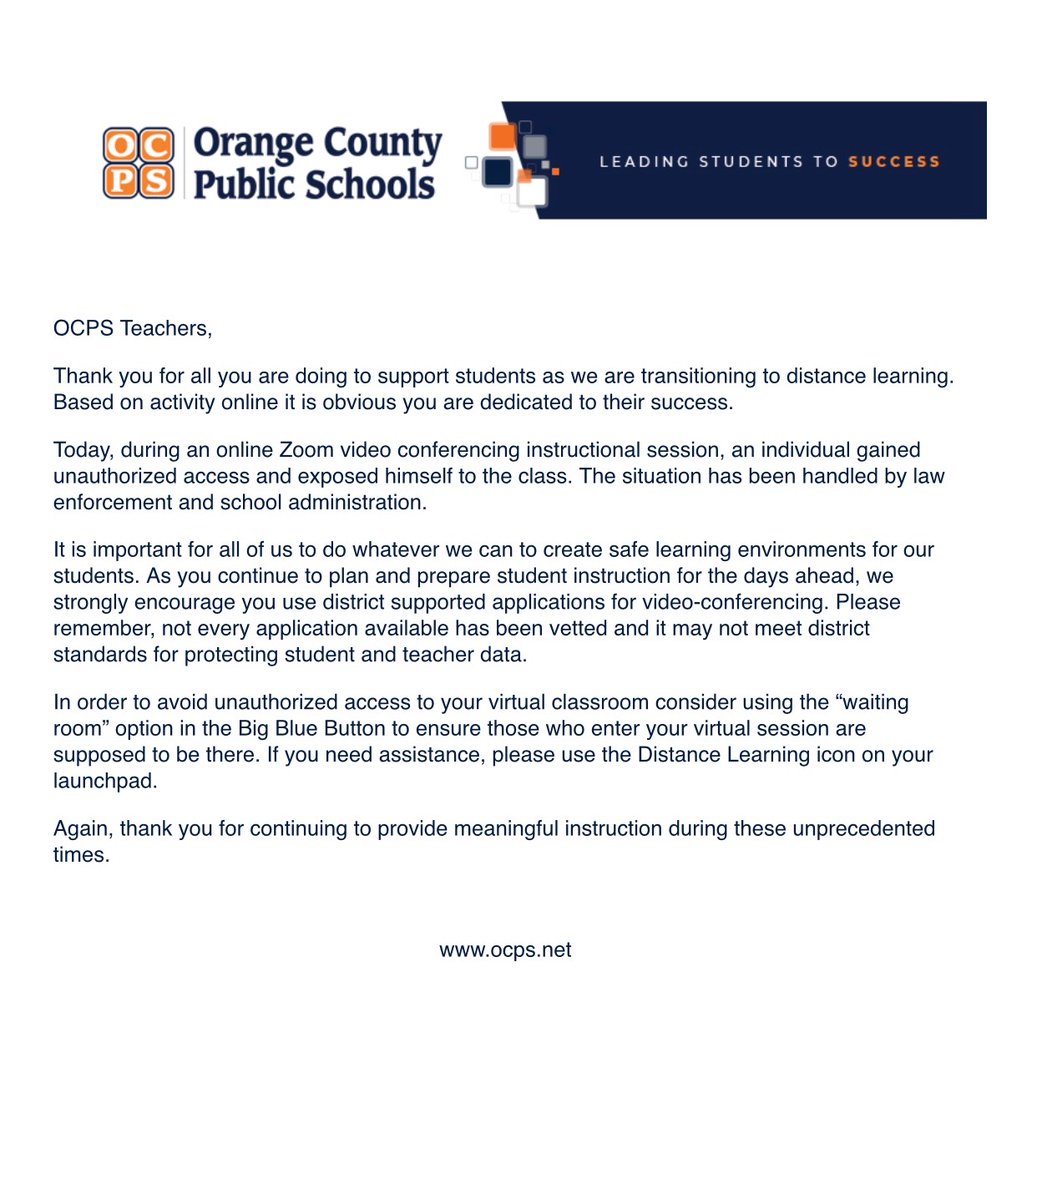
  • A Zoom conference hosting students from the Orange County Public Schools system in Florida that was disrupted after an uninvited participant exposed himself to the class.
  • An online meeting of black students at the University of Texas that was cut short when it was interrupted by visitors using racial slurs

The basics

As disruptive and offensive as it is, Zoom bombing is a useful reminder of just how fragile privacy can be in the world of online conferencing. Whereas usual meetings among faculty members, boards of directors, and employees are protected by physical barriers such as walls and closed doors, Zoom conferences can only be secured using other means that many users are unversed in using. What follows are tips for avoiding the most common Zoom conference pitfalls.

Make sure meetings are password protected. The best way to ensure meetings can be accessed only when someone has the password is to ensure that Require a password for instant meetings is turned on in the user settings. Even when the setting is turned off, there’s the ability to require a password when scheduling a meeting. It may not be practical to password protect every meeting, but conference organizers should use this measure as often as possible.

When possible, don’t announce meetings on social media or other public outlets. Instead, send messages only to the participants, using email or group settings in Signal WhatsApp or other messenger programs. This advice is especially important if you’re the leader of a country, such as the UK. (Fortunately, Prime Minister Boris Johnson had password protected the meeting and was prudent enough not to have included the passphrase in his tweet. Even then, his tweet divulged the IDs of multiple participants.)

Carefully inspect the list of participants periodically, whenever possible. This can be done by the organizer or trusted participants. Any users who are unauthorized can be booted. (More about how to do that later.)

Carefully control screen sharing. The user settings allow organizers to set default sharing settings by default. People who rarely need sharing should turn it off altogether by sliding the button to the right to off. In the event participants require screen sharing, the slider should be turned on and the setting for only the host to share should be turned on. Organizers should allow all participants to share screens only when the host knows and fully trusts everyone in a meeting.

And while you’re at it

The four measures above are cardinal. Here are a few other suggestions for securing Zoom meetings:

Disable the Join Before Host setting so that organizers can control the meeting from its very start.

Use the Waiting Room option to admit participants. This will prevent admittance of trolls should they have slipped through the two cardinal defenses.

Lock a meeting, when possible, once it’s underway. This will prevent unauthorized people from joining later. Locking a meeting can be accomplished by clicking Manage Participants and using the controls that appear on the right of the meeting window. Manage Participants also allows an organizer to mute all participants, eject select participants, or stop select participants from appearing by video.

Be aware of everything that’s within view of your camera. Whether working from home or an office, there may be diagrams, drawings, notes, or other things you don’t want other participants to see. Remove these from view of the camera before the meeting starts.

Beyond the above advice, Zoom users should consider using a browser to connect to meetings rather than the dedicated Zoom app. I prefer this setting because I believe the attack surface on my system—that is, the number of vulnerabilities a hacker can exploit to breach my security—grows with each app I install. In 2020, most browsers are hardened against attacks. Other types of software are less so.

Zoom makes the Web option difficult to find after clicking on the Join a Meeting link. In my testing on a Windows 10 machine, the option appeared only after I uninstalled the Zoom client. Even then, Zoom pushed an installation file after I tried to join a meeting. I was able to use the browser only after refusing the download and choosing Join from your browser. On a Mac, I was able to find the option, even when I had the Zoom client installed, by clicking cancel on the app installation dialog box. A Chrome extension called Zoom Redirector will also make it easy to find the link (Firefox and Edge versions of the open-source addon are here). The permissions required by the extension suggest it’s not much of a privacy or security threat.

Users opting for the browser option will have the best results if they use Chrome. Firefox and other browsers will prevent some key features, such as audio and video, from working at all. As a courtesy, meeting organizers can choose a setting that can make it easier for participants to find the option.

Fortunately, Zoom has disabled an attention-tracking feature that allowed organizers to tell when a participant didn’t have the meeting in focus for more than 30 seconds, for instance, because the participant switched to a different browser tab. This capability was intrusive. It’s great the Zoom removed it.

https://arstechnica.com/?p=1665450