Stefano Mele: “L’attacco hacker al sito INPS? Non un’attenuante, ma può aggravare la responsabilità dell’Istituto”

Analizziamo la débâcle del sito INPS sia dal punto di vista della protezione dei dati sia sul versante della sicurezza informatica con Stefano Mele, avvocato specializzato in diritto delle tecnologie, privacy e cybersecurity.

Key4biz. Qual è il suo giudizio su quanto accaduto ai sistemi informatici dell’INPS?

Stefano Mele. Il mio giudizio è senz’altro negativo, ma purtroppo – dopo ormai tanti anni di attività – l’accaduto non mi ha minimamente sorpreso. Infatti, se vogliamo cercare una costante nel settore di chi si occupa di diritto delle tecnologie, privacy e cybersecurity è senz’altro quella della mancanza di sicurezza delle banche dati e dei sistemi informatici delle amministrazioni pubbliche italiane. Le eccezioni, purtroppo, sono davvero rare. Tuttavia, quanto accaduto all’INPS – mi dispiace molto dirlo – è solo il sintomo di una patologia molto più ampia: quella della insufficiente cultura della protezione dei dati personali nel nostro Paese. 

Key4biz. È stato un data breach?

Stefano Mele. Il Garante privacy è giustamente intervenuto in maniera tempestiva, evidenziando molta preoccupazione – cito le parole del Presidente Antonello Soro – “per questo gravissimo data breach” e preannunciando accertamenti atti a verificare quanto accaduto. Non si può che dargli ragione. Infatti, già solo da quanto abbiamo potuto vedere pubblicamente, l’incidente informatico occorso ai sistemi dell’INPS non può che essere qualificato come una violazione di dati personali (un data breach, appunto). Peraltro, a nulla serve mettere in mezzo presunti “attacchi hacker”, dato che la normativa – per nostra fortuna – si concentra sulla tutela del cittadino, ovvero sulla tutela dell’interessato al trattamento dei dati, guardando agli effetti del data breach e non alla sua causa. Ciò che conta, quindi, è la compromissione della riservatezza, dell’integrità o della disponibilità dei dati personali e soprattutto che questa compromissione abbia comportato un rischio reale per i diritti e le libertà delle persone fisiche. Qualora ciò si verifichi, un data breach può essere sanzionato tanto in conseguenza di attività illecite (il presunto “attacco hacker”), quanto persino in caso di attività meramente accidentali. Il presunto “attacco hacker”, quindi, almeno dal punto di vista della normativa in materia di privacy, non può essere assolutamente considerato come un’attenuante della responsabilità. Anzi, potrebbe addirittura aggravare la posizione dell’INPS, potendo evidenziare una grave mancanza di adeguate misure di sicurezza (sanzionata fino a 20 milioni di euro).

Key4biz. Se accertato chi sarà il responsabile? In caso di sanzione da parte del Garante chi sarà a pagarla?

Stefano Mele. Per quello che possiamo vedere anche solo dai dati pubblici, a mio avviso, la violazione di dati personali subita dall’INPS ha sicuramente comportato un rischio per i diritti e le libertà dei cittadini che, loro malgrado, si sono ritrovati coinvolti vedendo esposti – o meglio, vedendo diffusi – i loro dati personali. Pertanto, qualora il Garante privacy accerti la responsabilità dell’ente, la sanzione potrebbe essere davvero molto consistente, generandosi – come detto in precedenza – almeno dalla mancata adozione di misure di sicurezza adeguate. Sul chi pagherà, invece, è inutile nasconderci dietro ad un dito: alla fine, la sanzione ricadrà sui contribuenti. 

Key4biz. Cosa insegna la débâcle del sito INPS?

Stefano Mele. Rispondo con una provocazione: chissà se oggi gli stessi paladini della “sospensione della privacy”, che fino a pochi giorni fa gridavano dai social e dai quotidiani, cartacei e online, quanto inutile fosse il diritto alla privacy e alla protezione dei dati personali in un periodo di emergenza come quello che stiamo purtroppo vivendo, sono gli stessi che oggi tirano parole e “like” contro quanto accaduto all’INPS. La protezione dei dati personali è un diritto di libertà e – per citare il famosissimo adagio di Benjamin Franklin – chi rinuncia alla libertà per raggiungere la sicurezza, non merita né la libertà né la sicurezza.

https://www.key4biz.it/stefano-mele-lattacco-hacker-al-sito-inps-non-unattenuante-ma-puo-aggravare-la-responsabilita-dellistituto/298359/


Zoom’s privacy problems are growing as platform explodes in popularity

Ominous photograph of multi-story glass office building.
Enlarge / Zoom’s San Jose, Calif., headquarters looks like a lovely place to be socially distanced from.

We have several more weeks, if not several more months, to go in this sudden era of Everything from Home. Work from home, school from home, funerals from home, church from home, happy hour from home—you name it, and we as a society are trying as best as we can to pull it off remotely. Tech use as a result is up all over, but arguably the biggest winner to date of the “Oh, crap, where’s my webcam” age is videoconferencing platform Zoom.

Zoom’s ease of use, feature base, and free service tier have made it a go-to resource not only for all those office meetings that used to happen in conference rooms but also for teachers, religious services, and even governments. The widespread use, in turn, is shining a bright spotlight on Zoom’s privacy and data-collection practices, which apparently leave much to be desired.

The challenge is particularly pronounced in the health care and education sectors: Zoom does offer specific enterprise-level packages—Zoom for Education and Zoom for Healthcare—that have compliance with privacy law (FERPA and HIPAA, respectively) baked in. Many users in those fields, however, may be on the free tier or using individual or other types of enterprise licenses that don’t take these particular needs into consideration.

Growing (privacy) pains

Zoom’s privacy policy began to draw widespread attention more than a week ago for provisions about its storage and use of customer data. At the time, the platform said it would collect, store, and share with advertisers data potentially including “the content contained in cloud recordings, and instant messages, files, whiteboards” shared on the platform. That included videos and transcripts.

Amid the scrutiny, Zoom this week made some changes to that policy. “Zoom does not sell customer content to anyone or use it for any advertising purposes,” the company now says in bold, italic lettering—a welcome change, to be sure.

The privacy policy itself, though, seems to be only the tip of the iceberg. An investigation Vice Motherboard published Friday found the Zoom iOS app shared usage data with Facebook—even for users who do not have Facebook accounts. According to Motherboard, Zoom was sending Facebook data showing when the user opened the app, details about the device the app was used on, the time zone and city the user connected from, information about the mobile network the user was connected through, and a unique advertiser number used for tracking a device between apps.

Following the report, Zoom updated the app on Friday to cut off the feature, saying, “We originally implemented the ‘Login with Facebook’ feature using the Facebook SDK in order to provide our users with another convenient way to access our platform. However, we were recently made aware that the Facebook SDK was collecting unnecessary device data.”

The company is still facing a lawsuit from a plaintiff in California, however. The suit (PDF), which seeks class-action status, alleges that Zoom violated the California Consumer Privacy Act (CCPA), which went into effect on January 1, arguing Zoom “failed to properly safeguard the personal information of the increasing millions of users of its software application.”

Worse, a feature meant to streamline connection for corporate users seems to be leaking some Zoom users’ personal contact information. A report today, also by Vice Motherboard, found that users who sign up from the same email domain are automatically being added to each others’ contact lists. For a workplace scenario, this makes sense: if two users both sign up using @arstechnica.com email addresses, odds are we work for the same employer and would need to talk to each other for work purposes. Businesses’ contacts get populated into Zoom this way regularly.

Users signing up with personal email addresses, however, are also having their information shared with other users of the same domain. One user shared with Motherboard a screenshot showing almost 1,000 other users—all strangers to him—listed in a “company directory.” Some widely used domains, including gmail.com, yahoo.com, and hotmail.com, are excluded from the company directory. Smaller domains used by individuals, though, appear not to be on the exclusion list.

Broken promises?

Zoom promises a bevy of protections for hosts who create meetings. At the top of that list is a promise that users can “secure a meeting with end-to-end encryption.” That sounds pretty great! Unfortunately, it also might not be exactly true.

A report published today by The Intercept finds that the claim might be misleading. Instead of end-to-end encryption for audio and video, Zoom offers something slightly different, called transport encryption.

When The Intercept asked Zoom about its encryption capabilities, a spokesperson straight-up responded that they can’t do it. “Currently, it is not possible to enable E2E encryption for Zoom video meetings,” the spokesperson said, adding, “Zoom video meetings use a combination of TCP and UDP. TCP connections are made using TLS and UDP connections are encrypted with AES using a key negotiated over a TLS connection.”

If the data were truly encrypted end-to-end, only the users on either end of it would be able to access it. Under the TLS encryption it actually uses, though, Zoom itself could access the content that flows back and forth in meetings.

The company stressed to The Intercept that it does not, saying in a statement:

Zoom has layered safeguards in place to protect our users’ privacy, which includes preventing anyone, including Zoom employees, from directly accessing any data that users share during meetings, including—but not limited to—the video, audio and chat content of those meetings. Importantly, Zoom does not mine user data or sell user data of any kind to anyone.

If the data can be accessed, however, Zoom could be compelled to share it with government or law enforcement requests. Zoom, unlike many other technology and social media platforms, does not publish a transparency report regarding takedown and law enforcement requests it may have received.

All the reports, taken together, have drawn the attention of at least one legal authority: the office of New York Attorney General Letitia James is now investigating Zoom’s privacy and security practices.

The New York Times obtained a letter from James’ office to Zoom, which expressed concern “that Zoom’s existing security practices might not be sufficient to adapt to the recent and sudden surge in both the volume and sensitivity of data being passed through its network.” And while the company is responding quickly to specific vulnerabilities piecemeal as they become widely known through media reports, the attorney general’s office “would like to understand whether Zoom has undertaken a broader review of its security practices.”

“Zoom takes its users’ privacy, security, and trust extremely seriously,” the company said in a statement. “We appreciate the New York Attorney General’s engagement on these issues and are happy to provide her with the requested information.”

https://arstechnica.com/?p=1664495


World Backup Day, l’importanza di proteggere i propri dati personali (Video)

Ogni anno il 31 marzo, si celebra la giornata di sensibilizzazione chiamata World Backup Day. Una giornata importante perché ci ricorda che perdere dati e informazioni personali è più facile di quanto si creda.

World Backup Day: i numeri

Ogni minuto vengono persi nel mondo 113 telefoni, il 30% degli utenti non ha mai fatto il backup, cioè una copia dei file più importanti, dai documenti di lavoro alle foto di famiglia.

Ovviamente, la tecnologia stessa ci viene in aiuto e grazie al backup possiamo prevenire tali drammatici fatti, mettendo al riparo tutto il nostro mondo, che è un mondo fatto di dati.

L’importanza del backup

L’importanza del backup è quanto mai rilevante in un periodo storico in cui si intensificano sempre di più gli attacchi hacker che prendono di mira gli utenti.

[embedded content]

Come quelli condotti con il ransomware, un virus che sequestra i dati e chiede un riscatto. Uno dei modi consigliati dagli esperti per uscire indenni da questo tipo di attacchi è proprio avere una copia dei dati e recuperarli dal backup senza dover sottostare alle richieste dei cybercriminali.

Il costo per le aziende

I dati del “Global Data Protection Index” dello scorso anno realizzato da Vanson Bourne per Dell Emc parlano chiaro: nel 2018 un’azienda italiana su cinque ha perso in modo irrecuperabile una parte dei propri dati.

Spesso le aziende pagano il riscatto agli hacker, e l’azienda di cybersecurity Veritas stima che i ransomware generino un introito annuo dell’ordine di 1 miliardo di dollari e le aziende che non effettuano il backup dei loro dati in maniera sistematica permettono ai criminali di mettere a rischio anche la sicurezza delle informazioni sui loro clienti.

https://www.key4biz.it/world-backup-day-limportanza-di-proteggere-i-propri-dati-personali-video/297895/


Bufera su Zoom e Houseparty, ma non c’è niente di vero


Presunte violazioni della privacy per Zoom. L’app di Epic accusata di rubare dati. Gli sviluppatori : “diamo 1 milione di dollari a chi ne fornisce la prova”.

La tempesta perfetta verificatasi in queste ore è stata generata dall’incrocio tra due fenomeni legati alla pandemia Covid-19: il boom delle piattaforme di videoconferenza e la crescita esponenziale di bufale in circolazione sul Web.

Il risultato è una raffica di allarmi (più o meno) ingiustificati che corrono su Internet e chat coinvolgendo due delle piattaforme più utilizzate in questi giorni per videoconferenze: Zoom e Houseparty.

Il caso di Houseparty, social network creato dal produttore di videogame Epic, è una classica bufala che è circolata via Whatsapp e Twitter in questi giorni e che accusa l’applicazione di contenere un malware in grado di rubare le credenziali di vari servizi, dalla posta elettronica ai servizi di banking online.

Il tutto sembrerebbe essere partito dagli Stati Uniti, ma si è rapidamente diffuso anche in Italia, dove l’app sta avendo un certo successo tra chi la sua per fare videochiamate con amici e parenti in questo momento di isolamento.

Houseparty

Naturalmente, come confermano i ricercatori di sicurezza che hanno analizzato l’app, non c’è nulla di vero. Il software non contiene funzioni malevole e non ha nemmeno vulnerabilità (o almeno vulnerabilità evidenti) che possano aprire la strada ad azioni di hacking.

Epic, che gestisce la piattaforma social, non ha preso bene quest’ondata di accuse e ha offerto 1 milione di dollari a chi dovesse riuscire a provare che la sua app consente di hackerare i dispositivi degli utenti.

In precedenza, sul Web sono comparse denunce riguardanti Zoom, l’altra piattaforma per videoconferenze che in questo momento sta registrando una crescita esponenziale di utilizzatori. Le accuse di violazione della privacy lanciate da Doc Searls sul suo blog negli ultimi giorni, però, non sembrano avere grande fondamento.

Searls sostiene, in pratica, che Zoom abbia accesso a ogni tipo di informazione (anche quelle trasmesse in videoconferenza) e che le rivenda a società esterne che le utilizzerebbero con finalità di marketing.

Le condizioni d’uso della piattaforma, però, non contengono quanto riportato dal ricercatore (anzi, sembrano negare in qualsiasi modo che Zoom abbia accesso a informazioni registrate dalle videoconferenze) e gli articoli di Searls non contengono prove tecniche che confermino un uso improprio.

Security Info ha contattato Zoom per avere un commento, ma per il momento non abbiamo ancora ricevuto risposta.

Nel frattempo la piattaforma sta effettivamente vivendo qualche problema che, nella maggior parte dei casi, è dovuto semplicemente a un uso improprio o troppo “disinvolto” da parte dei suoi utenti.

A segnalarlo è l’FBI, che ha emesso un avviso per sensibilizzare gli utenti nei confronti dei rischi di intrusioni nelle videoconferenze. Il problema, però, non riguarda una vulnerabilità della piattaforma, ma la scarsa confidenza con il mezzo che hanno molti degli utilizzatori, che organizzano videoconferenze pubbliche e spesso condividono il link per parteciparvi anche sui social network.

Il caso citato a esempio è quello di una classe di un liceo, la cui lezione in videoconferenza è stata interrotta da un individuo che, proferendo bestemmie, avrebbe anche rivelato pubblicamente l’indirizzo di residenza dell’insegnante.

Si moltiplicano, però, i tentativi da parte dei pirati informatici di sfruttare la popolarità di Zoom per distribuire malware. La tecnica è quella di proporre il download di una versione infetta dell’applicazione su siti “alternativi”.

La raccomandazione, piuttosto banale per la verità, è quindi quella di scaricare l’installer di Zoom solo dal sito ufficiale.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/03/31/bufera-su-zoom-e-houseparty-ma-non-ce-niente-di-vero/?utm_source=rss&utm_medium=rss&utm_campaign=bufera-su-zoom-e-houseparty-ma-non-ce-niente-di-vero


Saudi Arabia reportedly tracked phones by using industry-wide carrier weakness

A cell phone tower at dusk.

The Guardian says it has evidence that Saudi Arabia is exploiting a decades-old weakness in the global telecoms network to track the kingdom’s citizens as they travel in the United States.

The publication cited data provided by a whistleblower that suggests Saudi Arabia is engaged in systematic spying by abusing Signalling System No. 7. Better known as SS7, it’s a routing protocol that allows cell phone users to connect seamlessly from carrier to carrier as they travel throughout the world. With little built-in security for carriers to verify one another, SS7 has always posed a potential hole that people with access could exploit to track the real-time location of individual users. SS7 abuse also makes it possible for spies to snoop on calls and text messages. More recently, the threat has grown, in part because the number of companies with access to SS7 has grown from a handful to thousands.

The data provided to The Guardian “suggests that millions of secret tracking requests emanated from Saudi Arabia over a four-month period beginning in November 2019,” an article published on Sunday reported. The requests, which appeared to originate from the kingdom’s three largest mobile phone carriers, sought the US location of Saudi-registered phones.

The unnamed whistleblower said they knew of no legitimate reason for requests of that volume. “There is no explanation, no other technical reason to do this,” The Guardian quoted the source as saying. “Saudi Arabia is weaponizing mobile technologies.”

The whistleblower’s data appears to show Saudi Arabia sending an unnamed major US mobile operator requests for PSI—short for Provide Subscriber Information. Sunday’s report said there were an average of 2.3 million such requests per month for the four months starting in November. The data, The Guardian said, suggests that Saudi Arabian phones were tracked as many as 13 times per hour as their owners carried them about the United States. The Saudi operators also sent separate PSLs. US carriers blocked the requests, indicating that the requests were suspicious.

System-breaking potential

Les Goldsmith, a researcher with Las Vegas security firm ESD, told me the volume reported by The Guardian had the potential to break systems used by the mobile operator being queried.

“Performing so many send subscriber data requests on a carrier could, in fact, result in the carriers’ Visiting Location Register (VLR) or even Home Location Register (HLR) to potentially crash,” he said. “So in essence, excessive tracking by Saudi Arabia could have potentially knocked legitimate users off a US cellular provider as the HLR and VLR reset.”

The Guardian, meanwhile, cited one mobile security expert who reviewed the data and said the requests had the ability to track the owners on a map to within hundreds of meters in a city. Several other experts said the requests indicated systematic spying on the part of Saudi Arabia.

In a statement, AT&T representatives wrote: “We have security controls to block location-tracking messages from roaming partners.” Representatives of T-Mobile and Verizon didn’t respond to a request to comment for this post. It will be updated later if the companies respond.

SS7 largely works on an honor system, although some carriers are in the process of rolling out measures designed to better lock it down. Given the current way mobile networks operate, there is little cell phone owners can do to prevent tracking through the abuse of SS7. Users can turn off phones to temporarily prevent tracking, but even, then adversaries can learn the location just before the device was turned off and obtain the location when it is later turned on.

https://arstechnica.com/?p=1664380


>4,000 Android apps silently access your installed software

Closeup photograph of hands holding an Android phone.

More than 4,000 Google Play apps silently collect a list of all other installed apps in a data grab that allows developers and advertisers to build detailed profiles of users, a recently published research paper found.

The apps use an Android-provided programming interface that scans a phone for details about all other apps installed on the phone. The app details—which include names, dates they were first installed and most recently updated, and more than three-dozen other categories—are uploaded to remote servers without permission and no notification.

IAM what IAM

Android’s installed application methods, or IAMs, are application programming interfaces that allow apps to silently interact with other programs on a device. They use two methods to retrieve various kinds of information related to installed apps, neither of which is classified by Google as a sensitive API. The lack of such a designation allows the methods to be used in a way that’s invisible to users.

Not all apps that collect details on other installed apps do so for nefarious purposes. Developers surveyed by the researchers behind the new paper said the collection is the basis for launcher apps, which allow for the customization of the homescreen and provide shortcuts to open other apps. IAMs are also used by VPNs, backup software, notification managers, anti-malware, battery savers, and firewalls.

But the data grab can also be used by advertisers and developers to assemble a detailed profile of users, the researchers reported in their paper, titled Leave my Apps Alone! A Study on how Android Developers Access Installed Apps on User’s Device. They cited previous studies such as this one, which found that a single snapshot of apps installed on a device allowed researchers to predict the user’s gender with an accuracy of around 70 percent. Follow-on findings by the same researchers expanded the demographics that could be deduced to traits such as religion, relationship status, spoken languages, and countries of interest. A study by different researchers said user demographics also included age, race, and income. The research also found that a user’s gender could be predicted with an 82 percent accuracy rate.

“As other privacy-sensitive parts of the Android platform are protected by app permissions, forcing developers to explicitly notify users before attempting access to these parts, [it] begs the question on why IAMs are treated differently,” the researchers, from the University of L’Aquila in Italy, Vrije University in Amsterdam, and ETH in Zurich, wrote in the latest paper. “Indeed, the European Union General Data Protection Regulation (GDPR), generally regarded as the forefront in privacy regulations, considers ‘online identifiers provided by their devices, applications, tools, and protocols’ […] as personal data, for all purposes and means.”

Changes

The new report said that Google is considering several changes to Android that have already been added to a beta version of version 11 (general release has been scheduled for the third quarter, but it’s not clear if that timeframe will be pushed back as a result of disruptions caused by the COVID-19 pandemic). Under the considered change, for an app to interact with other apps, the developer must either (1) explicitly declare in the app manifest—a file that describes essential information about the app—the apps they want to inspect or (2) require a new permission called QUERY_ALL_PACKAGES, whose precise function remains unclear to some developers.

The change, the researchers said, still doesn’t address one of the chief shortcomings of the IAMs abuse, which is the lack of notice to users that an app requires a potentially privacy-invading permission. Under the considered change, apps still wouldn’t be required to disclose their collection of details about all other installed apps. Google representatives didn’t respond to an email inquiring about planned changes in Android and requesting a more general comment for this article.

App spying

The researchers studied 14,342 free Android apps in the Google Play Store and 7,886 open source Android apps and analyzed the apps’ use of IAMs. The researchers found that 4,214 of the Google Play apps, representing slightly more than 30 percent of those studied, used IAMs. Only 228 of the open source apps, or a little less than 3 percent, collected details of other apps. With more than 3 million apps available in the Google-hosted service, the actual number of prying apps is almost certainly an order of magnitude higher than the 4,214 found in the study.

In descending order, the top five Google Play app categories that most frequently collected the data were: Games (73 percent), Comics (71 percent), Personalization (61 percent), Autos and Vehicles (54 percent), and Family (43 percent). The figure below lists the use of IAMS across all categories.

Soccia et al.

The paper didn’t identify any of the apps by name.

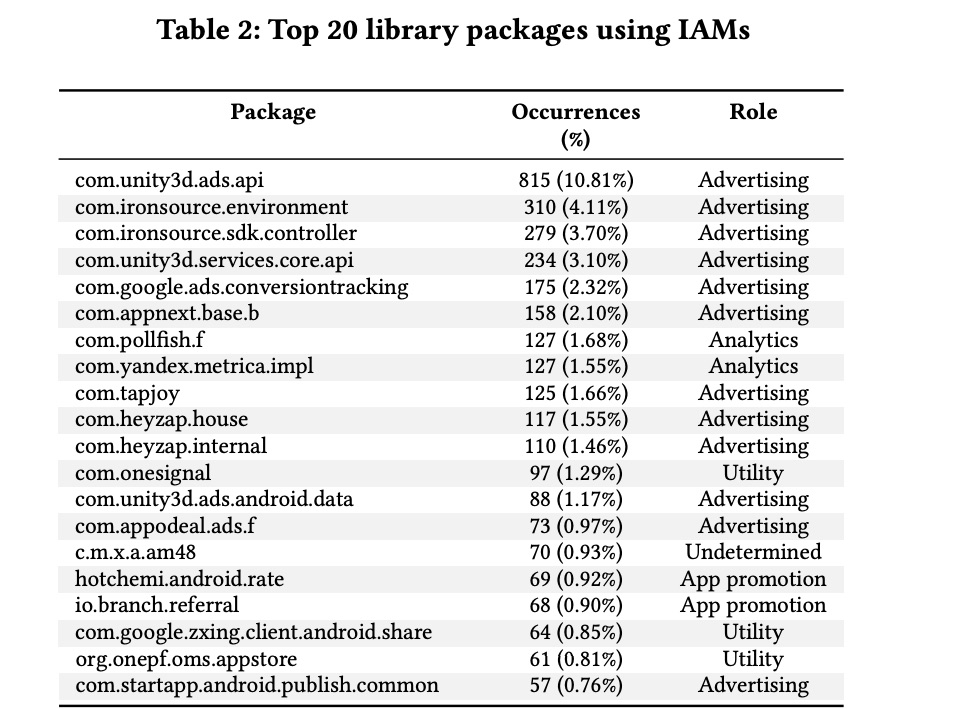
The vast majority of the Google Play apps that collected app data—84 percent—did so using third-party code libraries. The researchers identified 56 ad libraries that collected the data and found that a “small number” of them accounted for more than a third of all IAMs usages by bundled libraries. Other bundles identified were utility libraries, custom libraries, and analytics and app-promotion libraries. Below is a table listing the top 20 most common libraries:

Soccia et al.

“In the discussion of results, we assumed that [the] vast majority of the IAMs calls performed by advertisement libraries are for profiling purposes, and we therefore suggested some potential changes to the Android platform accordingly,” the researchers wrote. Chief among the recommendations was that users receive notification that an app is requesting permission to access other installed apps. Like other permissions requests, it should give users the ability to refuse.

The researchers said Apple’s iOS uses methods similar to IAMs to allow apps to track other installed apps. The researchers went on to say that in recent versions of the OS, “applications of interest have to be preemptively declared inside the app… manifest file, and thus are reviewed by app store moderators before publication.”

As noted earlier, there are legitimate reasons for apps to collect details of other installed apps. But there’s also reason for concern. This latest research only reinforces the advice I’ve long given that Android apps should be installed sparingly and only when they provide a clear benefit. It also helps to favor fee-based apps over free ones, since the latter category is more likely to depend on advertisements for revenue. Open source apps are also shown to collect less app data, but they also require users to allow installations from third-party marketplaces.

https://arstechnica.com/?p=1664020


COME I TELEFONI PERMETTONO DI SPIARVI: il caso Covidiots

Negli USA è stato creato il termine “Covidiots”,  “Covidioti”, per indicare quella gioventù bruciata che, nonostante gli allarmi ed i divieti dovuti al Coronavirus ed alla relativa malattia, il Covid-19, continuano in pazzie e vacanze spensierate. Tizi quali questo:

“Se prendo il Coronavirus, prendo il Coronavirus. Nulla mi impedirà di fare festa” come dice questo COVIDIOT che si è precipitato il Florida per il tradizionale “Sping Break”, le vacanze catenate degli universitari in primavera.

Questi personaggi dallo sguardo intelligente e sveglio, il meglio della cultura d’oltreoceano, sono un caso patologico, ma hanno anche messo in luce quanto in profondità si possano seguire, praticamente pedinare, le persone, anche se, in teoria, non si sta violando la loro .  Società come la Tectonix sono in grado di visualizzare in modo quasi puntuale la presenza ed il movimento delle persone utilizzando i loro dati di posizionamento, contenuti nei loro smartphone, pur mantenendoli, teoricamente, anonimi:

Come vedete i flussi delle persone sono  seguite in modo perfetto, anche su scala minima. Basta identificare un luogo e, tramite la geolocalizzazione dei telefonini, si possono analizzare i flussi delle persone giunte in quel particolare posto, nel caso specifico i “Covidiot” che sono andati a Fort Lauderdale per lo Spring Break.

Potete pensare di essere protetti dall’anonimia dei dati: sono telefoni, non collegati ad alcuna utenza, ad essere rilevati e tracciati,  quindi nessun pericolo…..  SBAGLIATO. Grazie allo studio dei dati statistici ed alla AI è possibile identificare anche singoli numeri , teoricamente anonimi.  Semplicemente una specifica persona ha delle abitudini particolari che , analizzati nella loro ripetitività,permettono alla AI di identificarlo. Se Giovanni fuma, e nella sua area c’è un telefono che si ferma sempre dal tabaccaio, unendo questo dato con altri sarà possibile identificare il suo specifico telefono, anche se il numero è, teoricamente, anonimo.

Quindi avete guadagnato un telefonino, ma avete perso il libertà e privacy. Ricordatevelo questo, e se fate una corsetta fuori casa, lasciate lo smartphone fra le quattro mura.


Telegram
Grazie al nostro canale Telegram potete rimanere aggiornati sulla pubblicazione di nuovi articoli di Scenari Economici.

⇒ Iscrivetevi subito ⇐


<![CDATA[ ]]>

Sostieni ScenariEconomici.it

Fra Mass Media ormai completamente uniformati ai bollettini di informazione del Potere, Scenari Economici rimane una voce che presenta opinioni libere ed indipendenti. Aiutaci a crescere ed a farci conoscere, sia condividendo i nostri contenuti, sia, se vuoi, con una donazione. Grazie!

PayPal

https://scenarieconomici.it/come-i-telefoni-permettono-di-spiarvi-il-caso-covidiots/


Zoom, la versione iOS condivide i dati degli utenti con Facebook

Zoom, l’applicazione gratuita per fare videochiamate di gruppo via smartphone, tablet e pc, diventata molto popolare in seguito all’epidemia di coronavirus, invia alcuni dati sugli utenti a Facebook.

Come spiega Motherboard, l’applicazione nella sua versione per iPhone, invia i dati anche se gli utenti non hanno un account sul social e senza renderlo chiaro nelle condizioni sulla privacy.

Zoom

La condivisione delle informazioni avviene perché Zoom, spiega il quotidiano di informazione tecnologica, come molte altre applicazioni, usa il kit di sviluppo software di Facebook per implementare funzionalità del social nella app.

Il problema – si evidenzia nell’analisi – è che nei termini d’utilizzo non viene ben specificato il tipo di dati condivisi, una cosa che è invece richiesta da Facebook come condizione d’uso del suo kit.

Zoom cita la possibilità di raccogliere dati relativi al profilo Facebook dell’utente, ma non menziona la possibilità di condividere i dati di persone che non hanno un account su Facebook.

Zoom – riporta sempre Vice – notifica inoltre a Facebook quando la app viene aperta, il tipo di dispositivo usato dall’utente, la sua posizione e l’operatore con cui ha un contratto.   

La risposta di Facebook

“È prassi comune che gli sviluppatori condividano informazioni con un’ampia varietà di piattaforme per la pubblicità e l’analisi dei dati”, ha dichiarato subito un portavoce del colosso di Menlo Park in merito a quanto emerso dall’indagine condotta da Motherboard.

“Utilizziamo i dati che le aziende condividono con noi come indicato nella nostra Normativa sui dati e per fornire alle aziende i servizi standard del settore. Chiediamo agli sviluppatori di app di essere chiari con i loro utenti sulle informazioni che condividono con noi”, ha concluso la nota.

L’ascesa delle App di videocall

Qualche giorno fa su Key4biz, spiegavamo come le app di videocall abbiano avuto un impennata di utilizzo da parte degli utenti “costretti a stare a casa” per l’epidemia da Covid-19.

Da quando il Coronavirus ha colpito l’Italia, le chiamate di gruppo su Messenger e WhatsApp sono aumentate, in termini di tempo, di oltre il 1.000%.

Per quanto riguarda Zoom invece i download giornalieri della app sono passati, su scala globale, dai 171mila di metà febbraio ai 2,41 milioni del 25 marzo, con un incremento del 1.300%.

https://www.key4biz.it/zoom-la-versione-ios-condivide-i-dati-degli-utenti-con-facebook/297569/


Soro: “Sì al tracciamento digitale, ma con un decreto-legge che imponga l’uso solo per Covid-19”

Non seguire il modello coreano o cinese, ma i nostri protocolli di sicurezza e garanzia sulla protezione dei dati ed approvare un decreto-legge che ne limiti l’utilizzo solo durante l’emergenza Covid-19. Queste sono le condizioni indicate dal Garante privacy, Antonello Soro, per consentire al Governo l’introduzione e l’utilizzo da parte delle autorità pubbliche del contact tracing digitale, l’uso dei dispositivi mobili dei cittadini per la mappatura e il tracciamento dei soggetti. Vedremo poi, nel caso di adozione, di quali utenti, se tutti i cittadini o solo le persone positive al virus e di chi è entrato in contatto con quest’ultime. 

Soro: “Sì a strumenti tecnologici di contenimento, ma con un decreto-legge che limiti l’utilizzo solo per Covid-19”

“Non si tratta di sospendere la privacy, ma di adottare strumenti efficaci di contenimento del contagio, pur sempre nel rispetto dei diritti dei cittadini”, ha detto nell’intervista a la Repubblica il Garante della privacy, Antonello Soro.

Tuttavia, ha aggiunto il Garante, se “la disciplina di protezione dei dati coniuga esigenze di sanità pubblica e libertà individuale, con garanzie di correttezza e proporzionalità del trattamento”, una misura specifica quale il contact tracing, che incide su un numero elevatissimo di persone, “ha bisogno di una previsione normativa conforme a questi principi”. Ovvero? Secondo Soro “un decreto-legge potrebbe coniugare tempestività della misura e partecipazione parlamentare”, anche se poi precisa “va da sé che la durata deve essere strettamente collegata al perdurare dell’emergenza”.

Tecnicamente come potrebbe funzionare il tracciamento?

L’ha spiegato direttamente Soro, che con il team dell’Autorità è interpellato dal Governo per scegliere la “migliore soluzione tecnologica per il tracciamento continuo, l’alerting e il controllo tempestivo del livello di esposizione al rischio delle persone”, come recita la fast-call sul sito del ministero dell’Innovazione.

“Lo scambio e, prima ancora, la raccolta dei dati”, ha chiarito Soro, “devono avvenire nel modo meno invasivo possibile per gli interessati, privilegiando l’uso di dati pseudonimizzati (ove non addirittura anonimi), ricorrendo alla reidentificazione laddove vi sia tale necessità, ad esempio per contattare i soggetti potenzialmente contagiati”.

“Gli OTT mettano a disposizione dell’autorità pubblica i dati degli utenti”

“Nella complessa filiera in cui si articolerebbe il contact tracing”, ha continuato il Garante, “soggetti privati – a partire dalle grandi piattaforme – dovrebbero porre il patrimonio informativo di cui dispongono a disposizione dell’autorità pubblica, alla quale dovrebbe invece essere riservata la fase dell’analisi dei dati, che necessita delle garanzie e della responsabilità degli organi dello Stato”. 

“In ogni caso”, ha dichiarato il presidente dell’Autorità, “le società coinvolte in questo progetto dovrebbero possedere requisiti di affidabilità e trasparenza di azione. Nella valutazione è fondamentale il vaglio di conformità ai requisiti di protezione dati, per la garanzia dei diritti degli interessati, per l’attendibilità dell’analisi dei dati e anche per la sicurezza nazionale. Non sottovaluterei l’odierno richiamo in proposito da parte del Copasir”.

Come evitare il punto di non ritorno

Il vero problema da evitare riguarda le modalità su come evitare gli abusi nel trattamento dei dati e di come difendere la piattaforma da intrusioni malevole ed in merito Soro ha spiegato che la nostra disciplina “offre gli strumenti per minimizzare il pericolo di abusi, secondo i principi di precauzione e prevenzione”, che impongono misure di sicurezza e garanzie di protezione dati già nella fase di progettazione e impostazione della struttura tecnologica, e pertanto “rispettando questi criteri, si può valorizzare al massimo grado l’innovazione”. 

Ieri, nell’intervista rilasciata a La Stampa, il Garante privacy ha sottolineato che “spetterà all’Autorità garante il compito di vigilare e quando necessario irrogare sanzioni, che possono arrivare al 4% del fatturato“, come previsto dal GDPR.

“No replicare i modelli cinesi e coreani”

“Il rischio che dobbiamo esorcizzare è quello dello scivolamento inconsapevole dal modello coreano a quello cinese, scambiando per efficienza la rinuncia a ogni libertà e la delega cieca all’algoritmo per la soluzione salvifica”, ha concluso Soro.

Oggi chiude la call del Governo per cercare l’app ‘miracolosa’

È terminata oggi alle ore 13 la possibilità per soggetti pubblici e privati, ma non singole persone o professionisti, di proporre la soluzione tecnologica di tracciamento dei casi di contagio. Da domani si riuniranno i gruppi di lavoro per individuare la migliore soluzione, che sarà consegnata al presidente del Consiglio. Siamo in attesa di conoscere sia l’app ‘miracolosa’ sia, ufficialmente, i nomi e i criteri di selezione del comitato scientifico multidisciplinare, chiamato a valutare i progetti insieme al ministero per l’Innovazione, al ​Ministero della Salute,​ all’Istituto Superiore di Sanità (ISS), e all’Organizzazione Mondiale della Sanità (OMS).

https://www.key4biz.it/contact-tracing-soro-si-al-tracciamento-ma-con-un-decreto-legge-che-imponga-luso-solo-per-covid-19/297108/


Matteo Colombo (Asso Dpo): “Con Covid-19 nuove norme privacy. Offriamo webinar gratuiti a Data Protection Officer e aziende”

Un datore di lavoro può chiedere ai visitatori o ai dipendenti di fornire informazioni sanitarie specifiche relative al COVID-19? E può anche effettuare il monitoraggio della temperatura corporea alle persone in azienda? A queste domande ha risposto il protocollo raggiunto tra sindacati e imprese in accordo con il Governo. Un protocollo che cambia l’attività del Data Protection Officer (DPO), in quanto deve rispettare anche nuove norme privacy per il trattamento dei dati sanitari.

Abbiamo chiesto come cambia il lavoro del DPO ai tempi del Coronavirus a Matteo Colombo, presidente dell’Associazione dei Data Protection Officer – ASSO DPO, e amministratore delegato di Labor Project, che presenta anche due iniziative di solidarietà digitale per tutti i cittadini interessati al tema della privacy e dello smart working.

Key4biz. Come sta cambiando l’attività del Dpo durante l’emergenza Covid-19?

Matteo Colombo. Si lavora di più per tanti motivi. Così ASSO DPO da venerdì 27 marzo fino al 19 maggio 2020, dalle 10.30 alle 11.15, avvierà il webinar “L’attività del DPO in tempo di Covid 19”, una sorta di meeting virtuale fra DPO a partecipazione gratuita, non solo per gli associati. L’esigenza dell’incontro con esperti online è nata da una pluralità di adempimenti introdotti sul luogo di lavoro dal Protocollo sulle misure per il contrasto e il contenimento della diffusione del Coronavirus siglato il 14 marzo 2020 tra sindacati e imprese in accordo con il Governo per fronteggiare la pandemia e tutelare la salute dei lavoratori e di eventuali visitatori. Tutto ciò comporta il trattamento di dati sanitari da parte del datore di lavoro, come il monitoraggio della temperatura corporea, le dichiarazione necessarie per l’accesso alle aree aziendali,  l’assenza dei contatti con soggetti positivi al Covid-19, ed infine la comunicazione al datore di lavoro di un eventuale caso di positività al virus per un dipendente o collaboratore.
Infine, il Protocollo per la sicurezza nelle aziende impone la nascita di un Comitato per l’applicazione e la verifica delle regole con la partecipazione delle rappresentanze sindacali aziendali e del Rls che deve necessariamente vedere coinvolto il Dpo per le tematiche sulla data protection.

Key4biz. La pandemia ha accelerato, bruscamente, lo smart working in Italia. Quali i rischi da evitare per il Dpo?

Matteo Colombo. È facile parlare di smart working, ma non basta una connessione Internet e un device per realizzare questa nuova modalità di lavoro in un contesto di cambiamento ed evoluzione repentina come quello che stiamo vivendo in questi giorni.
Come Labor Project abbiamo avviato un ciclo di webinar sullo smart working, con uno dedicato alla protezione dei dati. Partiamo oggi, giovedì 26 marzo, con il primo “Smart working e Diritto del lavoro”. Li abbiamo organizzati, ad esempio, perché con il lavoro agile vi è un controllo a distanza del datore di lavoro, e spiegheremo i casi in cui può fare le ispezioni e come, il Dpo deve valutare le piattaforme utilizzate durante lo smart working per capire come avviene il trattamento e gestione dei dati di navigazione dei lavoratori, se ceduti anche a soggetti terzi. Infine, durante questi giorni nei confronti delle società che lavorano in remoto sono aumentati attacchi hacker e le azioni di phishing e malspam (acronimo di “malware spam” usato per indicare il malware che viene inviato tramite e-mail). Nei webinar forniremo indicazioni utili sulla cybersecurity.

smart_working_corso_online_dpo_privacy

Key4biz. Il Governo, attraverso il sito del ministero dell’Innovazione, ha lanciato una fast-call per “cercare anche applicazioni per il tracciamento per contenere la diffusione di Covid-19”. Qual è il suo giudizio?

Matteo Colombo. Su questo tema vi è un contemperamento di interessi: da una parte il diritto fondamentale alla salute e dall’altra  il diritto alla protezione dei dati, che è un diritto fondamentale anche per la Carta dei diritti fondamentali dell’Unione Europea . Qualora il Governo e il Parlamento dovessero ritenere necessario l’introduzione e l’applicazione di una soluzione tecnologica basata sul tracciamento dei cittadini per il contenimento dell’emergenza epidemiologica coronavirus, allora le condizioni inderogabili sono 5.

Key4biz. Quali?

Matteo Colombo. L’approvazione di una legge di carattere speciale, che definisca le finalità del trattamento (esclusivo al contenimento di Covid-19), la sua durata (solo durante il periodo dello stato di emergenza) e la sicurezza del dato (i soggetti autorizzati ad accedere e usare i dati) e la cessazione e cancellazione dei dati al termine dell’emergenza. Ma la priorità è coinvolgere subito l’Autorità garante per la protezione dei dati personali, perché è il più titolato ed in grado a valutare l’applicazione migliore e coerente con le normative privacy vigenti (GDPR, direttiva ePrivacy, ed art.14 del D.L. 9/3/2020).

  • Clicca qui per la partecipazione gratuita al webinar “Il DPO al tempo del Covid-19“
  • Clicca qui per la partecipazione gratuita al webinar su Smart Working e Diritto del lavoro

Matteo Colombo (Asso Dpo): “Con Covid-19 nuove norme privacy. Offriamo webinar gratuiti a Data Protection Officer e aziende”