Facebook, un nuovo data leak che coinvolge 267 milioni di utenti?
Facebook sta indagando su una potenziale fuga di dati personali di 267 milioni di utenti.
A riportare la notizia sono la società Comparitech e il ricercatore Bob Diachenko, che hanno individuato un database contenente ID Facebook, numeri di telefono e nomi di utenti del popolare social network.
Facebook: i dati di 267 milioni di utenti finti nel dark web
Secondo il blog della società di sicurezza informatica, nickname, i nomi e i numeri di telefono di 267 milioni di utenti, per lo più statunitensi, sono finiti sul dark web, dove sono stati utilizzati in vaste operazioni di spam.
La notevole mole di informazioni personali poteva essere consultata liberamente in rete, senza necessità di inserire password o di ricorrere ad altri strumenti di autenticazione.
“Stiamo analizzando il problema, ma pensiamo che si tratti di informazioni ottenute prima delle modifiche effettuate negli ultimi anni per proteggere meglio i dati delle persone”, ha dichiarato un portavoce del social network all’agenzia French Press.
Ma come i criminali sono riusciti ad entrare in possesso di questa enorme mole di dati? Molto probabilmente – suggeriscono i ricercatori – con un’azione (illegale, naturalmente) di web scraping, estraendo dati da un sito con software ad hoc. Un’altra strada per impadronirsi di questo databese potrebbe essere quella di un hacking delle API di Facebook.
Facebook e il Caso Schrems
Per Facebook la privacy a quanto pare è sempre un grosso problema. Ma intanto ieri, la società di Mark Zuckerberg, ha ottenuto una prima “simbolica” vittoria.
Per l’avvocato generale della Corte di Giustizia Ue sono valide le ‘clausole contrattuali tipo’ per il trasferimento di dati personali a incaricati del trattamento in Paesi terzi.
Il giudizio riguarda il caso di Max Schrens, lo studente di diritto austriaco che era riuscito a far invalidare l’accordo Ue-Usa sul trasferimento di dati dei cittadini europei, costringendo Facebook a rivedere le sue norme.
Le clausole – spiega l’avvocato generale delle Corte di giustizia Ue – sono state stabilite da una decisione della Commissione Ue (2010/87).
Stavolta la Corte è chiamata a giudicare nell’ambito di un nuovo procedimento intentato da Schrems. Lo studente ha chiesto a Facebook Ireland di individuare i fondamenti giuridici su cui riposano i trasferimenti di dati personali degli utenti di Facebook dall’Ue verso gli Usa. Facebook Ireland ha fatto riferimento ad un accordo di trasferimento e di trattamento dei dati (data transfer processing agreement) concluso con Facebook Inc., e si è richiamata alla decisione 2010/87 della Commissione Ue.
Ma Schrems sostiene che le clausole non sono conformi e che non potrebbero in ogni caso fungere da fondamento al trasferimento verso gli Stati Uniti dei dati personali perché nessun mezzo di ricorso consente alle persone interessate di far valere negli Usa i loro diritti al rispetto della vita privata. Nelle sua conclusioni, che spesso rispecchiano le sentenze della Corte, l’avvocato generale Henrik Saugmandsgaard propone alla Corte di giustizia di rispondere che l’analisi delle questioni “non ha evidenziato elementi atti ad inficiare la validità della decisione 2010/87“.
Facebook non si ferma più: pensa pure ad un sistema operativo
Facebook sta lavorando ad un suo sistema operativo per affrancarsi da Android. Sarà usato sui visori per la realtà aumentata Oculus e sull’altoparlante intelligente Portal, rivale di Amazon.
A riportare la notizia, un cambio di non poco conto nelle strategie del social, è il sito The Information. Una parte di questi sforzi per il nuovo corso dell’azienda, sarebbe l’investimento nel nuovo ufficio che si occupa di realtà aumentata e virtuale, a Burlingame, 15 miglia a nord della sede di Facebook.
Lo spazio è progettato per ospitare circa 4.000 dipendenti, dalla seconda metà del 2020. Ma ci saranno anche altri uffici in California, a Washington, New York e anche all’estero. Non è il primo tentativo di Facebook nel settore. Nel 2013 ha cercato di costruire un proprio software per i telefoni in collaborazione con l’azienda Htc, ma l’esperienza è fallita. Ma ora la società di Mark Zuckerberg fa sul serio: ha affidato il compito a Mark Lucovsky, un ex sviluppatore di software per Microsoft.
Facebook non è l’unica azienda a pensare ad un suo sistema operativo per rendersi indipendente da Android. Huawei, per effetto dei dazi Usa, sta lavorando ad un suo software che rimpiazzi quello dell’americana Google.
Feds reap data from 1,500 phones in largest reported reverse-location warrant
Enlarge/ You’re not the only one looking at your phone’s location history.
Federal investigators trying to solve arson cases in Wisconsin have scooped up location history data for about 1,500 phones that happened to be in the area, enhancing concerns about privacy in the mobile Internet era.
Four Milwaukee-area arsons since 2018, as yet unsolved, have resulted in more than $50,000 of property damage as well as the deaths of two dogs, Forbes explains. In an attempt to find the person or persons responsible, officers from the Bureau of Alcohol, Tobacco, Firearms and Explosives (ATF) obtained search warrants to gather data about all the devices in the area at the time.
The two warrants Forbes obtained together covered about nine hours’ worth of activity within 29,400 square meters—an area a smidge larger than an average Milwaukee city block. Google found records for 1,494 devices matching the ATF’s parameters and sent the data along.
While this is far from the first search to demand a wide swath of data in a given geographic location, Forbes notes, this is the highest number of results such a geofenced search has so far produced. Not only is that a whole lot of potentially unrelated data for investigators to sort through, but it’s also possible that the search will prove entirely fruitless, as whoever committed the crimes may not have a phone, may not have brought it with them, or may have brought it with them in airplane mode or powered off.
The big net
The concept behind such a request is straightforward: you can’t track the phone of a suspect you don’t have, but you can start with the time and place the crimes were committed and look to see who was there. With that information in hand, they can drill down, as Forbes explains:
[T]he police give Google a timeframe and an area on Google Maps within which to find every Google user within. Google then looks through its SensorVault database of user locations, taken from devices running the tech giant’s services like Google Maps or anything that requires the “location history” feature be turned on. The police then look through the list, decide which devices are of interest to the investigation and ask for subscriber information that includes more detailed data such as name, email address, when they signed up to Google services and which ones they used.
While the ability to go through data that way might be handy for law enforcement, some privacy experts are not on board. Such a request “shows the unconstitutional nature of reverse location search warrants because they inherently invade the privacy of numerous people, who everyone agrees are unconnected to the crime being investigated, for the mere possibility that it may help identify a suspect,” Jerome Greco, a public defender in the Digital Forensics Unit of the Legal Aid Society, told Forbes.
Google told Forbes it tries to protect individual users’ privacy when it receives such a request, saying, “We only produce information that identifies specific users when we are legally required to do so.” The company does have a history of trying to push back on overly broad reverse-location requests, Forbes notes. For example, when federal investigators wanted information on devices in a 400-meter radius around a bank robbery earlier this year, the company convinced them to drop that to a 50-meter radius.
Users who disable Google’s location history features should, in theory, not have data in Google’s SensorVault for the company to pass along to investigators. That said, Google is facing multiple lawsuits, including a potential class-action in the US and a suit by consumer protection regulators in Australia, alleging the company misled users and retained location data even if the setting was turned off.
https://arstechnica.com/?p=1632383
Uploaded Ring footage reportedly provides location to the square inch
Amazon’s aggressive push to grow its surveillance-camera company Ring is working, and adoption has skyrocketed in the past two years thanks to deals with hundreds of police departments. A new set of reports highlights the ways Amazon convinces police to join those partnerships—and the amount of data that users can inadvertently reveal.
Integral to the Ring system is an app called Neighbors, kind of like an over-eager NextDoor with everything except the crime stripped out. Neighbors generates a map of your local area, based on your address, and then populates it with crime reports. Those reports include comments from other Neighbors users, as well as reports of burglaries, vehicle break-ins or theft, shots fired or shootings, stabbings, hostages taken, and arson imported from real-time 911 dispatcher data.
Anyone can install the app and create an account, but owners of Ring devices can also upload video snippets to the service, either when they have something they want to share or when police request it using the companion portal for law enforcement. Gizmodo this week published a new report delving into video data available on Neighbors to identify precisely how many Ring cameras are deployed, and where.
Too many to count
Gizmodo conducted its analysis in November, using videos posted to Neighbors in the previous 500 days—since right around July 1, 2018, give or take. The report managed to grab the precise locations of about 20,000 Ring cameras in nine-square-mile zones of 15 different US cities. Gizmodo adds that the reporters don’t actually know how many camera locations they could have obtained, because they stopped collecting the data once they had enough information to generate their report.
In a location selected at random in Washington, DC, for example, Gizmodo was able to identify at least 1,863 unique Ring cameras that had uploaded video to Neighbors during the 500-day window. In their 9-square-mile sample of Los Angeles, they found at least 5,016 Ring cameras; in Denver, 1,788.
Gizmodo writes:
Examining the network traffic of the Neighbors app produced unexpected data, including hidden geographic coordinates that are connected to each post—latitude and longitude with up to six decimal points of precision, accurate enough to pinpoint roughly a square inch of ground.
Many of those coordinates were indeed right in front of someone’s house, a few feet away from the location of the camera. Some were near intersections; the farthest Gizmodo identified was about 260 feet. However, they note, backtracking to find the camera that captured footage is “trivial” in person, when armed with the video and the coordinates, and reporters basically drove or walked up to people’s houses to prove it.
Ring did not refute Gizmodo’s location findings, the site reports. Instead, the company said, “Only content that a Neighbors user chooses to share on the Neighbors App is publicly accessible through the Neighbors App or by your local law enforcement.”
Gizmodo also spoke with a researcher at the Massachusetts Institute of Technology who has used several years’ worth of video posted to Neighbors to make a similar map. He has so far pinpointed the locations of about 440,000 Ring cameras.
Ring did not refute that it was possible for anyone, armed with the data Gizmodo acquired, to pinpoint the exact locations of users’ homes. Instead, the company reiterated that “Only content that a Neighbors user chooses to share on the Neighbors App is publicly accessible through the Neighbors App or by your local law enforcement.”
What privacy?
When neighborhoods are blanketed with surveillance cameras, the privacy implications are profound. And because these cameras belong to individuals, there are few if any restrictions on what footage can be captured or used.
In Washington, DC, for example, Gizmodo notes that at least 13 active Ring cameras line the path between one public charter school for grades 6-12 and the soccer field its students use. Gizmodo also found several dozen instances of DC residents using Neighbors to share videos of children. Some of the kids in question were reportedly doing such activities as riding bicycles and taking selfies. Not exactly striking threats to public safety—but in a densely urban environment such as the District of Columbia, perhaps the homeowners simply did not have lawns to tell the kids to get off of.
Security and surveillance experts voiced concerns to Gizmodo that such a web of cameras could easily track individuals going into or out of “sensitive buildings.” So the reporters looked and did indeed find at least one health clinic that provides abortion services within “unnerving proximity” to some Ring cameras, as well as a legal office handling immigration and refugee cases. Having footage showing individuals going to those sorts of facilities uploaded to a platform like Neighbors and becoming widespread could actually put individuals’ lives in danger.
https://arstechnica.com/?p=1630675
DHS Retreats on Possible Facial Screening of US Citizens
The Homeland Security Department is backing away from requiring that U.S. citizens submit to facial-recognition technology when they leave or enter the country.
The department said Thursday that it has no plans to expand facial recognition to U.S. citizens. A spokesman said DHS will delete the idea from its regulatory agenda, where privacy advocates spotted it this week.
The advocates and lawmakers accused DHS of reneging on repeated promises not to force American citizens to be photographed leaving or entering the United States, a process that is required for foreign visitors.
Sen. Edward Markey, D-Mass., called the administration’s retreat “a victory for every single American traveler who flies on a plane.” He credited public pressure for the about-face. He said, however, that he still plans to introduce legislation to ban biometric surveillance of Americans.
Edward Hasbrouck, a privacy advocate who pointed out the proposal, said the matter might not be settled.
“Was this a trial balloon to find out whether the DHS had finally reached the limits of our willingness to be treated like criminals whenever we fly?” he said. “And if so, has the DHS partially backed off, at least for now? Maybe.”
Customs and Border Protection officials say they originally considered including U.S. citizens in the biometrics program because having one system for Americans and another for foreigners adds complexity and could compromise security or make lines longer.
But after meeting with lawmakers and privacy experts — including this week — it decided it was better to continue letting Americans opt out.
Privacy experts have questioned the accuracy of facial recognition and warned that personal information could be vulnerable to hackers or used improperly by companies holding the data. In response to those criticisms, DHS made some changes, including shortening the time it will retain photographs from 14 days to 12 hours.
Facial recognition is used to screen passengers at more than a dozen U.S. airports. Some airlines, including Delta and JetBlue, tout it as a convenience for passengers who no longer need to show boarding passes and identification.
5G Italy, Busia (Autorità Garante Privacy): “I dati vanno protetti perché da questi che nasceranno i nuovi servizi 5G”
Si parla di 5G e questa “G” è la prima lettera di Gdpr, acronimo inglese di General data protection regulation, il Regolamento generale sulla protezione dei dati. La protezione dei dati personali d’altronde è parte fondamentale del processo di trasformazione digitale in corso. “I dati vanno protetti perché è da questi che nasceranno i nuovi servizi avanzati offerti dal 5G”, ha affermato Giuseppe Busia, Segretario Generale dell’Autorità Garante per la protezione dei dati personali, intervenendo al 5G Italy di Roma, promosso dal CNIT e organizzato da Supercom. “Dati personali che vanno protetti e per questo agli individui va assicurata la possibilità non solo di tutelarli ma anche di controllarli e governarli. Il Gdpr non è solo un regolamento, ma rappresenta anche un diritto relativi ai dati personali, che essendo nostri vanno protetti da utilizzi sbagliati da parte di terzi”. “Bisogna ricordare che valgono più del petrolio i dati, perché a differenza del greggio questi si moltiplicano, implementando il loro valore. D’altronde, chi gestisce i nostri dati ci conosce benissimo, molto meglio dei nostri parenti o di noi stessi, e questo potrebbe rappresentare un problema ulteriore, relativo alla possibilità di orientare le scelte degli utenti di rete, sotto ogni punto di vista”, ha aggiunto Busia. “Il Gdpr ci spiega che chi usa i nostri dati deve garantire sia la sicurezza degli stessi, sia il rispetto delle persone. Se c’è rispetto e sicurezza allora c’è fiducia e sulla fiducia poggia il funzionamento stesso dell’economia digitale” “La sfida vera – ha concluso il Segretario generale del Garante – è fare del 5G una tecnologia a misura d’uomo”.
Conferenza mondiale Garanti Privacy, protezione dei dati diritto umano fondamentale. Nasce la Global Privacy Assembly
Si è tenuta a Tirana la XXXXI Conferenza internazionale delle Autorità per la protezione dei dati (ICDPPC), dal titolo “Convergence and connectivity raising global data protection standards in the digital age“, e tra le linee strategiche definite troviamo al primo posto il riconoscimento della privacy come diritto fondamentale per il buon funzionamento delle democrazie.
La “Risoluzione sulla privacy come diritto umano fondamentale e prerequisito per l’esercizio di altri diritti fondamentali“ come punto fermo nell’azione dell’organismo internazionale nella tutela dei dati personali, che ha visto tra i principali sponsor proprio il Garante privacy italiano, che “riconosce il ruolo fondamentale di questo diritto per il corretto funzionamento delle democrazie sottoposte, tra l’altro, ai rischi generati dalla profilazione e dall’uso di messaggi manipolatori in campo politico. A tale proposito, è stato chiesto un fattivo intervento anche a governi, legislatori e mondo imprenditoriale”.
Ulteriori punti chiave evidenziati dalla Conferenza sono: lotta sui social media ai messaggi inneggianti al terrorismo; più intensa cooperazione tra le Autorità che tutelano i dati personali e quelle che operano a tutela dei consumatori e della concorrenza; riduzione dell’errore umano nelle violazioni dei dati.
Per la riduzione dell’errore umano nei data breaches è messa in evidenza la necessità di un’adeguata formazione del personale, di ulteriori misure per la riduzione del rischio e della costituzione di un archivio globale dove tener traccia delle violazioni.
Nel corso dei lavori, infine, si legge in una nota del Garante privacy italiano, è stata adottata anche una risoluzione che delinea il piano d’azione della Conferenza fino al 2021. A tal proposito, è stato deciso di garantire un’organizzazione più strutturata alla rete globale di Autorità privacy (ICDPPC), trasformandola in un nuovo organismo permanente, più visibile e operativo, la Global Privacy Assembly (GPA).
Il prossimo forum annuale delle Autorità privacy di tutto il mondo si terrà in Messico nel 2020.
I kit di sviluppo permetterebbero di creare app che raccolgono informazioni sugli utenti quando eseguono il login utilizzando le credenziali dei social network.
L’ennesimo epic fail in tema di privacy sui social network coinvolge le applicazioni mobile (Android e iOS) sviluppate utilizzando due particolari SDK (Software Development Kit) di terze parti.
A denunciarlo sono Facebook e Twitter, che hanno segnalato la presenza di funzionalità che violerebbero le condizioni d’uso dei rispettivi social network, consentendo in buona sostanza agli sviluppatori di raccogliere informazioni a cui no dovrebbero avere accesso.
I Software Development Kit sono “pacchetti” di sviluppo che i programmatori utilizzano per creare le loro applicazioni sfruttando parti di codice e funzionalità già pronte per l’uso. Tra queste, ad esempio, i sistemi che permettono di impostare il login all’app utilizzando le credenziali di Facebook o Twitter. Il sistema, in teoria, non dovrebbe però consentire all’app di accedere ad alcuna informazione sull’account.
A quanto pare, però, gli SDK commercializzati da OneAudience e MobiBurn lascerebbero un varco che consente agli sviluppatori di raccogliere informazioni come email, account e nome degli iscritti. Nel caso di Twitter, poi, la falla permetterebbe anche di registrare l’ultimo tweet pubblicato. Tutto senza alcuna notifica e, di conseguenza, senza alcuna autorizzazione da parte dell’utente.
A quanto pare, le violazioni registrate riguarderebbero soltanto i dispositivi Android, ma
La risposta delle due società non si è fatta attendere ed è arrivata attraverso dei comunicati in cui, in buona sostanza, le aziende scaricano la responsabilità sui singoli sviluppatori. La loro tesi, in pratica, è di non aver mai utilizzato la funzione per raccogliere dati sensibili degli utenti Facebook e Twitter. Se questo è accaduto, è solo perché qualche sviluppatore ha abusato delle funzioni messe a disposizione dal loro SDK.
Una ricostruzione tutto sommato plausibile, che lascia aperta però la questione del controllo dei dati condivisi attraverso i sistemi di accesso “delegati” ai social network, che troppo spesso aprono la strada ad abusi e cortocircuiti di ogni genere.
Senate takes another stab at privacy law with proposed COPRA bill
Enlarge/ Sen. Maria Cantwell during a Senate Finance Committee hearing on Aug. 22, 2018.
Perhaps the third time’s the charm: a group of Senate Democrats, following in the recent footsteps of their colleagues in both chambers, has introduced a bill that would impose sweeping reforms to the current disaster patchwork of US privacy law.
The bill (PDF), dubbed the Consumer Online Privacy Rights Act (COPRA), seeks to provide US consumers with a blanket set of privacy rights. The scope and goal of COPRA are in the same vein as Europe’s General Data Protection Regulation (GDPR), which went into effect in May 2018.
Privacy rights “should be like your Miranda rights—clear as a bell as to what they are and what constitutes a violation,” Sen. Maria Cantwell (D-Wash.), who introduced the bill, said in a statement. Senators Amy Klobuchar (D-Minn.), Ed Markey (D-Mass.), and Brian Schatz (D-Hawaii) also co-sponsored the bill.
The press release announcing the bill also includes statements of support from several consumer and privacy advocacy groups, such as Consumer Reports, the Electronic Privacy Information Center (EPIC), the Georgetown Law Center on Privacy & Technology, and the NAACP.
What’s in the bill?
The proposals within COPRA fall basically into three main buckets: enumerated rights for consumers, data-handling requirements for businesses, and enforcement mechanisms.
As explained in a one-page summary of the bill (PDF), the rights consumers would gain from COPRA include:
The right to be free from deceptive and harmful data practices; financial, physical, and reputational injury, and acts that a reasonable person would find intrusive, among others
The right to access their data and greater transparency, which means consumers have detailed and clear information on how their data is used and shared
The right to control the movement of their data, which gives consumers the ability to prevent data from being distributed to unknown third parties
The right to delete or correct their data
The right to take their data to a competing product or service
On the company side, businesses would be required to demonstrate that they take “preventive and corrective actions” to protect consumer data from leaks, breaches, hacks, or other kinds of misappropriation. Highly sensitive data, such as biometric data and geolocation data, would also be subject to stronger standards for protection and use.
The bill would put responsibility for enforcement in the hands of the Federal Trade Commission, which would also be tasked with creating specific new rules detailing the processes covered entities would be required to follow.
COPRA also seems to take the challenges the EU and consumers have faced since the GDPR went into effect into account, as it specifically tasks the FTC with making sure those rules not only require “clear and conspicuous” notices to opt in or opt out of data collection and transfers but also “to minimize the number of opt-out designations of a similar type that a consumer must make” (such as an “accept cookies” warning on every single website one visits).
L’uso dei sistemi di notifica delle news viene sfruttato dai pirati informatici per portare attacchi. Un fenomeno in crescita esponenziale.
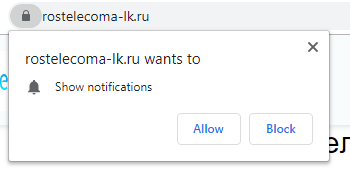
Un fantasma si aggira su Internet: sono i sistemi di notifica automatica delle news introdotte da qualche mese a livello globale. Chiunque navighi le conosce: su qualsiasi sito si capiti, compare invariabilmente una finestra che “propone” la possibilità di ricevere notifiche.
In buona parte si tratta di richieste legittime, ma secondo quanto riportaKaspersky, l’abuso di questa funzionalità per veicolare spam e attacchi informatici è in netta crescita.
La funzionalità, in realtà è comparsa nel 2015 e avrebbe (teoricamente) uno scopo più che legittimo: permettere agli utenti di visualizzare news e informazioni provenienti da siti di loro interesse. Il problema è che qualcuno ha pensato bene di abusarne, utilizzando le notifiche per inviare spam e collegamenti a siti che contengono codice malevolo.
I dati riportati dalla società di sicurezza russa parlano chiaro: tra il primo gennaio e il 30 settembre del 2019 sono stati ben 14 milioni gli utenti a cui è stata proposta una sottoscrizione “fraudolenta” attraverso notifiche online.
Il fenomeno è particolarmente “vivace” in Algeria, Bielorussia, Kazakistan e Filippine, ma i dati di Kaspersky confermano lo stesso fenomeno, anche se in percentuali minori, in tutto il mondo. L’Italia, per la cronaca, segna il 3,05% degli episodi rilevati dalla rete della società di sicurezza.
Il problema, in ogni caso, ha una certa rilevanza in Europa, dove l’introduzione del GDPR ha paradossalmente offerto un insperato assist ai pirati informatici. Il proliferare di finestre in cui viene chiesta l’autorizzazione al trattamento dei dati ha creato una certa confusione negli utenti, che spesso tendono a confondere e richieste di permesso per l’invio di notifiche con i disclaimer ai sensi della normativa europea.
Per fortuna, un argine al fenomeno potrebbe arrivare dalle prossime versioni dei due browser più diffusi (Chrome e Firefox) che, prossimamente, dovrebbero introdurre un sistema per limitare l’abuso delle notifiche.
Dopo aver rilevato che il sistema di comunicazione è ben poco apprezzato dagli utenti (solo l’1% acconsentirebbe all’invio di comunicazioni tramite questo strumento) Google e Mozilla hanno infatti deciso di introdurre un sistema per bloccare le notifiche.
Gli strumenti, per la verità, differiscono: mentre Firefox permetterà di usare un “opt out” del tipo “no e non chiedermelo più”, Chrome ci andrà più pesante, bloccando di default le notifiche e consentendo all’utilizzatore di scegliere se sbloccarle attraverso un comportamento “attivo”. Insomma: il problema esiste, ma è vicino alla soluzione.
La sovranità digitale tra accountability e valore del dato personale
Cosa intendiamo per “sovranità digitale“? Sebbene il tema della sovranità sia risalente, quello connesso al digitale ha fatto registrare nell’ultimo periodo una particolare attenzione e anche una discreta produzione scientifica. L’argomento, peraltro, è stato anche oggetto dell’evento organizzato dal Garante privacy italiano in occasione della Giornata europea della protezione dei dati personali (Roma – 29/1/2019).
Il proposito del presente contributo è la ricerca di una definizione adeguata, che parta dalla “sovranità” per poi giungere alla declinazione “digitale”.
Nicola Fabiano (Presidente Autorità Garante Privacy Repubblica di San Marino) “relazione che lega indissolubilmente sovranità digitale e protezione dei dati è accountability, ovvero un’azione programmatica e quindi come elaborazione e attuazione di policy”.#sovranitadigitalepic.twitter.com/StBwN7ioLs
È noto che con “sovranità”, genericamente, si fa riferimento alla espressione di un potere (dello Stato, del popolo, economico, ecc.) che si esplica con la manifestazione di una volontà originaria e indipendente da ogni altro.
Da tempo c’è un utilizzo molto disinvolto della parola “digitale” (nell’accezione contrapposta ad “analogico”), con la quale comunemente si fa riferimento alla possibilità di rappresentare informazioni in forma di numeri. La parola digitale deriva dall’inglese “digital” e, questa, a sua volta dal latino “digit” (dito), per indicare la possibilità di avere un riferimento numerico. Il termine “digitale”, tuttavia, è stato utilizzato con le accezioni più disparate, ma principalmente per identificare tutte quelle attività che si intersecano con le tecnologie; nel linguaggio più comune e diffuso si è soliti intercettare il vocabolo “digitale” quando viene utilizzato per descrivere, con uso a-tecnico, unicamente l’utilizzo di un device (smartphone, tablet, computer) e/o di Internet. In linea di massima, il termine digitale rappresenta nell’immaginario collettivo un senso generico di innovazione nelle sue più eterogenee manifestazioni e applicazioni. Le diverse definizioni di “sovranità digitale” hanno in comune unicamente l’espressione di una primazia su qualcosa ma non sul dominio digitale in senso esteso, come a rilevanza delle tecnologie il cui sviluppo o diffusione comporta l’espressione di un potere. Il principale riferimento è allo scenario tecnologico che vede un’attuale agguerrita competizione tra USA, Cina e Europa, auspicando da quest’ultima interventi efficaci per migliorare lo sviluppo tecnologico e contrastare il primato degli altri Paesi. Si ha l’impressione che tali posizioni siano rivolte a sollecitare delle politiche europee di sviluppo che siano adeguate a sostenere il confronto con gli altri Stati piuttosto che finalizzate alla espressione di un potere su un dominio. In sostanza, l’aumento della competitività in Europa comporta un miglioramento sia nel mercato interno sia in quello globale: la sovranità, pertanto, si esplicherebbe come una primazia sul mercato. Ad alcuni è sorto il dubbio che non ci si trovasse di fronte a ipotesi di protezionismo.
È, inoltre, molto diffuso il timore di perdere il “controllo” sulle tecnologie sia a livello nazionale sia europeo o internazionale e di ciò vi sono numerose tracce in rete; del resto, Ursula von der Leyen nel documento dal titolo “My agenda for Europe” afferma “It may be too late to replicate hyperscalers, but it is not too late to achieve technological sovereignty in some critical technology areas”. Sono numerosi i contributi pubblicati sulla stampa che esprimono la medesima preoccupazione e, tra i più recenti, l’articolo dal titolo “Digital sovereignty does not need EU champions” pubblicato il 14 novembre 2019 sul Financial Times si legge “Building an ecosystem of services which protect user data would fill a neglected niche between the corporate wild west of the US and the state panopticon of China. Its appeal would not be restricted to Europe, either”.
Le posizioni evidenziate, in sintesi, possono considerarsi convergenti, in quanto il comune denominatore è costituito da una diffusa volontà di non consentire alle note società di oltreoceano il trattamento dei dati personali di cittadini europei; timore, mercato e primazia tecnologica convergono verso l’esigenza di una maggiore sicurezza per i dati personali.
Quindi cosa si intende per digitale?
Si perviene così ad una definizione convenzionale, anche se non abbastanza profonda, ampia o di base, secondo la quale il digitale è sinonimo di un insieme di tecniche di calcolo elettronico.
Considerato il panorama sinteticamente descritto e senza velleità di autorevolezza scientifica, emergerebbe il concetto di una “sovranità digitale” qualificabile come un potere espresso in un contesto innovativo. Il breve excursus condurrebbe, quindi, ad affermare che con l’espressione “sovranità digitale” si intende fare riferimento al potere attribuito allo Stato nella sfera che concerne qualsiasi attività classificabile come “digitale”, ossia connessa all’utilizzo delle tecnologie o derivata da esse.
Il significato del dominio “digitale”
L’esito di una sommaria indagine sulla produzione scientifica internazionale riferita all’argomento, volta a considerare se sussiste una convergenza teorica nella qualificazione della sovranità digitale, ha prodotto risultati interessanti.
Tra le più recenti pubblicazioni, alcuni autori affermano che l’espressione “sovranità digitale” sia connotata da 5 prospettive diverse (“Cyberspace Sovereignty”, “Digital Sovereignty, Governments and States”, “Indigenous Digital Sovereignty”, “Social Movements and Digital Sovereignty” e “Personal Digital Sovereignty”). Non volendo scendere nel dettaglio, emerge il riferimento costante al termine digitale prospettato da Peters e cioè una generica e convenzionale definizione basata sul calcolo.
Sembrerebbe che solo negli anni ’90 dello scorso secolo sia stata introdotta la locuzione sovranità digitale, utilizzata per prospettare la rete internet come una opportunità per esercitare l’indipendenza dal controllo dello Stato (all’inizio della “Declaration” si legge: “Governments of the Industrial World, you weary giants of flesh and steel, I come from Cyberspace, the new home of Mind. On behalf of the future, I ask you of the past to leave us alone. You are not welcome among us. You have no sovereignty where we gather”.).
Sovranità digitale e cyberspazio
Il riferimento al potere dello Stato sul dominio digitale ha indotto a circoscrivere l’ambito di tale potestà al cyberspazio (o spazio cibernetico), tanto che il recente D.L. 105/2019 recante “Disposizioni urgenti in materia di perimetro di sicurezza nazionale cibernetica e di disciplina dei poteri speciali nei settori di rilevanza strategica”, con l’articolo 1, comma 1, istituisce il “perimetro di sicurezza nazionale cibernetica“. Un simile assetto, che merita indubbiamente altri spazi di approfondimento, ha condotto all’affermazione di una sovranità digitale intesa come potestà dello Stato sul cyberspazio. Tuttavia, recentemente parte della dottrina ha affermato che ci si trova di fronte ad un approccio «stratificato della sovranità nel cyberspazio», individuando strati logici e sociali del cyberspazio “che possono essere aperti all’esercizio dell’autorità statale basata su un criterio di prossimità, vale a dire ogni volta che lo Stato può stabilire un legame reale con gli oggetti digitali o il personaggio online su cui deve essere fatta valere l’autorità”.
Ad avviso di chi scrive, anche in relazione a quanto ora richiamato, è possibile identificare ulteriori profili di esercizio della sovranità digitale che non devono necessariamente essere avocati allo Stato. Del resto, altra dottrina afferma che «la nozione di “sovranità” nel regno del digitale viene sempre più utilizzata per descrivere varie forme di indipendenza, controllo e autonomia su infrastrutture, tecnologie e dati digitali» non necessariamente statali (NDR) e «i significati e le definizioni di sovranità possono differire in modo significativo».
Questa dottrina, nell’avere registrato quale denominatore comune della sovranità tecnologica (di cui è parte quella digitale) l’autonomia, l’indipendenza e il controllo, conclude la propria ricerca con la seguente domanda: “Sovranità tecnologica inquietante?”.
Ciò dovrebbe far riflettere.
Sovranità digitale: proposta di una definizione
Alla luce di ciò è possibile affermare che la “sovranità digitale” – in termini generali – non si identifica esclusivamente con il potere esercitato dallo Stato, ma può esplicarsi anche nei modelli adottati da soggetti privati attraverso i quali viene esercitato (in autonomia e con il pieno controllo) il potere sul proprio dominio digitale, sia riguardo alle azioni intraprese sia rispetto alle scelte di particolari tecnologie per l’attività e quindi sul patrimonio digitale da custodire.
Questo approccio incide sensibilmente anche sugli aspetti connessi alla protezione dei dati personali nell’esercizio della sovranità digitale.
Sovranità digitale: i limiti
La sovranità digitale nelle sue “stratificazioni” o diverse prospettive, qualificandosi come un potere sul dominio digitale, non può comunque costruire un limite alla protezione dei dati personali, inteso come preminenza rispetto all’individuo e ai suoi diritti. I soli limiti sono quelli previsti dalla legge e, con riferimento alla sovranità digitale dello Stato e specificamente alla sovranità sul cyberspazio, è evidente che la disciplina in materia di protezione dei dati personali non si applichi nei casi di sicurezza nazionale. Peraltro, ciò è espressamente previsto dal considerando n. 16, nonché dagli articoli 2 e 23 del GDPR.
Sovranità digitale e inclusione
La sovranità digitale, quindi, dovrebbe anche essere caratterizzata da un processo di inclusione dei diritti fondamentali degli individui – e tra essi quello alla protezione dei dati personali – nel proprio dominio, evitando, quindi, di confinarli al di fuori.
Sin qui si è descritto il fenomeno della sovranità digitale come il potere sul dominio, ma il concetto è talmente versatile tanto da non poter escludere che essa possa anche costituire l’opportunità per uno o più individui di acquisire autonomia e sovranità digitali. In questa direzione, al fine di far aumentare la conoscenza agli individui, le sovranità potrebbero essere impreziosite da campagne di sensibilizzazione e in questo modo acquisire valore aggiunto. Infatti, secondo Nitot la sensibilizzazione è parte integrante di ciò che significa sovranità tecnologica.
La (piena) consapevolezza della attuale condizione digitale dell’utente inciderà favorevolmente sulle sue scelte anche relative alle tecnologie e ai propri dati personali; l’interessato consapevole sarà in grado di decidere esercitando il proprio potere di autodeterminazione anche nel contesto della sovranità digitale, non semplicemente rifiutando le tecnologie, ma attuando scelte opportune finalizzate ad evitare di farsi espropriare (in parte o del tutto) dei propri dati personali, perdendo il controllo su di essi. Secondo Nitot il principio “privacy by design” va proprio in questo senso, in quanto costituisce lo strumento per indurre l’utente ad aumentare la propria consapevolezza per acquisire gli strumenti necessari per difendersi.
Sovranità digitale e le norme sulla protezione dei dati personali Il GDPR disciplina la protezione delle persone fisiche e pone al centro dell’intero sistema l’interessato, la persona che ha il potere sui propri dati. La protezione è rivolta alle persone non ai dati. Evoluzione tecnologica non significa prevaricare l’individuo, ma assicurare un necessario bilanciamento tra innovazione e protezione delle persone fisiche. Nell’attuale sistema globalizzato che induce all’acquisizione di una visione complessiva e non analitica, è necessario far riferimento ad un framework di principi generali in materia di privacy e protezione dei dati personali che abbia un’ampia validità. Uno strumento è disponibile da tempo: la Convenzione 108 (attualmente identificata come 108+ successivamente al processo di modernizzazione) e si può procedere dai principi in questa enunciati. Altro importante framework è certamente il GDPR.
Il dato personale costituisce un valore assoluto in quanto appartiene alla persona ed è ad essa inscindibilmente e ontologicamente legato. Il dato personale, inoltre, contribuisce a caratterizzare la primazia della dignità umana dalla quale non si può prescindere e neppure tentare maldestramente di dequalificare trattando tali informazioni come se fossero un aspetto secondario rispetto alla persona.
Come già affermato in altro contributo, si discute di protezione dei dati personali e privacy solo e unicamente in quanto esistono norme ad hoc, diversamente non ci si porrebbe il problema di soffermarsi sulla essenza e sul rilievo dei dati personali. Non si può trascurare, però, che il dato personale debba essere considerato come valore in senso assoluto, anche attraverso un approccio etico e comunque prescindendo da qualsiasi norma. Va considerato quale “prerequisito” il criterio preventivo basato sul principio secondo il quale il dato personale è un valore assoluto e richiede consapevolezza ed etica: ciò costituisce il vero e reale punto di partenza, non codificato, che si pone come elemento ultra-giuridico.
Il “livello zero”, vero punto di partenza, è la considerazione anche etica dell’alto valore attribuibile al dato personale; senza questo assunto difficilmente si può avere un idoneo approccio alla normativa. Il “livello uno” sarà quello delle norme giuridiche.
Sovranità digitale e accountability: una sfida possibile
Il titolare del trattamento deve attenersi al principio di “responsabilizzazione” (accountability, nel testo inglese) così come previsto dall’art. 5, par. 2, del GDPR. A tale concetto non dovrebbe essere attribuita unicamente una portata normativa, in quanto previsto dal GDPR, ma anche natura programmatica. Infatti, nel qualificare l’accountability e, quindi, considerare il titolare del trattamento come accountable, si dovrà effettuare una valutazione circa le misure organizzative da porre in essere al fine di favorire il rispetto di ogni strumento utilizzabile (buone prassi, linee guida, standard, ecc.), con l’obiettivo di ridurre al minimo i rischi e proteggere le informazioni personali appartenenti all’individuo.
A ciò si aggiunga non solo il rispetto dell’etica ma anche, allo stesso modo, lo sviluppo di una coscienza veramente etica: applicati unitamente alle norme giuridiche, valgano a connotare in concreto i principi enunciati dalla Convenzione 108+ e dal GDPR.
Non è un caso che la 41ma Conferenza internazionale dei Garanti, tenutasi a Tirana in ottobre, abbia adottato la «Risoluzione internazionale sulla privacy come diritto umano fondamentale e precondizione per l’esercizio di altri diritti fondamentali» con la seguente, esplicita precisazione: “Reaffirm a strong commitment to privacy as a right and value in itself, given various international obligations“.
In conclusione, il principio di accountability risulta essere compatibile con la sovranità digitale pubblica o privata, ove il valore primario di riferimento resta la persona fisica e la dignità umana. Una sovranità digitale che si ponga in contrasto con il rispetto della dignità umana non è accettabile.


 Tags: