La sovranità digitale tra accountability e valore del dato personale

Cosa intendiamo per “sovranità digitale“?
Sebbene il tema della sovranità sia risalente, quello connesso al digitale ha fatto registrare nell’ultimo periodo una particolare attenzione e anche una discreta produzione scientifica. L’argomento, peraltro, è stato anche oggetto dell’evento organizzato dal Garante privacy italiano in occasione della Giornata europea della protezione dei dati personali (Roma – 29/1/2019).

Il proposito del presente contributo è la ricerca di una definizione adeguata, che parta dalla “sovranità” per poi giungere alla declinazione “digitale”.

È noto che con “sovranità”, genericamente, si fa riferimento alla espressione di un potere (dello Stato, del popolo, economico, ecc.) che si esplica con la manifestazione di una volontà originaria e indipendente da ogni altro.

Da tempo c’è un utilizzo molto disinvolto della parola “digitale” (nell’accezione contrapposta ad “analogico”), con la quale comunemente si fa riferimento alla possibilità di rappresentare informazioni in forma di numeri. La parola digitale deriva dall’inglese “digital” e, questa, a sua volta dal latino “digit” (dito), per indicare la possibilità di avere un riferimento numerico. Il termine “digitale”, tuttavia, è stato utilizzato con le accezioni più disparate, ma principalmente per identificare tutte quelle attività che si intersecano con le tecnologie; nel linguaggio più comune e diffuso si è soliti intercettare il vocabolo “digitale” quando viene utilizzato per descrivere, con uso a-tecnico, unicamente l’utilizzo di un device (smartphone, tablet, computer) e/o di Internet. In linea di massima, il termine digitale rappresenta nell’immaginario collettivo un senso generico di innovazione nelle sue più eterogenee manifestazioni e applicazioni. Le diverse definizioni di “sovranità digitale” hanno in comune unicamente l’espressione di una primazia su qualcosa ma non sul dominio digitale in senso esteso, come a rilevanza delle tecnologie il cui sviluppo o diffusione comporta l’espressione di un potere. Il principale riferimento è allo scenario tecnologico che vede un’attuale agguerrita competizione tra USA, Cina e Europa, auspicando da quest’ultima interventi efficaci per migliorare lo sviluppo tecnologico e contrastare il primato degli altri Paesi. Si ha l’impressione che tali posizioni siano rivolte a sollecitare delle politiche europee di sviluppo che siano adeguate a sostenere il confronto con gli altri Stati piuttosto che finalizzate alla espressione di un potere su un dominio. In sostanza, l’aumento della competitività in Europa comporta un miglioramento sia nel mercato interno sia in quello globale: la sovranità, pertanto, si esplicherebbe come una primazia sul mercato. Ad alcuni è sorto il dubbio che non ci si trovasse di fronte a ipotesi di protezionismo.

È, inoltre, molto diffuso il timore di perdere il “controllo” sulle tecnologie sia a livello nazionale sia europeo o internazionale e di ciò vi sono numerose tracce in rete; del resto, Ursula von der Leyen nel documento dal titolo “My agenda for Europe” afferma “It may be too late to replicate hyperscalers, but it is not too late to achieve technological sovereignty in some critical technology areas”. Sono numerosi i contributi pubblicati sulla stampa che esprimono la medesima preoccupazione e, tra i più recenti,  l’articolo dal titolo “Digital sovereignty does not need EU champions” pubblicato il 14 novembre 2019 sul Financial Times si legge “Building an ecosystem of services which protect user data would fill a neglected niche between the corporate wild west of the US and the state panopticon of China. Its appeal would not be restricted to Europe, either”.

Le posizioni evidenziate, in sintesi, possono considerarsi convergenti, in quanto il comune denominatore è costituito da una diffusa volontà di non consentire alle note società di oltreoceano il trattamento dei dati personali di cittadini europei; timore, mercato e primazia tecnologica convergono verso l’esigenza di una maggiore sicurezza per i dati personali.

Quindi cosa si intende per digitale?

Si perviene così ad una definizione convenzionale, anche se non abbastanza profonda, ampia o di base, secondo la quale il digitale è sinonimo di un insieme di tecniche di calcolo elettronico.

Considerato il panorama sinteticamente descritto e senza velleità di autorevolezza scientifica, emergerebbe il concetto di una “sovranità digitale” qualificabile come un potere espresso in un contesto innovativo. Il breve excursus condurrebbe, quindi, ad affermare che con l’espressione “sovranità digitale” si intende fare riferimento al potere attribuito allo Stato nella sfera che concerne qualsiasi attività classificabile come “digitale”, ossia connessa all’utilizzo delle tecnologie o derivata da esse.

Il significato del dominio “digitale”

L’esito di una sommaria indagine sulla produzione scientifica internazionale riferita all’argomento, volta a considerare se sussiste una convergenza teorica nella qualificazione della sovranità digitale, ha prodotto risultati interessanti.

Tra le più recenti pubblicazioni, alcuni autori affermano che l’espressione “sovranità digitale” sia connotata da 5 prospettive diverse (“Cyberspace Sovereignty”, “Digital Sovereignty, Governments and States”, “Indigenous Digital Sovereignty”, “Social Movements and Digital Sovereignty” e “Personal Digital Sovereignty”). Non volendo scendere nel dettaglio, emerge il riferimento costante al termine digitale prospettato da Peters e cioè una generica e convenzionale definizione basata sul calcolo.

Sembrerebbe che solo negli anni ’90 dello scorso secolo sia stata introdotta la locuzione sovranità digitale, utilizzata per prospettare la rete internet come una opportunità per esercitare l’indipendenza dal controllo dello Stato (all’inizio della “Declaration” si legge: “Governments of the Industrial World, you weary giants of flesh and steel, I come from Cyberspace, the new home of Mind. On behalf of the future, I ask you of the past to leave us alone. You are not welcome among us. You have no sovereignty where we gather”.). 

cloud-nazionale-Francia

Sovranità digitale e cyberspazio

Il riferimento al potere dello Stato sul dominio digitale ha indotto a circoscrivere l’ambito di tale potestà al cyberspazio (o spazio cibernetico), tanto che il recente D.L. 105/2019 recante “Disposizioni urgenti in materia di perimetro di sicurezza nazionale cibernetica e di disciplina dei poteri speciali nei settori di rilevanza strategica”, con l’articolo 1, comma 1, istituisce il “perimetro di sicurezza nazionale cibernetica“. Un simile assetto, che merita indubbiamente altri spazi di approfondimento, ha condotto all’affermazione di una sovranità digitale intesa come potestà dello Stato sul cyberspazio. Tuttavia, recentemente parte della dottrina ha affermato che ci si trova di fronte ad un approccio «stratificato della sovranità nel cyberspazio», individuando strati logici e sociali del cyberspazio “che possono essere aperti all’esercizio dell’autorità statale basata su un criterio di prossimità, vale a dire ogni volta che lo Stato può stabilire un legame reale con gli oggetti digitali o il personaggio online su cui deve essere fatta valere l’autorità”.

Ad avviso di chi scrive, anche in relazione a quanto ora richiamato, è possibile identificare ulteriori profili di esercizio della sovranità digitale che non devono necessariamente essere avocati allo Stato. Del resto, altra dottrina afferma che «la nozione di “sovranità” nel regno del digitale viene sempre più utilizzata per descrivere varie forme di indipendenza, controllo e autonomia su infrastrutture, tecnologie e dati digitali» non necessariamente statali (NDR) e «i significati e le definizioni di sovranità possono differire in modo significativo».

Questa dottrina, nell’avere registrato quale denominatore comune della sovranità tecnologica (di cui è parte quella digitale) l’autonomia, l’indipendenza e il controllo, conclude la propria ricerca con la seguente domanda: “Sovranità tecnologica inquietante?”.

Ciò dovrebbe far riflettere.

Sovranità digitale: proposta di una definizione

Alla luce di ciò è possibile affermare che la “sovranità digitale” – in termini generali – non si identifica esclusivamente con il potere esercitato dallo Stato, ma può esplicarsi anche nei modelli adottati da soggetti privati attraverso i quali viene esercitato (in autonomia e con il pieno controllo) il potere sul proprio dominio digitale, sia riguardo alle azioni intraprese sia rispetto alle scelte di particolari tecnologie per l’attività e quindi sul patrimonio digitale da custodire.

Questo approccio incide sensibilmente anche sugli aspetti connessi alla protezione dei dati personali nell’esercizio della sovranità digitale.

Sovranità digitale: i limiti

La sovranità digitale nelle sue “stratificazioni” o diverse prospettive, qualificandosi come un potere sul dominio digitale, non può comunque costruire un limite alla protezione dei dati personali, inteso come preminenza rispetto all’individuo e ai suoi diritti. I soli limiti sono quelli previsti dalla legge e, con riferimento alla sovranità digitale dello Stato e specificamente alla sovranità sul cyberspazio, è evidente che la disciplina in materia di protezione dei dati personali non si applichi nei casi di sicurezza nazionale. Peraltro, ciò è espressamente previsto dal considerando n. 16, nonché dagli articoli 2 e 23 del GDPR.  

Sovranità digitale e inclusione

La sovranità digitale, quindi, dovrebbe anche essere caratterizzata da un processo di inclusione dei diritti fondamentali degli individui – e tra essi quello alla protezione dei dati personali  – nel proprio dominio, evitando, quindi, di confinarli al di fuori.

Sin qui si è descritto il fenomeno della sovranità digitale come il potere sul dominio, ma il concetto è talmente versatile tanto da non poter escludere che essa possa anche costituire l’opportunità per uno o più individui di acquisire autonomia e sovranità digitali. In questa direzione, al fine di far aumentare la conoscenza agli individui, le sovranità potrebbero essere impreziosite da campagne di sensibilizzazione e in questo modo acquisire valore aggiunto. Infatti, secondo Nitot la sensibilizzazione è parte integrante di ciò che significa sovranità tecnologica.

La (piena) consapevolezza della attuale condizione digitale dell’utente inciderà favorevolmente sulle sue scelte anche relative alle tecnologie e ai propri dati personali; l’interessato consapevole sarà in grado di decidere esercitando il proprio potere di autodeterminazione anche nel contesto della sovranità digitale, non semplicemente rifiutando le tecnologie, ma attuando scelte opportune finalizzate ad evitare di farsi espropriare (in parte o del tutto) dei propri dati personali, perdendo il controllo su di essi. Secondo Nitot il principio “privacy by design” va proprio in questo senso, in quanto costituisce lo strumento per indurre l’utente ad aumentare la propria consapevolezza per acquisire gli strumenti necessari per difendersi.

Sovranità digitale e le norme sulla protezione dei dati personali Il GDPR disciplina la protezione delle persone fisiche e pone al centro dell’intero sistema l’interessato, la persona che ha il potere sui propri dati. La protezione è rivolta alle persone non ai dati. Evoluzione tecnologica non significa prevaricare l’individuo, ma assicurare un necessario bilanciamento tra innovazione e protezione delle persone fisiche. Nell’attuale sistema globalizzato che induce all’acquisizione di una visione complessiva e non analitica, è necessario far riferimento ad un framework di principi generali in materia di privacy e protezione dei dati personali che abbia un’ampia validità. Uno strumento è disponibile da tempo: la Convenzione 108 (attualmente identificata come 108+ successivamente al processo di modernizzazione) e si può procedere dai principi in questa enunciati. Altro importante framework è certamente il GDPR.

Il dato personale costituisce un valore assoluto in quanto appartiene alla persona ed è ad essa inscindibilmente e ontologicamente legato. Il dato personale, inoltre, contribuisce a caratterizzare la primazia della dignità umana dalla quale non si può prescindere e neppure tentare maldestramente di dequalificare trattando tali informazioni come se fossero un aspetto secondario rispetto alla persona.

Come già affermato in altro contributo, si discute di protezione dei dati personali e privacy solo e unicamente in quanto esistono norme ad hoc, diversamente non ci si porrebbe il problema di soffermarsi sulla essenza e sul rilievo dei dati personali. Non si può trascurare, però, che il dato personale debba essere considerato come valore in senso assoluto, anche attraverso un approccio etico e comunque prescindendo da qualsiasi norma. Va considerato quale “prerequisito” il criterio preventivo basato sul principio secondo il quale il dato personale è un valore assoluto e richiede consapevolezza ed etica: ciò costituisce il vero e reale punto di partenza, non codificato, che si pone come elemento ultra-giuridico.

Il “livello zero”, vero punto di partenza, è la considerazione anche etica dell’alto valore attribuibile al dato personale; senza questo assunto difficilmente si può avere un idoneo approccio alla normativa. Il “livello uno” sarà quello delle norme giuridiche.

Sovranità digitale e accountability: una sfida possibile

Il titolare del trattamento deve attenersi al principio di “responsabilizzazione” (accountability, nel testo inglese) così come previsto dall’art. 5, par. 2, del GDPR. A tale concetto non dovrebbe essere attribuita unicamente una portata normativa, in quanto previsto dal GDPR, ma anche natura programmatica. Infatti, nel qualificare l’accountability e, quindi, considerare il titolare del trattamento come accountable, si dovrà effettuare una valutazione circa le misure organizzative da porre in essere al fine di favorire il rispetto di ogni strumento utilizzabile (buone prassi, linee guida, standard, ecc.), con l’obiettivo di ridurre al minimo i rischi e proteggere le informazioni personali appartenenti all’individuo.

A ciò si aggiunga non solo il rispetto dell’etica ma anche, allo stesso modo, lo sviluppo di una coscienza veramente etica: applicati unitamente alle norme giuridiche, valgano a connotare in concreto i principi enunciati dalla Convenzione 108+ e dal GDPR.

Non è un caso che la 41ma Conferenza internazionale dei Garanti, tenutasi a Tirana in ottobre, abbia adottato la «Risoluzione internazionale sulla privacy come diritto umano fondamentale e precondizione per l’esercizio di altri diritti fondamentali» con la seguente, esplicita precisazione: “Reaffirm a strong commitment to privacy as a right and value in itself, given various international obligations“.

In conclusione, il principio di accountability risulta essere compatibile con la sovranità digitale pubblica o privata, ove il valore primario di riferimento resta la persona fisica e la dignità umana. Una sovranità digitale che si ponga in contrasto con il rispetto della dignità umana non è accettabile.

Per approfondire:

https://www.key4biz.it/la-sovranita-digitale-tra-accountability-e-valore-del-dato-personale/280434/


Soro: “La pagina 6.000 Sardine bloccata da Facebook? L’effetto negativo di delegare il potere agli algoritmi”

“L’algoritmo non è in grado di riconoscere le segnalazioni contro le Sardine, segnalazioni, molto probabilmente inviate attraverso chatbot, e così ha chiuso automaticamente la pagina. Ma in questi casi deve intervenire l’uomo. Tutto ciò è l’effetto negativo di delegare il potere alla tecnologia, ma una decisione così importante”, che riguarda la libertà di espressione e le idee politiche, quindi le libertà fondamentali della democrazia, “non può prescindere alla parola conclusiva delle autorità pubbliche”. Così il Garante della privacy, Antonello Soro, ha commentato la chiusura automatica di Facebook della pagina 6.000 Sardine, ritornata online solo alcuni minuti fa. Soro è intervenuto, in videoconferenza, al convegno “I Dati tra Sovranità Digitale e Interesse Nazionale. Le Persone, le Pubbliche Amministrazioni e le Imprese” in corso fino ad oggi pomeriggio all’Università Milano-Bicocca.

Oltre al potere delle piattaforme digitali, che “può mettere a rischio le democrazie ed espone noi tutti al rischio di autocrazia“, l’Intelligenza artificiale e i trojan per usi investigativi sono stati gli altri temi dell’intervento di Soro, intervistato da Raffaele Barberio, presidente di Privacy Italia, che ha organizzato il convegno insieme al Dipartimento di Giurisprudenza dell’Università di Milano-Bicocca, in collaborazione con ASSO DPO e ReD Open.

“La strada per rendere l’intelligenza artificiale funzionale e non antagonista al progresso sociale, all’eguaglianza, alla tutela dei diritti di tutti, è pensare ad un suo etico, con una bussola rappresentata da una persona, che orienti le scelte delle Istituzioni nell’utilizzo di questa tecnologia”, ha detto Soro, ricordando che questo approccio alla base delle prossime decisioni del Parlamento europeo sull’intelligenza artificiale.

Infine sull’uso dei trojan per finalità di indagine, “il rischio più grande dei trojan”, ha detto il Garante Privacy, “è legato all’affidamento di questi sistemi da parte di tante Procure della Repubblica a molte aziende private, difficili da controllare. Questo apre la strada a uso distorto e distopico di sistemi straordinariamente invasivi”.

https://www.key4biz.it/soro-la-pagina-6-000-sardine-bloccata-da-facebook-leffetto-negativo-di-delegare-il-potere-agli-algoritmi/280306/


Come non ricevere chiamate dai call center, il Registro delle Opposizioni

Rubrica settimanale Cosa Compro, frutto della collaborazione fra Key4biz e SosTariffe. Un servizio al consumatore: qualità, virtù e difetti dei prodotti hitech di uso quotidiano. Per consultare tutti gli articoli clicca qui.

Oggi non parleremo esattamente di prodotti o servizi, ma di un “problema” che riguarda praticamente tutti: molti di voi sapranno già cosa sia il Registro delle Opposizioni, il sistema ideato per tutti coloro che vogliono evitare di essere tartassati da decine e decine di chiamate pubblicitarie da parte di numerosi call center di aziende più o meno note (e più o meno attendibili) durante la settimana.

Call center e privacy

Nonostante l’iscrizione, moltissimi utenti hanno segnalato in questi anni il mancato stop delle telefonate, che continuano anche dopo l’iscrizione al suddetto registro.

Ovviamente questa è una violazione della normativa in vigore ed è necessario segnalare la cosa al Garante per la Privacy. Il problema maggiore, però, riguarda un aspetto che potremmo definire addirittura “oscuro” di questo fenomeno, ossia quello delle telefonate ossessive e, in alcuni casi, fraudolente.

Fortunatamente si tratta di una minima parte rispetto ai numerosi servizi di telemarketing perfettamente legali presenti sul mercato, ma sono comunque casi da non prendere alla leggera.

AGCOM ha lanciato il registro unico dei call center

L’Autorità Garante nelle Comunicazioni ha introdotto da tempo registro unico nazionale dei numeri di call center. L’idea è molto semplice: tutte le società che lavorano in questo ambito sono obbligate ad iscriversi al cosiddetto ROC, il Registro degli Operatori di Comunicazione, e di indicare i propri numeri di telefono con cui effettueranno le campagne di marketing telefonico.

Il registro dei call center raccoglie in un database tutte le numerazioni e l’utente può, attraverso un portale dedicato, effettuare una ricerca per capire se la chiamata che ha ricevuto è di una società regolarmente registrata o se, invece, si tratta di una truffa o di campagne pubblicitarie fuori dalle regole.

Ogni call center, infatti, è obbligato a mostrare il proprio numero telefonico durante la chiamata: con il registro unico, quindi, dovrebbe essere più semplice effettuare la verifica e, nel caso in cui il numero non fosse presente, si può bloccare ed effettuare una segnalazione.

Come utilizzarlo

Per poter utilizzare questo servizio basta accedere nella pagina dedicata sul sito ufficiale di AGCOM, titolata “Numerazioni telefoniche messe a disposizione del pubblico e utilizzate per i servizi di call center”. Digitate il numero di telefono nell’area apposita e cliccate sul pulsante “Cerca“. Come risposta riceverete le informazioni dell’azienda in base a quanto registrato sul ROC.

Ad esempio, se ricevete delle telefonate in merito a delle offerte ADSL e fibra, cercando il numero sulla pagina dell’AGCOM dovreste visualizzare i dati del provider o della società di call center che si occupa della commercializzazione di tali offerte. In caso contrario, non si otterrà alcun risultato.

Il registro è stato lanciato oramai da qualche tempo e dovrebbe essere aggiornato con tutti i dati delle aziende registrate.

Cosa fare per evitare i call center molesti

Il nostro consiglio, se volete evitare di ricevere chiamate indesiderate e avere la possibilità di rivalervi sulle aziende che non rispettano gli obblighi vigenti, è quello di iscrivervi al Registro delle Opposizioni e, se l’avete già fatto (potrete verificarlo in modo veloce effettuando una chiamata gratuita dal numero registrato all’800 265 265), inviare una segnalazione di ricezione telefonate pubblicitarie al Garante della Privacy, attraverso il modulo che potete scaricare qui sotto in formato PDF:

MODULO SEGNALAZIONE RICEZIONE TELEFONATE PUBBLICITARIE

Intanto si attende entro breve il decreto definitivo per estendere gli effetti del Registro delle Opposizioni anche per quanto riguarda la telefonia mobile: non appena vi saranno delle novità su questo tema vi terremo aggiornati sulle pagine di Key4biz.

https://www.key4biz.it/come-non-ricevere-chiamate-dai-call-center-il-registro-delle-opposizioni/280118/


Privacy: spunta un Web Tracker che non si può (quasi) bloccare


La tecnica sfrutta una sorta di area grigia ed è in grado di controllare la navigazione aggirando i sistemi di protezione dei browser.

Il tema del tracciamento della navigazione su Internet è stato uno dei primi ad attirare l’attenzione di chi si occupa di privacy e, col tempo, agli utenti sono stati forniti numerosi strumenti che consentono di arginare le funzioni che registrano la loro attività sul Web.

In particolare, tutti i browser più diffusi mettono a disposizione funzionalità “anti-tracciamento” che bloccano cookies e altre tecniche di monitoraggio della navigazione. Esistono anche estensioni (come uBlock Origin) che permettono di garantire un maggior livello di protezione.

Lo scenario, in buona sostanza, è quello di una continua rincorsa tra aziende di marketing interessate alle informazioni collegate alla navigazione e sviluppatori di software che cercano di offrire strumenti per arginarne l’invasività.

La cronaca, adesso, registra un passo avanti da parte dei primi. La notizia arriva dalla Francia e riguarda l’utilizzo di un tracker che verrebbe utilizzato dal sito di news online Liberation. Il tracker, sviluppato dall’azienda di marketing Eulerian, sfrutterebbe una sorta di “area grigia” che gli permette di aggirare tutte le forme di protezione fin qui conosciute.

In cosa consiste? La tecnica fa leva sulla distinzione tra cookie dell’editore e cookie di terze parti. Il primo, spesso indispensabile per o stesso corretto funzionamento di un sito, è normalmente accettato come uno strumento “positivo”. Il cookie di terze parti, invece, è considerato come uno strumento per monitorare la navigazione.

Questa distinzione è alla base delle tecniche di protezione della privacy, che consentono i cookie dell’editore e bloccano invece quelli di terze parti.

Tracker

Il trucchetto messo in campo da Eulerian, ma che in realtà è già noto da tempo, prevede la creazione di un sottodominio che, a livello di DNS, viene collegato a quello principale attraverso un record CNAME. In altre parole: il sistema punta a mascherare l’origine del tracker in modo che sembri provenire dall’editore.

Una pratica che da un punto di vista tecnico funziona, ma che sotto un profilo legale potrebbe confliggere con le norme fissate dal GDPR, che prevede un consenso esplicito da parte dell’utente per consentire la raccolta dei dati in questa modalità.

Purtroppo questa forma di controllo si sta dimostrando ben poco efficace. Il fiorire di notifiche che richiedono consensi per il trattamento dei dati, infatti, da questo punto di vista non aiuta: è probabile che i visitatori di un sito facciano click per dare il consenso senza nemmeno preoccuparsi di ciò che stanno facendo.

Un modo per bloccare questo subdolo tracker però esiste e lo ha messo in campo proprio uBlock Origin con la nuova versione dell’estensione. Con un solo limite: il sistema di protezione funziona solo con Firefox. Il browser di Mozilla, infatti, integra delle API che permettono a un’estensione di risolvere i DNS e, di conseguenza, “stanare” il tracker.

Ora che le aziende che sfruttano questa tecnica sembrano crescere esponenzialmente, è probabile però che anche altri sviluppatori si preoccuperanno di dotare i loro browser di strumenti simili. O, per lo meno, lo speriamo.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/11/22/privacy-spunta-un-web-tracker-che-non-si-puo-quasi-bloccare/


Consumatori e authority a caccia del giaguaro digitale?

Come si fa a regolare un fenomeno che cambia 10 volte al giorno si è chiesto il Consumer Forum riunito ieri a Roma.

https://www.key4biz.it/consumatori-e-authority-a-caccia-del-giaguaro-digitale/280145/


It’s the user’s fault if a Ring camera violates your privacy, Amazon says

Your local police might like to interest you in this product.
Enlarge / Your local police might like to interest you in this product.

Amazon subsidiary Ring, which makes home surveillance equipment and cameras, has “partnerships” with more than 600 law enforcement agencies nationwide, allowing those police access to users’ footage. And while Ring says it sets terms around how and when it will share that footage with police, anything the police do with it afterward is entirely out of its hands, the company says.

The partnerships between Ring and police, and the terms of the agreements, have not been transparent to the general public. Instead, they’ve come out in bits and pieces in media reports throughout the year. Sen. Ed Markey (D-Mass.) in September demanded clearer answers from Amazon about Ring and published the company’s responses this week.

In the pair of replies (PDF 1, PDF 2), Ring repeatedly deflects responsibility for the contents of captured footage to the consumers who capture it and the police departments that acquire it.

Who else watches the watchers?

Amazon in the last week of August agreed to share publicly a list of where it has police partnerships. At that time, there were 405 such agreements. As of November 15, however, that map now boasts 630 police partnerships, a greater than 50% increase.

Customers who buy Ring systems for their homes can connect to an app called Neighbors. Police who work in partnerships with Ring have a companion app to Neighbors that allows them to request footage from users in a given geographic area when it’s pertinent to an investigation.

What police do after that, however, is a mystery in which Ring says it has no part.

“Ring does not require law enforcement to delete materials shared through a video request after a certain period of time,” the company said. Law enforcement departments set their own terms for record retention in accordance with the laws of their jurisdiction and can keep it as long as they see fit.

Amazon and Ring also do not have any minimum security requirements for the use of user footage. Partners use their own “requirements, protocols, and security measures” for protecting any Ring data they acquire. And they can share it with whomever they like: “If videos are downloaded by law enforcement, Ring does not require police departments to agree to additional restrictions,” the company said, citing potential public records law and police investigative procedures.

“Ring is constantly seeking ways to maximize transparency and user control, including adding additional information on how video footage may be used when a customer consents,” the company added.

“Volunteered” data and privacy

Amazon has repeatedly said throughout the year that Ring users must volunteer to share their footage in response to a police request. In August, the company told Ars that participating law enforcement agencies must go through Ring to request footage, adding, “Customers can choose to opt out or decline any request, and law enforcement agencies have no visibility into which customers have received a request and which have opted out or declined.”

The minimum region for requesting footage is 0.025 square miles, Ring told Sen. Markey, in order to prevent police from targeting specific individuals. The maximum region is 0.5 square miles, in order to prevent broad blanketing. The maximum time frame of data police can ask for is 12 hours, and they can only get footage less than 45 days old.

In some neighborhoods, housing may be dense enough to effectively mask the identity of someone in a radius of a few blocks. But in lower-density neighborhoods zoned for single-family homes, it could be trivial for police to figure out which residence in a 0.025-square-mile radius is using a camera, regardless of if it shares footage willingly, and which residents they may wish to talk to.

All that said, however, Ring said it believes that “state and federal procedures, regulations, and statutes serve to ensure that police departments do not open investigations or seek information for improper purposes.”

Respecting users and non-users’ privacy is also the camera owner’s problem, Amazon said.

“Ring’s Terms of Service state that users are responsible for their use of our products and services, including use in accordance with any applicable privacy laws,” the company said in response to a question about cameras pointed at public space such as municipal sidewalks that aren’t part of a homeowner’s property. “Ring includes a door/window sticker in the box with each device that is equipped with audiovisual recording capabilities” so that homeowners can prominently notify anyone in the neighborhood that they may be recorded, Amazon added. It has no oversight or compliance program in place for owners, however.

“Amazon Ring’s policies are an open door for privacy and civil liberty violations,” Markey said in a statement following Amazon’s response. “If you’re an adult walking your dog or a child playing on the sidewalk, you shouldn’t have to worry that Ring’s products are amassing footage of you and that law enforcement may hold that footage indefinitely or share that footage with any third parties.”

Especially the kids

Ring’s privacy policy says it does not knowingly collect personal information from anyone under the age of 13. But the cameras, of course, collect footage of whoever happens to be nearby. “Ring has no way to know or verify that a child has come within range of a device,” Amazon wrote. “Customers own and control their video recordings.”

And yet Ring itself seems to have no compunction about showing children under 13 in footage if it’s good for their marketing. For example: 15.8 million Ring doorbells rang in the 24 hours of Halloween, the company said in a blog post.

The company shared some harmless data about all those trick-or-treaters. (Peak time on the East Coast was around 6:30pm, while West Coast kids peaked about 20 minutes later, apparently.) But the company also released a promotional video using captured Halloween footage, including several very clear images of children both with and without their parents present.

Website Mashable asked Ring whether parents consented to their children’s appearance in the advertisement video, but the company did not respond.

Ring’s terms of service allow for it, BuzzFeed pointed out earlier this year:

You hereby grant Ring and its licensees an unlimited, irrevocable, fully paid and royalty-free, perpetual, worldwide right to re-use, distribute, store, delete, translate, copy, modify, display, sell, create derivative works from and otherwise exploit such Shared Content for any purpose and in any media formats in any media channels without compensation to you.

All your face are belong to us

Markey also pressed Ring several times about the use of facial-recognition technology. The company responded that it does not use any facial recognition yet but may do so in the future.

A sentence in its privacy policy to the effect that Ring may “obtain certain facial feature information about the visitors you ask your Ring product to recognize” refers to “a contemplated, but unreleased feature,” the company said. “If our customers want these features in Ring security cameras,” it added, “we will only release these features with thoughtful design including privacy, security, and user control; and we will clearly communicate with our customers as we offer new features.”

What Ring users choose, however, affects not just homeowners who buy the systems but also anyone who gets close enough to their house for any reason.

“Connected doorbells are well on their way to becoming a mainstay of American households, and the lack of privacy and civil rights protections for innocent residents is nothing short of chilling,” Markey said in his statement—a sentiment echoed by civil liberties organizations and advocates.

“Through consumer products like Ring, Amazon is collecting footage and all the data needed to build a nationwide surveillance network,” Fight for the Future deputy director Evan Greer said in a statement.

“They leverage government relationships to promote their own products, gain consumer trust, and secure their position in the market. This is an unprecedented assault on our security, constitutionally protected rights, and communities,” Greer added, calling on Congress to launch an investigation.

The American Civil Liberties Union and Electronic Frontier Foundation have also both repeatedly expressed concerns about Ring, about facial recognition, and about both of them together.

Staff attorney Mohammad Tajsar of the ACLU of Southern California told the Associated Press that the potential for facial recognition in Ring products raised significant concerns. “Even if you don’t sell data or provide data to law enforcement, you’re creating a mechanism whereby people can express latent biases and racism and classism in a portal that encourages it,” he said.

We’re not through

A group of senators, including Markey, found Amazon’s response insufficient. Senators Ron Wyden (D-Ore.), Chris Van Hollen (D-Md.), Chris Coons (D-Del.), and Gary Peters (D-Mich.) joined Markey in a new letter (PDF) dated today asking pointed follow-up questions, particularly about Amazon’s handling of consumer data.

“Ring’s emphasis on safety and security has not always extended to the massive amount of data it amasses, retains, and shares,” the senators wrote, referring to a vulnerability that sent WiFi network passwords in plaintext.

Additionally, the senators wrote, Amazon has reportedly sent footage to contractors in Ukraine and apparently is still doing so. “Please describe the process by which Americans’ data is accessed by employees or contractors in Ukraine or any other country” outside the United States, the letter asks.

Amazon is also told to provide data on how many consumers own Ring devices; what kind of encryption Ring uses for the data; what data retention or deletion policy is used on the data; what employees, and where, have access to what content, and why; what consumer-identifying data might be included in that content; and what the company plans to do about facial recognition in the future.

Amazon has until January 6 to respond to the latest round of questions.

https://arstechnica.com/?p=1604635


Una coalizione internazionale contro gli Stalkerware


Società di sicurezza di tutto il mondo unite per contrastare il fenomeno dello spionaggio sui dispositivi mobile. Tutela della privacy e prevenzione le parole d’ordine.

Era già successo con l’emergenza Ransomware, quando forze di polizia e società di sicurezza hanno deciso di unire le forze per contrastare gli attacchi dei pirati informatici con l’iniziativa No More Ransom.

Ora la formula si replica per contrastare il fenomeno degli Stalkerware. Di cosa si tratta? In buona sostanza di tutte quelle applicazioni (principalmente dedicate al settore smartphone) che consentono di introdursi nella vita privata di una persona e vengono utilizzati come strumento per compiere abusi nei casi di violenza domestica e stalking.

Si tratta di programmi che permettono di accedere in remoto a messaggi, foto, social media, geolocalizzazione, registrazioni audio e video della vittima, spesso in tempo reale. Software ufficialmente proposti come strumenti di protezione, ma che permettono di impostare una modalità di funzionamento “invisibile” che li trasforma in formidabili strumenti di sorveglianza a distanza.

Secondo Kaspersky, tra i capofila della coalizione che comprende numerose società di sicurezza, il numero di vittime di stalkerware è aumentato del 35%, passando da 27.798 nel 2018 a 37.532 nel 2019.

Stalkerware

Il lancio del sito www.stopstalkerware.org avverrà il prossimo 25 novembre 2019, giornata internazionale per l’eliminazione della violenza contro le donne. Il sito conterrà strumenti per aiutare le vittime, facilitare la condivisione di conoscenze tra i membri, sviluppare le migliori pratiche per lo sviluppo etico di software ed educare gli utenti sui pericoli dello stalkerware.

L’obiettivo è quello di fornire strumenti per proteggersi da questo tipo di minaccia e reagire nel caso si finisca vittima di un attacco di questo tipo. Un’iniziativa che tiene anche conto dello stretto legame tra mondo “virtuale” e mondo “reale”.

“Gli studi hanno dimostrato che il 70% delle donne vittime di cyberstalking ha subito almeno una forma di violenza fisica e/o sessuale da parte del partner. Dobbiamo, quindi, impedire ai responsabili di questi abusi di utilizzare i telefoni dei propri partner per lo stalking e fare in modo che vengano puniti.” Spiega Anna McKenzie, Communications Manager at the European Network for the Work with Perpetrators of Domestic Violence (WWP EN).

“La Coalition Against Stalkerware ci consente di condividere la nostra conoscenza sulla violenza di genere e sui responsabili degli abusi con le società che si occupano di sicurezza informatica in modo da poter lavorare insieme e porre fine alla violenza contro le donne compiuta sfruttando le nuove tecnologie”.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/11/20/una-coalizione-internazionale-contro-gli-stalkerware/


Disney+, l’anti Netflix violata dagli hacker dopo una settimana dal lancio

Un inizio pieno di problemi per Disney+, la piattaforma di streaming video della Walt Disney, lanciata lo scorso 12 novembre negli Stati Uniti, Canada e Paesi Bassi.

Dopo aver raccolto oltre 10 milioni di abbonati dopo poche ore dal lancio, il servizio ha avuto vari problemi tecnici a causa del flusso enorme di utenti che provavano ad accedervi.

I problemi tecnici

Sono diversi gli utenti che hanno lamentato subito la presenza di alcuni disservizi e problemi tecnici. Sono infatti tanti gli utenti che non sono riusciti ad accedere allo streaming online dei video della propria serie tv preferita o del film che desideravano guardare.

E tra i tanti qualcuno dichiarava anche di non riuscire ad accedere al proprio profilo.

Questo perché gli hacker li avevano buttati fuori dagli account, cambiando le credenziali e bloccando di fatto i legittimi proprietari.

Profili in vendita sul dark web

Secondo il sito di informazione tecnologica ZdNet, i profili violati sono in vendita sul dark web per cifre che vanno dai 3 agli 11 dollari.

Quest’ultimo problema deriva dal fatto che gli hacker che hanno attaccato la piattaforma hanno reperito le informazioni di login di alcuni utenti ed hanno cambiato le credenziali non consentendo più al legittimo proprietario di poter loggare con il suo account regolarmente acquistato.

La velocità con cui gli hacker si sono mobilitati per monetizzare gli account del servizio streaming è sorprendente, fa notare il sito ZdNet. I profili sono stati messi in vendita su un forum di hacking dopo poche ore dal lancio del servizio, con annunci che offrono accesso a migliaia di credenziali.

La Disney minimizza

Disney afferma di prendere molto sul serio la privacy e la sicurezza dei dati degli utenti “e non vi è alcuna indicazione di una violazione della sicurezza su Disney +“.

“Molto probabilmente gli incidenti“- ha affermato l’azienda, “si sono verificati “a seguito di un individuo non autorizzato che riutilizzava la combinazione email / password di un cliente raccolta durante precedenti incidenti di sicurezza“.

Disney+ l’anti Netflix

Disney + è la grande scommessa della Walt Disney Company per ribaltare il predominio di Netflix. I film di prima visione prodotti dalla media company e dalle sue filiali non finiranno sui canali TV di proprietà Disney come ABC, Disney Channel e Freeform, ma saranno tutti trasmessi in streaming su Disney +, a meno che non siano classificati come vietati ai minori. Altri film per adulti probabilmente finiranno su Hulu, sempre di proprietà della multinazionale.

Oltre al catalogo Disney e alle produzioni realizzate per lo streaming, il servizio è commercializzato come sede di film e programmi TV dall’universo Star Wars di Marvel, Pixar, National Geographic e Lucasfilm.

Il servizio Disney + è lo streamer di più alto profilo dell’anno, dopo il lancio di Apple TV + il 1 ° novembre. In arrivo nel 2020 HBO Max di Warner Media e Peacock di NBC / Universal.

https://www.key4biz.it/disney-lanti-netflix-violata-dagli-hacker-dopo-una-settimana-dal-lancio/279542/


Cops put GPS tracker on man’s car, charge him with theft for removing it

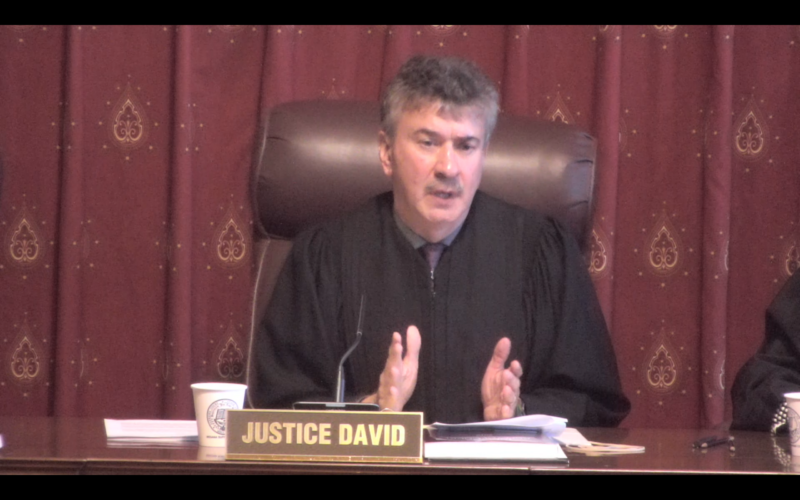
Indiana Supreme Court Justice Steven David
Enlarge / Indiana Supreme Court Justice Steven David
Indiana Supreme Court

Back in 2012, the US Supreme Court ruled that it’s illegal for the police to attach a GPS tracking device to someone’s car without a warrant. But what if you find a GPS tracking device on your car? Can you remove it?

A little more than a year ago, the state of Indiana charged a suspected drug dealer with theft for removing a government-owned GPS tracking device from his SUV. This month, the state’s Supreme Court began considering the case, and some justices seemed skeptical of the government’s argument.

“I’m really struggling with how is that theft,” said Justice Steven David during recent oral arguments.

One time in Warrick County

The case began in July 2018, when the Warrick County Sheriff’s Office got a warrant to attach a GPS tracking device to Derek Heuring’s car. Information from a confidential informant had led them to believe that Heuring was using the vehicle to sell meth.

The GPS device transmitted data for a little more than a week. Then it stopped. Officers suspected Heuring had discovered and removed it.

After waiting another 10 days to see if it would start working again, detectives applied for a warrant to search Heuring’s home and a nearby property belonging to Heuring’s parents. US law requires law enforcement to show probable cause that a crime had been committed before engaging in a search. In this case, police said they suspected that Heuring had committed the crime of theft by taking the GPS device.

Police did find the tracking device. They also found methamphatamine and drug paraphernalia—evidence that police say show that Heuring had been dealing drugs.

So Heuring was charged both with drug dealing and with theft of the GPS device.

Is it theft to remove a GPS tracking device?

At trial, Heuring’s legal team argued that the search had been illegal because the police didn’t have probable cause to believe their client had committed theft. The defense pointed out that the device could have fallen off the car by accident or simply malfunctioned.

Even if Heuring did take the device off the vehicle, he couldn’t have known for sure that it belonged to the government. It wasn’t exactly labeled as the property of the Warrick County Sheriff’s Office. Most important, it’s not clear that taking an unwanted device off your car is theft—even if you know who it belongs to.

With the case now at the state Supreme Court, the stakes are high. If Heuring can show that the police lacked probable cause to search his house, he could get all of the evidence gathered in the search thrown out—not only evidence of GPS device theft, but evidence of drug dealing, too.

An appellate court ruled against Heuring in July, leading to the case reaching the Indiana Supreme Court earlier this month. Initially, multiple justices seemed skeptical of the idea that taking a tracking device off your own car amounted to theft.

“If somebody wants to find me to do harm to me and it’s not the police and they put a tracking device on my car and I find a tracking device and I dispose of it after stomping on it 25 times, I would hope they would not be able to go to a local prosecutor and somehow I’m getting charges filed against me for destroying someone else’s property,” Justice David said.

A lawyer for the government acknowledged that it wouldn’t be theft to remove a tracking device put there by a private party. But he argued that things are different when the government has a warrant to use a tracking device. The device had a legal basis for being on the car, the lawyer argued. By removing it and preventing tracking, Heuring was depriving the government of the use of its property.

The Memorandum Decision for Heuring v. Indiana from the Indiana appeals court is available as a PDF through the state government’s website. The state Supreme Court is still currently considering the case after those oral arguments on November 7.

https://arstechnica.com/?p=1603367


FTC head asks Congress for real privacy laws he can enforce

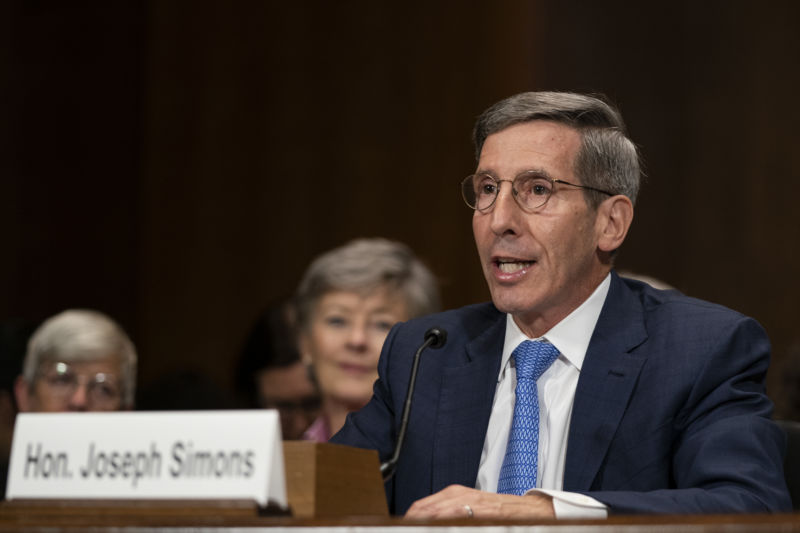
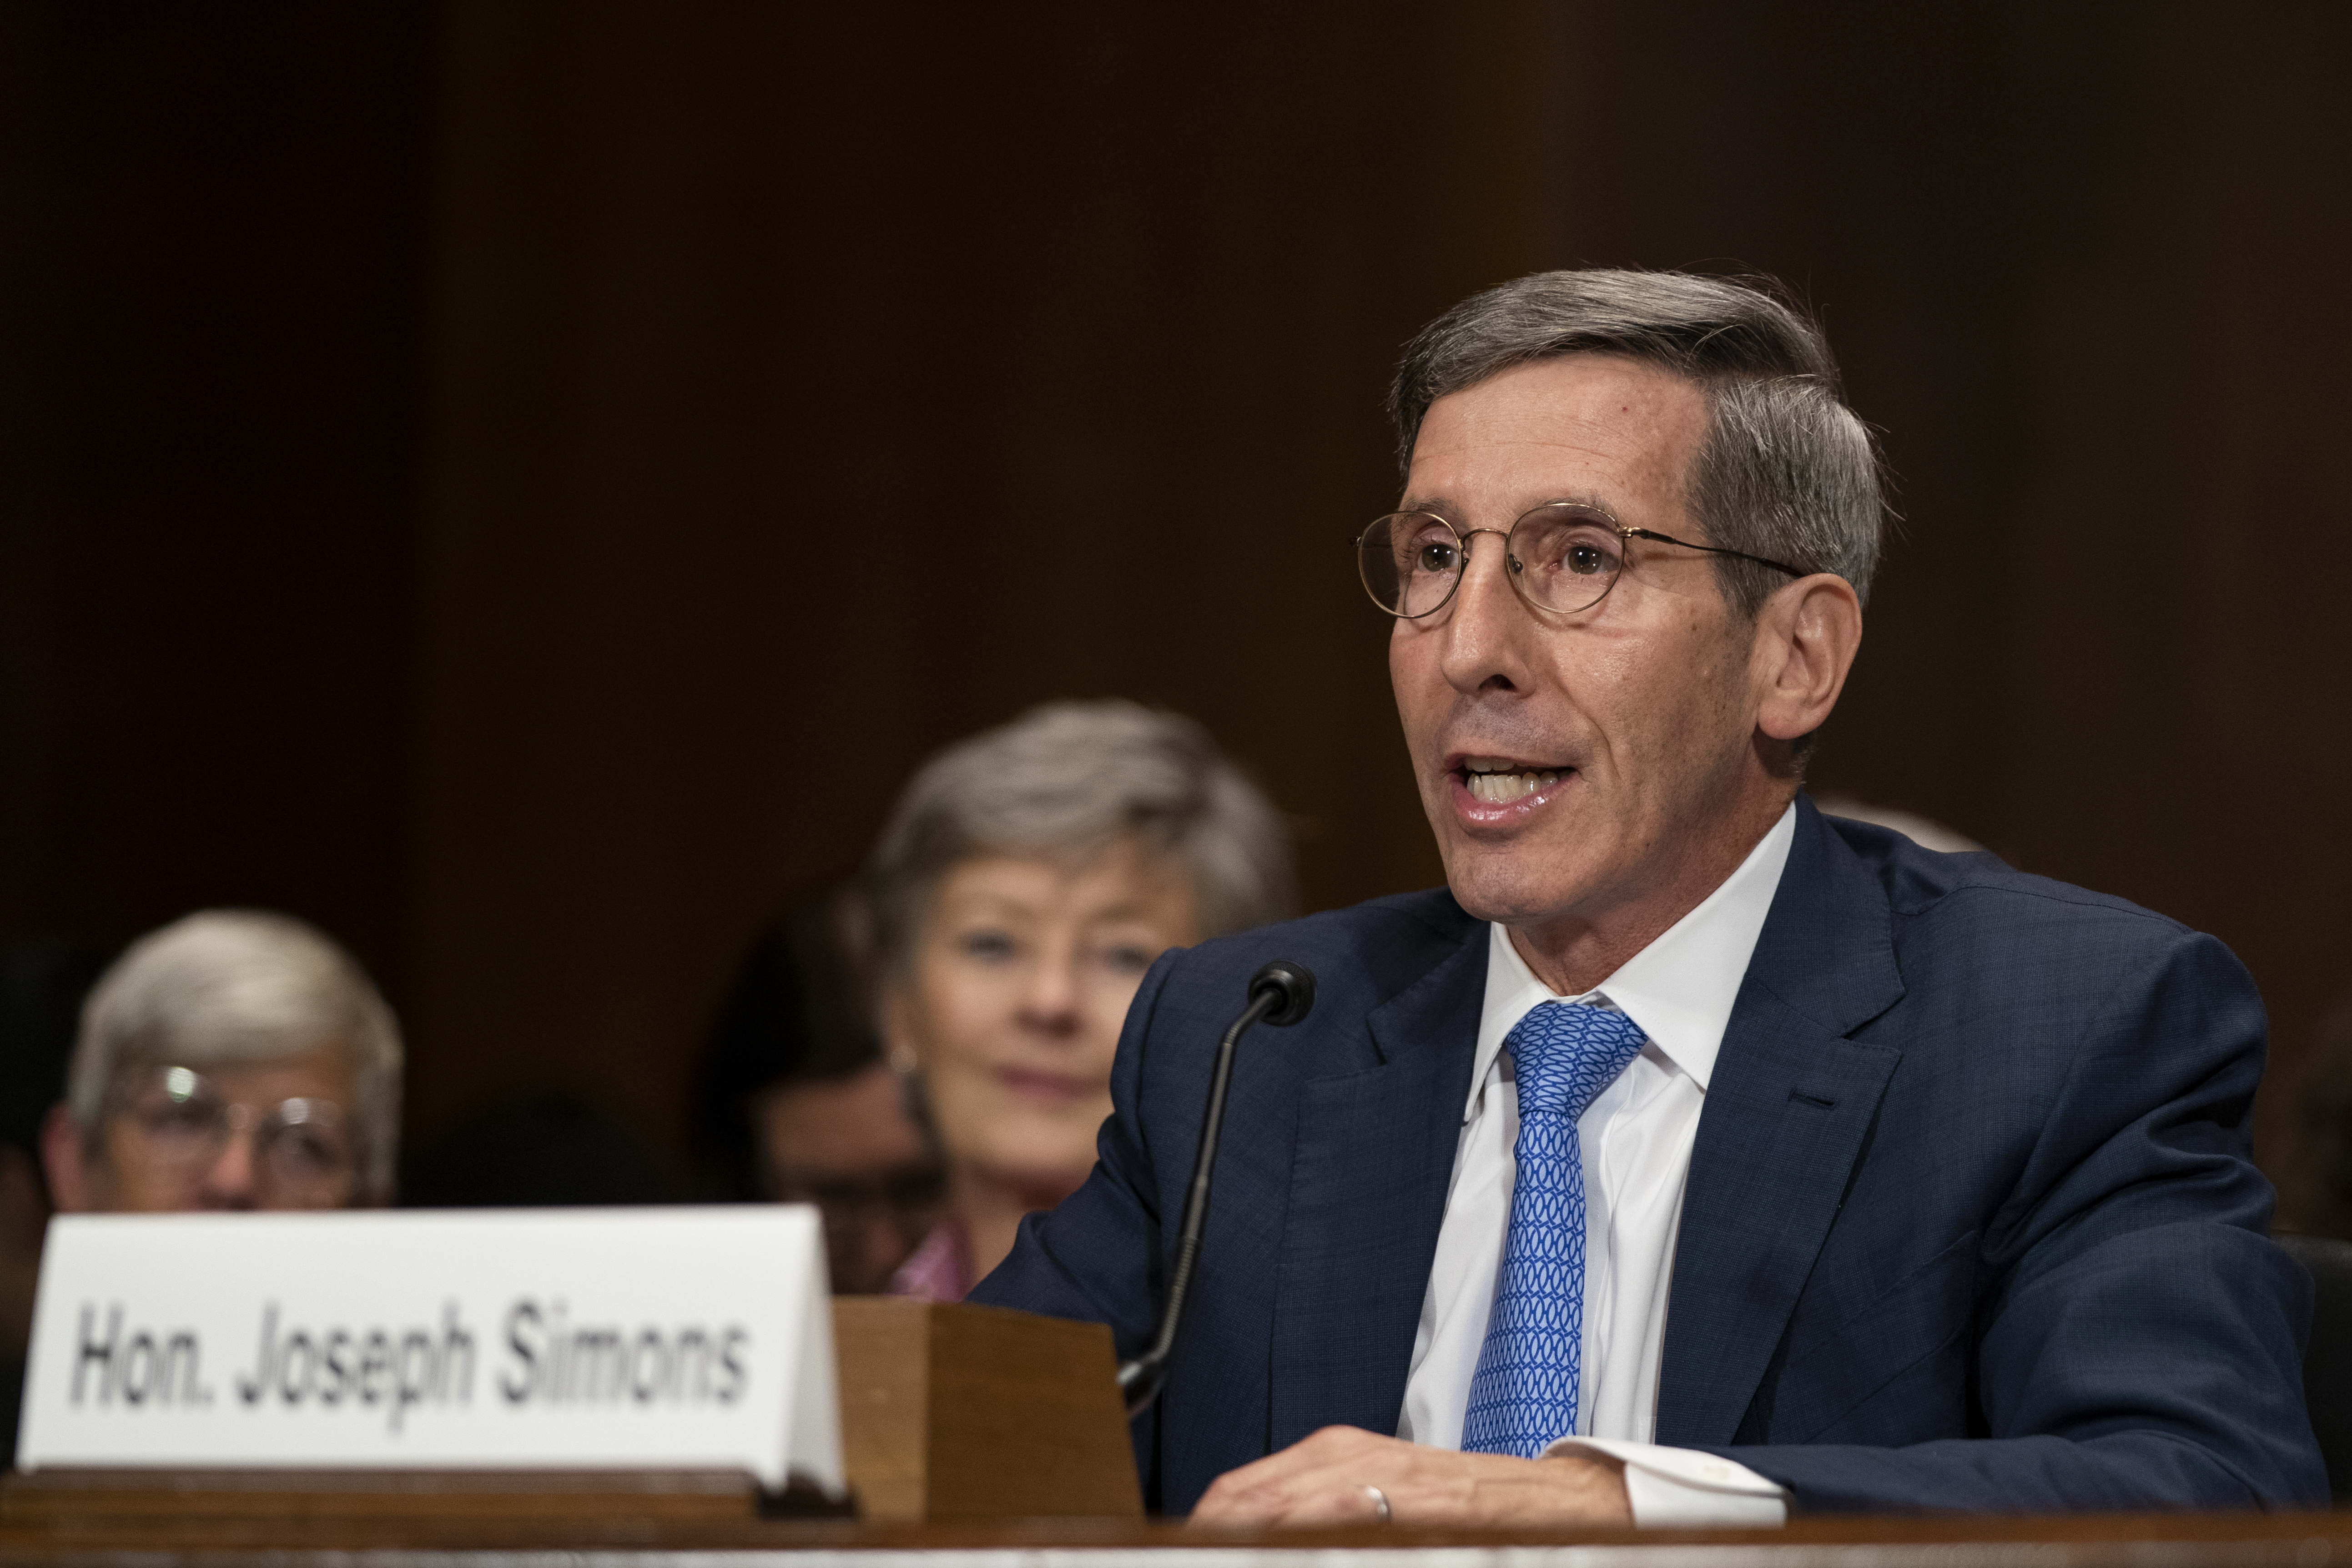
A man in a suit speaks into a microphone.
Enlarge / FTC Chairman Joseph Simons testifying about antitrust matters before a Senate committee in September 2019.

In testimony before a House subcommittee Wednesday, Federal Trade Commission Chairman Joseph Simons renewed his call for Congress to pass new privacy legislation, telling representatives, essentially, he can’t enforce a law that doesn’t exist.

Simons was on Capitol Hill testifying in a hearing on “Online Platforms and Market Power,” the probe the House Antitrust subcommittee launched in June to dig into Apple, Amazon, Facebook, and Google.

At the highest level, the FTC is responsible for basically two things: protecting competition and protecting consumers. To that end, it’s one of the two bodies with antitrust oversight, sharing responsibility with the Justice Department for reviewing mergers and challenging anticompetitive behavior.

As part of the consumer protection half of its mandate, the FTC also regulates the gulf between what companies say they will do and what they actually do. As such, the agency has become the closest thing the United States has to a privacy regulator. But its actions and authority are limited under the law, and when it comes to privacy, the commission can more or less only intervene when a prior agreement has been broken—it can’t just impose fines or other penalties for behavior that feels like it should be illegal but isn’t.

During the hearing, Rep. Joe Neguse (D-Colo.) pressed Simons on the FTC’s track record with privacy enforcement. “I want to talk briefly about the settlement with Facebook earlier this year,” Neguse said, asking Simons to explain the “methodology” the commission used to reach the $5 billion agreement.

“I’m very disappointed that you all are disappointed” in the settlement, Simons replied, defending the settlement as “very aggressive.” But, he added: “Even if we wanted to do more, we don’t have the authority to do more. We do not have the authority to impose fines or, on our own, increase the injunctive relief. We have to go to court. So what we did is we negotiated very long and hard with Facebook to get the best relief we could in a settlement and then compare that to what we would have gotten if we had gone to court.”

Neguse cut Simons off there, but he added, “Ultimately, one point that I think we both agree on is that the tools that the FTC has under existing statute, in my view, could be strengthened, given the trend and the challenges that your agency faces.” Simons agreed.

Later in the hearing, Simons reiterated the sentiment, telling the chamber, “I think if you want us to do more on the privacy front, then we need help from you,” Simons said. “We’ve done as much as we can do with the tools we have.”

A frequent refrain

Simons has rung the alarm about this particular enforcement gap several times already this year. The FTC in July announced not only the Facebook settlement but also a $575 million settlement with Equifax over its massive consumer data breach. With each announcement, Simons called on Congress to act.

“The CFPB and the states were able to obtain civil penalties for this massive breach by a major financial institution. The FTC could not,” Simons said in a press conference about the Equifax case. “Fortunately other agencies were able to fill in the gap this time. That will not always be the case, which sends the wrong signal regarding deterrence.”

During a separate press event about Facebook a week later, he echoed the sentiment, saying “We are a law enforcement agency without the authority to promulgate general privacy regulations. Our authority in this case comes from a 100-year-old statute that was never intended to deal with privacy issues like the ones that we address today.”

Members of Congress likewise have been calling on their colleagues to do something about federal privacy laws. Sen. Ron Wyden (D-Ore.) last month proposed a bill that would not only drastically expand the FTC’s scope and resources but also would impose criminal penalties for company officers found responsible for mishandling consumer data.

The House has likewise taken up the call: this month, Reps. Anna Eshoo and Zoe Lofgren, both Democrats from California, introduced an Online Privacy Act earlier this month. Their bill would not only create new standards but also take their enforcement out of the hands of the FTC altogether, instead creating a Digital Privacy Agency to handle it.

In the meantime, regulators have been doing the best they can to consider whether matters of consumer data and privacy fall under antitrust law. DOJ antitrust chief Makan Delrahim has several times discussed ways in which poor privacy controls that harm consumers may be considered a result of poor competition.

“As a foundational matter, we must acknowledge that data has economic value, and some observers have said it is analogous to a new currency,” Delrahim said in a speech last week:

Like other features that make a service appealing to a particular consumer, privacy is an important dimension of quality. For example, robust competition can spur companies to offer more or better privacy protections. Without competition, a dominant firm can more easily reduce quality—such as by decreasing privacy protections—without losing a significant number of users.

As I have said before, these non-price dimensions of competition deserve our attention and renewed focus in the digital marketplace.

https://arstechnica.com/?p=1602063