Flock haters cross political divides to remove error-prone cameras

“People should care because this could be you,” White said. “This is something that police agencies are now using to document and watch what you’re doing, where you’re going, without your consent.”

Haters cross political divides to fight Flock

Currently, Flock’s reach is broad, “providing services to 5,000 police departments, 1,000 businesses, and numerous homeowners associations across 49 states,” lawmakers noted. Additionally, in October, Flock partnered with Amazon, which allows police to request Ring camera footage that widens Flock’s lens further.

However, Flock’s reach notably doesn’t extend into certain cities and towns in Arizona, Colorado, New York, Oregon, Tennessee, Texas, and Virginia, following successful local bids to end Flock contracts. These local fights have only just started as groups learn from each other, Sarah Hamid, EFF’s director of strategic campaigns, told Ars.

“Several cities have active campaigns underway right now across the country—urban and rural, in blue states and red states,” Hamid said.

A Flock spokesperson told Ars that the growing effort to remove cameras “remains an extremely small percentage of communities that consider deploying Flock technology (low single digital percentages).” To keep Flock’s cameras on city streets, Flock attends “hundreds of local community meetings and City Council sessions each month, and the vast majority of those contracts are accepted,” Flock’s spokesperson said.

Hamid challenged Flock’s “characterization of camera removals as isolated incidents,” though, noting “that doesn’t reflect what we’re seeing.”

“The removals span multiple states and represent different organizing strategies—some community-led, some council-initiated, some driven by budget constraints,” Hamid said.

Most recently, city officials voted to remove Flock cameras this fall in Sedona, Arizona.

A 72-year-old retiree, Sandy Boyce, helped fuel the local movement there after learning that Sedona had “quietly” renewed its Flock contract, NBC News reported. She felt enraged as she imagined her tax dollars continuing to support a camera system tracking her movements without her consent, she told NBC News.

https://arstechnica.com/tech-policy/2025/11/flock-haters-cross-political-divides-to-remove-error-prone-cameras/


Dati dei funzionari Ue in vendita online, facile spiare Bruxelles. L’indagine

Quanto i dati “anonimi” possono mettere in pericolo la sicurezza nazionale? Tracciati alti funzionari europei nei loro spostamenti e luoghi di lavoro. L’indagine

Lisa vive in un quartiere a Sud di Bruxelles. Percorre una precisa strada per accompagnare i figli a scuola, che si trova a pochi isolati da casa sua. Poi si reca al posto di lavoro e conclude la giornata al ristorante. Lisa è un nome di fantasia, ma la storia è reale e potrebbe riguardare migliaia di cittadini europei, i cui dati relativi ad abitazioni, spostamenti e luoghi frequentati, sono accessibili tramite smartphone.

Un’inchiesta congiunta di L’Echo, Le Monde, BR/ARD, Netzpolitik.org, BNR Nieuwsradio e riportata da Politico ha sollevato un caso di portata internazionale: i dati di localizzazione di centinaia di migliaia di telefoni in Belgio, inclusi quelli di funzionari dell’Unione europea (Ue) e della NATO, sono in vendita sul mercato dei dati.

Tre alti funzionari europei sono stati identificati attraverso dati GPS teoricamente anonimi, che rivelavano le loro abitazioni, i luoghi di lavoro e gli spostamenti quotidiani. L’inchiesta mette in discussione il concetto stesso di “anonimizzazione” e mostra quanto sia facile, con pochi punti di tracciamento, ricostruire la vita privata di una persona.

Il mercato invisibile dei dati personali

I giornalisti che hanno lavorato all’indagine si sono finti membri di un’agenzia di marketing per accedere ai database di data broker, società che raccolgono informazioni da app mobili e web tracker e le rivendono per scopi pubblicitari o analitici.

Sebbene i dati non contengano nomi o numeri di telefono, ogni dispositivo è identificato da un codice univoco, che consente di riconoscere un individuo incrociando orari e luoghi.

Un singolo campione gratuito conteneva oltre un milione di telefoni tracciati in due settimane.
I prezzi per ottenere dati aggiornati sul Belgio oscillano tra 24.000 e 60.000 dollari l’anno.

Secondo l’inchiesta, alcune società americane hanno confermato la vendita, sostenendo che “gli utenti hanno dato il consenso” al tracciamento, nonostante le app in molti casi non dichiarino la raccolta di dati sensibili come la posizione.

Dati raccolti in luoghi sensibili: dalla NATO alle centrali nucleari

Le mappe analizzate nell’inchiesta rivelano tracce di telefoni attivi nei luoghi più delicati d’Europa:

  • Quartier generale della NATO a Evere e comando SHAPE a Mons;
  • Centrali nucleari di Doel e Tihange;
  • Commissione Europea e altre sedi istituzionali;
  • Basi militari belghe, come Kleine-Brogel, che ospiterebbe armamenti nucleari USA.

La società di sicurezza informatica Nviso spiega che l’unione di dati “anonimi” provenienti da più app consente di profilare comportamenti, abitudini e identità, trasformando informazioni innocue in potenziali strumenti di spionaggio.

Reazioni e misure dell’Unione Europea

La Commissione europea ha definito “preoccupanti” le conclusioni dell’inchiesta e ha annunciato nuove linee guida per i propri dipendenti, invitandoli a disattivare il tracciamento pubblicitario sui dispositivi personali e di lavoro.

Il Ministero della Difesa belga ha ricordato che l’uso di smartphone è vietato nelle aree sensibili, ma le evidenze raccolte nell’indagine indicano centinaia di telefoni attivi nelle basi militari. Anche Engie, gestore delle centrali nucleari, ha confermato restrizioni sull’uso di dispositivi connessi, ma con eccezioni operative.

Una minaccia per la sicurezza nazionale

Non si tratta solo di privacy, ma di sicurezza nazionale.
Conoscere gli spostamenti di funzionari pubblici, militari o tecnici che operano in siti critici può esporre l’Unione Europea a gravi rischi di spionaggio o sabotaggio.

In un’epoca di tensione geopolitica crescente e cyber-attacchi frequenti, la disponibilità di dati “anonimi” di alta precisione diventa un vettore d’attacco invisibile ma reale e quindi alquanto pericoloso.

Il limite del consenso e la falla del sistema GDPR

Il GDPR (Regolamento Generale sulla Protezione dei Dati) europeo prevede che la raccolta dei dati sia legale solo con consenso esplicito e informato, ma la pratica dimostra che la trasparenza delle app è ancora insufficiente.

L’art. 6 e l’art. 7 del GDPR stabiliscono che il trattamento dei dati personali deve avvenire solo con il consenso esplicito, libero e informato dell’utente.
Nella pratica, quasi nessuno sa davvero a cosa sta acconsentendo.
Le app mobili ottengono il consenso con schermate generiche o linguaggi ambigui (“per migliorare la tua esperienza”), senza spiegare che i dati di geolocalizzazione possono essere rivenduti a terzi.

Molti utenti concedono i permessi senza comprendere la portata delle conseguenze, alimentando un sistema che trasforma la geolocalizzazione in merce.

Il consenso, così com’è oggi, non protegge realmente la privacy. In base a quanto emerso dall’indagine è chiaro che serve una revisione profonda del modello di business che sembra sempre più basato sulla sorveglianza digitale.

L’illusione dell’anonimato

L’inchiesta sui dati “anonimi” dei funzionari Ue dimostra, infine, che nessun dato di posizione è davvero anonimo e che chiunque potrebbe, con una piccola spesa, mettersi a spiare Bruxelles e non solo.

Ogni punto GPS, se combinato, può svelare identità, abitudini e relazioni personali, minando la fiducia dei cittadini e la sicurezza delle istituzioni europee.

L’Europa deve ora affrontare una verità scomoda: la privacy è una questione geopolitica e difenderla significa proteggere la democrazia e la sicurezza comune.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/dati-dei-funzionari-ue-in-vendita-online-facile-spiare-bruxelles-lindagine/553792/


Arriva “Zyxel Commercialisti Italia”, iniziativa per educare i professionisti alla cybersecurity


Zyxel Networks ha presentato “Zyxel Commercialisti Italia”, un’iniziativa pensata per aiutare professionisti e studi di consulenza a conoscere e comprendere l’importanza della cybersicurezza e della protezione dei dati.

Il progetto nasce dalla necessità di rendere studi professionali e microimprese più resilienti agli attacchi. La compagnia ha evidenziato che negli ultimi anni queste realtà sono diventate bersagli sempre più frequenti poiché, se da una parte gestiscono dati sensibili e informazioni contabili, dall’altra non dispongono delle competenze e delle risorse necessarie per proteggersi. 

Zyxel Commercialisti Italia offrirà un corso accreditato dedicato alla sicurezza informatica sviluppato in collaborazione con Directio, piattaforma per la formazione professionale dei commercialisti.

“Con questo progetto vogliamo portare il linguaggio della cybersecurity nel quotidiano dei professionisti“ ha commentato Valerio Rosano, Regional Director Zyxel Networks Italia & Iberia. “Per i nostri partner rappresenta anche un’opportunità concreta per aprire nuove conversazioni con un segmento di mercato spesso poco presidiato“.

Zyxel commercialisti

Credits: Zyxel

Nella pagina dedicata all’iniziativa, i commercialisti possono rispondere a un breve quiz per una valutazione rapida del rischio di cybersecurity a cui il proprio studio è esposto e ricevere consigli di protezione personalizzati in base al numero di clienti in gestione, agli anni di dati anagrafici e fiscali conservati, al numero di postazioni PC utilizzate e al modo in cui vengono gestiti gli accessi da remoto.

Zyxel evidenzia come un attacco informatico possa essere distruttivo per uno studio di commercialisti: oltre a bloccare l’operatività a lungo, molti attacchi mettono a rischio la riservatezza dei dati dei clienti e possono compromettere anni e anni di lavoro; inoltre, i professionisti si trovano a dover affrontare pesanti sanzioni per la violazione del GDPR, arrivando a pagare fino al 4% del fatturato annuale.

“L’iniziativa conferma ancora una volta la missione di Zyxel di promuovere la cultura della sicurezza informatica e della connettività affidabile attraverso la formazione” ha specificato la compagnia. “Un impegno che l’azienda porta avanti da sempre anche nel canale, affiancando partner e rivenditori nella crescita di un mercato sempre più consapevole e protetto“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/10/22/arriva-zyxel-commercialisti-italia-iniziativa-per-educare-i-professionisti-alla-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=arriva-zyxel-commercialisti-italia-iniziativa-per-educare-i-professionisti-alla-cybersecurity


Apple si oppone alla verifica dell’età per il download delle app


In un nuovo post sul proprio blog, Apple ha espresso i suoi dubbi su una legge che rende obbligatoria la verifica dell’età per tutti coloro che vogliono scaricare applicazioni dallo Store o effettuare acquisti in-app.

La nuova legge – SB2420 – entrerà in vigore in Texas a partire dal 1° gennaio 2026 e prevede che chiunque voglia creare un account Apple (ma anche Google) a confermare di avere più di 18 anni; per fare ciò, gli sviluppatori e gli operatori dei marketplace di app dovranno di fatto raccogliere informazioni sull’età dei nuovi utenti, ovvero tramite caricamento di carte d’identità e dati dei genitori o tutori. 

Apple verifica età

“Pur condividendo l’obiettivo di rafforzare la sicurezza dei minori online, temiamo che SB2420 vada a impattare la privacy degli utenti richiedendo la raccolta di informazioni sensibili e di identificazione personale per scaricare qualsiasi applicazione, anche se un utente vuole semplicemente controllare il meteo o i risultati sportivi” ha affermato la compagnia.

La critica mossa da Apple sulla verifica dell’età è infatti relativa all’applicazione indiscriminata della legge. Per la compagnia non si tratta però soltanto di un problema di privacy, ma di un peso aggiuntivo per gli sviluppatori: quando la legge verrà definitivamente approvata, tutti gli account Apple di persone sotto i 18 anni saranno obbligati a far parte di in un gruppo “In famiglia” e saranno i genitori o i tutori a dover confermare tutti i download, gli acquisti e le transazioni; ciò “impatterà gli sviluppatori che dovranno implementare nuove funzionalità e modificare il comportamento delle proprie applicazioni per essere a norma di legge“.

Questa disposizione non rimarrà confinata in Texas, ma diventerà legge anche in Utah e Louisiana nel corso del 2026, e potenzialmente anche in altri stati U.S.A.

Secondo Apple, sarebbe opportuno che la legge introducesse l’obbligo del controllo dell’età solo per quelle applicazioni che sono classificate come potenzialmente non adatte ai minori.

In ogni caso, per supportare gli sviluppatori, Apple ha annunciato l’introduzione di nuove funzionalità che facilitano l’implementazione dei controlli di età. Gli sviluppatori possono già integrare l’API “Declared Age Range” ed entro fine anno saranno disponibili nuove feature che permettono di riottenere il consenso dei genitori in caso di aggiornamento delle app.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/10/14/apple-si-oppone-alla-verifica-delleta-per-il-download-delle-app/?utm_source=rss&utm_medium=rss&utm_campaign=apple-si-oppone-alla-verifica-delleta-per-il-download-delle-app


CERT-AGID 4–10 ottobre: PagoPA e le banche italiane ancora nel mirino


Nel corso dell’ultima settimana, il CERT-AGID ha individuato e analizzato 82 campagne malevole attive sul territorio nazionale.

Di queste, 61 avevano come obiettivo specifico utenti e organizzazioni italiane, mentre le restanti 21, pur non essendo mirate in modo diretto, hanno comunque avuto ricadute nel nostro Paese.

Agli enti accreditati sono stati messi a disposizione 875 indicatori di compromissione, raccolti nel corso delle attività di monitoraggio e analisi.

I temi della settimana

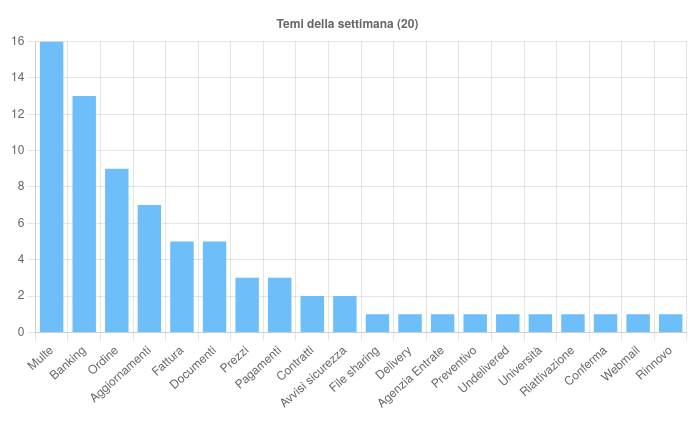
Nel corso della settimana, il CERT-AGID ha individuato ventuno diversi temi sfruttati dai criminali informatici per diffondere campagne malevole in Italia.

Il CERT-AGID rileva un picco di campagne a tema bancario e PagoPA, con oltre 800 indicatori di compromissione condivisi con gli enti pubblici.

Ancora una volta, le truffe a sfondo bancario si confermano il canale preferito: ventidue campagne, tutte veicolate via email e per la quasi totalità rivolte a utenti italiani, hanno preso di mira clienti di ING, Intesa Sanpaolo, Unicredit e BPER.

L’obiettivo è sempre lo stesso, ossia carpire le credenziali d’accesso ai conti online e i dati sensibili degli utenti. Lo stesso tema è stato anche impiegato per distribuire malware come Formbook, Remcos, Copybara e VipKeylogger, specializzati nel furto di informazioni e password.

Un’altra categoria particolarmente ricorrente riguarda le finte notifiche di multe: quattordici campagne, tutte italiane e diffuse via email, hanno sfruttato il nome di PagoPA per indurre le vittime a fornire dati personali e numeri di carte di pagamento.

I messaggi, in apparenza legittimi, si presentavano come avvisi di sanzioni o solleciti di pagamento.

Sono state poi rilevate sei campagne che utilizzano il tema dei documenti, veicolate sia in Italia sia a livello più ampio, in cui i truffatori imitano piattaforme cloud come OneDrive, WeTransfer e Dropbox.

Anche in questo caso, l’obiettivo è ottenere le credenziali d’accesso agli account. In parallelo, lo stesso tema è stato sfruttato per diffondere malware come ScreenConnect e VipKeylogger, impiegati per il controllo remoto dei dispositivi e l’esfiltrazione di dati sensibili.

Altre sei campagne, italiane e internazionali, si sono basate sul tema degli ordini o delle spedizioni, con email che simulano comunicazioni commerciali o logistiche. Questi messaggi nascondono malware come AgentTesla, Formbook, PureLogs e SnakeKeylogger, progettati per rubare dati e credenziali.

Fonte: CERT-AGID

Anche il tema delivery ha mantenuto un peso rilevante, con cinque campagne che fingono di provenire da corrieri come DHL o da Poste Italiane, invitando gli utenti a cliccare su link malevoli o a inserire informazioni personali. In alcuni casi, tali campagne hanno diffuso malware come DarkCloud, WarzoneRAT e Formbook.

Tra gli eventi di maggiore rilievo, il CERT-AGID ha segnalato un picco significativo di campagne che simulano notifiche di multe inviate da PagoPA: un fenomeno già stabile negli ultimi mesi ma che, in questa settimana, ha registrato un incremento particolarmente marcato.

Malware della settimana

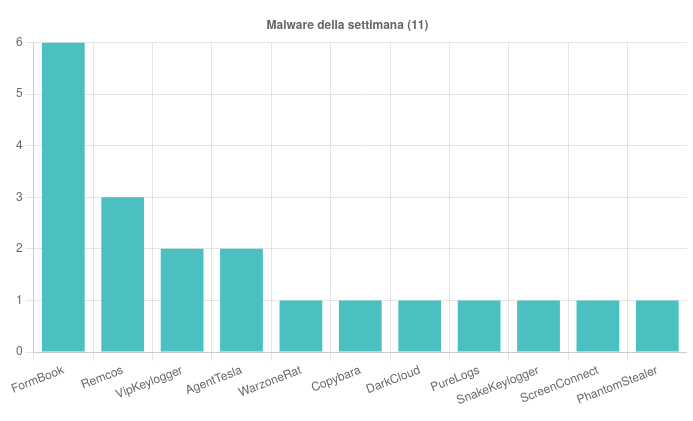
Nel corso della settimana sono state osservate undici famiglie di malware attive sul panorama italiano.

Tra le più diffuse spicca FormBook, con una campagna italiana a tema bancario e cinque campagne generiche che hanno sfruttato i temi “Banking”, “Contratti”, “Ordine” e “Delivery”.

La distribuzione è avvenuta via email con allegati in multipli formati compressi e documentali, tra cui ZIP, Z, 7Z, TAR, RAR e DOCX.

È stato rilevato anche Remcos, veicolato attraverso una campagna italiana a tema “Banking” e due campagne generiche a tema “Prezzi” e “Legale”, recapitate via email con archivi ZIP, LZH e TAR.

Fonte: CERT-AGID

Sono circolate due campagne italiane di AgentTesla, entrambe incentrate sul tema “Ordine” e diffuse tramite email con allegati RAR e TAR. Ha fatto la sua comparsa anche VipKeylogger, legato a due campagne generiche sui temi “Documenti” e “Banking”, propagate con messaggi email contenenti archivi RAR.

Sul fronte mobile è emersa Copybara, che in una campagna italiana a tema bancario è stata distribuita tramite SMS con link per scaricare un APK malevolo. È stato inoltre individuato WarzoneRAT in una campagna italiana a tema “Delivery”, veicolata tramite allegati in formato IMG.

Completano il quadro diverse campagne generiche associate a DarkCloud, PhantomStealer, PureLogs, ScreenConnect e SnakeKeylogger. Queste hanno sfruttato i temi “Delivery”, “Fattura”, “Documenti” e “Ordine” e sono state diffuse principalmente via email, con allegati nei formati 7Z, ZIP, MSI e XLAM.

Nel complesso, i vettori osservati confermano un uso sistematico di archivi compressi e file office come esca, con un mix di tematiche coerente con le tattiche di social engineering più redditizie nel contesto italiano.

Phishing della settimana

Nel corso della settimana sono stati coinvolti ventisei brand in campagne di phishing dirette o indirette verso utenti italiani.

Fonte: CERT-AGID

Tra i marchi più sfruttati emergono, per frequenza e volume, PagoPA, ING e Intesa Sanpaolo, ormai bersagli ricorrenti nelle truffe che mirano a sottrarre credenziali bancarie e dati personali.

Le campagne osservate hanno impiegato principalmente email che riproducono in modo convincente loghi, grafiche e linguaggio delle comunicazioni ufficiali, nel tentativo di indurre le vittime a cliccare su link malevoli o a compilare moduli fraudolenti.

Formati e canali di diffusione

Sul fronte dei vettori di attacco, i dati della settimana confermano ancora una volta la netta prevalenza degli archivi compressi come canale privilegiato per la diffusione di contenuti malevoli.

In totale sono state individuate undici diverse tipologie di file, ma a sorpresa non è il classico formato ZIP a dominare la scena: con quattro utilizzi si posiziona infatti al secondo posto, superato dal formato RAR, che questa settimana è stato impiegato in cinque diverse campagne. In terza posizione si collocano i formati TAR e 7Z, entrambi utilizzati in tre occasioni.

Fonte: CERT-AGID

Più distanziati gli altri tipi di file: HTML, rilevato in due casi, seguito da IMG, LZH, APK, XLAM, DOCX e MSI, ciascuno presente in una singola campagna.

Il quadro generale mostra dunque una continua sperimentazione da parte degli attori malevoli, che alternano formati e tecniche per eludere i controlli automatici e confondere gli utenti.

Sul versante dei canali di distribuzione, la tendenza resta invariata: tutte le 82 campagne individuate sono transitate attraverso la posta elettronica, che continua a rappresentare il principale vettore sfruttato dai cybercriminali per diffondere phishing e malware.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/10/13/cert-agid-4-10-ottobre-pagopa-e-le-banche-italiane-ancora-nel-mirino/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-4-10-ottobre-pagopa-e-le-banche-italiane-ancora-nel-mirino


Discord says hackers stole government IDs of 70,000 users

Discord says that hackers made off with images of 70,000 users’ government IDs that they were required to provide in order to use the site.

Like an increasing number of sites, Discord requires certain users to provide a photo or scan of their driver’s license or other government ID that shows they meet the minimum age requirements in their country. In some cases, Discord allows users to prove their age by providing a selfie that shows their faces (it’s not clear how a face proves someone’s age, but there you go). The social media site imposes these requirements on users who are reported by other users to be under the minimum age for the country they’re connecting from.

“A substantial risk for identity theft”

On Wednesday, Discord said that ID images of roughly 70,000 users “may have had government-ID photos exposed” in a recent breach of a third-party service Discord entrusted to manage the data. The affected users had communicated with Discord’s Customer Support or Trust & Safety teams and subsequently submitted the IDs in reviews of age-related appeals.

“Recently, we discovered an incident where an unauthorized party compromised one of Discord’s third-party customer service providers,” the company said Wednesday. “The unauthorized party then gained access to information from a limited number of users who had contacted Discord through our Customer Support and/or Trust & Safety teams.”

Discord cut off the unnamed vendor’s access to its ticketing system after learning of the breach. The company is now in the process of emailing affected users. Notifications will come from noreply @ discord.com. Discord said it won’t contact any affected users by phone.

The data breach is a sign of things to come as more and more sites require users to turn over their official IDs as a condition of using their services. Besides, Discord, Roblox, Steam, and Twitch have also required at least some of their users to submit photo IDs. Laws passed in 19 US states, France, the UK, and elsewhere now require porn sites to verify visitors are of legal age to view adult content. Many sites have complied, but not all.

https://arstechnica.com/security/2025/10/discord-says-hackers-stole-government-ids-of-70000-users/


CERT-AGID 6-12 settembre: i ransomware mostrano una nuova tattica di ingegneria sociale


La scorsa settimana il CERT-AGID ha identificato e analizzato 75 campagne malevole nell’ambito italiano: 41 hanno preso di mira obiettivi nazionali, mentre 34 erano di carattere generico ma hanno comunque interessato il nostro Paese.

Agli enti accreditati ha messo a disposizione i 1.235 indicatori di compromissione (IoC) individuati.

I temi della settimana

Questa settimana i temi sfruttati per veicolare le campagne malevole in Italia sono stati venti.

In primo piano si sono viste le “Multe”: svariate campagne italiane, tutte via email, hanno abusato del brand PagoPA, con un caso che ha simulato comunicazioni del Ministero dell’Interno.

I messaggi hanno riprodotto false notifiche di sanzioni o avvisi di pagamento con l’obiettivo di sottrarre i dati delle carte; in un caso il link alla pagina malevola è stato inserito dentro un allegato PDF invece che nel corpo dell’email.

Pagamenti e banche nel mirino: phishing su PagoPA e ING, nove famiglie di malware e prevalenza di RAR/ZIP; colpite università e servizi INPS.

Sul fronte “Banking” si sono contate dodici campagne di phishing italiane, sempre via email, che hanno preso di mira ING, Intesa Sanpaolo, BPM, Fineco e, in un caso, anche PayPal.

Il tema “Ordine” è stato usato in nove campagne complessive, di cui sette generiche e due italiane: le prime hanno diffuso diversi malware, tra cui Formbook, AgentTesla, DarkCloud e Remcos, spesso attraverso archivi compressi contenenti eseguibili malevoli; le due campagne italiane hanno distribuito VipKeylogger e Remcos.

Gli “Aggiornamenti” sono comparsi in sei campagne, cinque generiche e una italiana. Nelle campagne generiche è stato diffuso principalmente il malware Lumma Stealer, veicolato tramite archivi ZIP con eseguibili malevoli, mentre la campagna italiana ha puntato su un phishing ai danni degli utenti Microsoft Outlook.

Il tema “Documenti” è stato sfruttato in cinque campagne, quattro generiche e una italiana: le generiche hanno diffuso AgentTesla, Remcos e Guloader, oltre a un’ulteriore campagna di phishing contro HSBC.

Quella italiana ha invece sfruttato il nome di INPS con finalità di phishing, confermando la frequenza con cui questo tema viene usato per frodi online. Il resto dei temi ha sostenuto ulteriori campagne di malware e

Tra gli eventi più rilevanti, sono emerse campagne di phishing mirate contro personale e studenti di diversi atenei italiani, tra cui l’Università Politecnica delle Marche, l’Università di Verona, l’Università di Bari e l’Università di Chieti-Pescara.

Le operazioni, tutte correlate tra loro, hanno replicato graficamente i portali di accesso alle aree riservate per sottrarre credenziali istituzionali.

Guardando ai ransomware, invece, si è osservata una nuova tattica di ingegneria sociale. Il gruppo LunaLock ha dapprima rivendicato il furto e la cifratura dei dati di una piattaforma per artisti freelance.

Successivamente, oltre alla consueta minaccia di pubblicazione dei materiali sottratti, ha avvertito che in caso di mancato pagamento avrebbe consegnato le opere d’arte alle aziende di intelligenza artificiale per l’addestramento dei modelli.

Fonte: CERT-AGID

È stata inoltre rilevata una nuova campagna di phishing ai danni di INPS che ha sfruttato, con modalità simili a una precedente offensiva contro l’Agenzia delle Entrate, il brand del servizio di file sharing WeTransfer.

Gli attori hanno inviato email che simulavano notifiche di WeTransfer facendo apparire le comunicazioni come provenienti da un dominio istituzionale (pec.inps.it) per aumentarne la credibilità e indurre le vittime a scaricare presunti documenti previdenziali urgenti.

Il link malevolo ha reindirizzato dapprima a una finta pagina di WeTransfer e poi a una falsa pagina di accesso di Aruba, con l’obiettivo di sottrarre credenziali email.

Malware della settimana

Nel corso della settimana sono state individuate nove famiglie di malware che hanno interessato l’Italia.

FormBook ha riguardato sei campagne generiche a tema “Prezzi”, “Ordine”, “Contratti” e “Fattura”, veicolate via email con allegati RAR, TAR e Z. Remcos è comparso in una campagna italiana a tema “Ordine” e in cinque campagne generiche legate a “Ordine”, “Prezzi”, “Contratti” e “Documenti”, distribuite con email contenenti ZIP, RAR e TAR.

AgentTesla è stato rilevato in cinque campagne generiche che hanno sfruttato i temi “Pagamenti”, “Ordine”, “Documenti” e “Aggiornamenti”, con allegati GZ, LZH, Z e TAR.

Lumma ha sostenuto quattro campagne generiche tutte legate al tema “Aggiornamenti”, recapitate con allegati ZIP.

Fonte: CERT-AGID

VipKeylogger è emerso in una campagna italiana “Ordine” e in tre campagne generiche “Ordine” e “Fattura”, distribuite tramite email con allegati RAR e ZIP. XWorm è stato osservato in tre campagne generiche a tema “Fattura”, “Pagamenti” e “Preventivo”, inviate con allegati XLAM, talvolta racchiusi in archivi ZIP.

Copybara è stato diffuso in una campagna italiana a tema “Banking” tramite SMS che rimandavano al download di un APK malevolo. DarkCloud è comparso in una campagna generica “Ordine” distribuita con archivio 7Z.

Infine, Guloader è stato impiegato in una campagna generica “Documenti” recapitata con allegati HTML e MSI.

Phishing della settimana

In totale sono stati coinvolti diciannove brand nelle campagne di phishing della settimana, con una concentrazione particolare sui temi PagoPA e ING, che hanno registrato il maggior numero di tentativi fraudolenti.

Formati e canali di diffusione

Sul fronte dei vettori tecnici, è emersa la solita  prevalenza degli archivi compressi.

A fronte di tredici tipologie di file impiegate, il formato più utilizzato è stato il RAR con 10 campagne complessive, seguito dallo ZIP con 7 episodi, mentre XLAM e TAR sono comparsi 3 volte ciascuno.

Fonte: CERT-AGID

Più sporadico l’uso di altri formati, tra cui G, Z e PDF (2 volte ciascuno), e con un solo riscontro per APK, LZH, SHTML, 7Z, MSI e HTML.

Quanto ai canali di diffusione, le email hanno continuato a rappresentare il veicolo esclusivo scelto dai criminali informatici, risultando responsabili di tutte le 75 campagne registrate dal CERT-AGID.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/15/cert-agid-6-12-settembre-i-ransomware-mostrano-una-nuova-tattica-di-ingegneria-sociale/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-6-12-settembre-i-ransomware-mostrano-una-nuova-tattica-di-ingegneria-sociale


Google e la privacy: sanzione multimilionaria per informazioni fuorvianti


Google dovrà pagare una multa salata da 425 milioni per informazioni vaghe e fuorvianti sulle proprie politiche di privacy: lo ha deciso la Corte distrettuale del distretto settentrionale della California, come riporta Malware Bytes.

Il caso è iniziato nel 2020 quando Anibal Rodriguez, un utente della compagnia, aveva intentato una causa contro il gigante tech accusandolo di aver confuso volontariamente gli utenti con le impostazioni “Attività web e app”. L’azione legale è diventata in seguito una class action.

Idealmente modificando queste impostazioni Google permetteva agli utenti di preservare la propria privacy disabilitando la raccolta di informazioni; in realtà, la compagnia non smetteva di raccogliere i dati, ma si limitava ad anonimizzarli. 

google privacy

Nel dettaglio, queste informazioni venivano raccolte tramite Firebase, un database per il monitoraggio delle attività che opera in maniera indipendente da “Attività web e app”. I dati venivano raccolti da applicazioni quali Uber, Shazam, Duolingo, Instagram e molte altre, con 98 milioni di utenti ignari di questa operazione.

I legali di Google si sono opposti all’accusa chiarendo che, modificando le impostazioni di privacy, viene mostrato all’utente un popup di conferma dal quale è possibile navigare su un dettaglio dei dati raccolti, e che quindi l’operato dell’azienda è trasparente.

I giudici, però, non hanno condiviso questa visione e hanno sottolineato che la compagnia dovrebbe essere più chiara nelle comunicazioni, soprattutto considerando che gli utenti spesso sono “superficiali” non dei lettori attenti; un dettaglio che, per quanto possa far sorridere, evidentemente ha avuto un certo peso nella decisione finale.

“Questa decisione fraintende il modo in cui funzionano i nostri prodotti” ha affermato Jose Castaneda, Policy Communication Manager presso Google. “I nostri tool per la privacy danno alle persone il controllo sui loro dati, e quando disabilitano la personalizzazione, noi rispettiamo quella scelta“.

In merito al caso, il giudice Richard Seeborg ha affermato che “Le comunicazioni interne di Google indicano che la compagnia sapeva di essere ‘intenzionalmente vaga’ sulla distinzione tecnica tra i dati raccolti da un account Google e quelli ottenuti al di fuori di esso perché la verità ‘sarebbe potuta sembrare allarmante per gli utenti’“.

Google ha comunicato l’intenzione di fare ricorso.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/10/google-e-la-privacy-sanzione-multimilionaria-per-informazioni-fuorvianti/?utm_source=rss&utm_medium=rss&utm_campaign=google-e-la-privacy-sanzione-multimilionaria-per-informazioni-fuorvianti


CERT-AGID 30 agosto-5 settembre: campagne contro INPS e Agenzia delle Entrate


La scorsa settimana il CERT-AGID ha rilevato 79 campagne malevole. Quarantasei di queste erano rivolte in modo specifico a obiettivi italiani mentre le restanti trentatré, pur non essendo mirate, hanno comunque avuto effetti sul nostro Paese.

Agli enti accreditati sono così stati messi a disposizione 885 indicatori di compromissione, utili per individuare e prevenire possibili minacce.

I temi della settimana

Il CERT-AGID ha individuato 19 diversi temi sfruttati per diffondere campagne malevole sul territorio italiano.

Il settore più colpito è stato quello bancario, con tredici campagne di phishing dirette contro utenti italiani e due di carattere generico.

Le email fraudolente hanno preso di mira soprattutto ING, bersaglio privilegiato con dieci attacchi, ma non sono mancati riferimenti a Hype e BPM. Le due campagne non specificamente italiane sono state utilizzate per diffondere i malware Formbook e AgentTesla.

Un altro tema ricorrente è stato quello degli ordini, con nove campagne complessive: otto generiche, che hanno distribuito malware come AgentTesla, XWorm, PlugX, Formbook e QuasarRAT, e una rivolta all’Italia, legata alla diffusione di Remcos.

Molto intensa anche l’attività di phishing a tema multe: otto campagne italiane hanno abusato del marchio PagoPA per simulare notifiche di sanzioni o avvisi di pagamento, con l’obiettivo di carpire i dati delle carte delle vittime.

La scorsa settimana il CERT-AGID ha rilevato 79 campagne malevole ed emesso 885 indicatori di compromissione.

Non sono mancati i falsi documenti, sfruttati in sei campagne generiche. In questo caso sono stati diffusi diversi malware, tra cui AsyncRAT, Remcos e Lokibot, mentre alcune campagne hanno abusato dei brand Cloudbeds e DocuSign.

Una di esse ha diffuso ScreenConnect, un software legittimo ma usato in modo improprio per attività malevole.

Infine, cinque campagne hanno fatto leva sul tema degli aggiornamenti: due italiane, che hanno preso di mira gli utenti LiberoMail, e tre generiche, focalizzate su cPanel e Cloudbeds o utilizzate per distribuire il malware Lumma Stealer.

Gli altri temi osservati hanno avuto un impatto minore, ma sono stati comunque impiegati per veicolare ulteriori azioni di phishing e diffusione di malware.

Tra gli episodi più rilevanti della settimana spicca il ritorno di una campagna ai danni degli utenti INPS, tornata attiva dopo circa un mese di pausa.

In questo caso, i truffatori promettono un’erogazione di denaro e, per rendere credibile la richiesta, inducono le vittime a fornire una quantità impressionante di dati personali: oltre alle generalità e a un selfie, vengono richieste foto della carta di identità, della tessera sanitaria, della patente e delle ultime tre buste paga, insieme all’IBAN.

L’obiettivo principale è il furto di identità, che può concretizzarsi anche con la creazione di un profilo SPID a nome della vittima.

Un’altra campagna, questa volta di malspam, è stata individuata e contrastata dal CERT-AGID grazie alla collaborazione con i gestori PEC. Gli attaccanti hanno sfruttato caselle di posta certificata compromesse per diffondere il malware MintLoader.

Rispetto agli schemi più comuni, è stata adottata una tecnica particolare: niente link diretti al download ma un archivio ZIP contenente un file HTML che, a sua volta, indirizza al download di un file JavaScript.

Lo scopo è aggirare i sistemi di rilevamento automatici. Da notare anche la scelta del tempismo, con l’invio delle email malevole in concomitanza con la ripresa delle attività lavorative dopo le ferie estive.

Fonte: CERT-AGID

Infine, il CERT-AGID ha registrato una campagna di phishing mirata all’Agenzia delle Entrate, che sfrutta in maniera fraudolenta il brand WeTransfer. Le email simulate sembrano provenire da un dominio istituzionale italiano, aumentando così la credibilità del messaggio.

Gli utenti ricevono la segnalazione di documenti fiscali urgenti, come un falso file denominato FatturaAgenziaEntrate.pdf, con lo scopo di indurre le vittime a fornire le proprie credenziali di posta elettronica.

Malware della settimana

Nel corso della settimana sono state individuate tredici famiglie di malware attive sul territorio italiano.

Tra le più gettonate spicca FormBook, diffuso in sei campagne generiche a tema fatture, ordini, servizi bancari e preventivi, veicolate attraverso email con allegati in formato XLSX e DOCX o archivi compressi come RAR, ZIP e LZH.

Quattro campagne hanno invece utilizzato AgentTesla, sempre con i medesimi pretesti di fatture, ordini e operazioni bancarie, veicolate tramite allegati ZIP, RAR, TAR e GZ.

Anche Remcos ha avuto un ruolo di rilievo, con una campagna italiana a tema ordini diffusa via ZIP e altre tre campagne generiche legate a prezzi, documenti e pagamenti.

Un comportamento simile è stato riscontrato per XWorm, con una campagna italiana basata sul tema preventivo e tre campagne generiche legate a ordini, consegne e preventivi. Gli allegati utilizzati erano principalmente archivi RAR, ZIP, TAR e Z.

Fonte: CERT-AGID

Da segnalare anche MintLoader, protagonista della succitata campagna italiana a tema fatture diffusa tramite caselle PEC compromesse, e VipKeylogger, con due campagne italiane e una generica che hanno sfruttato i temi prezzi e contratti, veicolando file RAR.

Si registra inoltre Copybara, diffuso attraverso una campagna italiana a tema bancario che ha sfruttato SMS contenenti link per il download di un APK malevolo.

Altre famiglie rilevate sono state AsyncRat, Lokibot, QuasarRAT, PlugX, ScreenConnect e Lumma Stealer, distribuite con allegati ZIP, RAR, HTA, 7Z e HTML. Queste ultime hanno fatto leva soprattutto sui temi documenti, aggiornamenti e ordini.

Phishing della settimana

Nel complesso, questa settimana sono stati 24 i brand presi di mira dalle campagne di phishing.

Fonte: CERT-AGID

Tra i più sfruttati spiccano ING, PagoPA e DHL, segno che banche, servizi di pagamento e logistica restano i settori preferiti dai criminali informatici.

Non sono mancate inoltre campagne di phishing generiche, legate a servizi di webmail senza alcun marchio specifico, che confermano come la sottrazione di credenziali di posta elettronica continui a essere un obiettivo prioritario.

Formati e canali di diffusione

L’analisi dei formati di file utilizzati nelle campagne malevole osservate in Italia nell’ultima settimana mette in evidenza la netta prevalenza degli archivi compressi.

ZIP e RAR sono risultati il formati più utilizzatìi, con nove campagne complessive. A seguire troviamo HTML, protagonista di tre episodi, mentre TAR e LZH sono comparsi due volte ciascuno. Più sporadico l’impiego di altri formati, tra cui Z, XLSX, PDF, HTA, JS, DOCX, APK, 7Z e GZ, ognuno sfruttato in un’unica occasione.

Fonte: CERT-AGID

Per quanto riguarda i canali di diffusione, le email continuano a essere il veicolo quasi esclusivo scelto dai criminali informatici, responsabili di 76 delle campagne registrate.

In due circostanze sono stati invece usati SMS, mentre una sola campagna ha sfruttato la posta elettronica certificata.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/08/cert-agid-30-agosto-5-settembre-campagne-contro-inps-e-agenzia-delle-entrate/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-30-agosto-5-settembre-campagne-contro-inps-e-agenzia-delle-entrate


Scambio dati Usa-Ue, la Corte Ue lascia le cose come stanno. Confermato l’accordo Biden-von der Leyen

L’accordo sullo scambio transatlantico dei dati fra Usa e Ue, siglato due anni fa dall’ex presidente Joe Biden e dalla presidente Ue Ursula von der Leyen, resta valido così com’è. La conferma arriva dalla Corte di Giustizia Ue, che respinge il ricorso per l’annullamento del Data Protection Framework (subentrato dopo tre anni di vuoto normativo al Privacy Shield, a sua volta annullato dalla stessa Corte Ue) lasciando di fatto le cose come stanno.

L’accordo sul trasferimento dati tra la Ue e gli Stati Uniti, noto come “Data Privacy Framework”, è stato adottato nel 2022-2023: obiettivo, sostituire i meccanismi precedenti, tra cui il “Privacy Shield” in vigore dal 2016 al 2020, a sua volta invalidato dalla Corte di giustizia europea a seguito dei ricorsi presentati dall’attivista austriaco per la protezione dei dati Max Schrems. Latombe, deputato centrista (Modem), aveva chiesto l’annullamento di questo accordo sostenendo che non fosse pienamente conforme alla normativa europea in materia di dati e che, in definitiva, favorisse i Gafam (Google, Apple, Facebook, Amazon, Microsoft).

Respinto il ricorso

Respinto il ricorso di un paio di anni fa da parte del deputato francese Philippe Latombe, cittadino francese, utente di diverse piattaforme informatiche che raccolgono i suoi dati personali e li trasferiscono negli Stati Uniti, che aveva contestato davanti al Tribunale la mancanza di indipendenza della DPRC, vale a dire della Data Protection Review Court (la corte incaricata del controllo della protezione dei dati Usa).

Di conseguenza, secondo il Tribunale, “non si può ritenere che la raccolta in blocco di dati personali effettuata dalle agenzie di intelligence americane non soddisfi i requisiti derivanti dalla sentenza Schrems II al riguardo e che il diritto degli Stati Uniti non garantisca una tutela giuridica sostanzialmente equivalente a quella garantita dal diritto dell’Unione”.

Alla luce di tali elementi, il Tribunale respinge il motivo concernente la raccolta in blocco dei dati personali e, pertanto, il ricorso nel suo insieme.

Leggi anche: Scambio dati Usa-Ue a rischio: Trump vuole smantellare l’organo di sorveglianza. Traballa l’accordo transatlantico sulla privacy

Trasferimento dati Usa-Ue, firmato l’accordo dopo tre anni di vuoto normativo

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/scambio-dati-usa-ue-la-corte-ue-lascia-le-cose-come-stanno-confermato-laccordo-biden-von-der-leyen/544637/