GDPR: One Year Down…Now What?
[unable to retrieve full-text content]http://feedproxy.google.com/~r/Securityweek/~3/xOqJLAm4wpg/gdpr-one-year-down%E2%80%A6now-what
[unable to retrieve full-text content]http://feedproxy.google.com/~r/Securityweek/~3/xOqJLAm4wpg/gdpr-one-year-down%E2%80%A6now-what
[unable to retrieve full-text content]http://feedproxy.google.com/~r/Securityweek/~3/EHtBDmFsFeA/linkedin-allowed-tls-certificate-expire%E2%80%94again
[unable to retrieve full-text content]http://feedproxy.google.com/~r/Securityweek/~3/Y8534grBGdA/one-year-eu-has-145000-data-law-complaints
Il Garante per la protezione dei dati personali e la Procura della Repubblica di Vasto hanno sottoscritto un protocollo d’intesa per l’attuazione delle nuove norme sulla protezione dei dati personali introdotte dal d.lgs. 101 del 2018.
Il protocollo – che segue quello siglato con la Procura di Roma nel gennaio scorso – intende disciplinare le modalità attuative della norma che impone al pubblico ministero di informare senza ritardo il Garante qualora abbia notizia di specifici reati in materia di protezione dei dati personali, consentendo quindi il migliore esercizio dell’azione di accertamento di eventuali illeciti e coordinando nella maniera più efficiente i procedimenti sanzionatori penale e amministrativo.
A tal fine, si prevede in particolare che alla comunicazione sia tenuto il pubblico ministero assegnatario del procedimento e non il Procuratore della Repubblica, in ragione della specifica competenza propria del primo in ordine al procedimento stesso e di esigenze di celerità dell’informazione, soddisfatte evitando il passaggio ulteriore dal p.m. procedente al Procuratore, possibile causa di dilazione temporale.
Il protocollo individua inoltre, nell’avvenuta notifica, all’indagato e al difensore, dell’avviso di conclusione delle indagini, il momento a partire dal quale deve essere effettuata, appunto senza ritardo, la comunicazione al Garante degli elementi necessari ai fini dell’accertamento di eventuali illeciti in materia di protezione dei dati personali correlati al fatto di reato. Tale scansione procedimentale consente di rispettare nella maniera più rigorosa il segreto investigativo in relazione al procedimento penale in corso e l’efficienza dell’azione del Garante, limitando la comunicazione ai casi nei quali gli elementi acquisiti siano idonei a sostenere l’accusa in giudizio.

Il protocollo ha efficacia biennale ed è soggetto a rinnovo tacito, salvo contrario avviso delle parti.
https://www.key4biz.it/firmato-protocollo-tra-garante-privacy-e-procura-della-repubblica-di-vasto/259057/
Sabato prossimo, 25 maggio 2019, l’Unione europea festeggia il primo anno di GDPR (General Data Protection Regulation), il regolamento generale europeo sulla protezione dei dati entrato in vigore, in tutto i Paesi membri, proprio il 25 maggio 2018.
Oggi, però, sono stati pubblicati i primi risultati di uno speciale Eurobarometro sulla protezione dei dati che raccoglie i pareri di più di 27.000 persone in tutta Europa, mentre il 13 giugno prossimo, la Commissione europea pubblicherà i risultati completi in occasione di un evento dedicato.
In Europa il 67% dei cittadini è a conoscenza del Regolamento, o comunque ne hanno sentito parlare, mentre il 57% sa che nel suo Paese c’è un’autorità pubblica che opera a difesa dei dati personali (come nel nostro caso il Garante Privacy).
I Paesi più virtuosi sono la Svezia e l’Olanda, in generale il Nord Europa e la Scandinavia, male l’Italia: il 49% dei cittadini ha sentito parlare del GDPR e appena il 17% sa esattamente di cosa si tratta.
Peggio di noi la Francia, con il 44% dei cittadini che è a conoscenza del Regolamento e il 18% che sa di cosa di tratta.

Soddisfatto dei risultati, seppur parziali, Andrus Ansip, Vicepresidente della Commissione europea e responsabile per il Mercato unico digitale, che, assieme a Věra Jourová, Commissaria per la Giustizia, i consumatori e la parità di genere, ha dichiarato: “Queste norme rivoluzionarie non solo hanno adeguato l’Europa all’era digitale, ma sono anche diventate un punto di riferimento a livello internazionale.
Il loro obiettivo principale è consentire alle persone di avere un ruolo attivo e aiutarle ad ottenere un maggiore controllo sui loro dati personali. Ciò sta già avvenendo in quanto le persone iniziano a esercitare i loro nuovi diritti e più di due terzi degli europei hanno sentito parlare del regolamento”.

Per quanto riguarda le violazioni, il GDPR conferisce alle autorità nazionali tutti gli strumenti utili per combatterle: “In un anno, per esempio, il neocostituito comitato europeo per la protezione dei dati ha registrato oltre 400 casi transfrontalieri in Europa. Ciò conferma il vantaggio supplementare offerto da questo regolamento, poiché la protezione dei dati non si ferma ai confini nazionali”.
In termini di informazione, comprensione e conoscenza del Regolamento, Ansip e Jourová hanno precisato che, secondo i dati dell’Eurobarometro, oggi: “quasi sei persone su dieci sanno che esiste un’autorità competente per la protezione dei dati personali nel loro paese. Si tratta di un aumento significativo rispetto al 2015, quando erano quattro persone su dieci. Le autorità competenti per la protezione dei dati personali svolgono un ruolo essenziale perché il regolamento generale sulla protezione dei dati dia risultati concreti”.
#HappyBirthdayGDPR!
One year of stronger and new rights for citizens.
The right to access your data, correct it, delete it, to know if you data is lost and to have your rights protected even if the company is based outside of the EU.
Learn more → https://t.co/aWs9Ksrsjs pic.twitter.com/7K9TncTvSz— European Commission 🇪🇺 (@EU_Commission) 22 maggio 2019
Rivolgendosi ai mercati, infine, alle imprese e le industrie, infine, i due rappresentanti della Commissione hanno commentato: “Il regolamento generale sulla protezione dei dati ha modificato lo scenario in Europa e oltre i nostri confini. Ma la sua applicazione è un processo dinamico e non avviene da un giorno all’altro. La nostra priorità principale per i prossimi mesi è garantire un’attuazione corretta ed equa negli Stati membri. Esortiamo gli Stati membri a rispettare la lettera e lo spirito del regolamento al fine di creare un contesto prevedibile e di evitare oneri inutili per i portatori di interessi, in particolare per le piccole e medie imprese. Continueremo inoltre a collaborare strettamente con il comitato europeo per la protezione dei dati e le autorità nazionali per la protezione dei dati, nonché con le imprese e la società civile per affrontare le questioni più scottanti e agevolare l’attuazione delle nuove norme.
Il nuovo regolamento è diventato la base normativa che plasma la nostra risposta in tanti altri settori in Europa. Dall’intelligenza artificiale allo sviluppo delle reti 5G, passando per l’integrità delle nostre elezioni, le norme severe sulla protezione dei dati contribuiscono allo sviluppo delle nostre politiche e di tecnologie che si basano sulla fiducia dei cittadini.
I principi del regolamento generale sulla protezione dei dati si stanno inoltre diffondendo oltre i confini dell’Europa. Dal Cile al Giappone, dal Brasile alla Corea del Sud, dall’Argentina al Kenya, vediamo emergere nuove leggi sulla tutela della vita privata”.
In Italia, a partire dal 20 maggio 2019, è terminato il periodo di adeguamento, della cosiddetta “applicazione attenuata“, cosa che determina per le organizzazioni, da lunedì scorso, la possibilità di multe e sanzioni in caso di violazione del Regolamento generale.
Non che sino ad oggi le multe non venivano comminate, tutt’altro, ma l’importo era decisamente ridotto, proprio per andare incontro alle aziende nel periodo di studio e applicazione del GDPR.
Ora, dal 20 maggio in poi, gli importi saranno pieni, anche quelli massimi.
https://www.key4biz.it/un-anno-di-gdpr-ansip-a-conoscenza-del-regolamento-il-67-dei-cittadini-ue-in-italia-il-49/259033/
Siamo agli ultimi giorni di campagna elettorale europea eppure non si avverte nelle strade o al supermercato alcuna tensione dovuta al voto.
Il contrario di quanto accade in televisione e sui media, dove si assiste a scontri “corpo a corpo” dove i temi di carattere nazionale la fanno da padrone e la scadenza elettorale europea rappresenta solo un’occasione per scambiarsi accuse o colpi bassi del tutto funzionali alle dinamiche di casa nostra.
Scarsi riferimenti alle tematiche europee, assenza infine di qualsivoglia visione internazionale.
Eppure qualche giorno fa Matteo Salvini ha fatto alcune dichiarazioni, nel corso di una trasmissione de La7, che avrebbero meritato una maggiore attenzione da parte dei media (di tali dichiarazioni hanno parlato solo un’agenzia internazionale – Reuters – e un quotidiano specializzato – Milano Finanza), nonostante l’uscita televisiva del vicepremier sia stata ripresa da tutti i media.

Cosa ha detto Salvini?
Il capo della Lega invitato a esprimersi sulle relazioni tra Italia e Cina, nel quadro della One Belt One Road (la nuova Via della Seta), è intervenuto in materia di dati personali, ma si sa i media trascurano i temi essenziali legati a questo argomento. Eppure è un argomento terribilmente serio non solo per le valenze politiche, anzi geopolitiche (come insegnano le vicende di Cambridge Analytica), quanto per il fatto che i dati sono il vero motore dell’economia digitale e rappresentano il cuore centrale di qualunque strategia di crescita economica del Paese.
“Il controllo dei dati sensibili, su temi come le finanze personali e la salute, deve rimanere in mani italiane perché la Cina non è una democrazia – ha detto il vicepremier, Matteo Salvini, riferendosi alle azioni intraprese dagli Usa contro il colosso di tlc cinese Huawei, concludendo: “I dati sensibili devono rimanere in mani italiane”.
Ed è su quest’ultima affermazione che vogliamo attirare la vostra attenzione.
Lo ripetiamo: “I dati sensibili devono rimanere in mani italiane”. Il che vuol dire che non possono stare neanche nelle mani di altri. Perché nessuno ne ha parlato?
Qualcuno potrebbe osservare che un approccio del genere contravverrebbe a quanto previsto dalle norme europee, che consentono la libera circolazione dei dati in ambito europeo (il che vuol dire che i dati dei cittadini italiani possono stare in un Cloud basato a Monaco di Baviera o a Dublino), ma andate a dire la stessa cosa in altri Paesi.
In Germania i dati dei cittadini tedeschi (i dati della Pubblica Amministrazione tedesca) sono quasi tutti su territorio tedesco.
In Francia i dati dei cittadini francesi (custoditi presso le Pubbliche Amministrazioni d’Oltralpe) devono stare su territorio francese.
In Italia questo concetto di protezione e tutela dei dati dei cittadini, che sono altra cosa dei dati delle imprese, sono affidati al caso.
AGID che ha in carico la strategia nazionale sul Cloud, ha contraddetto con le scelte da essa stessa operate il Piano Triennale redato da AGID medesima, a favore di aziende prevalentemente straniere e quasi tutte americane (Amazon, Microsoft ecc.). Con dati dei cittadini che in qualche caso vanno a finire in data center ubicati in Corea del Sud. E in questi casi chi controllerà mai se siano state fatte o meno delle violazioni? Mandiamo la Guardia di Finanza a Seul per verificare se sono stati violati i dati dei cittadini di Molfetta?
Ecco perché va notata con soddisfazione (al di là del contesto di riferimento che citava in ballo le vicende contingenti sulla Cina) la dichiarazione di un esponente politico di così alto rango governativo, che si esprime (per la prima volta) a favore della linea Maginot per cui i dati dei cittadini italiani custoditi presso le Pubbliche Amministrazioni devono stare su territorio italiano.
Vorremmo qui sottolineare, nel concludere, che la norma europea che consente la libera circolazione dei dati in Europa non è un obbligo, ma una facoltà (più che plausibile per le imprese private), e che altre nazioni impediscono che questo avvenga con l’approvazione di norme nazionali stringenti che ancorino i dati dei cittadini custoditi presso le pubbliche amministrazioni a data center che risiedano su territorio nazionale.
Ci pensino i dirigenti delle agenzie governative preposte. Intanto portiamo a casa una dichiarazione politica che speriamo apra una breccia su un tema su cui la politica italiana sembra distratta se non totalmente estranea.
https://www.key4biz.it/privacy-e-politica-matteo-salvini-i-dati-sensibili-devono-rimanere-in-mani-italiane/258923/
Privacy e social network, ci risiamo. Dati di 50 milioni di utenti, per lo più di influencer e celebrità, sono stati trovati in un database allocato su un serve AWS, Amazon Web Services, senza alcuna password di protezione: chiunque poteva entrare e prelevare i dati.
Un nuovo scandalo privacy proveniente dall’Universo Facebook, in quanto Mark Zuckerberg è proprietario del popolare social network acquistato nel 2012 per la modica cifra di 1 miliardo di dollari.
A fare la scoperta è stata la testata americana TechCrunch, dopo essere stata allertata dal ricercatore Anurag Sen. Secondo quanto riporto dal quotidiano, l’archivio conteneva i dati di 50 milioni di utenti. Tra i dati che è possibile ricavare tutta la biografia dell’utente, la foto del profilo, il numero di follower, se sono verificati o no, la località (città e nazione) ma anche le informazioni di contatto private, come l’indirizzo email dell’account Instagram e il numero di telefono del proprietario dell’account.
Il ricercatore, attraverso le sue rilevazioni, è riuscito a risalire al proprietario del database che è la società Chtrbox, con sede a Mumbai, che si occupa di social media marketing e che lavora proprio con gli influencer per pubblicare contenuti sponsorizzati sui loro account. E, infatti, tra i vari dati rintracciati, c’erano anche quelli riferiti alla capacità di influenza di ciascun influencer, in base al numero di follower, capacità di interazione, portata potenziale, “like” e singole condivisioni.
Il database è stato messo offline poco dopo la richiesta di spiegazioni dalla società indiana. Intanto da Facebook, un portavoce ha fatto sapere che la società sta esaminando il problema «per capire se i dati descritti, inclusi i numeri di e-mail e di telefono, provenivano da Instagram o da altre fonti.
Un episodio simile era già avvenuto un paio di anni fa, dopo che era stato scoperto un bug nelle API che aveva poi costretto la società di proprietà di Facebook ad attuare una stretta, in modo da limitare le richieste.
https://www.key4biz.it/instragram-online-su-un-database-non-protetto-dati-di-50-milioni-di-influencer/258812/
La scorsa settimana il principe Harry si è reso protagonista di una grande vittoria nella lunga battaglia della Royal Family inglese contro i paparazzi.
Il Duca di Sussex ha vinto la causa che ha portato in tribunale l’agenzia di stampa americana Splash News, responsabile di aver fotografato lo scorso gennaio la casa di campagna nell’Oxfordshire, rifugio privato suo e della moglie Meghan Markle. Il soggiorno, la sala da pranzo e persino la camera da letto sono state immortalate nelle immagini scattate mediante un elicottero in volo a bassa quota dai paparazzi e pubblicate poi su alcuni giornali (fra cui il Times), motivo per cui il principe ha portato Splash News e la Picture Agency davanti all‘Alta Corte di Londra.
Oltre alle scuse ufficiali rivolte al principe Harry, l’agenzia ha infatti accettato di pagare una considerevole somma di denaro (non resa pubblica) quale risarcimento danni.
Il lato interessante della vicenda è il modo in cui fratello minore del principe William ha vinto la sua battaglia, ovvero basando il proprio caso legale in parte sul nuovo Regolamento europeo per la protezione dei dati personali: il GDPR.

“Essendo in una zona isolata, circondata da terreni agricoli privati e lontana da qualsiasi area in cui i fotografi potessero avere accesso, la casa era stata scelta dal Duca per lui e la moglie come loro rifugio privato di campagna per via dell’alto livello di privacy che garantiva – hanno spiegato gli avvocati del principe in tribunale – e quelle foto hanno seriamente minato la sicurezza della coppia, al punto che non sono più stati nelle condizioni di vivere all’interno della proprietà”.
Gli avvocati della Royal Family si sono appellati sul fatto che l’intera vicenda riguardasse l’abuso di informazioni private, con violazioni del diritto alla privacy del Duca ai sensi dell’articolo 8 della Convenzione europea per la salvaguardia dei diritti dell’uomo e delle libertà fondamentali (CEDU) e relative violazioni del regolamento generale sulla protezione dei dati.
Ma inseguire i fotografi sulla base del fatto che la loro attività costituisce un’elaborazione illegale dei dati è una nuova strategia e un uso del GDPR che pochi addetti ai lavori avrebbero previsto.
Gran parte del focus su GDPR è riferito all’elaborazione di massa dei dati: in modo particolare su come i social network che conoscono il tuo numero di telefono, aziende che ti inviano ogni giorno email di marketing, o banche che conoscono il tuo indirizzo e a quanto ammonta il saldo sul tuo account.
Ma, almeno in base alla spinta dell’argomentazione legale di Harry, una fotografia può essere anche un dato personale, persino una della casa in cui non ci si trova.
Ai sensi dell’articolo 5 della legge, le società sono obbligate a trattare i dati “in modo equo e trasparente” e anche a utilizzarli per “scopi legittimi“.
Hanno inoltre anche il bisogno di un motivo per gestire i dati, come il consenso del soggetto, un qualche tipo di contratto, o essere in grado di sostenere che ciò che hai fatto è “nell’interesse pubblico” o per uno “scopo legittimo“.
Ma anche da ciò che è stato reso pubblico sul caso, si può vedere che il GDPR ha dato ai reali un altro strumento nel loro arsenale legale per respingere ciò che vedono come un’intrusione ingiustificabile nelle loro vite da parte dei fotografi.
Esperti legali hanno precedentemente affermato che la nuova legislazione sulla protezione dei dati potrebbe fornire alle personalità pubbliche un modo diverso di battere i media in tribunale.
Quando il nuovo Regolamento è entrato in vigore nel maggio 2018, meno di una settimana dopo il matrimonio reale di Harry e Meghan Markle, sembrava in gran parte progettato per punire le aziende per violazioni dei dati. Ma alla luce di questo caso, sembra che potrebbe anche finire per rimodellare radicalmente il modo in cui le celebrità e le corti mettono in atto i confini fortemente contestati tra le parti della vita di personaggi famosi che il pubblico può vedere e le parti che non possono.
https://www.key4biz.it/privacy-il-principe-harry-vince-una-causa-contro-i-paparazzi-grazie-al-gdpr/258638/

This post has been updated to add comments Linksys made online, which says company researchers couldn’t reproduce the information disclosure exploit on routers that installed a patch released in 2014. Representatives of Belkin, the company that acquired Linksys in 2013, didn’t respond to the request for comment that Ars sent on Monday. Ars saw the statement only after this article went live.
More than 20,000 Linksys wireless routers are regularly leaking full historic records of every device that has ever connected to them, including devices’ unique identifiers, names, and the operating systems they use. The data can be used by snoops or hackers in either targeted or opportunistic attacks.
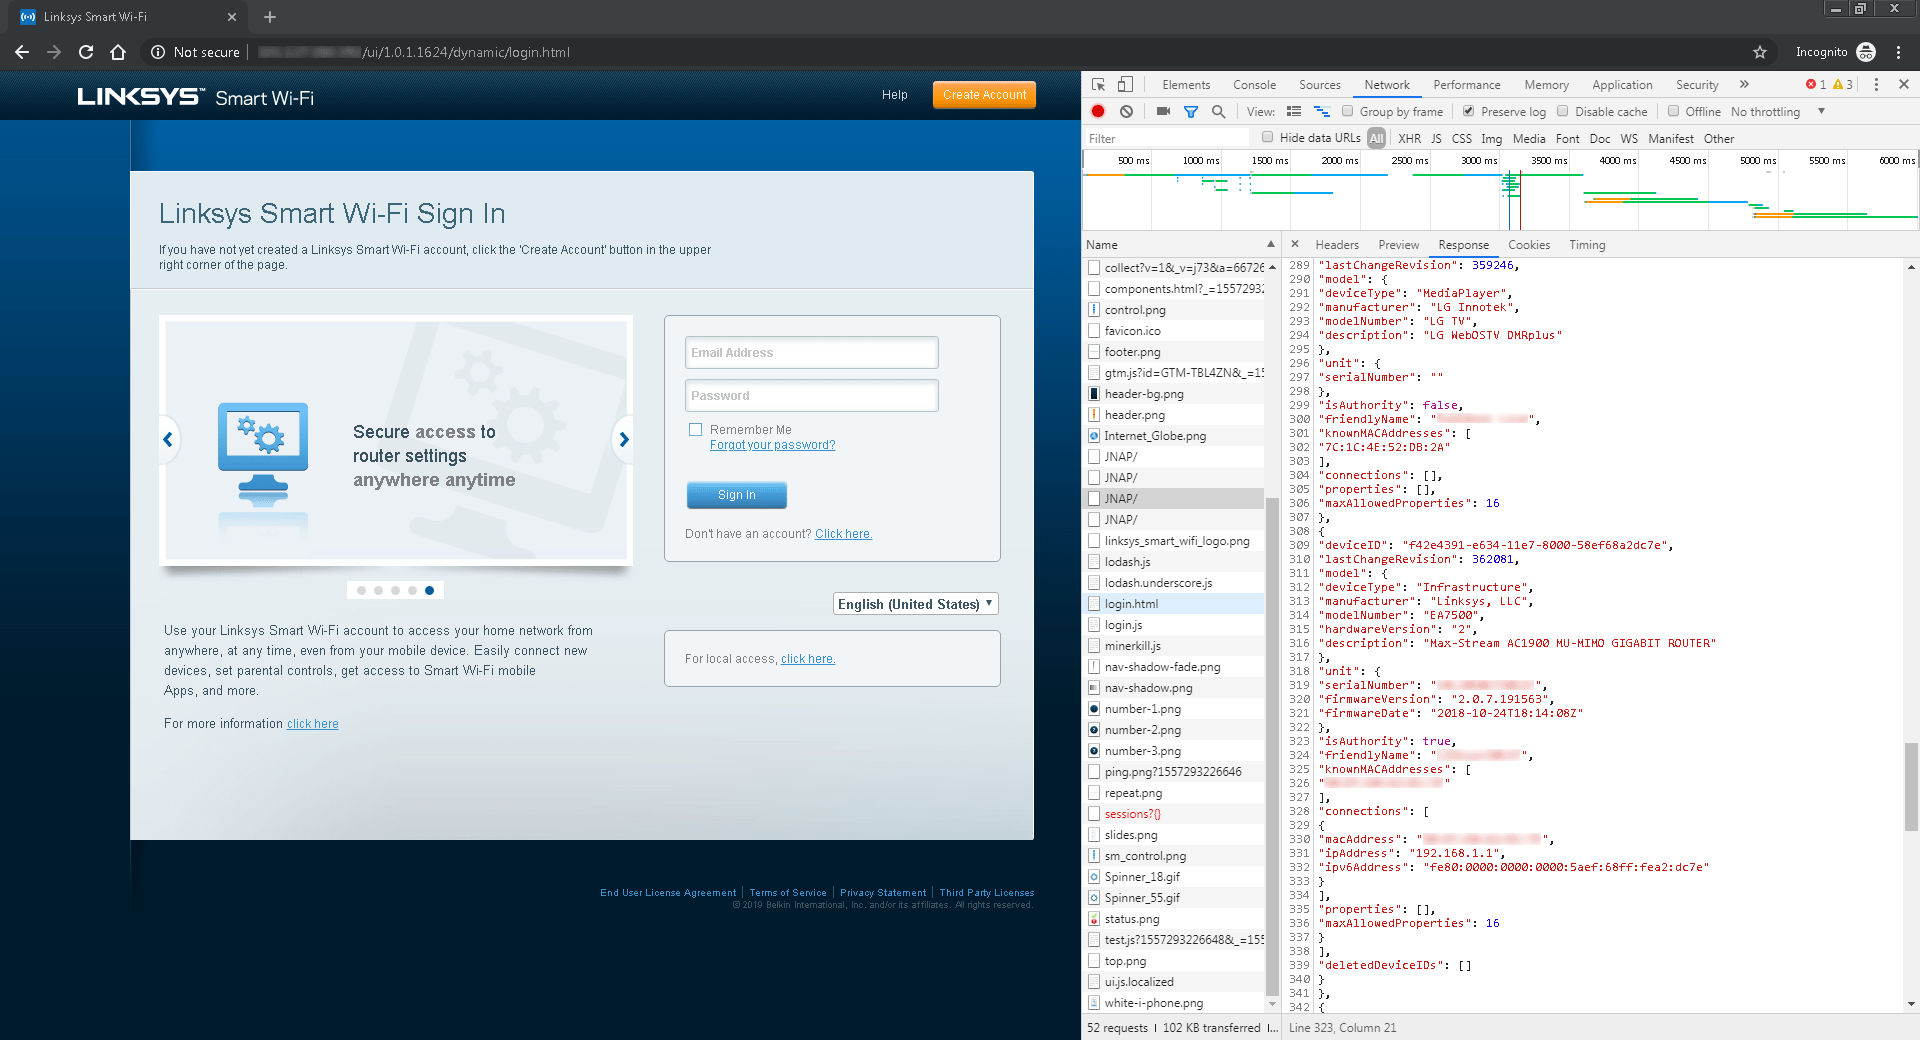
Independent researcher Troy Mursch said the leak is the result of a flaw in almost three dozen models of Linksys routers. It took about 25 minutes for the Binary Edge search engine of Internet-connected devices to find 21,401 vulnerable devices on Friday. A scan earlier in the week found 25,617. They were leaking a total of 756,565 unique MAC addresses. Exploiting the flaw requires only a few lines of code that harvest every MAC address, device name, and operating system that has ever connected to each of them.
The flaw allows snoops or hackers to assemble disparate pieces of information that most people assume aren’t public. By combining a historical record of devices that have connected to a public IP addresses, marketers, abusive spouses, and investigators can track the movements of people they want to track. The disclosure can also be useful to hackers. The Shadowhammer group, for instance, recently infected as many as 1 million people after hacking the software update mechanism of computer maker ASUS. The hackers then used a list of about 600 MAC addresses of specific targets that, if infected, would receive advanced stages of the malware.
Besides handing out device information, vulnerable routers also leak whether their default administrative passwords have been changed. The scan Mursch performed earlier this week found about 4,000 of the vulnerable devices were still using the default password. The routers, he said, have remote access enabled by default and can’t be turned off as a workaround, because it’s required for an accompanying Linksys App to function.
That scenario makes it easy for hackers to quickly scan for devices that can be remotely taken over. Hackers can then obtain the Wi-Fi SSID password in plaintext, change DNS settings to send connected devices to malicious addresses, or carry out a range of other compromises. A recent attack group known as the BlackTech Group likely used similar router attacks to install the Plead backdoor on targeted computers.
Mursch told Ars that his tests show that devices are vulnerable even when their firewall is turned on. He also said that devices continue to leak even after running a patch Linksys issued in 2014.
Mursch said he disclosed the information leakage publicly after he privately reported it to Linksys officials and they closed the issue after determining it “Not applicable / Won’t fix.” Ars emailed press representatives of Belkin, the company that acquired Linksys in 2013, seeking comment earlier this week and never received a response.
In a statement published Tuesday, one day after Mursch’s post went live, Linksys representatives wrote:
Linksys responded to a vulnerability submission from Bad Packets on May 7th, 2019 regarding a potential sensitive information disclosure flaw: CVE-2014-8244 (which was fixed in 2014). We quickly tested the router models flagged by Bad Packets using the latest publicly available firmware (with default settings) and have not been able to reproduce CVE-2014-8244; meaning that it is not possible for a remote attacker to retrieve sensitive information via this technique. JNAP commands are only accessible to users connected to the router’s local network. We believe that the examples provided by Bad Packets are routers that are either using older versions of firmware or have manually disabled their firewalls. Customers are highly encouraged to update their routers to the latest available firmware and check their router security settings to ensure the firewall is enabled.
As mentioned above, Mursch said the 2014 patch failed to fix the vulnerability on the routers he tested, even when the firewall was turned on. The existence of 20,000 to 25,000 actively leaking routers suggest many people have either failed to apply the patch or that the patch doesn’t always work.
The list of vulnerable devices released by Mursch is here. An image is also below:

People using one of these devices would do well to test if it is leaking device history to the Internet even after installing the 2014 update. It is, users should either replace the router with a newer model or replace the Linksys firmware with a third-party offering such as OpenWrt.
https://arstechnica.com/?p=1507147
La tutela della nostra privacy è a pochi semplici click, tutta la nostra cronologia e i nostri dati possono essere tutelati senza aspettare l’intervento dall’alto di qualcuno che fino a oggi su questi dati ha basato il proprio business e che sulla gestione della privacy sta battendo per avere ritrovare una “verginità”.
Da qualche tempo gli Over the Top hanno dato tutta un’altra definizione ai “dati sensibili”: le questioni di privacy sembrano essere diventate centrali all’interno delle politiche aziendali di aziende high tech come Google, Apple o Facebook (senza dimenticare che quest’ultima ha in mano anche servizi e piattaforme come Whatsapp e Instagram). Una mossa che a qualcuno potrebbe apparire quantomeno interessata, ma non tanto a garantire gli utenti, quanto una “faccia buona” da mostrare al mondo. Sostanzialmente una questione di marketing. Un “whitewashing” sulla gestione dei dati, per servizi che fino a oggi sono stati spacciati per “gratis”, quando invece a essere contabilizzati erano tutte le nostre scelte, i nostri spostamenti, le preferenze di acquisto o di consumo culturale.
Ma quanto è sicuro affidare il controllo di dati e privacy a chi fino a oggi di questi elementi ha fatto il proprio business? Avete idea di quali quanti dati, ad esempio Google gestisce per conto nostro? Come possiamo riprendere in mano la nostra privacy, senza aspettare che ci venga calata dall’alto una soluzione?
Uno dei primi passi potrebbe essere tutelare la cronologia della nostra navigazione online: oggi siamo costantemente in rete, seduti di fronte a un pc o scorrendo con l’indice news e post dal nostro smartphone o tablet. Chi ha accesso alla nostra cronologia, ha la possibilità di buttare uno sguardo sulle nostre scelte e passioni più intime.

Innanzitutto serve stabilire su quali e quanti browser lasciamo le nostre tracce: Chrome, Firefox, Safari e Internet Explorer sono i più usati (anche se esistono delle alternative valide, che della sicurezza e della massima configurabilità fanno bandiera), alcune piccole differenze sono poi rilevabili in base alla versione desktop o mobile di alcuni di questi browser. Ma andiamo a vedere quali.
Per le versioni meno aggiornate
Per le versione IE 10 o 11
Esistono inoltre altri modi di eliminare dai nostri dispostivi i dati “dimenticati” nelle applicazioni Google, come Maps, YouTube o altre.
1 Andare sul proprio Account Google
2 Nel pannello sinistro andare nel menù Dati e personalizzazione
3 Troverete un sotto panello Attività e cronologia, selezionate Le mie attività
4 Dal menù sulla sinistra selezionate Elimina attività per
5 Da qui potrete eliminare le vostre attività selezionando una data o un periodo di tempo
1 Andare in impostazioni o aprire Google dalla schermata principale
2 Selezionare Google Account o Gestisci il tuo account
3 Selezionare Dati e personalizzazione
4 Scorrendo in basso troverete un menù Attività e cronologia, selezionate il sotto menù Le mie attività
5 Selezionare i tre puntini a destra della barra di ricerca e l’opzione Elimina attività per
6 Potrete così cancellare le vostre attività selezionando una data o un periodo di tempo
Privacy, come proteggere cronologia e attività online in pochi semplici click