Norme vincolanti di impresa nel GDPR: cosa sono e come funzionano

Questo articolo fa parte di una serie dedicata al Registro dei Trattamenti nel contesto del GDPR. In questa sezione, affronteremo l’argomento delle Norme Vincolanti di Impresa (Binding Corporate Rules – BCR) nel GDPR. Definiremo cosa sono le BCR e come funzionano, esplorando il loro ruolo come garanzie adeguate per il trasferimento di dati personali all’interno di gruppi imprenditoriali o tra imprese che svolgono un’attività economica comune.

Norme vincolanti di impresa nel GDPR: definizione e ambito di applicazione

L’art. 46 par. 2 lett. b) del GDPR prevede tra le ipotesi di garanzie adeguate le norme vincolanti di impresa (Binding Corporate Rules, di seguito “BCR”) che sono poi descritte più in dettaglio nel successivo art. 47 del GDPR, subordinandone però l’utilizzo all’approvazione dell’Autorità e comunque in coerenza con i dettami dell’art. 70, par. 1 lett. i) del GDPR, nonché nel rispetto del meccanismo di coerenza.

Definizioni e ambito delle norme vincolanti di impresa

Prima di illustrare la tematica in argomento è utile richiamare alcune definizioni contenute nell’art. 4 del GDPR e nella specie la definizione di «impresa» al n. 18, di «gruppo imprenditoriale» al n. 19 e di «norme vincolanti d’impresa» al n. 20.

Soffermandoci sulle norme vincolanti d’impresa, esse sono definite come le politiche in materia di protezione dei dati personali applicate da un titolare del trattamento o responsabile del trattamento stabilito nel territorio di uno Stato membro al trasferimento o al complesso di trasferimenti di dati personali a un titolare del trattamento o responsabile del trattamento in uno o più paesi terzi, nell’ambito di un gruppo imprenditoriale o di un gruppo di imprese che svolge un’attività economica comune.

Funzionamento e vantaggi delle norme vincolanti di impresa

La logica sottesa all’adozione delle norme vincolanti di impresa risiede nel fatto che, all’interno di un gruppo di imprese, i rapporti tra le diverse società possono considerarsi stabili e continuativi. Tuttavia, l’applicazione delle norme vincolanti di impresa non è circoscritta a un singolo gruppo imprenditoriale ma si estende anche a gruppi di imprese differenti a condizione, però, che svolgano in comune le attività economiche. Esso costituisce un forte salto in avanti, coerente con la volontà di adeguare la normativa relativa al trasferimento dei dati all’estero alle esigenze del mondo digitale e all’evoluzione delle nuove forme organizzative che il sistema economico ha sviluppato.

Il contenuto minimo delle norme vincolanti di impresa richiesto dall’art. 47 del GDPR deve essere interpretato come un requisito di validità delle stesse. Essendo menzionato anche il caso di BCR per imprese diverse (non appartenente a un singolo gruppo di Controllante/Controllate/Collegate) che svolgono solo “un’attività economica comune”, in tal caso si tratterà di una norma vincolante a livello “orizzontale” senza una capogruppo a dirigerne verticalmente l’applicazione – quindi molto simili al modello del codice di condotta, ma con la differenza sostanziale che la comunanza dovrà essere nello specifico dell’attività concretamente condivisa tra le imprese, e non semplicemente un’appartenenza delle medesime agli stessi settori o categorie.

Validità e applicabilità delle norme vincolanti di impresa

Il concetto di norme giuridicamente vincolanti implica che non possono essere incluse in tale gruppo le norme di soft-law persuasive in quanto non cogenti. La platea degli interessati deve essere completa, cioè devono essere applicabili a tutti i componenti, i soggetti interessati, del gruppo imprenditoriale. Deve essere inoltre garantita quale elemento essenziale la possibilità per gli interessati di azionare i propri diritti davanti all’Autorità giudiziaria e all’Autorità.

Requisiti minimi delle BCR secondo l’articolo 47 del GDPR

I requisiti minimi che devono essere presenti nelle BCR sono elencati all’art. 47, par. 2 del GDPR e tra i quali qui si richiamano quelli di cui all’art. 47, par. 2 lett. e) del GDPR che così recita: i diritti dell’interessato in relazione al trattamento e i mezzi per esercitarli, compresi il diritto di non essere sottoposto a decisioni basate unicamente sul trattamento automatizzato, compresa la profilazione ai sensi dell’articolo 22, il diritto di proporre reclamo all’autorità di controllo competente e di ricorrere alle autorità giurisdizionali competenti degli Stati membri conformemente all’articolo 79 del GDPR, e il diritto di ottenere riparazione e, se del caso, il risarcimento per violazione delle norme vincolanti d’impresa.

Linee Guida e raccomandazioni del Gruppo Art 29

Le precedenti linee guida redatte dal Gruppo Art 29 sono state revisionate (WP256 for Controllers e WP257 for Processors) e hanno ad oggetto i principi e gli elementi che le aziende dovrebbero incorporare nelle loro BCR. Le linee guida hanno rivisto la guida originale, sebbene rimangano in gran parte simili alle versioni precedenti.

Il successivo WP263 contiene i criteri e la procedura per l’approvazione delle BCR, nonché i criteri per l’individuare la Lead Autority a cui il gruppo richiedente dovrà rivolgersi quale competente a condurre la procedura di approvazione che, in virtù del ruolo istituzionale che ricopre, è tenuta a dialogare con la società che ha presentato le BCR (generalmente la società capogruppo), in rappresentanza di tutte le altre Autorità interessate al fine di predisporre un progetto di decisione condiviso da presentare al Comitato europeo a norma dell’art. 64 par. 1 lett. f) del GDPR.

A corredo delle disposizioni richiamate nella documentazione evidenziata si segnalano le raccomandazioni Wp 264 (Documento di lavoro che stabilisce una procedura di cooperazione per l’approvazione di “norme vincolanti d’impresa” per titolari e responsabili del trattamento ai sensi del GDPR) e Wp 265 (Raccomandazione sul modulo di domanda standard per l’approvazione delle norme aziendali vincolanti per il trasferimento dei dati personali del responsabile, adottato l’11 aprile 2018).

In questo articolo, abbiamo esaminato le Norme Vincolanti di Impresa (BCR, Binding Corporate Rules) come garanzie adeguate per il trasferimento di dati personali all’interno di gruppi imprenditoriali o tra imprese che svolgono un’attività economica comune, come previsto dall’articolo 47 del GDPR.

Vi invitiamo a proseguire la lettura con il prossimo contenuto della serie, dedicato alle clausole per la protezione dei dati in ottemperanza all’articolo 46 del GDPR. Per una panoramica completa e dettagliata su tutti gli aspetti del Registro dei Trattamenti, delle Norme Vincolanti di Impresa e delle altre garanzie adeguate per il trasferimento di dati personali nel GDPR, vi invitiamo a consultare il nostro white paper “La compilazione del Registro dei trattamenti nel nuovo quadro normativo del Reg. UE 679/2016“, che contiene tutte le informazioni necessarie per una corretta implementazione delle norme sulla protezione dei dati.

Profilo Autore

Tecnologo presso l’UAIG del CNR.
Abilitato all’esercizio della professione forense.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/norme-vincolanti/


Regione Emilia-Romagna. La relazione 2024 del DPO

È stata trasmessa alla Giunta Regionale la relazione annuale del 2024 del Responsabile della Protezione dei Dati personali, ruolo svolto dal 2019 da Lepida, che fornisce un quadro aggiornato sulle attività svolte in relazione agli adempimenti previsti dal Regolamento Europeo sulla protezione dei dati personali 2016/679, dal Codice Privacy e dai regolamenti e atti regionali in materia.

Nel corso del 2024 sono stati forniti 14 diversi pareri formali, svolte 47 diverse attività di istruttoria, supporto e consulenza, dato riscontro a 84 istanze da parte di interessati con un tempo medio di presa in carico pari a 1,28 giorni (nel caso degli interessati 0,75 giorni).

Inoltre sono stati svolti complessivamente 25 incontri con Giunta, Assemblea e Agenzie nell’ambito delle attività di sorveglianza, oltre a 8 incontri del Tavolo Regionale per il coordinamento delle misure in materia di protezione dei dati personali delle aziende e degli Enti del SSR, a 12 incontri del coordinamento tecnico della Commissione Affari Istituzionali Generali – Ambito Privacy della Conferenza delle Regioni e 3 incontri del Gruppo di Lavoro interregionale della Conferenza dei Presidenti delle Assemblee legislative.

Infine si è concluso senza rilievi il procedimento avviato dal Garante nazionale della protezione dei dati personali a seguito della visita ispettiva del 14 e 15 marzo 2023 avente a oggetto i trattamenti di dati personali in ambito di lavoro agile.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/regione-emilia-romagna-la-relazione-2024-del-dpo/524007/


Brain-Computer Interfaces (BCI) e Sicurezza Informatica: una sfida emergente

L’evoluzione tecnologica nel campo delle interfacce cervello-computer (Brain-Computer Interfaces, BCI) sta aprendo nuove frontiere nella medicina personalizzata, offrendo possibilità terapeutiche prima inimmaginabili. Come sottolineano Schroder e colleghi nel documento “Cyber Risks to Next-Gen Brain-Computer Interfaces: Analysis and Recommendations” questi dispositivi “consentono la comunicazione diretta tra il cervello e computer esterni, rappresentando una rivoluzione per il trattamento di patologie neurologiche come il morbo di Parkinson, l’epilessia e diverse malattie mentali resistenti alle terapie convenzionali”. Tuttavia, con l’avanzamento tecnologico emergono nuove vulnerabilità in ambito di sicurezza informatica che non possono essere ignorate.

L’era delle Brain-Computer Interfaces: tra potenziale e rischi

Le Brain-Computer Interfaces moderne si differenziano notevolmente dai loro predecessori. “In passato, questi dispositivi erano circuiti integrati per applicazioni specifiche (ASIC) che potevano eseguire solo una singola funzione sanitaria in un ciclo” (Schroder). Oggi, invece, si avvicinano sempre più a veri e propri computer personali impiantabili. Caratterizzati da capacità di aggiornamento software, memorizzazione di dati locale e trasmissione in tempo reale, questi dispositivi offrono possibilità terapeutiche senza precedenti, ma introducono al contempo superfici di attacco inedite.

La FDA (Food and Drug Administration) classifica le Brain-Computer Interfaces come dispositivi medici impiantabili di Classe III, la categoria a più alto rischio, soggetta alle normative più rigorose. Ciononostante, il quadro normativo fatica a tenere il passo con l’innovazione tecnologica. Se l’hardware è sottoposto a severe restrizioni, il software integrato gode ancora di regolamentazioni relativamente permissive, creando uno spazio liminale in cui i rischi informatici possono proliferare.

Classificazione FDA dei dispositivi BCI

La FDA classifica i dispositivi medici in tre categorie in base al loro rischio:

  • Classe I: dispositivi a basso rischio;
  • Classe II: dispositivi a rischio moderato;
  • Classe III: dispositivi ad alto rischio

Le BCI sono classificate come dispositivi medici impiantabili di Classe III, che rappresenta la categoria a più alto rischio. Questa classificazione è giustificata dal fatto che le BCI sono dispositivi che supportano o sostengono la vita del paziente e vengono impiantati direttamente nel cervello.

Regolamentazione e lacune normative

Un punto cruciale evidenziato nello studio è che, sebbene le Brain-Computer Interfaces siano regolamentate come dispositivi impiantabili di Classe III con rigorose restrizioni sull’hardware, esiste una discrepanza significativa nella regolamentazione del software a bordo di questi dispositivi. Come spiega il documento:

“I dispositivi di Classe III sono soggetti alle normative più rigorose, ma faticano a tenere il passo con il cambiamento tecnologico, specialmente con le moderne BCI che sono dispositivi in rete con capacità di aggiornamento e accesso remoto.”

In pratica, questo significa che mentre l’hardware dei dispositivi neurali è sottoposto a controlli rigorosi, il software che gestisce questi dispositivi è regolamentato in modo più permissivo. Questa disparità crea quella che gli autori chiamano uno “spazio liminale”: le Brain-Computer Interfaces sono trattate come impianti con rigide restrizioni hardware, ma con componenti software più avanzati comparativamente meno regolamentati.

Evoluzione delle normative FDA

Il documento menziona anche l’evoluzione delle normative FDA riguardanti la cybersecurity. Fino a poco tempo fa, la sicurezza informatica era raramente considerata per qualsiasi classe di dispositivi medici. I dispositivi più vecchi (definiti “legacy devices“) spesso non hanno alcun metodo per aggiornare il software o correggere bug.

La situazione è cambiata nell’ottobre 2014, quando la FDA ha introdotto un requisito di pianificazione della cybersecurity: “Content of Premarket Submissions for Management of Cybersecurity in Medical Devices“. Tuttavia, fino al 2022, queste linee guida erano solo raccomandazioni non vincolanti.
Con il Food and Drug Omnibus Reform Act del 2022 (FDORA) e il Protecting and Transforming Cyber Health Care Act del 2022 (PATCH), è stata introdotta l’applicazione obbligatoria, richiedendo che le informazioni sulla cybersecurity vengano presentate insieme alle domande di commercializzazione di nuovi dispositivi.

Implicazioni per le Brain-Computer Interfaces

Questa evoluzione normativa è particolarmente rilevante per le Brain-Computer Interfaces poiché rappresentano una tecnologia emergente che non ha ancora raggiunto la disponibilità generale sul mercato. Gli autori sottolineano che questo è “un momento opportuno per suggerire modifiche alla regolamentazione della sicurezza informatica dei dispositivi medici”, prima che i dispositivi neurali diventino ampiamente disponibili.

Un modello di minaccia per le Brain-Computer Interfaces

Utilizzando il Common Vulnerability Scoring System (CVSS), gli esperti hanno identificato quattro vettori di attacco principali per le Brain-Computer Interfaces: fisico, locale, locale adiacente e di rete. Mentre l’accesso fisico rappresenta un rischio contenuto per dispositivi impiantati, le connessioni locali e remote costituiscono vulnerabilità significative.

Le BCI generano enormi quantità di dati clinici e personali che devono essere memorizzati e protetti. Che si opti per la memorizzazione locale sul dispositivo o remota su computer esterni, questi dati rappresentano un tesoro di informazioni sensibili che richiedono adeguata protezione. Lo studio HALO di Karageorgos et al., citato nella ricerca di Schroder, ha rivelato una preoccupante realtà: “sette dei principali prodotti BCI sul mercato non supportavano la crittografia dei dati“, esponendo potenzialmente informazioni sanitarie personali a accessi non autorizzati.

Le minacce non si limitano al furto di dati. Un attacco informatico riuscito potrebbe comportare conseguenze drammatiche come la disabilitazione del dispositivo (che richiederebbe intervento chirurgico per il ripristino), la stimolazione cerebrale indesiderata, l’induzione di movimenti involontari, o l’alterazione dell’elaborazione della visione e della sintesi vocale. Sebbene alcuni di questi rischi non siano esclusivi delle BCI, la particolare invasività di questi dispositivi e la loro connessione diretta con il cervello amplificano le potenziali conseguenze.

Raccomandazioni per rafforzare la sicurezza

Per affrontare queste vulnerabilità, è essenziale implementare misure di sicurezza adeguate prima che le BCI raggiungano la disponibilità generale. Come affermano Schroder e colleghi:

“Ora è il momento opportuno per suggerire modifiche alla regolamentazione della sicurezza informatica dei dispositivi medici, poiché le BCI non hanno ancora raggiunto la disponibilità generale”.

Quattro aree principali richiedono interventi immediati:

Aggiornamenti Software

Gli aggiornamenti software rappresentano un elemento critico per la sicurezza, ma anche un potenziale vettore di attacco. I produttori dovrebbero fornire metodi di aggiornamento wireless o comunque non chirurgici, implementando controlli di integrità nelle fasi di download, trasferimento e installazione. Dal canto loro, i regolatori dovrebbero imporre che ogni dispositivo BCI abbia almeno un’opzione di aggiornamento non chirurgica e che verifichi l’integrità degli aggiornamenti prima dell’installazione.

Autenticazione e Autorizzazione

Le BCI necessitano di connettività wireless per funzionare efficacemente, ma questa comunicazione deve essere adeguatamente protetta. I produttori dovrebbero implementare controlli tecnici per l’autenticazione e l’autorizzazione nell’accesso ai dati e alle impostazioni del dispositivo, consentendo ai pazienti di gestire i permessi e ripristinare gli accessi. I regolatori dovrebbero richiedere questi sistemi e promuovere l’adozione di pratiche di sicurezza avanzate come l’autenticazione a due fattori.

Minimizzazione della Superficie di Attacco

Sebbene la connettività offra vantaggi significativi, espone anche i dispositivi a potenziali attacchi. Poiché le BCI necessitano di connessione solo durante il trasferimento di dati o l’aggiornamento delle impostazioni, i produttori dovrebbero implementare funzionalità che consentano ai pazienti di abilitare o disabilitare la connessione wireless. I regolatori, parallelamente, dovrebbero rendere obbligatorie queste funzionalità per ridurre la superficie di attacco.

Crittografia

La maggior parte delle BCI all’avanguardia non implementa la crittografia a causa delle limitazioni energetiche. Tuttavia, architetture hardware innovative hanno dimostrato che è possibile integrare routine di crittografia senza esaurire il budget energetico. La priorità dovrebbe essere data alla crittografia dei dati in transito, con i produttori che implementano routine crittografiche per i dati che lasciano il cervello e i regolatori che ne impongono l’adozione.

Verso un futuro più sicuro

Le Brain-Computer Interfaces rappresentano una frontiera terapeutica straordinaria, ma la loro adozione sicura richiede un approccio proattivo alla cybersecurity. Il momento per implementare misure di protezione adeguate è ora, prima che questi dispositivi raggiungano ampia diffusione. Come avvertono gli autori dello studio, “se queste raccomandazioni vengono ignorate, la sicurezza e la privacy dei pazienti sono a rischio“. Le conseguenze potrebbero spaziare dalla compromissione della privacy fino alla possibilità di interferenze dirette con le funzioni cerebrali.

La tecnologia BCI ha il potenziale per migliorare radicalmente la qualità della vita di molti pazienti, ma questo potenziale può realizzarsi pienamente solo se accompagnato da solide pratiche di sicurezza informatica. Schroder et al. concludono che “i dispositivi ad alto rischio non dovrebbero essere introdotti al pubblico finché i problemi di sicurezza essenziali non sono risolti“. Produttori, regolatori e ricercatori hanno la responsabilità condivisa di garantire che l’innovazione proceda di pari passo con la protezione della privacy e della sicurezza dei pazienti.

Riferimenti:

Schroder, T., Sirbu, R., Park, S., Morley, J., Street, S., & Floridi, L. (2025). Cyber Risks to Next-Gen Brain-Computer Interfaces: Analysis and Recommendations. Yale University Digital Ethics Center.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/brain-computer-interfaces-bci/


CERT-AGID 22-28 febbraio: nuove campagne contro l’INPS e le conversazioni di BlackBasta


Questa settimana, il CERT-AGID ha rilevato e analizzato 49 campagne malevole nel contesto italiano di sua competenza, di cui 19 mirate specificamente al nostro Paese e 30 di carattere generico che hanno comunque avuto un impatto sull’Italia.

Agli enti accreditati sono stati forniti i 840 indicatori di compromissione (IoC) individuati.

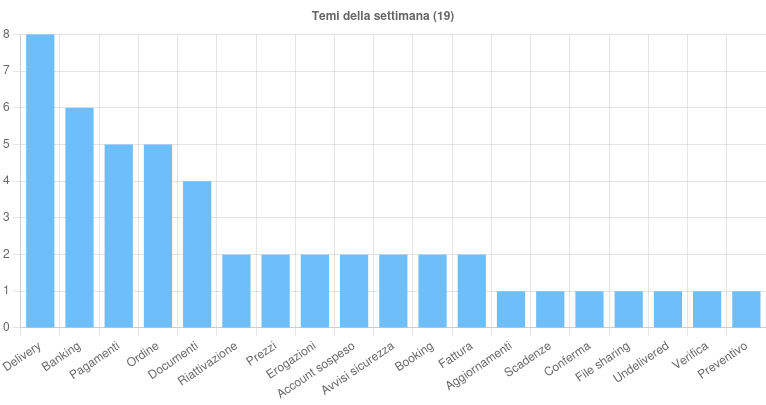
I temi della settimana

Tra questi, il tema Delivery è stato impiegato in attacchi di smishing rivolti ai clienti di Poste Italiane e per distribuire i malware Remcos, Vip Keylogger, Snake Keylogger e Formbook tramite email con diversi tipi di allegati.

Il settore Banking è stato bersaglio di campagne di phishing ai danni di Intesa Sanpaolo, veicolate via PEC, ed è stato sfruttato per diffondere i malware Lokibot, SpyNote, Irata e BingoMod.

L’argomento Pagamenti è stato utilizzato per la diffusione di diversi malware, tra cui Formbook, AsyncRat e Remcos.

Il tema Ordine ha permesso la propagazione di due campagne malware italiane, Nanocore e Snake Keylogger, oltre a tre campagne generiche che hanno diffuso Vip Keylogger, ModiLoader e Formbook.

Il CERT-AGID questa settimana ha rilevato 49 campagne malevole nel contesto italiano ed emesso 840 indicatori di compromissione.

Infine, il tema Documenti è stato sfruttato in campagne di phishing ai danni di DHL e dell’Agenzia delle Entrate, oltre a essere impiegato per distribuire i malware Lokibot e AgentTesla.

Tra gli eventi di particolare interesse, il CERT-AGID ha individuato nuove campagne di phishing che sfruttano il nome e il logo dell’INPS.

A differenza di attacchi precedenti, alcune di queste adottano un approccio intimidatorio: invece di promettere rimborsi o benefici, i cybercriminali minacciano gli utenti con presunte conseguenze penali per omissioni nella dichiarazione dei redditi.

In questo modo, li inducono a fornire dati sensibili, comprese copie di documenti d’identità e informazioni sulle carte di pagamento.

Per contrastare queste minacce, il CERT-AGID ha attivato le necessarie contromisure con il supporto dei registrar dei domini malevoli.

Nel frattempo, un hacker anonimo ha reso pubbliche conversazioni interne del gruppo BlackBasta, attivo dal 2022 come Ransomware-as-a-Service e già responsabile di attacchi con gravi impatti economici.

I dati diffusi includono credenziali SMTP, VPN e accessi a piattaforme online, rivelando dettagli sulle operazioni del gruppo.

Fonte: CERT-AGID

Malware della settimana

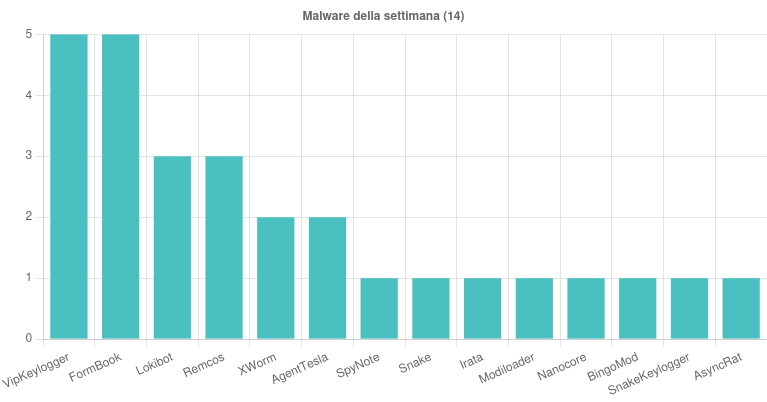
Nel corso della settimana, sono state individuate 14 famiglie di malware che hanno colpito l’Italia.

Tra le campagne più rilevanti, FormBook è stato diffuso attraverso cinque campagne generiche legate ai temi “Prezzi”, “Pagamenti”, “Ordine” e “Delivery”, utilizzando email con allegati RAR, GZ e DOCX.

VipKeylogger è stato rilevato in una campagna italiana a tema “Fattura” e in quattro campagne generiche legate a “Delivery” e “Ordine”, distribuite tramite email con allegati RAR, TAR e Z.

Il malware Lokibot è stato veicolato attraverso tre campagne generiche a tema “Banking”, “Prezzi” e “Documenti”, con email contenenti allegati ZIP e RAR. Remcos è stato individuato in due campagne generiche a tema “Delivery”, diffuse tramite email con allegati GZ, e in una campagna generica a tema “Pagamenti” con allegato XLS.

AgentTesla è stato rilevato in una campagna generica a tema “Fattura”, diffusa tramite email con allegato IMG, e in una campagna a tema “Documenti” con allegato RAR.

Fonte: CERT-AGID

Il malware XWorm è stato protagonista di due campagne italiane a tema “Booking”, veicolate tramite email contenenti link a script malevoli. AsyncRat è stato diffuso con una campagna generica a tema “Pagamenti”, sfruttando email con allegato ZIP.

Il trojan Irata è stato rilevato in una campagna italiana a tema “Banking”, trasmesso tramite un link malevolo inviato via SMS. Modiloader è stato individuato in una campagna generica a tema “Ordine”, diffusa tramite email con allegato TXZ.

Tra gli altri malware, Nanocore è stato diffuso in una campagna italiana a tema “Ordine” attraverso email con allegati 7Z e RAR, mentre Snake è stato veicolato in una campagna italiana con allegato Z.

SnakeKeylogger ha colpito con una campagna generica a tema “Delivery” tramite allegati RAR.

BingoMod e SpyNote sono stati distribuiti tramite link a file APK malevoli in campagne italiane a tema “Banking”, utilizzando SMS come vettore di diffusione.

Phishing della settimana

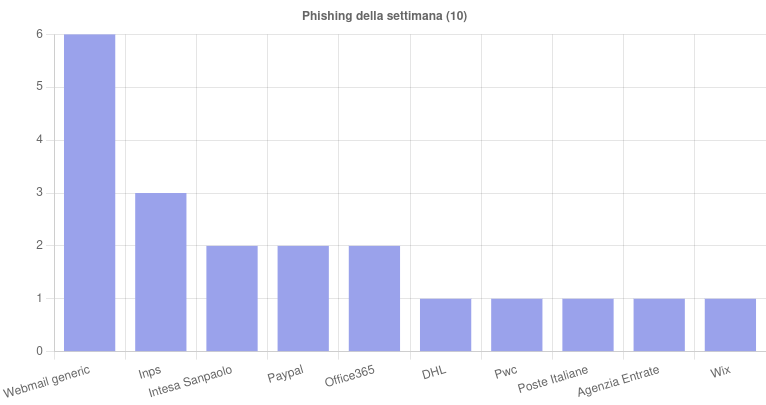
Questa settimana sono stati coinvolti 10 brand nelle campagne di phishing rilevate.

Tra i più colpiti spiccano INPS, Intesa Sanpaolo e PayPal, oggetto di numerosi attacchi volti a sottrarre credenziali e informazioni finanziarie agli utenti.

Fonte: CERT-AGID

Tuttavia, a preoccupare maggiormente sono le campagne di phishing legate alle webmail non brandizzate, che mirano a ingannare le vittime senza fare riferimento a marchi specifici.

Questo tipo di attacco, spesso più difficile da individuare, sfrutta email generiche per indurre gli utenti a fornire dati sensibili, come credenziali di accesso e informazioni personali, aumentando così il rischio di compromissione degli account.

Formati e canali di diffusione

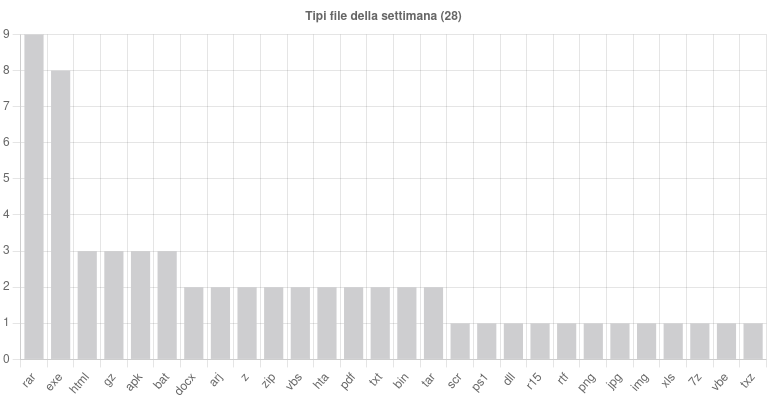
Questa settimana il CERT-AGID ha individuato l’utilizzo di 28 diverse tipologie di file impiegate per la distribuzione di contenuti dannosi.

Tra i formati più sfruttati spiccano RAR, con 9 utilizzi, ed EXE, con 8, confermando la loro centralità nelle strategie di diffusione del malware.

Altri formati frequentemente impiegati includono HTML, GZ, APK e BAT, ciascuno utilizzato in 3 campagne. Seguono ARJ, Z, ZIP, VBS, HTA, PDF, TXT, BIN e TAR, ognuno con 2 rilevamenti.

Fonte: CERT-AGID

Le restanti estensioni sono state individuate una sola volta, ma continuano a rappresentare una minaccia nel panorama delle campagne malevole.

Per quanto riguarda i vettori di diffusione, le email restano il principale strumento d’attacco, coinvolte in ben 41 campagne.

Seguono gli SMS, impiegati in 6 attacchi, mentre le PEC sono state utilizzate in 2 casi, a dimostrazione della crescente varietà di canali sfruttati dai cybercriminali per colpire le loro vittime.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/03/26008/?utm_source=rss&utm_medium=rss&utm_campaign=26008


Brutto momento per la crittografia in Europa: la privacy vacilla


In Europa la sicurezza della crittografia sembra avere le ore contate. Le ultime notizie dalla Francia e dal Regno Unito hanno sollevato molte preoccupazioni e proteste da parte di utenti, provider di telecomunicazioni e compagnie orientate a preservare la privacy degli utenti.

Dopo l’annuncio di Apple dell’eliminazione di Advanced Data Protection per gli utenti del Regno Unito, in Francia il governo sta esaminando un emendamento per introdurre delle backdoor nelle comunicazioni cifrate.

crittografia

La Francia propone una backdoor nella crittografia

È notizia degli ultimi giorni che in Francia si sta valutando un emendamento alla legge “Narcotrafic” che costringe i provider di comunicazioni a implementare delle backdoor nelle loro applicazioni.

“La Francia sta per emendare una legge contro il traffico di droga, la legge “Narcotrafic”, che obbligherà le app di messaggistica criptata come Signal e WhatsApp a inserire una backdoor nelle comunicazioni crittografate per poter consegnare i messaggi di chat decriptati di sospetti criminali entro 72 ore dalla richiesta” si legge in un post di Tuta, un provider tedesco di servizi email fortemente orientato alla privacy. L’emendamento è stato approvato dal Senato e ora è stato sottoposto all’Assemblea Nazionale.

Sia Tuta che altri nomi impegnati nel mondo della privacy hanno espresso la loro preoccupazione verso questa decisione, sostenendo che si tratta di una grave violazione della sicurezza delle comunicazioni digitali. “Imponendo le backdoor, il governo francese non sta compromettendo solo la sicurezza di tutti gli utenti – cittadini e business in egual misura – ma questa legge “Narcotrafic” emendata va in contraddizione anche con le leggi europee per la protezione dei dati come la GDPR, l’IT Security Act e il TKG” continua Tuta.

L’inserimento della backdoor non va a danno soltanto dei criminali, ma anche degli utenti: dal momento che esiste un canale di accesso alle comunicazioni, non solo i governi e i provider possono usarlo, ma anche cyberattaccanti e intelligence di altre nazioni. Come sottolinea Tuta, una volta che la crittografia è compromessa, è difficile distinguere tra chi può trarne vantaggio e chi no. È impossibile, in sostanza, creare una backdoor “solo per i buoni”.

crittografia

Apple elimina Advanced Data Protection per il Regno Unito

La notizia dell’emendamento alla legge francese arriva quasi contestualmente all’annuncio di Apple di eliminare l’opzione Advanced Data Protection (ADP) per gli utenti del Regno Unito.

ADP utilizza la crittografia end-to-end per proteggere dati sensibili quali i backup dei messaggi, le note, le foto, i preferiti del browser, i dati del Wallet e molto altro, sincronizzandoli con iCloud. Introdotta nel 2022, la feature da adesso non è più disponibile per gli utenti che risiedono nel Regno Unito.

Stando a quanto rivelato da Apple, uno dei principali motivi dietro questa decisione sta nell’aumento di data breach contro gli utenti. iMessagi, FaceTime, iCloud Keychain e Health, insieme ad altre categorie di dati in cloud, rimarranno comunque crittografati; per il resto, l’opzione non sarà più disponibile.

Secondo quanto riportato dalla CNN, la scelta dipenderebbe piuttosto dall’ordine del governo britannico di accedere a materiale cifrato per questioni di sicurezza nazionale. Il governo avrebbe chiesto ad Apple di inserire una backdoor nei propri servizi; la compagnia, non volendo accettare la proposta, sarebbe stata quindi costretta a fare un passo indietro sulla sua offerta di crittografia, pur non dichiarandolo esplicitamente nel suo annuncio. “Non abbiamo mai creato una backdoor o una master key per nessuno dei nostri prodotti o servizi e non lo faremo mai” ha specificato Apple.

Ora il timore è che anche altri stati europei seguano l’esempio di Regno Unito e Francia e compromettano la privacy degli utenti, pur mossi da motivi di sicurezza. La risposta dei provider di servizi di comunicazione non è tardata ad arrivare: tra i tanti, Meredit Whittaker, CEO di Signal, sta valutando di interrompere l’erogazione del servizio in Svezia dopo che il governo del Paese ha annunciato di voler accedere alla cronologia dei messaggi di utenti sospetti.

Mentre la tensione tra governi europei e provider sale, la crittografia rischia di essere stravolta per sempre.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/28/brutto-momento-per-la-crittografia-in-europa-la-privacy-vacilla/?utm_source=rss&utm_medium=rss&utm_campaign=brutto-momento-per-la-crittografia-in-europa-la-privacy-vacilla


Cybersecurity e identità digitale: l’Europa accelera con eIDAS 2.0


L’identità digitale europea è a un punto di svolta. L’introduzione degli Implementing Acts di eIDAS 2.0, prevista per maggio 2025, porterà infatti cambiamenti significativi per cittadini e aziende.

L’obiettivo è rafforzare la sicurezza online e restituire agli utenti il controllo sui propri dati personali.

E si tratta di una trasformazione che arriva in un momento critico: secondo il report Clusit 2024, il 56% degli italiani teme il furto d’identità, mentre gli attacchi informatici sono aumentati del 79%.

Le novità degli Implementing Acts

L’Unione Europea spinge per un ecosistema digitale più sicuro e interoperabile tra i Paesi membri.

Il cuore di questa rivoluzione sarà l’EUDI Wallet, un portafoglio digitale che permetterà di conservare e condividere documenti ufficiali, come passaporto, patente, certificato di nascita e tessera elettorale.

Si tratta di un’evoluzione che mira a garantire maggiore controllo ai cittadini, limitando l’esposizione ai cyber attacchi e rafforzando la fiducia nei servizi digitali.

Il regolamento eIDAS 2.0 (electronic IDentification, Authentication and trust Services) introduce concetti chiave per la protezione dell’identità digitale.

Intesa (Kyndryl)

L’introduzione degli Implementing Acts di eIDAS 2.0 porterà grandi cambiamenti per cittadini e aziende.

Tra questi troviamo il Selective Disclosure, che consente agli utenti di decidere quali informazioni condividere coi fornitori di servizi, e lo Zero Knowledge Proof, che permette di autenticarsi senza rivelare dettagli sensibili.

Se per i cittadini il cambiamento promette più sicurezza e trasparenza, per le aziende si apre un capitolo complesso: l’adeguamento ai nuovi standard implicherà investimenti in tecnologia, certificazioni e formazione.

Gli Implementing Acts definiranno nel dettaglio le regole per l’adozione dell’EUDI Wallet e le imprese dovranno scegliere se assumere il ruolo di Verifier, limitandosi ad abilitare l’accesso ai propri servizi tramite il wallet, o di Issuer, diventando anche fornitori di attributi digitali validati per terzi.

Le sfide per le imprese: adeguarsi o restare indietro?

Secondo gli esperti, il passaggio agli standard di eIDAS 2.0 non sarà semplice ma rappresenta una tappa fondamentale per il futuro digitale dell’Europa.

Intesa (Kyndryl), tra i principali attori del settore e membro del Consorzio POTENTIAL, sottolinea l’importanza di un approccio proattivo.

“L’entrata in vigore degli Implementing Acts sarà un passaggio delicato e importante per tutta l’UE, in particolare per le imprese, che dovranno rivedere i propri sistemi di gestione”, spiega Simone Baldini, Head of Business Compliance di Intesa.

Che poi prosegue: “Perché l’ecosistema funzioni, è essenziale che tutti gli attori coinvolti diventino parte attiva del cambiamento, per promuovere privacy e sicurezza”.

Per adeguarsi, le aziende dovranno adottare soluzioni crittografiche avanzate, garantire l’integrità dei dati e ottenere certificazioni conformi alle nuove normative.

Chi fornirà soluzioni Wallet, in particolare, dovrà assicurare elevati standard di sicurezza e gestire in modo trasparente i rischi e le vulnerabilità.

La transizione verso il nuovo modello di identità digitale sarà allora una grande sfida nei prossimi mesi. Intesa (Kyndryl) offre supporto alle aziende nel percorso di adeguamento, attraverso consulenza, soluzioni tecnologiche e formazione.

E ricorda che per chi volesse approfondire gli scenari normativi e le opportunità legate agli Implementing Acts, il 27 febbraio si terrà un webinar gratuito.

L’identità digitale europea sta dunque cambiando e chi non si adeguerà, rischia di restare indietro in un mercato sempre più regolamentato e attento alla sicurezza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/28/cybersecurity-e-identita-digitale-leuropa-accelera-con-eidas-2-0/?utm_source=rss&utm_medium=rss&utm_campaign=cybersecurity-e-identita-digitale-leuropa-accelera-con-eidas-2-0


Legge 90/2024 – Novità e Criticità della normativa italiana sulla cybersicurezza

La recente normativa italiana in materia di sicurezza informatica, approvata con la Legge 90/2024 – “Disposizioni in materia di rafforzamento della cybersicurezza nazionale e di reati informatici”, rappresenta un’importante evoluzione nella strategia nazionale di protezione dei sistemi informatici e di contrasto al crimine digitale.

Il testo approvato dalla Camera il 15 maggio 2024 e dal Senato il 19 giugno 2024, si compone di 24 articoli introduce una serie di disposizioni volte a rafforzare la resilienza delle infrastrutture critiche, a disciplinare in maniera più stringente l’accesso ai dati sensibili e a inasprire le pene per i reati informatici.

Tuttavia, una lettura critica del provvedimento mostra come alcune scelte legislative possano risultare controverse, soprattutto se confrontate con il panorama normativo europeo e le strategie di cybersecurity dell’Unione Europea.

Nonostante alcune migliorie introdotte nel testo finale della Legge 90/2024, come una maggiore attenzione agli obblighi di segnalazione e un rafforzamento delle misure di sicurezza dei dati attraverso la crittografia (artt. 9 e 10), permangono diverse criticità. In particolare, l’introduzione di nuove ipotesi di reato e l’inasprimento delle pene sollevano dubbi sulla loro reale efficacia nel contrasto al crimine informatico.

Vincoli protezionistici e concorrenza internazionale

Uno degli aspetti centrali della legge è l’introduzione di criteri di premialità per le tecnologie di cybersicurezza sviluppate in Italia o in ambito europeo e NATO. Questa misura, pur mirando a garantire una maggiore sicurezza negli approvvigionamenti di tecnologie strategiche, solleva questioni di compatibilità con i principi di concorrenza e libero mercato sanciti dal diritto europeo. Se da un lato si rafforza l’autonomia tecnologica dell’Italia, dall’altro si corre il rischio di limitare la competitività, escludendo potenziali fornitori extra-UE che potrebbero offrire soluzioni innovative ed efficienti.

A livello europeo, la strategia per la sicurezza informatica si basa su un equilibrio tra protezionismo strategico e apertura al mercato globale, come dimostrato dall’approccio adottato nel Cybersecurity Act e nelle direttive NIS2, che pongono l’accento sulla certificazione dei prodotti senza introdurre vincoli di natura protezionistica.

Legge 90/2024 – Inasprimento delle pene per i reati informatici

Un altro punto rilevante della legge riguarda l’inasprimento delle pene per i reati informatici. Il codice penale viene modificato con un aumento delle sanzioni per l’accesso abusivo ai sistemi informatici e per i crimini legati all’estorsione digitale. Questo adeguamento normativo è giustificato dall’escalation delle minacce informatiche, che oggi non si limitano più a episodi di hacking isolati, ma coinvolgono organizzazioni criminali transnazionali.

Tuttavia, l’inasprimento delle pene non è sempre efficace come deterrente se non accompagnato da una robusta capacità di enforcement. In Europa, il rafforzamento della cooperazione tra Stati membri attraverso strumenti come l’EU Cybersecurity Strategy e la Joint Cyber Unit ha dimostrato che la prevenzione e la collaborazione internazionale sono strumenti più efficaci del solo aumento delle pene detentive.

Il ruolo rafforzato dell’ACN e le sue implicazioni

Un aspetto innovativo della normativa italiana è l’attribuzione di un ruolo più incisivo all’Agenzia per la Cybersicurezza Nazionale (ACN), che diventa l’interlocutore privilegiato per la gestione degli incidenti informatici e per la comunicazione con la Procura Nazionale Antimafia nei casi in cui attacchi cyber siano riconducibili a organizzazioni criminali. Tuttavia, l’ACN avrà anche il potere di assistere agli accertamenti tecnici irripetibili e partecipare agli incidenti probatori (art. 22 co. 4-bis.4), sollevando preoccupazioni circa l’indipendenza delle indagini giudiziarie.

Il comma 4-bis.4 dell’articolo 22 stabilisce che il pubblico ministero, quando procede ad accertamenti tecnici irripetibili in relazione ai delitti previsti, deve informare l’ACN, che potrà assistere al conferimento dell’incarico e partecipare agli accertamenti, anche nel contesto dell’incidente probatorio. Questa disposizione solleva interrogativi sulla separazione delle funzioni tra l’autorità giudiziaria e un’agenzia amministrativa che collabora anche con i servizi di intelligence. La questione è stata già evidenziata dall’Osservatorio “Scienza, processo e intelligenza artificiale“, che ha messo in guardia sui possibili rischi per la trasparenza delle procedure giudiziarie.

Estensione delle intercettazioni e questioni di privacy

Sul piano delle procedure investigative, la nuova legge estende l’uso delle intercettazioni per i reati informatici e introduce tempi più lunghi per le indagini preliminari nei casi di attacchi contro infrastrutture critiche. Questa scelta mira a fornire agli inquirenti strumenti adeguati per affrontare minacce complesse, ma potrebbe sollevare preoccupazioni in materia di tutela della privacy e dei diritti fondamentali.

Nell’ordinamento europeo, il Regolamento Generale sulla Protezione dei Dati (GDPR) stabilisce principi stringenti sulla raccolta e l’uso delle informazioni personali, e l’introduzione di intercettazioni estese potrebbe entrare in tensione con tali principi. Un equilibrio tra sicurezza e tutela dei diritti individuali è già stato oggetto di dibattito nell’ambito della proposta di regolamento e-Evidence, che disciplina la cooperazione giudiziaria in materia di acquisizione di prove digitali tra Stati membri.

Rafforzamento delle misure per la Pubblica Amministrazione e il settore privato

La Legge 90/2024 introduce specifici adempimenti per la Pubblica Amministrazione e per il settore privato, con particolare attenzione alla gestione degli incidenti informatici. In base all’articolo 1, le PA e le aziende operanti in settori critici sono tenute a notificare tempestivamente gli incidenti all’Agenzia per la Cybersicurezza Nazionale (ACN), con una prima segnalazione entro 24 ore e un rapporto finale entro 72 ore.

Tuttavia, la definizione dell’ambito di applicabilità non è del tutto chiara, con richiami a normative preesistenti che rendono complessa l’interpretazione. Inoltre, la normativa impone l’istituzione di una struttura dedicata alla sicurezza e la nomina di un referente per la cybersicurezza, sebbene non siano specificati requisiti stringenti di indipendenza per questa figura. Questo elemento potrebbe rappresentare un ostacolo per le realtà più piccole, che potrebbero incontrare difficoltà nell’implementare strutture adeguate senza risorse aggiuntive.

Conclusioni

Nel complesso, la Legge 90/2024 rappresenta un passo avanti significativo nella protezione della sicurezza informatica nazionale, introducendo strumenti di contrasto più incisivi e allineandosi alle tendenze europee di rafforzamento delle agenzie di cybersecurity. Tuttavia, il rafforzamento delle misure punitive e l’introduzione di vincoli protezionistici potrebbero rivelarsi controproducenti se non accompagnati da un efficace sistema di cooperazione internazionale e da una regolamentazione equilibrata che garantisca la tutela dei diritti digitali.

Il dibattito su queste tematiche è ancora aperto e sarà cruciale monitorare l’implementazione della normativa per comprendere se riuscirà a bilanciare efficacemente sicurezza nazionale, tutela della concorrenza e protezione dei diritti individuali.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/legge-90-2024-cybersicurezza/


DeepSeek: la nuova frontiera dell’intelligenza artificiale

In questo articolo, esploreremo come DeepSeek sta rivoluzionando la ricerca e la consultazione online, analizzando le sue caratteristiche principali, i benefici per gli utenti, ma anche i dubbi e le preoccupazioni emerse a riguardo. Inoltre, vedremo come questa può essere un’arma potente nelle mani dei marketer e dei professionisti del web per migliorare la visibilità online e raggiungere il loro pubblico attraverso vari formati, aumentando l’engagement e migliorando le conversioni.

Nel vasto oceano di informazioni presenti su Internet, trovare il contenuto giusto e adatto alle nostre esigenze, può essere una sfida notevole. Da sempre, la ricerca online è stata dominata da motori di ricerca tradizionali come Google, che hanno reso possibile scoprire risorse in base a parole chiave. Tuttavia, con l’evoluzione della tecnologia e la crescita esponenziale dei dati, emergono nuove soluzioni per affinare e migliorare l’esperienza di ricerca. Una di queste è DeepSeek, una piattaforma che sta rapidamente guadagnando attenzione per il suo approccio innovativo nella scoperta di contenuti.

Cos’è DeepSeek?

DeepSeek è un motore di ricerca, un chatbot avanzato progettato per ottimizzare l’esperienza di ricerca online utilizzando tecnologie di intelligenza artificiale (AI), machine learning e ricerca semantica. A differenza dei motori di ricerca tradizionali, che si basano principalmente su algoritmi che indicizzano e classificano le pagine web in base alle parole chiave, DeepSeek adotta un approccio più sofisticato, mirando a comprendere l’intento dell’utente e il contesto della ricerca.

È stato sviluppato da una startup cinese e che ha fatto parlare molto di sé a inizio 2025 a causa della sua capacità di generare contenuti ottimizzando al massimo le risorse hardware su cui si poggia la sua infrastruttura. Il suo modello di intelligenza artificiale a basso costo, ha fatto tribolare la Silicon Valley.

Fondata nel 2023 dal fondo d’investimento High-Flyer e sotto la guida di Liang Wenfeng, l’azienda si distingue per il suo approccio innovativo all’intelligenza artificiale. Seleziona giovani ricercatori provenienti dalle principali università cinesi e promuove una cultura inclusiva, attirando anche professionisti da settori che non sono strettamente legati all’informatica.

DeepSeek ha guadagnato attenzione grazie alla sua politica open source per modelli e algoritmi, che consente a chiunque di utilizzarli, modificarli e contribuire al miglioramento dell’intelligenza artificiale generativa. I suoi modelli DeepSeek-V2 e V3, lanciati nel 2024, sono stati riconosciuti per le loro prestazioni superiori rispetto ai concorrenti, nonché per la loro efficienza e il ridotto consumo di risorse.

Nel 2025 infatti, l’azienda ha lanciato il suo modello di punta, DeepSeek-R1, che si confronta con il suo competitor ChatGPT, di cui vedremo più avanti le differenze, in termini di prestazioni, ma a un costo molto più basso. Il suo sviluppo è infatti costato solo 6 milioni di dollari, una cifra ben inferiore ai 100 milioni necessari per realizzare GPT-4 di OpenAI.

Nonostante le difficoltà derivanti dalle sanzioni statunitensi contro la Cina, in particolare le restrizioni sui chip Nvidia, la nuova intelligenza artificiale ha ottenuto un notevole successo. Nel gennaio 2025, l’azienda ha lanciato anche la sua app ufficiale per dispositivi mobili, che ha rapidamente guadagnato popolarità, diventando l’app più scaricata sull’App Store negli Stati Uniti.

La piattaforma non solo cerca le parole chiave inserite dagli utenti, ma analizza anche il significato semantico dietro le query, restituendo risposte più pertinenti e accurate. Ciò la rende particolarmente utile per gli utenti che desiderano risposte più specifiche o per quelli che cercano informazioni su argomenti complessi e articolati.

Inoltre, può effettivamente essere integrato nella routine quotidiana, magari per svolgere parte del tuo lavoro oppure per gestire alcuni aspetti della tua vita personale.

Come funziona DeepSeek?

La caratteristica distintiva di DeepSeek è l’uso di tecniche avanzate di analisi semantica e linguistica. Mentre i motori di ricerca tradizionali si concentrano principalmente sulle parole chiave, DeepSeek cerca di comprendere il contesto e l’intento dietro la ricerca. Questo consente di offrire risultati più precisi, anche quando le query sono vaghe o complesse. La piattaforma è in grado di analizzare i contenuti testuali, identificare concetti e relazioni tra le informazioni, e restituire gli esiti più pertinenti.

Inoltre, DeepSeek offre funzionalità di ricerca multidimensionale, permettendo agli utenti di esplorare diversi tipi di contenuti, come articoli, video, immagini e risorse interattive, in modo fluido e integrato. La piattaforma può anche adattarsi ai bisogni specifici degli utenti, offrendo suggerimenti personalizzati e affinando progressivamente la ricerca in base ai comportamenti di navigazione.

Perché DeepSeek è molto interessante? Caratteristiche e vantaggi

Ogni giorno vengono pubblicati miliardi di nuovi contenuti su vari argomenti, che spaziano dalla scienza alla cultura, dalla politica all’intrattenimento. Con così tante informazioni a disposizione, emergono due sfide fondamentali per gli utenti di Internet:

  1. La difficoltà di individuare informazioni davvero rilevanti: La crescente quantità di contenuti rende difficile individuare ciò che è veramente utile e pertinente per le proprie esigenze.
  2. La qualità dei risultati di ricerca: I motori di ricerca tradizionali, pur essendo potenti, non riescono a rispondere adeguatamente a tutte le necessità degli utenti, specialmente quando si tratta di ricerche più complesse o ambigue. Questi motori si basano principalmente su algoritmi che si concentrano su parole chiave e link, ma non riescono sempre a capire l’intento sottostante alla ricerca.

DeepSeek è una piattaforma che risponde a queste sfide, grazie alla sua capacità di ottimizzare e semplificare la ricerca di informazioni pertinenti, rendendo l’accesso ai contenuti digitali più preciso, rapido ed efficiente. Ma cosa rende allora DeepSeek così importante in un panorama digitale così saturato?

  1. Tecnologia avanzata per una ricerca più intelligente

La ricerca online tradizionale si basa su algoritmi che esaminano il contenuto delle pagine web e lo classificano in base a fattori come la presenza di parole chiave, il numero di link e la struttura del sito. Sebbene questi sistemi siano efficaci, tendono a trascurare aspetti cruciali come il significato e il contesto della query di ricerca. DeepSeek, invece, utilizza un approccio basato sulla ricerca semantica, che va oltre la semplice ricerca per parole chiave.

Cos’è la ricerca semantica?

La ricerca semantica si concentra sul significato e sul contesto dietro le parole, anziché solo sulla corrispondenza tra le parole chiave. Questo significa che DeepSeek è in grado di comprendere la relazione tra concetti e di restituire risposte che riflettono meglio ciò che l’utente sta realmente cercando. Ad esempio, se un utente cerca “approccio sostenibile nella gestione delle risorse idriche”, DeepSeek non si limiterà a riportare gli esiti che menzionano solo queste parole, ma cercherà di capire l’intento dell’utente e di fornire contenuti che trattano argomenti come l’uso responsabile dell’acqua, la gestione delle risorse naturali e le politiche di sostenibilità.

In un mondo in cui le informazioni sono sovrabbondanti e a volte frammentarie, avere un motore di ricerca che comprenda non solo le parole usate, ma anche l’intento dell’utente, aiuta a ridurre il rumore e a focalizzarsi solo su ciò che conta. DeepSeek è quindi in grado di rispondere in modo più preciso e diretto alle richieste, risparmiando tempo e risorse a chi cerca risposte in un mare di contenuti spesso non rilevanti.

  1. Ricerca personalizzata per ogni utente

La personalizzazione è un altro punto di forza di DeepSeek. La piattaforma utilizza algoritmi di machine learning che apprendono dai comportamenti passati degli utenti e dai loro interessi per affinare continuamente i risultati delle ricerche. Questo approccio rende la ricerca su DeepSeek altamente personalizzata e adattata alle preferenze individuali.

Come funziona la personalizzazione?

Ogni volta che un utente interagisce con DeepSeek, il sistema raccoglie dati sui suoi comportamenti, come i termini di ricerca inseriti, i contenuti cliccati, il tempo trascorso su determinati records, persino le condivisioni e i commenti. Con queste informazioni, DeepSeek è in grado di anticipare le necessità future dell’utente, proponendo risposte più affini e pertinenti ad ogni nuova ricerca.

La personalizzazione non si limita a ripetere gli esiti delle ricerche precedenti. DeepSeek è in grado di offrire una ricerca dinamica, che cambia e si adatta in tempo reale alle necessità dell’utente. Se un ricercatore inizia a cercare articoli scientifici su un determinato tema, DeepSeek offrirà dei riscontri più accademici e tecnici, mentre se un professionista cerca soluzioni pratiche per un problema quotidiano, le risposte saranno più orientate verso guide e tutorial pratici.

La personalizzazione consente infatti di snellire il processo di ricerca, portando gli utenti a trovare ciò che cercano in tempi molto più brevi. Inoltre, aumenta l’accuratezza delle risposte, riducendo il numero di clic su contenuti irrilevanti e migliorando la soddisfazione complessiva dell’utente.

  1. Integrazione di vari tipi di contenuti

Oggi, gli utenti non cercano solo testi, ma vogliono accedere a una varietà di contenuti multimediali: video, immagini, podcast, infografiche e molto altro. DeepSeek è progettato per integrare diversi tipi di contenuti in un’unica ricerca, offrendo un’esperienza fluida e completa.

L’Importanza dei contenuti multimediali

Molti utenti preferiscono contenuti visivi o audiovisivi, soprattutto quando si tratta di imparare nuovi concetti o risolvere problemi pratici. DeepSeek, grazie alla sua capacità di analizzare e classificare anche contenuti non testuali, rende possibile una ricerca che ingloba tutti questi formati, non limitandosi a rispondere solo con articoli di testo.

Inoltre, l’integrazione di vari tipi di contenuti aiuta gli utenti a approfondire un argomento in modo più completo. Ad esempio, un utente che cerca “come imparare a suonare la chitarra” su DeepSeek non troverà solo articoli, ma anche video tutorial, immagini di accordi, e persino lezioni audio, creando un’esperienza di apprendimento ricca e interattiva.

La capacità di esplorare diverse forme di contenuto in un’unica ricerca migliora notevolmente la completa soddisfazione dell’utente, poiché consente di soddisfare diversi stili di apprendimento e preferenze.

  1. Strumento ideale per professionisti, ricercatori e studenti

DeepSeek non è solo una risorsa per il grande pubblico, ma si rivolge anche a professionisti, ricercatori e studenti, che hanno bisogno di informazioni accurate e di qualità in tempi rapidi.

  • Professionisti: Per chi lavora in settori complessi, come l’ingegneria, la medicina, la giurisprudenza o la tecnologia, DeepSeek offre una ricerca semantica che può aiutare a trovare contenuti altamente specializzati e tecnici, riducendo il tempo speso nella ricerca di risorse rilevanti.
  • Ricercatori: I ricercatori scientifici o accademici possono beneficiare della capacità di DeepSeek di cercare articoli, studi, paper e risorse da database specializzati. La ricerca semantica consente di trovare riferimenti pertinenti anche quando le query sono formulate in modo complesso o tecnico.
  • Studenti: Gli studenti possono approfittare della capacità di DeepSeek di sintetizzare e raccogliere informazioni da vari tipi di contenuti, fornendo loro una base di risorse completa per i loro studi, dalle lezioni online ai testi accademici, ai video esplicativi.

La capacità di DeepSeek di offrire risultati mirati per professionisti e studenti non solo migliora l’efficienza nella ricerca, ma contribuisce anche a raccogliere informazioni di qualità, cruciali per chi lavora in ambiti dove precisione e aggiornamenti tempestivi sono fondamentali. In particolare, l’integrazione di risorse multimediali permette una maggiore comprensione dei concetti, offrendo ai professionisti e agli studenti strumenti più potenti per apprendere e crescere nelle loro discipline.

DeepSeek vs ChatGPT: quale scegliere

DeepSeek e ChatGPT sono entrambi modelli di intelligenza artificiale progettati per comprendere e generare contenuti in linguaggio naturale, ma presentano alcune differenze chiave.

DeepSeek si distingue per la sua efficienza nell’utilizzo delle risorse hardware, grazie a modelli più compatti e modulari, ciascuno progettato per compiti specifici. Questo lo rende più veloce e accessibile in alcune applicazioni. D’altro canto, ChatGPT punta sulla versatilità e sulla scalabilità, impiegando modelli più complessi e di maggiore dimensione per affrontare una varietà più ampia di compiti con grande precisione.

Un’altra differenza importante tra i due modelli riguarda la censura. DeepSeek adotta misure rigorose per aderire ai requisiti del governo cinese, il che comporta la limitazione delle risposte su temi politicamente sensibili. Al contrario, ChatGPT, sviluppato da OpenAI, opera con minori restrizioni, offrendo risposte più libere e ampie su una vasta gamma di argomenti.

Inoltre, i modelli di business dei due sistemi sono differenti: DeepSeek segue un approccio open-source, permettendo a chiunque di modificare e utilizzare il software gratuitamente (senza necessità di abbonamenti, al momento in cui scrivo), un aspetto che ha avuto un impatto significativo sul mercato. ChatGPT, pur essendo sviluppato da OpenAI, utilizza un modello proprietario, con accesso limitato e la necessità di sottoscrivere un abbonamento (a partire da 20 dollari al mese) per ottenere l’accesso illimitato a tutte le funzionalità.

La scelta tra DeepSeek e ChatGPT dipende dunque dalle esigenze specifiche dell’utente: se si cerca efficienza e specializzazione per compiti specifici, DeepSeek potrebbe essere la scelta ideale; se invece si desidera una maggiore versatilità e accesso a informazioni più ampie, senza restrizioni, ChatGPT potrebbe essere il modello più adatto.

Dubbi e preoccupazioni riguardo il nuovo chatbot AI cinese

Se all’inizio, lo strumento ha attirato molta attenzione per le sue funzionalità innovative, successivamente sono emerse diverse preoccupazioni riguardanti la gestione dei dati personali degli utenti. L’Italia ha già deciso di bloccare il software di intelligenza artificiale, mentre negli Stati Uniti si sta valutando un divieto d’uso sui dispositivi governativi. Recentemente, anche la Corea del Sud ha deciso di vietarne l’uso nel Paese.

La Commissione per la protezione delle informazioni personali (PIPC) della Corea del Sud ha temporaneamente vietato il download dell’app mobile DeepSeek dagli app store del Paese, in attesa di una valutazione più approfondita sulle pratiche di trattamento dei dati da parte della società. Una prima analisi ha infatti rivelato che il software non è conforme alle leggi sulla privacy coreane e, finché non saranno apportate le necessarie modifiche, l’applicazione non sarà scaricabile.

È importante notare che questo divieto non influisce sugli utenti che hanno già scaricato l’app sul proprio smartphone, e la versione web del servizio rimane comunque accessibile. Tuttavia, le autorità coreane sconsigliano agli utenti di inserire dati personali o sensibili nel software, almeno per il momento.

La decisione si basa principalmente sulla politica di gestione dei dati di DeepSeek; infatti, dopo le indagini, è emerso che il software trasferisce i dati degli utenti sudcoreani a ByteDance, la società madre di TikTok, una pratica che è stata già oggetto di preoccupazione in diverse ricerche internazionali.

La società cinese ha affermato che i dati degli utenti vengono archiviati su server sicuri in Cina, ma diversi Paesi hanno sollevato dubbi sulla trasparenza di questa operazione. In seguito, il governo di Seul ha avviato un’indagine formale e richiesto chiarimenti sui metodi di raccolta e gestione dei dati.

In risposta, DeepSeek ha nominato un rappresentante in Corea del Sud e ha ammesso di non aver adeguatamente preso in considerazione le normative locali sulla protezione della privacy. Tuttavia, ha evidenziato che adattare l’app alle leggi sudcoreane richiederebbe un tempo significativo.

La sospensione di DeepSeek in Corea del Sud solleva quindi questioni più ampie riguardo alla gestione dei dati da parte delle applicazioni di intelligenza artificiale, soprattutto quelle sviluppate in Paesi con normative sulla privacy differenti.

Questo caso potrebbe spingere infatti altri governi a scrutinare più attentamente le pratiche di raccolta dei dati delle app AI e a introdurre regolamenti più severi per tutelare la privacy degli utenti.

Conclusioni

DeepSeek rappresenta una nuova era nella ricerca online, e nella attuale competizione sull’intelligenza artificiale, rispondendo alle sfide poste dal volume crescente di contenuti e dall’evoluzione delle tecnologie digitali. Con la sua capacità di interpretare il contesto e fornire risultati semantici più rilevanti, DeepSeek è destinato a diventare un punto di riferimento per chiunque voglia esplorare il web in modo più intelligente ed efficiente.

Tuttavia, alla luce di quanto affermato, appare fondamentale che le aziende di intelligenza artificiale, come DeepSeek, si adattino alle normative locali e garantiscano un trattamento dei dati conforme, per evitare rischi legati alla sicurezza e per proteggere la fiducia degli utenti. In un contesto sempre più interconnesso e globalizzato, la privacy deve essere una priorità per le tecnologie emergenti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/deepseek-ai/


Data Act ed effetti del CLOUD Act: sfide e vantaggi

Il Data Act, Regolamento (EU) 2023/2854, rappresenta una delle principali iniziative legislative dell’Unione Europea per regolamentare l’accesso, il trasferimento e la gestione dei dati non personali. Questa normativa si pone in un contesto globale complesso, caratterizzato dalla crescente interconnessione dei servizi cloud e dalle implicazioni legali del CLOUD Act statunitense. In questo articolo esploreremo quindi, le caratteristiche principali del Data Act, le sue implicazioni per il mercato europeo e il dibattito in corso sul conflitto tra le normative europee e statunitensi.

Caratteristiche e peculiarità del Data Act

  1. Regole per l’accesso e il trasferimento dei dati

Il Data Act pubblicato nella Gazzetta Ufficiale dell’Unione Europea il 22 dicembre 2023, applicabile a partire dal 12 settembre 2025, (efficacia differita) introduce un quadro normativo chiaro per garantire un accesso equo e trasparente ai dati generati da dispositivi connessi e applicazioni. L’obiettivo principale è favorire lo sviluppo di un mercato dei dati competitivo, incentivando una maggiore accessibilità, disponibilità e fruibilità dei dati come motore di innovazione tecnologica. I punti chiave includono: Accesso ai dati per terze parti e Protezione della privacy,

In questo contesto, le aziende saranno obbligate a condividere dati rilevanti con altre organizzazioni in caso di necessità, rispettando regole specifiche per evitare abusi, mentre viene promosso un utilizzo responsabile dei dati in armonia con il GDPR.

  1. Framework per il cloud switching

Una delle novità più significative riguarda la facilitazione del cloud switching, ovvero il passaggio o la migrazione da un fornitore di servizi cloud a un altro.

Questo aspetto è cruciale per ridurre il fenomeno del lock-in tecnologico, garantire una maggiore libertà di scelta per le aziende europee e incentivare la concorrenza tra i provider. Il lock-in tecnologico si verifica quando un’azienda diventa fortemente dipendente da un singolo fornitore di servizi, rendendo difficile o costoso migrare verso un altro.

Questo può accadere per diverse ragioni, come la compatibilità limitata nel trasferire soluzioni integrate con tecnologie proprietarie, i costi nascosti che alcuni fornitori potrebbero applicare attraverso politiche di spese elevate o clausole restrittive per l’uscita dal contratto, e l’utilizzo di tecnologie proprietarie non interoperabili.

Il Data Act mira a ridurre questi ostacoli, incentivando l’interoperabilità tra i fornitori cloud e aumentando la flessibilità tecnologica delle imprese, con particolare attenzione alle PMI, spesso più vulnerabili a queste dinamiche. La possibilità per le aziende di migrare facilmente tra i vari provider di servizi cloud stimola la concorrenza, traducendosi in offerte più competitive e spingendo i fornitori a migliorare la qualità dei loro servizi in termini di sicurezza, affidabilità e velocità.

  1. Gestione dei dati non personali

Il Data Act si focalizza prevalentemente sulla regolamentazione dei dati non personali, come quelli industriali, logistici o provenienti da IoT (Internet of Things) che non riguardano direttamente la sfera privata delle persone. Ad esempio, dati riguardanti la temperatura, la velocità o il rendimento di una macchina possono essere utilizzati per ottimizzare la produzione o prevedere guasti, migliorando così l’efficienza.

Ancora per esempio in ambito logistico, i dati non personali sono fondamentali per ottimizzare le catene di approvvigionamento, migliorare la gestione dei trasporti e ridurre i costi operativi. Questi dati possono comprendere informazioni sul movimento delle merci, le condizioni dei veicoli, i tempi di transito e le necessità di stoccaggio.

Dunque, il Data Act consente agli utenti di prodotti connessi (ad es. auto connesse, dispositivi medici e fitness, macchinari industriali o agricoli) e relativi servizi di accedere ai dati che co-creano utilizzando i prodotti connessi/servizi correlati. Questo approccio consente quindi di promuovere lo sviluppo di un mercato digitale più dinamico e innovativo.

  1. Interazione con e NIS2

Pur non sovrapponendosi al GDPR, il Data Act si integra con esso per garantire una gestione coerente dei dati personali e non personali. Inoltre, l’interazione con la direttiva NIS2 (Network and Information Systems Directive) rafforza le misure di sicurezza informatica, soprattutto per i servizi cloud critici.

La direttiva NIS2 (Network and Information Systems Directive) è un altro strumento normativo dell’UE che si concentra sulla sicurezza informatica e sull’integrazione di misure di protezione nei sistemi che gestiscono dati critici e infrastrutture digitali. Data Act e la NIS2 si intersecano per quanto riguarda i servizi cloud che trattano dati non personali. Molti dei servizi cloud che consentono la gestione e la condivisione dei dati industriali o IoT sono considerati servizi critici.

La NIS2 impone infatti agli operatori di questi servizi, di adottare misure di sicurezza robuste per prevenire incidenti informatici e per garantire che i dati siano protetti da attacchi e vulnerabilità. Ad esempio, se un’azienda decide di trasferire i suoi dati non personali da un fornitore di cloud a un altro, il Data Act facilita questa operazione, ma la NIS2 assicura che il trasferimento avvenga in modo sicuro, senza compromettere l’integrità dei dati.

Impatto del CLOUD Act americano sulle operazioni EU: dibattito e interrogativi

Il CLOUD Act (Clarifying Lawful Overseas Use of Data Act) è una legge statunitense che consente alle autorità americane di richiedere l’accesso ai dati archiviati presso fornitori cloud statunitensi, anche se questi dati si trovano in territorio europeo.

È stato introdotto principalmente per facilitare l’accesso delle forze dell’ordine statunitensi ai dati archiviati all’estero durante le indagini criminali.

Questo accesso diretto ai dati archiviati all’estero riguarda soprattutto le agenzie governative statunitensi come l’FBI, e può avvenire indipendentemente dalla giurisdizione del paese in cui i dati sono fisicamente localizzati. Inoltre, la legge favorisce la cooperazione internazionale, consentendo la creazione di accordi bilaterali tra gli Stati Uniti e altri paesi per regolare l’accesso ai dati, stabilendo regole precise per il trattamento delle informazioni e garantendo la cooperazione tra le forze dell’ordine, pur rispettando, almeno teoricamente, le normative locali sulla privacy.

Una delle questioni principali sollevate dal CLOUD Act riguarda la sovranità digitale, ossia la capacità di un paese di controllare i dati che si trovano sul proprio territorio. L’Europa, infatti, vede questo accesso alle informazioni come una minaccia alla propria sovranità, poiché le autorità statunitensi potrebbero accedere a dati sensibili archiviati in Europa senza il rispetto delle normative locali, come il GDPR.

Quest’ultimo impone che i dati personali dei cittadini europei siano trasferiti solo in paesi che garantiscono un livello di protezione adeguato, ma l’accesso ai dati da parte delle autorità statunitensi potrebbe violare questa disposizione. Le aziende che operano in Europa e utilizzano servizi cloud statunitensi potrebbero trovarsi in difficoltà: da un lato, devono conformarsi al GDPR per proteggere i dati personali, dall’altro potrebbero essere costrette a fornire i dati alle autorità americane, creando un conflitto tra le due normative.

Inoltre, il CLOUD Act ha generato numerose controversie legali, sia in Europa che negli Stati Uniti. Un esempio emblematico è il caso di Microsoft contro il governo degli Stati Uniti, in cui le autorità statunitensi avevano chiesto l’accesso a dati archiviati su un server situato in Irlanda. La Corte statunitense aveva inizialmente deciso che Microsoft dovesse consegnare i dati, ma l’azienda si è opposta, sostenendo che il governo degli Stati Uniti non potesse agire oltre i propri confini. Questo ha portato alla modifica della legge, con l’introduzione del CLOUD Act che consente espressamente alle autorità americane di accedere ai dati archiviati all’estero.

Questo scenario crea incertezze legali riguardo ai diritti degli utenti e alla sicurezza dei dati.

Il successo del diritto alla portabilità introdotto dal Data Act dipenderà allora, dalla capacità di conciliare l’aspetto commerciale della condivisione dei dati, finalizzato all’innovazione, con la protezione dei diritti fondamentali dei cittadini garantita dal GDPR. Inoltre, la Commissione europea mira a sensibilizzare gli utenti sul valore dei loro dati e sui vantaggi che potrebbero ottenere, come servizi migliori e/o più economici, attraverso la loro condivisione.

Per cercare di risolvere queste problematiche, potrebbe essere necessario sviluppare soluzioni diplomatiche e giuridiche tra Stati Uniti e Unione Europea, come la creazione di accordi bilaterali che stabiliscano regole chiare per la gestione dei dati quando sono soggetti sia al GDPR che al CLOUD Act.

Sfide e obiettivi trasversali

La gestione della cybersecurity e l’adeguamento delle infrastrutture pubbliche rappresentano considerazioni cruciali in un contesto in cui il Data Act e la protezione dei dati sono sempre più centrali. È essenziale sviluppare framework di certificazione armonizzati che stabiliscano standard comuni per la sicurezza dei dati, mentre le aziende dovranno investire nella formazione di competenze specialistiche in cybersecurity, per prepararsi a difendere i dati contro minacce sempre più sofisticate. Inoltre, garantirne la sicurezza lungo la supply chain digitale diventa fondamentale, così come integrare controlli di sicurezza nativi direttamente nelle piattaforme cloud, per proteggere le informazioni in ogni fase del processo.

Per le istituzioni pubbliche, sarà necessario un significativo adeguamento delle infrastrutture IT, con un focus sulla formazione di personale specializzato nella gestione dei dati. Le autorità pubbliche dovranno affrontare la sfida di rispettare una compliance multilivello, che implica l’adozione di regolamenti sia a livello nazionale che europeo, e promuovere una cooperazione efficace tra le autorità nazionali ed europee per implementare e monitorare il Data Act in modo efficiente. L’introduzione di sistemi di monitoraggio evoluti sarà necessaria per gestire la crescente quantità e complessità dei dati.

Le sfide future richiederanno quindi un continuo aggiornamento delle normative per stare al passo con l’evoluzione tecnologica, affrontando allo stesso tempo minacce emergenti che potrebbero mettere a rischio la sicurezza dei dati. Inoltre, l’UE dovrà puntare sullo sviluppo di capacità autonome per ridurre la dipendenza da attori esterni, equilibrando la necessità di innovazione con quella di sicurezza. La cooperazione internazionale diventerà sempre più determinante per gestire le sfide legate ai dati, garantendo un approccio globale nella difesa e nella regolamentazione del cyberspazio.

Conclusioni

Il Data Act è da ritenersi un potente propulsore per l’innovazione, creerà sicuramente nuove opportunità nel campo della Data economy, grazie alla rimozione delle barriere e all’introduzione di norme per garantire l’interoperabilità dei dati tra diversi settori economici. Tuttavia, comporterà anche l’introduzione di nuovi obblighi e maggiori rischi per gli operatori economici.

L’obiettivo principale per il futuro digitale dell’Europa consisterà allora, nel bilanciare la sovranità digitale con la necessità di interoperabilità globale, garantendo al contempo sicurezza e innovazione. Le aziende, le istituzioni e gli operatori del settore dovranno quindi collaborare attivamente per affrontare le sfide emergenti e cogliere le opportunità offerte dal nuovo quadro normativo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-act-e-cloud-act/


Il Data Governance Act in Italia

Il Data Governance Act in Italia è un quadro normativo progettato per migliorare la gestione e la condivisione dei dati tra le amministrazioni pubbliche e i cittadini, promuovendo l’accesso ai servizi e agli strumenti digitali. Istituito nell’ambito di un più ampio sforzo dell’Unione Europea per armonizzare le normative sui dati, l’atto mira a migliorare il processo decisionale basato sui dati all’interno della pubblica amministrazione, aumentando così l’efficienza e l’efficacia dei servizi pubblici. Questa iniziativa facilita la raccolta, l’analisi e la visualizzazione di dati provenienti da fonti diverse, permettendo ai comuni di adottare pratiche standardizzate per la governance e la comparazione dei dati, in linea con gli Obiettivi di Sviluppo Sostenibile delle Nazioni Unite (Sustainable Development Goals, UN-SDGs).

Uno dei principi fondamentali del Data Governance Act è la promozione della collaborazione tra le diverse entità pubbliche, elemento essenziale per garantire un approccio coerente alla gestione dei dati. L’atto incoraggia la creazione di intermediari fiduciari per la gestione etica della condivisione dei dati, assicurando al contempo la conformità alle rigorose normative sulla protezione dei dati e sulla privacy, come il General Data Protection Regulation (GDPR).

Inoltre, il provvedimento sottolinea l’importanza di strumenti per il monitoraggio in tempo reale dei dati, che consentono risposte tempestive alle sfide emergenti e migliorano la qualità dei servizi nella pubblica amministrazione.

Nonostante i suoi obiettivi ambiziosi, il Data Governance Act ha suscitato polemiche riguardo al suo potenziale impatto sull’innovazione, in particolare nel settore tecnologico. I critici sostengono che le rigide normative possano ostacolare la crescita delle tecnologie emergenti, come l’intelligenza artificiale, a causa delle complessità legate alla conformità e ai possibili divieti preventivi.

Inoltre, le implicazioni dell’atto per i diritti e le libertà individuali, così come il suo approccio all’equilibrio tra segreti industriali e condivisione dei dati, hanno sollevato preoccupazioni significative tra gli stakeholder in merito alla privacy e alle pratiche concorrenziali nell’economia digitale.

Mentre l’Italia procede con l’attuazione del Data Governance Act, gli stakeholder monitorano attentamente le sue disposizioni, la cui entrata in vigore è prevista per settembre 2025. Questo scenario normativo in continua evoluzione presenta sia opportunità che sfide, richiedendo alle imprese e alle amministrazioni pubbliche di adattarsi per garantire un’efficace conformità, promuovendo al contempo l’innovazione e soluzioni basate sui dati per il beneficio economico e sociale.

Il Data Governance Act in Italia: la rivoluzione digitale guidata dall’AgID

La recente pubblicazione del Decreto Legislativo 144/2024 segna un momento decisivo nell’implementazione del Data Governance Act (DGA) in Italia, delineando un nuovo capitolo nella gestione dei dati digitali. Il decreto, che entrerà in vigore il 25 ottobre 2024, rappresenta un passo fondamentale nell’adeguamento della normativa nazionale al Regolamento UE 2022/868, introducendo innovazioni significative nella governance dei dati.

L’Agenzia per l’Italia Digitale (AgID) emerge come protagonista principale di questa trasformazione, assumendo molteplici responsabilità chiave. Il decreto la designa come autorità competente per la supervisione dei servizi di intermediazione dei dati e per la registrazione delle organizzazioni dedite all’altruismo dei dati. Questa scelta strategica pone l’AgID al centro dell’ecosistema digitale italiano, con il compito di coordinare e monitorare le attività di condivisione dei dati in modo imparziale e trasparente.

Un aspetto innovativo del decreto riguarda la creazione di una rete di cooperazione tra le autorità competenti. L’AgID è chiamata a collaborare strettamente con l’Agenzia per la Cybersicurezza Nazionale, l’Autorità Garante della Concorrenza e del Mercato e il Garante per la Protezione dei Dati Personali. Questa sinergia istituzionale, formalizzata attraverso accordi di collaborazione non onerosi, mira a garantire un’implementazione efficace e coordinata del DGA.

Il decreto introduce un robusto sistema sanzionatorio, conferendo all’AgID il potere di imporre sanzioni amministrative significative. Le violazioni possono comportare multe da 10.000 a 100.000 euro, o fino al 6% del fatturato mondiale annuo per le imprese. Questo regime sanzionatorio riflette l’importanza attribuita alla corretta implementazione del DGA e alla tutela dei diritti digitali.

L’entrata in vigore del decreto aprirà nuove opportunità per l’innovazione digitale in Italia. La struttura implementativa creata permetterà di facilitare la condivisione dei dati mantenendo elevati standard di sicurezza e trasparenza. Il ruolo dell’AgID come sportello unico semplifica l’accesso alle informazioni e ai servizi, creando un punto di riferimento centrale per cittadini e imprese.

L’implementazione di queste nuove disposizioni rappresenta una sfida significativa ma anche un’opportunità unica per posizionare l’Italia all’avanguardia nella governance dei dati a livello europeo. Il successo di questa iniziativa dipenderà dalla capacità dell’AgID di coordinare efficacemente le diverse parti interessate e di promuovere una cultura della condivisione responsabile dei dati.

Questo nuovo assetto normativo e organizzativo promette di trasformare radicalmente il panorama digitale italiano, creando un ambiente più favorevole all’innovazione e alla collaborazione nel rispetto dei diritti fondamentali e della sicurezza dei dati.

Panoramica

Il Data Governance Act in Italia stabilisce un quadro normativo per la gestione e la condivisione dei dati tra le amministrazioni pubbliche e i cittadini, facilitando l’accesso ai servizi e agli strumenti digitali. L’obiettivo dell’atto è migliorare il processo decisionale basato sui dati, aumentando l’efficacia e l’efficienza dei servizi della pubblica amministrazione. Il provvedimento supporta la raccolta, l’analisi e la visualizzazione di dati provenienti da più fonti, permettendo ai comuni di adottare un approccio standardizzato per la comparazione e la governance dei dati.

Principi chiave

L’atto delinea i principi fondamentali per la progettazione, l’implementazione e la gestione dei servizi digitali. Sottolinea l’importanza della collaborazione tra le varie entità pubbliche per promuovere una comprensione e un’applicazione condivisa della governance dei dati. Grazie all’utilizzo di un archivio comune per la raccolta dei dati, i comuni possono analizzare meglio i fenomeni in diversi ambiti, supportando così vari obiettivi politici in linea con gli Obiettivi di Sviluppo Sostenibile delle Nazioni Unite (UN-SDGs).

Vantaggi del Data Governance Act

Uno dei principali vantaggi del Data Governance Act è l’opportunità di consolidare dati provenienti da diverse fonti in una visione unificata. Questa integrazione consente di ottenere informazioni approfondite su fenomeni sociali ed economici, facilitando la formulazione e l’attuazione di politiche più efficaci. Ad esempio, la combinazione di dati sugli incidenti urbani con informazioni demografiche e ambientali permette di comprendere meglio le problematiche legate alla sicurezza pubblica e alla pianificazione urbana.

Inoltre, l’atto promuove l’adozione di strumenti per il monitoraggio in tempo reale dei dati, garantendo che le amministrazioni pubbliche possano rispondere tempestivamente alle sfide emergenti e mantenere elevati standard di qualità nei servizi. Questi strumenti funzionano in modo simile ai data dashboard, fornendo informazioni rilevanti per la governance e la manutenzione delle infrastrutture digitali.

Protezione dei dati e conformità

In linea con le disposizioni dell’atto, sono previste rigide normative sulla protezione dei dati e sulla privacy. La gestione dei dati personali è regolata da definizioni e requisiti specifici che garantiscono il rispetto dei diritti degli individui e la gestione efficace delle violazioni dei dati. Termini chiave come “dati personali”, “trattamento” e “interessato” sono chiaramente definiti per guidare l’attuazione delle misure di governance dei dati in conformità con gli standard legali.

L’atto distingue inoltre tra diverse tipologie di trattamento dei dati, inclusi i cookie tecnici e i cookie di profilazione, e stabilisce le condizioni per il trattamento di categorie particolari di dati personali, garantendo trasparenza e responsabilità nelle pratiche di gestione dei dati.

Contesto legislativo

Il Data Governance Act (DGA) in Italia fa parte di un più ampio sforzo legislativo dell’Unione Europea volto ad armonizzare le normative sulla protezione dei dati tra gli Stati membri, facilitando la creazione di un mercato digitale coeso. Questa iniziativa si allinea agli obiettivi del General Data Protection Regulation (GDPR), che mira a migliorare la circolazione dei dati garantendo al contempo una solida protezione delle informazioni personali.

Disposizioni chiave

Il DGA impone alle piattaforme di condivisione video soggette alla giurisdizione italiana l’obbligo di incorporare elementi identificabili, come l’acronimo “AI”, nei propri contenuti per proteggere il pubblico da potenziali disinformazioni e deepfake. Questa misura riflette l’attenzione del governo italiano nella tutela dei cittadini in un panorama digitale sempre più complesso. Inoltre, il mancato rispetto di tali disposizioni comporta sanzioni amministrative che variano da €10.329 a €258.228.

Il DGA enfatizza, inoltre, la necessità di regimi chiari di etichettatura e registrazione per favorire la fiducia e migliorare il riutilizzo dei dati, affrontando le preoccupazioni relative all’efficacia dei quadri normativi esistenti. Tuttavia, l’interazione tra il DGA e altre normative, come il futuro Regolamento ePrivacy, ha sollevato interrogativi tra i co-legislatori in merito ai possibili oneri burocratici e sovrapposizioni normative.

Attuazione e supervisione

Per garantire un’implementazione efficace del DGA, vengono condotte varie attività di supervisione e supporto, tra cui consultazioni pubbliche e relazioni annuali sull’applicazione della normativa sulla privacy presentate al Parlamento e al Governo. Inoltre, il DGA si allinea con leggi nazionali come la Legge n. 205/2021, che impone restrizioni all’uso delle tecnologie di riconoscimento facciale negli spazi pubblici, affrontando così importanti questioni legate alla privacy nel trattamento dei dati biometrici.

Prospettive future

A partire dai primi mesi del 2024, gli stakeholder stanno attivamente cercando chiarimenti sull’attuazione del DGA, con la maggior parte delle disposizioni destinate a entrare in vigore il 12 settembre 2025. Il panorama legislativo è in continua evoluzione e le valutazioni in corso della Commissione Europea influenzeranno l’approvazione finale e l’applicazione pratica del DGA. Ciò rende fondamentale per aziende e cittadini adattarsi di conseguenza.

Il DGA non solo rappresenta un significativo passo avanti nella governance dei dati, ma dimostra anche l’impegno dell’Italia nell’integrare soluzioni innovative per affrontare sia le sfide digitali che quelle ambientali.

Disposizioni principali

Il Data Governance Act in Italia stabilisce un quadro normativo volto a facilitare la condivisione dei dati tra diversi settori, sottolineando la necessità di fiducia e neutralità nei servizi di intermediazione dei dati. Questa misura legislativa mira a rafforzare la cooperazione tra enti pubblici e privati nell’accesso e nell’utilizzo dei dati, contribuendo alla creazione di un’economia dei dati più efficiente.

Quadro per la condivisione dei dati

L’atto definisce linee guida chiare per la condivisione dei dati del settore pubblico, con l’obiettivo di migliorarne l’usabilità proteggendo al contempo le informazioni sensibili. Impone la creazione di intermediari fiduciari dei dati, i quali svolgono un ruolo chiave nella supervisione della condivisione etica e del riutilizzo dei dati.

Questi intermediari devono garantire il rispetto delle normative vigenti sulla protezione dei dati e facilitare la collaborazione tra fornitori e utilizzatori dei dati, promuovendo trasparenza ed equità nell’ecosistema digitale.

Governance dei servizi di intermediazione dei dati

Uno degli aspetti fondamentali dell’atto è l’istituzione di un quadro normativo per la regolamentazione dei servizi di intermediazione dei dati. Questi servizi devono operare in modo neutrale, rafforzando la fiducia nelle pratiche di condivisione dei dati.

Le disposizioni includono requisiti per l’interoperabilità e la standardizzazione dei dati, garantendo che le informazioni possano essere condivise e comprese tra diverse piattaforme e settori.

Diritti e responsabilità

Il Data Governance Act definisce i diritti degli individui e delle organizzazioni in merito all’uso dei dati generati dai dispositivi e servizi IoT. Consente agli utenti di condividere direttamente i propri dati con terze parti, promuovendo così un maggiore controllo da parte degli utenti nel panorama digitale.

Inoltre, l’atto disciplina gli obblighi dei detentori di dati, inclusa la necessità di fornire una compensazione equa quando i dati vengono condivisi con le imprese, garantendo che i costi associati alla diffusione e all’archiviazione dei dati siano coperti.

Conformità e supervisione

La conformità al Data Governance Act è essenziale per tutti gli stakeholder coinvolti nella condivisione dei dati. L’atto conferisce alle autorità di regolamentazione, inclusa l’Autorità Garante per la Protezione dei Dati Personali (Garante Privacy), il potere di supervisionare e applicare le disposizioni, assicurando che le pratiche di condivisione dei dati siano conformi alle normative nazionali ed europee sulla protezione dei dati.

Attraverso questi meccanismi, il Data Governance Act mira a creare un’economia dei dati più inclusiva ed efficiente in Italia, contribuendo all’innovazione e al miglioramento dei servizi pubblici.

Implementazione

Formazione ed educazione

L’attuazione efficace del Data Governance Act richiede un’ampia formazione ed educazione per i dipendenti di diverse organizzazioni. Ciò include workshop incentrati sulla conformità, sull’etica dei dati e sulle migliori pratiche di sicurezza, al fine di garantire che i lavoratori comprendano le implicazioni dell’atto per i loro ruoli e responsabilità.

Programmi di formazione regolari sono essenziali per mantenere il personale aggiornato sui cambiamenti normativi in corso e sull’importanza della conformità nelle operazioni quotidiane.

Sviluppo dei sistemi e condivisione dei dati

Le organizzazioni sono incoraggiate a sviluppare sistemi avanzati per la condivisione dei dati, come Application Programming Interfaces (API) e piattaforme di condivisione sicura, per garantire un accesso fluido ai dati da parte di utenti e partner.

Questa infrastruttura deve essere progettata con interfacce intuitive per semplificare la gestione e l’accesso ai dati. Inoltre, le organizzazioni devono aggiornare i propri contratti e quadri giuridici per allinearli ai principi di equità delineati nel Data Act, assicurando che tutti gli accordi di condivisione dei dati rispettino i requisiti normativi.

Quadro di governance dei dati

L’istituzione di un solido quadro di governance dei dati è un aspetto fondamentale per l’attuazione del Data Governance Act. Ciò include la definizione dei diritti degli utenti sui dati, consentendo agli individui di ottenere accesso e controllo sui dati generati dai dispositivi connessi.

Le imprese sono obbligate a condividere i dati secondo condizioni eque, prevenendo così che le grandi organizzazioni traggano vantaggi a scapito delle piccole imprese. Inoltre, l’atto prevede disposizioni che consentono alle autorità pubbliche di accedere ai dati detenuti da soggetti privati in situazioni di emergenza, rafforzando così l’interesse pubblico.

Monitoraggio della conformità

Audit regolari e il monitoraggio della conformità sono essenziali per garantire l’adesione al Data Governance Act. Le organizzazioni dovrebbero istituire team dedicati alla supervisione degli sforzi di conformità e al costante aggiornamento sulle evoluzioni normative.

Svolgere audit periodici consente alle organizzazioni di individuare eventuali lacune nelle pratiche di gestione dei dati e di adottare misure correttive in modo proattivo.

Collaborazione e coinvolgimento degli stakeholder

La collaborazione con gli stakeholder del settore e i responsabili politici è fondamentale per un’implementazione efficace. Si raccomanda alle organizzazioni di interagire con associazioni di settore per scambiare migliori pratiche e contribuire allo sviluppo di linee guida per l’attuazione.

Le consultazioni pubbliche hanno svolto un ruolo significativo nel raccogliere opinioni e suggerimenti da vari stakeholder per orientare l’adozione delle direttive di attuazione.

Adattamento futuro

Considerato il rapido progresso tecnologico, la strategia di implementazione del Data Governance Act verrà rivista e aggiornata annualmente, con il primo aggiornamento previsto per settembre 2024. Questo approccio iterativo mira a fornire alle amministrazioni pubbliche e alle organizzazioni gli strumenti e le conoscenze necessarie per adattarsi al panorama digitale in continua evoluzione.

Promuovendo una cultura della conformità e dell’innovazione, il Data Governance Act non solo mira a migliorare le pratiche di gestione dei dati, ma intende anche stimolare la crescita tecnologica e consentire agli utenti di avere un maggiore controllo sui propri dati.

Impatto

Implicazioni economiche

Il passaggio a un’economia basata sui dati è destinato ad avere un impatto significativo sia a livello sociale che economico. Promuovendo la predisposizione a prendere decisioni basate sui dati, il Data Governance Act (DGA) contribuisce a migliorare l’efficacia e l’efficienza economica in vari ambiti.

Le imprese, grandi e piccole, possono beneficiare della riduzione dei costi legati all’acquisizione, all’integrazione e all’elaborazione dei dati, oltre a una diminuzione delle barriere all’ingresso nei mercati. Questo ambiente favorisce lo sviluppo di nuovi prodotti e servizi basati sui dati, accelerando i tempi di commercializzazione di queste innovazioni.

Vantaggi della condivisione dei dati

Il Data Governance Act mira a migliorare la condivisione dei dati tra diversi settori e Paesi dell’Unione Europea, sfruttando così il potenziale dei dati a vantaggio sia dei cittadini europei che delle imprese.

Una gestione e condivisione efficace dei dati è prevista per facilitare lo sviluppo di prodotti e servizi innovativi, migliorare l’efficienza e la sostenibilità di numerosi settori economici e svolgere un ruolo cruciale nell’addestramento dei sistemi di intelligenza artificiale. La disponibilità di dati permetterà inoltre alle amministrazioni pubbliche di elaborare politiche più efficaci, favorendo una governance più trasparente e servizi pubblici migliorati.

Sfide legali e normative

L’entrata in vigore del DGA comporta anche una serie di complessità e sfide, in particolare per quanto riguarda la conformità e l’interpretazione delle sue disposizioni.

Gli stakeholder devono affrontare questioni legate alla portabilità dei dati, alla sicurezza e a un modello di applicazione decentralizzato che potrebbe portare a incoerenze tra gli Stati membri. L’efficacia del Data Governance Act nel promuovere un’economia digitale competitiva dipenderà dalla capacità di risolvere queste problematiche e dall’adattabilità delle imprese al nuovo contesto normativo.

Impatto ambientale e sociale

Oltre ai benefici economici, il Data Governance Act avrà un ruolo chiave nell’affrontare le sfide ambientali attraverso soluzioni innovative basate sui dati.

L’impegno dell’Unione Europea per promuovere la transizione digitale e quella ecologica sottolinea l’importanza di quadri normativi che massimizzino il potenziale trasversale dei dati tra i vari settori. Cresce l’attenzione su come la governance dei dati possa facilitare i progressi in queste aree, evidenziando la necessità di ulteriori ricerche e sviluppi normativi che colleghino la gestione dei dati alla sostenibilità ambientale.

Considerazioni sulla protezione dei dati e sulla privacy

L’attuazione del Data Governance Act deve necessariamente tenere conto delle implicazioni relative alla protezione dei dati e alla privacy, in conformità con normative come il General Data Protection Regulation (GDPR).

Il trasferimento di dati personali, come previsto dal GDPR, deve rispettare decisioni di adeguatezza, garanzie appropriate o deroghe pertinenti. Man mano che le imprese navigano all’interno di questi quadri giuridici, la capacità di garantire la conformità normativa senza ostacolare l’innovazione sarà un fattore determinante per il successo del DGA e il suo impatto sull’economia digitale in Italia e nell’intera Unione Europea.

Casi studio e storie di successo

Panoramica sulle iniziative di governance dei dati

Il Data Governance Act in Italia ha catalizzato diverse iniziative volte a migliorare la gestione dei dati in vari settori, potenziando la capacità di prendere decisioni basate sui dati. Queste iniziative hanno prodotto risultati promettenti nei comuni, nell’industria e nel settore sanitario, dimostrando il potenziale dell’atto nel migliorare l’efficienza, la trasparenza e l’erogazione dei servizi pubblici.

Comune di Parma: un caso di maturità digitale

Uno degli esempi più significativi di implementazione efficace della governance dei dati è il Comune di Parma. Il comune ha raggiunto un livello complessivo di maturità digitale pari al 75%, con punteggi elevati in Digital Business Strategy (93%) e Digitalizzazione Human-Centric (93%). Tuttavia, ambiti come Gestione dei Dati e Sicurezza (53%) e Interoperabilità (56%) hanno evidenziato margini di miglioramento.

L’iniziativa ha impiegato una soluzione software che ha unificato i dati di diversi settori, consentendo analisi approfondite allineate agli Obiettivi di Sviluppo Sostenibile delle Nazioni Unite (UN-SDGs). Questo approccio integrato alla governance dei dati dimostra come i comuni possano sfruttare i dati per raggiungere obiettivi politici più ampi.

Impatto sulla sanità pubblica e sull’occupazione

Il Data Governance Act ha avuto un impatto significativo anche nei settori della sanità pubblica e dell’occupazione. Un esempio rilevante è la Legge 193/2023, che ha introdotto in Italia il diritto all’oblio per i sopravvissuti al cancro.

Questa normativa vieta a banche, compagnie assicurative e datori di lavoro di richiedere informazioni su malattie oncologiche da cui una persona è guarita, promuovendo così la non discriminazione e tutelando i diritti degli individui che si stanno riprendendo da gravi patologie. La legge mira a favorire un mercato del lavoro più inclusivo, in linea con i principi di protezione dei dati e governance etica.

Miglioramenti nella cybersecurity e nell’utilizzo dei big data

Le strategie di governance dei dati hanno stimolato un aumento degli investimenti nella sicurezza informatica in diversi settori. Il settore bancario è in prima linea per quanto riguarda la spesa in cybersecurity, seguito da industrie che stanno sempre più riconoscendo l’importanza della protezione dei dati come parte integrante delle loro strategie operative.

Inoltre, settori come la sanità e il retail hanno adottato tecnologie big data per migliorare l’esperienza del cliente e ottimizzare le operazioni. Questi sviluppi dimostrano l’effetto trasformativo di una governance efficace dei dati nel rafforzare la sicurezza e l’efficienza operativa nei settori critici.

Legislazione correlata

Quadro normativo sulla protezione dei dati

Il panorama normativo italiano sulla protezione dei dati è principalmente definito dal General Data Protection Regulation (GDPR), armonizzato con le leggi nazionali attraverso il Decreto Legislativo 101/2018. Questo decreto ha modificato diverse disposizioni del precedente Decreto Legislativo 196/2003, noto come Codice della Privacy, introducendo misure transitorie per facilitare la conformità ai requisiti del GDPR.

Il GDPR non solo disciplina il trattamento dei dati personali all’interno dell’UE, ma si applica anche extraterritorialmente alle organizzazioni al di fuori dell’Unione che trattano dati di individui situati al suo interno.

Normative sul trattamento dei dati

Il Data Governance Act Europeo, entrato in vigore nel settembre 2023, ha l’obiettivo di migliorare la condivisione dei dati tra enti privati e istituzioni pubbliche in Italia. Questa legislazione fa parte di una più ampia iniziativa per creare un Mercato Unico Digitale e supporta l’istituzione di Spazi Europei Comuni dei Dati in vari settori.

L’atto sottolinea l’importanza della fiducia nella condivisione dei dati e stabilisce obblighi per gli stakeholder affinché rendano disponibili i dati, prevedendo sanzioni per la mancata conformità. Inoltre, l’Italia ha introdotto normative specifiche per il trattamento dei dati a fini di giustizia penale, come stabilito dalla Direttiva UE 2016/680 e dal Decreto Legislativo n. 51/2018. Queste normative impongono che la raccolta di dati da parte delle autorità richieda generalmente un’approvazione giudiziaria, garantendo il rispetto dei principi di protezione dei dati personali.

Tutela dei whistleblower e dati biometrici

Recenti aggiornamenti legislativi, come il Decreto Legislativo n. 2023/24, hanno allineato le normative nazionali sul whistleblowing alla Direttiva UE 2019/1937, introducendo protezioni uniformi nei diversi settori. Il decreto pone particolare attenzione al rispetto dei principi del GDPR, inclusi la privacy by design e la riservatezza dei segnalanti.

Inoltre, la Legge n. 205/2021 ha vietato l’uso della tecnologia di riconoscimento facciale da parte delle autorità pubbliche fino alla fine del 2023, evidenziando l’approccio prudente dell’Italia verso il trattamento dei dati biometrici.

Critiche e controversie

Impatto sull’innovazione

Il Data Governance Act in Italia ha suscitato un ampio dibattito tra gli stakeholder, in particolare per le sue implicazioni sull’innovazione, la privacy e la conformità normativa.

I critici sostengono che regolamentazioni stringenti, come quelle imposte dal DGA, possano soffocare l’innovazione, specialmente nel campo dell’intelligenza artificiale (AI). Il rapido declino di aziende AI come DeepSeek in Italia esemplifica una tendenza crescente in cui i regolatori agiscono preventivamente imponendo divieti o restrizioni senza comprendere appieno il panorama tecnologico. Questo approccio può generare un effetto dissuasivo, inducendo le startup a esitare nell’entrare nel mercato per timore di restrizioni improvvise, ostacolando così lo sviluppo tecnologico e la concorrenza nel settore.

Preoccupazioni sulla protezione dei dati

Dal punto di vista della protezione dei dati, emergono timori legati ai rischi per i diritti e le libertà individuali. I critici sottolineano che il trattamento dei dati personali può portare a discriminazione, furti d’identità, perdite finanziarie e danni alla reputazione.

La complessità della conformità al GDPR e le specificità locali del DGA complicano ulteriormente la gestione per le organizzazioni, specialmente per quelle operanti a livello transfrontaliero. Questa complessità può rappresentare un ostacolo alla gestione efficace dei dati e alla conformità, minando gli obiettivi stessi della normativa.

Quadro normativo per l’intelligenza artificiale

L’emergente quadro normativo per la regolamentazione degli strumenti di intelligenza artificiale solleva ulteriori interrogativi.

Sebbene l’Unione Europea abbia proposto l’AI Act per stabilire regole sullo sviluppo e l’uso dell’intelligenza artificiale, permangono dubbi sulla sua capacità di affrontare efficacemente le sfide poste dalle tecnologie dirompenti. I critici sostengono che l’atto potrebbe non riuscire a bilanciare adeguatamente la necessità di regolamentazione con il bisogno di stimolare l’innovazione nell’AI.

Inoltre, la bozza della normativa italiana sull’AI è stata descritta come più restrittiva rispetto alla sua controparte europea, imponendo ulteriori oneri di conformità sia alle aziende locali che a quelle estere.

Consapevolezza pubblica e coinvolgimento

Un altro punto di discussione riguarda il ruolo delle consultazioni pubbliche e il coinvolgimento dei cittadini nel processo legislativo.

Alcuni sostengono che, sebbene la normativa incoraggi la partecipazione, i risultati delle consultazioni pubbliche abbiano un impatto limitato sulle decisioni finali. Questa percezione di disconnessione può generare frustrazione tra gli stakeholder, i quali ritengono che le loro opinioni non siano adeguatamente rappresentate nella definizione delle politiche di governance dei dati.

Segreti industriali e condivisione dei dati

L’intersezione tra il diritto di accesso ai dati e la tutela dei segreti industriali è un altro aspetto controverso.

Le disposizioni del Data Act potrebbero privare i detentori dei dati della possibilità di invocare i segreti industriali come difesa contro le richieste di accesso ai dati, sollevando preoccupazioni circa l’esposizione di informazioni sensibili delle imprese. I critici temono che ciò possa scoraggiare le organizzazioni dalla condivisione dei dati, ostacolando la collaborazione necessaria per l’innovazione e la crescita.

Fonti:

  • https://www.trade.gov/country-commercial-guides/italy-digital-economy
  • https://european-digital-innovation-hubs.ec.europa.eu/knowledge-hub/success-stories/empowering-data-driven-governance-through-ddg-pillars
  • https://www.europarl.europa.eu/thinktank/it/document/EPRS_BRI(2021)690674
  • https://gupea.ub.gu.se/handle/2077/82518
  • https://www.agid.gov.it/index.php/en/agenzia/stampa-e-comunicazione/notizie/2023/08/04/agid-adopts-guidelines-open-data
  • https://interoperable-europe.ec.europa.eu/collection/open-source-observatory-osor/news/italys-public-service-digital-strategy-updated
  • https://digital-strategy.ec.europa.eu/en/policies/data-governance-act
  • https://research.aimultiple.com/data-governance-case-studies/
  • https://www.forbes.com/sites/nizangpackin/2025/01/31/a-deep-see-on-deepseek-how-italys-ban-might-shape-ai-oversight/
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-governance-act/