Vulnerabilità al phishing: urgenza, curiosità e distrazione come fattori emotivi e cognitivi che favoriscono il click
La vulnerabilità al phishing rappresenta oggi uno dei principali fattori critici nella sicurezza informatica aziendale, poiché emerge dall’interazione tra emozioni, processi cognitivi e contesto operativo. In questa prospettiva, comprendere i meccanismi del comportamento umano è essenziale per ridurre il rischio di errore.
Questo articolo fa parte di una serie di approfondimenti su una survey di cybersecurity awareness condotta su 65 dipendenti di un’azienda IT, tutti caduti in una simulazione di phishing nel 2025. Nell’approfondimento precedente è stato analizzato il paradosso dell’efficacia formativa: nonostante l’86% del campione possedesse formazione pregressa e ne valutasse l’utilità molto positivamente (59% punteggio massimo), tutti i partecipanti sono risultati comunque vulnerabili all’attacco simulato.
Il presente articolo ricostruisce l’”anatomia del click”, analizzando in sequenza gli stati emotivi alla ricezione dell’email sospetta (sicurezza/overconfidence, ansia, curiosità, indifferenza), le leve emotive più efficaci (curiosità e urgenza su tutte) e i fattori cognitivi e situazionali (fretta, stanchezza mentale, pressione temporale, sovraccarico email) che facilitano l’errore. Sulla base di questi elementi, vengono identificati tre profili di rischio (bassa consapevolezza digitale, consapevoli ma esposti alla pressione, esperti e altamente fiduciosi), ciascuno associato a strategie formative differenziate.
L’analisi delle risposte al questionario ha permesso di esplorare in profondità i fattori emotivi, cognitivi e situazionali che hanno contribuito alla vulnerabilità dei partecipanti. Questa sezione presenta i risultati organizzati secondo una sequenza temporale: dalle emozioni provate alla ricezione dell’email sospetta, alle motivazioni che hanno spinto al click, fino ai fattori contestuali che hanno facilitato l’errore.
Emozioni all’arrivo di un’email sospetta
Alla ricezione di un’email percepita come potenzialmente sospetta, i partecipanti riportano quattro stati emotivi prevalenti, distribuiti in modo relativamente omogeneo nel campione.
Sicurezza o eccesso di fiducia (35%). Oltre un terzo del campione dichiara di sentirsi sicuro o comunque non particolarmente allarmato di fronte a email inattese. Questo dato suggerisce una sottovalutazione iniziale del rischio, coerente con il fenomeno dell’overconfidence discusso nei capitoli precedenti. Chi si sente sicuro tende a processare il messaggio in modalità euristica, senza attivare i controlli sistematici che potrebbero rivelare gli indicatori di phishing.
Ansia o preoccupazione (32%). Quasi un terzo dei partecipanti riferisce stati di ansia alla ricezione di email inaspettate, soprattutto quando queste evocano conseguenze negative o richiedono azioni urgenti. L’ansia può avere effetti ambivalenti sulla sicurezza: da un lato, può favorire un atteggiamento più prudente e attento; dall’altro, può spingere verso decisioni impulsive finalizzate a ridurre rapidamente lo stato di disagio. Come documentato da Lerner e Keltner (2001), l’ansia tende ad amplificare la percezione del rischio ma può anche compromettere la qualità del ragionamento.
Curiosità (20%). Un quinto del campione riporta curiosità come emozione prevalente. La curiosità rappresenta un fattore di rischio significativo perché spinge all’interazione anche in presenza di segnali ambigui. Il desiderio di sapere “cosa succede se clicco” o “di cosa si tratta” può prevalere sulla prudenza, soprattutto quando il contenuto dell’email tocca temi di interesse personale – come nel caso della simulazione, che faceva riferimento a benefici sanitari.
Indifferenza (13%). Una quota minore dichiara indifferenza, processando l’email in modo automatico senza particolare coinvolgimento emotivo. Questo stato può derivare dall’abitudine a gestire grandi volumi di comunicazioni o da una percezione di routine che abbassa la soglia di attenzione.
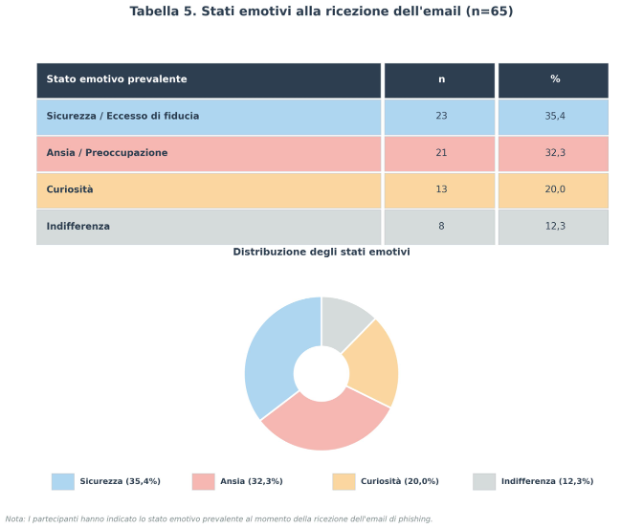
Interpretazione. La distribuzione degli stati emotivi conferma che non esiste un unico profilo di vulnerabilità. Sia chi si sente troppo sicuro sia chi è ansioso può cadere vittima di phishing, sebbene attraverso meccanismi diversi: nel primo caso, per insufficiente attivazione dei controlli; nel secondo, per decisioni affrettate finalizzate a ridurre l’ansia. Gli interventi formativi dovrebbero quindi differenziarsi in base al profilo emotivo prevalente.
Motivazioni emotive al click
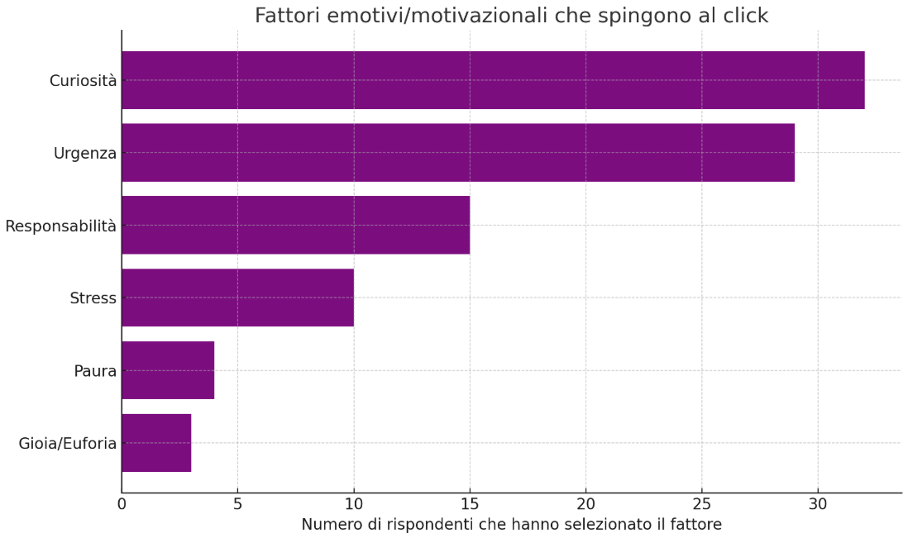
Oltre a rilevare lo stato emotivo iniziale, il questionario ha esplorato le leve emotive che i partecipanti riconoscono come efficaci nel superare le proprie difese cognitive. È stato chiesto quali caratteristiche di un messaggio li rendessero più propensi a interagire senza verifiche approfondite.
Curiosità e urgenza (49%). Quasi la metà del campione riconosce che messaggi in grado di suscitare curiosità o senso di urgenza costituiscono la leva più efficace per indurre il click. Questo dato è coerente con le tecniche di social engineering documentate in letteratura: la creazione di uno stato di attivazione emotiva – sia essa curiosità (“scopri subito”) o urgenza (“agisci entro 24 ore”) – riduce la propensione all’analisi critica e favorisce risposte automatiche (Stajano & Wilson, 2011).
Senso di responsabilità (22%). Oltre un quinto dei partecipanti indica il senso di responsabilità come fattore motivante. Email che sembrano provenire da superiori, che richiedono azioni per conto dell’azienda o che fanno appello al ruolo professionale del destinatario attivano il desiderio di essere collaborativi e affidabili. L’amicalità come tratto di personalità, discussa nel framework teorico, facilita questo tipo di manipolazione.
Stress e stanchezza (18%). Una quota significativa riconosce che condizioni di stress e affaticamento riducono la capacità di valutazione critica. In questi stati, il click diventa la via di minor resistenza cognitiva – una risposta che richiede meno sforzo rispetto alla verifica attenta del messaggio.
Paura di conseguenze negative (11%). Una minoranza indica la paura come leva efficace. Email che minacciano la sospensione di account, sanzioni o perdite economiche possono indurre azioni impulsive finalizzate a evitare l’esito temuto.
Fattori cognitivi e attentivi di vulnerabilità
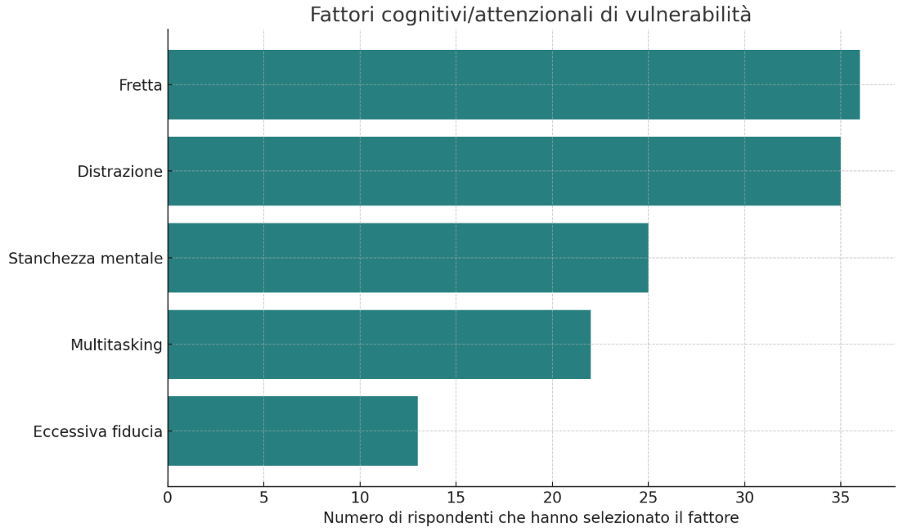
Oltre alle leve emotive, l’analisi ha esplorato i fattori cognitivi e situazionali che i partecipanti percepiscono come facilitanti l’errore. È stato chiesto di indicare le condizioni in cui si sentono più vulnerabili agli attacchi.
Fretta e distrazione (67%). Due terzi del campione identifica la fretta e la distrazione – spesso associate al multitasking – come le principali condizioni che aumentano la probabilità di errore. Quando l’attenzione è divisa tra più compiti, la capacità di elaborazione sistematica si riduce drasticamente, lasciando spazio alle risposte automatiche e alle euristiche. Questo dato è coerente con la ricerca sulla “cecità attenzionale” (inattentional blindness): in condizioni di sovraccarico, anche stimoli evidenti possono passare inosservati (Simons & Chabris, 1999).
Stanchezza mentale (52%). Oltre metà dei partecipanti indica la stanchezza mentale – associata a burnout, fine giornata lavorativa o sovraccarico prolungato – come fattore di vulnerabilità. L’affaticamento cognitivo riduce le risorse disponibili per l’elaborazione controllata, favorendo il ricorso a scorciatoie decisionali. Non a caso, molti attacchi di phishing vengono programmati per raggiungere i destinatari nelle fasce orarie di maggiore stanchezza (tardo pomeriggio, fine settimana lavorativa).
Pressione temporale (48%). Quasi la metà dei rispondenti riconosce che le scadenze imminenti e le urgenze lavorative compromettono la capacità di verifica. La pressione temporale attiva quella che Kahneman (2011) definisce “Sistema 1” – il pensiero rapido, automatico e intuitivo – a scapito del “Sistema 2” – il pensiero lento, deliberato e analitico.
Sovraccarico di email (34%). Un terzo del campione indica il volume elevato di comunicazioni come fattore di rischio. Quando si gestiscono decine o centinaia di email al giorno, ogni messaggio riceve inevitabilmente meno attenzione, e i comportamenti diventano più automatici e meno riflessivi.
Come evidenziato da PhishEnterprise e confermato dai dati del presente studio, queste condizioni sono frequenti nelle normali giornate lavorative. La vulnerabilità al phishing non emerge solo da carenze individuali, ma è inscritta nelle dinamiche organizzative contemporanee: ritmi serrati, multitasking costante, comunicazioni incessanti. Non sempre l’utente riesce a compensare con maggiore attenzione ciò che il contesto sottrae in termini di risorse cognitive.
Percezione del rischio e decisioni sotto stress
L’analisi ha esplorato anche la percezione soggettiva del rischio informatico e la consapevolezza dell’impatto dello stress sulle proprie decisioni.
Percezione della rilevanza delle minacce cyber. La percezione del rischio informatico risulta eterogenea nel campione. Il 60% dei partecipanti considera le minacce cyber come rilevanti nella propria vita quotidiana e professionale, riconoscendo la possibilità concreta di esserne colpiti. Il restante 40%, tuttavia, percepisce tali minacce come marginali, distanti o comunque poco probabili nel proprio contesto specifico.
Questa percezione attenuata del rischio rappresenta di per sé un fattore di vulnerabilità. La letteratura sulla risk perception documenta come la sottostima della probabilità di eventi negativi – fenomeno noto come “ottimismo irrealistico” (unrealistic optimism) – riduca l’adozione di comportamenti preventivi (Weinstein, 1980). Chi non si percepisce come potenziale bersaglio è meno motivato a investire attenzione nella verifica delle comunicazioni.
Consapevolezza dell’impatto dello stress. Il 67% dei partecipanti concorda sul fatto che la pressione temporale e le urgenze lavorative aumentino la propria probabilità di commettere errori. Questo dato indica una buona consapevolezza metacognitiva: la maggioranza riconosce che lo stress compromette la qualità delle proprie decisioni.
Tuttavia, emerge un paradosso significativo: chi riconosce di essere vulnerabile allo stress risulta, nei fatti, ugualmente esposto a comportamenti impulsivi. La consapevolezza del rischio non si traduce automaticamente in capacità di mitigazione. Sapere che “sotto stress sbaglio” non impedisce di sbagliare quando si è effettivamente sotto stress. Questo gap tra consapevolezza e comportamento rappresenta una delle sfide centrali per la progettazione di interventi efficaci.
Implicazioni. I dati suggeriscono che gli interventi formativi non possono limitarsi ad aumentare la consapevolezza dei rischi – che nel campione è già relativamente elevata – ma devono fornire strumenti pratici e automatizzabili per gestire le situazioni di pressione. Strategie possibili includono:
- Procedure semplificate di verifica che richiedano minimo sforzo cognitivo;
- Sistemi di nudging che rallentino le risposte automatiche;
- Interventi organizzativi sulla gestione dei tempi e delle urgenze;
- Tecniche di mindfulness applicata alla sicurezza digitale.
Sintesi: l’anatomia del click
I dati presentati in questa sezione permettono di ricostruire l’”anatomia” del click su un link di phishing, intesa come la sequenza di fattori che convergono nel determinare l’errore.
Fase 1 – Ricezione. L’email arriva in un momento in cui il destinatario può trovarsi in diversi stati emotivi (sicurezza, ansia, curiosità, indifferenza), ciascuno dei quali comporta vulnerabilità specifiche.
Fase 2 – Valutazione iniziale. Il messaggio viene processato in modo più o meno approfondito a seconda delle risorse cognitive disponibili. Condizioni di fretta, distrazione, stanchezza o sovraccarico favoriscono un’elaborazione superficiale (euristica).
Fase 3 – Attivazione emotiva. Il contenuto del messaggio attiva leve emotive – curiosità, urgenza, senso di responsabilità, paura – che spingono verso l’azione.
Fase 4 – Decisione. In assenza di “freni” sufficienti (tempo per riflettere, procedure di verifica automatiche, dubbi espliciti), il click avviene come risposta di default.
Fase 5 – Realizzazione (eventuale). Solo dopo il click – e spesso solo a seguito di segnali esterni (landing page anomala, comunicazione dell’azienda) – emerge la consapevolezza dell’errore, con le conseguenti reazioni emotive.
Questa ricostruzione evidenzia come la vulnerabilità sia il prodotto di un sistema di fattori interagenti, non di un singolo deficit. Intervenire efficacemente richiede quindi un approccio multilivello che agisca su più punti della catena.
Tre profili di rischio phishing: come segmentare i dipendenti per una formazione mirata
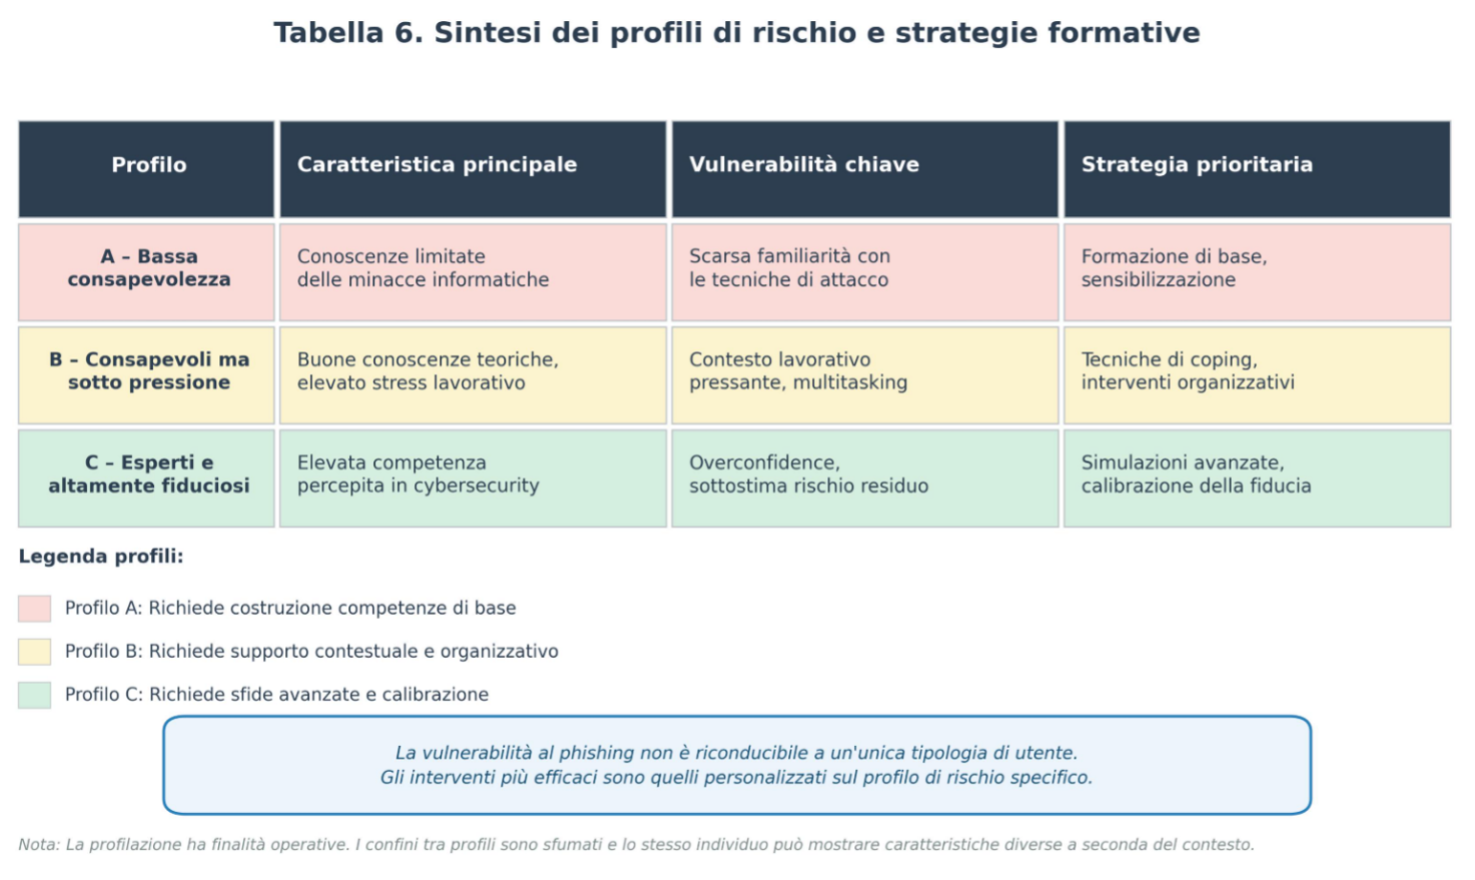
L’analisi integrata dei dati raccolti – caratteristiche demografiche, abitudini di sicurezza, conoscenze pregresse, fattori emotivi e cognitivi – ha permesso di identificare tre profili comportamentali distinti all’interno del campione. Questa segmentazione ha l’obiettivo di orientare la progettazione di interventi formativi differenziati, calibrati sulle specifiche vulnerabilità di ciascun gruppo.
Profilo A: Utenti con bassa consapevolezza digitale
Caratteristiche. Questo profilo include dipendenti con conoscenza limitata delle minacce informatiche e abitudini di sicurezza deboli o inconsistenti. Spesso non hanno partecipato a corsi di formazione specifici, oppure la formazione ricevuta non ha prodotto cambiamenti comportamentali significativi. Mostrano difficoltà nel riconoscere gli indicatori tecnici di phishing (es. spoofing dell’indirizzo mittente) e tendono a fidarsi delle comunicazioni che sembrano provenire da fonti legittime.
Fattori di vulnerabilità prevalenti:
- Scarsa familiarità con le tecniche di attacco;
- Assenza di routine di verifica consolidate;
- Percezione attenuata del rischio personale;
- Tendenza a seguire le istruzioni senza verifiche.
Strategia formativa consigliata. Per questo gruppo è prioritaria una formazione di base e sensibilizzazione che costruisca awareness a partire dai fondamentali:
- Introduzione alle tipologie di minacce e alle tecniche di social engineering;
- Addestramento pratico al riconoscimento degli indicatori di phishing;
- Creazione di routine di verifica semplici e memorizzabili;
- Utilizzo di esempi concreti e casi reali per aumentare la percezione del rischio;
- Gamification per mantenere l’engagement e facilitare l’apprendimento.
Profilo B: Utenti consapevoli ma esposti alla pressione
Caratteristiche. Questo profilo include dipendenti con buona conoscenza teorica delle minacce informatiche e un forte senso di responsabilità professionale. Hanno generalmente partecipato a corsi di formazione e sanno cosa cercare in un’email sospetta. Tuttavia, la loro vulnerabilità emerge in condizioni di stress, urgenza o sovraccarico lavorativo. Quando le pressioni contestuali aumentano, le conoscenze acquisite non vengono attivate e prevalgono le risposte automatiche.
Fattori di vulnerabilità prevalenti:
- Elevata pressione temporale e scadenze frequenti;
- Multitasking e frammentazione dell’attenzione;
- Senso di responsabilità che spinge ad agire rapidamente;
- Difficoltà a “rallentare” anche quando sarebbe opportuno;
- Stanchezza cronica e rischio di burnout.
Strategia formativa consigliata. Per questo gruppo sono prioritarie soluzioni organizzative e tecniche di gestione dello stress:
- Training su tecniche di coping e gestione della pressione;
- Esercizi di riconoscimento dei propri segnali di sovraccarico;
- Promozione di pause strategiche anche nei momenti di picco;
- Semplificazione delle procedure di verifica per ridurre il costo cognitivo;
- Interventi a livello organizzativo: revisione delle policy sulle urgenze, coinvolgimento dei manager nel promuovere una cultura della verifica;
- Strumenti tecnologici di supporto (es. warning automatici, delay prima dell’invio di credenziali).
Profilo C: Utenti esperti e altamente fiduciosi
Caratteristiche. Questo profilo include dipendenti con elevata formazione in cybersecurity, spesso con background tecnico o esperienza diretta nel settore. Mostrano buone abitudini di sicurezza nella maggior parte delle situazioni e si percepiscono come altamente competenti nel riconoscere le minacce. Paradossalmente, proprio questa elevata fiducia nelle proprie capacità può tradursi in una ridotta attivazione dei comportamenti di verifica, rendendoli vulnerabili ad attacchi sofisticati o inattesi.
Fattori di vulnerabilità prevalenti:
- Overconfidence e sottostima del rischio residuo;
- Tendenza a non riconoscere i propri limiti;
- Minore attivazione dei controlli (“tanto lo riconoscerei”);
- Reazioni emotive intense in caso di errore (vergogna, dissonanza cognitiva);
- Possibile resistenza a formazioni percepite come “basiche”.
Strategia formativa consigliata. Per questo gruppo sono prioritari interventi sfidanti che calibrino la fiducia:
- Simulazioni sofisticate e personalizzate che mettano alla prova anche i più esperti;
- Feedback approfondito che evidenzi le vulnerabilità residue senza colpevolizzare;
- Contenuti avanzati su tecniche di attacco emergenti (es. AI-powered phishing);
- Esercizi di metacognizione sui propri limiti e bias cognitivi;
- Coinvolgimento come “ambasciatori” della sicurezza per valorizzare le competenze;
- Condivisione di casi in cui anche esperti sono caduti vittime di attacchi.
Considerazioni trasversali
La profilazione presentata ha finalità operative e non pretende di essere esaustiva. Nella realtà, i confini tra i profili sono sfumati e lo stesso individuo può mostrare caratteristiche di profili diversi a seconda del contesto e del momento.
Inoltre, la vulnerabilità al phishing non è un tratto stabile della persona, ma emerge dall’interazione dinamica tra caratteristiche individuali (conoscenze, tratti di personalità, abitudini), fattori situazionali (stress, fretta, stanchezza) e caratteristiche dell’attacco (sofisticazione, personalizzazione, leve emotive utilizzate).
Nel complesso, la profilazione evidenzia come la vulnerabilità al phishing non sia riconducibile a un’unica tipologia di utente, ma attraversi trasversalmente il campione, manifestandosi in forme diverse a seconda del profilo. Gli interventi più efficaci saranno quindi quelli capaci di:
- Riconoscere la diversità dei profili di rischio;
- Personalizzare contenuti e modalità formative;
- Integrare interventi individuali e organizzativi;
- Agire simultaneamente su conoscenze, emozioni e contesto.
Il prossimo approfondimento presenterà le conclusioni finali, con la sintesi dei risultati rispetto alle domande di ricerca, il contributo alla letteratura, le implicazioni pratiche per le organizzazioni e le direzioni per la ricerca futura.
Per approfondire, si rimanda all’Empirical Research Paper “Phishing aziendale: perché i dipendenti formati cliccano comunque?” di Riccardo Laurenti, Veronica Vacchi e Ilenia Mercuri del team Cybersecurity di Dinova, che analizza in modo empirico le dinamiche della vulnerabilità al phishing nei contesti aziendali e i fattori emotivi e cognitivi che influenzano il comportamento degli utenti.
Fonti:
Articoli accademici:
Kahneman, D. (2011). Thinking, fast and slow. Farrar, Straus and Giroux.
Lerner, J. S., & Keltner, D. (2001). Fear, anger, and risk. Journal of Personality and Social Psychology, 81(1), 146-159. https://doi.org/10.1037/0022-3514.81.1.146
Simons, D. J., & Chabris, C. F. (1999). Gorillas in our midst: Sustained inattentional blindness for dynamic events. Perception, 28(9), 1059-1074. https://doi.org/10.1068/p281059
Stajano, F., & Wilson, P. (2011). Understanding scam victims: Seven principles for systems security. Communications of the ACM, 54(3), 70-75. https://doi.org/10.1145/1897852.1897872
Weinstein, N. D. (1980). Unrealistic optimism about future life events. Journal of Personality and Social Psychology, 39(5), 806-820. https://doi.org/10.1037/0022-3514.39.5.806
https://www.ictsecuritymagazine.com/articoli/vulnerabilita-al-phishing-fattori-emotivi/