

La truffa è ben congegnata e punta a sottrarre le credenziali di accesso all’ID Apple. Tutto parte con una falsa fattura dell’App Store.
Ogni giorno riceviamo decine di email di phishing e ormai abbiamo imparato a individuarle a colpo d’occhio. Quando ne arriva una davvero ben fatta, però, il rischio di cadere nel tranello aumenta esponenzialmente.
In queste ore la minaccia più insidiosa è rappresentata da una campagna di phishing che i pirati hanno preparato con cura e che ha tutte le caratteristiche giuste per mietere vittime anche tra gli utenti Apple più smaliziati.
Come riporta Bleeping Computer Tutto comincia con un’email che ha in allegato una fattura in formato PDF riguardante un acquisto in app di un videogioco.
Il trucchetto è ben congegnato e ispirato alle classiche tecniche di ingegneria sociale: l’idea di aver speso dei soldi senza essersene accorti è infatti una di quelle leve che hanno invariabilmente effetto.
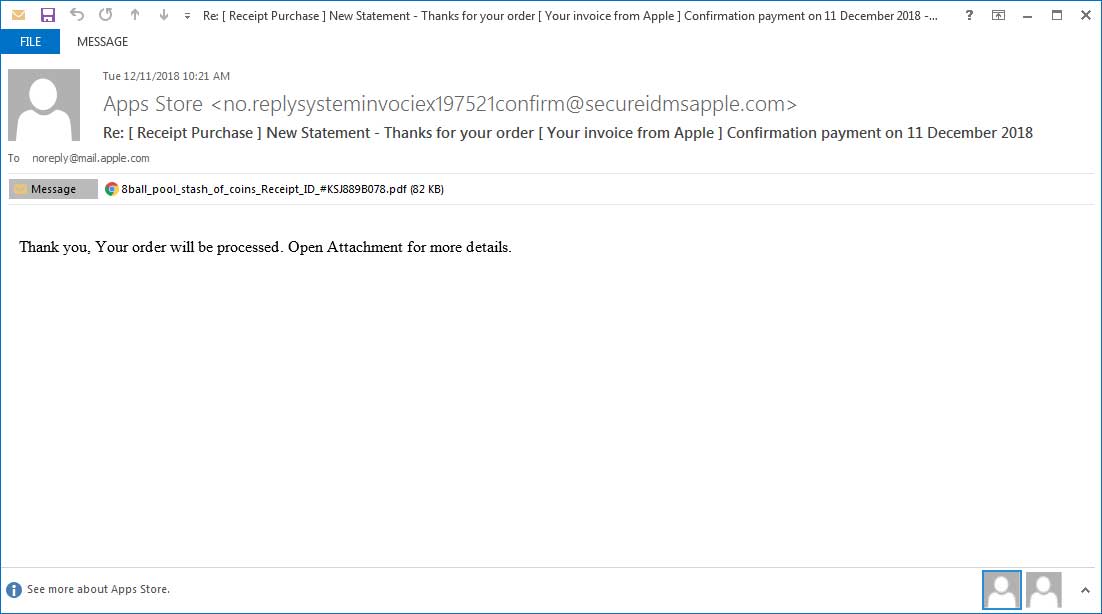
I pirati hanno saggiamente evitato link o altri elementi sospetti, lasciando che la potenziale vittima faccia tutto da sola. L’idea di base è quella di provocare una reazione del tipo “ma quale acquisto in app? Da dove diavolo arriva questa fattura?”
Chi la apre, si trova davanti a un documento ben confezionato e che non esagera nel calcare la mano. La somma addebitata (nella versione statunitense sono circa 30 dollari) non è così alta da essere incredibile ma anche abbastanza consistente da smuovere il destinatario e indurlo a indagare ulteriormente.

Chi fa clic sul link inserito nel PDF (però qui un campanello di allarme dovrebbe suonare) si trova dirottato su un clone del sito di Apple realizzato con estrema cura, che chiede di inserire le credenziali di accesso.
Al momento della conferma, però, la pagina visualizza un avviso in cui si segnala che l’account è stato bloccato e la sventurata vittima viene condotta a una procedura di “sblocco”.
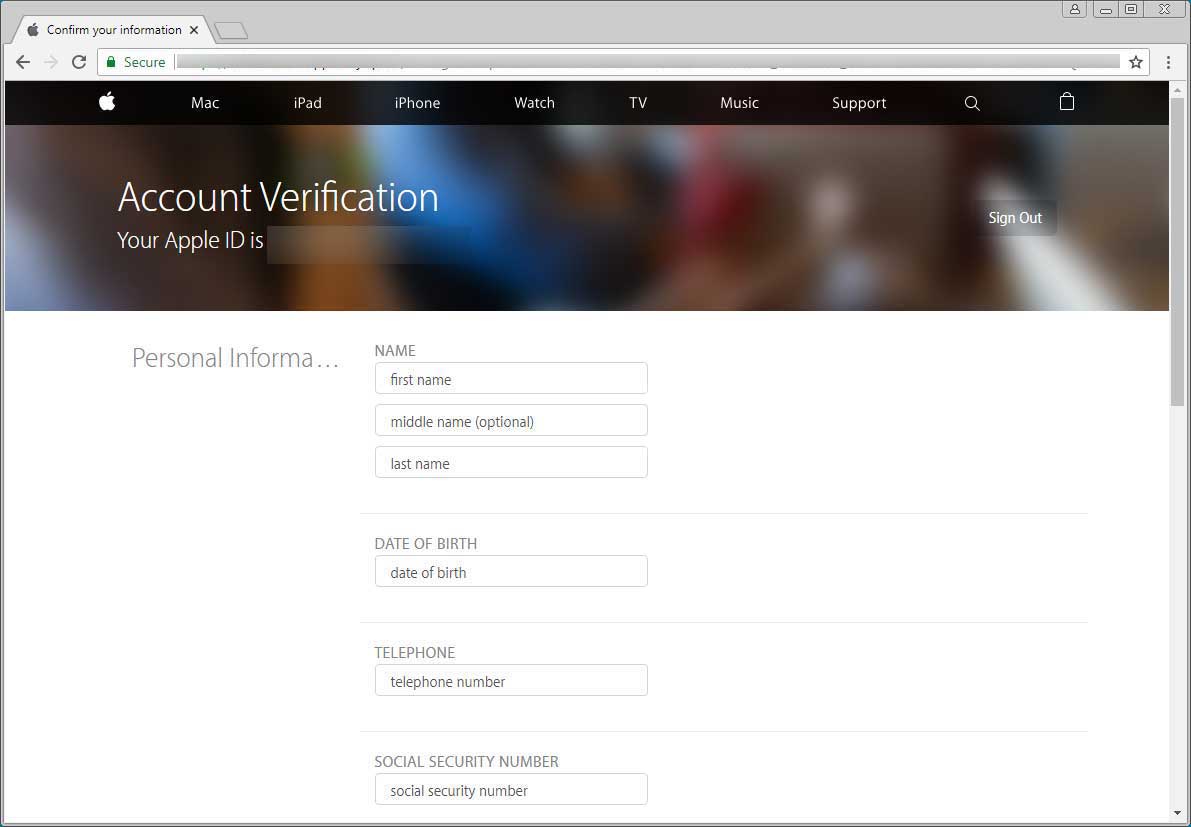
Qui gli viene chiesto di inserire una serie di informazioni personali che dovrebbero servire a confermare la sua identità: nome, cognome, indirizzo, data di nascita, numero di telefono e alcune domande di sicurezza normalmente utilizzate da Apple per la verifica dell’identità.
Il colpo da maestro, però, arriva alla fine. Quando si completa la procedura, infatti, si viene reindirizzati al vero sito di Apple, sul quale viene visualizzato un messaggio che informa che la sessione è scaduta.
Risultato: la vittima è convinta di aver visitato il vero sito e i pirati hanno già raccolto tutto quello che gli serve per prendere il controllo del suo account. Game Over.
Please follow and like us:

Articoli correlati
Altro in questa categoria
https://www.securityinfo.it/2018/12/20/ondata-di-phishing-prende-di-mira-gli-utenti-apple/
